تماشا کنید: شگردهای جدید کلاهبرداران به اسم «طرح صیانت از فضای مجازی»

رئیس مرکز تشخیص و پیشگیری از جرایم سایبری پلیس فتا گفت: هموطنان مراقب شگردهای جدید کلاهبرداران و سوءاستفاده آنها از طرح "صیانت از حقوق کاربران در فضای مجازی" باشند.

هکرها بیشتر از چه زبان‌های برنامه‌نویسی استفاده می‌کنند؟

محققان می‌گویند توسعه‌دهندگان بدافزار به طور عمده به زبان‌های برنامه‌نویسی غیرمعمول و عجیب روی می‌آورند تا جلوی تحلیل برنامه‌های مخرب ساخته شده توسط آنها گرفته شود.
 
براساس گزارش جدیدی که توسط تیم تحقیقات و اطلاعات شرکت بلکبری منتشر شده مشخص شد به تازگی میزان استفاده هکرها از زبان برنامه‌نویسی Go یا همان Golang، D یا DLang، Nim و Rust افزایش یافته است.
 
این پلتفرم‌ها بیشترین میزان استفاده توسط توسعه‌دهندگان بدافزار را داشته‌اند تا بر این اساس از شناسایی توسط جامعه امنیتی دور بمانند و مشکلات خاص در روند توسعه بدافزار آنها ایجاد نشود.
 
به طور خاص، توسعه‌دهندگان بدافزار در حال آزمایش لودرها و ابزارهای کدگذاری هستند که با این زبان‌ها نوشته شده‌اند و برای استقرار بدافزارهای خود استفاده از این زبان‌ها را در زنجیره حملات سایبری مناسب می‌دانند.
 
گروه بلکبری در گزارش خود اعلام کرد ابزارهای کدگذاری در مرحله اول به منظور اجتناب از شناسایی در نقطه پایانی هدف به کار گرفته می‌شوند و هنگامی که بدافزار کنترل‌های امنیتی موجود را دور زده و می‌تواند اشکال مشمول کد مخرب را تشخیص دهد، از آنها برای رمزگشایی و بارگیری استفاده می‌شود و در نهایت بدافزارها از این طریق می‌توانند تروجان‌ها را مستقر کنند.
 
بدافزارهایی که در این گزارش به آنها توجه شده تروجان‌های دسترسی از راه دور (RATs)، Remcos و NanoCore را شامل می‌شوند. علاوه بر این بدافزارهای Cobalt Strike در بیشتر موارد با این زبان‌ها توسعه میابند.
 

مدیران امنیت سایبری باید در مقابل هر «هک» پاسخگو باشند

 «عیسی زارع‌پور» وزیر ارتباطات و فناوری اطلاعات در برنامه اعلامی خود به افزایش قابل توجه جرایم سایبری مرتبط با فضای خصوصی و زیرساختی اشاره کرده و گفته این افزایش جرایم سایبری به خاطر نبود متولی مشخص در نظام امنیت سایبری زیرساختی کشور است. روزنامه ایران نظر کارشناسان امنیت سایبری را جویا شده که ارزیابی آنها در باره این گفته چیست؟
کافی نبودن طرح متولی
امید توکلی طراح و راهبر امنیت راهکارهای فناوری اطلاعات و عملیات معتقد است در آبان‌ماه سال 96 شورای عالی فضای مجازی، نظام ملی پیشگیری و مقابله با حوادث فضای مجازی را تصویب کرد و این نظام مشخص‌کننده نهادهای متولی امنیت در حوزه‌های مختلف فضای مجازی ازجمله فضای خصوصی و امنیت زیرساخت‌هاست.
توکلی گفت: متأسفانه پس از گذشت 4 سال از تصویب این نظام و براساس گزارش‌های منتشرشده از حوادث سایبری در کشور، سازوکارهای این بخش اثربخش نبوده و نقش‌آفرینی مطلوبی در آن مشاهده نمی‌شود. به‌عنوان مثال در یک سال گذشته اخبار نفوذ به دستگاه‌های اجرایی نظیر سازمان بنادر و دریانوردی، راه‌آهن، وزارت راه، پلیس راهور و اخیراً زندان اوین به‌عنوان یکی از زیرمجموعه‌های سازمان زندان‌ها و اقدام‌های تأمینی کشور در رسانه‌ها منتشر شده که هر یک از این دستگاه‌های اجرایی، تحت نظارت یکی از دستگاه‌های هماهنگ‌ کننده در نظام ملی پیشگیری و مقابله با حوادث فضای مجازی فعالیت می‌کردند.
وی با اشاره به اینکه بروز حملات و حوادث سایبری در قوی‌ترین نظام‌های سایبری دنیا نیز محتمل و حتی متداول است، افزود: به عنوان مثال اردیبهشت‌ماه سال جاری خط لوله «کلونیال» به‌عنوان بزرگترین خط لوله انتقال سوخت در امریکا به طول 8800 کیلومتر دچار حمله‌ باج‌افزاری شد؛ حتی اعلام شد که مبلغ 5 میلیون دلار به‌عنوان باج به هکرها پرداخت شده اما ردپایی (که مطالبه صنعت امنیت در کشور است) از مؤلفه‌های نظام ملی پیشگیری و مقابله با حوادث فضای مجازی قبل، حین و پس از حادثه مشاهده نمی‌شود.
توکلی گفت: دپارتمان مدیریت امنیت حمل ونقل در وزارت امنیت داخلی امریکا (DHS) کمتر از یک هفته پس از حادثه خط لوله کلونیال، دستورالعملی صادر کرد مبنی بر اینکه گزارش‌دهی وضعیت سایبری خطوط لوله به مقامات فدرال که تا پیش از این حادثه به شکل اختیاری دنبال می‌شد، الزامی شد. این در حالی است که شرکت‌های مدیریت خطوط لوله در امریکا عموماً از سوی بخش خصوصی اداره می‌شوند.
وی افزود: در وضعیتی که اثری از اقدام‌های پیشینی و پسینی دستگاه‌های هماهنگ‌کننده نظام ملی در مواجهه با حوادث سایبری در دستگاه‌های اجرایی و دولتی مشاهده نمی‌شود، آیا می‌توان به همکاری زیرساخت‌های حیاتی‌ در اختیار بخش خصوصی مانند مجتمع‌های پتروشیمی با این نظام امیدوار بود؟
این طراح و راهبر امنیت راهکارهای فناوری اطلاعات و عملیات با بیان اینکه تعیین متولی به تنهایی منجر به ارتقای سطح امنیت و افزایش تاب‌آوری کشور در برابر حوادث سایبری نمی‌شود، گفت: صنعت امنیت کشور نیازمند متولیان کارآزموده‌ و پاسخگو است که به استفاده از ظرفیت‌ها و توانمندی‌های بخش خصوصی در صنعت امنیت اعتقاد داشته باشد و از آن جهت ایجاد سازوکارهای تسلط سایبری، افزایش تاب‌آوری و مدیریت ریسک بهره‌برداری کند.
پاسخگو کردن مدیران
کاظم فلاحی کارشناس امنیت سایبری نیز معتقد است، مطرح شدن نبود متولی مشخص در نظام امنیت زیر ساختی کشور از سوی وزیر جدید ارتباطات و فناوری اطلاعات به لمس شدن جرایم عمومی و خصوصی در قوه قضائیه از سوی ایشان برمی گردد.
فلاحی با بیان اینکه عیسی زارع پور مسئول فناوری اطلاعات و آمار قوه قضائیه بود، گفت: در این بخش جرایمی که در بخش عمومی و خصوصی بیشتر دیده می‌شود ، به مردم مربوط است. مردم بیشتر درگیر فیشینگ و کلاهبرداری‌هایی هستند که در برخی از پلتفرم‌ها هر روزه رخ می‌دهد و قربانی می‌شوند به همین دلیل به نظر می‌رسد وزیر جدید ارتباطات و فناوری اطلاعات این موضوع را از نزدیک درک کرده از این‌رو در برنامه خود چنین بحثی را مطرح کرده است.
وی با اشاره به اینکه گذاشتن متولی واحد، اقدام خوب و مثبتی است، افزود: ولی پیش از آن باید گفت که امنیت سایبری اکنون در سه حوزه مختلف سه متولی دارد. از سوی شورای عالی فضای مجازی، امنیت سایبری بخش عمومی به پلیس فتا، امنیت سایبری دستگاه‌های حساس و زیرساخت‌های حیاتی کشور به مرکز افتای نهاد ریاست جمهوری و امنیت سایبری دستگاه‌های غیرحساس به مرکز ماهر سازمان فناوری اطلاعات واگذار شده است.
این کارشناس امنیت سایبری در ادامه گفت: موضوع اصلی این است که با اینکه متولی هر بخش مشخص است اما دستگاه‌های مربوطه بعد هک شدن و آسیب پذیری‌ها پاسخگو نیستند.
این کارشناس به هک وزارت راه و شهرسازی اشاره کرد و گفت: حمله سایبری به عینه رخ داده بود و حتی شرکت «چک پوینت» گزارش تحلیلی مفصلی درباره این هک ارائه داد به صورتی که نشان داد چقدر کامل به بحث امنیتی کشور ما اشراف دارند اما از سوی مسئولان مربوطه این هک تکذیب شد و حتی متولیان امر هم گزارش درستی از این هک ارائه ندادند و ما از یک گزارش خارجی متوجه شدیم که از کدام منبع این هک صورت گرفته، چگونه رخ داده و چه داده‌هایی از دست رفته، راه‌های مقابله با آن چیست و... تا در دیگر دستگاه‌ها آنها را رعایت کنیم.
وی افزود: مشکل اصلی مسئولیت پذیر نبودن مدیران دستگاه هاست و باید مدیرانی برای امنیت سایبری دستگاه‌ها و نهادها انتخاب شوند که مسئولیت پذیر بوده و در برابر حملات پاسخگو باشند چرا که تأیید هک بد و زشت نیست و در دنیا مرسوم است و این کار باعث می‌شود که با اشتراک گذاری، دیگر وزارتخانه‌ها نیز سریع دست به کار شوند و جلوی حملات احتمالی را بگیرند.
 این کارشناس از وزیر ارتباطات دولت سیزدهم خواست از افراد متخصص در دستگاه‌ها برای بخش امنیت سایبری استفاده کنند و اگر واقعاً راهی نیست حداقل به این افراد آموزش داده شود.
خلأ قانونی
رضا اکبری دیگر کارشناس امنیت سایبری نیز معتقد است که اکنون سه متولی مرکز ماهر، مرکز افتا و پلیس فتا در حوزه امنیت سایبری در کشور وجود دارد ولی اگر این سه بخش زیر نظر یک متولی بالا دستی باشند شاید بهتر باشد.
اکبری گفت: اما مشکل اصلی در متولی نیست بلکه در مدیران بخش‌های امنیت سایبری دستگاه‌های دولتی است. آنها دارای دانش کافی نیستند و بارها به این موضوع تأکید شده ولی اصولاً ترتیب اثر داده نشده است. از سوی دیگر متخصصان امنیت سایبری در دستگاه‌ها حضور ندارند به همین دلیل این دسته از مشکل‌ها باید حل شود.
وی نیز به پاسخگو نبودن مدیران دستگاه‌ها هنگام هک اشاره کرد و افزود: باید مدیران را نسبت به هک‌هایی که اتفاق می‌افتد پاسخگو کرد اگر این الزام به‌وجود آید آنها نیز بر امنیت سایبری دستگاه‌های خود با جذب متخصصان بیشتر نظارت می‌کنند. مدیران دغدغه‌ای ندارند و در برابر نشت اطلاعات احساس مسئولیت نمی‌کنند و پاسخگو نیستند از این‌رو به نظر می‌رسد در اینجا بیشتر خلأ قانونی وجود دارد و متولی باید با تصویب قانونی مدیران را بازخواست ، جریمه و... کرد.
اکبری در ادامه گفت: در دنیا هک‌های زیادی البته بیشتر از نوع حرفه‌ای آن اتفاق می‌افتد و امری اجتناب‌ناپذیر است ولی مدیر باید پاسخگو باشد و گزارش کاملی از آنچه اتفاق افتاده ارائه دهد چیزی تاکنون در کشور ندیده‌ایم.این کارشناس امنیت سایبری در ادامه گفت: بارها آسیب پذیری‌ها از سوی هر سه متولی به همراه راه‌های مقابله با آن نیز به دستگاه‌ها اطلاع‌رسانی شده ولی ترتیب اثری نداده‌اند و هک شده‌اند.
وی معتقد است باید در زمینه انتخاب مدیران امنیت سایبری دستگاه‌ها وسواس و حساسیت به خرج داد ولی تاکنون این اتفاق نیفتاده و افراد با رابطه سر کار آمده‌اند و به‌دلیل نداشتن دانش کافی در این حوزه شاهد هک‌هایی هستیم که پیش پا افتاده ترین موارد امنیتی را رعایت نکرده‌اند.
 

نگرانی دولت آمریکا از حملات سایبری جدید

پلیس فدرال آمریکا و آژانس امنیت سایبری و امنیت زیرساخت‌های این کشور در مورد وقوع حملات سایبری احتمالی در آستانه روز کارگر در این کشور هشدار دادند.
 
 به نقل از زد دی نت، در بیانیه‌ای که توسط این دو نهاد منتشر شده، هشدار داده شده که هکرها ده‌ها حمله ویرانگر را در آخر هفته‌های مختلف که با مناسبت‌های گوناگون همزمان شده انجام داده‌اند و ممکن است این حملات سایبری در پایان هفته آتی که با روز کارگر در آمریکا مصادف شده، تکرار شوند.
 
در بیانیه یادشده از سازمان‌های مختلف خواسته شده تا اقداماتی را برای ایمن سازی سیستم‌های خود انجام دهند و تمهیداتی را برای مقابله با تهدیدات احتمالی بیندیشند تا بتوانند در صورت وجود نشانه‌هایی از تهدید در شبکه‌های رایانه‌ای خود به سرعت با آنها مقابله کنند.
 
اریک گلدشتاین معاون امنیت سایبری آژانس امنیت سایبری و امنیت زیرساخت‌های آمریکا در این مورد گفته است: باج افزارها کماکان یک تهدید امنیت ملی محسوب می‌شوند و غلبه بر چالش‌های ناشی از آنها هنوز ممکن نیست. ما با همکاری اف بی آی توصیه‌های مفید، عملیاتی و به موقع ارائه می‌دهیم تا دولت و صنایع بتوانند استراتژی‌هایی برای دفع از شبکه‌های خود ابداع کنند.

سرمایه گذاری هنگفت امریکا برای افزایش امنیت سایبری

در سال‌های اخیر خسارات ناشی از جنایات سایبری به میزان قابل توجهی افزایش یافته است. درحالی که در سال 2018 آنتونیو گوترش، دبیرکل سازمان ملل متحد خسارت سالانه ناشی از حملات سایبری را در جهان ۱.۵تریلیون دلار اعلام کرده بود حالا گفته می‌شود این رقم در سال 2021از مرز 6تریلیون دلار عبور خواهد کرد که در این میان امریکا بخش زیادی از این خسارت را تحمل می‌کند. در همین راستا، جو بایدن رئیس‌جمهوری امریکا از برنامه‌های متعدد بین‌المللی و داخلی برای توسعه امنیت سایبری در این کشور رونمایی کرده است.
همکاری گسترده سایبری امریکا و سنگاپور
دولت بایدن گام‌های متعددی برای افزایش امنیت سایبری کشور برداشته است که یکی از تازه‌ترین برنامه‌ها، گسترش همکاری امنیت سایبری ایالات متحده با سنگاپور است. در پی ملاقات حضوری کامالا هریس، معاون رئیس‌جمهوری و لی هسین لونگ، نخست‌وزیر سنگاپور، آژانس امنیت سایبری و زیرساخت‌های ایالات متحده متعهد شده است به‌عنوان بخشی از تلاش گسترده‌تر برای افزایش روابط بین دو کشور، با آژانس امنیت سایبری سنگاپور در زمینه تحقیق و توسعه و فناوری‌های مهم همکاری کند. علاوه بر تقویت اشتراک‌گذاری اطلاعات، تقویت مبادلات امنیت سایبری بین سنگاپور و ایالات متحده و همکاری از طریق تمرینات سایبری مشترک، این تفاهمنامه به حوزه‌های جدیدی از همکاری مانند فناوری‌های حیاتی و تحقیق و توسعه نیز گسترش می‌یابد.
به‌گفته آژانس امنیت سایبری و زیرساخت امریکا (CISA)، این تفاهمنامه شامل هماهنگی در زمینه افزایش ظرفیت واکنش به حوادث سایبری در جنوب شرقی آسیاست و یکی از سه توافقنامه امنیت سایبری است که این دو کشور منعقد کرده‌اند. سایر موافقتنامه‌های امنیت سایبری بین وزارت خزانه‌داری ایالات متحده و مقام پولی سنگاپور برای محافظت در برابر تهدیدهای خاص بخش مالی و بین وزارت دفاع ایالات متحده و وزارت دفاع سنگاپور منعقد شده است.
بر اساس اطلاعات کاخ سفید، تفاهمنامه نظامی از همکاری گسترده دفاعی برای پیشبرد اشتراک‌گذاری اطلاعات سایبری، تبادل شاخص‌های تهدید، آموزش و تمرینات سایبری و سایر انواع همکاری نظامی در زمینه مسائل سایبری حمایت خواهد کرد.
 
   وعده‌های میلیاردی غول‌های فناوری
پس از مجموعه‌ای از حملات برجسته به شرکت مدیریت شبکه SolarWinds Corp، شرکت Colonial Pipeline، شرکت فرآوری گوشت JBS و شرکت نرم افزاری Kaseya، امنیت سایبری در صدر دستور کار دولت بایدن قرار گرفت، چراکه این حملات به ایالات متحده، بسیار فراتر از هک شدن شرکت‌ها و سوخت و منابع غذایی به این کشور آسیب رساند.
به دنبال حوادث سایبری اخیر امریکا، کاخ سفید در نشستی از غول‌های فناوری خواسته است اقدامات بیشتری برای مقابله با تهدید امنیت سایبری انجام دهند. جوبایدن رئیس‌جمهوری امریکا در این نشست خطاب به مدیران عامل این کمپانی‌های بزرگ، چالش اصلی امنیت ملی و اقتصاد امریکا را مشکلات مربوط به امنیت سایبری دانست و عنوان کرد، ما بارها و بارها مشاهده کرده‌ایم که چگونه فناوری‌های مورد استفاده ما از تلفن‌های همراه گرفته تا خطوط لوله و شبکه برق، می‌تواند هدف هکرها و جنایتکاران قرار بگیرد. وی افزود: درعین حال، نیروی کار ماهر ما در زمینه امنیت سایبری آنقدر سریع رشد نکرده است که بتواند با این موضوع همگام باشد. این، یک چالش و البته یک فرصت واقعی است. وی افزود: واقعیت این است که اکثر زیرساخت‌های حیاتی ما متعلق به بخش خصوصی است و دولت فدرال نمی‌تواند به تنهایی از این چالش عبور کند. بنابراین من امروز همه شما را به اینجا دعوت کرده‌ام زیرا معتقدم شما قدرت، ظرفیت و مسئولیت این را دارید که سطح امنیت سایبری را بالا ببرید و نگرانی‌ها در این زمینه را کاهش بدهید.
در نشست و ملاقات غول‌های فناوری با جو بایدن، کمپانی‌های بزرگ مانند اپل، گوگل و مایکروسافت وعده سرمایه‌گذاری چندمیلیارد دلاری را برای تقویت دفاع از امنیت سایبری و آموزش کارگران ماهر دادند.
گوگل اعلام کرد، در ۵سال آینده بیش از 10میلیارد دلار برای تقویت امنیت سایبری ایالات متحده و زنجیره تأمین نرم افزار هزینه خواهد کرد. گوگل همچنین وعده داده است که از طریق برنامه Certificate Career این شرکت، بیش از ۱۰۰هزار امریکایی را در زمینه تجزیه و تحلیل داده‌ها و پشتیبانی فناوری اطلاعات آموزش دهد.
مایکروسافت نیز اعلام کرد، برای سرعت بخشیدن به تأمین امنیت سایبری، در مدت ۵سال حدود 20میلیارد دلار سرمایه‌گذاری می‌کند که این رقم نسبت به وضعیت موجود، افزایش ۴برابری نشان می‌دهد. این سرویس 150میلیون دلار خدمات فنی دراختیار دولت‌های فدرال، ایالتی و محلی برای به روز نگه داشتن سیستم‌های امنیتی‌شان قرار می‌دهد.
اپل نیز اعلام کرد برای پذیرش گسترده احراز هویت چندمرحله‌ای و همچنین ارائه آموزش‌های جدید امنیتی، واکنش به حوادث سایبری و رفع آسیب پذیری، با تأمین کنندگان خود همکاری می‌کند. آمازون هم قصد دارد یک دستگاه احراز هویت چندمرحله‌ای رایگان را به همه دارندگان حساب خدمات وب آمازون ارائه دهد و تمام آموزش‌های آگاهی از امنیت کارکنان این شرکت را بدون هیچ هزینه‌ای در اختیار عموم بگذارد. اپراتورها ازجمله T&T و Verizon نیز برای مبارزه با هکرها و اجرای اقدامات امنیت سایبری پیوسته در سازمان‌های دولتی و نهادهای خصوصی، به دولت امریکا پیوستند تا به این ترتیب هکرهای بیشتری از حملات موفق سایبری ناکام بمانند.
 
  بودجه ۲میلیارد دلاری کاخ سفید
در حالی که قوانین سنا عمدتاً بر زیرساخت‌های سنتی ازجمله جاده‌ها، پل‌ها و فرودگاه‌ها متمرکز است، افزایش اخیر حملات هکری، امنیت سایبری را به یکی دیگر از اولویت‌های مهم امریکا تبدیل کرد به گونه‌ای که رئیس‌جمهوری امریکا چندی پیش یک فرمان اجرایی برای تقویت امنیت سایبری فدرال امضا کرد و عملاً امنیت سایبری را در اولویت بین‌المللی قرار داد.
طبق این فرمان، کاخ سفید 2میلیارد دلار از بودجه سایبری را در طرح زیرساخت‌ها تأمین می‌کند. در این راستا بیشترین میزان بودجه شامل یک میلیارد دلار برای کمک‌های امنیت سایبری دولت و دولت محلی (SLG) و 550میلیون دلارهم برای امنیت سایبری شبکه برق اختصاص یافته است. این لایحه همچنین 140میلیون دلار برای صندوق واکنش سایبری ارائه می‌دهد.
رئیس‌جمهوری امریکا در این باره نیز گفت: یکی از مواردی که در تأمین امنیت سایبری امریکا باید به آن توجه کرد، استفاده از نرم افزارها و تجهیزات استاندارد است که مطمئن باشیم هیچ خرابکاری ازسوی تأمین کنندگان آنها صورت نمی‌گیرد. به همین دلیل هم در استفاده از تجهیزات چینی بسیار محتاط هستیم. وی ادامه داد: فرمان اجرایی برای مدرن‌سازی دفاع و بهبود امنیت سایبری دولت فدرال خود را صادر کردم. به همین دلیل، دولت فقط انواع محصولات فناوری را خریداری می‌کند که از استانداردهای امنیتی سایبری خاصی برخوردار باشد تا امنیت همه مردم و همچنین سیستم‌های مختلف تأمین شده و شاهد نشت داده‌ها و اطلاعات کاربران و حمله‌های باج افزاری، فیشینگ و... کمتری باشیم.
یکی دیگر از مشکلات امریکا در تأمین امنیت سایبری این است که دولت با کمبود شدید نیروی سایبری مواجه است، آن هم در مواقعی که بیشترین نیاز احساس می‌شود. کمبود تعداد فعالان حوزه سایبری، محافظت از داده‌های دولتی را دشوارتر کرده است. از سال 2016 تاکنون نیروی کار سایبری دولت تنها حدود 8درصد رشد کرده است. درهمین راستا، دولت امریکا که با تهدید بی‌سابقه تهدیدات هکری روبه‌روست، برای استخدام کارکنان امنیت سایبری تلاش می‌کند. در این راستا حقوق و مزایای بالا و جذب نخبگان در کانون توجه قرار گرفته است.
 

محصولات سیسکو را به روزرسانی کنید/ امکان ایجاد شرایط منع دسترسی

 
مرکز ماهر با اعلام هشدار در خصوص آسیب پذیری موجود در محصولات سیسکو، از کاربران این محصولات خواست تا هرچه سریع تر سیستم خود را به روزرسانی کنند.
 
به گزارش مرکز ماهر، شرکت سیسکو در به‌روزرسانی اخیر خود، به‌روزرسانی‌هایی را به منظور وصله چندین ‫آسیب‌پذیری موجود در محصولات خود منتشر کرد.
 
به کاربران توصیه می‌شود هرچه سریع‌تر به‌روزرسانی‌های منتشر شده را در سیستم خود اعمال کنند.
 
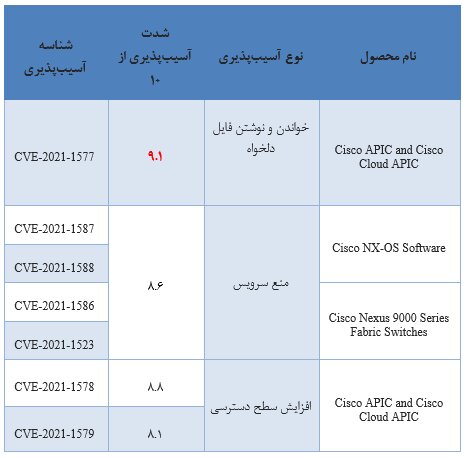
این آسیب‌پذیری‌ها محصولات سیسکوی زیر را تحت تأثیر خود قرار می‌دهند:
 
Cisco APIC and Cisco Cloud APIC
Cisco NX-OS Software
Cisco Nexus ۹۰۰۰ Series Fabric Switches
 
مهاجم با بهره‌برداری از این آسیب‌پذیری‌ها می‌تواند منجر به اجرای کد دلخواه، افزایش سطح دسترسی به سطح admin یا ایجاد شرایط منع سرویس شود.
 
برخی آسیب‌پذیری‌های مهم‌تر وصله شده در این به‌روزرسانی‌ها در جدول زیر آورده شده است:


جهت اطلاع از روش کاهش مخاطرات آسیب‌پذیری‌های مذکور و همچنین سایر آسیب‌پذیری‌ها (شدت متوسط) و جزئیات فنی آن‌ها، این لینک در دسترس است.

۲۲ درصد حوادث سایبری، حمله باج‌افزاری است

 
حملات باج‌افزاری ۲۲ درصد از کل حوادث امنیتی سایبری گزارش‌شده در نیمه اول سال ۲۰۲۱ را تشکیل می‌دهند و آموزش‌وپرورش تا حد زیادی تحت تأثیر حوادث امنیت سایبری قرارگرفته است.
 
 حمله سایبری حمله به یک رایانه، شبکه رایانه ای یا اطلاعات ذخیره شده در یک شبکه است. این حمله می تواند انگیزه های مختلفی داشته باشد. برخی از نفوذگران به دنبال غیرفعال کردن سیستم رایانه و برخی دیگر به دنبال به دست گرفتن کنترل آن هستند. با این حال عده ای قصد دارند به سیستم نفوذ کرده و اطلاعات را به سرقت برده یا نابود کنند. اگرچه حملات سایبری اغلب سازمانها را هدف قرار می دهند اما اشخاص عادی هم از حملات سایبری در امان نیستند.  
 
حملات باج‌افزاری (ransomware) این روزها بیشتر رایج شده است و هیچ شرکتی نیز از این حملات مصون نیست. باج‌افزار نرم‌افزاری مخرب است که سیستم قربانیان را برای اخاذی پول از آن‌ها قفل‌گذاری می‌کند. این حملات پرونده‌های شما را رمزگذاری می‌کند و داده‌های گران‌بهای شمارا برای اخذ باج، نگه می‌دارند. این کار با وسوسه کردن کاربران در دانلود یک پیوست یا باز کردن یک لینک انجام می‌شود. با دانلود پیوست، بدافزار را در دستگاه خود نصب می‌کنید.
 
تجزیه‌وتحلیل شرکت سایب‌سیف از داده‌های دفتر کمیسیون اطلاعات (ICO)، که توسط پلیس فتا منتشر شده،  تعداد و ماهیت نقض‌های امنیت سایبری بریتانیا را که در سال ۲۰۲۰ و ۲۰۲۱ به این سازمان گزارش‌ شده است را بررسی کرد. تاکنون فیشینگ در بیشتر حوادث مقصر بوده و ۴۰ درصد از موارد نقض امنیت سایبری گزارش‌شده به ICO را تشکیل داده که نسبت به سال قبل ۴۴ درصد کاهش‌یافته،  با این‌حال، حملات باج‌افزار در حال افزایش است. در سال ۲۰۲۰ حملات باج‌افزار تنها ۱۱ درصد از موارد نقض امنیت سایبری را شامل می‌شد که در نیمه اول سال ۲۰۲۱ به ۲۲ درصد افزایش‌یافته است.
 
آموزش‌وپرورش با تحمیل ۳۲ درصد از حملات باج‌افزاری در نیمه اول سال ۲۰۲۱ بیشترین ضربه را به خود اختصاص داده است. درحالی‌که این میزان در مدت مشابه سال قبل ۱۱ درصد بوده است. شتاب بسیاری از مدارس برای انتقال به آموزش از راه دور سبب افزایش حملات منجر به از دست دادن دروس، سوابق مالی و داده‌های آزمایش COVID-19 در مدارس شد. در مارس ۲۰۲۱، همه ۱۷ مدرسه در Cambridge Meridian Academies Trust به دنبال حمله باج‌افزار با اختلال مواجه شدند.
 
خرده‌فروشی‌ها و شرکت‌های تولیدی همچنان هدف اصلی حملات سایبری هستند و ۲۰ درصد از کل حوادث گزارش‌شده در نیمه اول سال ۲۰۲۱ را تشکیل می‌دهند. خرده‌فروشان به‌طور فزاینده‌ای حجم زیادی از داده‌های مشتریان را در اختیار دارند و از کانال‌های دیجیتالی برای رقابت‌پذیری استفاده می‌کنند که منجر به افزایش خطر حملات سایبری می‌شود.
 
اوز آلاشه، مدیرعامل CybSafe، می‌گوید: "باج‌افزار در حال حاضر یک تهدید مهم امنیتی است که طی سال گذشته به‌طور فزاینده‌ای افزایش‌ یافته است. حملات اخیر به سازمان‌های دولتی و خدمات درمانی نشان می‌دهد که چنین حملاتی چقدر می‌تواند ویران‌گر باشد. در آموزش‌وپرورش، انتقال سریع به آموزش از راه دور حفره‌های جدیدی در دیواره دفاعی مدارس ایجاد کرده است و باندهای باج‌افزار جهت بهره‌برداری از آن‌ها بسیار خوشحال شده‌اند. برای مقابله با این تهدید، ما باید فراتر از آموزش‌ها و تمرینات امنیتی حرکت کنیم و اگر می‌خواهیم تغییر رفتاری واقعی را تجربه کنیم باید جنبه انسانی امنیت سایبری را نیز درک کنیم. این رفتارها پایه و اساس دفاع ما در برابر چنین تهدیدهای مخربی هستند و اهمیت آن‌ها طی سال‌های آینده بیشتر خواهد شد"
 

خطر امنیتی برای کاربران پایگاه داده کلود مایکروسافت

 
محققانی که در مورد یک حفره امنیتی خطرناک در پایگاه‌های داده پلتفرم کلود آزور مایکروسافت تحقیق کرده‌اند از تمامی کاربران خواسته‌اند تا کلیدهای دسترسی دیجیتال خود را تغییر دهند.
 
 به نقل از رویترز، مایکروسافت به ۳۳۰۰ نفر از این کاربران هشدار داده که به علت مشکلات امنیتی باید برای تغییر کلیدهای دیجیتال خود اقدام کنند، اما محققان امنیتی می‌گویند همه کاربران پایگاه‌های داده مذکور باید برای جلوگیری از وقوع مشکل این کار را انجام دهند.
 
محققان شرکت امنیت کلود ویز این ماه از شناسایی حفره امنیتی خبر داده‌اند که کلیدهای دیجیتال اصلی اکثر کاربران سیستم پایگاه داده Cosmos DB را افشا کرده است. در نتیجه سرقت، تغییر یا پاک کردن میلیون‌ها سابقه و داده ممکن شده است.
 
ویز در مورد این مشکل به مایکروسافت هشدار داد و این شرکت به سرعت برای حل مشکل پیکربندی پایگاه داده مذکور اقدام کرد و مدعی شد مشکل یادشده محدود به ۳۳۰۰ نفر بوده و شواهدی از سو استفاده از آن وجود ندارد. اما ویز و اداره امنیت سایبری وزارت امنیت داخلی آمریکا از تمامی کاربران Cosmos DB که زیرمجموعه پلتفرم آزور است خواستند کلیدهای دیجیتال دسترسی خود را تغییر دهند.
 
مایکروسافت به پرسش‌های طرح شده از سوی ژوپیتر نتورک در مورد امکان ارائه لاگ فایل‌های جامع دو سال گذشته این پلتفرم نیز پاسخ نداده و همین مساله نگرانی در مورد دسترسی غیرمجاز به آنها را افزایش داده است.

دولت آمریکا به خبرچین‌های دارک وب، ارز دیجیتال پاداش می‌دهد

دولت آمریکا به خبرچین‌های دارک وب، ارز دیجیتال پاداش می‌دهد

دولت آمریکا در قبال اطلاعات در مورد اخاذی از طریق دارک وب که امنیت ملی آن کشور را به خطر می‌اندازد، رمزارز جایزه می‌دهد.

اطلاعات بیش از یک میلیون گیمر در معرض هک

 
یک توسعه دهنده بازی های رایانه ای در چین اطلاعات کاربرانش را در یک مخزن داده بدون اقدامات امنیتی ذخیره کرده و آنها را در معرض خطر هک و کلاهبرداری قرار داده است.
 
 به نقل از گیزموچاینا، گروهی از محققان امنیتی شکاف امنیتی را در فعالیت‌های یک توسعه دهنده بازی رایانه‌ای مشهور در چین کشف کرده‌اند. با استفاده از شکاف امنیتی رصد شده، اطلاعات بیش از یک میلیون گیمر در معرض هک قرار گرفته است.
 
طبق گفته محققان امنیتی وب سایت «وی پی ان منتور»، EskFun از یک سرور بدون اقدامات امنیتی برای ذخیره انبوه اطلاعات جمع آوری شده از کاربران بازی‌هایش استفاده کرده است. بخشی از اطلاعات جمع آوری شده بسیار حساس هستند و محققان اشاره کرده‌اند هیچ دلیلی وجود ندارد که یک شرکت توسعه دهنده بازی رایانه‌ای اطلاعاتی با این دقت از کاربرانش حفظ کند. از آنجا که اطلاعات مذکور ایمن نشده بودند، احتمالاً تمام اطلاعات در معرض خطر کلاهبرداری، هک یا بدافزارها قرار دارند.
 
EskFun یک تولید کننده بازی‌های رایانه‌ای در چین است که بازی‌های محبوبی برای سیستم اندروید ساخته است.
 
محققان امنیت این وب سایت شکاف مذکور را در جولای ۲۰۲۱ میلادی کشف کردند و به سرعت به شرکت اطلاع دادند. اما این شرکت هیچ واکنشی نشان نداد.