ظرفیت‌های فضای مجازی برای حمایت از حرکت‌های مردمی در گام دوم انقلاب/ علاوه بر اینترنت ملی، نیازمند اینترنت بومی هم هستیم

برای اینکه بتوان فضای مجازی را در خدمت دولت اسلامی قرار داد، لازم است برخی پیش‌فرض‌ها را درباره سرویس‌های مهم فضای مجازی تغییر دهیم. امروز علاوه بر اینترنت ملی به اینترنت بومی هم نیاز داریم. اینترنتی که سرویس‌های اولویت‌دار در آن متناسب با نیازهای بومی طراحی شده باشد.
 
 انقلاب اسلامی ایران محصول یک حرکت بزرگ مردمی بود، حرکتی که مردم در آن برای اقامه قسط قیام کردند. در ادامه این راه، خود مردم باید ارکان جامعه را به دست گرفته و علاوه بر حرکت‌های سیاسی مانند انتخابات و تظاهرات، حرکت‌های نظامی مانند بسیج و نیز بحران‌هایی مانند سیل و کرونا، در حرکت‌های اقتصادی و اجتماعی نیز حضور تعیین‌کننده داشته باشند. امروز دولت‌های مختلف دنیا نتوانسته‌اند فضای پیچیده کنونی را مدیریت کنند و شرکت‌های خصوصی نیز با اولویت قرار دادن سود و منفعت مالی خود، از پسِ مدیریت مردم و هدایت به سمت صلاح و خیر برنیامده‌اند.
 
 در این میان اگر مردم، نه به عنوان مصرف‌کننده بلکه به عنوان متولی تمامی امور و به عنوان عنصر اصلی و اساسی، کار را به دست گیرند و جمعیتی از آنان جلوتر حرکت کرده و ذیل آرمان‌های تعالی بخش، مسیر را برای دیگران باز کنند، دنیا طریق دیگری را طی خواهد نمود. وگرنه نه از شرکت‌های بزرگ تجاری کاری برخواهد آمد و نه از دولت‌ها.
 
مدلی مانند اربعین، نمونه‌ای از حرکت‌های مردمی حقیقی است. هیچ دولت و شرکتی توانایی تغییر در افکار یا قلوب جمعیتی بیست یا سی میلیونی را ندارد و نمی‌تواند آنها را از نقاط مختلف دنیا جهت قیام دور هم جمع کند و چنین مراسمی بزرگی را از لحاظ فرهنگی و اقتصادی مدیریت کند.
 
هم‌اکنون، انقلاب اسلامی به مرحله دولت سازی رسیده است. در دوره‌های مختلف، رهبر معظم انقلاب بارها در رابطه با ویژگی‌های دولت اسلامی نکاتی را ابراز داشته‌اند. در نگاه ایشان، دولت باید جامعه اسلامی را تحقق بخشد. در واقع دولت نباید یک تشکل خاص جدای از مردم باشد بلکه وظیفه آن پشتیبانی از حرکت‌های مردمی است. ایشان در سخنانی تاکید داشتند «مسئولیت و تعهد این دولت اسلامی این است که جامعه اسلامی را تحقق ببخشد.»[1] لذا دولت اسلامی باید ویژگی‌های جامعه‌سازی را در خود داشته باشد آن هم با معیارهای اسلامی. «جامعه‌ای که مردم در آن، در اداره کشور، در آینده خود، در پیشرفت خود دارای نقشند، دارای تأثیرند» چیزی که امروز متاسفانه در کشور دیده نمی‌شود. در نگاه رهبری اصلاً «دولت اسلامی، یعنی سازوکارها و نهادسازی‌های لازم برای ایجاد آن جامعه اسلامی» در واقع تصور دولت اسلامی بدون جامعه اسلامی امکان‌پذیر نیست.
 
حرکت‌های مردمی از ابتدای انقلاب در حوزه‌های اجتماعی و فرهنگی تا به امروز ادامه داشته و طی سال‌های اخیر حرکت‌های جدیدی در بخش‌های اقتصادی، آموزش و سلامت نیز دیده می‌شود که البته دولت‌ها نتوانستند نسبت خود را با این حرکت‌ها روشن کنند و گاه در برابر این حرکت‌ها قرار گرفته‌اند. نکته مهم این است که این جریانات نیز نباید رخنه‌پوش دولت مدرن باشند بلکه باید خودشان دولت‌ساز باشند.
 
رهبر معظم انقلاب در بیانیه گام دوم اشاره داشتند که انقلاب اسلامی وارد دومین مرحله خودسازی، جامعه‌پردازی و تمدن‌سازی شده است. ایشان در سخنرانی دیگری[2] تاکید داشتند که ما به یک حرکت عمومی به سمت آن چشم‌انداز نیاز داریم. رهبر معظم انقلاب، در تبیین زوال تمدن غربی و حرکت جهت ایجاد تمدن اسلامی و جامعه اسلامی، به لزوم روی کار آوردن یک دولت جوان و حزب‌اللهی و نیاز کشور به ایجاد حرکت‌های مردمی در عرصه‌های مختلف با تعبیر «یک حرکتِ عمومیِ معقول و منضبط» اشاره کردند و تاکید داشتند این حرکت باید از ویژگی‌هایی برخوردار بوده و در 9 عرصه مانند فرهنگی، اقتصادی، اطلاعاتی، علمی و اجتماعی ورود کند. ایشان تاکید دارند که راه‌اندازی این حرکت عظیم در جامعه، کار دولت نیست و لایه‌های میانی جامعه باید آن را ایجاد کنند. «این تمرکز، این ایجاد برنامه کار، پیدا کردن راهکار، ارائه راهکار، برنامه‌ریزی، به عهده چه کسی است؟ این به عهده جریان‌های حلقه‌های میانی است. این، نه به عهده رهبری است، نه به عهده دولت است، نه به عهده دستگاه‌های دیگر است؛ [بلکه] به عهده مجموعه‌هایی از خود ملّت است که خوشبختانه امروز ما این را کم هم نداریم.» در ادامه، ایشان تاکید دارند که نسل جوان متعهد، از خروجی این حرکت‌ها، به عرصه مدیریت کشور کشیده می‌شوند.
 
در واقع دولت اسلامی در خدمت حرکت‌های مردمی است و از آن طرف، این حرکت‌های مردمی، مدیر تولید خواهند کرد. با این تفاصیل، دولت اسلامی باید حرکت‌های مردمی را به رسمیت بشناسد و کار را به آن‌ها بسپارد و در جهت توسعه آن تلاش کند، چیزی که امروز در کشور به صورت جدی مشاهده نمی‌شود.
 
اما ظرفیت‌های فضای مجازی در راستای این دولت‌سازی و جامعه‌پردازی چیست؟ فضای مجازی آنطور که همگان می‌پندارند، متشکل از شبکه‌های اجتماعی، پیام رسان‌ها، سایت‌های اشتراک‌گذاری عکس و فیلم، سایت‌های خبری، موتورهای جستجوگر و نقشه‌های راهنما، سرویس تاکسی اینترنتی و فروش کالای دست‌دوم و فروشگاه‌های اینترنتی است؛ اما نکته مهم این است که بخش‌هایی از فضای مجازی در نگاه سیاستگذاران و فعالین بخش‌های خصوصی و مردمی مغفول مانده است. گرچه در همین سرویس‌های مرسوم نیز بومی‌سازی و راه‌اندازی سرویس‌های داخلی و خودکفایی و قطع وابستگی از خارج محقق نشده است، اما باید توجه داشت که سرویس‌های مورد نیاز کشور، چیزی بیشتر و فراتر از سرویس‌های مشهور غربی است که در دنیا رایج شده است.
 
این سرویس‌ها، خدماتی است که با توجه به سیاستگذاری آمریکا جهت نفوذ اقتصادی، سیاسی و فرهنگی در کشورهای دیگر توسعه یافته است. کشورهای غربی مانند آمریکا برای شکستن ساختارهای فرهنگی و روابط اجتماعی دنیا و ایجاد روابط خارج از چارچوب و جایگزین کردن سلبریتی‌ها و برندهای خود به جای تاثیرگذاران فکری و فرهنگی و اقتصادی کشورها، نیاز به شبکه‌های اجتماعی مانند فیس‌بوک و اینستاگرام داشته است. همچنین برای مسلط کردن سیاست‌های رسانه‌ای خویش به سایت‌های اشتراک‌گذاری فیلم مانند یوتیوب و نیز برای تسلط بر مدیریت بخش‌های حمل و نقل کشورهای دنیا به سرویس‌هایی مانند نقشه‌های آنلاین و تاکسی‌های اینترنتی احتیاج داشته است.
 
توسعه مدل‌های بومی این سرویس‌ها در ایران، امری واجب و ضروری است، اما آیا انقلاب اسلامی برای پیشرفت کشور خصوصاً در دوره دولت سازی، آن هم دولتی که قادر به تولید جامعه اسلامی و تمدن اسلامی باشد، تنها به همین سرویس‌ها نیاز دارد؟
 
به نظر می‌رسد بخش‌هایی از ظرفیت فضای مجازی، هنوز مغفول مانده است. بخش‌هایی که قابلیت ساماندهی و رشد حرکت‌های مردمی در سطح وسیع را دارا می‌باشند. برخی از فروشگاه‌های آنلاین در آمریکا و کشورهای دیگر، محلی برای رشد و توسعه شرکت‌های خصوصی تولید و توزیع، مخصوصاً برندهای مطرح و نیز صنایع مختلف مانند صنایع الکترونیکی است که در نهایت منجر به بزرگ شدن یک یا چند شرکت بزرگ فروش اینترنتی و در ادامه، فروش محصولات چند برند و شرکت بزرگ خواهد شد.
 
در حالیکه، در صورت توسعه تولیدات مردمی و حرکت دادن مردم به سمت تولید، نیاز به پلتفرم‌هایی برای افزایش تولید و تسهیل توزیع این محصولات احساس خواهد شد. سایت‌های ایرانی مانند "میدون" یک پلتفرم حمایتی برای تولیدکنندگان مردمی است که به آن‌ها آموزش می‌دهد چه طور با کمترین امکانات می‌توان تولیدات دامی و کشاورزی را راه اندازی کرد و یا نرم افزار "باسلام" سعی داشته بازاری برای فروش بی‌واسطه محصولات مردمی ایجاد کند. در حوزه اقتصادی نیز یکی از بانک‌های کشور تلاش داشته با راه‌اندازی سامانه‌ای آنلاین، پلتفرمی برای صندوق‌های قرض الحسنه در سراسر کشور ایجاد کند.
 
در همین زمینه پلتفرم‌های مردمی مختلفی در دنیا راه‌اندازی شده که مطالعه آن‌ها می‌تواند ایده‌های جدید برای طراحی سرویس‌های بومی متناسب با نیاز کشور ارائه دهد. به عنوان مثال سایت‌هایی مانند Kiva در آمریکا افراد نیازمند برای راه‌اندازی شغل یا توسعه کسب و کار را برای پیدا کردن سرمایه‌گذار یا دریافت قرض معرفی می‌کند. یا پلتفرم‌های دیگری مانند peerby در هلند به مردم این امکان را می‌دهد که اجناس خود را به یکدیگر قرض دهند (البته با دریافت پول). معرفی سرویس‌های داخلی یا خارجی فوق، به معنای تأیید آن‌ها نیست بلکه نمونه‌هایی است که به وسیله آن بتوان به بحث پلتفرم‌های مردمی پرداخت. شاید لازم باشد نمونه‌هایی از این سرویس‌ها اصلاح شده و طراحی نمونه‌های داخلی آن، در اولویت حمایت دولت قرار گیرد.
 
متاسفانه در برخی موارد، این سرویس‌ها، خودشان تبدیل به یک شرکت خصوصی عظیم می‌شوند. غایت پلتفرم‌های مردمی نباید تبدیل شدن به یک بنگاه اقتصادی یا گاو شیرده برای شرکت‌های سرمایه‌گذاری خطرپذیر باشد. در این صورت مشاهده می‌شود که سرویس‌های اینترنتی پس از تسخیر بازارهای نو، با روش‌های مختلف مانند دامپینگ، به جای خدمت‌رسانی، تبدیل به غول تجاری و اقتصادی می‌شوند و ضدمردم عمل می‌کنند.
 
بحث دیگر، راه‌اندازی سرویس‌هایی برای توسعه نظارت‌های مردمی بر محتوا و فرایندها چه در فضای مجازی و چه در فضای واقعی و سطح کشور است تا مردم بتوانند تخلفات را به صورت دقیق گزارش و پیگیری کنند که نمونه‌های آن در کشورهای مختلف وجود دارد.
 
همانطور که اشاره شد برای اینکه بتوان فضای مجازی را در خدمت دولت اسلامی قرار داد، شاید لازم باشد برخی پیش‌فرض‌ها را در خصوص سرویس‌های مهم فضای مجازی تغییر دهیم. امروز علاوه بر اینترنت ملی به اینترنت بومی نیز نیاز داریم. اینترنتی که سرویس‌های اولویت‌دار در آن متناسب با نیازهای بومی خودمان طراحی شده باشد. به عنوان مثال؛ پلتفرم‌هایی که در خدمت حرکت‌های جهادی قرار گیرد. علاوه بر این باید به طراحی زیرساخت‌ها و خدمات جدیدی در فضای مجازی بپردازیم که با تغییرات تمدنی خودمان تناسب داشته باشد، بخش‌هایی که هنوز در فضای مجازی در دنیا به کار گرفته نشده است.
 

روزانه بیش از ۳۰ دقیقه از زمان دورکاران به دلیل اینترنت نامناسب تلف می‌شود

 
استفاده از اینترنت در دوره دورکاری به اوج خود رسیده است اما اختلال در آن نیز زمان کاری بسیاری از دورکاران را تلف می‌کند به‌گونه‌ای که طبق بررسی‌های شرکت شرکت ارائه خدمات اینترنتی زِن (Zen Internet) روزانه بیش از ۳۰ دقیقه از زمان دورکاران به دلیل اختلال در اینترنت و سرعت نامناسب آن تلف می‌شود.
 
 طبق یافته‌های شرکت اینترنتی زِن  ۸۹ درصد از دورکاران روزانه ۳۰ دقیقه از زمان خود را به دلیل اینترنت ضعیف هدر می‌دهند، رقمی که به ۱۳۰ ساعت در سال منتهی خواهد شد. در عین حال یک مورد از هر هشت نمونه بررسی شده از سوی این شرکت نشان می‌دهد که بیش از یک ساعت یا حتی بیشتر را در روز به دلیل اینترنت ضعیف هدر می‌دهدند که برابر با  ۲۶۰ ساعت در سال است.
 
افزایش مصرف اینترنت در دوره همه‌گیری کرونا در انگلستان به اوج خود رسیده است از همین رو خدمات اینترنتی در انگلستان دچار مشکل شدند. براساس داده‌هایی که شرکت ThousandEyes مصرف اینترنت در آمریکای شمالی و آسیای شرقی در ماه مارس ۲۰۲۰ به بیشترین میزان در تاریخ خود رسید و به همین ترتیب قطعی اینترنت هم نسبت به دوران پیش از کرونا ۶۳ درصد افزایش یافت.
 
این روند افزایش مصرف و به تناسب آن افزایش قطعی به ماه‌های اولیه شیوع کرونا ختم نشد ؛ در ماه ژوئن ۲۰۲۰ نیز قطعی اینترنت نسبت به ژانویه  ۴۴ درصد افزایش یافت.
 
 
سرعت پایین اینترنت موجب می‌شود در دوره دورکاری بیش از یک ساعت از زمان کاری به صورت روزانه از بین برود.
 
شاید از نگاه یک کاربر معمولی قطعی و اختلال در اینترنت آنچنان هم مشکل ساز نباشد و با اینکه قطعی و اختلال هنگام بررسی شبکه‌های اجتماعی برای هیچکس خوشایند نیست اما زمانی این مسئله مشکل ساز خواهد شد که قطعی یا اختلال در اینترنت به روند کاری لطمه وارد کند، پدیده ای که با افزایش دورکاری در دوران کرونا بسیار حائز اهمیت است.
 
به طور کلی ۸۴ درصد از دورکاران از اتصال ضعیف اینترنتی رنج می برند و ۸۶ درصد از آنها از سرعت اینترنت راضی نیستند. بیش از نیمی از دورکاران (۵۷ درصد) افزایش تقاضای پهن‌باند در خانوار را دلیل این موضوع می‌دانند . طبق گفته آنان زمانی که دیگر اعضای خانواده یا هم‌خانه‌هایشان از اینترنت استفاده می‌کنند سرعت به میزان قابل توجهی کاهش پیدا می‌کند.
 
رهبران و مدیران نگران این موضوع هستند که در شرایط فعلی که استفاده از اینترنت اجتناب ناپذیر است، چنین مشکلاتی در طولانی مدت باعث پریشانی و کاهش خلاقیت کارکنان شود.
 
مارتین او دانل مدیر بخش تجاری شرکت زِن (Zen) می‌گوید «به عنوان یک رهبر تجاری باید مطمئن شوید که کارکنان از تمامی توانایی خود برای انجام وظیفه استفاده می‌کنند. با متصل کردن کارکنان به شبکه شرکتی و ارائه چند گزینه اتصال به اینترنت برای کسانی که اتصال ضعیف دارند، کارکنان در خانه‌های خود از مزایای ارتباط اداری برخوردار می‌شوند. به این طریق مسئله خلاقیت و بسیاری از مشکلات مربوط قابل حل خواهند بود.»

آزمایشگاه تخصصی مودم VDSL راه اندازی شد


آزمایشگاه تخصصی مودم VDSL با استفاده از امکانات سخت افزاری و نرم افزاری موجود در پژوهشکده فناوری ارتباطات پژوهشگاه ICT راه اندازی شد.
 
 این فعالیت پژوهشی از ابتدای سال ۱۳۹۸ آغاز و پس از مطالعه استانداردها و مستندات فنی موجود در این زمینه، امسال -در سال جهش تولید - با همت و تلاش کارشناسان اداره آزمایشگاه فناوری ارتباطات به بهره برداری رسید.
 
به منظور راه اندازی این آزمایشگاه، قابلیت‌های تجهیزات موجود در آزمایشگاه ADSL که در سالهای پیش در پژوهشگاه ایجاد شده بود، بررسی و با طراحی بستر مناسب برای آزمون، امکان ارتقای شرح خدمات آزمایشگاه موجود برای ایجاد آزمایشگاه آزمون VDSL میسر شد.
 
با افزایش سرعت شبکه­ های اینترنتی، کاربران تمایل دارند تا از خدمات و سرویس­های جدید ارائه شده در این شبکه­ ها با سرعت بالا استفاده کنند، لذا کیفیت و کار­آمدی تجهیزات مورد استفاده در اینگونه شبکه­‌ها از اهمیت بسیار بالایی برخوردار است.
 
با توجه به استفاده روزافزون از مودم VDSL در دنیا و رویکرد وزارت ارتباطات و فناوری اطلاعات و شرکت مخابرات ایران در ارتقای تجهیزات و خدمات اینترنت ثابت به VDSL و توجه تولیدکنندگان داخلی به تولید این محصول و همچنین واردات روز افزون آن، نیاز به آزمایشگاهی برای سنجش عملکرد، کارایی و تطابق این محصول با استانداردهای روز دنیا وجود داشت.
 
لذا این آزمایشگاه جهت آزمون تجهیزات وارداتی و تولید داخل و ارائه مشاوره و همکاری فنی و پژوهشی با شرکت‌های تولیدی داخلی آمادگی راه اندازی شد و اینک آماده ارائه خدمات به مشتریان است.
 
در سالهای گذشته بیش از ۹۰ مدل انواع مودم ADSL در این آزمایشگاه تحت آزمون قرار گرفته است.
 
به گزارش مهر، تکنولوژی VDSL یکی دیگر از فناوری های نسل DSL، است که به شرکت‌های سرویس‌دهنده‌ اینترنت این امکان را می‌دهد تا در بستر کابل مسی، اینترنت پرسرعت تر از ADSL را به کاربران خود ارائه دهند.

نکاتی درباره اسکنر جعلی ایمیل

در سال‌های اخیر، مرتباً اخباری پیرامون آلودگی مبتنی بر ایمیلِ شبکه‌های سازمانی (به طور کلی همیشه یک سر ماجرا به باج‌افزار ربط پیدا می‌کند) به گوشمان می‌رسد. بنابراین، جای تعجبی نیست که اسکمرها به صورت دوره‌ای از این موضوع برای استخراج داده‌های محرمانه‌ -مخصوص اکانت‌های ایمیل سازمانی- استفاده کنند. آن‌ها در واقع این کار را با قانع کردن کارمندان شرکت برای اجرای اسکن میل‌باکسشان انجام می‌دهند.
به گزارش روابط عمومی شرکت ایدکو (توزیع کننده محصولات کسپرسکی در ایران)؛ هدف از این طرح، به دام انداختن آن دسته از افرادی است که از تهدید بالقوه‌ی بدافزار در ایمیل خبر دارند اما طریقه‌ی دست و پنجه نرم کردن با آن را نمی‌دانند. پرسنل امنیت اطلاعات در خصوص ترفندهایی که با آن، کارمندان به دام می‌افتند توضیحات بسیار خوبی می‌دهند و از چنین نمونه‌هایی استفاده می‌کنند تا نشان دهند کدام گروه کارمندان باید بیشتر حواسشان را جمع کنند تا قربانی مجرمان سایبری نشوند. در ادامه با ما همراه شوید تا کمی در خصوص ایمیل فیشینگ، سایت فیشینگ و راهکارهای امنیتی با شما بگوییم.
ایمیل فیشینگ
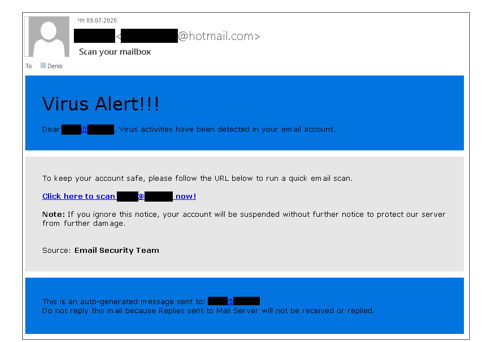
این پیام اسکم از ترفند پاربرجای «ارعاب قربانی» استفاده می‌کند. شما می‌توانید آن را مستقیماً در بخش هدر مشاهده نمایید که نوشته شده «هشدار ویروس» و بعدش هم سه علامت تعجب آورده شده است. شاید این علامت‌ تعجب‌ها اولش بی‌اهمیت و کم‌ارزش جلوه کنند اما در واقع اولین زنگ‌های خطر هستند که می‌توانند گیرنده را متوجه کنند کاسه‌ای زیر نیم‌کاسه است. علایم نگارشی غیرضروری در ایمیل کاری علامت نشان از عواقب خوبی ندارد. حتی اگر نوتیفیکیشینی قرار است هشدار یک تهدید را به مخاطب بدهد باید اصول حرفه‌ای بودن را رعایت کند. 
 
Capture1.PNG
  
اولین سوالی که گیرنده باید بپرسد این است: چه کسی این پیام را فرستاده است؟ ایمیل می‌گوید عدم اقدام به مسدود شدن حساب گیرنده منتج خواهد شد. شاید منطقی‌اش این باشد که فکر کنیم یا سرویس پشتیبان میل‌سرور آن را فرستاده و یا کارمندان ارائه‌دهنده‌ی سرویس ایمیل. اما مهم این که درک کنیم هیچ ارائه‌دهنده یا سرویس داخلی‌ای برای اسکن محتواهای میل‌باکس، کاربر خود را ملزم به اقدام نمی‌کند. اسکن به طور خودکار روی میل‌سرور رخ می‌دهد. علاوه بر اینها، «فعالیت ویروس» به ندرت داخل حساب رخ می‌دهد. حتی اگر کسی ویروس را هم فرستاده باشد، گیرنده مجبور به دانلود و اجرای آن خواهد بود. آلودگی روی کامپیوتر رخ می‌دهد و نه در اکانت ایمیل.
برگردیم به پرسش اول: با همان نگاه اول به فرستنده دو پرچم قرمز بالا می‌اید. اولی اینکه ایمیل از اکانت Hotmail ارسال شده است؛ این درحالیست که نوتیفیکیشنی قانونی دامنه‌ی شرکت یا ارائه‌دهنده را نمایش خواهد داد. دوم اینکه، گفته می‌شود این پیام از سوی «تیم امنیت ایمیل» است. اگر شرکت گیرنده از ارائه‌دهنده سرویس میلِ طرف‌سوم استفاده کرده باشد، نامش در امضا پدیدار می‌شود. و اگر میل‌سرور در زیرساخت سازمانی باشد، نوتیفیکیشن از سوی آی‌تیِ درون‌خانگی یا سرویس امنیت اطلاعات خواهد آمد؛ و احتمال این که کل تیم به تنهایی مسئولیت امنیت ایمیل را بر عهده گیرد بسیار کم است.
بعدی، لینک است؛ بیشتر کلاینت‌های مدرن ایمیل URL پنهان‌شده پشت هایپرلینک را نمایش می‌دهند. اگر از گیرنده خواسته شود روی اسکنر ایمیل –میزبانی‌شده روی دامنه‌ای که با به شرکت شما و یا ارائه‌دهنده میل تعلق دارد- کلیک کند، پس به احتمال زیاد این یک اقدام فیشینگ است.
سایت فیشینگ
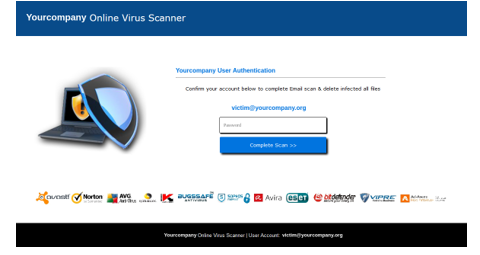
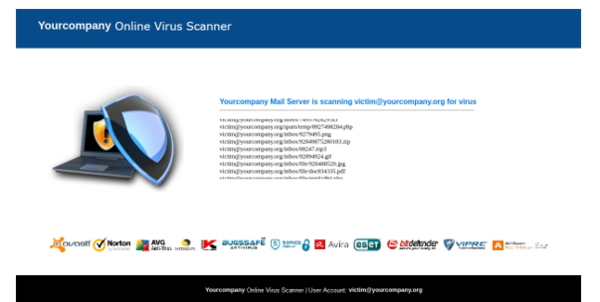
این سایت یک‌جورهایی به نوعی اسکنر آنلاین ایمیل شباهت دارد. برای اینکه ظاهر و پوشش قانونی‌ای داشته باشد لوگوهای میزبان فروشنده‌های آنتی‌ویروس را نمایش می‌دهد. هدر حتی در مورد نام شرکت گیرنده نیز رجزخوانی می‌کند و هدفش هم از بین بردن هر گونه شک در مورد ماهیت اصلی‌اش است. این سایت ابتدا اسکنی را شبیه‌سازی می‌کند و بعد آن را با پیام خارج از قواعد گرامریِ «Confirm your account below to complete Email scan & delete infected all files» قطع می‌نماید. البته برای چنین اقدامی، پسورد اکانت نیاز است. 
 
Capture2.PNG
 
 
برای مشخص کردن ماهیت سایت، ابتدا با بررسی محتوای نوار آدرس مرورگر شروع کنید. نخست –همانطور که در فوق اشاره شد- روی دامنه‌ی درستی قرار نگرفته است. دوم اینکه، URL به احتمال زیاد شامل آدرس ایمیل گیرنده می‌شود که فی‌نفسه خوب است- آی‌دی کاربر می‌توانست از طریق URL منتقل شود. اما اگر قانونی بودن سایت زیر سوال رود بهتر آن است که آدرس را با کاراکترهای اختیاری جایگزین کنید (با این حال سمبل @ را برای حفظ ظاهر آدرس ایمیل نگه دارید). سایت‌هایی از این شکل از آدرس عبور داده شده از طریق لینک داخل ایمیل فیشینگ برای پر کردن جاهای خالی قالب صفحه استفاده می‌کنند. محض تجربه هم که شده، ما از آدرس ناموجود [email protected] استفاده کردیم و این سایت بر حسب وظیفه yourcompany را برای نام اسکنر و کل آدرس را در نام اکانت جایگزین کرد و در نتیجه، ظاهراً این آدرس شروع کرد به اسکن کردن پیوست‌های ناموجود در ایمیل‌های ناموجود. با تکرار این ازمایش روی آدرسی دیگر متوجه شدیم نام پیوست‌ها در هر «اسکن»، یکی بوده است. 
 
Capture4.PNG
 
 
ناسازگاری دیگر این است که این اسکنر ظاهراً محتوای میل‌باکس را بدون تأیید صحت اسکن می‌کند؛ پس چرا نیاز به پسورد نیاز دارد؟
چطور کارمندان خود را از گزند فیشینگ مصون بدارید؟
ما مفصلاً علایم فیشینگ را هم در ایمیل و هم در وبسایت جعلی اسکنر تحلیل کردیم. با نمایش این پست به کارمندان خود می‌توانید ایده‌های خوبی برای محافظت از آن‌ها در برابر فیشینگ در اختیارشان قرار دهید. اما این فقط بخش کوچکی از ماجراست. برخی از ایمیل‌های جعلی از سطح پیچیده‌تری برخوردار بوده و سخت‌تر می‌شود شناسایی‌شان کرد. بنابراین، توصیه‌ی ما به شما اطلاع‌رسانی و آموزش پیاپی به کارمندانتان در خصوص جدیدترین تهدیدهای سایبری است؛ بعنوان مثال استفاده از پلت‌فرم Kaspersky Automated Security Awareness ما می‌تواند کارمندان شما را در این راستا بسیار کمک کند. افزون بر این از راهکارهایی استفاده کنید که بتوانند ایمیل‌های فیشینگ را روی میل‌سرور شناسایی کرده و ریدایرکت‌های سمت سایت‌های فیشینگ را روی ایستگاه‌های کار مسدود کنند. کسپرسکی سکیوریتی سازمانی هر دو را انجام می‌دهد. علاوه بر اینها، ما راهکاری را نیز ارائه می‌دهیم که مکانیزم‌های حفاظتی مایکروسافت آفیس 365 درون‌سازه‌ای را نیز ارتقا می‌بخشد 
 

پیشنهاد رگولاتور مستقل برای اینترنت

سازمان تنطیم مقررات قدرت کافی برای برخورد با تخلف اپراتورها را ندارد
 همراه اول و ایرانسل در اقدامی هماهنگ و بدون اطلاع قبلی بسته‌های پرکاربرد اینترنت همراه را حذف کرده و قیمت برخی بسته‌ها را افزایش داده‌اند. اقدامی که از نظر سازمان تنظیم مقررات و ارتباطات رادیویی، تخلف و برای آن، جریمه‎هایی اعمال شده است. اما وضعیت موجود نشان می‌دهد که سازمان مذکور قدرت کافی برای برخورد با تخلف اپراتورها را ندارد. یک عضو شورای رقابت می‌گوید: برای بازار اینترنت رگولاتوری مستقل نیاز است.
حدود یک ماه است همراه اول و ایرانسل در اقدامی هماهنگ و بدون اطلاع قبلی بسته‌های پرکاربرد اینترنت همراه را حذف کرده و قیمت برخی از این بسته‌ها را افزایش داده‌اند. اتفاقی که با اعتراض کاربران در شبکه‌های اجتماعی خبرساز شد تا اینکه رئیس سازمان تنظیم مقررات و ارتباطات رادیویی کشور اعلام کرد این اقدام دو اپراتور تخلف بوده و این سازمان در گام نخست، همراه اول و ایرانسل را ۲ میلیارد تومان جریمه کرد و در نهایت این دو اپراتور را به کاهش زمان اعتبار تهدید کرد. اما این برخوردها تاثیرگذار نبود تا اینکه وزیر ارتباطات اخیرا اعلام کرد سازمان تنظیم مقررات اختیار یا قدرت کافی برای برخورد با گران‌فروشی اپراتورها را ندارد و به همین دلیل طرحی برای افزایش اختیارات سازمان تنظیم مقررات و ارتباطات رادیویی کشور به دولت داده‌ شده، تا آن را در دستورکار قرار دهد. در این راستا، فرشاد فاطمی، یکی از اعضای شورای رقابت در گفت‌وگو با «دنیای‌اقتصاد» معتقد است: در این میان باید بخش‌های رگولاتوری مستقلی وجود داشته باشد که قوانینی برای محدود کردن این بنگاه‌ها وضع کنند. برای بازار اینترنت موبایل راه‌اندازی یک نهاد رگولاتوری برای کنترل اپراتورها ضرورت دارد تا محدودیت‌هایی برای کنترل این اپراتورها صادر کند. همچنین یک نهاد تنظیم‌گر مستقل تشکیل شود که از قدرت لازم برای برخورد با رفتارهای ضدرقابتی یا انحصارگری برخوردار باشد. این نهاد تنظیم‌گر باید متشکل از جمعی از افراد حقیقی و خبرگان حوزه ارتباطات و متعهد باشد و هیچ‌گونه وابستگی به شرکت‌های دولتی یا بنگاه‌های فعال نداشته باشد و حتی این استقلال چند سال قبل یا بعد از عضویت در این نهاد برقرار باشد. از طرفی برای آنها هرگونه مصونیت فراهم شود تا بتواند فارغ از تعارض منافع اقتصادی یا سیاسی، رفتارهای انحصاری شرکت‌ها را به چالش بکشد. وی افزود: مسائلی از قبیل اینترنت به دلیل تلفیق مسائل فنی و اقتصادی، قدری پیچیده است. با این حال، در اصل ۴۴ قانون‌اساسی پیش‌بینی شده که این شورا می‌تواند در زیرمجموعه خود نهادی برای بررسی این نوع موضوعات تشکیل دهد. وی به‌عنوان یکی از اعضای شورای رقابت نسبت به رویداد چنین اتفاقی که از سوی وزارت ارتباطات تخلف عنوان شده ابراز نگرانی کرده و از مطرح کردن این موضوع در شورای رقابت خبر داد.
 
  اقدام هماهنگ
به هر حال، این دو اپراتور با توجه به قدرتی که دارند، در اقدامی هماهنگ بسته‌های پرطرفدار را حذف کرده و برخی بسته‌ها را گران کرده‌اند. در واقع، این دو اپراتور حدود ۵/ ۹۶درصد بازار اینترنت موبایل را در اختیار دارند و رفتار آنها بر بازار اثرگذار است. به گفته فاطمی، عضو شورای رقابت، در ادبیات تنظیم‌گری و تنظیم بازار اقدامات هماهنگ عمدتا به دو حالت صریح و ضمنی است. در حالت صریح بازیگران برای اجرای آن جلسه گذاشته و حتی قراردادی یا توافق‌نامه‌ای امضا می‌کنند. در حالت ضمنی، بنگاه‌ها یا بازیگران توافق نانوشته‌ای دارند. در واقع، یک بنگاه به بنگاه دیگری برای افزایش قیمت یا هر تغییری در بازار علامت می‌دهد. یکی نقش رهبری بازار را برعهده دارد و دیگری به‌دنبال آن پیروی می‌کند. اتفاقی که در بازار اینترنت موبایل رخ داده از همین جنس است. در مناطق مختلف دنیا شواهد بسیاری وجود دارد که حاکی از این‌گونه هماهنگی و همکاری ضمنی بین بنگاه‌ها است.
 
به گفته این عضو شورای رقابت، یکی از راهکارهای توسعه رقابت، افزایش تعداد بازیگران است تا بازار از حالت انحصاری خارج شود و از طرفی احتمال تبانی کمتر شود. اما در بازار اینترنت موبایل، به لحاظ تکنولوژی و فنی، درحال‌حاضر امکان افزودن تعداد بازیگر بیشتر مقدور نیست، بنابراین کنترل بازار با تنظیم‌گری تا حدودی قابل کنترل است. به این منظور باید یک نهاد تنظیم‌گر مستقل تشکیل شود که از قدرت لازم برای برخورد با رفتارهای ضدرقابتی یا انحصارگری برخوردار باشد. فاطمی اشاره کرد: به هر حال، بنگاه‌ها معمولا به‌دنبال حداکثرسازی منافع و سود خود هستند. نهاد تنظیم‌گر باید تمهیدات لازم را فراهم کند تا اتفاقی در تضاد منافع مصرف‌کنندگان رخ ندهد. البته این نهاد رگولاتور باید از لحاظ فنی و اقتصادی قابلیت تنظیم‌گری داشته باشد. اما تا زمانی که تحول جدیدی در تکنولوژی موجود رخ ندهد و امکان افزایش تعداد بازیگران وجود نداشته باشد، انحصار به قوت خود باقی است و تنظیم‎گری سخت است.
 
به هر حال، آمار رگولاتوری نشان می‌دهد این دو اپراتور برای بسته‌های خود به مراتب قیمت پایین‌تری بین ۳ تا ۱۰ هزارتومان به ازای هر گیگابایت اینترنت قرار داده‌اند و درآمد نهایی آنها از فروش پهنای باند ترکیبی از این بسته‌ها و اینترنت با تعرفه آزاد است. اگر به ازای هر گیگابایت تعرفه ۳ هزارتومانی را ملاک قرار دهیم، دو اپراتور در یک سال حدود ۵/ ۱۳ هزارمیلیارد تومان فروش اینترنت دارند و این نشان‌دهنده ناچیز بودن میزان جریمه در مقابل این میزان درآمد از اینترنت است. در واقع، با توجه به درآمدی که احتمالا بابت این گران‌کردن بسته‌ها برای اپراتورهای موبایل به دست خواهد آمد، آنها به این میزان جریمه حتی اعتراضی هم نکردند. فاطمی درخصوص بی‌نتیجه بودن اخطارها و جرایم سازمان تنظیم مقررات رادیویی بر تغییر رفتار اپراتورها گفت: در وهله نخست جریمه‌ای نقدی که سازمان در نظر گرفته در مقابل درآمد اپراتورها بسیار ناچیز است و نمی‌توان انتظار داشت کارساز باشد. در واقع، مقایسه این رقم با جرایم شرکت‌هایی مانند گوگل یا فیس‌بوک از سوی سازمان‌های سایر کشورها نیز می‌تواند به بی‌اثر بودن آن اشاره کند. از طرفی، قدرت سازمان تنظیم مقررات برای نظارت بر اپراتورها و اعمال قانون کم است.
 
به هر حال، جریمه ۲ میلیارد تومانی نتوانست اپراتورها را از این اقدام منصرف کند تا اینکه به گفته آذری‌جهرمی، سازمان تنظیم مقررات و ارتباطات رادیویی کشور پرونده گران‌فروشی دو اپراتور را به سازمان حمایت ارسال کرد و سازمان حمایت نیز مبالغ گران‌فروشی و اصل گران‌فروشی را تایید و پرونده را برای بررسی بیشتر به تعزیرات ارسال کرد. در دادگاه تعزیرات آخرین دفاعیات اخذ شده است. در همین روزها حکم تعزیرات اعلام می‌شود. در این هفته ابزارهای نظارتی برای افزایش اختیارات برخورد با گران‌فروشی از سوی دولت اخذ می‌شود.
 
پیش از اظهارات اخیر وزیر ارتباطات، سازمان حمایت از مصرف‌کنندگان و تولیدکنندگان روز ۳۰ تیر از اپراتورها خواست ظرف ۲۴ ساعت نحوه فروش به لحاظ شکلی و قیمت بسته‌های اینترنت را به روال قبل برگردانند؛ اما این اپراتورها تاکنون هیچ‌توجهی به آن اخطارها هم نکرده‌اند. به‌نظر می‎رسد این جرایم، تهدیدها و ضرب‌الاجل‌ها نتوانست کاری از پیش ببرد تا گشودن گره دعوای بین دولتی‎ها و اپراتورها به سازمان تعزیرات حکومتی واگذار شود.
 
آنچه مشخص بوده این است که در این پیکار، قدرت اپراتورها بر این جریمه‌ها و اخطارها غلبه می‌کند و تنها بازندگان آن، مشترکان اینترنت موبایل هستند که این روزها بیش از هر زمانی زندگی آنها به اینترنت وابسته شده و به اجبار این تغییر را پذیرفته‌اند. در این میان، آذری‌جهرمی در نخستین واکنش به این موضوع صرفا به گفتن این جمله «گران‌فروشی اپراتورها احراز شده است» بسنده و اعلام کرد که این دو اپراتور باید تمامی هزینه‌های اخذ شده را به کاربران برگردانند و منتظر باشند دولت قدرت بیشتری به این سازمان دهد.

هدیه ویژه همراه اول به خبرنگاران

همراه اول به مناسبت «روز خبرنگار»، بصورت مجزا یک بسته اینترنت 200 گیگابایتی به اصحاب رسانه هدیه می دهد.
 
 
اداره کل ارتباطات شرکت ارتباطات سیار ایران ضمن تبریک روز خبرنگار اعلام کرد: هر چند با تصمیم مسؤولان وزارت ارتباطات و فناوری اطلاعات توفیق تقدیم هدیه روز خبرنگار صرفاً نصیب یکی از اپراتورهای تلفن همراه شد؛ اما همراه اول در نظر دارد به مناسبت روز خبرنگار و بیست و ششمین سالروز عرضه اولین سیم کارت در ایران توسط این اپراتور، همچون سال گذشته یک هدیه ویژه اینترنتی مطابق با لیست قبلی مورد تأیید معاونت مطبوعاتی وزارت فرهنگ و ارشاد اسلامی به اصحاب رسانه هديه دهد. 
شرکت ارتباطات سیار ایران، امسال نیز برای تکریم قشر زحمتکش و کوشای خبرنگار، بسته اینترنت ویژه یک ساله با حجم 200 گیگابایت در نظر گرفته است.
بسته مذکور برای کلیه شماره های خبرنگارانی که سال گذشته بسته اینترنتی را دریافت کرده اند، حداکثر ظرف مدت ۷۲ ساعت آتی فعال می‌شود. 
همراه اول پیشاپیش از کلیه خبرنگارانی که دسترسی به شماره ایشان برای این اپراتور مقدور نبوده عذرخواهی کرده است.
همراه اول به عنوان اولین و بزرگترین اپراتور تلفن همراه کشور با واگذاری بیش از 92 میلیون سیم‌کارت در کشور، بالاترین سهم بازار را در اختیار دارد و سرویس‌های آن در تمامی شهرها و روستاهای کشور با 96.9 درصد پوشش جمعیتی برقرار است.
جدیدترین گزارش سازمان تنظیم مقررات و ارتباطات رادیویی حاکی از آن است که همراه اول با در اختیار داشتن بیش از 35.6 میلیون مشترک نسل 3 و 4، بیشترین تعداد مشترکان اینترنت پهن باند سیار را در بین اپراتورهای تلفن همراه کشور در اختیار دارد.
 

چین تمامی ترافیک‌های HTTPS مبتنی‌بر TLS 1.3 و ESNI را مسدود کرد

چین ازطریق ابزار سانسور ملی خود با نام «دیوار آتش بزرگ» به‌تازگی فرآیند مسدودسازی آن دسته از ارتباطات HTTPS را که بر پایه‌ی پروتکل‌های TLS 1.3 و ESNI هستند آغاز کرده است.


دولت چین به‌روزررسانی جدید و مهمی روی ابزار داخلی خود برای سانسور کردن که با نام دیوار آتش بزرگ چین (Great Firewall یا GFW) شناخته می‌شود اعمال کرده است که می‌تواند پیامدهای متعددی در پی داشته باشد. به‌دلیل این به‌روزرسانی جدید، تمامی ارتباطات HTTPS رمزنگاری‌شده که با استفاده از فناوری‌ها و پروتکل‌های مدرنِ ضدرهگیری نصب شده‌اند، مسدود می‌شوند.
 
مسدودسازی ارتباطات HTTPS به‌مدت حداقل یک هفته است که در چین اعمال شده که تاریخ آغاز آن به پایان ماه گذشته‌ی میلادی (جولای) برمی‌گردد. جزئیات این اتفاق به‌تازگی در گزارشی مشترک ازسوی نهاد iYouPort و دانشگاه مریلند و نهاد Great Firewall Report که هر سه روی سانسور در چین نظارت می‌کنند و به بررسی آن مشغول هستند، منتشر شده است.
 
ازطریق به‌روزرسانی جدید GFW، مقامات دولتی چین آن دسته از ترافیک‌های HTTPS که با بهره‌گیری از فناوری‌های جدید شامل TLS 1.3 و ESNI (مخفف Encrypted Server Name Indication) راه‌اندازی شده‌اند را موردهدف قرار می‌‌دهد. آن دسته از ترافیک‌های HTTPS که متعلق‌به پروتکل‌های دیگر هستند همچنان در GFW مجازند و مسدود نشده‌اند. به‌علاوه چین می‌گویند اگر ترافیک‌های HTTPS از نسخه‌ی قدیمی پروتکل‌های TLS 1.3 (نظیر TLS 1.1 یا TLS 1.2) یا ESNI (نظیر SNI) استفاده کنند نیز مسدود شدن‌شان برداشته می‌شود. 
 
برای آن‌دسته از ارتباطات HTTPS که ازطریق پروتکل‌های قدیمی راه‌اندازی شده‌اند، سیستم سانسور چین می‌تواند بفهمد کاربر در حال اتصال به چه دامنه‌ای است. چین برای دست‌یابی به این هدف، نگاهی به فیلد SNI که در مراحل اولیه‌‌ی برقراری اتصال HTTPS در قالب متن ساده نشان داده می‌شود می‌اندازد. در آن دسته از ارتباطات HTTPS که با استفاده از پروتکل‌های جدید مثل TLS 1.3 راه‌اندازی شده‌اند، می‌توان فیلد SNI را ازطریق ESNI مخفی کرد (ESNI را می‌توانیم نسخه‌ی رمزنگاری‌شده‌ی SNI خطاب کنیم).
 
هرچه زمان می‌گذرد میزان استفاده از پروتکل امنیتی TLS 1.3 در سراسر وب افزایش پیدا می‌کند. با رشد استفاده از TLS 1.3، دولت چین نمی‌تواند روی آن دسته از ترافیک‌های HTTPS که بر مبنای TLS 1.3 و ESNI هستند نظارت کند و این موضوع اصلا به‌مذاق دولت خوش نمی‌آید. پروتکل‌های جدید باعث می‌شوند فرآیند فیلتر کردن ارتباطات HTTPS برای ابزار سانسور چین و کنترل محتوایی که مردم این کشور می‌توانند به آن‌ها دسترسی داشته باشند، سخت‌تر شود.
 
بر اساس آنچه گزارش مشترک iYouPort و دانشگاه مریلند و Great Firewall Report اعلام می‌کند، دولت چین فرآیند مسدودسازی تمامی ارتباطات HTTPS که از پروتکل‌های TLS 1.3 و ESNI استفاده می‌کنند را آغاز کرده. چین همچنین به‌صورت موقت و برای مدت‌زمانی کوتاه که بین دو تا سه دقیقه طول می‌کشد، آدرس‌های IP حاضر در این ارتباطات را هم مسدود می‌کند. iYouPort و دانشگاه مریلند و Great Firewall Report در گزارش مشترک خود می‌گویند فعلا توانسته‌اند ۶ راه برای دور زدن سانسور جدید چین پیدا کنند که باید توسط خود کاربران ازطریق نرم‌افزارها و اپلیکیشن‌ها انجام بگیرد. این سه نهاد همچنین چهار راه دیگر پیدا کرده‌اند که می‌توان آن‌ها را روی سرور اعمال کرد تا بتوان سانسور چین را دور زد. 
 
در بخشی از گزارش مشترک موردبحث می‌خوانیم: «متأسفانه این تکنیک‌های خاص ممکن است نتوانند در نقش راهکاری بلندمدت ظاهر شوند [و چین به‌زودی جلوی انجام آن‌ها را بگیرد]. هرچه بازی موش و گربه جدی‌تر از قبل پیگیری می‌شود، ابزار دیوار آتش بزرگ چین می‌تواند قابلیت‌های خود را در حوزه‌ی سانسور، بیش از پیش بهبود بخشد». رسانه‌ی ZDNet می‌گوید گزارش منتشرشده را با دو منبع قابل‌اعتماد موردبررسی قرار داده و جزئیات آن را تأیید می‌کند. ZDNet می‌گوید برای صحت‌سنجی ادعاهای مطرح‌شده ازسوی iYouPort و دانشگاه مریلند و Great Firewall Report با یکی از افراد حاضر در شرکت‌های ارائه‌دهنده‌ی سرویس‌های ارتباطی ایالات متحده صحبت کرده است.
 
طی سال‌های اخیر، دیوار آتش بزرگ چین به‌شکلی جدی‌تر روی محتواهایی که ساکنین این کشور به آن‌ها دسترسی دارند نظارت کرده است. چین به‌دفعات اپلیکیشن‌ها و سرویس‌های بیگانه را تهدیدی برای خود خوانده و آن‌ها را مسدود کرده است. اقدام جدید دیوار آتش بزرگ می‌تواند تبعات زیادی برای کسب‌و‌کارهای اینترنتی به‌دنبال داشته باشد. باید در نهایت دید که مسدودسازی ارتباطات HTTPS به‌کجا ختم می‌شود.
 

استقبال بیش از ۵ هزار خبرنگار از هدیه ویژه روز خبرنگار

تنها ساعاتی پس از ارسال کد بازیابی هدیه روز خبرنگار، بیش از 5 هزار خبرنگار با مراجعه به سایت رایتل از این طرح استقبال کردند.
 
 روز شنبه 19 مرداد ماه پیامک اطلاع‌رسانی وزارت ارتباطات و فناوری اطلاعات مبنی بر اعلام جزییات دریافت 120 گیگابایت اینترنت روز خبرنگاران برای اصحاب رسانه ارسال شد.
پس از ارسال این پیامک ( و تا ساعت 14 روز 19 مرداد ماه) بیش از 5 هزار خبرنگار از طریق لینک رایتل هدیه خود را دریافت کردند.
شایان ذکر است با دستور رییس جمهور و پیگیری وزیر ارتباطات و فناوری اطلاعات رایتل امسال رایتل موظف به تامین 120 گیگابایت اینترنت هدیه روز خبرنگار شده است.
 

استقبال بیش از ۵ هزار خبرنگار از هدیه ویژه روز خبرنگار

تنها ساعاتی پس از ارسال کد بازیابی هدیه روز خبرنگار، بیش از 5 هزار خبرنگار با مراجعه به سایت رایتل از این طرح استقبال کردند.
 
 روز شنبه 19 مرداد ماه پیامک اطلاع‌رسانی وزارت ارتباطات و فناوری اطلاعات مبنی بر اعلام جزییات دریافت 120 گیگابایت اینترنت روز خبرنگاران برای اصحاب رسانه ارسال شد.
پس از ارسال این پیامک ( و تا ساعت 14 روز 19 مرداد ماه) بیش از 5 هزار خبرنگار از طریق لینک رایتل هدیه خود را دریافت کردند.
شایان ذکر است با دستور رییس جمهور و پیگیری وزیر ارتباطات و فناوری اطلاعات رایتل امسال رایتل موظف به تامین 120 گیگابایت اینترنت هدیه روز خبرنگار شده است.
 

جاسوسی از ترافیک اینترنت ماهواره‌ای با تلویزیون‌های عادی

آسیب پذیری‌های امنیتی تجهیزات اینترنت ماهواره‌ای، به هکرها امکان داده تا با صرف هزینه ۳۰۰ دلاری به محتوای داده‌های کاربرانی که از این خدمات استفاده می‌کنند، دسترسی یابند.
 
به نقل از زد دی نت، ضعف‌های امنیتی نفوذ به ترافیک خدمات اینترنت ماهواره‌ای را ممکن می‌کند و برای این کار صرف هزینه چندصد دلاری و استفاده از تجهیزات تلویزیون خانگی کافی است.
 
استفاده از این روش از فاصله چند هزار کیلومتری از محل ارائه خدمات ممکن است اما کشف و شناسایی نفوذ انجام شده بدین شیوه تقریباً غیرممکن است.
 
محققان دانشگاه آکسفورد ترافیک اینترنت ماهواره‌ای کشتی‌های مختلف، شرکت‌های حقوقی، ارائه دهندگان خدمات اینترنت اشیا و غیره را با شناسایی آسیب پذیری‌های تجهیزات شرکت‌های خدمات اینترنت ماهواره‌ای به سادگی هک کردند. آنها همه این کارها را از دفتری در انگلیس انجام داده‌اند.
 
باید توجه داشت در اکثر موارد ترافیک اینترنت ماهواره‌ای به منظور تسریع در انتقال داده‌ها رمزگذاری نمی‌شود و همین آسیب پذیری مهم سرقت این اطلاعات را برای هکرها تسهیل می‌کند. محققان برای دسترسی به این اطلاعات از یک دیش ماهواره‌ای ۹۰ دلاری و یک گیرنده ۲۰۰ دلاری که برای دریافت تصاویر ویدئویی شبکه‌های ماهواره‌ای به کار می‌رود، استفاده کردند.
 
هکرها باید بعد از جستجو در وب و یافتن موقعیت ماهواره هدف، دیش ۹۰ دلاری را در جهت درست قرار دهند و با اعمال تنظیمات مورد نیاز در یک نرم افزار ضبط سیگنال‌های ماهواره‌ای ضبط و ذخیره سازی ترافیک اینترنت ماهواره‌ای را آغاز کنند و سپس این اطلاعات بر روی تلویزیون‌های عادی قابل مشاهده است.
 
از جمله اطلاعات سرقت شده بدین شیوه می‌توان به داده‌های خصوصی کاپیتان یک کشتی تفریحی، مسافران هواپیماهای کاربر اینترنت ماهواره‌ای و غیره اشاره کرد.