مک یا ویندوز ؛ کدام آسیب‌پذیرترند؟


کارشناسان امنیتی به تازگی عنوان کرده‌اند که احتمال آلوده شدن سیستم عامل مک‌اواس به بدافزارهای تبلیغاتی دو برابر سیستم‌عامل ویندوز است.
 
 نتایج تازه‌ترین تحقیقات صورت گرفته نشان می‌دهد که احتمال آلوده شدن رایانه های مبتنی بر سیستم عامل مک‌اواس اپل به انواع بدافزارها علی‌الخصوص بدافزارهای تبلیغاتی دو برابر بیشتر از رایانه‌های مبتنی بر سیستم عامل ویندوز است.
 
بر اساس گزارشی که در Malwarebytes آمده است، خطرات و تهدیدات رایانه های مبتنی بر سیستم عامل مک او اس در سال های اخیر به شدت رو به افزایش بوده و روندی رو به رشد و صعودی را در پیش گرفته است به گونه ای که از تهدیدات رایانه های ویندوزی سبقت گرفته اند و بیشتر از آنها میزبان شیوع و تکثیر بدافزارهای خطرناک بوده اند.
 
کاربران در سال های گذشته بر این باورند بودند که رایانه های توسعه داده شده توسط اپل در برابر نفوذ هکرها، بدافزارها و تهدیدات امنیتی نفوذناپذیر هستند اما حالا به نظر می رسد که باید بیشتر از سایر کاربران نگران به خطر افتادن اطلاعات و حریم خصوصی خود و همچنین نفوذ هکرها و مجرمان سایبری باشند.
 
این کارشناسان در تحقیقات جدید خود اعلام کرده اند که رایانه‌های ویندوزی امروزی به خصوص نسخه های جدید این سیستم عامل از رایانه‌های مبتنی بر macOS نیز امنیت بالاتری دارند و کاربران آنها می توانند با خیال راحت به استفاده از آنها بپردازند.
 
با توجه به روند صعودی حملات سایبری و بدافزاری در جهان، بسیاری از کارشناسان و تحلیلگران فعال در حوزه فناوری و امنیت سایبری به تازگی دریافته و اعلام کرده‌اند که بسیاری از شرکت‌های کوچک و بزرگ در جهان قادر نیستند حملات سایبری و بدافزاری و نفوذ هکرها را زودتر از وقوع تشخیص داده و پیش‌بینی کنند؛ بدین ترتیب از بروز آسیب‌های سایبری و اینترنتی که به سرقت حجم زیادی از اطلاعات شخصی و خصوصی کاربران منجر می‌شود، جلوگیری به عمل بیاورند.
 
در چند سال گذشته باج افزار، بدافزار و ویروس‌های رایانه‌ای بسیاری در سراسر جهان، اطلاعات محرمانه، خصوصی و مالی میلیون‌ها نفر را به سرقت بردند و میلیاردها دلار به شرکت‌های مربوطه و دولت‌ها خسارت وارد کرده‌اند. حمله سایبری توسط بدافزار واناکرای (WannaCry) به طور قطع یکی از مهلک‌ترین حملاتی است که در طول سال‌های اخیر صورت گرفته است و میلیاردها خسارت برای دولت و شرکت های مختلف کشورهای جهان برجای گذاشته است.
 

۲ هزار سایت وردپرسی آلوده به بدافزار شدند


بیش از ۲ هزار وب‌سایت ‫وردپرس آلوده به جاوااسکریپت مخربی هستند که بازدیدکنندگان سایت را به وب‌سایت‌های تقلبی هدایت می‌کنند و شرایطی فراهم می‌سازند که بعدا بدافزار بیشتری دانلود شود.
 
دسترسی به وب‌سایت‌های وردپرس از طریق سوءاستفاده از آسیب‌پذیری‌های پلاگین‌های مختلفی همچون Simple Fields و CP Contact Form با PayPal حاصل می‌شود.
 
اوج این فعالیت‌های مخرب در هفته‌ سوم ماه ژانویه سال ۲۰۲۰ روی داده است.
 
پس از ورود به سایت وردپرس، ابتدا جاوااسکریپت، بازدیدکننده را به ۴ وب‌سایت مخرب gotosecond۲[.]com، adsformarket[.]com، admarketlocation[.]com و admarketlocation[.]com هدایت می‌کند.
 
سپس لینک statistic[.]admarketlocation[.]com/clockwork?&se_referrer= یا track[.]admarketresearch[.]xyz/?track&se_referrer= در سایت WordPress بارگذاری می‌شود تا خرابکاری نهایی جاوااسکریپت مخرب را ارائه دهد.
 
این اقدام آخر بسیار مشکل‌ساز است، زیرا به مهاجم اجازه می‌دهد تغییرات بیشتری در سایت ایجاد کند یا بدافزار بیشتری همچون درب‌پشتی‌های PHP و ابزار هک را جهت کمک به حفظ پایداری‌شان وارد کند.
 
همچنین مشاهده شده است که مهاجمان از ویژگی‌های /wp-admin/ برای ساخت دایرکتورهای جعلی پلاگین که شامل بدافزار بیشتری است سوءاستفاده می‌کنند.
 
رایج‌ترین دایرکتورهای جعلی پلاگین که توسط محققان کشف شده‌اند عبارت از /wp-content/plugins/supersociall//supersociall.php و wp-content/plugins/blockspluginn/blockspluginn.php می شود.
 
مرکز ماهر به صاحبان وب‌سایت‌ها توصیه کرده که تغییر پوشه‌های اصلی را غیرفعال سازند؛ این امر مانع از درج فایل‌های مخرب توسط هکرها می‌شود، یا بخشی از سخت‌افزاری‌کردن امنیت وردپرس و بهترین روش امنیتی را به کار گیرند.

شناسایی خطرناک‌ترین بدافزار سیستم عامل مک

شرکت کاسپراسکای از شناسایی خطرناک‌ترین بدافزار طراحی شده برای حمله به سیستم عامل مک اپل خبر داده که فعالیت خود را از سال ۲۰۱۹ آغاز کرده است.
 
 به نقل از آسین ایج، کاسپراسکای اعلام کرده که بدافزار Shlayer خطرناک‌ترین بدافزاری است که در یک سال اخیر برای حمله به رایانه‌های مک طراحی شده و از هر 10 رایانه مک بررسی شده توسط کاسپراسکای یکی آلوده به این بدافزار بوده است.
 
بدافزار یادشده که یک تروجان است، پس از انتشار وب سایت‌های مختلف را هم آلوده می‌کند و در یک بازه زمانی حتی سایت ویکی پدیا را نیز آلوده کرده بود. از همین رو کاربرانی که به ویکی پدیا و دیگر سایت‌های آلوده شده مراجعه می‌کردند، شاهد آلودگی رایانه‌های مک خود بودند.
 
Shlayer به طور مخفیانه بر روی رایانه‌های مک نصب شده و بعد از نمایش انبوهی از آگهی‌ها و جمع آوری و سرقت اطلاعات خصوصی کاربران و به خصوص تاریخچه استفاده افراد از مرورگرهای اینترنتی تلاش می‌کرد به دیگر رایانه‌های مک نیز نفوذ کند.
 
بر اساس برآوردهای کاسپراسکای میزان آلودگی رایانه‌های مک به تروجان Shlayer از ده درصد در ابتدای سال ۲۰۱۹ به ۲۹.۲۸ درصد در نوامبر سال ۲۰۱۹ افزایش یافت. این تروجان بدافزارهای نمایش آگهی‌های تبلیغاتی ثالثی را نیز بر روی رایانه‌های مک نصب می‌کند که از جمله آنها می‌توان به Bnodlero، Geonei، Pirrit و Cimpli اشاره کرد.

مشاهده مواردی از آلودگی بدافزاری APT۲۷ در کشور

 
مرکز مدیریت راهبردی افتا کد منبع ابزارهای شناسایی و پاکسازی بدافزار منسوب به گروه APT۲۷ را منتشر کرد.
 
 به نقل از مرکز افتا، به دنبال مشاهده مواردی از آلودگی به بدافزاری منسوب به گروه APT۲۷ در برخی از دستگاه‌ها، مرکز مدیریت راهبردی افتای ریاست جمهوری بلافاصله نسبت به بررسی و تحلیل این بدافزار اقدام و ابزارهای لازم برای شناسایی و پاکسازی این بدافزار را تولید کرده است.
 
این ابزار از طریق یک کانال امن در اختیار تمامی دستگاه‌ها و سازمان‌ها قرار داده شده است.
 
مرکز مدیریت راهبردی افتا با هدف انتقال و اشتراک دانش میان کارشناسان این حوزه، کد منبع (Source Code) این دو ابزار را منتشر کرده و از همه صاحبنظران درخواست کرده پیشنهادهای خود را برای بهبود عملکرد ابزارهای یاد شده از طریق پست الکترونیکی به این مرکز انتقال دهند.
 
دریافت کد منبع ابزار و فایل راهنما در این لینک آمده است.

افزایش ظرفیت ۳ برابری سامانه ضد بدافزار بومی پادویش

 
آبان ماه ۱۳۹۵ بود که نخستین ضد بدافزار ایرانی تحت عنوان «پادویش» رونمایی شد و اکنون با گذشت ۳ سال از آن، دستاورد قابل توجه و تاملی از آن به دست آمده که جزئیات آن بررسی می شود.
بومی سازی یک محصول، زدن برچسب ایرانی و در نهایت جلب رضایت ۹۵ درصد از کاربران آن، قطعا حاصل یک اقدام جمعی است. از پژوهش ۵ ساله ای که روی ضد بدافزار پادویش انجام شد تا بهره‌برداری آن به عنوان یک نسخه موفق از یک شرکت دانش بنیان، نیازمند یک چرخه همکاری منسجم و حساب شده بود و انسجام آن بعد از مدتی خودنمایی می کند و حتی به گفته مجریان این قبیل از پروژه ها، می تواند به کاری ادامه دار برای تولید محصولات بعدی، تبدیل شود. «پادویش» یکی از این محصولات است که با همت یک شرکت دانش بنیان و به یاری پژوهشگاه ارتباطات و فناوری اطلاعات به یک نمونه موفق تبدیل شد.


پادویش چیست؟
 
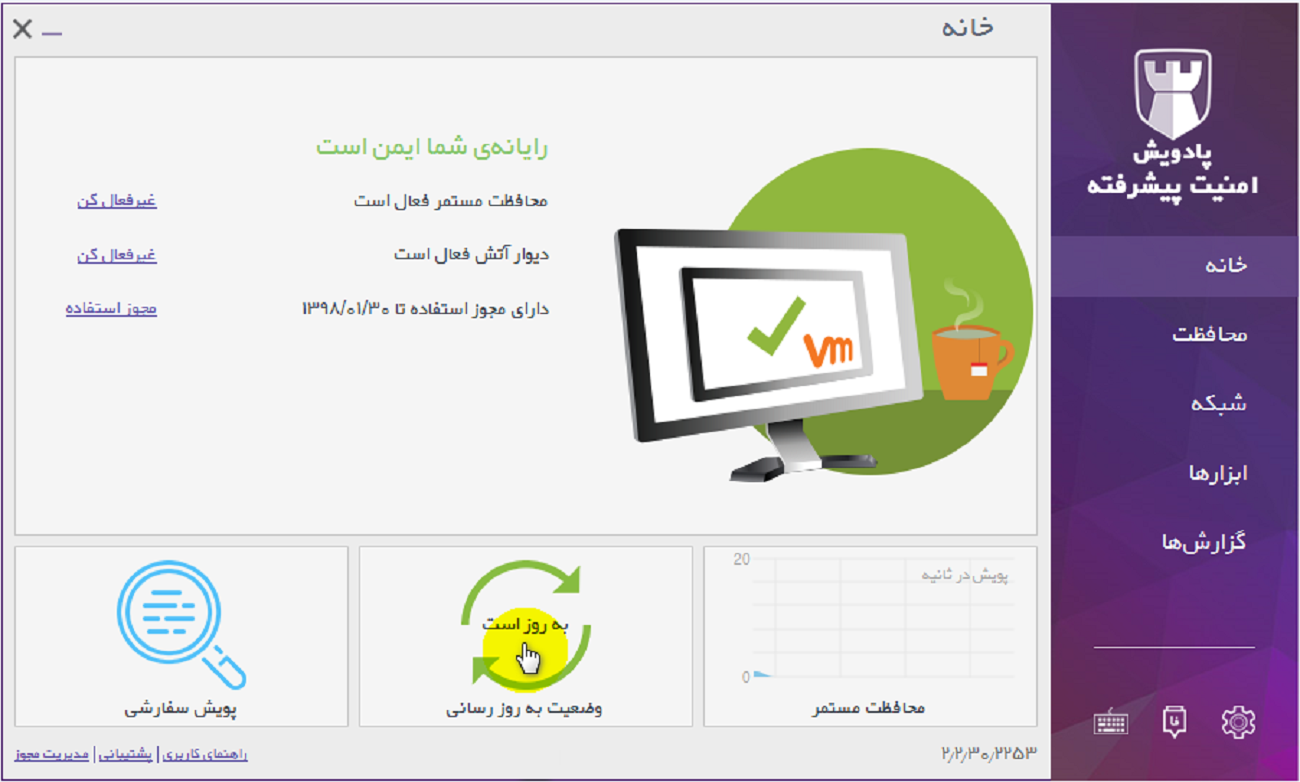
«پادويش» (Padvish) یک ضدویروس ایرانی قابل رقابت با ضدویروس‌های رایج است که تمام مراحل طراحی و پیاده سازی آن به دست تیم مجرب داخلی صورت گرفته است و قابلیت شناسایی و مقابله با بدافزارهای رایج را دارد. این محصول به پشتوانه تکنولوژی شبکه ابر کاربران و تیم تحلیل بدافزار قوی، قادر است به شناسایی جدیدترین بدافزارها در کمترین زمان ممکن بپردازد.
 
این محصول در ابتدا با عنوان پروژه طراحي و پیاده‌سازی سامانه ضد بدافزار بومی «پادويش» در پژوهشگاه ارتباطات و فناوری اطلاعات مطرح شد. در اجرای پروژه ضد بدافزار بومی، تلاش‌های فراوانی از سال ۱۳۹۰ در این پژوهشگاه به ‌صورت پروژه مشارکتی با بخش خصوصی شروع و محصول خروجی این پروژه به نام پادویش ارائه شد. نسخه آزمايشي اين محصول از سال ۱۳۹۳ بطور محدود وارد بازار شده و آزمون‌های خود را با موفقيت گذراند. در حال حاضر بیش از یک میلیون کاربر در حال استفاده است.


یک مدل موفق تعامل بین مراکز دانش بنیان و صنعت و بازار
 
همچنین «پادويش»، آبان ماه ۱۳۹۵ در مراسم گرامیداشت هفته پدافند غیرعامل، جهت بهره برداری در سطح ملی رونمایی شد و دکتر محمد خوانساری رئیس وقت پژوهشگاه ارتباطات و فناوری اطلاعات در آن مراسم، پادویش را یک مدل موفق تعامل بین مراکز دانش بنیان و صنعت و بازار عنوان کرده و ضمن اشاره به سابقه پژوهش ۵ ساله بر روی این نرم افزار، گفته بود که تمامی نرم افزار‌های اینچنینی در دنیا قبل از ورود به بازار فروش باید یک دوره تکامل را طی کنند. لذا اطلاع رسانی‌‌های گذشته برای معرفی نسخه اولیه این ضد بدافزار بوده و در این مدت این نرم‌افزار با سیستم عامل‌‌های جدید از جمله ویندوز نسخه ۱۰ و آخرین نسخه‌‌های اندروید تطبیق کامل پیدا کرده و در مرداد ماه ۹۵ گواهی نهایی ارزیابی امنیتی از مرکز مدیریت راهبردی افتا را اخذ کرده است.
 
خوانساری در آن زمان، از استفاده ۲۰۰ هزار نسخه خانگی، ۷۰ هزار نسخه سازمانی و ۲۰۰ هزار نسخه اندروید از این محصول خبر داد و اضافه کرد که این محصول در بازار‌های همسایه و کشور‌های آفریقایی به فروش رفته و دارای نمایندگی فروش است.


آمار کاربران بزرگترین معیار رضایتمندی از محصول است
 
حال با گذشت سه سال از رونمایی این محصول، ولی ا... قربانی مجری پروژه طراحي و پیاده‌سازی سامانه ضد بدافزار بومی «پادويش» از افزایش ظرفیت این محصول در بخش های مختلف آن از یک تا سه برابر خبر داد و گفت که افزایش ظرفیت بصورت مدام در حال توسعه است.
 
قربانی در گفتگو با خبرنگار پژوهشگاه ICT، اظهار کرد: در حال حاضر بیش از یک میلیون کاربر از این محصول استفاده می کنند و حدود ۹۵ درصد کاربران در طی دوسال گذشته ثابت مانده اند که این نشاندهنده رضایت مشتریان از محصول و خدمات پشتیبانی آن است. وی ادامه داد: این محصول به عنوان خروجی یکی از پروژه های موفق پژوهشگاه بوده و بهتر است طرح های جدیدی با این مدل همکاری در دستور کار قرار دهد.
 
قربانی در خصوص نقش پژوهشگاه در به ثمر رسیدن این قبیل محصولات گفت: نقش پژوهشگاه به عنوان یک جایگاه حاکمیتی در پژوهش در به ثمر رسیدن این محصول نقش کلیدی داشته و این مدل موفق همکاری بین پژوهشگاه و شرکت های دانش بنیان باید در سایر پروژه ها نیز تسری یابد.


بازار ملی و منطقه ای برای یک محصول بومی
 
طبق اظهارات مجری پروژه طراحي و پیاده‌سازی سامانه ضد بدافزار بومی «پادويش»، این محصول نه تنها در سطح ملی در حال استفاده است بلکه در سطح منطقه نیز در حال پیدا کردن بازار برای خود بوده و هم اکنون در چند کشور منطقه در حال استفاده است.
 
وی در پاسخ به سوالی مبنی بر اینکه موفقیت این محصول تا چه حد به تجاری سازی و برندینگ ایران محصولات فناوری اطلاعات، در جوامع بین المللی کمک می کند؟ گفت: در صورتی که این محصول در داخل کشور به صورت گسترده مورد استفاده قرار گیرد و بتواند اعتماد کاربران در داخل را جلب کند، خواهد توانست به بازارهای بین المللی نیز ورود گسترده ای کرده و باعث برندینگ محصولات فناوری اطلاعات ایران در جوامع بین المللی شود.
 
بر این اساس اهمیت پژوهش در پروژه ها می تواند فراتر از عرصه داخلی رفته و در عرصه بین المللی نمود چشمگیری داشته باشد و بدون شک پشتوانه پژوهشی قدرتمند و قابل دفاع، در پیشرفت موفقیت پروژه نقش بسزایی خواهد داشت.

کاربران ویندوز هدف اصلی بدافزارهای تبلیغاتی

 
نتایج بررسی یک موسسه امنیتی نشان می دهد، بخش عمده بدافزارهای تبلیغاتی که با هدف آلوده کردن دستگاه های الکترونیک منتشر می شوند، کاربران سیستم عامل ویندوز را هدف قرار می دهند.
 
 به نقل از زددی نت، آماری که توسط موسسه Devcon منتشر شده، حاکی است ۶۱ درصد از بدافزارهای تبلیغاتی که حد فاصل ۱۱ جولای تا ۲۲ نوامبر سال ۲۰۱۹ در فضای مجازی منتشر شده اند برای ضربه زدن به کاربران سیستم عامل ویندوز طراحی شده بودند.
 
بعد از ویندوز، سیستم عامل کروم گوگل با ۲۲.۵ درصد در رتبه دوم و سیستم عامل مک اپل با ۱۰.۵ درصد در رتبه سوم است. پس از این سه سیستم عامل، آی او اس اپل با ۳.۲ درصد، اندروید با ۲.۱ درصد، سیستم عامل آی پد با ۰.۸ درصد و لینوکس با ۰.۳ درصد رتبه های بعدی را به خود اختصاص داده اند.
 
بخش عمده این بدافزارهای تبلیغاتی که مشابه با تبلیغات آنلاین معمولی به نظر می رسند، کاربران را به سمت سایت های آلوده به بدافزارهای مخرب هدایت می کنند یا آنها را به بارگذاری بدافزارهای مخفی شده در خود ترغیب می کنند.  
 
به نظر می رسد بازار بزرگ سیستم عامل ویندوز و حفره های متعدد امنیتی نسخه های مختلف این سیستم عامل، عامل علاقه هکرها برای طراحی بدافزارهای تبلیغاتی اختصاصی آن باشد. البته این وضعیت پدیده تازه ای نیست و در سه دهه اخیر ویندوز همیشه هدف اول حملات هکری و بدافزاری بوده است.
 
در این میان تمرکز جدی طراحان بدافزارهای تبلیغاتی بر روی سیستم عامل کروم گوگل پدیده تازه ای است که نشان دهنده افزایش محبوبیت آن است. همچنین با توجه به استفاده گسترده از سیستم عامل لینوکس بر روی رایانه های سرور، طراحی بدافزارهای تبلیغاتی برای آن توجیه چندانی ندارد.

هشدارهای مایکروسافت در مورد حملات بدافزار جدید

گروه امنیتی مایکروسافت بر این باور است که حملات مخرب‌تر بدافزار BlueKeep در راه است و این مرکز به کاربران خانگی و سازمان‌ها تاکید کرده است که هرچه سریع‌تر وصله‌های امنیتی مربوطه را نصب کنند.
هشدارهای مایکروسافت پس از آن منتشر شد که کارشناسان امنیتی برای نخستین بار کمپین مربوط به این بدافزار را شناسایی کردند و خود را در مقابل حملات BlueKeep مقاوم ساختند.
در این حملات که هفته گذشته شناسایی شد BlueKeep برای ورود به سیستم‌های ویندوز که وصله امنیتی را دریافت نکرده بودند مورد استفاده قرار گرفت و همچنین سیستم‌های مربوط به کشف پول‌های دیجیتال نیز از جمله اهداف این بدافزار بود.
بسیاری از کارشناسان امنیتی اعلام کردند عدم رعایت موارد امنیتی پیرامون فعالیت‌های BlueKeep طی شش ماه گذشته موجب شد بسیاری از کاربران تحت تاثیر این حملات قرار بگیرند.
این امر به آن دلیل لود که مایکروسافت چندی پیش اعلام کرد BlueKeep می‌تواند برای ساخت بدافزارهای با قابلیت تبدیل شدن به کرم های اینترنتی مورد استفاده قرار گیرد و به عبارت دیگر قابلیت خودگسترشی داشته باشد. با این وجود حملاتی که پایان هفته گذشته رخ داد این مسئله را به درستی مشخص نکرد که بدافزار مذکور می‌تواند قابلیت تبدیل شدن به کرم اینترنتی را هم داشته باشد.
در عوض هکرها سیستم اینترنتی دستگاه‌های آلوده را از این طریق اسکن کردند و سپس به هر یک از سیستم‌های وصله نشده حملات خود را انجام دادند.

برنامه ضدفیشینگ بدافزار از آب درآمد!

برنامه ضدفیشینگ، بدافزار جدیدی است که در ابتدا عملکردی عادی داشته اما می تواند توسط مهاجم، تبدیل به برنامه‌ فیشینگ شود.
 
 یکی از اقدامات کلاهبرداران این است که با راه‌اندازی سایت‌های جعلی که شبیه به سایت‌های اصلی است، به ربودن اطلاعات افراد، اغلب برای سوءاستفاده‌های مالی اقدام می‌کنند. در این شیوه که اصطلاحاً به فیشینگ معروف است، از طریق اطلاعات واردشده توسط کاربران در صفحات جعلی حساب‌های بانکی قربانیان خالی می‌شود و کاربرانی که دارای سواد دیجیتالی کمتر هستند، یا از ابزارهای به‌روزنشده استفاده می‌کنند، بیش‌تر در معرض خطر هستند و اطلاعات آنان مورد سوءاستفاده قرار می‌گیرند.
 
روش‌های مختلفی برای فیشینگ وجود دارد؛ موضوعاتی که عمدتا کاربران را به درگاه‌های بانکی جعلی هدایت می‌کنند، شامل مواردی از جمله خرید شارژ، اینترنت هدیه، سایت‌های شرط‌بندی و پیش‌بینی، یارانه، کارت سوخت، فروشگاه‌های اینترنتی، فروش فالوئر، باشگاه مشتریان، دریافت و فعال کردن رمز دوم یک‌بار مصرف می‌شود. از طرفی به تازگی روش جدیدی توسط کلاهبرداران باب شده که از اخبار رجیستری برای فریب کاربران استفاده می‌کنند.
 
 
این در حالی است که طی هفته جاری بدافزار جدیدی در حوزه ‫فیشینگ با نام «ضدفیشینگ» شناسایی شده که ادعا می‌کند برنامه‌ای جهت تشخیص لینک‌های فیشینگ بوده و این‌گونه لینک‌ها را از سایر لینک‌ها تشخیص می‌دهد، اما با بررسی کد برنامه توسط مرکز ماهر (مدیریت امداد و هماهنگی رخدادهای رایانه‌ای) مشخص می‌شود که پس از عضوگیری، روند برنامه تغییر پیدا کرده و کاربران را به صفحات فیشینگ هدایت می‌کند. کارگزار کنترل و فرمان این بدافزار در آدرس panell.website/antipish قرار دارد و از این طریق، هر زمان که مهاجم بخواهد، رفتار برنامه تغییر می‌کند.
 
نمایی از تبلیغات تلگرامی و ظاهر برنامه در شکل زیر نمایش داده شده است.
 
 
برنامه ضدفیشینگ بدافزار جدیدی در حوزه فیشینگ است که در ابتدا عملکردی عادی داشته اما می تواند توسط مهاجم، تبدیل به برنامه‌ فیشینگ شود. از آنجا که مهاجم می‌تواند لینک فیشینگ را هر زمان که بخواهد تغییر دهد، فیلتر لینک به تنهایی کافی نبوده و مرکز ماهر نسبت به غیرفعال‌سازی کارگزار کنترل و فرمان برنامه، اقدام کرده است. این برنامه در ظاهر برنامه سالمی است که اطلاعاتی را به کاربران ارائه می‌کند.
 
اما با بررسی کد برنامه مشخص می‌شود که پس از مدتی به بدافزار فیشینگ تبدیل می‌شود. همچنین مهاجم می‌تواند با ارسال نوتیفیکیشن، کاربر را به برنامه فراخوانی و یا اینکه عملکرد فیشینگ را فعال یا غیرفعال کند.
 
 
کاربران باید توجه کنند که امنیت در فضای مجازی نسبی است. بنابراین عدم اعتماد و اطمینان به غریبه‌های آنلاین، عدم به اشتراک‌گذاری محتوای شخصی در شبکه‌های اجتماعی، دانلود نکردن فایل‌ها از سایت‌های نامعتبر و غیرمطمئن، به‌روزرسانی آنتی‌ویروس، دقت در وارد کردن نشانی درگاه‌های پرداخت الکترونیکی بانک‌ها و توجه به پروتکل امن HTTPS و عدم توجه به ایمیل یا لینک‌های ناشناس از بروز و ظهور چنین کلاهبرداری‌هایی پیشگیری کرده و ضریب امنیت را در فضای مجازی افزایش می‌دهد.