لیگ بسکتبال آمریکا با تماشاچیان مجازی برگزار می شود


با توجه به شیوع ویروس کرونا، اتحادیه ملی بسکتبال آمریکا با همکاری مایکروسافت مسابقات خود را با حضور بیش از ۳۰۰ تماشاچی مجازی برگزار می کند.
 
 به نقل از انگجت، اتحادیه ملی بسکتبال آمریکا (ان بی ای) در ۳۰ جولای سال جاری میلادی فصل جدید بازی های خود را آغاز می کند. با توجه به شیوع ویروس کرونا این اتحادیه تصمیم دارد با کمک اپلیکیشن«مایکروسافت تیمز» و قابلیت ویدئو کنفرانس آن، فضای یک ورزشگاه مملو از جمعیت را بدون حضور فیزیکی تماشاچیان بازسازی کند.
 
این پروژه بخشی از همکاری ادامه دار «ان بی ای» با مایکروسافت است. ان بی ای تصمیم دارد با استفاده از ویژگی پلتفرم مایکروسافت تیمز به نام « Together Mode» به طور دقیق حضور ۳۲۰ تماشاچی مجازی را در جایگاه مخصوص تماشاچیان فراهم کند.
 
این تماشاچیان مجازی در حقیقت افرادی هستند که در نرم افزار مایکروسافت تیمز وارد می شوند و بازی را از دستگاه های خود تماشا می کنند.
 
این فناوری با استفاده از هوش مصنوعی بخشی از صورت و شانه های فرد را در فضای دیجیتال در کنار افراد دیگر قرار می دهد.
 
برای این منظور «ان بی ای» نمایشگرهای ال ای دی با ارتفاع ۱۷ فوت در اطراف زمین بازی نصب می کند. این نمایشگرها به بازیکنان اجازه می دهند صدا و تصویر افرادی را ببینند که از طریق نرم افزار «تیمز» مسابقه بسکتبال را تماشا می کنند.
 
از سوی دیگر تماشاچیان نیز پخش زنده بازی را به طور مستقیم از اپلیکیشن این نرم افزار رصد می کنند. 
 
 البته «ان بی ای» تنها لیگ ورزشی نیست که از اپلیکیشن ویدئو کنفرانس برای بازسازی یک ورزشگاه با تماشاچیان در بحبوحه شیوع کووید ۱۹ استفاده می کند. این موضوع در چند کشور دیگر نیز تجربه شده است.

«پروژه Freta» مایکروسافت چیست؟

مایکروسافت هفته گذشته از «پروژه Freta» به عنوان سرویس ویژه مبتنی بر فضای رایانش ابری برای شناسایی بدافزارها رونمایی کرد. هدف از راه‌اندازی این پروژه شناسایی بدافزارهایی است که پیش‌تر روی تصاویر ذخیره شده شده در ماشین‌های مجازی لینوکس قابل تشخیص نبودند. این سرویس به صورت رایگان و از سوی مرکز تحقیقات مایکروسافت ارایه شده است و می‌تواند تمامی خرابکاری‌ها در سیستم عامل و حسگرها را تشخیص دهد. مرکز تحقیقات مایکروسافت هم اکنون با انتشار یک مطلب وبلاگی توضیحات بیشتری در مورد «پروژه فرتا» منتشر کرده است.


بدافزارهایی که شناسایی آنها دشوار است نسبت به بدافزار و ویروس‌هایی که پیش‌تر شناسایی شدند ارزشمندتر هستند. مایکروسافت توضیح داده است که بدافزارهای شناسایی نشده در گزارش‌های مربوط به حملات سایبری نمایان نمی‌شوند و می‌توانند بارها مورد استفاده قرار گیرند.
زمانی که یک بدافزار شناسایی می‌شود، تشخیص فعالیت‌های آن در آینده آسان‌تر می‌شود و بنابراین موفقیت‌هایی کمتری را در فعالیت‌های آتی خود رقم می‌زند و به همین نسبت ارزش آن برای مجرمان سایبری تغییر می‌کند. «پروژه فرتا» مایکروسافت در نظر دارد بدافزارهایی که قابل کشف نیستند و شناسایی آنها می‌تواند هزینه‌برتر و دشوارتر باشد را مورد هدف قرار دهد.

مایکروسافت هزار نفر از کارمندان خود را اخراج کرد

مایکروسافت اعلام کرده نیروی انسانی خود را کاهش داده است. طبق گزارش ها حدود هزار نفر از کارمندان این شرکت اخراج شده اند.
 
 به نقل از رویترز، شرکت مایکروسافت اعلام کرد با آغاز سال مالی جدید از یکم جولای، نیروی انسانی خود در سراسر جهان را کاهش داده است.
 
این شرکت از توضیحات بیشتر درباه سمت شغلی افراد اخراجی، تعداد یا محل فعالیت آنان خودداری کرده است.
 
اما به گفته منبعی آگاه مایکروسات در هفته جاری حدود هزار کارمند را اخراج کرده است. این خبر در حالی منتشر می شود که مایکروسافت چندی قبل اعلام کرد الگوریتم های هوش مصنوعی در پرتال خبری «ام اس ان» را به عنوان جایگزین ادیتورهای انسانی استفاده می کند و از سوی دیگر در زیر مجموعه «مایکروسافت آزور» نیز نیروی انسانی را کاهش داده است.
 
در کنار این موارد ماه گذشته مایکروسافت اعلام کرد فروشگاه های خرده فروشی خود را تعطیل می کند.

مایکروسافت حفره خطرناک ویندوز را برطرف کرد

مایکروسافت یک آسیب پذیری خطرناک در دی ان اس سرور ویندوز را برطرف کرده و یک وصله نرم افزاری برای به روزکردن آن عرضه کرده است.
 
به نقل از انگجت، آسیب پذیری جدید شناسایی شده در ویندوز سیگ رد نام دارد و مایکروسافت به کاربران ویندوز هشدار داده هر چه سریع تر وصله نرم افزاری عرضه شده برای برطرف کردن آن را نصب کنند.
 
 
اولین بار شرکت امنیتی چک پوینت موفق به شناسایی آسیب پذیری یادشده گردید. این آسیب پذیری به هکرها امکان می دهد از راه دور کنترل رایانه های قربانی را در دست بگیرند و ضمن تزریق کدهای مخرب به ویندوز، به وب سایت های مختلف حمله کنند، از ایمیل ها استراق سمع کنند، اطلاعات خصوصی را سرقت کنند و حتی وب سایت های هدف را از دسترس خارج کنند.
 
آسیب پذیری SigRed مربوط به سیستم عامل های ویندوز سرور از سال ۲۰۰۳ تا سال ۲۰۰۹ است. مایکروسافت می گوید این حفره امنیتی به سهولت توسط هکرها قابل سواستفاده است و می تواند خسارت زیادی وارد کند و لذا باید کاربران در این زمینه کاملا هشیار باشند.
 

تمامی نسخه‌های Exchange باید به روزرسانی شوند

 مرکز مدیریت راهبردی افتا با همکاری شرکت رها (راهکار هوشمند امن) به تولید ابزاری برای شناسایی آسیب ‌پذیری با شناسه CVE-2020-0688 و شواهد نفوذ مربوط، اقدام کرده است.
 بهره‌جویی از آسیب‌ پذیری مذکور، مهاجم را قادر می‌سازد تا کد مورد نظر خود را از راه دور با سطح دسترسی SYSTEM روی سرور اجرا کند.  نسخه اول ابزار آشکارساز آسیب‌پذیری، بر اساس رفتار دیده شده در اکثر سامانه‌هایی که مهاجمین به آنها نفوذ کرده‌اند، ایجاد شده است .
 
مرکز افتا برای انتقال و اشتراک دانش میان کارشناسان این حوزه، کد منبع آشکارساز  را منتشر کرده است. با توجه به اهمیت موضوع، مرکز افتا همچنین از کارشناسان و تحلیل‌گران مراکز عملیات امنیت زیرساخت‌های کشور خواسته‌اند تا  برای بهبود عملکرد ابزار معرفی شده این مرکز ، پیشنهادات خود را با را عنوان: CVE-2020-0688 به ایمیل  [email protected] ارسال کنند.
 
آسیب‌پذیری با شناسه CVE-2020-0688 مربوط به سرویس Exchange شرکت مایکروسافت است که در 22 بهمن 98، به عنوان یک آسیب‌پذیری بسیار خطرناک معرفی و کد سوء‌استفاده از این آسیب‌پذیری ‌نیز در ابتدای اسفند ۱۳۹۸ به صورت عمومی منتشر شد.
 
تمامی نسخه‌های Exchange  که فاقد آخرین به‌روزرسانی‌های منتشر شده از سوی مایکروسافت هستند، آسیب‌پذیر بوده و باید بلافاصله به‌روزرسانی شوند.
 
 نسخ از رده خارجی که پشتیبانی Microsoft از آنها به پایان رسیده نیز نسبت به CVE-2020-0688 آسیب‌پذیر هستند. اگر چه در توصیه‌نامه این شرکت صریحاً از آنها نام برده نشده است. این آسیب‌پذیری که Exchange Control Panel  (به اختصار ECP) از آن تأثیر می‌پذیرد از عدم توانایی Exchange  در ایجاد کلیدهای رمزگاری منحصربه‌فرد در زمان نصب محصول ناشی می‌شود.
 
هر مهاجم خارجی که موفق به دستیابی به اطلاعات اصالت‌سنجی حداقل یکی از کاربران سازمان شود، امکان بهره‌جویی از این آسیب‌پذیری و در نهایت در اختیار گرفتن کنترل سرور Exchange را خواهد داشت.
 
کارشناسان معاونت پایش مرکز مدیریت راهبردی افتای ریاست جمهوری با بررسی تکنیک های استفاده شده در این مجموعه از حملات سایبری، اعلام کرده‌اند که استفاده از روش های تشخیص مبتنی بر امضا، به هیچ عنوان نمی توانند راهکاری برای تشخیص اینگونه حملات باشند و بر وجود تحلیل گر خبره در مراکز عملیات امنیت و استفاده از ابزار تشخیصی مبتنی بر رفتار، تاکید و آن را لازمه  تشخیص اینگونه حملات، اعلام کرده‌اند.
 
با توجه به اینکه در مواردی دیده شده که بروزرسانی سرور Exchange بعد از نفوذ مهاجمین شکل گرفته است، این احتمال وجود دارد که همچنان دسترسی مهاجمین حتی بعد از بروزرسانی برقرار باشد. همچنین این احتمال وجود دارد که مهاجم با گسترش دسترسی خود به قسمت های دیگر شبکه ی قربانی، وب شل و یا سایر ابزار مخرب اولیه خود را از روی سرور Exchange پاک کرده باشد.
 
مرکز افتا از کارشناسان و تحلیل‌گران مراکز عملیات امنیت زیرساخت‌های کشور خواسته است، برای دریافت جزییات بیشتر همچون نحوه سوءاستفاده مهاجمین، به دو اطلاعیه‌ قبلی این مرکز که در (https://www.afta.gov.ir/Portal/home/) منتشر شده است، مراجعه کنند.
 

کنترل دامنه های مورد استفاده برای حملات فیشینگ کرونا توسط مایکروسافت

کارشناسان امنیتی مایکروسافت از دریافت حکم دادگاه در ماه جاری برای کنترل شش نام دامنه خبر داده اند که از آنها برای طراحی حملات فیشینگ بر علیه کاربران آفیس 365 استفاده شده است.


به نقل از زد دی نت، بر اساس حکم دادگاه مایکروسافت دو نفر را به علت طراحی حملات فیشینگ به منظور سوءاستفاده از ترس از ویروس کرونا مورد پیگرد قضایی قرار داده است. این دو نفر از دسامبر سال ۲۰۱۹ حملات فیشینگ خود را بر علیه مشتریان مایکروسافت آغاز کرده بودند.
 
این دو متخلف ایمیل هایی را برای شرکت های میزبان سرورهای ایمیل و نیز شرکت های کاربر خدمات کلود آفیس ۳۶۵ هم ارسال می کردند. کاربران تصور می کردند این ایمیل ها از سوی کارکنان مایکروسافت یا شرکای تجاری قابل اعتماد ارسال شده است.
 
ایمیل های یادشده حاوی فایل های معیوبی هستند که در صورت نصب موجب دسترسی کامل هکرها به رایانه فرد قربانی می شوند. کنترل تنظیمات، فایل ها، محتوای ایمیل ها، فهرست تماس ها، یادداشت ها و غیره از جمله نتایج این حمله فیشینگ است.

مایکروسافت طراحی جدیدی برای منوی استارت ویندوز ۱۰ معرفی کرد

طراحی جدید منوی استارت و نوار وظیفه و پنجره‌ی Alt-Tab برای ویندوز ۱۰ معرفی شد که در مسیر بهینه‌سازی رابط کاربری توسط مایکروسافت قرار دارد.
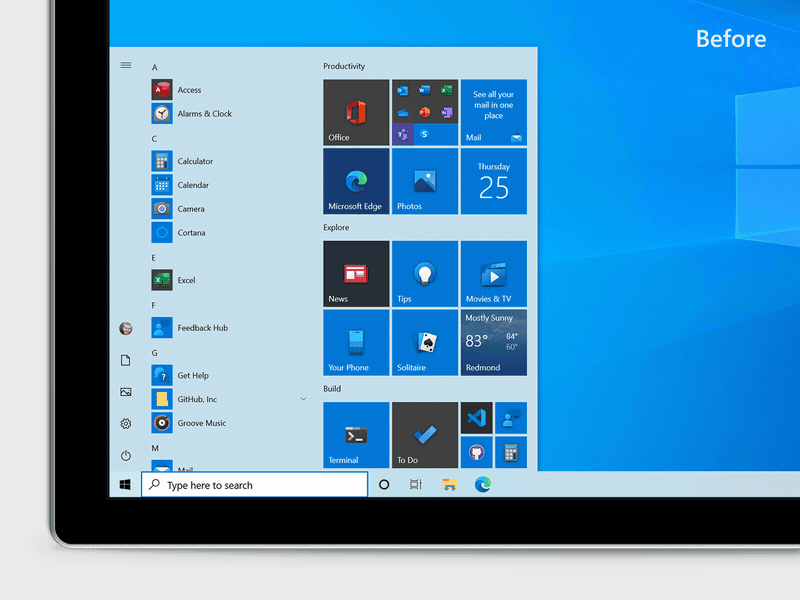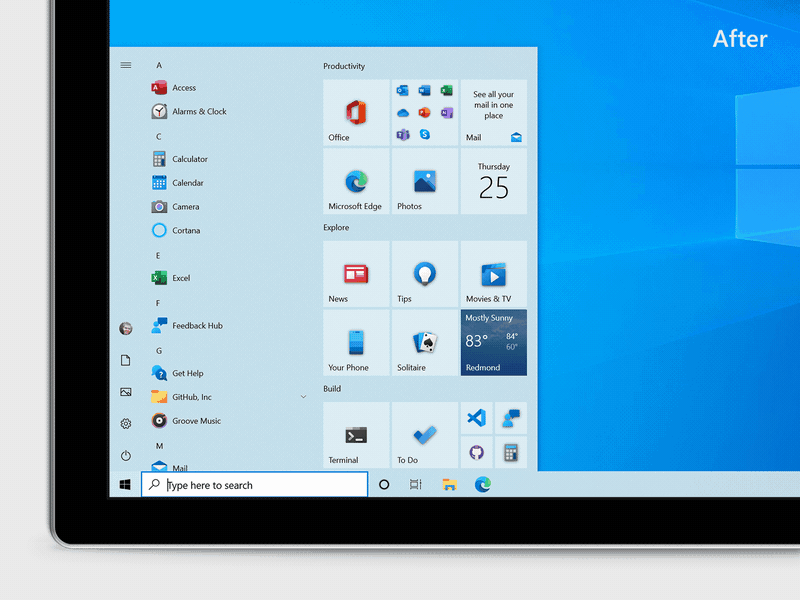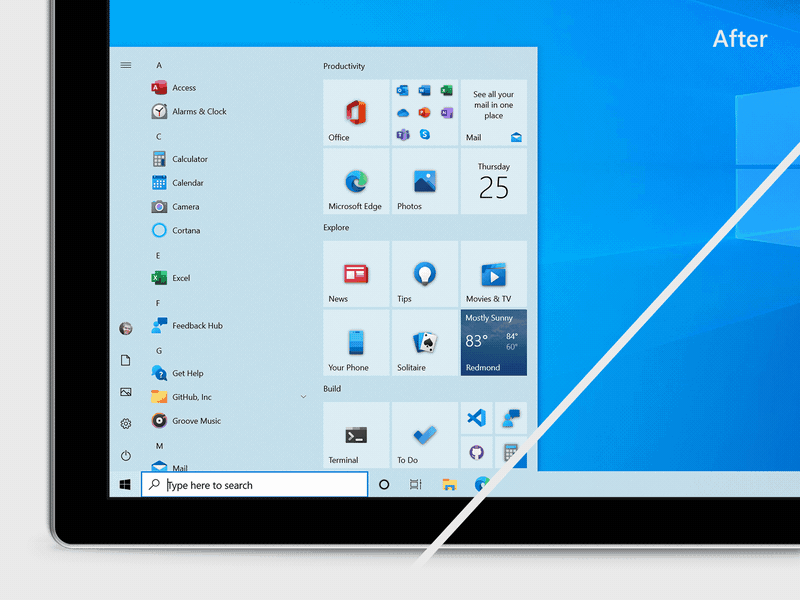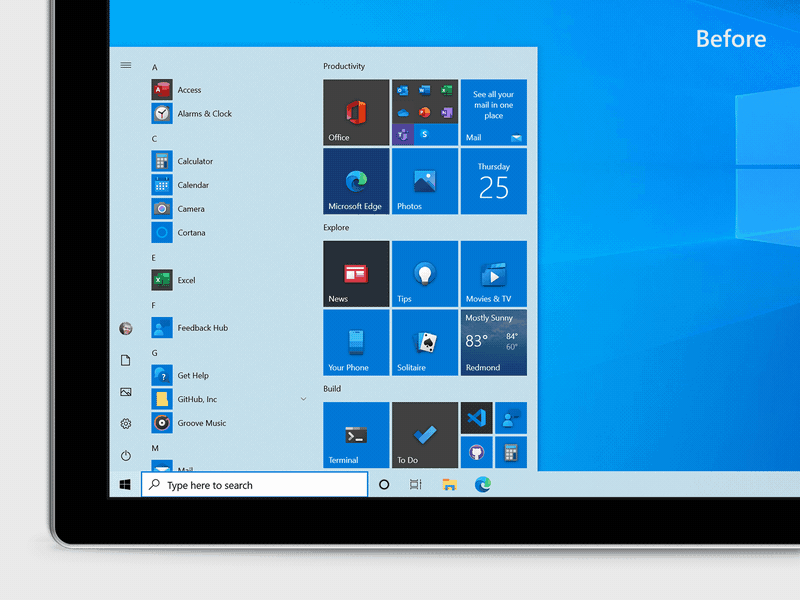
مایکروسافت طراحی جدیدی برای منوی استارت ویندوز ۱۰ معرفی کرد که بیش از گذشته، بر کارایی کاشی‌های زنده (Live Tiles) متمرکز خواهد بود. ردموندی‌ها نمایی اولیه از منوی جدید را به اشتراک گذاشتند که از همین امروز دردسترس گروه‌های آزمایش‌کننده‌ی ویندوز ۱۰ قرار خواهد گرفت. در بیانیه‌ای که پیرامون تغییرات جدید در طراحی منتشر شد، می‌خوانیم: «ما منوی استارت را با طراحی ساده‌تر و روان‌تر به‌روز می‌کنیم که پنجره‌های رنگی پشت آیکون نرم‌افزارها را حذف می‌کند و ظاهری یکپارچه با پس‌زمینه‌ی شفاف را برای هر اپلیکیشن، نمایش می‌دهد».

شفاف کردن پس‌زمینه‌ی آیکون اپلیکیشن‌ها در منوی استارت، ظاهر آن را ساده‌تر و جذاب‌تر می‌کند. در نسخه‌های کنونی، پس‌زمینه‌ها رنگ‌های متنوعی دارند و اکثر اپلیکیشن‌ها، یک رنگ ثابت آبی را به‌عنوان پس‌زمینه نمایش می‌دهند. اگرچه تغییر جدید در طراحی، آن‌چنان بزرگ و قابل‌توجه نیست، اما به‌هرحال شلوغی منوی استارت را تا حد زیادی از بین می‌برد.
 
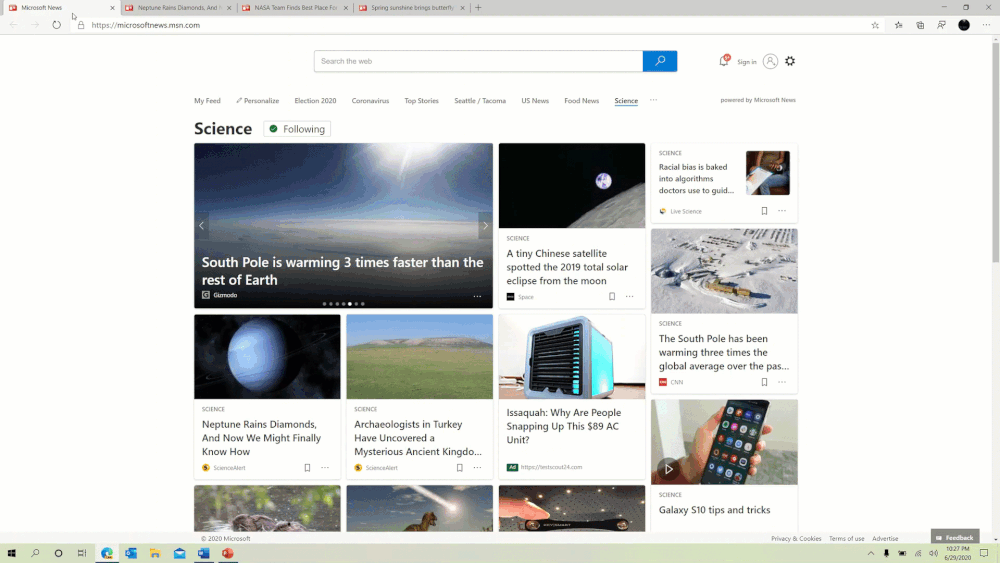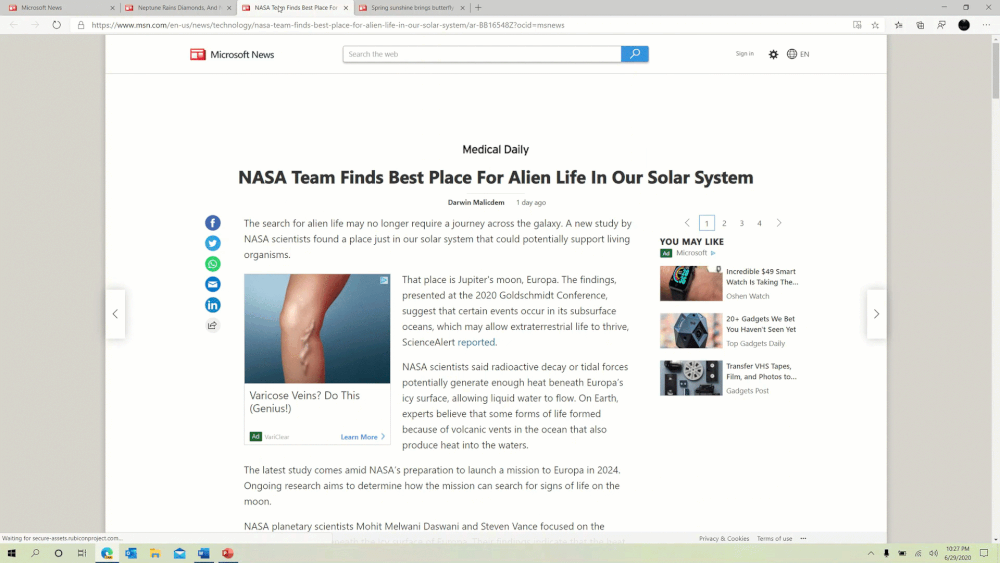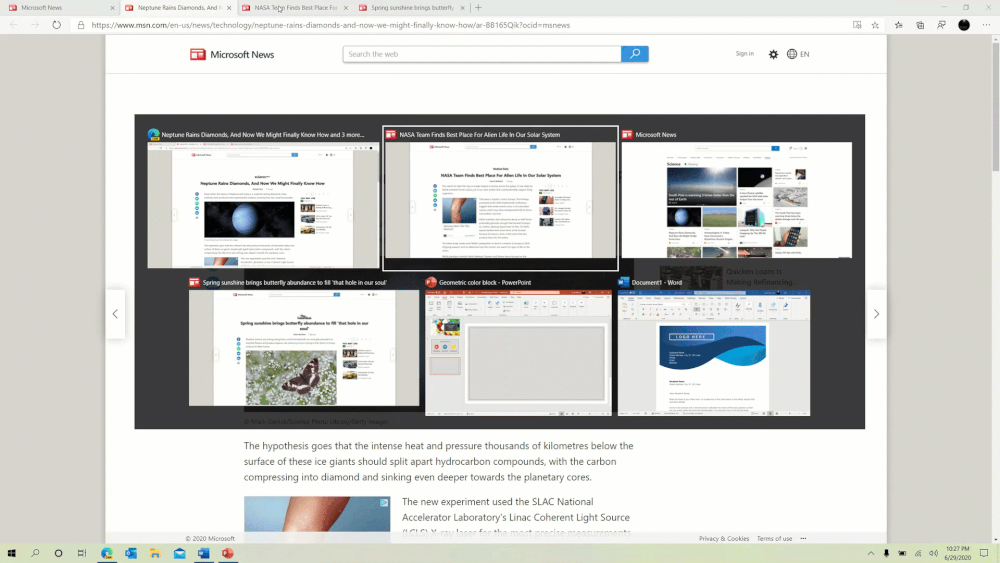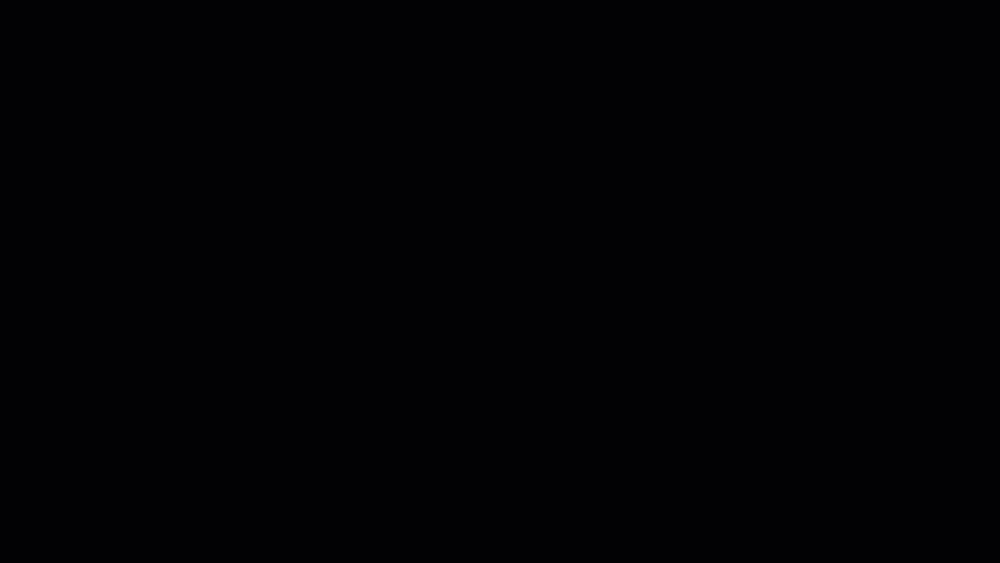
به‌روزرسانی جدید ویندوز ۱۰، علاوه بر تغییر طراحی منوی استارت، پنجره‌ی منوی ترکیبی آلت-تب را هم تغییر می‌دهد. ردموندی‌ها در پست وبلاگی مرتبط با طراحی جدید نوشتند: «با به‌روزرسانی خبر، تمامی تب‌‌های باز در مایکروسافت اج، در منوی آلت-تب دیده می‌شوند». تغییر مذکور شاید برای برخی از کاربران قدیمی ویندوز، گیج‌‌کننده باشد. البته مایکروسافت به کاربران امکان می‌دهد تا درصورت نیاز، از نسخه‌ و طراحی قبلی آلت-تب استفاده کنند.

مایکروسافت قبلا بارها تغییر در منوی آلت-تب را آزمایش کرده است. آن‌ها زمانی تصمیم داشتند تا تمامی اپلیکیشن‌ها را با قابلیت تب (مانند مرورگرها) عرضه کنند که البته طرح به مرحله‌ی نهایی نرسید. به‌هرحال تغییرات جدید در کارایی و طراحی منوی آلت-تب قطعا با بازخوردهای متنوعی همراه خواهد بود. پیش‌بینی می‌شود که ردموندی‌ها تغییرات جدید را به‌صورت پیش‌فرض در نسخه‌های بعدی به‌روزرسانی جامع ویندوز ۱۰، فعال کنند.

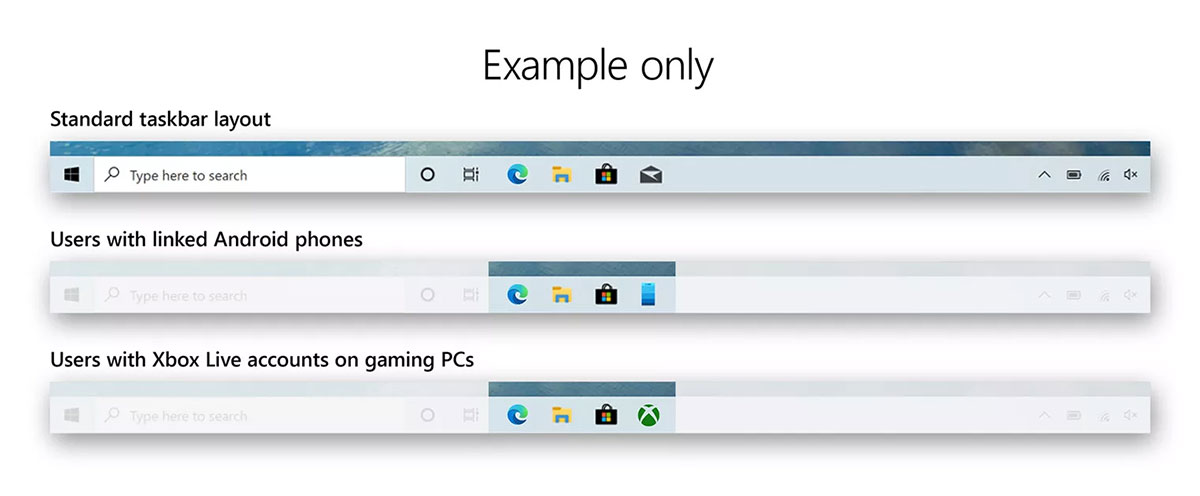
بیلد جدید ویندوز ۱۰، علاوه بر تغییرات بالا با بهینه‌سازی طراحی در بخش‌های جزئی دیگر نیز همراه خواهد بود. ظاهر پیش‌فرض نوار وظیفه در به‌روزرسانی اخیر تغییر می‌کند. در طراحی جدید، اپلیکیشن ایکس‌باکس به‌صورت پیش‌فرض برای کاربران ایکس‌باکس لایو در نوار وظیفه چسبانده می‌شود. به‌علاوه، اپلیکیشن Your Phone هم به‌صورت پیش‌فرض برای کاربران اندروید با همین ظاهر دیده می‌شود. البته نوار وظیفه‌ی کاربران کنونی تغییری نخواهد داشت و تغییرات تنها در ورود جدید به ویندوز یا ثبت‌نام کاربر جدید، دیده می‌شوند.
 
از تغییرات دیگر طراحی در به‌روزرسانی جدید می‌توان به اضافه شدن یک دکمه‌ی X در بالا و سمت راست اعلان‌ها اشاره کرد که رد کردن آن‌ها را برای کاربر بسیار آسان می‌‌کند. اپلیکیشن تنظیمات (Settings) نیز در طراحی جدید با بهینه‌سازی‌های کلی همراه خواهد شد. لینک‌های اپلیکیشن تنظیمات که در نسخه‌های کنونی کاربر را به بخش System در کنترل پنل قدیمی هدایت می‌کردند، با طراحی جدید به بخش About در همان اپلیکیشن تنظیمات می‌روند. این بخش در طراحی جدید شامل تنظیمات پیشرفته‌ی بیشتری می‌شود که قبلا تنها ازطریق کنترل پنل انجام می‌شد. مایکروسافت در پایان پست وبلاگی می‌گوید که بهینه‌سازی‌های بیشتری برای اپلیکیشن مذکور در نظر دارد تا آن را هرچه بیشتر به کنترل پنل نزدیک کند.

به روزرسانی های امنیتی اضطراری مایکروسافت برای ویندوز


مایکروسافت دو وصله به روزرسانی امنیتی جدید را برای سیستم عامل ویندوز عرضه کرده که از طریق اپ استور آن در دسترس کاربران قرار گرفته است.
 
 به نقل از زد دی نت، دو وصله امنیتی مذکور آسیب پذیری هایی را در Codecs Library برطرف می‌کنند.
 
این دو وصله به ترتیب CVE-۲۰۲۰-۱۴۲۵ و CVE-۲۰۲۰-۱۴۵۷ نام دارند و تنها مربوط به ویندوزهای ۱۰ و ویندوز سرور ۲۰۱۹ هستند.
 
مایکروسافت در توصیه نامه امنیتی که بدین منظور منتشر کرده، تصریح کرده که هکرها با طراحی فایل‌های تصویری معیوب می‌توانند از این آسیب پذیری ها برای نفوذ به رایانه‌های شخصی و سرقت اطلاعات مدنظر خود استفاده کنند.
 
اگر فایل تصویری معیوب در درون اپلیکیشن‌های ویندوز باز شود، مهاجمان می‌توانند کدهای مخرب خود را بر روی رایانه‌ها اجرا کنند و کنترل آنها را در دست بگیرند. تاکنون گزارشی دال بر سوءاستفاده از آسیب پذیری‌های مذکور منتشر نشده است.

به روزرسانی های امنیتی اضطراری مایکروسافت برای ویندوز


مایکروسافت دو وصله به روزرسانی امنیتی جدید را برای سیستم عامل ویندوز عرضه کرده که از طریق اپ استور آن در دسترس کاربران قرار گرفته است.
 
 به نقل از زد دی نت، دو وصله امنیتی مذکور آسیب پذیری هایی را در Codecs Library برطرف می‌کنند.
 
این دو وصله به ترتیب CVE-۲۰۲۰-۱۴۲۵ و CVE-۲۰۲۰-۱۴۵۷ نام دارند و تنها مربوط به ویندوزهای ۱۰ و ویندوز سرور ۲۰۱۹ هستند.
 
مایکروسافت در توصیه نامه امنیتی که بدین منظور منتشر کرده، تصریح کرده که هکرها با طراحی فایل‌های تصویری معیوب می‌توانند از این آسیب پذیری ها برای نفوذ به رایانه‌های شخصی و سرقت اطلاعات مدنظر خود استفاده کنند.
 
اگر فایل تصویری معیوب در درون اپلیکیشن‌های ویندوز باز شود، مهاجمان می‌توانند کدهای مخرب خود را بر روی رایانه‌ها اجرا کنند و کنترل آنها را در دست بگیرند. تاکنون گزارشی دال بر سوءاستفاده از آسیب پذیری‌های مذکور منتشر نشده است.

تبلیغات جهانی مایکروسافت هم در فیس بوک متوقف می شود


مایکروسافت اعلام کرده تبلیغات در فیس بوک و اینستاگرام را به طور جهانی متوقف می کند.
 
 به نقل از دیجیتال ترندز، مایکروسافت تبلیغات خود در فیس بوک و اینستاگرام را متوقف کرده است.
 
البته این شرکت از ماه گذشته تبلیغات خود در شبکه های اجتماعی مذکور را در آمریکا  متوقف کرده بود، اما اکنون منع تبلیغات را به سراسر جهان گسترش داده است.
 
کریس کاپوسلا مدیر ارشد بخش بازاریابی مایکروسافت در پستی در این باره نوشت: با توجه به نگرانی هایی که در ماه می برایمان به وجود آمد، بودجه های تبلیغات رسانه ای در فیس بوک و اینستاگرام در آمریکا را تعلیق کردیم. اکنون کل بودجه تبلیغاتی در این پلتفرم در سراسر جهان تعلیق شده است.
 
البته کاپوسلا اعلام کرده بود مایکروسافت با فیس بوک و اینستاگرام در تماس بوده تا اقداماتی برای از سرگیری تبلیغات در این شبکه های اجتماعی انجام شود.
 
او در بخش دیگری از پست خود نوشت:  زمانبندی از سرگیری تبلیغات رسانه ای به اقدامات مثبتی که فیس بوک انجام می دهد، وابسته است، اما من پیش بینی می کنم این روند تا ماه آگوست ادامه یابد.
 
 اقدام مایکروسافت برای بایکوت فیس بوک قبل از کمپین «نفرت برای سودآوری را متوقف کنید» انجام شده بود. این کمپین  از شرکت های بزرگ می خواهد تبلیغات در فیس بوک و اینستاگرام را متوقف کنند. کمپین مذکور در واکنش به شیوه برخورد این پلتفرم درباره پست دونالد ترامپ درباره اعتراضات رنگین پوستان به مرگ یک سیاهپوست در نتیجه خشونت پلیس به وجود آمد.
 
 اکنون این کمپین بسیار گسترده شده و شرکت های بزرگی مانند آنلیور و وریزون نیز به آن پیوسته اند.