پایان فروش ویندوز ۳۲ بیتی به شرکت های سازنده رایانه

مایکروسافت از متوقف شدن فروش ویندوز 32 بیتی به شرکت های سازنده انواع رایانه خبر داده است. البته قرار نیست مشکلی برای کاربران فعلی ویندوزهای 32 بیتی ایجاد شود.
 
 به نقل از انگجت، ویندوز ۱۰ هم مانند نسخه های قبلی این سیستم عامل در دو نسخه ۳۲ بیتی و ۶۴ بیتی عرضه شده و نسخه ۶۳ بیتی قابلیت ها و توانمندی های بیشتری دارد. اما همزمان با به پایان رسیدن عصر پردازنده های ۳۲بیتی، مایکروسافت قصد دارد نسخه ۳۲ بیتی این سیستم عامل را دیگر در اختیار شرکت های سازنده رایانه قرار ندهد.
 
این شرکت از سازندگان رایانه در جهان خواسته تا در تولیدات خود تنها از نسخه ۶۴ بیتی ویندوز ۱۰ استفاده کرده و از نصب نسخه ۳۲ بیتی این سیستم عامل خودداری کنند. در عین حال پشتیبانی از ویندوز ۳۲ بیتی و عرضه وصله های امنیتی به روزرسان برای آن ادامه می یابد.
 
نسخه ۳۲ بیتی ویندوز ۱۰ محدودیت های متعددی دارد و از جمله تنها از ۳.۲ گیگابایت رم پشتیبانی می کند و قابلیت ها و امکانات امنیتی آن کمتر است.
 

مایکروسافت استارتاپ MicroVision را تصاحب کرد


 مایکروسافت استارتاپ جدیدی به‌نام MicroVision را به زیرمجموعه‌ی خود افزود. شرکت‌های دیگر همچون جنرال موتورز و تسلا هم به‌دنبال این استارتاپ بودند.
 
از چندی پیش شایعه‌های متعددی پیرامون خرید استارتاپ MicroVision توسط مایکروسافت مطرح شده بود. ظاهرا قرارداد نهایی امضا شده و شایعه‌ها تأیید شده‌اند. استارتاپ مایکروویژن در حوزه‌ی فناوری‌های مرتبط با اسکن سه‌بعدی فعالیت می‌کند. مایکروسافت این استارتاپ را در هفته‌ای خرید که وضعیت مناسبی را در بازار بورس تجربه می‌کرد. ارزش سهام آن‌ها با افزایش ۳۰۰ درصدی به ۱/۷۵ دلار رسید. البته پس از انتشار گزارش‌های مالی، آن‌ها کاهش ارزش ۶۵ درصدی را تجربه کردند.
 
بسیاری از تحلیل‌گران، تصمیم مایکروسافت مبنی بر خرید مایکروویژن را منطقی می‌دانستند. آن‌ها پیش‌بینی می‌کردند که فناوری‌های اسکن لیزری مبتنی بر MEM از استارتاپ مذکور، به‌همراه مالکیت‌های معنوی فناورانه‌ی دیگر، در محصولات آتی ردموندی‌ها همچون نمایشگر واقعیت افزوده‌ی هولولنز ۲ استفاده خواهد شد. درحال‌حاضر تعداد زیادی از کارکنان سابق مایکروویژن در مایکروسافت مشغول به کار هستند. همین حقیقت، شایعه‌های خرید استارتاپ مذکور را تقویت می‌کرد.
 
مایکروویژن در بیانیه‌ای اعلام کرد که از مدت‌ها پیش درحال بررسی راهکارهای جایگزین استراتژیک بوده‌اند. آن‌ها همچنین پیشنهادهای خرید از غول‌هایی همچون جنرال موتورز و تسلا و لاکهید مارتین را نیز بررسی می‌کرده‌اند. همین رقابت و پیشنهادهای خرید متعدد، فشار را بر مایکروسافت افزایش داد. درنتیجه ردموندی‌ها تمام تلاش خود را به‌کار گرفتند تا پیش از تصاحب مایکروویژن توسط رقبا، آن‌ها را به زیرمجموعه‌ی خود اضافه کنند. به‌هرحال مالکیت‌های معنوی استارتاپ مایکروویژن اهمیت بالایی برای مایکروسافت داشت و نقش مهمی هم در تلاش آن‌ها برای خرید این استارتاپ بازی کرد.


بسیاری از سرمایه‌گذاران و تحلیل‌گران بازار از مدت‌ها پیش گفته بودند که ارزش واقعی استارتاپ مایکروویژن در گزارش‌های درآمدی آن‌ها نیست، بلکه مالکیت‌های معنوی، این استارتاپ را ارزشمند می‌کند. تحلیل‌گران معتقد بودند مالکیت‌های معنوی استارتاپ نه‌تنها در بهبود هولولنز ۲ مایکروسافت نقش خواهند داشت، بلکه فناوری‌های تحت پتنت همچون حسگر سه‌بعدی و LIDAR و ثبت تصویر آن‌ها به پیش‌برد اهداف ردموندی‌ها در رقابت شدید برای ساخت خودروهای خودران کمک می‌کنند. درواقع خرید مایکروویژن به احتمال زیاد مایکروسافت را به‌صورت جدی در رقابت حوزه‌ی خودروهای خودران به پیش می‌برد. درنتیجه خرید این استارتاپ را می‌توان یک نیاز مهم برای مایکروسافت دانست.
 
مایکروویژن پتنت مهمی به‌نام Scanned Image Projection System دارد که در مایکروسافت هولولنز ۲ استفاده شده است. اطلاعات پتنت مذکور به‌صورت عمومی در دسترس قرار دارد و جزئیات قابل‌توجهی را از چگونگی پیاده‌سازی آن شرح می‌دهد. این پتنت نه‌تنها در هولولنز قرار دارد، بلکه نقشی حیاتی را در عملکرد آن ایفا می‌کند.
 
الکس کیپمن، در سخنرانی تد که پیرامون هولولنز داشت، به یکی از چالش‌های اصلی تیم در توسعه‌ی هولولنز ۲ اشاره کرد. او می‌گیفت قرار دادن یک تصویر در فاصله‌ی نزدیک به چشمان کاربر، درحالیکه توانایی فوکوس کردن روی آن را هم داشته باشد، از چالش‌های مهم تیم توسعه بود. فناوری نور لیزری مایکروویژن مبتنی بر MEM، به‌عنوان راه‌حل چالش مذکور به‌کار گرفته شد و مایکروسافت را چند قدم در مسیر توسعه‌ی محصول جدید به پیش برد. تصاویر منتشرشده از هولولنز ۲ نشان می‌دهد که فناوری مایکروویژن به‌صورت کاملا یکپارچه در دستگاه استفاده شده است. همان‌طور که گفته شد، فناوری مذکور و پتنت مرتبط با آن، دلیل اصلی خرید استارتاپ توسط ردموندی‌ها بود.
 
بررسی‌ها و مقاله‌های متعدد تأیید می‌کنند که مایکروویژن مالکیت تعدادی از فناوری‌های حیاتی موردنیاز مایکروسافت برای توسعه‌ی نمایشگر واقعیت افزوده‌ی هولولنز را در اختیار دارد. مایکروویژن علاوه بر این مالکیت‌های معنوی، کتابخانه‌‌ای عظیم از فناوری‌های اختصاصی در حوزه‌ی LIDAR و حسگرهای سه‌بعدی توسعه داده است. مایکروسافت احتمالا تصمیم دارد تا از فناوری‌های توسعه‌یافته در مایکروویژن برای ساخت خودروی خودران اختصاصی خود استفاده کند.
 
اسناد خرید و ادغام استارتاپ مایکروویژن توسط مایکروسافت تا ماه اوت تأیید می‌شوند. فرهنگ سازمانی قوی و مهندسان حرفه‌ای و مجموعه‌ی قابل‌توجه از مالکیت‌های معنوی، مایکروویژن را به مهره‌ای تأثیرگذار در زیرمجموعه‌ی مایکروسافت تبدیل می‌کند که احتمالا تا مدت‌ها تأثیر خود را روی کارایی شرکت و حتی ارزش سهام نشان خواهد داد.

پروژه مایکروسافت و اینتل برای تبدیل بدافزارها به تصویر؛ گام جدید برای حفاظت از کامپیوترها


مایکروسافت و اینتل اخیرا با یکدیگر پروژه جدیدی برای حفاظت از کامپیوترها را آغاز کرده‌اند. این پروژه «STAMINA» نام دارد و  نوع جدیدی از شناسایی و دسته‌بندی بدافزارها را ارائه می‌کند. روش جدیدی که این دو کمپانی توسعه داده‌اند، بدافزارها را به عکسی سیاه و سفید تبدیل کرده و سپس آن را اسکن و بررسی می‌کند.
 
پروژه STAMINA (سرواژه STAtic Malware-as-Image Network Analysis) به معنی «آنالیز شبکه‌ای ثابت بدافزار به عنوان عکس» به کمک تکنیک جدیدی، بدافزارها را به عکس سیاه و سفید تبدیل می‌کند و سپس با اسکن تصویر، به دنبال بافت‌ها و ساختارهای الگویی مشخص و مختص به هر بدافزار می‌گردد. تیم تحقیقات مایکروسافت و اینتل می‌گویند تمامی فرایندهای تشخیص بدافزار، تنها در چند مرحله ساده صورت می‌گیرد.
 
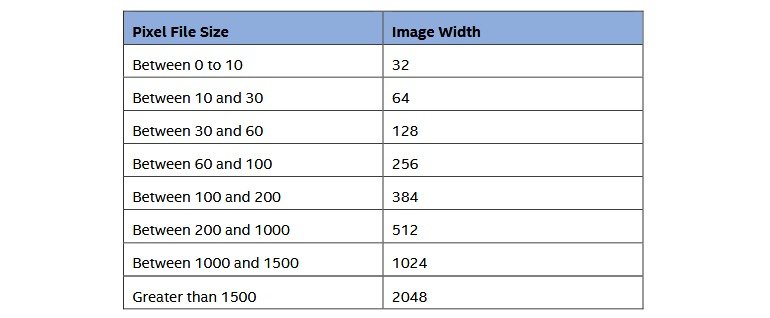
اولین گام دریافت یک فایل و تبدیل سیستم باینری (دودویی) آن به جریانی از داده‌های پیکسلی است. محققین سپس این جریان پیکسلی تک بعدی را به یک تصویر دو بعدی تبدیل می‌کنند تا الگوریتم‌های متداول آنالیز تصویر بتوانند آن را تحلیل کنند. عرض تصویر بر اساس حجم فایل ورودی و طبق جدول زیر انتخاب می‌شود. ارتفاع یا طول تصویر نیز به صورت پویا، متغیر خواهد بود که به کمک آن می‌توان جریان داده‌های پیکسلی را بر اساس ارزش عرض عکس، تقسیم‌بندی کرد. پس از سرهم کردن جریان داده‌های پیکسلی به یک تصویر نرمال دو بعدی، محققین تصویر نهایی را به ابعادی کوچکتر کاهش می‌دهند.

محققین دو کمپانی اینتل و مایکروسافت می‌گویند کاهش ابعاد تصویر «تاثیر منفی بر نتایج دسته‌بندی» نخواهد داشت و در اصل یک گام ضروری است تا منابع رایانشی آن‌ها با میلیاردها پیکسل سر و کار نداشته باشند، زیرا در غیر این صورت فرایند تحلیل به شدت کند پیش خواهد رفت. آن‌ها در گام بعدی عکس به دست آمده را به یک شبکه عصبی عمیق از پیش تعلیم داده شده می‌دهند تا آن را اسکن کرده و در دسته سالم یا آلوده قرار دهد.
 
مایکروسافت می‌گوید ۲.۲ میلیون نمونه آلوده فایل پرتابل قابل اجرا را در پایگاه داده این شبکه عصبی قرار داده است تا پایه و اساس تحقیقات را تشکیل دهد. آن‌ها ۶۰ درصد بدافزارهای شناخته شده را به عنوان نمونه برای آموزش شبکه عصبی عمیق، ۲۰ درصد آن را برای صحت‌سنجی این شبکه عصبی عمیق و ۲۰ درصد دیگر را برای فرایند اصلی تست استفاده کردند.

محققین این دو کمپانی در نهایت اعلام کرده‌اند که STAMINA توانسته با دقت ۹۹.۰۷ درصد و با نرخ مثبت کاذب ۲.۵۸ درصد، بدافزارها را شناسایی و دسته‌بندی کند (نرخ مثبت کاذب در این جا به این معناست که فایل‌های عادی به عنوان بدافزار شناخته شوند). محققین در رابطه با این نتیجه می‌گویند «نتایج این پروژه نشان می‌دهد که می‌توان از یادگیری انتقال عمیق برای اهداف دسته‌بندی بدافزارها استفاده کرد.»
 
البته STAMINA برای فایل‌های حجیم‌تر چندان پاسخگو نیست، زیرا محدودیت‌ها باعث می‌شوند تبدیل میلیاردها پیکسل به یک تصویر JPEG و سپس کاهش ابعاد آن، بهینه نباشد. البته احتمالا چنین چیزی از کمترین میزان اهمیت برخوردار است، زیرا محققین در ابتدا نیز این پروژه را برای فایل‌های کم‌حجم توسعه داده بودند. در نهایت انتظار می‌رود این پروژه کم کم راه خود را به نرم‌افزار دیفندر مایکروسافت باز کرده تا میلیاردها دستگاه را به لایه جدیدی از حفاظت در برابر بدافزارها تجهیز کند.

جایزه ۱۰۰ هزار دلاری مایکروسافت به هکر سیستم‌عامل لینوکس

مایکروسافت اخیرا از اختصاص جایزه ۱۰۰ هزار دلاری به فردی خبر داد که بتواند لینوکس سفارشی این شرکت را هک کند. این شرکت قصد دارد به همگان ثابت کند که سیستم‌عامل Azure Sphere از امنیت بالایی برخوردار است و ‌می‌تواند میزبان امنی برای دستگاه‌های مجهز به فناوری اینترنت اشیا از قبیل وب‌کم‌ها یا درهای پارکینگ منازل باشد. از این‌رو، به هکرها پیشنهاد داد که تما‌می ‌تلاش خود را برای نفوذ به این سیستم‌عامل سفارشی به‌کار ببندند و در صورت موفقیت، جایزه ۱۰۰ هزار دلاری این شرکت را تصاحب کنند.
فناوری Azure Sphere در کنفرانس بیلد سال گذشته رسما معرفی شد.سیلوی لیو، از مدیران ارشد مایکروسافت در این خصوص گفت: ما در حال ارائه منابع و محتوای بیشتری هستیم تا بتوانیم محققان امنیتی خود را با ابزارهای مورد نیاز برای تحقیق درخصوص آسیب‌پذیری‌های تاثیرگذار در فضای کلاد مجهز کنیم. ثبت نام در این طرح نفوذ و کشف باگ در Azure Sphere برای محققان امنیتی تا ۱۵ ماه مه ادامه دارد و افراد تاییدشده ‌می‌توانند با کمک ابزارهایی که در اختیارشان قرار داده ‌می‌شود تا ۳۱ آگوست به دنبال باگ در این سیستم‌عامل بگردند.

مایکروسافت با کوکاکولا قرارداد ۵ ساله بست

 به گزارش وب‌سایت Greekwire؛ شرکت کوکاکولا تصمیم دارد تمامی ‌فعالیت‌های تجاری خود را روی بستر ابری Azure، خدمت نرم افزاری Dynamics 365 و اپلیکیشن‌های Microsoft 365 از جمله ابزار ارتباطی تیمز پیش ببرد و این طور که روز گذشته به صورت رسمی اعلام شده است، این شرکت بزرگ برای دستیابی به اهداف مذکور قرارداد پنج ساله با مایکروسافت منعقد کرده است.
شرکت کوکاکولا از بزرگترین تولیدکنندگان نوشیدنی در جهان که دفتر مرکزی آن در آتلانتای آمریکا واقع شده است پیش از این خدمات رایانش ابری و نرم افزارهای سازمانی شرکت‌های مختلف از جمله آمازون و سلزفورس را استفاده می‌کرد.

هنوز جزییات مالی همکاری جدید مایکروسافت و کوکاکولا اعلام نشده است و این دو کمپانی بزرگ در مورد تصمیم کوکاکولا برای کنار گذاشتن شرکت‌های دیگر و آغاز همکاری با مایکروسافت جزییات زیادی منتشر نکردند.
دو شرکت مذکور توافقنامه جدید را در قالب یک همکاری استراتژیک معرفی کردند. مایکروسافت توضیح داد مدیران مرکز تماس کوکاکولا از این پس خدمات هوش مصنوعی Dynamics 365 را مورد استفاده قرار می‌دهند تا به عنوان مثال مشخص شود در چرخه تامین کالا کدام یک ازموضوعات برای مشتریان از جمله خرده فروشان و فروشنده‌های اصلی اهمیت بیشتری دارد.
علاوه بر این قرار است در جریان شیوع کرونا و دورکاری بسیاری از کارمندان اپلیکیشن «تیمز» مایکروسافت برای برگزاری جلسات کوچک‌تر و همکاری‌های درون سازمانی به کار گرفته شود. این کمپانی همچنین از اپلیکیشن Microsoft 365 Live Events برای کنفرانس‌های ویدیویی بزرگتر خود و برگزاری جلسات نظیر کنفرانس‌ها در سالن‌های بزرگ کارمندان استفاده می‌کند.

کروناویروس آسمان ابری مایکروسافت را آفتابی کرد

به گزارش وب‌سایت finance.yahoo در حالی که مایکروسافت هفته گذشته آخرین گزارش مالی خود را منتشر کرد، تحلیلگران اقتصادی پیش بینی می‌کنند غول نرم افزاری جهان در برخی حوزه‌های کسب و کار خود بتواند برای بحران پیش آمده مرتبط با شیوع ویروس کرونا فایق آید و البته در برخی حوزه‌های مرتبط با تبلیغات از جمله شبکه اجتماعی لینکدین درآمد کمتری نسبت به پیش بینی‌های قبلی به دست آورد.
با این وجود تحلیلگران معتقدند میزان استفاده از حدمات رایانش ابری و ابزارهای همکاری مایکروسافت از جمله اپلیکیشن «تیمز» افزایش میابد و این اتفاق به این دلیل است که در حال حاضر شرکت‌های بیشتری به شکل موثر فعالیت‌های خود را به کارمندان در خانه‌ها محول کرده‌اند.
تحلیلگران مرکز Macquarie Capital با انتشار مطلبی آخرین گمانه زنی‌های خود را در این زمینه منتشر کردند. تحلیلگران بر این باورند که این موارد ممکن است برخی کاهش‌ درآمدها را برای مایکروسافت به همراه آورد و البته در برخی دیگر از موارد باعث شود مایکروسافت حین شیوع ویروس کرونا بیش از پیش بینی‌های قبلی کسب درآمد کند.


تحلیلگران مرکز Refinitiv پیش بینی کردند مایکروسافت برای سومین فصل از سال مالی جاری 33.63 میلیارد دلار درآمد کسب کند تا بر این اساس میزان درآمد مایکروسافت به ازای هر سهام در بازار بورس آمریکا 1.14 دلار محاسبه شود. این رقم از مجموع درآمد 3.5 میلیارد دلاری و 1.14 دلاری به ازای هر سهام در مدت مشابه سال قبل بیشتر است.
بزرگترین موتور محرک برای کسب درآمد در شرکت مایکروسافت پلتفرم رایانش ابری Azure است که با پلتفرم ابری AWS آمازون و کسب و کارهای آنلاین این شرکت رقابت می‌کند.

محصولات جدید مایکروسافت رونمایی شد

مایکروسافت به تازگی از نسل جدید دستگاه‌های سری سرفیس خود پرده برداشت که شامل سرفیس بوک ۳، سرفیس گو ۲، سرفیس هدفون ۲، سرفیس ایرپاد و سرفیس داک ۲ می‌شوند. چند هفته‌ای بود که شایعات مربوط به رویداد سرفیس مایکروسافت در گوشه و کنار فضای وب شنیده می‌شد تا اینکه این شرکت بدون برگزاری هیچ رویدادی حتی به‌صورت مجازی و البته همانند شرکت اپل، تنها به ارائه اطلاعات و خبرهای مربوط به محصولات جدید در وب‌سایت خود بسنده کرد.
مایکروسافت علاوه بر اعلام نام این پنج محصول، جزئیات دیگری همچون مشخصات فنی، قیمت و زمان عرضه تمامی ‌این محصولات را فاش کرد. برای آشنایی بیشتر با این دستگاه‌ها با ما همراه باشید.
 
سرفیس بوک 3
مایکروسافت از سرفیس بوک 3 به‌عنوان قوی‌ترین لپ‌تاپ خود که تاکنون توسط مهندسان این شرکت طراحی شده، یاد کرد. محصولی که سومین عضو از این خانواده محسوب می‌شود و مشخصاتی همچون نمایشگر پیکسل سنس، پردازنده نسل دهمی ‌اینتل، حافظه رم قابل ارتقا تا 32 گیگابایت و حافظه SSD سریع‌تر را در دل خود جای داده است.
 
علاقه‌مندان به سرفیس بوک 3 می‌توانند از میان دو کارت گرافیک انویدیا GeForce GTX یا Quadro RTX، یک چیپ را بسته به بودجه و توان پردازشی گرافیکی مورد نیاز انتخاب کنند. طبق گفته مایکروسافت، سرفیس بوک 3 قادر است تا 50 درصد عملکرد بهتر را به نسبت مدل قبل از خود ارائه دهد. طول عمر باتری این لپ‌تاپ حدود 5/ 17 ساعت عنوان شده است. سرفیس بوک 3 در دو نسخه 13 و 15 اینچی و از 21 ماه مه و با قیمت پایه 1599 دلار عرضه خواهد شد.
 
سرفیس گو 2
سرفیس گو را می‌توان از جمله محصولات دو در یک یا همان هیبریدی مقرون به صرفه دانست که می‌تواند گزینه مناسبی برای علاقه‌مندان به این قبیل دستگاه‌ها باشد. سرفیس گو 2 از طراحی آشنا و مشابهی با مدل قبلی بهره می‌برد و از یک نمایشگر 5/ 10 اینچی پیکسل سنس، باتری ارتقایافته و پردازنده نسل هشتمی‌ سری Core M اینتل در آن استفاده شده است.
 
مایکروسافت در این محصول و البته برای اولین بار، فناوری Studio Mics را تعبیه کرده که می‌تواند وضوح و شفافیت بیشتر صوت خروجی و همچنین کاهش نویز را به دنبال داشته باشد. سرفیس گو 2 به یک دوربین 5 مگاپیکسلی برای برقراری ارتباط‌های ویدئویی مجهز شده است. این دستگاه از 21 ماه مه و با قیمت پایه 399 دلار به دست خریداران خواهد رسید.
 
سرفیس هدفون 2
عضو جدید خانواده هدفون‌های پیشرفته مایکروسافت چیزی نیست جز سرفیس هدفون 2. محصولی که به گفته مایکروسافت، کیفیت صدایی به مراتب بالاتر را نسبت به مدل قبلی ارائه خواهد داد و می‌تواند با یک بار شارژ، تا 20 ساعت انرژی مورد نیاز به رگ‌های این هدفون تزریق کند.
 
در سرفیس هدفون 2 از 13 سطح کنترل نویز محیطی استفاده شده و از فناوری حذف نویز فعال نیز بهره می‌برد. درخصوص شکل ظاهری این هدفون نیز باید گفت طراحی آن دستخوش تغییراتی شده و از قابلیت چرخش 180 درجه‌ای بهره می‌برد. این محصول با قیمت 249 دلار و از تاریخ 21 مه به فروش خواهد رسید.
 
سرفیس ایرپاد
اگر خاطرتان باشد، مایکروسافت چند ماه پیش، از سرفیس ایرپاد رونمایی کرد اما روز گذشته، اطلاعات کامل این محصول را فاش کرد. ایرپادی که از طراحی دایره‌ای منحصر به فرد و کنترل‌های لمسی بهره می‌برد و امکان برقراری تماس یا تغییر موسیقی در حال پخش را بدون وارد شدن به صفحه گوشی برای کاربر فراهم می‌کند.
 
سرفیس ایرپاد به فناوری صوتی Omnisonic مجهز شده و کاربر می‌تواند تنها با سه بار لمس کردن ایرپاد، اسپاتیفای را در گوشی اندرویدی خود اجرا کند. از طرف دیگر، این ایرپاد با مایکروسافت 365 نیز یکپارچه شده و این یعنی قابلیت خواندن ایمیل‌های دریافتی برای کاربر فعال خواهد بود. به گفته مایکروسافت، باتری سرفیس ایرباد می‌تواند تا یک روز، شارژ را در خود ذخیره کند. کیس این محصول از فناوری شارژ وایرلس بهره می‌برد. سرفیس ایرباد با قیمت 199 دلار روانه بازار خواهد شد.
 
سرفیس داک 2
پنجمین و آخرین محصول مایکروسافت، سرفیس داک 2 نام دارد که از سرعت شارژ بالاتر و قابلیت انتقال فایل سریع‌تر نسبت به مدل قبلی بهره می‌برد. همچنین این محصول، ابزارهای مدیریتی جدیدی را در اختیار کاربران قرار خواهد داد و به پورت جدید USB-C Travel Hub برای ارتقای قابلیت‌های ارتباطی مجهز شده است. برای سرفیس داک 2، قیمت 259 دلار تعیین شده و Traval Hub نیز با قیمت 99 دلار عرضه خواهد شد.

مایکروسافت قابلیت «reply-all» را منسوخ می کند

مایکروسافت قابلیتی را به ایمیل خود افزوده تا از قابلیت reply-all برای بیش از ۵ هزار دریافت کننده جلوگیری کند.
 
 به نقل از تلگراف، به زودی قابلیت reply-all منسوخ می شود. تعدادی زیادی از کارمندان به طور اشتباهی یک ایمیل را به تمام همکاران خود ارسال می کنند و این امر زنجیره ای از انبوه ایمیل ها را به وجود می آورد که اینباکس فرد را پر می کنند.
 
در همین راستا نرم افزار ایمیل مایکروسافت به کاربر هشدار می دهد تا چنین اشتباهی را انجام ندهد و اجازه نمی دهد رشته ایمیل ها به افراد ارسال شود.
 
سال گذشته ویژگی «Reply All Storm Protection» اعلام و هفته گذشته به نرم افزار Office ۳۶۵ افزوده شد. این ویژگی برای ردیابی رشته ایمیل هایی با بیش از ۵ هزار دریافت کننده ساخته شده است. در این حالت فرد reply all را در یک ساعت حداقل ۱۰ بار تکرار می کند.
 
در صورت ارسال ایمیلی برای بیش از ۵ هزار دریافت کننده ، قابلیت reply برای رشته ایمیل مذکور به مدت ۴ ساعت مسدود می شود. به گفته مایکروسافت این ویژگی علاوه بر جلوگیری از پر شدن اینباکس افراد، مزایای دیگری نیز دارد. ایمیل های Reply-all به اختلال در کسب و کار منجر می شود و در برخی موارد حتی ایمیل شرکت را برای مدتی دچار مشکل می کند.
 
در حال حاضر نمی توان تعداد دریافت کنندگان رشته ایمیل را مشخص کرد اما مایکروسافت در نظر دارد چنین ویژگی را در آینده ارائه کند.

توصیه‌های مایکروسافت برای مقابله با حملات باج‌افزاری

مایکروسافت هشدار داده که مهاجمان در کارزارهای سایبری در حال آلوده‌سازی مراکز فعال در حوزه سلامت و سرویس‌های حیاتی به باج‌افزارهای از نوع موسوم به Human-operated هستند. در هر یک از مراحل اجرای حملات Human-operated مهاجمان بسته به شرایط و نتایج حاصل شده در مراحل قبلی اقدام به تصمیم‌گیری و طراحی مرحله بعد می‌کنند.
 
به گزارش مرکز افتا، به نقل از پایگاه اینترنتی BleepingComputer، این شرکت اقدام به ارائه توصیه‌هایی در خصوص محافظت از سیستم‌های قابل دسترس بر روی اینترنت در برابر این حملات کرده است.
 
نقطه شروع بسیاری از این حملات، بهره‌جویی (Exploit) از آسیب‌پذیری‌های امنیتی دستگاه‌های قابل دسترس بر روی اینترنت یا اجرای حملات موسوم به سعی‌وخطا (Brute-force) بر ضد سرورهای RDP است تا از این طریق رخنه اولیه به شبکه صورت بگیرد.
 
برای مثال، در جریان حمله به شرکت Travelex مهاجمان پشت‌پرده باج‌افزار Sodinokibi – که با نام REvil نیز شناخته می‌شود – اقدام به بهره‌جویی از دستگاه‌های Pulse VPN کردند. 
 
یا در نمونه‌هایی دیگر می‌توان به بهره‌جویی مهاجمان از آسیب‌پذیری CVE-۲۰۱۹-۱۹۷۸ در Citrix ADC (NetScaler) برای نفوذ به شبکه و انتشار باج‌افزارهایی همچون DoppelPaymer و Ragnarok اشاره کرد.
 
بررسی‌های مایکروسافت نشان می‌دهد که مرحله نهایی توزیع باج‌افزار و رمزگذاری سیستم معمولاً با سرقت اطلاعات با هدف اخاذی بیشتر و استخراج اطلاعات اصالت‌سنجی به‌منظور گسترش آلودگی در سطح شبکه سازمان همراه می‌شود.
 
برای جلوگیری از بروز آن، مایکروسافت به قربانیان بالقوه توصیه می‌کند که گردانندگان پشت‌پرده کارازهای باج‌افزاری را از مورد بهره‌جویی قرار دادن آسیب‌پذیری‌های مورد نظر این تبهکاران عاجز کنند.
 
این شرکت تأکید می‌کند که اعمال اصلاحیه‌های امنیتی بر روی سیستم‌های در معرض اینترنت در مقابله با این حملات حیاتی است.
 
بر اساس داده‌های جمع‌آوری شده توسط Microsoft، مهاجمان در حملات باج‌افزاری اخیر معمولاً از حفره‌های امنیتی زیر سوءاستفاده می‌کنند:
 
♦پودمان‌های Remote Desktop Protocol – به اختصار RDP – یا نقاط پایانی Remote Desktop Protocol فاقد اصالت‌سنجی چندمرحله‌ای (MFA)
 
♦ بسترهایی همچون Windows Server ۲۰۰۳ و Windows Server ۲۰۰۸ که پشتیبانی از آنها پایان یافته و دیگر به‌روزرسانی‌های امنیتی برای آنها عرضه نمی‌شود؛ به‌خصوص اگر از رمزهای عبور ضعیف در آنها استفاده شده باشد.
 
♦ سرورهای تحت وب با پیکربندی نادرست؛ شامل IIS، نرم‌افزارهای پرونده الکترونیک بیمار (EHR)، سرورهای پشتیبان (Backup) و سرورهای مدیریت سیستم‌ها.
 
♦ سیستم‌های Citrix Application Delivery Controller – به اختصار ADC –، آسیب‌پذیر به CVE-۲۰۱۹-۱۹۷۸۱.
 
♦ سیستم‌های Pulse Secure VPN، آسیب‌پذیر به CVE-۲۰۱۹-۱۱۵۱۰.
 
در حالی که Microsoft حملات جدیدی که در جریان اجرای آنها از آسیب‌پذیری‌های CVE-۲۰۱۹-۰۶۰۴ (در Microsoft SharePoint)، CVE-۲۰۲۰-۰۶۸۸ (در Microsoft Exchange) یا CVE-۲۰۲۰-۱۰۱۸۹ (در Zoho ManageEngine) سوءاستفاده شده باشد را مشاهده نکرده اما بر اساس سوابق تاریخی، مورد بهره‌جویی قرار گرفتن آنها توسط مهاجمان در آینده‌ای نزدیک برای راه یافتن به شبکه قربانیان را محتمل می‌داند.
 
همچنین سازمان‌ها می‌بایست نشانه‌های اجرای حملات باج‌افزاری را در بسترهای خود به‌سرعت کشف کنند. از جمله اینکه استفاده از پروسه‌ها/ابزارهای معتبر اما بالقوه مخرب (نظیر PowerShell، Cobalt Strike و ابزارهای مورد استفاده در آزمون‌های نفوذ)، فعالیت‌های مرتبط با سرقت اطلاعات اصالت‌سنجی یا دست‌درازی به لاگ‌های امنیتی را همواره تحت رصد قرار دهند.
 
به‌محض مواجهه با هر یک از این نشانه‌ها، تیم امنیتی سازمان باید انجام اقدامات زیر را برای ارزیابی میزان تأثیر و جلوگیری از گسترش احتمالی تهدید در دستور کار قرار دهد:
 
♦ بررسی نقاط پایانی و اطلاعات اصالت‌سنجی تأثیر پذیرفته.
♦ قرنطینه کردن نقاط پایانی هک/آلوده شده.
♦ توجه ویژه به دستگاه‌ها آلوده به بدافزارهای مرتبط نظیر Emotet و Trickbot که در مواقعی مهاجمان از آنها به‌عنوان ناقل باج‌افزار استفاده می‌کنند.
 
یافتن آسیب‌پذیری‌های در معرض اینترنت که مهاجمان از آنها به‌عنوان درگاهی برای ورود به شبکه استفاده می‌کنند و ترمیم آنها از دیگر اقدمات مهم در دفاع از سازمان در برابر حملات باج‌افزاری است.
 
همچنین Microsoft‌ اعلام کرده گروه‌هایی از مهاجمان با دسترسی یافتن به شبکه‌های هدف برای چندین ماه حضور خود را در آن شبکه‌ها تثبیت کرده بوده و طی دو هفته اول آوریل ۲۰۲۰ اقدام به توزیع ده‌ها باج‌افزار بر روی سیستم‌های متصل به شبکه‌های مذکور کردند.
 
به گفته این شرکت، تا به حال سازمان‌های کمک‌رسان، شرکت‌های معروف به Medical Billing، کارخانجات، شرکت‌های فعال در حوزه حمل‌ونقل، مؤسسات دولتی و تأمین‌کنندگان نرم‌افزارهای آموزشی مورد هدف این حملات قرار گرفته‌اند که نشان می‌دهد که باج‌گیران سایبری ارزشی برای سرویس‌های حیاتی و بحران جهانی قائل نیستند.
 
لازم به ذکر است که سازمان‌های سلامت و درمان و سرویس‌های حیاتی تنها مواردی نیستند که توسط گروه‌های باج‌افزاری هدف قرار می‌گیرند؛ لذا تمامی سازمان‌های دولتی و خصوصی باید با لحاظ کردن اقدامات پیشگیرانه برای مقابله با چنین ریسک‌هایی و انجام واکنش‌های لازم در هر زمانی آماده باشند.
 
همانطور که آمار Microsoft نشان می‌دهد تاریخ اولیه رخنه به شبکه سازمان‌های مورد اخاذی به اوایل سال میلادی جاری باز می‌گردد که در آنها مهاجمان در انتظار فرصت مناسب برای توزیع کدهای مخرب باج‌افزار می‌مانند تا حداکثر منافع مالی را برای آنها داشته باشد.
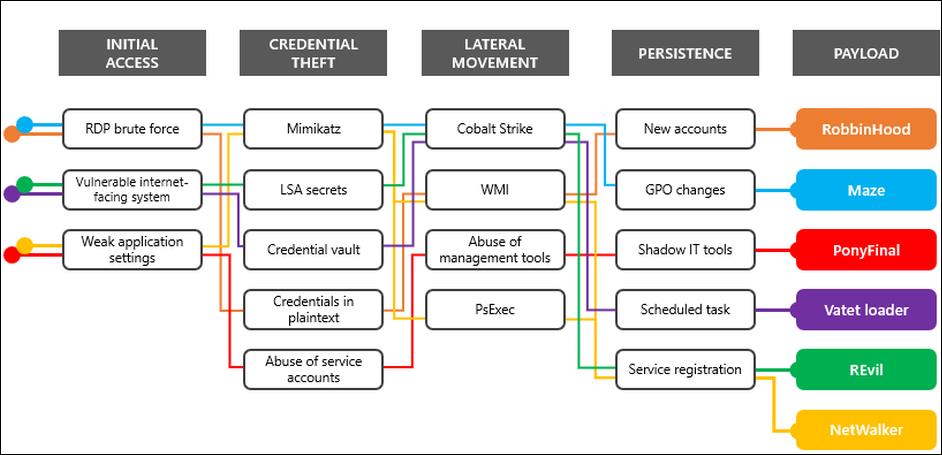
تکنیک های حمله سایبری که توسط گروه‌های باج افزاری مورد استفاده قرار می‌گیرد
 
مایکروسافت اضافه کرده که بر خلاف آن دسته از حملات باج‌افزاری که از طریق ایمیل منتشر شده و در مدتی کوتاه پس از اجرای فایل مخرب توسط کاربر ناآگاه، دستگاه به باج‌افزار آلوده می‌شود حملات ماه آوریل مشابه با کارازارهای باج‌افزار Doppelpaymer در سال ۲۰۱۹ است که مهاجمان از ماه‌ها قبل از اجرای باج‌افزار به شبکه اهداف خود دسترسی پیدا می‌کردند.
 
آنها در ادامه بی‌سروصدا در بستر مخفی می‌ماندند تا در فرصتی مناسب باج‌افزار را در سطح شبکه توزیع کنند.
در این حملات در حین توزیع باج‌افزار، مهاجمان عمداً حضورشان را بر روی برخی از نقاط پایانی ماندگار می‌کنند تا بتوانند اقدامات مخرب خود را پس از پرداخت باج یا بازسازی سیستم از سربگیرند.
 
گر چه تنها تعداد اندکی از گروه‌های باج‌افزاری به سرقت داده‌ها معروف شده‌اند اما به گفته Microsoft تقریباً در تمامی آنها دیده شده که داده‌ها در جریان حمله، خوانده و حتی استخراج می‌شود؛ حتی در مواردی که مهاجمان فروش اطلاعات سرقت شده را تبلیغ نکرده‌اند.
 
در اوایل مارس نیز مایکروسافت اطلاعاتی در خصوص بردارهای ورود و تکنیک‌های پس از بهره‌جویی در باج‌افزارهای DoppelPaymer، Dharma و Ryuk را به اشتراک گذاشت که بررسی آنها نشان می‌دهد تنظیمات نادرست امنیتی که این مهاجمان از آنها سوءاستفاده می‌کنند بسیار به یکدیگر شباهت دارد.
 
مایکروسافت از اول آوریل به بیمارستان‌ها در خصوص دستگاه‌های VPN و درگاه‌های در معرض اینترنت در شبکه‌های آنها هشدار داده است.
 
باج‌افزارها از جمله مخرب‌ترین تهدیدات سایبری محسوب می‌شوند. بر اساس تحلیل کیف‌های رمزارز و اطلاعیه‌های باج‌گیری، طی سال گذشته، قربانیان بیش از ۱۴۰ میلیون دلار باج را به گردانندگان این بدافزارهای مخرب پرداخت کردند.
 
مشروح توصیه‌های مایکروسافت را می‌توانید در این آدرس بخوانید.

کنفرانس بیلد ۲۰۲۰ مایکروسافت رایگان شد


مایکروسافت شرکت در کنفرانس سالانه توسعه دهندگان این شرکت به نام «بیلد» را برای عموم رایگان کرد. این کنفرانس به دلیل شیوع ویروس کرونا به شکل مجازی برگزار خواهد شد.
 
مایکروسافت روز پنج شنبه اعلام کرد که کنفرانس بیلد در تاریخ ۱۹ مه (۳۰ اردیبهشت) ساعت ۸ صبح به وقت منطقه زمانی شرقی (ET) برگزار خواهد شد. این کنفرانس شامل ۴۸ ساعت برنامه نویسی می‌شود و در طول این مدت مهندسان مایکروسافت کلاس‌ها، گفتگوها و دموها را انجام خواهند داد. مایکروسافت می‌گوید همه می‌توانند به طور رایگان در کنفرانس بیلد ۲۰۲۰ ثبت نام کنند.
 
رویداد بیلد امسال با سخنرانی «ساتیا نادلا»، مدیرعامل مایکروسافت شروع خواهد شد. گفته می‌شود «پانوس پانای»، مدیر محصول این شرکت نیز در این کنفرانس حضور خواهد داشت. مایکروسافت ورک شاپ‌ها را در توییچ میزبانی خواهد کرد و شرکت کنندگان می‌توانند سوالات و مشکلات خود را با کارمندان مایکروسافت در میان بگذارند.
 
از آنجا که حین پروسه ثبت نام آدرس محل سکونت کاربران پرسیده می‌شود، احتمال دارد مایکروسافت در آینده هدایایی را برای آن‌ها ارسال کند. جالب است بدانید در سال‌های گذشته ورودیه کنفرانس بیلد ۲ هزار و ۳۹۵ دلار بوده است.
 
«Scott Hanselman» یکی از برنامه نویسان ارشد مایکروسافت می‌گوید: «کنفرانس بیلد آنطور که ما می‌خواستیم نشد، ولی کنفرانسی ویژه خواهد شد. دیگر نمی‌توانیم صبر کنیم تا اجتماع توسعه دهندگان را برای یادگیری، ارتباط و کدنویسی دور هم جمع کنیم.»
 
همه گیری ویروس کرونا علاوه بر کنفرانس بیلد، برگزاری بسیاری از کنفرانس‌های دیگر به شکل حضوری را نیز لغو کرده و در برخی موارد آن‌ها به طور کامل کنسل کرده است. برای مثال گوگل ابتدا قصد داشت کنفرانس سالانه I/O را به شکل آنلاین برگزار کند، ولی اوایل فروردین از لغو شدن کامل این رویداد خبر داد و دلیل آن را پیروی از قانون قرنطینه ایالت کالیفرنیا اعلام کرد.
 
به نظر می‌رسد اپل هم قصد دارد رویداد WWDC را به صورت کاملاً مجازی برگزار کند، ولی با توجه به قوانین قرنطینه ممکن است این شرکت هم مثل گوگل از برگزاری آن در سال جاری منصرف شود.