راه‌اندازی آزمایشگاه ارزیابی محصولات امنیت فضای مجازی با هدف ارتقا و صادرات محصولات بومی

راه‌اندازی آزمایشگاه ارزیابی محصولات امنیت فضای مجازی با هدف ارتقا و صادرات محصولات بومی

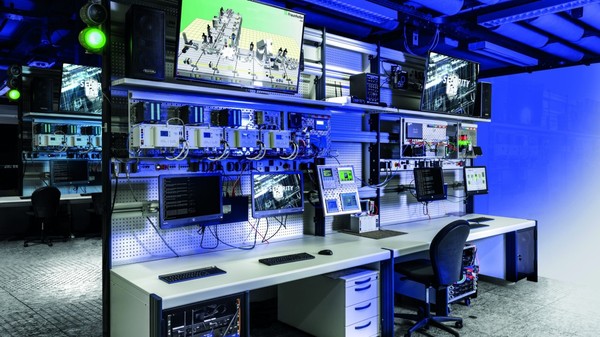
«آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی» با تمرکز بر ارتقای کیفیت محصولات بومی حوزه امنیت دربرابر نمونه‌های خارجی آغاز به کار کرد.

رئیس سازمان فناوری اطلاعات: راهبرد ما خلق بازار به جای مجری‌گری است

 
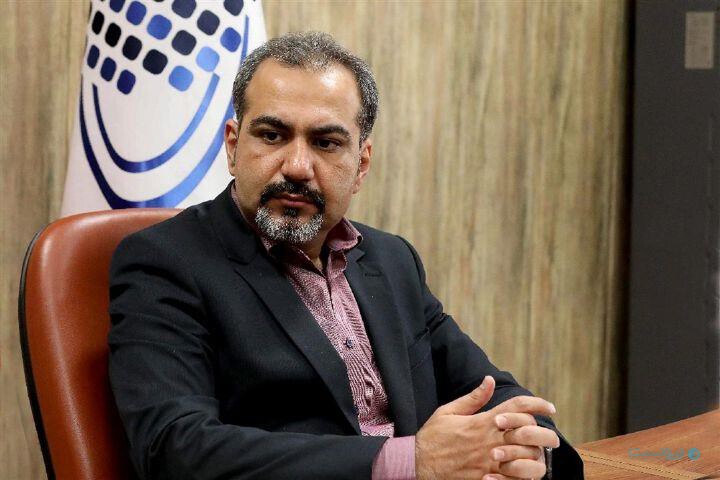
رئیس سازمان فناوری اطلاعات ایران در مراسم رونمایی از آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی تاکید کرد که یکی از راهبردهای اصلی سازمان فناوری اطلاعات ایران این بود که در حوزه فناوری اطلاعات به جای این که مجری پروژه‌ها باشد برای حوزه امنیت خلق بازار کند.
 
 امیر ناظمی با اعلام این نظر گفت که آنها سعی کرده‌اند که در حوزه‌های مختلف خلق بازار کنند از آزمایشگاه‌های مختلف گرفته تا کمک شکل‌گیری به شرکت‌‌های دانش بنیان و مجموعه‌های آزمایشگاهی که از دل دانشگاه و مراکز آپا به وجود آمدند.
 
اودر این زمینه گفت: «تلاش کردیم این شرکت‌ها بتوانند به مجموعه‌‌های استارت‌آپی خدمات ارائه بدهند که این کار را در قالب طرح بوم‌واره انجام دادیم. با این کار نهادهای مدرن‌تری مانند «هکرهای کلاه سفید» در بخش خصوصی شکل گرفتند. البته در سال‌های گذشته نیز این فعالیت انجام می‌شد اما اکنون شاهد رقابت چند شرکت بخش خصوصی برای ارایه خدمت در زمینه هکرهای کلاه سفید هستیم.»
 
ناظمی ادامه داد:‌ «اکنون همکاری خوبی بین نهاد دانشگاه و صنعت شکل گرفته و پژوهشگاه ارتباطات و فناوری اطلاعات به عنوان نهاد پیشرو در حوزه پژوهش‌های مربوط به فناوری اطلاعات و ارتباطات در کنار نهادهای عملیاتی وزارت ارتباطات و فناوری اطلاعات در حال ارائه خدمت است.»
 
رئیس سازمان فناوری اطلاعات اعلام کرد: «بر اساس استراتژی‌ایی که در این دوره وجود داشت تقریبا تمام پروژه‌هایی که قبل از اجرا نیاز به پژوهش‌های جدی داشت با محوریت پژوهشگاه ارتباطات پیش رفت. مجموعه‌ای از اقداماتی که نهادهای مختلف انجام دادند همواره از این طریق انجام شد و پژوهشگاه به عنوان حامی و تهیه‌کننده بخش مهمی از سرمایه دانشی در کنار آنها حرکت کرد.»
 
ناظمی تاکید کرد: «برخی از پروژه‌ها در مرحله پایلوت در سازمان‌ها اجرایی می‌شدند و گاهی بخش خصوصی در آن همراهی می‌کرد. یکی از آن پروژه‌ها مربوط به استفاده از اینترنت اشیا در شناسایی آتش سوزی در جنگل گلستان بود که ابتدا این پروژه در بخش پژوهشی وزارتخانه انجام شد و پس از آن با کمک شرکت‌های خصوصی به شکل پایلوت پیش رفت. ماه آینده این پروژه به صورت رسمی افتتاح و به سازمان محیط زیست تحویل داده خواهد شد.»
 
معاون وزیرارتباطات با بیان این‌که بخش عمده‌ای از فعالیت‌هایی که در حوزه امنیت سایبری انجام می‌شود نیازمند پژوهش‌های مداوم است و ابزارهای مختلفی برای آن به کار گرفته می‌شود افزود: «در این راه دو ابزار اصلی وجود دارد که یکی از آنها مراکز آپا (آگاهی‌رسانی، پشتیبانی،‌ ‌امداد برای آسیب پذیری و حوادث امنیتی سایبری) است با همکاری دانشگاه‌ها در سراسر کشور ایجاد شد و کمک کرد تا جریان پژوهش با جریان کاربردی پیوند بخورد.»
 
او اضافه کرد: «مراکز آپا اکنون به فعالیت خود ادامه می‌دهند و در هر استان حداقل یک دانشگاه با معاونت امنیت سایبری سازمان فناوری اطلاعات ایران همکاری دارد.»
 
رئیس سازمان فناوری اطلاعات با بیان این که محور دوم همکاری‌هایی است که با مشارکت پژوهشگاه ارتباطات انجام شد، اعلام کرد که امروز شاهد رونمایی از آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی هستیم.
 
او ادامه داد: «همواره درباره محصولات مختلفی که در حوزه فضای مجازی خصوصا امنیت سایبری توسط کاربران مورد استفاده قرار می‌گیرد تردیدهایی وجود دارد،‌ این تردید خوبی است که محرک شرکت‌ها و سازمان‌هایی می‌شود که بتوانند سطح کیفی این نوع محصولات را ارتقا بدهند. یکی از مهم‌ترین مسئولیت‌های سازمان‌های دولتی این است استانداردهایی تولید کنند که یا این استاندارها را خودشان بررسی کنند یا زمینه‌ای ایجاد کنند که آزمایشگاه‌های مختلف این کار را انجام دهند و در نهایت کاربران بتوانند به نتایج برآمده از آن آزمایشگاه اعتماد کنند.»
 
او افزود: «این کار در قالب‌های مختلف در سازمان فناوری اطلاعات انجام شد. یکی از آن قالب‌ها صدور گواهینامه‌های مربوط به مرکز مدیریت راهبری افتا (امنیت فضای تولید و تبادل اطلاعات) بود که سالهاست انجام می‌شود اما ویژگی اصلی این دوره این است که اکنون سه گواهی مختلف که در گذشته توسط افتا،‌ سازمان فناوری و پدافند غیرعامل صادر می‌شد با یکدیگر ترکیب شده‌اند.»
 
به باور او این ترکیب شدن باعث شد بخش خصوصی راحت‌تر بتواند در این زمینه فعالیت کند، همپوشانی‌ها به حداقل برسد و هزینه‌ها کاهش یابند. براساس توضیحات ناظمی اکنون این امکان به وجود آمده تا شرکت‌ها بتوانند از آزمایشگاه‌های غیراجرایی بخش دولتی و خصوصی استفاده کنند.
 
ناظمی با بیان این که یکی از آزمایشگاه‌ها،‌ پژوهشگاه ارتباطات و فناوری اطلاعات است، گفت: «امروز یک آزمایشگاه ارزیابی نیز به مجموع این فرآیندها اضافه می‌شود و این امکان را به وجود می‌آورد که شرکت‌ها محصولات خود را به صورت خوداظهاری مورد ارزیابی قرار دهند و گواهینامه لازم را دریافت کنند.»

مایکروسافت شورای اجرایی امنیت سایبری آسیا و اقیانوسیه تاسیس کرد

مایکروسافت شورای اجرایی امنیت سایبری بخش عمومی آسیا و اقیانوسیه را با حضور ۷ کشور این منطقه و متخصصان امنیت سایبری تاسیس کرده است.
 
به نقل از مایکروسافت، جرایم سایبری در سراسر جهان اختلالاتی ایجاد می‌کند و خسارت‌های اقتصادی فراوانی به بار می‌آورد، به طوری که هزاران میلیارد دلار به ضرر مالی و مشکلات در کسب وکار قربانیان منجر می‌شود. همچنین جرایم سایبری امنیت ملی را تهدید می‌کند و اعتماد به اقتصاد دیجیتال واینترنت را کاهش می‌دهند.
 
این درحالی است که کشورهای منطقه آسیا و اقیانوسیه همچنان با نرخ بالایی از حملات بدافزاری و باج افزاری روبرو می‌شوند، به طوری که میزان این نوع حملات به ترتیب ۱.۶ و ۱.۷ بار بیشتر از بقیه مناطق جهان است. هیچ سازمان یا کشوری به تنهایی نمی‌تواند با جرایم سایبری مقابله کند. به همین دلیل مایکروسافت نخستین شورای اجرایی امنیت سایبری بخش عمومی آسیا و اقیانوسیه (Asia Pacific Public Sector Cyber Security Executive Council) را تأسیس کرده است.
 
این شورای اجرایی با ایجاد ائتلافی از سیاست گذاران و سازمان‌های دولتی و همچنین رهبران صنعتی و فناوری کانال‌های ارتباطی قدرتمندی برای پرداختن به تهدیدهای سایبری و اشتراک گذاری بهترین روش‌ها در کشورهای عضو ایجاد می‌کند.
 
در این هیأت ۱۵ سیاست گذار از برونئی، اندونزی، کره، مالزی، فیلیپین، سنگاپور و تایلند عضو شده‌اند و متخصصان حرفه‌ای امنیت سایبری مایکروسافت نیز از آن پشتیبانی می‌کنند. این اقدام تعهدی مهم به سرعت بخشیدن شراکت بخش عمومی در حوزه امنیت سایبری به حساب می‌آید و همزمان به ارتقای فرایند اشتراک گذاری تهدیدهای امنیتی منجر می‌شود و در نتیجه آن در مقابل حملات سایبری ارتقا می‌یابد.
 
قرار است اعضای این هیأت به طور مجازی هر ۳ ماه یک بار با یکدیگر ملاقات کنند تا اطلاعات درباره تهدیدهای سایبری و راه حل های امنیت سایبری را با یکدیگر به اشتراک بگذارند.

آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی راه‌اندازی شد

ICTna.ir - آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی با همکاری پژوهشگاه ارتباطات و فناوری اطلاعات و سازمان فناوری اطلاعات ایران امروز راه‌اندازی و رونمایی شد.
 
Security Lab.jpg
به گزارش آژانس خبری فناوری اطلاعات و ارتباطات (ایستنا)، امیر ناظمی، رئیس سازمان فناوری اطلاعات ایران در مراسم رونمایی از این آزمایشگاه، آن را همکاری مشترک بین نهاد دانشگاه و صنعت عنوان کرد.
 
او گفت: پژوهشگاه ارتباطات به عنوان نهاد پیشرو در حوزه پژوهش‌های مربوط به فناوری اطلاعات و ارتباطات در کنار نهادهای عملیاتی وزارت ارتباطات قرار دارد. براساس استراتژی که در این دوره از وزارت ارتباطات وجود داشت، تقریبا تمامی مسایلی که قرار بود با پژوهش همراه باشد و نیازمند پژوهش پیش از اجرا بود، با محوریت پژوهشگاه ارتباطات پیش رفت و پس از آن پروژه‌ها بعد از پایلوت در سازمان‌ها اجرا شدند.
 
ناظمی افزود: یکی از این مسایل، موضوع استفاده از اینترنت اشیا در شناسایی آتش‌سوزی در جنگل گلستان بود که پروژه‌های مربوط به اینترنت اشیا در بخش پژوهشی وزارتخانه انجام شده و بعد از اجرای پایلوت آن توسط بخش خصوصی، امیدواریم ماه آینده به صورت رسمی به سازمان محیط زیست کشور واگذار شود.
 
او با اشاره به اینکه در حوزه امنیت سایبری هم به پژوهش مداوم نیازاست، اظهار داشت: در همین راستا مراکز آپا با همکاری مراکز دانشگاهی ایجاد شدند و در هر استان حداقل یک دانشگاه با همکاری معاونت امنیت سایبری سازمان فناوری اطلاعات عهده‌دار اجرای بخشی از امور شده است.
 
ناظمی افزود: در همکاری با پژوهشگاه ارتباطات و فناوری اطلاعات نیز آزمایشگاه ارزیابی عملکردی و کیفی محصولات فضای مجازی راه‌اندازی شده است تا محصولات مختلف فضای مجازی که همواره امنیت سایبری آنها مورد تردید کاربران است، سطح کیفی امنیت محصولات مورد ارزیابی قرار گیرد.
 
به گفته او، یکی از مهمترین مسوولیت‌های سازمان‌های دولتی این است که یا باید استانداردهایی را تولید کنند و به صورت عملیاتی انجام دهند یا زمینه‌ای را ایجاد کنند تا آزمایشگاه‌ها بتوانند این کار را انجام بدهند و کاربران بتوانند به نتایح برآمده از آزمایشگاه اعتماد کنند.
 
معاون وزیر ارتباطات گفت: یکی از راهبردهای اصلی سازمان فناوری اطلاعات این بود که در حوزه فناوری اطلاعات به جای اجرای پروژه‌ها، برای حوزه امنیت، خلق بازار کند و دراین راستا از راه‌اندازی آزمایشگاه‌های مختلف تا شکل‌گیری شرکت‌های دانش‌بنیان و ارایه کمک به شرکت‌های  خصوصی برای ارایه خدمات امنیت سایبری به استارتاپ‌ها بود.
 
به گفته او، کمک به شکل‌گیری نهادهای مدرن‌تری از امنیت مانند کلاه سفیدها از دیگر اقداماتی بود که در دستور کار قرار گرفت و امروز شاهد رقابت چند شرکت بخش خصوصی برای ارایه خدمت در زمینه هکرهای کلاه سفید هستیم.
 
وحید یزدانیان، رئیس پژوهشگاه ارتباطات و فناوری اطلاعات نیز در این مراسم گفت: با پیچیده شدن محصولات، نیاز به دانش صیانتی هم بیشتر می‌شود و با زیرساخت‌هایی که فراهم شده ارزیابی‌ها وارد مراحل سخت‌تر و پیچیده‌تری می‎شوند که اتفاق خوبی برای امنیت کشور است.
 
 او با اشاره به اینکه آنچه امروز در کشور نیاز داریم، یک نقشه راه کلان به ویژه در حوزه امنیت است، افزد: درحال حاضر فقدان این نقشه راه محسوب است. گرچه اسنادی در این زمینه وجود دارد اما اینکه چقدر با نیاز کشور تطابق داشته باشد، جای بحث دارد اما به لحاط دانشی و فنی همتراز بسیاری از کشورها هستیم.
 
ابوالقاسم صادقی، معاون امنیت سازمان فناوری اطلاعات ایران نیز در این جلسه گفت: ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی، راهنمایی برای بهره‌بردار از محصولات است و رویکردی مبتنی بر الزام در استفاده از این آزمایشگاه نیست بلکه مبتنی بر رقابت و تصمیم‌گیری توسط بهره‌بردار است.
 
او افزود: دستورالعمل صدور گواهینامه امنیت نیز بین سازمان فناوری اطلاعات ایران و مرکز افتای ریاست جمهوری درحال نهایی شدن است. ضمن اینکه هم در سازمان فناوری اطلاعات ایران و هم مرکز افتای ریاست جمهوری به صورت مشترک به دنبال این هستیم که ارزیابی محصولات وارداتی هم از منظر امنیتی صورت بگیرد.

آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی راه‌اندازی شد

ICTna.ir - آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی با همکاری پژوهشگاه ارتباطات و فناوری اطلاعات و سازمان فناوری اطلاعات ایران امروز راه‌اندازی و رونمایی شد.
 
Security Lab.jpg
به گزارش آژانس خبری فناوری اطلاعات و ارتباطات (ایستنا)، امیر ناظمی، رئیس سازمان فناوری اطلاعات ایران در مراسم رونمایی از این آزمایشگاه، آن را همکاری مشترک بین نهاد دانشگاه و صنعت عنوان کرد.
 
او گفت: پژوهشگاه ارتباطات به عنوان نهاد پیشرو در حوزه پژوهش‌های مربوط به فناوری اطلاعات و ارتباطات در کنار نهادهای عملیاتی وزارت ارتباطات قرار دارد. براساس استراتژی که در این دوره از وزارت ارتباطات وجود داشت، تقریبا تمامی مسایلی که قرار بود با پژوهش همراه باشد و نیازمند پژوهش پیش از اجرا بود، با محوریت پژوهشگاه ارتباطات پیش رفت و پس از آن پروژه‌ها بعد از پایلوت در سازمان‌ها اجرا شدند.
 
ناظمی افزود: یکی از این مسایل، موضوع استفاده از اینترنت اشیا در شناسایی آتش‌سوزی در جنگل گلستان بود که پروژه‌های مربوط به اینترنت اشیا در بخش پژوهشی وزارتخانه انجام شده و بعد از اجرای پایلوت آن توسط بخش خصوصی، امیدواریم ماه آینده به صورت رسمی به سازمان محیط زیست کشور واگذار شود.
 
او با اشاره به اینکه در حوزه امنیت سایبری هم به پژوهش مداوم نیازاست، اظهار داشت: در همین راستا مراکز آپا با همکاری مراکز دانشگاهی ایجاد شدند و در هر استان حداقل یک دانشگاه با همکاری معاونت امنیت سایبری سازمان فناوری اطلاعات عهده‌دار اجرای بخشی از امور شده است.
 
ناظمی افزود: در همکاری با پژوهشگاه ارتباطات و فناوری اطلاعات نیز آزمایشگاه ارزیابی عملکردی و کیفی محصولات فضای مجازی راه‌اندازی شده است تا محصولات مختلف فضای مجازی که همواره امنیت سایبری آنها مورد تردید کاربران است، سطح کیفی امنیت محصولات مورد ارزیابی قرار گیرد.
 
به گفته او، یکی از مهمترین مسوولیت‌های سازمان‌های دولتی این است که یا باید استانداردهایی را تولید کنند و به صورت عملیاتی انجام دهند یا زمینه‌ای را ایجاد کنند تا آزمایشگاه‌ها بتوانند این کار را انجام بدهند و کاربران بتوانند به نتایح برآمده از آزمایشگاه اعتماد کنند.
 
معاون وزیر ارتباطات گفت: یکی از راهبردهای اصلی سازمان فناوری اطلاعات این بود که در حوزه فناوری اطلاعات به جای اجرای پروژه‌ها، برای حوزه امنیت، خلق بازار کند و دراین راستا از راه‌اندازی آزمایشگاه‌های مختلف تا شکل‌گیری شرکت‌های دانش‌بنیان و ارایه کمک به شرکت‌های  خصوصی برای ارایه خدمات امنیت سایبری به استارتاپ‌ها بود.
 
به گفته او، کمک به شکل‌گیری نهادهای مدرن‌تری از امنیت مانند کلاه سفیدها از دیگر اقداماتی بود که در دستور کار قرار گرفت و امروز شاهد رقابت چند شرکت بخش خصوصی برای ارایه خدمت در زمینه هکرهای کلاه سفید هستیم.
 
وحید یزدانیان، رئیس پژوهشگاه ارتباطات و فناوری اطلاعات نیز در این مراسم گفت: با پیچیده شدن محصولات، نیاز به دانش صیانتی هم بیشتر می‌شود و با زیرساخت‌هایی که فراهم شده ارزیابی‌ها وارد مراحل سخت‌تر و پیچیده‌تری می‎شوند که اتفاق خوبی برای امنیت کشور است.
 
 او با اشاره به اینکه آنچه امروز در کشور نیاز داریم، یک نقشه راه کلان به ویژه در حوزه امنیت است، افزد: درحال حاضر فقدان این نقشه راه محسوب است. گرچه اسنادی در این زمینه وجود دارد اما اینکه چقدر با نیاز کشور تطابق داشته باشد، جای بحث دارد اما به لحاط دانشی و فنی همتراز بسیاری از کشورها هستیم.
 
ابوالقاسم صادقی، معاون امنیت سازمان فناوری اطلاعات ایران نیز در این جلسه گفت: ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی، راهنمایی برای بهره‌بردار از محصولات است و رویکردی مبتنی بر الزام در استفاده از این آزمایشگاه نیست بلکه مبتنی بر رقابت و تصمیم‌گیری توسط بهره‌بردار است.
 
او افزود: دستورالعمل صدور گواهینامه امنیت نیز بین سازمان فناوری اطلاعات ایران و مرکز افتای ریاست جمهوری درحال نهایی شدن است. ضمن اینکه هم در سازمان فناوری اطلاعات ایران و هم مرکز افتای ریاست جمهوری به صورت مشترک به دنبال این هستیم که ارزیابی محصولات وارداتی هم از منظر امنیتی صورت بگیرد.

آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی راه‌اندازی شد

ICTna.ir - آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی با همکاری پژوهشگاه ارتباطات و فناوری اطلاعات و سازمان فناوری اطلاعات ایران امروز راه‌اندازی و رونمایی شد.
 
Security Lab.jpg
به گزارش آژانس خبری فناوری اطلاعات و ارتباطات (ایستنا)، امیر ناظمی، رئیس سازمان فناوری اطلاعات ایران در مراسم رونمایی از این آزمایشگاه، آن را همکاری مشترک بین نهاد دانشگاه و صنعت عنوان کرد.
 
او گفت: پژوهشگاه ارتباطات به عنوان نهاد پیشرو در حوزه پژوهش‌های مربوط به فناوری اطلاعات و ارتباطات در کنار نهادهای عملیاتی وزارت ارتباطات قرار دارد. براساس استراتژی که در این دوره از وزارت ارتباطات وجود داشت، تقریبا تمامی مسایلی که قرار بود با پژوهش همراه باشد و نیازمند پژوهش پیش از اجرا بود، با محوریت پژوهشگاه ارتباطات پیش رفت و پس از آن پروژه‌ها بعد از پایلوت در سازمان‌ها اجرا شدند.
 
ناظمی افزود: یکی از این مسایل، موضوع استفاده از اینترنت اشیا در شناسایی آتش‌سوزی در جنگل گلستان بود که پروژه‌های مربوط به اینترنت اشیا در بخش پژوهشی وزارتخانه انجام شده و بعد از اجرای پایلوت آن توسط بخش خصوصی، امیدواریم ماه آینده به صورت رسمی به سازمان محیط زیست کشور واگذار شود.
 
او با اشاره به اینکه در حوزه امنیت سایبری هم به پژوهش مداوم نیازاست، اظهار داشت: در همین راستا مراکز آپا با همکاری مراکز دانشگاهی ایجاد شدند و در هر استان حداقل یک دانشگاه با همکاری معاونت امنیت سایبری سازمان فناوری اطلاعات عهده‌دار اجرای بخشی از امور شده است.
 
ناظمی افزود: در همکاری با پژوهشگاه ارتباطات و فناوری اطلاعات نیز آزمایشگاه ارزیابی عملکردی و کیفی محصولات فضای مجازی راه‌اندازی شده است تا محصولات مختلف فضای مجازی که همواره امنیت سایبری آنها مورد تردید کاربران است، سطح کیفی امنیت محصولات مورد ارزیابی قرار گیرد.
 
به گفته او، یکی از مهمترین مسوولیت‌های سازمان‌های دولتی این است که یا باید استانداردهایی را تولید کنند و به صورت عملیاتی انجام دهند یا زمینه‌ای را ایجاد کنند تا آزمایشگاه‌ها بتوانند این کار را انجام بدهند و کاربران بتوانند به نتایح برآمده از آزمایشگاه اعتماد کنند.
 
معاون وزیر ارتباطات گفت: یکی از راهبردهای اصلی سازمان فناوری اطلاعات این بود که در حوزه فناوری اطلاعات به جای اجرای پروژه‌ها، برای حوزه امنیت، خلق بازار کند و دراین راستا از راه‌اندازی آزمایشگاه‌های مختلف تا شکل‌گیری شرکت‌های دانش‌بنیان و ارایه کمک به شرکت‌های  خصوصی برای ارایه خدمات امنیت سایبری به استارتاپ‌ها بود.
 
به گفته او، کمک به شکل‌گیری نهادهای مدرن‌تری از امنیت مانند کلاه سفیدها از دیگر اقداماتی بود که در دستور کار قرار گرفت و امروز شاهد رقابت چند شرکت بخش خصوصی برای ارایه خدمت در زمینه هکرهای کلاه سفید هستیم.
 
وحید یزدانیان، رئیس پژوهشگاه ارتباطات و فناوری اطلاعات نیز در این مراسم گفت: با پیچیده شدن محصولات، نیاز به دانش صیانتی هم بیشتر می‌شود و با زیرساخت‌هایی که فراهم شده ارزیابی‌ها وارد مراحل سخت‌تر و پیچیده‌تری می‎شوند که اتفاق خوبی برای امنیت کشور است.
 
 او با اشاره به اینکه آنچه امروز در کشور نیاز داریم، یک نقشه راه کلان به ویژه در حوزه امنیت است، افزد: درحال حاضر فقدان این نقشه راه محسوب است. گرچه اسنادی در این زمینه وجود دارد اما اینکه چقدر با نیاز کشور تطابق داشته باشد، جای بحث دارد اما به لحاط دانشی و فنی همتراز بسیاری از کشورها هستیم.
 
ابوالقاسم صادقی، معاون امنیت سازمان فناوری اطلاعات ایران نیز در این جلسه گفت: ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی، راهنمایی برای بهره‌بردار از محصولات است و رویکردی مبتنی بر الزام در استفاده از این آزمایشگاه نیست بلکه مبتنی بر رقابت و تصمیم‌گیری توسط بهره‌بردار است.
 
او افزود: دستورالعمل صدور گواهینامه امنیت نیز بین سازمان فناوری اطلاعات ایران و مرکز افتای ریاست جمهوری درحال نهایی شدن است. ضمن اینکه هم در سازمان فناوری اطلاعات ایران و هم مرکز افتای ریاست جمهوری به صورت مشترک به دنبال این هستیم که ارزیابی محصولات وارداتی هم از منظر امنیتی صورت بگیرد.

۱۴۷ شرکت دانش بنیان در حوزه امنیت سایبری مورد حمایت قرار گرفتند

۱۴۷ شرکت دانش‌بنیان و خلاق برای توسعه فناوری‌های حوزه امنیت سایبری از سوی ستاد توسعه اقتصاد دیجیتال مورد حمایت قرار گرفتند.
 
با حمایت معاونت علمی و فناوری در حال حاضر ۱۴۷ شرکت دانش‌بنیان و خلاق در حوزه توسعه فناوری‌های مربوط به امنیت سایبری در کشور فعالیت می‌کنند.
 
امنیت سایبری چیست و چه می‌کند که امروز در صدر برنامه‌های هر شرکت قرار دارد؟ چرا مدیریت ارشد، شرکت‌ها نسبت به این موضوع این قدر نگرانند و به دنبال یافتن مسیری برای حفظ آن هستند؟ یک دلیل غیرقابل انکار وجود دارد و آن اینکه دنیای دیجیتال که در آن تجارت می‌کنیم آسیب پذیر است و در معرض حملات سایبری قرار دارد. خطری که امنیت کسب و کارها، سرمایه و داده‌های اطلاعاتی ارزشمند مجموعه‌ها و بنگاه‌ها را تهدید می‌کند.
 
امنیت سایبری یک مؤلفه مهم در شکل‌گیری زیرساخت‌های هر شرکت و مجموعه‌ای است. در واقع موفقیت در توانایی یک شرکت در محافظت از اطلاعات اختصاصی و داده‌های مشتری در مقابل افرادی که سو استفاده می‌کنند بستگی دارد.
 
در دنیا شرکت‌هایی هستند که با توسعه فناوری‌های امنیت سایبری، تلاش می‌کنند خدماتی در این زمینه و برای حفظ اطلاعات و داده‌های شرکت‌ها به آنها ارائه کنند.
 
در ایران نیز ۱۴۷ شرکت شناسایی شدند که با حمایت‌های ستاد توسعه فناوری‌های اقتصاد دیجیتال و هوشمندسازی معاونت علمی و فناوری ریاست جمهوری در این زمینه تلاش می‌کنند.
 
یکی از این مجموعه‌ها با تولید ماژول ارتباط امن شبکه (HW-IPSEC) به این حوزه ورود کرده است. مجموعه دیگری با تولید سیستم عامل مقاوم در برابر بدافزارهای خاص منظوره خدماتی در این حوزه ارائه کرده است.
 
برخی محصولات تولید شده در این حوزه نیز شامل سامانه هوشمند نگهداری انبوه و امن اطلاعات، توکن و سخت افزار امن سخت افزاری، خدمات امنیتی شبکه‌های تلفن همراه، خدمات امنیتی نسل‌های جدید تلفن‌های همراه، خدمات امنیتی نسل‌های جدید تلفن‌های همراه، سامانه ارتباطی امن قابل حمل، نرم افزار کنترل کودکان توسط والدین و خود مراقبتی بزرگسالان، سامانه هوشمند نظارت و کنترل از راه دور و سامانه دفاع هوشمند می‌شود.

مراقب اثرانگشت مخفی عکس‌های خود باشید

مراقب اثرانگشت مخفی عکس‌های خود باشید

متادیتا اطلاعات پنهانی شامل برچسب زمانی و موقعیت مکانی عکس را فاش می‌کند؛ اما چیزی خطرناک‌تر و مخفی‌تر از متادیتا به نام «نبود یکنواختی واکنش تصویر» وجود دارد که بسیاری از کاربران از آن بی‌اطلاع هستند. 

بایدن به قربانیان حمله سولارویندز ۷۵۰ میلیون دلار اختصاص می دهد


رئیس جمهور آمریکا تصمیم دارد بودجه ای ۷۵۰ میلیون دلاری به شرکت های قربانی حمله سولار ویندز اختصاص دهد.
 
به نقل از رویترز، جوبایدن رئیس جمهور آمریکا پیشنهاد کرده بودجه‌ای ۷۵۰ میلیون دلاری به سازمان‌های دولتی تخصیص یابد که قربانی حمله هکری سولار ویندز شده‌اند تا به این ترتیب آنها اقداماتی برای ارتقای امنیت سایبری و جلوگیری از حملات مشابه انجام دهند.
 
علاوه بر بودجه گفته شده مبلغ ۵۰۰ میلیون دلار نیز جهت امنیت سایبری فدرال در نظر گرفته شده است. در حال حاضر دولت آمریکا مشغول احیای سیستم‌های خود پس از حمله سایبری به ۹ سازمان خود از جمله وزارت امورخارجه و خزانه داری است.
 
طی این حمله سایبری که دسامبر ۲۰۲۰ میلادی آشکار شد، هکرها با سواستفاده از شکافی در محصولات شرکت سولار ویندز به هزاران شرکت و سازمان دولتی دسترسی یافتند.
 
از سوی دیگر طی روزهای گذشته مایکروسافت هشدار داد هکرهای سولارویندز اکنون گروه جدیدی از سازمان‌های دولتی، اندیشکده ها و سازمان‌های غیردولتی را هدف گرفته‌اند.
 
ایالات متحده آمریکا و انگلیس سازمان اطلاعات روسیه را مقصر حمله سایبری سولار ویندز می‌دانند.

مرکز مدیریت راهبردی افتا: سامانه‌های صنعتی، هدف حملات سایبری بیشتر

 مرکز مدیریت راهبردی افتا اعلام‌کرد: مهاجمان سایبری برای دسترسی به اطلاعات سامانه‎‌های صنعتی و کنترل آن‌ها، به حملاتی دست زده‌اند که هدف آن‌ها کنترل فرآیندهای کنترلی نرم‌افزاری و سخت‌افزاری فناوری عملیاتی سامانه‌های صنعتی است.
 
به گزارش مرکز مدیریت راهبردی افتا (امنیت فضای تولید و تبادل اطلاعات)، بسیاری از مهاجران سایبری فقط در پی دسترسی یافتن به کنسول مدیریتی در تجهیزات فناوری عملیاتی هستند؛ کنسول‌هایی که برای آسان کردن مدیریت تنظیمات پیچیده این تجهیزات طراحی شده‌اند و در عمل مهاجم را قادر می‌کنند تا با دانش هرقدر اندک خود در حوزه این تجهیزات، مقادیر متغیرهای صنعتی را تغییر دهد.
 
این حملات سایبری در حالی رخ داد که در برهه‌ای، حمله به فرآیندهای کنترلی سامانه‌های صنعتی، به دلیل دشواری دسترسی به آن‌ها پیچیده بود، اما اکنون مدتی است که در معرض قرارگرفتن این پروسه‌ها و وجود آسیب‌پذیری در آن‌ها و به‌طور کلی گسترده‌تر شدن دامنه اهداف، اختلال در فناوری‌های اختصاصی صنعتی را تسهیل کرده است.
 
تعداد حملات ساده بر ضد محصولات حوزه فناوری عملیاتی روندی افزایشی دارد و هکرها با سطوح توانایی و منابع مختلف با استفاده از ابزارها و تکنیک‌های معمول برای دسترسی یافتن و رخنه کردن به سامانه‌های صنعتی، حملات خود را شدت بخشیده‌اند.
 
شبکه پنل‌های انرژی خورشیدی، سامانه‌های کنترل آب و سامانه‌های اتوماسیون ساختمان  معروف به (BAS) نمونه‌هایی هستند که هدف این‌گونه حملات قرار گرفته‌اند.
 
زیرساخت‌های حیاتی در حالی در فهرست اهداف مهاجمان سایبری قرار دارند که از تکنیک‌هایی یکسان برای حمله به تجهیزات موسوم به اینترنت اشیاء (IoT) در مراکز آکادمیک و منازل افراد استفاده می‌شود.
 
محققان شرکت امنیتی فایرآی معتقدند از جمله دلایل افزایش حمله به سامانه‌های فناوری عملیاتی، ورود مهاجمانی است که با گرایش‌های ایدئولوژیک، خودپرستی افراطی یا مالی برای ایجاد اختلال‌های هرچند کوچک به‌جای در اختیار گرفتن هسته زیرساخت، تقلا می‌کنند.
 
تجهیزات فناوری عملیاتی سامانه‌های صنعتی، از روش‌های مختلفی همچون سرویس‌های دسترسی از راه دور و بسترهای VNC ، طی چند سال گذشته، هدف هکرها قرار گرفته‌اند.
 
برخی مهاجمان کم‌تجربه نیز با وجود دانش کم درباره اهدافشان بر روی بدنام کردن اهداف خود تمرکز دارند؛ برای مثال، در یکی از حملات ادعا شده بود که یک سامانه خط آهن در آلمان هک شده است. درحالی‌که دستاورد هکرها محدود به یک ایستگاه کنترلی مدل‌سازی قطارها بود، یا در نمونه‌ای دیگر مهاجمان مدعی هک سامانه سوخت یکی از کشورها شده بودند؛ درصورتی‌که فقط سامانه تهویه یک رستوران را هک کرده بودند.
 
کارشناسان مرکز مدیریت راهبردی افتا می‌گویند: آنچه که نباید از نظر متخصصان، کارشناسان و مدیران IT مرتبط به سامانه‌های صنعتی، دور بماند عواقب بعضاً جبران‌ناپذیر و فاجعه‌بار حملات مخرب به تجهیزات فناوری عملیاتی (OT) است، حمله باج‌افزاری اخیر به Colonial Pipeline که به ایجاد بحران و کمبود سوخت در سراسر آمریکا منجر شد، نمونه‌ای از اثرات چنین حملاتی است.
 
به گفته محققان شرکت امنیتی فایرآی، برخی نهادها و سازمان‌های امنیتی و نظارتی آمریکا پیش‌تر نیز درباره حمله به بسترهای حیاتی OT هشدار داده بودند؛ این نهادها وجود دستگاه‌های قدیمی، اتصال به اینترنت و روش‌های پیشرفته حمله را عامل ظهور «یک طوفان تمام‌عیار» توصیف کرده‌اند.
 
کارشناسان مرکز مدیریت راهبردی افتا همچنین پیشنهاد کرده‌اند که تا حدامکان سامانه‌های فناوری عملیاتی از شبکه‌های متصل به اینترنت دور نگاه‌داشته شوند، شبکه مقاوم‌سازی و ممیزی‌های امنیتی شامل کشف دستگاه‌های غیرمجاز در دوره‌های زمانی مرتب انجام شود و اجزای سامانه‌های OT به گونه‌ای پیکربندی شوند که در برابر اعمال مخرب در امان باشند.