هشدار در مورد ضرورت استفاده از ابزار تایید هویت دو مرحله ای

کارشناسان امنیت سایبری هشدار می دهند که کاربران اینترنت و خدمات دیجیتال باید استفاده دائمی و کلی از ابزار تایید هویت دو مرحله ای را به طور جدی در دستور کار خود قرار دهند.


به نقل از وایرد، کارشناسان امنیتی می گویند اگر چه هیچ یک از شیوه های تامین امنیت در فضای مجازی به طور کامل و صددرصدی ایمنی افراد را تامین نمی کند، اما روش تایید هویت دومرحله ای نسبت به دیگر شیوه ها مطمئن تر بوده و هکرها با دشواری می توانند به آن نفوذ کنند.
 
در روش های سنتی تایید هویت از یک نام کاربری و کلمه عبور برای ورود به سایت ها و برنامه های مختلف استفاده می شود، اما در روش تایید هویت دومرحله ای یک کدتایید هویت از طریق پیامک یا اپلیکیشنی خاص در اختیار فرد قرار می گیرد تا هکر نتواند به آن دسترسی یابد.
 
در نتیجه هک شدن کلمه عبور کاربر موجب دسترسی افراد ثالث به اطلاعات حساب کاربری نمی شود و اطلاعات اشخاص سرقت نمی شود.
 
بسیاری از شرکت های بزرگ فناوری و بانک ها از مدتی قبل این خدمات را در نقاط مختلف جهان و از جمله ایران فعال کرده اند و از نظر متخصصان امنیتی این روش در کنار روش تایید هویت بیومتریک مبتنی بر شناسایی چهره یا اثرانگشت ایمن ترین روش برای حفظ امنیت افراد محسوب می شود.
 

هکر روس دراپ باکس محکوم شد

یک هکر روس به جرم حمله سایبری به سایت های مشهوری همچون دراپ باکس، لینکد این و فورم اسپرینگ محکوم شد. وی قرار است از شهریور ماه دوره محکومیت خود را طی کند.


به نقل از زد دی نت، هکر روس شبکه های اجتماعی آمریکایی یوگنی نیکولین نام دارد و به جرم نفوذ به شبکه های داخلی لینکد این، دراپ باکس و فورم اسپرینگ محکوم شده است.
 
وی در سال ۲۰۱۲ حملات هکری خود را انجام داده است و از این طریق به پایگاه های داده حاوی اطلاعات کاربران دسترسی یافته  و این اطلاعات را در بازار سیاه به فروش رسانده است. محاکمه این فرد در کالیفرنیا انجام شده است.
 
 
این هکر ابتدا در تاریخ ۳ و ۴ مارس سال ۲۰۱۲ به لینکد این حمله کرده است و برای این کار یک بدافزار را در درون لپ تاپ یکی از کارکنان لینکد این نصب کرده است. وی از این طریق وارد شبکه وی پی ان لینکد این شده و به داده های کاربران دسترسی یافته است. وی به همین شیوه اطلاعات ۱۱۷ میلیون کاربر شامل نام، نام کاربری و آدرس ایمیل را سرقت کرده است.
 
وی به شیوه هایی مشابه در می و ژوئن سال ۲۰۱۲ توانسته اطلاعات ۶۸ میلیون کاربر دراپ باکس و ۳۰ میلیون کاربر فورم اسپرینگ را به دست آورد. این هکر سرانجام در سال ۲۰۱۶ دستگیر شد.
 

عرضه بیش از ۱۵ میلیارد کلمه عبور در وب تاریک برای فروش


بررسی مؤسسه تحقیقاتی دیجیتال شادوز نشان می‌دهد در حال حاضر بیش از ۱۵ میلیارد نام کاربری و کلمه عبور در وب تاریک توسط هکرها برای فروش عرضه شده است.
 
 به نقل از تک رادار، بررسی یادشده نشان می‌دهد تعداد اسامی کاربری و کلمات عبور عرضه شده در فضای مجازی دو برابر تعداد کل ساکنان کره زمین است. در واقع تعداد اسامی کاربری و کلمات عبور مسروقه با افزایش ۳۰۰ درصدی در سال ۲۰۱۹ نسبت به سال ۲۰۱۸ رکوردی چشمگیر را به ثبت رسانده است. علت این افزایش وقوع بیش از صدهزار حمله هکری جداگانه به پایگاه‌های داده سایت‌ها و پلتفرم‌های مختلف بوده است.
 
از مجموع ۱۵ میلیارد نام کاربری و کلمه عبور مسروقه بیش از ۵ میلیارد واحد خاص و بی همتا هستند و تنها یک بار برای فروش توسط جنایتکاران سایبری عرضه شده‌اند. بررسی‌ها نشان می‌دهد بخش عمده این کلمات عبور متعلق به مشتریان بانک‌ها و سایت‌های پخش آنلاین فیلم و موسیقی هستند.
 
بخشی از این اطلاعات به رایگان در وب تاریک در دسترس هستند ولی متوسط قیمت این داده‌ها به ۱۵.۴ دلار و در مورد داده‌های بانکی و مالی به ۷۰.۹ دلار می‌رسد. ارزش و اهمیت برخی از این اطلاعات تا بدان حد است که ۵۰۰ دلار قیمت گذاری شده‌اند.

تولید نسخه‌های تقلبی کارت‌های بانکی در کمتر از یک دقیقه


یک محقق امنیتی انگلیسی هشدار داده که هنوز هم می‌توان با استفاده از اطلاعات ذخیره شده در ریزتراشه‌ها و کدهای پین کارت‌های اعتباری و غیرتماسی بانکی نسخه‌های تقلبی آنها را تولید کرد.
 
 به نقل از زد دی نت، وی افزوده که با کپی کردن این اطلاعات روی کارت‌های خام می‌توان کارت‌های اعتباری و بانکی تقلبی تولید کرد که برای نقل و انتقال پول از طریق دستگاه‌های خودپرداز و دستگاه‌های پوز قابل استفاده هستند.
 
لی آن گالووی تصریح کرده برای ساخت یک کارت اعتباری تقلبی با استفاده از اطلاعات مسروقه دیگر کارت‌ها به کمتر از یک دقیقه زمان نیاز است. وی با استفاده از این روش کارت‌های تقلبی متنوعی را که در اصل متعلق به ۱۱ بانک در آمریکا، انگلیس و کشورهای اروپایی بوده‌اند، تولید کرده است.
 
به گفته وی اطلاعات کارت‌های اعتباری چهار بانک از یازده بانک مذکور بر روی نوارهای مغناطیسی قابل چسباندن بر روی کارت‌های اعتباری قدیمی قابل کپی کردن است و از این طریق می‌توان برای سرقت پول اقدام کرد. این مشکل در کارت‌های شرکت‌های ویزا و مسترکارت که در کشورهای مختلف مورد استفاده قرار می‌گیرند، وجود دارد.
 
نکته جالب اینکه علیرغم شناسایی این مشکل برای اولین بار در سال ۲۰۰۷ و انجام برخی به روزرسانی های امنیتی برای مقابله با آن هنوز هم می‌توان از آن برای سرقت اطلاعات بانکی استفاده کرد.

سرمایه‌گذاری یک میلیارد دلاری استرالیا در امنیت سایبری


دولت استرالیا اعلام کرده‌است که در طول یک دهه آینده برای تقویت زیرساخت‌های امنیت سایبری، ۹۲۶ میلیون دلار هزینه خواهد کرد.
 
به گزارش فدراسیون فاوا به نقل از رویترز، اسکات موریسون، نخست وزیر استرالیا برنامه بودجه یک میلیارد دلاری برای تقویت زیرساخت‌های امنیت سایبری استرالیا را روز سه‌شنبه اعلام کرد.
 
این اظهارات یک هفته بعد از آن بیان می‌شود که دولت استرالیا مدعی شد حملات «هماهنگ‌شده، پیچیده با حمایت یک بازیگر دولتی» به شبکه اطلاعات این کشور انجام شده‌است. هفته گذشته خدمات اینترنتی دولت استرالیا علاوه بر بسیاری از وب‌سایت‌های مرتبط با نهادهای عمومی و اوپراتورهای اطلاعات در این کشور، دچار اختلال شد.
 
استرالیایی ها این حملات سایبری را از مبدا چین و با هدف انتقام جویی از استرالیا به دلیل اختلافات اخیر سیاسی میان دو کشور ارزیابی کرده‌اند.
دستگاه سیاست خارجی استرالیا، از اعلام نام دولتی که مدعی است از حملات سایبری اخیر حمایت کرده‌، خودداری می‌کند، اما سه منبع آگاه دولت کانبرا که در زمینه این پرونده اطلاعات دارند، به رویترز گفته‌اند که حملات اخیر توسط پکن انجام شده‌است. دولت چین هرگونه نقش در حملات سایبری به استرالیا را تکذیب کرده‌است.
اسکات موریسون، روز سه‌شنبه ۱۰ تیرماه ۱۳۹۹ با صدور بیانیه‌ای تأکید کرد: «دولت فدرال استرالیا به حفاظت از اقتصاد، به امنیت ملی و استقلال این کشور اولویت می‌دهد. اقدام‌های شرورانه اخیر سایبری به ما در همه این اولویت‌ها آسیب می‌زند.»
به گفته مقام‌های دولت استرالیا، یک سوم از هزینه‌های پیش‌بینی شده در برنامه اخیر دولت مربوط به استخدام بیش از ۵۰۰ متخصص امنیت سایبری برای کار در اداره کل سیگنال‌های دولت استرالیا است. این اداره کل بالاترین نهاد امنیت اطلاعات و فضای سایبری در استرالیا محسوب می‌شود.
این اولین بار نیست که استرالیا با حملات گسترده سایبری مواجه می‌شود. سال گذشته نیز در یک حمله هماهنگ شده الکترونیک، زیرساخت‌های آنلاین پارلمان استرالیا و سه حزب اصلی این کشور، از دسترس خارج شدند. لیندا رینولدز، وزیر دفاع استرالیا در آن زمان درخواست یک بودجه ۱۰ میلیارد دلاری برای افزایش توان جنگ سایبری استرالیا به دولت داد.
نهادها اطلاعاتی استرالیا بر این باورند که چین با استفاده از هکرهای دولتی به زیرساخت‌های اطلاعات در این کشور حمله می‌کند، با این حال مقام‌های استرالیایی تاکنون به صورت علنی به نام چین اشاره‌ای نکرده‌اند.

ایجاد آزمایشگاه ارزیابی سامانه‌های کنترل صنعتی در پژوهشگاه ICT


پژوهشگاه ICT نخستین مجوز رسمی آزمایشگاه ارزیابی سامانه های کنترل صنعتی را دریافت کرد.
 
به نقل از پژوهشگاه ارتباطات و فناوری اطلاعات، ابوذر عرب سرخی رئیس پژوهشکده امنیت ارتباطات و فناوری اطلاعات این پژوهشگاه گفت: پس از ۷ سال تلاش اداره آزمایشگاه های پژوهشکده امنیت، پژوهشگاه ارتباطات و فناوری اطلاعات به عنوان نخستین آزمایشگاه ارزیابی سامانه های کنترل صنعتی توسط مرکز راهبردی افتای کشور، تائید صلاحیت شد.
 
وی افزود: بر این اساس آزمایشگاه پژوهشکده امنیت پذیرای تولیدکنندگان محصولات کنترل صنعتی کشور برای انجام فعالیت های ارزیابی و صدور گواهی در چارچوب سیاست های نظام اعتبارسنجی و صدور گواهی افتای کشور خواهد بود.
 
عرب سرخی دلیل اهمیت ارزیابی و صدور گواهی برای سامانه های کنترل صنعتی را استفاده از آن در بسیاری از زیرساخت های حیاتی و حساس کشور عنوان کرد و گفت: از این رو ارزیابی امنیتی این سامانه ها و تلاش در جهت امن سازی آنها تاثیر قابل توجهی در امن سازی زیرساخت های حیاتی و حساس کشور خواهد داشت.
 
رئیس پژوهشکده امنیت ارتباطات و فناوری اطلاعات پیش از این گفته بود که در صورت دریافت مجوز از مرکز راهبردی افتا در سال جاری، با توسعه نسل جدید آزمایشگاه های امنیتی، نخستین آزمایشگاهی خواهیم بود که از زیرساخت آزمایشگاهی امنیتی محصولات کنترل صنعتی برخوردار است.

سناتورهای آمریکایی به دنبال تسهیل دسترسی به داده‌های رمزگذاری شده


سه تن از سناتورهای جمهوری خواه در سنای آمریکا به دنبال تصویب طرحی هستند که بر مبنای آن دسترسی به داده‌های رمزگذاری شده دیجیتال با حکم دادگاه به سادگی ممکن می‌شود.
 
 به نقل از زد دی نت، سناتورهای یادشده که عضو کمیته قضائی سنای آمریکا هستند می‌گویند در حال حاضر پلیس و دستگاه‌های اطلاعاتی آمریکا برای رمزگشایی از داده‌های رمزگذاری شده در فضای دیجیتال با چالش‌هایی مواجه هستند و طرح جدید در صورت تصویب شدن این مشکلات را برطرف می‌کند.
 
طرح یادشده که دسترسی قانونی به داده‌های رمزگذاری شده نام گرفته، شرکت‌های ارائه دهنده خدمات اینترنت و سازندگان انواع وسایل الکترونیکی را موظف می‌کند تا در صورت دریافت حکم دادگاه به سرعت داده‌های رمزگذاری شده را رمزگشایی کرده و محتوای آنها را در اختیار مقامات قضائی قرار دهند.
 
در این طرح تصریح شده شرکت‌های فناوری به طور عمدی محصولات خود را به گونه‌ای طراحی می‌کنند که تنها کاربران آنها بتوانند به محتوای ذخیره شده دسترسی یابند و این مساله به نفع مجرمان تمام می‌شود. بنابراین شرکت‌های فناوری تنها با صدور حکم دادگاه باید محتوای رمزگذاری شده گوشی‌ها، تبلت‌ها، رایانه‌ها و غیره را افشا کنند.
 
سناتورهای حامی این طرح مدعی شده‌اند تروریست‌ها و جنایتکاران تا به حال بارها از قابلیت رمزگذاری داده‌های گوشی‌ها، اپلیکیشن‌ها و غیره برای مخفی کاری استفاده کرده‌اند و این روند باید متوقف شود.
 
در عین حال مدافعان آزادی‌های مدنی در آمریکا بر این باورند که ارائه این طرح با هدف کاهش امنیت و نقض حریم شخصی همه مردم به بهانه حفظ امنیت افراد صورت می‌گیرد.

هشدار مرکز افتا؛ آسیب‌پذیری خطرناک سرویس مایکروسافت


مرکز افتا نسبت به سوءاستفاده گسترده از آسیب‌پذیری سرویس مایکروسافت Exchange هشدار داد و از سازمان ها خواست سرورهای خود را به روزرسانی کنند.
 
به نقل از مرکز مدیریت راهبردی افتا، هر مهاجم سایبری با استفاده از آسیب پذیری سرویس Microsoft Exchange که موفق به هک دستگاه یا دستیابی به اطلاعات اصالت‌سنجی حداقل یکی از کاربران هر سازمانی شود، امکان در اختیار گرفتن کنترل سرور Exchange آن سازمان را خواهد داشت.
 
این آسیب‌پذیری که Exchange Control Panel از آن تأثیر می‌پذیرد از عدم توانایی Exchange در ایجاد کلیدهای رمزنگاری منحصربه‌فرد در زمان نصب محصول ناشی می‌شود. بهره‌جویی (Exploit) از آسیب‌پذیری مذکور، مهاجم را قادر می‌سازد تا کد مورد نظر خود را «به‌صورت از راه دور» با سطح دسترسی SYSTEM روی سرور اجرا کند.
 
شرکت مایکروسافت، آسیب پذیری سرویس Microsoft Exchange را با شناسه CVE-۲۰۲۰-۰۶۸۸ ، به عنوان یک آسیب‌پذیری بسیار خطرناک معرفی کرده است.
 
هشدارهای سوء‌استفاده از این آسیب‌پذیری ‌در ابتدای اسفند ۱۳۹۸ به صورت عمومی منتشر شد و شرکت مایکروسافت نیز اصلاحیه امنیتی مربوط به آن را بلافاصله منتشر کرد.
 
تمامی نسخه‌های Exchange  که فاقد آخرین به‌روزرسانی‌های منتشر شده از سوی مایکروسافت هستند، آسیب‌پذیر هستند و باید بلافاصله به‌روزرسانی شوند.
 
نسخ از رده خارج شده Exchange که پشتیبانی مایکروسافت از آنها به پایان رسیده است، نیز نسبت به CVE-۲۰۲۰-۰۶۸۸ آسیب‌پذیر هستند. اگر چه در توصیه‌نامه این شرکت صریحاً از آنها نام برده نشده است.
 
مرکز افتا تاکید کرد: متأسفانه با وجود اطلاع رسانی‌های متعدد صورت پذیرفته، نشانه‌هایی از آسیب‌پذیری و آلودگی سرورهای مختلفی در سطح کشور وجود دارد. در موارد دیده شده، بردار حمله مهاجمین به طور خلاصه به صورت زیر بوده است:
 
•    پویش سرورهای Exchange موجود در بستر اینترنت
•    تلاش برای یافتن نام کاربری و رمز عبور یکی از کاربران (به عنوان مثال از طریق Brute-Force)
•    نفوذ به سازمان و بارگذاری چندین وب شل در مسیرهای مختلف از Exchange
•    ارسال دستوراتی همچون  net group domain admins  و net group Exchange Trusted Subsystem به وب شل برای یافتن کاربران دارای سطح دسترسی بالا در سطح Local و Domain
•    بارگذاری سایرفایل‌های مخرب همچون Mimikatz بصورت یک پاورشل رمز شده
•    دریافت اطلاعات کاربری کلیه کاربرانی که به سرور وارد می‌شوند (به وسیله Mimikatz)
•    نفوذ به شبکه داخلی و سایر سرورهای سازمان
 
با توجه به موارد بیان شده، مرکز مدیریت راهبردی افتا از تمامی دستگاه‌ها درخواست می‌کند، هر چه سریعتر سرورهای Exchange خود را به‌روز رسانی و از عدم وجود آلودگی روی این سرورها اطمینان حاصل کنند.
 
کارشناسان افتا از همه دستگاه‌ها درخواست می‌کنند تا برای به‌روزرسانی سرورهای Exchange این سرورها و تمامی فایل‎های قابل اجرا روی وب سرور را به طور دقیق  بررسی کنند، این بررسی بسته به تنظیمات وب سرور شامل فایل‌هایی با پسوند  (aspx,asp,php,ps,ps۱  py,…)  نیز می‌شود.
 
در گام بعدی ه بویژه در صورت وجود شواهد نفوذ، بدون اعمال هرگونه تغییری در شواهد (به منظور انجام عملیات فارنزیک)، سرور مربوط را از شبکه خارج کرده و یک سرور جدید Exchange با استفاده از آخرین نسخه ارائه شده مایکروسافت، راه‎اندازی کنید.
 
درصورتی که نیازمند برگرداندن فایل‌های پشتیبان خود هستید، این نکته را در نظر داشته باشید که شروع فعالیت مهاجمین دقیقا بعد از انتشار اخبار آسیب‌پذیری مربوطه بوده است، بنابراین بهتر است که از فایل‌های پشتیبان سالمِ قبل از ۲۲ بهمن ۹۸ استفاده کنید.
 
لازم است تا دستگاه‌های اجرایی، در مرحله بعد، نام‌کاربری و رمزعبور تمامی کاربران به خصوص کاربران با دسترسی بالا را، روی سرور و شبکه تغییر دهند و سیاست‌های سختگیرانه‌ای مبنی بر انتخاب رمزعبور اتخاذ کنند.
 
دو اطلاع رسانی پیشین مرکز مدیریت راهبردی افتا از آسیب پذیری سرویس Microsoft Exchange با امکان دریافت جزییات بیشتر همچون نحوه سوءاستفاده مهاجمین از این آسیب پذیری، در دو لینک https://b۲n.ir/۱۱۹۸۲۴ و https://b۲n.ir/۴۵۲۶۷۴ قابل مشاهده است.

هوندا قربانی حملات سایبری شد


شرکت خودروسازی هوندا با انتشار بیانیه‌ای از حمله سایبری و توقف فعالیتهای بین المللی خود خبر داده است.
 
 هوندا که یکی از بزرگترین و موفق‌ترین خودروسازان ژاپن به شمار می‌روند و سهم قابل توجهی از بازارهای جهانی را به خود اختصاص داده است، با انتشار بیانیه‌ای از حملات سایبری و باج افزاری و توقف فعالیت‌های خود در خارج از ژاپن سخن گفته و در این خصوص اعلام کرده است: هوندا موتورز سعی دارد هر چه زودتر تاثیر و تبعات منفی ناشی از این حمله سایبری جدید را کاهش داده و هرچه زودتر به بازیابی فعالیت های تولید، فروش و توسعه در کارخانه های مختلف خود در سراسر جهان بپردازد.
 
همچنین در صفحه توئیتری این شرکت به توقف سایر فعالیت‌های بین المللی هوندا نیز اشاره شده است : در حال حاضر تمامی سرویس های مالی مربوط به امور مشتریان با مشکلات فنی مواجه شده و دسترسی به آنها مقدور نیست.
 
بر اساس گزارش‌های منتشر شده در رسانه های خبری، با اینکه هنوز جزئیات مربوط به این حمله سایبری مشخص و معلوم نشده است اما به نظر می‌رسد که این شرکت مورد حمله و هجوم باج باج افزار معروفی تحت عنوان Snake قرار گرفته است. این باج افزار خطرناک پس از آلوده کردن سیستم ها و سرورها فایل‌های مربوطه را رمزگذاری کرده و در ازای پس دادن آنها معمولاً رمز ارز تقاضا می کند.
 
طبق گزارش فایننشال تایمز، این شرکت ژاپنی همچنین از تمامی پرسنل و کارکنان خود درخواست کرده در صورت امکان، مرخصی با حقوق بگیرند تا بدین ترتیب به رایانه‌های خود در محل کار دسترسی نداشته باشند.
 
فعالیت و تولید تمامی کارخانه های این خودروساز در کشورهای مختلف نظیر ایالات متحده، ژاپن، ترکیه، هند و برزیل تحت تاثیر این حمله سایبری و بدافزاری به طور موقت متوقف شده است تا کارشناسان و متخصصان فعال در حوزه امنیت سایبری بتوانند مشکل مذکور را با کمترین میزان صدمات وارده بر طرف کنند و کار و فعالیت خود را باری دیگر از سر بگیرند.
 
هوندا همچنین فرضیه ارتباط این حمله سایبری با دور کاری کارکنان در زمان پاندمی کرونا را رد و تکذیب کرده و گفته که به دنبال دلیل و منشا این اتفاق تحقیقات جدیدی را آغاز خواهد کرد.
 
این شرکت پیشتر نیز در سال ۲۰۱۷ میلادی که مورد حمله و هجوم حمله سایبری واناکرای قرار گرفته بود و فعالیت آن در ۱۵۰ کشور جهان مختل شده بود، اقدامات متعددی را به منظور تقویت و ارتقای امنیت سایبری زیرساخت‌های خود انجام داده بود. در آن زمان، واناکرای تولید بالغ بر یک هزار خودرو را در کارخانه های هوندا مختل و متوقف کرده بود.
 

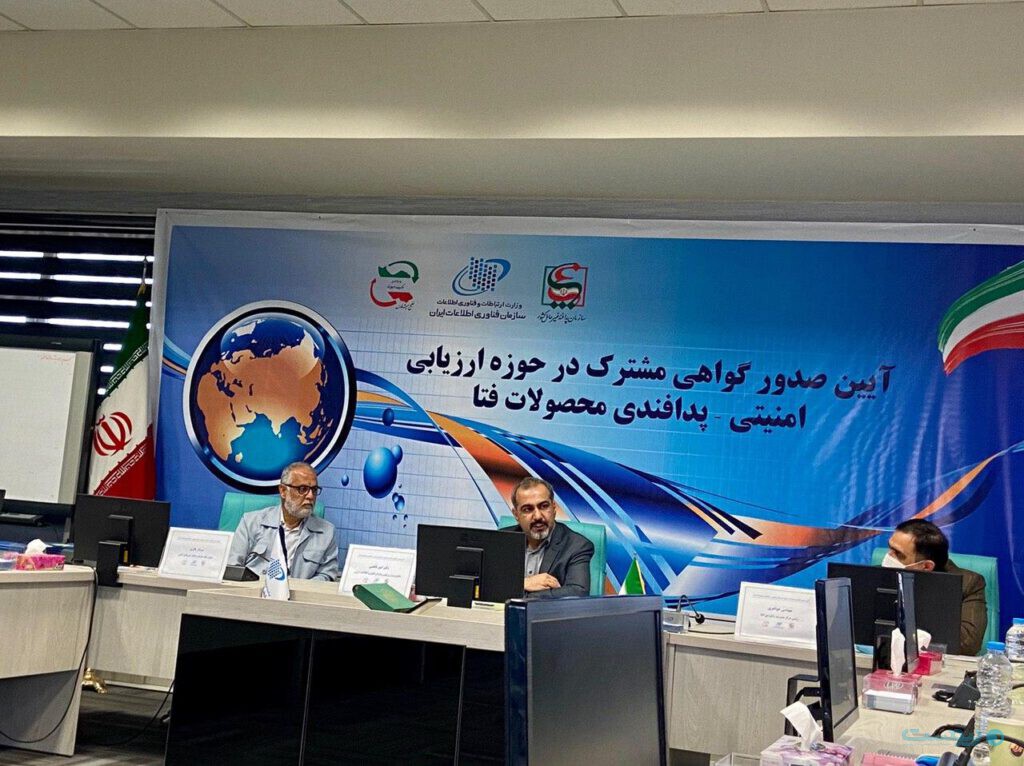
گواهی مشترک در حوزه ارزیابی امنیتی-پدافندی محصولات فتا صادر شد


اخذ مجوز‌های امنیتی مختلف برای کسب‌وکارها به یکی از معضلات این شرکت‌ها در کنار دریافت سایر مجوزها تبدیل شده است؛ به همین بهانه سازمان فناوری اطلاعات با همکاری سازمان پدافند غیر عامل و افتای ریاست جمهوری پیش‌قدم شده و گواهی امنیتی مشترکی را برای کسب‌وکارها صادر می‌کنند. امیر ناظمی، معاون وزیر ارتباطات و رئیس سازمان فناوری اطلاعات در مراسم صدور گواهی مشترک در حوزه ارزیابی امنیتی– پدافندی محصولات فتا از ضرورت دخالت دولت در ارائه گواهی‌های امنیتی گفت و اینکه از آنجا که به خطر افتادن اطلاعات کاربران حریم خصوصی آنها و به معنی نقض حریم خصوصی است پس در این مورد ضرورت ورود دولت احساس می‌شود.
 
معاون وزیر ارتباطات و رئیس سازمان فناوری اطلاعات در این مراسم اعلام کرد که این سازمان ۵ رویکرد اصلی در خصوص ارزیابی پدافندی محصولات افتا در نظر گرفته است. او ابتدا با این سوال شروع کرد که آیا در این زمینه ضرورت دارد که دولت مداخله کند و آیا این مجوزها تسهیل‌کننده امور کسب‌وکارهاست یا مانع فعالیت آنها؟ ناظمی در پاسخ به این سوال گفت:‌ «به طور مشخص دخالت دولت در این زمینه یک ضرورت است و نبود گواهی‌‌های امنیت به نقض حریم خصوصی شهروندان می‌انجامد پس در این زمینه دولت باید حضور پررنگ شفاف و تسهیل کننده داشته باشد.» او تاکید کرد که براساس ۵ استراتژی مشخص سازمان فناوری اطلاعات به این حوزه وارد شده تا مداخله دولت با کمترین آسیب به کسب‌وکارها همراه باشد و دخالت تسهیل‌کننده باشد. ناظمی در توضیح این ۵ استراتژی گفت: «اولین رویکرد ما این است که گواهی‌نامه امنیتی باید براساس سطح فعالیت کسب‌وکار صادر شود. اولین سطح، سطح صفر است. این سطح مربوط به کسب‌وکارهایی است که نیاز نیست از همان روزهای ابتدایی برای دریافت مجوز اقدام کند. اما افزایش فعالیت آنها همراه با بالا رفتن تعداد رکوردهایی که از شهروندان جمع آوری می‌کنند و میزان اهمیت این رکوردها، نیازمند دریافت مجوز و گواهینامه هستند. هر چقدر تعداد رکوردها بیشتر باشد، گواهی‌ها باید با سخت‌گیری بیشتری صادر شود.» او با اشاره به استراتژی دوم سازمان در این زمینه ادامه داد: «دومین استراتژی که در نظر گرفته‌ایم استقلال حداکثری از دولت است. یعنی فرآیند صدور مجوز را باید به گونه‌ای در نظر بگیریم که میزان مداخله دولت حداقلی باشد. در همین راستا اکنون ۶ آزمایشگاه مستقل خارج از دولت برای این کار در نظر گرفتیم تا ارزیابی‌های مورد نیاز روی سامانه‌ها و نرم‌افزارها را انجام و گزارش خود را به دولت ارائه بدهند. چرا که وقتی میزان دخالت دولت کمتر می‌شود، فساد نیز کاهش پیدا می‌کند.»
 
ناظمی استراتژی سوم را یکپارچگی نهادی عنوان کرد و گفت: «باید در این فرآیند تقسیم کار به شکلی انجام شد که دولت کمترین میزان مداخله را داشته باشد و در ازای آن چگونه تقسیم کار کنیم بیشترین هماهنگی را داشته باشد. این گواهینامه از معدود گواهینامه‌هایی است که سه نهاد مستقل که میزان ارتباط سازمانی زیادی ندارند با یک فرآیند مشخص اعطا می‌کنند و امضا سه دستگاه در آن قرار دارد.»
 
ناظمی در این مراسم استراتژی چهارم را ایجاد تنوع در گواهینامه‌های امنیتی بر حسب نیاز کسب‌وکارها اعلام کرد و توضیح داد: «قرار نیست همه را با یک عینک و معیار اندازه‌گیری کنیم چرا که کسب‌وکارها به گواهینامه‌های متنوع نیاز دارند. در حال حاضر گواهی‌های یکسان به کسب‌وکارها اعطا می‌شود که سعی می‌کنیم از این پس بر حسب کاربرد و کارکرد و نیاز شهروندان این گواهینامه‌ها تغییر پیدا کند.» ناظمی پنجمین رویکرد سازمان فناوری اطلاعات را کاهش هزینه‌های مالی و زمانی کسب‌وکارها اعلام کرد و گفت که در تعیین و صدور مجوز‌ها در تلاش هستند که مجوزها را یکپارچه کنند تا دریافت مجوزهای امنیتی متفاوت از آنها هزینه زمانی و مالی بالایی به دنبال نداشته باشد.
 
همچنین در این مراسم ابوالقاسم صادقی، معاون فناوری اطلاعات سازمان فناوری اطلاعات به میزان گواهی‌های امنیتی صادر شده اشاره کرد و گفت: «از سال ۹۲ تا الان به صورت کلی برای محصولات بومی۷۳ گواهینامه صادر شده است که اکنون ۵۰ گواهی دارای اعتبار، ۱۱ گواهی در حال تمدید است و ۱۲ گواهی نیز منقضی شده است.» به گفته او گواهی‌هایی که تا الان صادر شده و معتبر است ۱۸ گواهی در حوزه تجهیزات شبکه، ۲۵ گواهی در حوزه برنامه‌های کاربردی و ۷ برنامه در حوزه ارزیابی و رمز‌یابی است. به گفته صادقی صدور گواهی مشترک در حوزه ارزیابی امنیتی-پدافندی محصولات افتا برای تسهیل فعالیت کسب‌وکارها و سازمان‌هاست.