هکرها اطلاعات شهروندان انگلیسی را ۱۰ پوند می‌فروشند

اطلاعات کامل شهروندان انگلیسی به قیمت ۱۰ پوند در فضای وب تاریک عرضه شده است که این اطلاعات شامل نام، آدرس، پسوردهای آنلاین و اطلاعات بانکی است.
 
به گزارش ایندپندنت، اطلاعات شخصی دزدیده شده شهروندان انگلیسی در وب تاریک با قیمت ۱۰ پوند فروخته می شود. هکرها با استفاده از این اطلاعات کلاهبرداری اینترنتی و دزدی هویت انجام می دهند.
 
اطلاعات کامل شهروندان انگلیسی که هکرها آن را«Fullz » می نامند، در چند بازار سیاه آنلاین برای فروش عرضه شده است. بسته کامل ID حاوی اطلاعاتی مانند نام، آدرس، پسوردهای آنلاین، اطلاعات بانکی و غیره هر فرد است.
 
به گفته محققان حملات بزرگ هکرها در این اواخر، تجارت غیر قانونی اطلاعات سرقت شده را گسترده تر کرده است. در سال ۲۰۱۸ میلادی اطلاعات بیش از  ۱۰۰ میلیون نفر در نفوذ هکرها به شرکت های مختلف از جمله شرکت هواپیمایی بریتیش ایرویز، هتل های زنجیره ای ماریوت و فیس بوک فاش شده است.
 
این اطلاعات سرقت شده در وب تاریک عرضه می شود و مجرمان سایبری آنها را خرید و فروش می کنند.
 
جالب آنکه حتی یک فروشنده در فضای وب تاریک ، نمونه ای از اطلاعات سرقت شده را فراهم کرده است.
 
به گفته سیمون میگلیانو تحلیلگر وب تاریک، وجود این بسته های اطلاعاتی در وب تاریک به گسترش کلاهبرداری اینترنتی منجر می شود و به نظر می رسد تقاضا برای چنین اطلاعاتی در حال افزایش است.

چینی ها HP و IBM را هک کردند

طبق گفته ۵ منبع آگاه، هکرهای چینی شبکه شرکت های «اچ پی» و «ای بی ام» را هک کرده اند تا به اسرار مشتریان آنها دست یابند.
 
به گزارش رویترز، به گفته ۵ منبع آگاه، هکرهای چینی که برای دولت این کشور کار می کرده اند، شبکه های شرکت های «هیولت پاکارد» (HP) و IBM را هک کرده اند.
 
آنها  در مرحله بعد وارد رایانه های مشتریان شده اند. دولت آمریکا ادعا می کند این بخشی از حمله چین به نام Cloudhopper است که تهیه کنندگان خدمات فناوری را به منظور سرقت اسرار  مشتریان هدف گرفته است. نمایندگان شرکت‌های HP و IBM در این باره هیچ اظهار نظری نکرده اند.
 
هرچند شرکت های امنیت سایبری و سازمان های دولتی از سال ۲۰۱۷ میلادی هشدارهایی درباره این حمله صادر کرده اند، اما هنوز هویت شرکت های فناوری که شبکه شان هک شده، آشکار نشده است.
 
روز گذشته وزارت دادگستری آمریکا به طور رسمی دو هکر چینی را متهم کرد که سایت های آمریکایی و غیرآمریکایی متعددی را هک کرده اند. این هکرها برای دولت چین فعالیت می کرده اند.
 
هکر های مذکور متهم هستند با راه‌اندازی یک کمپین جهانی هک، اسرار ۴۵ شرکت بزرگ را در کشورهای مختلف به سرقت کرده اند و به دولت چین تحویل داده اند.

پاسخ وزیر ارتباطات به یک هکر کلاه سفید در خصوص آسیب پذیری امنیتی همراه اول، ایرانسل و مخابرات

 
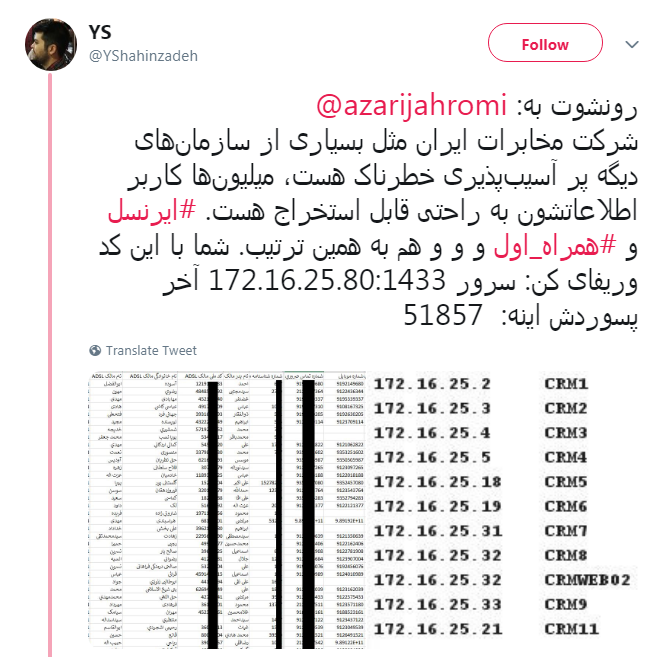
گزارش توییتری یک کارشناس امنیتی از باگ موجود در سیستم مخابرات کشور، آذری جهرمی را بر آن داشت تا پیگیر موضوع شود.

به گزارش باشگاه خبرنگاران جوان، یک کارشناس امنیتی در رشته توییتی، از وجود باگ امنیتی در سیستم مخابرات کشور خبر داد و از محمدجواد آذری جهرمی، وزیر ارتباطات و فناوری اطلاعات خواست به این موضوع رسیدگی کند.  این کاربر خطاب به آذری جهرمی نوشت: 

«شرکت مخابرات ایران مثل بسیاری از سازمان‌های دیگه پر از آسیب‌پذیری خطرناک هست، میلیون‌ها کاربر اطلاعاتشون به راحتی قابل استخراج هست. ایرانسل و همراه اول و و و هم به همین ترتیب. شما با این کد وریفای کن: سرور 172.16.25.80:1433 آخر پسوردش اینه:   51857».

تقدیر وزیر ارتباطات از یک کاربر متخصص در امر امنیت شبکه

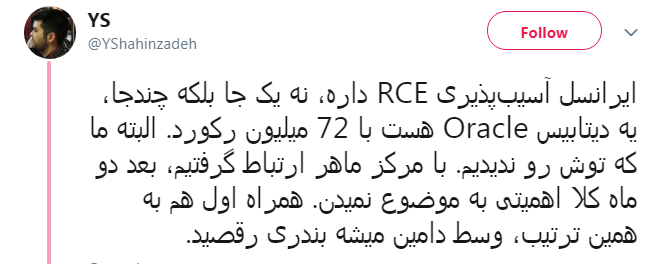
«ایرانسل آسیب‌پذیری RCE داره، نه یک جا بلکه چندجا، یه دیتابیس Oracle هست با 72 میلیون رکورد. البته ما که توش رو ندیدیم. با مرکز ماهر ارتباط گرفتیم، بعد دو ماه کلا اهمیتی به موضوع نمیدن. همراه اول هم به همین ترتیب».

تقدیر وزیر ارتباطات از یک کاربر متخصص در امر امنیت شبکه

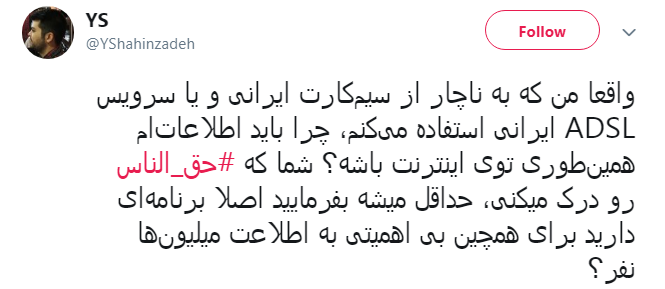
«واقعا من که به ناچار از سیم‌کارت ایرانی و یا سرویس ADSL ایرانی استفاده می‌کنم، چرا باید اطلاعات‌ام همین‌طوری توی اینترنت باشه؟ شما که حق الناس رو درک میکنی، حداقل میشه بفرمایید اصلا برنامه‌ای دارید برای همچین بی اهمیتی به اطلاعات میلیون‌ها نفر؟».

تقدیر وزیر ارتباطات از یک کاربر متخصص در امر امنیت شبکه

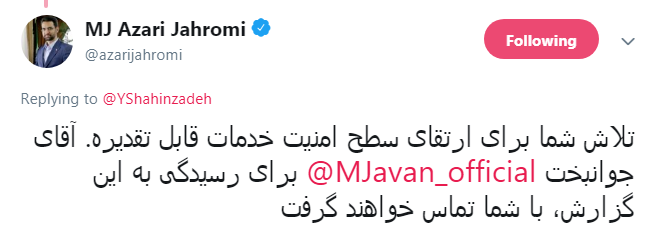
آذری جهرمی هم در پاسخ به این کاربر نوشت: «تلاش شما برای ارتقای سطح امنیت خدمات قابل تقدیره. آقای جوانبخت @MJavan_official برای رسیدگی به این گزارش، با شما تماس خواهند گرفت».

تقدیر وزیر ارتباطات از یک کاربر متخصص در امر امنیت شبکه


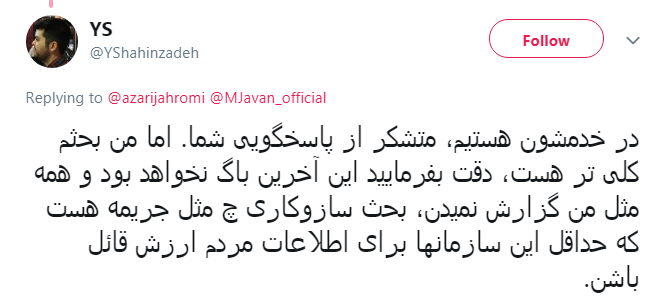
در نهایت پاسخی که این کاربر به وزیر ارتباطات داد این بود: «در خدمتشون هستیم، متشکر از پاسخگویی شما. اما من بحثم کلی‌تر هست، دقت بفرمایید این آخرین باگ نخواهد بود و همه مثل من گزارش نمیدن، بحث سازوکاری چ مثل جریمه هست که حداقل این سازمانها برای اطلاعات مردم ارزش قائل باشن».

گفتنی است؛ هکرهای کلاه سفید (White Hat Hacker) به گروهی از هکرها گفته می‌شود که کارهای مفیدی انجام می‌دهند، نفوذ می‌کنند اما نیت بدی ندارند. علت اصلی نفوذ این گونه هکرها به سیستم‌ها معمولاً بررسی امنیت یک سیستم است، بنابراین در این نوع نفوذ هدف نشان دادن ضعف سیستم‌های امنیتی شبکه‌های کامپیوتری است. 

تقدیر وزیر ارتباطات از یک کاربر متخصص در امر امنیت شبکه

انتهای پیام/

دستیابی هکرها به مکالمات محرمانه اتحادیه اروپا درباره عربستان، اسرائیل، آمریکا و توافق هسته‌ای ایران

دستیابی هکرها به مکالمات محرمانه اتحادیه اروپا درباره عربستان، اسرائیل، آمریکا و توافق هسته‌ای ایران
هکرهای ناشناس به مکاتبات و مکالمه‌های محرمانه اتحادیه اروپا درباره عربستان، اسرائیل، آمریکا و توافق هسته‌ای ایران دستیابی پیدا کرده و برخی از آنها را منتشر کردند.
 
نیویورک تایمز مدعی شد که هکرهای ناشناس به هزاران سند در رابطه با مکاتبات اتحادیه اروپا در زمینه‌ روابط این اتحادیه با آمریکا، روسیه، چین و برنامه هسته‌ای ایران دسترسی پیدا کرده‌اند.
 
این رسانه آمریکایی نوشت: هکرها سال‌هاست به شبکه ارتباطات دیپلماتیک اتحادیه اروپا نفوذ کرده‌اند، هزاران کابل را را فلج کرده و اطلاعات آنها را دریافت و این اطلاعات را منتشر کرده‌اند که این اتفاقات که باعث بالارفتن نگرانی برای مقابله با روسیه و چین و خطر پیشرفت در برنامه هسته‌ای ایران شده است.
 
بر اساس گزارش‌های کسب شده مناطق مختلف کابلی توسط هکرها شناسایی و رمزگشایی شده است. شرکت «اِریا وان» که تحرک‌های نفوذی در فضای مجازی را بررسی می‌کند تاکنون  ۱۱۰۰ نوع اطلاعات درباره جلسات و اتفاقات اتحادیه اروپا را در اختیار نیویورک تایمز قرار داده است. شورای امنیت در این خصوص تاکنون اعلام نظری نداشت.
 
درک شرایط محرمانه اهمیت مبارزه با این جریان را به خوبی نشان می‌دهد. چراکه این نفوذ و انتشارات اطلاعاتی شرایط را برای آشفتگی‌های سیاسی و بالارفتن نزاع‌ها در سه قاره فراهم می‌کند.
 
اطلاعاتی مانند یادداشت‌های مکالمات با رهبران عربستان سعودی، اسرائیل و برخی کشورها در سراسر اتحادیه اروپا به اشتراک گذاشته شده است. شواهد نشان داد که هکرها علاقه زیادی به جابجایی حتی جزئی‌ترین مذاکرات بی‌ المللی دارند.
 
هکرهای فضای مجازی در شبکه‌های سازمان ملل متحد، سازمان‌های حقوق بشر و وزارتخانه‌های امور خارجه و سازمان‌های  مالی در سراسر جهان نفوذ کرده و اطلاعات این‌ها را منتشر کردند.
 
بیش از ۱۰۰ سازمان و نهاد سال‌ها پیش مورد هدف قرار گرفتند. اما تا چند روز پیش بسیاری از این نهادها از  نقض حریم‌شان  آگاه نبودند، تا اینکه این موضوع توسط این شرکت تایید شد.
 
برخی از اسناد، حاوی گزارش‌های دیپلمات‌های اروپایی درباره «اقدامات روسیه برای تضعیف اوکراین» است.
 
همچنین هکرها به شبکه‌های سازمان ملل و وزرای خارجه و دارایی در سراسر جهان و «فدراسیون کارگران آمریکا- کنگره سازمان‌های صنعتی» هم نفوذ کرده‌اند.
 
مقامات اروپایی اظهار داشتند که در حال حاضر تلاش می‌کنند شبکه‌های قدیمی و آسیب‌پذیر خود را اصلاح کنند -این فرآیند گران‌قیمت است- آنها اصرار داشتند که موارد محرمانه و مخفی با سیستمی متفاوت نگه‌داری شوند و خاطرنشان کردند که برای این موضوع یک سیستم جدید که به نام EC۳IS شناخته می‌شود، برای رسیدگی به اسناد حساس‌تر که بین دیپلمات‌ها به اشتراک گذاشته شده و توسعه می‌یابد.
 
برای ارتباطات در سرتاسر دنیا مانند مسکو و پکن، شبکه دیگری به نام زئوس برای نمایندگان کشورهای عضو تاسیس شده است.
 
اروپایی‌ها به تدریج از این تهدید آگاه می‌شوند و برای مقابله با آن بیدار می‌شوند. اعضای ارشد این اتحادیه معتقدند که برای مکالمات به طور فزاینده‌ای از تلفن‌های رمزگذاری شده و برای برگزاری سخنرانی‌ها از اتاق‌های مخصوص استفاده می‌کنند. یکی از مقامات ارشد اتحادیه اروپا در این زمینه گفت: البته هیچ سیستمی خالی از اشتباه و مصون از خطا و تهدید نیست و سیستم‌ها باید به طور مداوم ارتقاء پیدا کنند.

هک ایمیل ۷۷ شخصیت امریکایی از سوی «بچه گربه دلربا»

باز هم یک حمله سایبری دیگر در جهان در صدر اخبار قرار گرفت و این بار گروه هکری «بچه گربه دلربا» برای چندمین بار خبرساز شد؛ یک گروه هکری که طبق تازه‌ترین گزارش روزنامه آسوشیتدپرس ایمیل‌های شخصی 77 سیاستمدار بلندپایه امریکا، برخی دانشمندان و فعالان محیط زیست دیگر نقاط جهان را نشانه گرفته و اطلاعات آنها را به سرقت برده است.این روزنامه مدعی شده است که فعالیت تازه این گروه هکری به تنش‌های میان امریکا و ایران بسیار وابسته است.
 
این بچه‌گربه پرحاشیه
اما گروه هکری«بچه گربه دلربا»چه گروهی است و از چه زمانی فعالیت خود را آغاز کرده است؟ طبق اطلاعات فایرآی(fire eye) بزرگ‌ترین کمپانی امنیت سایبری امریکا، گروه هکری«بچه گربه دلربا» از سال 2013 فعالیت خود را آغاز کرده است.
البته به‌دنبال افشا شدن عملکرد این گروه توسط کمپانی فایرآی در سال 2014، دیگر تا مدتی شاهد هیچ فعالیتی از این هکرها نبودیم و می‌توان گفت که این گروه هکری که با اسامی بچه گربه پرنده، بچه گربه موشکی، امنیتی آژاکس هم شناخته می‌شد، به خواب رفته بود. تا اینکه درسال 2015 و همزمان با گفت‌و‌گوهای برجام، دوباره فعالیت«بچه‌گربه دلربا» آغاز شد.
هرچند این گروه هکری در 4سال گذشته حمله‌های سایبری جسته و گریخته‌ای داشته ولی در چند ماه گذشته بر شدت حملات خود افزوده است. گفته می‌شود که این گروه هکری طی سال‌های فعالیت، اهداف خود را در کشورهای ایران، بریتانیا، امریکا، رژیم صهیونیستی، ترکیه، فرانسه، آلمان، سوئیس، امارات متحده عربی، هندوستان و دانمارک مورد حمله قرار داده‌اند و در این میان برای دستیابی به اطلاعات کاربران هدف خود به ایمیل یا اکانت فیس‌بوک آنها حمله‌های فیشینگ انجام داده‌اند. طبق گزارش آسوشیتدپرس، این هکرها برای ورود بدون هشدار به شبکه‌ها، عمدتاً از «spear-phishing» که استفاده از ایمیل تقلبی است و همچنین «password spray» که استفاده از نام کاربری و چند رمز ورود است، استفاده کرده‌اند.
لازم به ذکر است که در سال 2014 کمپانی فایر‌آی عنوان کرده بود حملات این هکرها پیشتر اهدافی در شرکت‌های انرژی، بیمه و دیگر حوزه‌ها را در خاورمیانه، ژاپن و امریکای شمالی هدف قرار می‌دهند. همچنین گفته می‌شود این گروه هکری درسال گذشته نیز به‌دنبال هک کردن اکانت محمدجواد ظریف، وزیر خارجه ایران هم بوده است. ‎
در گزارش فایرآی و همچنین روزنامه آسوشیتدپرس ادعایی مطرح شده است مبنی بر اینکه این گروه هکری از ایران سازماندهی شده است و هکرها از طریق کامپیوترهایی در ایران به اهداف خود در کشورهای مختلف حمله هکری انجام می‌دهند. در این میان نام بهزاد مصری به‌عنوان یکی از هکرهای این گروه نیز آورده شده است؛ادعایی که البته هرگز توسط ایران پذیرفته نشد.
 
دستبرد به اطلاعات 77 ایمیل
ماجرای حمله جدید گروه هکری«بچه گربه دلربا» چیست؟ روزنامه آسوشیتدپرس مدعی است وقتی دونالد ترامپ رئیس جمهوری امریکا به منظور ضربه به اقتصاد ایران تحریم‌های جدیدی علیه ایران اعمال کرد، هکرهای ایرانی به تلافی این عمل ایمیل شخصی مقامات امریکایی را که در اعمال این تحرم‌ها نقش داشته‌اند هک کردند که البته این روزنامه حمله سایبری اخیر را نشانه‌ای دیگر از توان بالای سایبری ایران دانست.
آسوشیتدپرس در این گزارش به اطلاعاتی اشاره کرده که توسط یک مؤسسه تحقیقاتی بریتانیایی با نام Certfa جمع‌آوری شده است. این مؤسسه که مقر اصلی آن در لندن قرار دارد در تازه‌ترین گزارش خود به ردیابی یک گروه هکری با نام «بچه گربه دلربا» اشاره کرده است. به گفته این مؤسسه تحقیقاتی، گروه هکری «بچه گربه دلربا» در ماه گذشته ایمیل‌های شخصی برخی مقامات امریکایی را مورد دستبرد قرار داده که در میان این افراد نام اعضای فعال در وزارت دارایی و خزانه‌داری امریکا بیش از همه نمود دارد. در کل 77 ایمیل شخصی در این حمله هکری مورد دستبرد اطلاعات قرار گرفته است.
 طبق گزارش مؤسسه Certfa در لیست افرادی که ایمیل آنها مورد حمله هکری قرار گرفته نام مدافعان اصلی تحریم در جدال هسته‌ای تهران و واشنگتن نیز دیده می‌شود. از دیگر کسانی که ایمیل آنها از هکرها تأثیر گرفته می‌توان به مقامات امریکایی اشاره کرد که برای تشدید تحریم‌ها علیه ایران تلاش فراوانی داشته‌اند. دانشمندان عرب حوزه انرژی هسته‌ای و اعضای اتاق فکر واشنگتن در تحریم علیه ایران نیز در لیست این هکرها قرار داشته‌اند.
طبق این گزارش، یک دانشمند که بر یک پروژه هسته‌ای غیرنظامی برای وزارت دفاع پاکستان فعالیت داشت، یک اپراتور ارشد در رآکتور تحقیقاتی و آموزشی فعال در شهر رمتا اردن و همچنین یک محقق بلندپایه در کمیسیون انرژی هسته‌ای سوریه در این حمله هکری مورد هدف قرار گرفته‌اند. «بچه‌گربه دلربا» همچنین اشخاصی  که ایران را متهم به پولشویی کرده‌اند نیز در زمره اهداف هکری خود قرار داده است.
از دیگر افراد حاضر در این لیست می‌توان به «گای روبرتز» معاون وزیر دفاع ایالات متحده امریکا در برنامه‌های دفاعی هسته‌ای، شیمیایی و بیولوژیکی اشاره کرد.«آندره گروتو» که انتصابش در شورای امنیت ملی ایالات متحده هم در دولت اوباما و هم در دولت ترامپ اعتراض‌هایی به‌دنبال داشت، یکی دیگر از اهداف «بچه گربه دلربا» بوده است. لازم به ذکر است که وی درباره قدرت هسته‌ای ایران یک کتاب نیز نوشته است.
در میان این اهداف نام چند تن از اصحاب رسانه ایرانی و همچنین یک دانشمند حوزه کشاورزی و یک کارمند ارشد بخش محیط زیست امریکا که ایرانی است نیز دیده می‌شود. «کریستین فیر» پروفسور دانشگاه جورج تاون و محقق مرکز امنیت سایبری جنوب آسیا نیز یکی دیگر از قربانیان این حمله سایبری است که البته از دیدن نام خود در این لیست بسیار شوکه شده است. وی بتازگی از کنفرانسی که با حضور مقامات ایرانی در افغانستان برپا شد به امریکا بازگشته است.
«فردریک کاگان» نیز یکی دیگر از افرادی است که نام وی در این لیست دیده می‌شود. وی از محققان مؤسسه امریکایی(American Enterprise Institute) است که در مورد فعالیت‌های سایبری ایران تحقیق کرده و مدعی است که به احتمال زیاد برخی از این تلاش‌ها در رابطه با به دست آوردن اطلاعاتی درباره تحریم‌ها انجام شده است.
کاگان در این باره گفت: وقتی دیدیم که برخی متخصصان هسته‌ای هدف این حمله سایبری قرار گرفته‌اند شاخک هایمان فعال شد و این گروه هکری را یافتیم. البته ما پیشتر هم از وجود این گروه مطلع بودیم ولی باید اعتراف کنم که عملکرد آنها بسیار فراتر از حد انتظار ما بود و ما هرگز نمی‌توانستیم حتی تصورش را بکنیم که تا این حد توان بالا داشته باشند.
 
شناسایی گربه‌های بازیگوش
اما حمله سایبری این گروه چگونه لو رفت؟ گفته می‌شود در ماه گذشته یکی از سرورهای «بچه‌گربه دلربا» در اینترنت به اشتباه باز مانده بود و محققان مؤسسه Certfa با استفاده از این غفلت هکرها موفق شدند سرور را پیدا کرده و لیست 77نفره را که آدرس‌های ایمیل و جی میل آنها مورد حمله هکری قرار گرفته  استخراج کنند.
این گروه مدعی هستند پس از آنالیز و استخراج اطلاعات می‌توانند با قطعیت اعلام کنند که این حمله سایبری، کار «بچه گربه دلربا» یک گروه هکری ایرانی است. البته به اعتقاد آنان، این تنها کسری از فعالیت‌های این هکرها را نشان می‌دهد. سخنگوی این کمپانی گفت: به هیچ عنوان نمی‌توان به‌طور دقیق مشخص کرد که به چند اکانت ایمیل یاهو و جی میل حمله شده و چه میزان از این حمله‌ها موفقیت‌آمیز بوده است. اما یک نکته را مسلم می‌دانیم و آن اینکه این هکرها ایرانی هستند.Cerfta در این گزارش گفته است که هکرها از کامپیوترهایی در داخل ایران این حملات را ساماندهی می‌کنند.
البته این نخستین بار نیست که ایران در حمله‌های سایبری مورد اتهام قرار می‌گیرد ولی هر بار نیز هرگونه دست داشتن در این حملات قابل اثبات نبوده است. گفتنی است که پیش از این نیز به‌دنبال حمله استاکس نت به تأسیسات هسته‌ای ایران، یکسری حملات به بانک‌های امریکایی و سیستم‌های رایانه‌ای در عربستان سعودی صورت گرفت که این حملات به ایران نسبت داده شده است هرچند هرگز ایران این اتهام را نپذیرفت.

ایمیل مقامات حزب جمهوری خواه آمریکا هک شد

به تازگی مشخص شده هکرها ایمیل های ۴ دستیار ارشد کمیته کنگره ملی حزب جمهوری خواه را هک کرده اند.
 
به گزارش سی ان ان،  مقامات حزب جمهوری خواه آمریکا فاش کرده اند ایمیل های مقامات کمیته کنگره ملی حزب جمهوریخواهان آمریکا(NRCC) طی انتخابات میان دوره ۲۰۱۸ میلادی هک شده است.
 
نخستین بار رسانه پلیتیکو این هک را گزارش کرد. در ماه آوریل مشخص شد ایمیل های ۴ دستیار ارشد کنگره به مدت چندماه رصد می شده است.
 
به گفته یکی از منابع آگاه به تحقیقات درباره هک، حمله کنندگان می توانستند ارسال و دریافت ایمیل های این دستیارانNRCC را رصد کنند.
 
حمله کنندگان به طور نامحسوس وارد حساب های کاربری مقامات شده بودند. آنها برای این منظور پسوردهای مقامات را به دست آورده بودند. البته این منبع اشاره نکرده حمله کنندگان چگونه به پسوردها دسترسی یافته اند.
 
آنها به سیستم های دیگر NRCC دسترسی نداشته اند.
 
خبر این هک در حالی منتشر می شود که چند هفته قبل حزب جمهوری خواه اکثریت مجلس آمریکا را از دست داد.

فریب لینک‌های تخفیف را نخورید

گروهی از هکرها با ارسال لینک‌های مخرب ، به کلاهبرداری گسترده‌اینترنتی اقدام کرده‌اند.
 
این کلاه‌بردار‌ی‌ها با توجه به نزدیک شدن به روز جمعه‌سیاه (Black Fiday) وسعت بیشتری گرفته است و کارشناسان امنیتی نسبت به تبلیغات گسترده در این زمینه هشدار دادند.
 
بسیاری از لینک‌های ارسالی به کاربران به وسیله ارسال ایمیل‌های تبلیغاتی و با موضوعات و تخفیفات وسوسه‌کننده انجام می‌گیرد و کاربران با کلیک روی این لینک‌ها دستگاه خود را به بدافزار سرقت رمز‌های کارت بانکی آلوده می‌کنند.
 
به گفته محققان امنیت سایبری ، حملات فیشینگ (ساخت صفحات جعلی بانکی) نیز با نزدیک شدن به آخرین جمعه ماه نوامبر افزایش چشمگیری داشته است و کاربران برای در امان ماندن از این نوع حملات بهتر است در پرداخت‌های اینترنتی خود از سیستم‌ها و مرورگرهای امن استفاده کنند.

فریب لینک‌های تخفیف را نخورید

گروهی از هکرها با ارسال لینک‌های مخرب ، به کلاهبرداری گسترده‌اینترنتی اقدام کرده‌اند.
 
این کلاه‌بردار‌ی‌ها با توجه به نزدیک شدن به روز جمعه‌سیاه (Black Fiday) وسعت بیشتری گرفته است و کارشناسان امنیتی نسبت به تبلیغات گسترده در این زمینه هشدار دادند.
 
بسیاری از لینک‌های ارسالی به کاربران به وسیله ارسال ایمیل‌های تبلیغاتی و با موضوعات و تخفیفات وسوسه‌کننده انجام می‌گیرد و کاربران با کلیک روی این لینک‌ها دستگاه خود را به بدافزار سرقت رمز‌های کارت بانکی آلوده می‌کنند.
 
به گفته محققان امنیت سایبری ، حملات فیشینگ (ساخت صفحات جعلی بانکی) نیز با نزدیک شدن به آخرین جمعه ماه نوامبر افزایش چشمگیری داشته است و کاربران برای در امان ماندن از این نوع حملات بهتر است در پرداخت‌های اینترنتی خود از سیستم‌ها و مرورگرهای امن استفاده کنند.

اطلاعات هویتی ۲۶ میلیون کاربر به دست هکرها افتاد

هکرها توانستند به اطلاعات شخصی و هویتی بیش از ۲۶ میلیون کاربر آمریکایی دست پیدا کنند.
 
این روزها که اخبار زیادی درباره حملات سایبری و سرقت اطلاعات کاربران در فضای مجازی منتشر می‌شود، محققان و پژوهشگران امنیتی فعال در موسسه Sébastien Kaul آلمان به تازگی در تازه‌ترین گزارش‌های خود دریافته و اعلام کرده‌اند که هکرها و مجرمان سایبری موفق شده‌اند که از طریق ارسال پیغام‌های متنی آلوده و مخرب به اطلاعات شخصی بیش از ۲۶ میلیون نفر از کاربران موبایل در ایالات متحده آمریکا دسترسی و نفوذ پیدا کنند.
 
این مساله باری دیگر زنگ هشداری بود برای آن دسته از کاربرانی که به انجام اقدامات امنیتی در گوشی های هوشمند و دستگاه‌های الکترونیکی مورد استفاده خود اهمیتی نمی دهند و در جلوگیری از نفوذ هکرها به حریم خصوصی خود سهل‌انگاری می‌کنند.
 
کارشناسان امنیت سایبری در واکنش به انتشار این خبر همچنین از تمامی کاربران موبایل خواستند که به هنگام دریافت پیام های متنی از شماره های ناشناس دقت بیشتری کرده و در صورتی که در متن موردنظر از آنها خواسته شده است که وارد لینک درج شده در پیام مربوطه شوند، هرگز چنین کاری را نکنند چون در بسیاری از مواقع حتی خود کاربران نیز متوجه نفوذ و دسترسی هکرها به اطلاعات شخصی‌شان نمی‌شوند.
 
بر اساس گزارشی که در وب سایت تک کرانچ آمده است، این اطلاعات به سرقت رفته توسط هکرها شامل شماره تلفن و تماس، آدرس پست الکترونیکی و اطلاعات شخصی و حتی در برخی از موارد دسترسی به گالری تصاویر گوشی کاربران شده است.  
 
گفته می‌شود فضای اینترنت در سال ۲۰۱۷ شاهد بیشترین میزان آلودگی به باج افزارها، بد افزارها و ویروس‌ها بوده است. اشخاص حقیقی و شرکتهای تجاری کوچک و بزرگی در سراسر جهان هدف حملات سایبری قرار گرفته‌اند که به ایجاد خسارات هنگفت و جبران ناپذیری منجر شده است.
 
طبق آمارهای منتشر شده،  تنها در نیمه سال جاری میلادی، بالغ بر ۱.۵ میلیون آلودگی به ویروس‌های اینترنتی و بدافزار را گزارش شده است. بسیاری از حملات سایبری و هک‌های اینترنتی که صورت می‌گیرد، توسط بد افزارها و باج افزارهاست.
 

اکانت گوگل در توییتر هک شد

در تازه‌ترین هک‌های مرتبط با ارزهای دیجیتالی در توییتر، اینبار هکرها اکانت رسمی گوگل در توییتر را هک کردند تا از این طریق پیام‌های دروغین (Scam) مرتبط با بیت کوین را برای 800 هزار فالوور این پیج ارسال کنند.
 
پس از این اتفاق، پیام زیر توسط صفحه رسمی G Suite گوگل منتشر شد که در تصویر آن را مشاهده می‌کنید.
 
 
هنوز مشخص نیست این توییت جعلی دقیقا چه مدت روی صفحه رسمی توییتر گوگل قرار داشته اما شواهد نشان می‌دهد که این پست حداقل 11 دقیقه در توییتر قرار داشته است. گوگل هنوز بیانیه رسمی در رابطه با این اتفاق منتشر نکرده است.
 
روز گذشته هم شرکت معروف Target هدف حملات این هکرها قرار گرفت و توییت منتشر شده توسط هکرها در پیج این شرکت پس از گذشت نیم ساعت حذف شد.
 
نکته جالب اینکه هک صفحه G Suite گوگل در حالی رخ داد که چند دقیقه قبل سخنگوی توییتر در مصاحبه خود گفته بود که این شرکت در حال تلاش برای با نفوذ هکرهای مرتبط با ارزهای مجازی در توییتر است.
 
یکی از سخنگویان گوگل در مصاحبه با وبسایت هارد فورک اعلام کرده که شرکت گوگل پس از مشاهده این توییت غیرقانونی آن را حذف کرده و در حال پیگری اتفاق پیش آمده است.
 
منبع: نکست وب
مترجم: آی تی ایران