هکرها اطلاعات شخصی هزاران پلیس FBI را فاش کردند

گروهی از هکرها با نفوذ به وب‌سایت‌های وابسته به FBI، محتوای خود را روی این وب‌سایت‌ها آپلود و منتشر کردند که این محتواها شامل اطلاعات هزاران پلیس فدرال و مجری قانون است.
 
 
به گزارش آی‌تی‌من به نقل از TechCrunch، این هکرها در واقع سه وب‌سایت مرتبط با انجمن آکادمی ملی FBI را هک کردند که این انجمن در زمینه آموزش تخصصی نیروهای فدرال و ایالتی به فعالیت می‌پردازد. هکرها محتویات همه این وب‌سایت‌ها را از سرورشان دانلود کردند و این اطلاعات را برای دانلود روی وب‌سایت خود قرار دادند.
این اطلاعات حاوی ۴ هزار سند منحصر به‌فرد است که شامل نام اعضا، آدرس ایمیل‌های خصوصی و دولتی، عناوین شغلی، شماره تلفن و آدرس محل سکونت افراد خبره FBI می‌شود. از آنجا که انجمن آکادمی ملی FBI وظیفه آموزش به ماموران آمریکایی و خارجی‌ای می‌پدازد که از مهارت‌های بالایی برخوردار هستند، انتشار اطلاعات آنها، آسیب جدی‌ای به پلیس فدرال وارد می‌کند.
تک‌کرانچ با یکی از این هکرها که نخواسته اسم و هویتش فاش شود، از طریق چت رمزنگاری شده صحبت کرده است. این هکر در این چت گفته است: ما بیش از هزار وب‌سایت را هک کرده‌ایم و هم‌اکنون در حال ساختاربندی این اطلاعات هستیم و به زودی آنها را خواهیم فروخت.
این هکر همچنین گفته است: فکر می‌کنم که به زودی لیستی از وب‌سایت‌های دولتی که آنها را هک کرده‌ایم، منتشر خواهد شد.
وی در پاسخ به سوال تک‌کرانچ که آیا با انتشار اطلاعات آژانس‌های فدرال و اجرای قانون، اعضای آنها در خطر خواهند افتاد، گفت: بله به احتمال زیاد.
این هکر ادعا کرد که داده‌های در دسترس آنها شامل حداقل یک میلیون سند درباره کارکنان آژانس‌های فدرال و سازمان‌های خدمات عمومی می‌شود.
این غیرمعمول نیست که داده‌های به سرقت رفته، در انجمن‌های هکری و وب‌ تاریک فروخته می‌شوند، اما هکرهای وب‌سایت‌های فدرال آمریکا گفته‌اند که احتمالا این اطلاعات را به صورت رایگان ارایه دهند تا نشان دهند که چه چیزهای جالبی را به دست آورده‌اند.
این هکر که یکی از ۱۰ هکر این گروه است، می‌گوید که بسیاری از وب‌سایت‌های دولتی که توانسته‌اند آنها را هک کنند، به روز نبودند و پلاگین‌های قدیمی داشتند.
 

آوت لوک ماههاست هک شده!

مایکروسافت به برخی کاربران خدمات ایمیل اوت لوک اطلاع داده که هکرها از ماه ها قبل به حساب های کاربری آنها دسترسی داشته اند.
 
به گزارش فارس به نقل از ورج، زمان دقیق آغاز این دسترسی به ابتدای سال 2019 بازمی گردد و رسوایی گسترده ای را برای مایکروسافت به همراه داشته است.
 
نقص فنی یکی از نرم افزارهای اعتبارسنجی مایکروسافت که در این سرویس ایمیل تحت وب به کار می رفته، باعث این دسترسی غیرمجاز شده است. این دسترسی غیرمجاز تا 28 مارس سال 2019 ادامه داشته است.
 
از جمله اطلاعاتی که هکرها به صورت غیرمجاز به آن دسترسی داشته اند، می توان به پوشه های حاوی اسامی، موضوعات نامه ها و آدرس های ایمیل هر کاربر اشاره کرد. البته نقص یادشده به گونه ای نبوده که موجب دسترسی به محتوای ایمیل ها به طور کامل شود.
 
هنوز مشخص نیست چه تعداد از کاربران اوت لوک به همین دلیل دچار مشکل شده اند. هیچ شخص یا گروهی نیز مسئولیت این حمله هکری را بر عهده نگرفته است. هکرها موفق به سرقت اطلاعات لاگین یا اطلاعات شخصی کاربران هم نشده اند. اما مایکروسافت ضمن عذرخواهی از کاربران خواستار تغییر کلمات عبور توسط آنها شده است.

از کجا متوجه شویم رایانه ما هک شده است؟

یکی از بزرگترین چالش‌ها و مشکلاتی که کاربران رایانه معمولاً با آن روبرو می‌شوند، احتمال هک شدن رایانه است که به صورت بالقوه می‌تواند دردسر و معضلات متعددی را برای آنها ایجاد کند و حریم خصوصی آنها را زیر سوال ببرد.
 
این روزها که امنیت سایبری و حفاظت از اطلاعات شخصی کاربران از اهمیت روزافزونی برخوردار شده است، محققان متعددی با تحت بررسی قرار دادن موضوعات و موارد مختلف، به بررسی حفره‌های امنیتی موجود در اپلیکیشن های مختلف می‌پردازند و با آگاهی بخشیدن به کاربران، سعی دارند که آنها را در حفاظت از اطلاعات شخصی خود مطلع کرده و به شرکت‌های توسعه دهنده اپلیکیشن‌های مذکور نیز هشدار دهند که وضعیت امنیت سایبری خود و خدمات خود را بهبود بخشند. در این میان، بسیاری از هکرها و مجرمان سایبری با نفوذ و حمله به رایانه‌های شخصی و دستگاه‌های الکترونیکی مورداستفاده کاربران سعی دارند به اطلاعات موردنظر خود دسترسی پیدا کرده و با انگیزه‌های نامعلومی از آن سواستفاده کنند.
 
بر اساس گزارشی که در وب سایت computerhope آمده است، برخی از نشانه‌ها در رایانه بعد از نفوذ هکرها و مجرمان سایبری به وجود می‌آید که در زیر به آنها خواهیم پرداخت:
 
۱. ماوس و کیبورد خودبه‌خود روی صفحه رایانه تکان می‌خورد
 
یکی از نشانه‌های واضحی که موقع هک شدن رایانه‌های شخصی کاربران به وجود می‌آید، حرکات نامعلوم و غیرارادی ماوس و انتخاب دکمه‌های کیبورد و کلیک بر روی گزینه‌های مختلف است که می‌تواند به کاربران این امکان را بدهد که از هک شدن دستگاه خود آگاه و مطلع شوند.
 
۲. ایمیل‌های ناشناس دریافت و ارسال می‌کنید
 
در صورتی که بدون اطلاعتان در پلتفرم پست الکترونیکی خود مشاهده می‌کنید که ایمیل‌های جدیدی از سوی شما ارسال می‌شود و هیچ اطلاعی هم از گیرنده پیام و سایر اطلاعات آن ندارید، این امر می‌تواند نشانه آشکاری از هک شدن رایانه باشد.
 
۳. گذرواژه رایانه تغییر کرده است
 
اگر بدون اطلاع شما، گذرواژه رایانه‌تان تغییر کرده و شما دیگر قادر نیستید وارد رایانه و سپس حساب‌های کاربری خود شوید، به نظر می‌رسد که هکرها رایانه شما را هدف قرار داده و شما احتمالاً مجبور خواهید بود با مراجعه به یک متخصص رایانه، سیستم عامل دستگاه خود را تعویض کرده و امکان دسترسی به رایانه خود را باری دیگری فراهم بیاورند.
 
۴. ترتیب بسیاری از فولدرهای ذخیره شده تغییر کرده است
 
یکی دیگر از نشانه‌های هک شدن رایانه آن است که ترتیب بسیاری از فولدرهای ذخیره شده در درایوهای مختلف رایانه بدون آنکه خود کاربر بخواهد، تغییر کرده است.
 
۵. تغییرات خود به خودی در رایانه ایجاد شده است
 
برخی از تغییرات اعم از نصب و uninstall شدن برنامه‌های کاربردی در رایانه نیز نشان دهنده هک شدن رایانه‌ها ست و این امکان وجود دارد که رایانه کاربر مربوطه قربانی حملات سایبری و نفوذ هکرها شده است.
 
۶. سیستم عامل به دلایل نامعلوم و ناگهانی کند شده است
 
کندی سیستم عامل در صورتی که بدون دلیل مشخص و به صورت کاملاً ناگهانی رخ دهد، یکی دیگر از نشانه‌های هک شدن رایانه به شمار می‌رود.
 
۷. آنتی‌ویروس و برنامه‌های امنیتی رایانه از کار افتاده است
 
یکی از نخستین اقداماتی که هکرها در ابتدای نفوذ خود به رایانه و دستگاه‌های الکترونیکی کاربران انجام می‌دهند، از کار انداختن برنامه‌های امنیتی نظیر آنتی ویروس در رایانه است تا بتوانند کارهای خود را بدون هیچ مانع و مشکل خاصی انجام دهند.
 
۸. دریافت پیغام اجازه نصب از برنامه‌های ناشناس
 
ممکن است برخی مواقع از سوی برخی برنامه‌های ناشناس پیغامی بر روی صفحه رایانه ظاهر شود که از شما مجوز نصب یک برنامه و نرم افزار ناشناس و نامعتبر را می‌خواهد که طبق توصیه کارشناسان امنیتی، چنین مواردی همواره یک بدافزار و جاسوس افزار را به رایانه‌های قربانی راه می‌دهند.

یک میلیون رایانه «ایسوس» هک شدند

شرکت «کسپراسکای» اعلام کرده یک بدافزار روی رایانه های ایسوس ردیابی کرده که از طریق «سرویس آپدیت اتوماتیک» روی رایانه ها نصب شده اند. تخمین زده می شود یک میلیون رایانه با این شیوه هک شده اند.
 
به گزارش مهر به نقل از آسوشیتدپرس، طبق مطالعات محققان امنیت سایبری شرکت «کسپراسکای»، هکرها سال گذشته از طریق «سرویس آپدیت اتوماتیک» شرکت ایسوس یک نرم افزار ویروسی را روی هزاران رایانه این شرکت اجرا کرده‌اند.
 
این شرکت امنیت سایبری روسیه‌ای ۵۷ هزار رایانه مبتلا به این نرم افزار ویروسی را ردیابی کرده است. کسپراسکای تخمین می‌زند بیش از یک میلیون رایانه ایسوس در سراسر جهان با این شیوه هک شده‌اند.
 
بدافزار مذکور طوری طراحی شده که به هکرها اجازه دسترسی به دستگاه‌های مبتلا را می‌دهد. به گفته کسپراسکای بیشتر رایانه‌هایی که با این شیوه هک شده‌اند در روسیه، آلمان، فرانسه، ایتالیا و آمریکا هستند.
 
این در حالی است که شرکت ایسوس به ایمیل‌های خبرنگاران برای درخواست توضیحات در این باره پاسخی نداده و در این باره توضیحاتی ارائه نکرده است.

هک کردن اینترنت بدن غیر ممکن می‌شود

امروزه برخی وسایل کار گذاشته شده در بدن انسان نیز به اینترنت متصل می‌شوند و محققان هندی برای جلوگیری از هک شدن آنها ابزاری ویژه ابداع کرده اند.
 
به گزارش آسین ایج، از جمله وسایلی که در درون بدن انسان نصب می‌شوند می‌توان به ضربان سنج و برخی تجهیزات پزشکی ویژه اشاره کرد که از کار افتادن آنها به هر علت به قیمت جان انسان تمام می‌شود.
 
به عنوان نمونه می‌توان پمپ‌های انسولین را نام برد که هرگونه اختلال در عملکرد آنها باعث افزایش قند خون و حتی مرگ انسان می‌شود. هکرها نه تنها می‌توانند فعالیت این نوع دستگاه‌ها را متوقف کنند، بلکه می‌توانند با تحلیل و بررسی سیگنال‌های رد و بدل شده میان این دستگاه‌ها و بدن به اطلاعات مهمی در مورد انسان‌ها دست یابند.
 
پژوهشگران دانشگاه پوردو در هند برای افزایش امنیت این نوع دستگاه‌ها که در عمل موجب اتصال بدن انسان به اینترنت می‌شوند، ابزار خاصی را ابداع کرده اند که ارتباط سیگنال‌های ارتباطی آنها با اشیای ثالث و خود بدن را با امنیت بیشتری ممکن می‌کند.
 
این محققان می‌گویند در آینده وسایل بیشتری در درون بدن یا بر روی پوست بدن مورد استفاده قرار خواهند گرفت که قابلیت اتصال به اینترنت را دارند. این وسایل نه تنها باید به شیوه‌ای غیرقابل هک طراحی شوند، بلکه باید از پهنای باند کافی و نیز مصرف باتری اندکی برخوردار باشند.
 
تا به حال اکثر این وسایل از فناوری بلوتوث برای تبادل سیگنال استفاده می‌کردند که حداکثر برد آنها نیز ۱۰ متر بوده است. اما اختراع یک وسیله ویژه نه تنها برد این وسایل را بیشتر می‌کند، بلکه مصرف باتری آنها را تا یک صدم کاهش داده و امنیت آنها را نیز افزایش می‌دهد.
 
وسیله یادشده قادر به دریافت سیگنال‌های وسایل کار گذاشته شده در درون بدن از هر نقطه‌ای است و ضخامت پوست یا وجود موانعی مانند مو و غیره اختلالی در عملکرد آن ایجاد نمی‌کند. این وسیله که به اختصار EQHBC نامیده می‌شود، در صورت تأیید نهایی در حوزه‌های مختلف علمی و به خصوص پزشکی قابل استفاده خواهد بود.

هک کردن اینترنت بدن غیر ممکن می‌شود

امروزه برخی وسایل کار گذاشته شده در بدن انسان نیز به اینترنت متصل می‌شوند و محققان هندی برای جلوگیری از هک شدن آنها ابزاری ویژه ابداع کرده اند.
 
به گزارش آسین ایج، از جمله وسایلی که در درون بدن انسان نصب می‌شوند می‌توان به ضربان سنج و برخی تجهیزات پزشکی ویژه اشاره کرد که از کار افتادن آنها به هر علت به قیمت جان انسان تمام می‌شود.
 
به عنوان نمونه می‌توان پمپ‌های انسولین را نام برد که هرگونه اختلال در عملکرد آنها باعث افزایش قند خون و حتی مرگ انسان می‌شود. هکرها نه تنها می‌توانند فعالیت این نوع دستگاه‌ها را متوقف کنند، بلکه می‌توانند با تحلیل و بررسی سیگنال‌های رد و بدل شده میان این دستگاه‌ها و بدن به اطلاعات مهمی در مورد انسان‌ها دست یابند.
 
پژوهشگران دانشگاه پوردو در هند برای افزایش امنیت این نوع دستگاه‌ها که در عمل موجب اتصال بدن انسان به اینترنت می‌شوند، ابزار خاصی را ابداع کرده اند که ارتباط سیگنال‌های ارتباطی آنها با اشیای ثالث و خود بدن را با امنیت بیشتری ممکن می‌کند.
 
این محققان می‌گویند در آینده وسایل بیشتری در درون بدن یا بر روی پوست بدن مورد استفاده قرار خواهند گرفت که قابلیت اتصال به اینترنت را دارند. این وسایل نه تنها باید به شیوه‌ای غیرقابل هک طراحی شوند، بلکه باید از پهنای باند کافی و نیز مصرف باتری اندکی برخوردار باشند.
 
تا به حال اکثر این وسایل از فناوری بلوتوث برای تبادل سیگنال استفاده می‌کردند که حداکثر برد آنها نیز ۱۰ متر بوده است. اما اختراع یک وسیله ویژه نه تنها برد این وسایل را بیشتر می‌کند، بلکه مصرف باتری آنها را تا یک صدم کاهش داده و امنیت آنها را نیز افزایش می‌دهد.
 
وسیله یادشده قادر به دریافت سیگنال‌های وسایل کار گذاشته شده در درون بدن از هر نقطه‌ای است و ضخامت پوست یا وجود موانعی مانند مو و غیره اختلالی در عملکرد آن ایجاد نمی‌کند. این وسیله که به اختصار EQHBC نامیده می‌شود، در صورت تأیید نهایی در حوزه‌های مختلف علمی و به خصوص پزشکی قابل استفاده خواهد بود.

نفوذ به دوربین‌های نظارت تصویری در سطح کشور

مرکز مدیریت امداد و هماهنگی عملیات رخدادهای رایانه ای نسبت به افزایش شدید تلاش برای نفوذ به دوربین‌های نظارت تصویری در سطح کشور هشدار داد و اعلام کرد که تهران در صدر این حملات قرار دارد.
 
مرکز ماهر اعلام کرد که در روزهای گذشته، تلاش برای نفوذ به دوربین‌های نظارت تصویری از طریق پویش درگاه ۹۵۲۷ در سطح کشور به شدت افزایش پیدا کرده است.
 
این درگاه، مربوط به یک قابلیت مستند نشده دیباگ برخی دوربین‌های مدار بسته تحت IP است.
 
بیش از ۲ هزار دستگاه در جهان در حال پویش و رصد این دستگاه‌ها هستند.
 
بررسی‌های مرکز ماهر حاکی از آن است که در حال حاضر بیش از ۷۵۰۰ دستگاه در معرض این ضعف امنیتی در سطح کشور شناسایی شده است.
 
تهران با ۷۲.۴ درصد حملات، در صدر بیشترین آسیب پذیری ها قرار دارد.
 
مرکز ماهر از کاربران خواست که در صورت استفاده از دوربین‌های مداربسته تحت IP، از دسترسی حفاظت نشده این تجهیزات به اینترنت جلوگیری کنند.
 
این درگاه کاربرد ضروری نداشته و فقط برای عیب‌یابی محصول در زمان تولید فعال شده است.

ونزوئلا، آماج حمله هکرهای امریکایی

این روزها خیابان‌های کاراکاس پایتخت ونزوئلا به صحنه صف آرایی موافقان «نیکلاس مادورو» رئیس جمهوری قانونی این کشور با مخالفان، به رهبری «خوان گوایدو» تبدیل شده است. هرچند در جریان ناآرامی‌ها در این کشور، اختلال در برق به موضوعی معمول تبدیل شده بود ولی آخرین دور خاموشی‌ها در این کشور که نتیجه ازکارافتادن نیروگاه اصلی برق کشور یعنی «گوری» است، رکورد تازه‌ای از خود به جا گذاشت چراکه 70درصد این کشور به‌مدت بیش از 20ساعت در خاموشی مطلق قرار داشت و البته «مادورو» ریشه این قطعی برق را در یک حمله سایبری بزرگ ازسوی امریکا می‌داند.
 
جنگ علیه مردم ونزوئلا
کشور نفت خیز ونزوئلا مدت هاست که روی آرامش ندیده است و خاموشی‌های گسترده که گفته می‌شود ناشی از حملات سایبری به تأسیسات و زیرساخت‌های حیاتی این کشور است، در چرخه روشنایی، آبرسانی، سیستم حمل و نقل درون شهری، ترافیک شهری، ایستگاه‌های پمپ بنزین و گاز و... مشکلاتی جدی ایجاد کرده است.
یکی دیگر از دردسرهای این کشور در زمان قطعی گسترده برق، مشکلات ایجاد شده در بیمارستان هاست و بسیاری از فعالان عرصه سلامت معتقدند که وضعیت کنونی بیمارستان‌ها در ونزوئلا را تنها در مناطق جنگی می‌توان دید. در همین راستا یک سازمان مردم نهاد با نام «پزشکان برای سلامت» عنوان کرده است که تاکنون 19نفردر بیمارستان‌های سطح کشور در اثر خاموشی‌های طولانی جان خود را از دست داده‌اند که البته چند نفر از آنها کودک بوده‌اند. کمبود دارو نیز از دیگر مشکلاتی است که تحریم‌های امریکا و اتحادیه اروپا علیه این کشور رقم زده است و بسیاری، نگران شیوع بیماری‌هایی همچون مالاریا در این کشور هستند.
«نیکلاس مادورو» رئیس جمهوری ونزوئلا که معتقد است حمله سایبری به زیرساخت‌های حیاتی این کشور یعنی برق و انرژی الکتریسیته ازسوی مخالفان وی و توسط امریکا صورت گرفته است گفت: این حمله سایبری علاوه بر اینکه رفاه و آسایش مردم را نشانه گرفته باعث شده تا در سلامت مردم نیز تأثیری نامناسب داشته باشد. این بزرگ‌ترین خاموشی تاریخ ونزوئلا محسوب می‌شود چرا که در 22 ایالت از 23 ایالت این کشور، مردم از انرژی برق بی‌بهره‌اند و در خاموشی به سر می‌برند. وی با اشاره به اینکه چنین حملاتی تازگی ندارد و مدت هاست به‌صورت پراکنده شاهد چنین فشارهایی روی سیستم انرژی برق در این کشورهستیم یادآور شد: تمام تلاش خود را برای رفع مشکلات به‌کار گرفتیم تا مسائل مربوط به قطعی برق حل شود ولی ناگهان هدف موج گسترده حملات سایبری قرار گرفتیم و بخش بیشتری از کشور در خاموشی فرو رفت. «مادورو» با محکوم کردن چنین اقداماتی گفت: مخالفان دولت با استفاده از سلاح‌های تکنولوژیک پیشرفته‌ای که شاید بتوان گفت تنها در اختیار هکرهای امریکایی قرار دارد به مردم آسیب رساندند و این موضوع ادامه دارد. این گروه هکری زیرساخت‌های حیاتی را نشانه رفته‌اند که این موضوع زندگی را برای مردم عادی سخت‌تر می‌کند و آنها را به دردسر می‌اندازد. وی گفت: تلاش می‌کنیم تا به‌صورت دستی زیرساخت‌های تولید الکتریسیته را ترمیم کنیم و دریابیم که چرا سیستم‌های کامپیوتری نتوانسته‌اند مقابل این حمله‌های هکری مقاومت کنند. ما معتقدیم که این، یک جنگ علیه دولت نیست و آن را درواقع جنگ علیه مردم می‌دانیم.
هرچند مادورو بارها امریکا را مسئول چنین حملاتی دانسته ولی هربار با تکذیب شدید واشنگتن روبه‌رو شده است. در واکنش به آخرین حرف های «مادورو»، این بار «مایک پمپئو» در حساب توئیتری خود نوشت: وضعیت امروز ونزوئلا و قطعی‌های برق هیچ ارتباطی به امریکا، برزیل، کلمبیا، اروپا یا هر کشور دیگری ندارد و تنها به رژیم مادورو بازمی گردد. سیاست‌های «مادورو» چیزی جز تاریکی به همراه ندارد. ونزوئلا ابتدا بدون غذا و دارو سپس بدون برق و درنهایت هم بدون «مادورو» خواهد بود. گفتنی است که خاموشی‌های گسترده در ونزوئلا همچنین سبب شد صدها مسافر در فرودگاه‌ها سرگردان شوند چراکه در نتیجه اختلال در سیستم نظارتی و تأمین انرژی برق، ترس از هک شدن سیستم‌های ناوبری و... پروازها به حالت تعلیق درآمدند.
 
رکورد در قطعی اینترنت امریکای لاتین
خاموشی  20 ساعته اخیر در ونزوئلا علاوه بر مشکلات مختلفی که برای مردم ایجاد کرد در ارتباط اینترنتی آنها نیز اختلال ایجاد شد. در وب سایت NetBlocks که یک سازمان غیرانتفاعی متشکل از جمعی از فعالان مدنی است که در زمینه امنیت سایبری، حاکمیت اینترنت و... فعالیت دارند، آمده است: این خاموشی باعث شد تا یکی از بزرگ‌ترین مشکلات قطع اینترنت را در امریکای لاتین به ثبت برساند. اما این همه ماجرا نیست و شاهد هستیم که علاوه بر قطع اینترنت، بسیاری از پرتال‌های مربوط به سازمان‌های دولتی هدف حملات هکری قرار گرفته‌اند و عملاً از دسترس خارج شده اند؛ موضوعی که می‌تواند بسیار دردسرساز باشد. در این حمله تعدادی از وب سایت‌های مربوط به کمپانی‌های خصوصی که با دولت همکاری داشتند نیز هدف چنین حملاتی قرار گرفتند که از آنها می‌توان به DirecTV اشاره کرد. این حملات به گروه هکری Binary Guardians نسبت داده شده است؛ گروهی که در سال 2017 نیز برای «مادورو» دردسرهایی درست کرده بودند. این بار این گروه روی صفحات هک شده خود نوشتند: جنگ ما دیجیتال است. شما خیابان‌ها را مسدود کن ما هم شبکه‌های نت ورک را. این حملات سایبری گسترده علیه وب سایت‌های دولتی باعث شد تا دسترسی بیش از 7میلیون کاربر از 13 میلیون کاربر تلفن همراه این کشور به سرویس‌های مورد نیاز خود قطع شود. «مادورو» و وزیر ارتباطات ونزوئلا در این زمینه نیز عنوان کردند که چنین حملاتی بدون حمایت کشورهای خارجی ممکن نخواهد بود.
هرچند در حملات هکری جدید وب سایت رسمی نیکلاس مادورو به حالت عادی بازگشت ولی هنوز هم تعداد زیادی از وب سایت‌های دولتی این کشور عملاً از کار افتاده و به حالت عادی بازنگشته‌اند. این گروه هکری روی برخی از وب سایت‌های دولتی هک شده نیز عکس چارلی چاپلین در فیلم «دیکتاتور بزرگ» را قرار دادند و همچنین با حساب کاربری توئیتری Binary Guardians در این شبکه اجتماعی از مخالفان «مادورو» خواسته شده است هر روز به خیابان‌ها بیایند.
در دور تازه حملات سایبری به ونزوئلا، چندی پیش سفارت ونزوئلا در مسکو اعلام کرد که سفارتخانه‌های این کشور در مناطق مختلف جهان زیر تیغ حملات هکری قرار دارند. طبق گزارش اسپوتنیک، وزارت امورخارجه ونزوئلا برای مدتی هم اقدام به بستن برخی از وب سایت‌هایش کرد چرا که سفارتخانه‌های این کشور در برخی کشورها ازجمله آرژانتین، بلژیک، شیلی، مکزیک، بریتانیا و همچنین چند کشور دیگر هدف حمله قرار گرفته‌اند.
 
مسدودسازی شبکه‌های اجتماعی در ونزوئلا
البته هک شدن و از کار افتادن وب سایت‌ها در ونزوئلا موضوع تازه‌ای نیست و گروه هکری Binary Guardiansپیش از این نیز به وب سایت‌های دولتی و برخی شرکت‌های خصوصی وابسته به دولت، حمله سایبری داشته‌اند. در کنار این حملات سایبری، وضعیت آزادی شبکه‌های اجتماعی در ونزوئلا چندان مناسب نیست. به‌عنوان مثال در فاصله  40روزه بین ژانویه و فوریه حداقل 10پرتال دیجیتال سیاسی، اپلیکیشن‌های پیام رسان، موتور جست و جو، پلتفرم ویدئویی و... در ونزوئلا مسدود شدند. ازجمله این شبکه‌های اجتماعی می‌توان به یوتیوب اشاره کرد که فعلاً عکس، فیلم و ویدئو روی آن دانلود نمی‌شود.البته عده‌ای معتقدند که این اتفاق، همیشگی خواهد بود تا مانع اطلاع‌رسانی مخالفان مادورو شود. اما یوتیوب تنها شبکه اجتماعی نیست که مورد خشم«مادورو» قرار گرفته و در دور جدید ناآرامی‌ها در این کشور اینستاگرام، فیس‌بوک و سایت Aporrea.org هم مسدود شدند. SoundCloud نیز یکی دیگر از پلتفرم‌هایی است که از 4مارس در ونزوئلا محدود شده است. در دور جدید ناآرامی‌های ونزوئلا، پورتال هایChange.org، وب سایت خبری Change.org و تلویزیون Meridiano نیز در این کشور فیلتر شدند. حال باید منتظر ماند و دید با وجود همه مشکلاتی که بر سر راه «مادورو» قرار دارد آیا فعالان عرصه سایبری در این کشور می‌توانند امنیت نیروگاه‌های برق، آب، بانک‌ها، بیمارستان‌ها و... را بالا ببرند که دیگر هکرها براحتی نتوانند به آن نفوذ کنند یا نه.

درآمد ۶۷۰ میلیون دلاری کره شمالی از طریق هک!

به گزارش نشریه‌ی آسیایی نیکی ایژین ریویو (Nikkei Asian Review) در تاریخ ۸ام مارس (۱۷ اسفند)، کره‌ی شمالی از طریق هدایت حملات هک، رقمی بالغ بر ۶۷۰ میلیون دلار به صورت ارز دیجیتال و پول رایج (فیات)، به دست آورده است. این خبر از گزارش شورای امنیت ایالات‌متحده‌ی آمریکا برگرفته شده است.
 
این گزارش که گروهی از کارشناسان تهیه کرده بودند، پیش از گزارش سالانه‌ی شورای امنیت کمیته‌ی تحریم‌های کره‌ی شمالی، به این کمیته ارائه شد.
 
طبق مستندات به دست آمده از نشریه‌ی نیکی، این هکرها از سال ۲۰۱۵ تا ۲۰۱۸ به نهادهای مالی خارجی حمله و از بلاک چین به عنوان پوشش برای حملاتشان استفاده کردند. به گفته‌ی این نشریه‌ی خبری، این حملات به رهبری گروه ویژه‌ای در ارتش کره شمالی انجام شده است و بخشی از سیاست‌های دولت این کشور را تشکیل می‌دهد.
 
کارشناسان بر این باورند که ارتش کشور کره جنوبی، مسئول هک اینترپارک (Interpark)، یک سایت تجارت الکترونیک فعال در همین کشور بوده و با فریب این شرکت در قبال داده‌های دزدیده‌شده، مبلغ ۲.۷ میلیون دلار دریافت کرده است.
 
طبق گزارش‌های به دست آمده از نشریه‌ی نیکی، کارشناسان به این نتیجه رسیدند که از آن جا که رهگیری ارزهای مجازی کار دشواری بوده و می‌توان آن‌ها را از مجرای چند حساب بانکی گذراند تا سرچشمه‌ی آن‌ها پنهان بماند، در دور زدن تحریم‌های اقتصادی و به دست آوردن ارز خارجی به کره‌ی شمالی کمک کرده‌اند.
 
نویسندگان این گزارش چنین پیشنهاد دادند که کشورهای عضو سازمان ملل متحد، اطلاعاتی را از حملات احتمالی کشور کره‌ی شمالی با دیگر دولت‌ها به اشتراک بگذارند تا بتوان در آینده از این حملات پیشگیری کرد.
 
نشریه نیکی همچنین ادعا کرد که پیش از این، استارتاپی به نام مِرین چِین (Marine Chain) واقع در هنگ ‌کنگ، از بلاک چین برای دور زدن تحریم‌ها علیه کره شمالی استفاده کرده است. این نشریه در ادامه نوشت که این شرکت که از طریق بلاک چین به معامله‌ی کشتی در سراسر دنیا مشغول بود، به جرم تهیه‌ی ارز دیجیتال برای کشور کره شمالی مظنون شناخته و در سپتامبر ۲۰۱۸ تعطیل شد.
 
گزارش ویژه: درآمد ۶۷۰ میلیون دلاری کره شمالی از طریق هک !به گزارش پیشین سایت خبرگزاری کوین تلگراف، در سال ۲۰۱۸، گروهی از هکرها به نام لازاروس (Lazarus) که از سوی کره‌ی شمالی حمایت مالی می‌شدند، از ابتدای سال ۲۰۱۷، موفق به سرقت ۵۷۱ میلیون دلار از صرافی‌های ارزهای دیجیتال شدند.
 
از میان چهارده مورد نفوذ جداگانه‌ای که به صرافی‌های ارزهای دیجیتال شده بود، از جمله هک رکوردشکن ۵۳۲ میلیون دلاری ارز دیجیتال نِم (NEM) از صرافی ژاپنی کوین‌ چک (Coincheck) در ژانویه ۲۰۱۸، پنج مورد به گروه لازاروس مربوط می‌شد.
 

سریع‌ترین هکرهای دنیا کدامند

​​​​​​​وقتی که بحث هک به میان می‌آید، سرعت یکی از مهم‌ترین فاکتورها به شمار می‌رود؛ هم برای هکرها و هم برای کسانی که مورد تهدید سایبری قرار می‌گیرند. به همین دلیل است که دولت‌ها و شرکت‌ها باید در مورد هکرهای روس دو چشمی مراقب باشند، زیرا این هکرها در عرض ۲۰ دقیقه می‌توانند به سیستم‌ها و شبکه نفوذ کنند و به دریایی از اطلاعات دسترسی پیدا کنند.
 
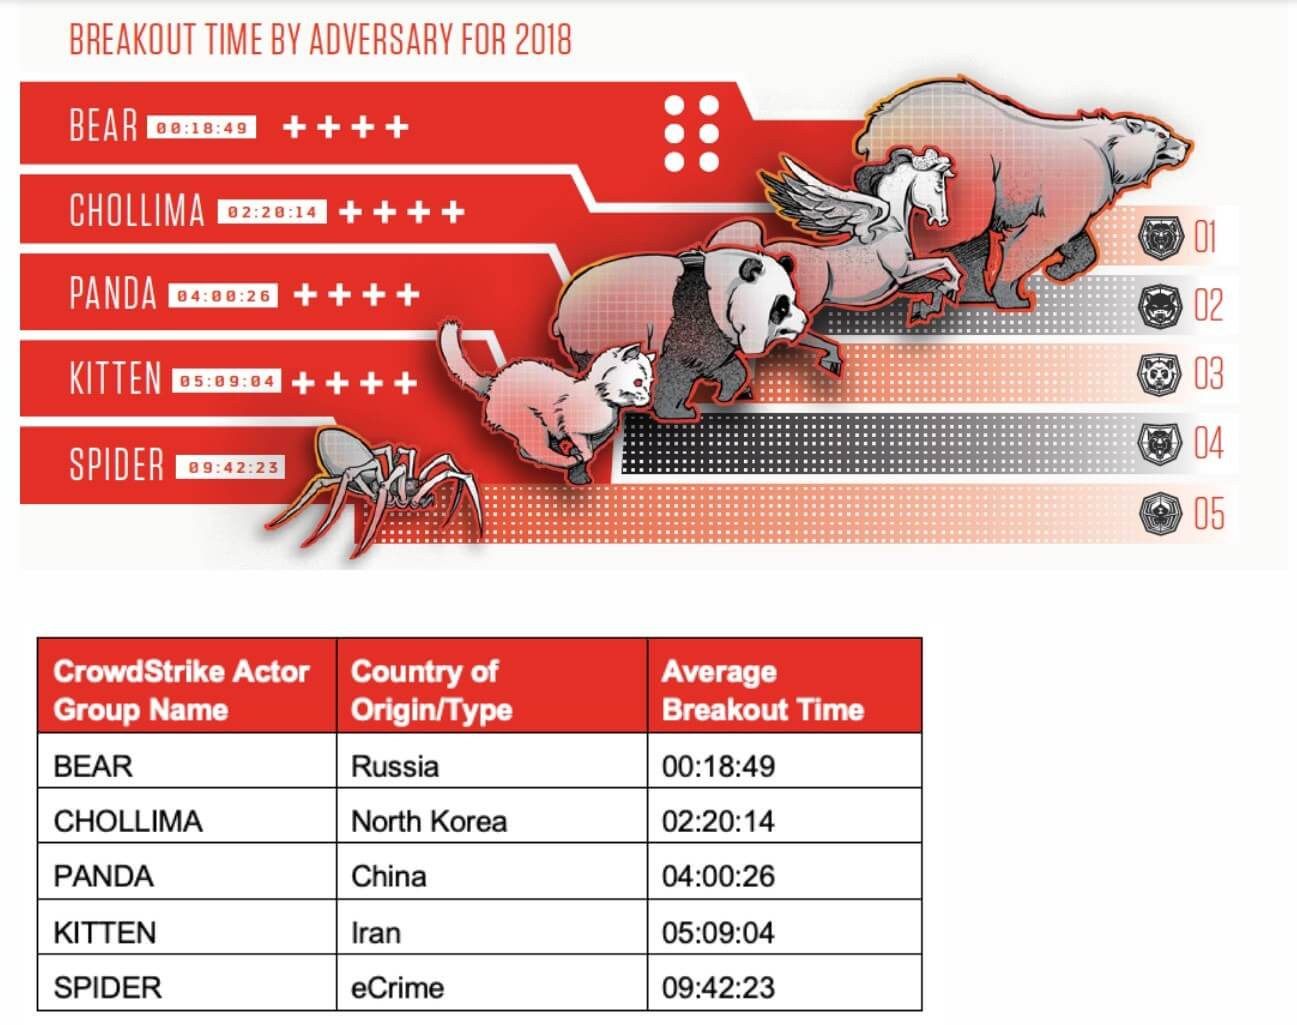
یک شرکت امنیت سایبری گزارشی با عنوان «گزارش تهدید جهانی» منتشر کرده که در آن گروه‌های هکری جهان بر اساس زمان هک رده‌بندی شده‌اند.
 
شرکت Crowdstrike این فاکتور مهم را «زمان فرار» (Breakout Time) نامیده که منظور از آن، زمانی است که یک هکر برای نفوذ و شکستن قفل‌های امنیتی سیستم‌های کامپیوتری در یک شبکه صرف می‌کند تا بتواند وارد سیستم شود و اطلاعات مورد نظرش را به سرقت ببرد. این زمان برای تمامی‌ سازمان‌ها اهمیت دارد، چراکه باید بتوانند با سرعت هر چه بیشتر و پیش از آلوده شدن تمام سیستم‌ها، آلودگی‌‌ها را تشخیص دهند و کامپیوترهای هک شده را از دیگر کامپیوترها ایزوله کنند.
 
CrowdStrike آمار خود را بر اساس بررسی‌های 30 هزار تلاش برای نفوذ دسته‌بندی کرده است. در این رده‌بندی گروه اول که گروه «خرس» نامیده می‌شود، مربوط به هکرهای روس است. بعد از آن گروه کلیما یا «اسب پرنده» از کشور کره شمالی، «پاندا» از کشور چین و «گربه» از ایران به نمایش درآمده است. بعد از ایران نیز یک گروه مجرمان سایبری با نماد «عنکبوت» به چشم می‌خورد.
 
 
در این شکل نکته مهم سرعت هک در این گروه‌هاست که همانطور که گفته شد روسیه با میانگین 18 دقیقه و 49 ثانیه سریع‌ترین هکرها را در خود جا داده است. بعد از آن کره شمالی با دو ساعت و 20 دقیقه زمان شکست در دومین جایگاه قرار دارد. هکرهای چینی نیز با زمان شکست چهار ساعت در رده سوم و ایران با پنج ساعت و 9 دقیقه در رده چهارم قرار دارند. گروه eCrime با نماد عنکبوت نیز زمان شکست 9 ساعت و 42 دقیقه دارد.
 
با یک حساب سرانگشتی مشخص می‌شود که گروه خرس یا هکرهای روسی تقریبا هشت برابر از هکرهای کره شمالی سریع‌ترند که در رده بعدی آن قرار دارند. یعنی فاصله میان هکرهای رده اول و دوم بسیار زیاد است.
 
گفتنی است که چین در سال 2015 و در زمان ریاست جمهوری اوباما، با ایالات متحده به توافقی برای آتش‌بس حمله‌های سایبری دست یافته بود، اما رتبه دوم چینی‌ها در این لیست بی‌تفاوتی چینی‌ها را به این توافق نشان می‌دهد. هکرهای چینی در سال 2018 سیستم‌های مخابراتی ایالات متحده و کشورهایی در آسیا را مورد حمله قرار دادند و به تازگی نیز متهم شده‌اند که حقوق مالکیت معنوی شرکت‌های آمریکایی را سرقت کرده‌اند.
 
افزایش حملات از ایران و روسیه به آمریکا
دو هفته پیش، نیویورک تایمز گزارشی را منتشر کرد و در آن مدعی شد که حملات هکرهای ایرانی، چینی و روسی علیه سازمان‌های دولتی آمریکا در ماه‌های اخیر بیشتر شده و علت چیزی نبوده جز سیاست‌های خصمانه ترامپ علیه آنها.
 
دونالد ترامپ، رییس جمهور وقت آمریکا از همان ابتدای تصدی پست ریاست جمهوری آمریکا سیاست‌های خصمانه خود در قبال ایران را مطرح کرد و کشورمان را هدف سخت‌ترین تحریم‌های اقتصادی قرار داد که البته تبعات آن کاملا در زندگی روزانه مردم مشهود است. اما چین نیز از دشمنی‌های ترامپ در امان نبوده و هم‌اکنون درگیر جنگ اقتصادی تمام عیاری با آمریکاست.
 
طبق این گزارش کارشناسان امنیتی باور دارند که تصمیم رییس جمهور آمریکا برای ترک برجام و جنگ تجاری این کشور با چین و وضع تعرفه‌های سنگین روی واردات کالاهای چینی اصلی‌ترین علت افزایش حملات هکرهای ایرانی، چینی و روسی علیه آمریکا بوده است.
 
حملات اخیر ایرانی‌ها به بانک‌های آمریکایی، کسب‌وکارها و ادارات دولتی گسترده‌تر از موارد قبلی گزارش ‌شده است. ده‌ها شرکت و چندین اداره دولت ایالات متحده هدف این حملات بوده‌اند. نیویورک‌تایمز درباره این حملات با هفت نفر به شرط فاش نشدن نامشان صحبت کرده و اطلاعاتی از آنها به دست آورده است.
 
حملاتی که آژانس امنیت ملی آمریکا به ایران نسبت داده، باعث شد که وزارت امنیت میهن ایالات متحده، در زمان تعطیلی دولت در ماه گذشته، وضعیت اضطراری اعلام کند. حملات ایران با دور جدید حملات سایبری چین همراه شد. هکرهای چینی تلاش کرده‌اند رازهای نظامی و تجاری را از شرکت‌های نظامی و تکنولوژیک طرف قرارداد دولت آمریکا بدزدند.
 
بوئینگ، شرکت هوایی ژنرال الکتریک و تی‌ـموبایل از جمله هدف‌های حمله‌ هکرهای چینی بوده‌اند. نیویورک تایمز این حملات را تلاش‌های دولت چین برای جاسوسی صنعت‌محور توصیف کرده است. هیچکدام از این شرکت‌ها در این‌باره اظهار نظری نکردند و مشخص نیست که آیا هیچ‌کدام از حملات موفق بوده‌اند.
 
در میان کشورهایی که حملات سایبری علیه ایالات متحده انجام می‌دهند، روسیه تهدید اول محسوب می‌شود. علاوه بر اتهامات به روسیه برای دخالت در انتخابات آمریکا، هکرهای روسیه ظاهرا حملاتی را به نیروگاه‌های هسته‌ای، شبکه برق و سایر زیرساخت‌های ایالات متحده انجام داده‌اند.
 
در واقع، هکرهای روسی از هکرهای ایرانی و چینی فعال‌ترند؛ در همین رابطه اوایل امسال گزارش شد که فیس‌بوک و توییتر هزاران حساب کاربری جعلی منسوب به این کشور را که در راستای انتشار اخبار نادرست فعالیت می‌کردند حذف کردند.
 
تازه‌ترین حملاتی هم که در گزارش نیویورک تایمز و به نقل از سازمان امنیت ملی آمریکا و شرکت امنیتی خصوصی به هکرهای ایرانی نسبت داده شده، ظاهرا به قدری سخت و کاری بوده‌اند که وزارت امنیت داخلی آمریکا را وادار به صدور پیام هشدار اضطراری در زمان تعطیلی دولت این کشور کرده‌اند.
 
البته ناگفته نماند که آمریکا خود متهم است که با کمک اسرائیل حدود یک دهه پیش بدافزار استاکس‌نت را برای حمله به تاسیسات غنی‌سازی اورانیوم در سایت اتمی نطنز طراحی و در شبکه منتشر کرد.