سرقت یک میلیارد دلار ارز دیجیتالی توسط هکرها

گزارش‌های منتشر شده نشان می‌دهد که هکرها و مجرمان سایبری توانسته‌اند در ۹ ماهه نخست سال جاری ۲۰۱۸ میلادی یک میلیارد دلار ارز رمزنگاری شده به سرقت ببرند.
 
به گزارش CNBC، این روزها که بازار ارزهای دیجیتالی رمزنگاری شده بسیار داغ شده است، وب‌سایت‌ها، حساب‌های کاربری و پلت‌فرم‌های بسیاری برای استخراج بیت‌کوین یا بیت‌کوین ماینینگ ایجاد شده است تا بتوانند با استفاده از آنها به خرید و فروش و مبادلات تجاری کلان اقدام کنند. از طرفی دیگر، استقبال بی‌نظیر کاربران جهانی از ارزهای رمزپایه فرصت خوبی را برای هکرها و مجرمان سایبری فراهم آورده است تا بتوانند با هک حساب‌های کاربری آنها و نفوذ به پلتفرم صرافی‌های ارزهای دیجیتالی، از طریق حملات سایبری گسترده مبالغ هنگفتی را به سرقت ببرند.
 
به تازگی متخصصان و کارشناسان فعال در شرکت امنیت سایبری CipherTrace آمریکا پس از بررسی‌های انجام شده اعلام کرده‌اند که هکرها توانسته‌اند در ۹ ماه گذشته با هک و نفوذ به پلتفرم‌های صرافی و مراکز تبادل ارزهای رمزپایه، ۹۲۷ میلیون دلار که نزدیک به یک میلیارد دلار  را به سرقت ببرند که این رقم در مقایسه با سال گذشته ۲۰۱۷ میلادی، با یک رشد و افزایش قابل ملاحظه ۲۵ درصدی مواجه بوده است.
 
به گفته این متخصصان، می‌توان گفت که سرقت این میزان ارز رمز پایه بدان معناست که یک میلیارد دلار از سرمایه‌های جهان در زمینه پولشویی، فرار مالیاتی و قاچاق اسلحه، مواد مخدر و جرم و جنایت صرف شده است و این امر بدون شک تبدیل به یکی از بزرگترین چالش‌های پیش روی کشورهای جهان در آینده‌ای نه چندان دور خواهد شد که هرچه سریعتر باید فکری به حال آن کرد.
 
در این گزارش همچنین عنوان شده است که دزدی‌های با مبلغ کمتر نیز که در محدوده سرقت ۲۰ الی ۶۰ میلیون دلار بوده است، نیز در سه ماهه سوم سال جاری ۲۰۱۸ میلادی نسبت به مدت مشابه سال قبل از آن رشد داشته و به ۱۷۳ میلیون دلار رسیده است.
 
به عبارتی دیگر، در سال گذشته تنها ۲۶۶ میلیون دلار ارز دیجیتالی به سرقت رفته بود این در حالیست که این رقم در سال جاری به حدود یک میلیارد دلار رسیده است و این عدد خود به تنهایی آغازی برای یک فاجعه در زمینه فناوری اطلاعات و امنیت سایبری به شمار خواهد آمد.
 
در چند سال اخیر که ارزهای دیجیتالی رمزنگاری شده بسیاری همچون بیت کوین، مونرو و ریپل از محبوبیت و استقبال بی‌نظیری برخوردار شدند، همین امر موجب شده است کاربران و هکرهای بسیاری به کسب درآمد و پول در فضای مجازی روی آورند که این خود دلیل محکمی بود برای آنکه تعداد زیادی از اپلیکیشن‌ها و وب‌سایت‌هایی که پلت فرم و بستر مناسبی برای استخراج این ارزهای دیجیتالی فراهم می‌کردند، مانند قارچ در فضای اینترنت رشد کنند.
 
آمار حملات سایبری و هک در سال گذشته ۲۰۱۷ میلادی، به اوج خود رسیده است و با توجه به افزایش روزافزون حملات سایبری از سوی هکرها، کشورها و شرکت‌های کوچک و بزرگ بسیاری در سراسر جهان، هدف این‌گونه حملات قرار گرفته‌ و آسیب‌ها و خسارات جبران‌ناپذیری را متحمل شده‌اند.  
 
با اینکه ارزهای دیجیتالی رمزنگاری شده طرفداران بسیاری در سراسر جهان پیدا کرده‌اند، بسیاری از کشورها ازجمله کشورهای اروپایی درتلاشند تا این پول بی‌افسار را کنترل کرده و معاملات با آن را تا حد امکان محدود کنند، چراکه بر این باورند بیت‌کوین به تجارت‌های غیرقانونی و غیرمجاز همچون تجارت اسلحه، تجهیزات تروریستی، قاچاق دارو و موادمخدر دامن‌زده و به علت آنکه مقامات قضایی و پلیس نمی‌توانند طرفین معامله را شناسایی و ردگیری کنند، باعث سهولت آن می‌شود.
 

ایران در میان ۵ قربانی اصلی «کوین هایو»

مرکز مدیریت امداد وهماهنگی عملیات رخدادهای رایانه ای نسبت به شیوع بدافزار ارز دیجیتال با نام «کوین هایو» هشدار داد و اعلام کرد: ایران در بین ۵ کشور اول آلوده به این نرم افزار مخرب قرار دارد.
 
حملات و بدافزارها در سال ۲۰۱۷ متمرکز بر ‫باج افزارها بوده و گسترش روز افزون رمزارزها و افزایش قیمت آنها منبع جدید تهدیدات امنیتی و غیره منتظره است. به نحوی که سال ۲۰۱۷ بدافزارهای شناسایی شده استخراج رمزارز رشدی معادل ۸۵۰۰ درصد داشته و پیش بینی می شود یکی از چالش های امنیتی در سال های پیش رو، گسترش صعودی بدافزار های استخراج رمز ارز باشد.
 
مرکز مدیریت امداد و هماهنگی عملیات رخدادهای رایانه ای با اعلام هشدار در زمینه شیوع بدافزار استخراج رمز ارز «کوین هایو (Coin Hive)»، تاکید کرد: ‫کوین هایو (Coin Hive)، یک نرم افزار استخراج رمز ‫ارز برپایه جاوا اسکریپت، مبتنی بر مرورگر ارائه می دهد؛ استفاده آسان از کتابخانه های جاوا اسکریپت به صاحبان سایت این اجازه را می دهد تا با سوءاستفاده از بازدیدکنندگان بتوانند از این روش به کسب درآمد بپردازند. قراردادن کتابخانه جاوااسکریپتی کوین هایو در کد HTML وبسایت و فراخوانی تابع قرارداده شده و استخراج به ازای هر بازدید بدون اجازه کاربر، به عنوان مدل عملکردی این بدافزار اعلام شده است.
 
مرکز ماهر درباره اثرات مخرب این بدافزار تاکید کرد: عمل استخراج (ماینینگ) به شدت منابع کاربر را مصرف می کند و می تواند عملکرد مرورگر و سیستم عامل را دچار مشکل سازد. در همین حال مرورگر وب بیش از ۵۰ درصد قدرت پردازنده را استفاده می کند و با وجود اینکه سیستم عامل بیش از حد متعارف کار می کند، روند اجرای برنامه ها کند می شود. این مرکز همچنین نسبت به سوءاستفاده از روترهای میکروتیک با بهره گیری از این بدافزار ارز دیجیتال هشدار داد و اعلام کرد: پس از عمومی شدن آسیب پذیری تجهیزات میکروتیک، تعدادی از هکرها استخراج رمز ارز از دستگاه هایی که وصله امنیتی را دریافت نکرده اند را آغاز کردند.
 
بررسی ها نشان می دهد که برزیل، هند، اندونزی، ایران و آفریقای جنوبی کشورهای دارای بیشترین آلودگی روترهای میکروتیک به کوین هایو هستند و این آلودگی بیشتر در در شهرهای تهران، اصفهان، تبریز، بوشهر و خوی گزارش شده است. در همین حال مرکز ماهر نام ۵ سرویس دهنده پیشگامان توسعه ارتباطات، مخابرات فارس، پیشگامان هرمزگان و آسمان فراز سپاهان را که دارای بیشترین تعداد آلودگی در سطح کشور هستند، آورده است.
 

هکرها می توانند در ۲۴ ساعت سیستم تسلیحات آمریکا را کنترل کنند

طبق گزارشی جدید هکرها می توانند ظرف یک ساعت وارد سیستم تسلیحات ارتش آمریکا شوند و در یک روز کنترل آن را به دست گیرند. در این تحقیق یک تیم از هکرها توانست ۱۰۰ گیگابایت اطلاعات را دانلود کند.
 
به گزارش بیزینس اینسایدر، طبق جدید ترین تحقیق  سازمان GAO هکرهای وزارت دفاع آمریکا ظرف یک ساعت توانستند به سیستم تسلیحات اسلحه های ارتش این کشور دسترسی یابند. همچنین آنها در یک کنترل کامل آن را به دست گرفتند. 
 
این گزارش  به پنتاگون هشدار می دهد تحقیق مذکور سرآغازی برای بررسی مقایسه شکاف های امنیتی است.
 
همزمان با پیشرفته تر شدن سیستم وزارت دفاع آمریکا( DoD)و ارتباط آن با اینترنت، تهدید افرادی که می توانند سیستم اسلحه های ارتش را بدون شلیک یک گلوله شکست دهند هر سال بدتر شده است.
 
این گزارش طبقه بندی نشده به شکاف های امنیتی سیستم های تسلیحات خاصی اشاره نکرده، اما به طور کامل توضیح داده سیستمDoD  برای حل این معضل کافی نیست. همچنین با نموداری کوچک تعداد هشدارهایی که از دهه ۱۹۹۰ به این سیستم داده شده را نشان می دهد.
 
سیستم های تسلیحات به غیر از اسلحه های کوچک شامل اجزایی مانند سیستم های کنترل صنعتی، مخابراتی و هدف گیری، رادار یا لینک های وایرلس است.
 
 به هرحال در این تحقیق یک تیم آزمایشی توانستند کنترل های امنیت سایبری سیستم تسلیحات را شکست دهند. این کنترل ها به افراد غیر مجاز اجازه دسترسی به سیستم را نمی دهد. در یکی از موارد یک تیم دو نفره ظرف یک روز توانستند به سیستم تسلیحات دسترسی یابند. آنها با صرف یک روز دیگر کنترل سیستم را به دست گرفتند.
 
 در این تحقیق اشاره شده هکرها از روش های نوین برای تغییر ابزارها و روش های اختلال یا دسترسی به سیستم تسلیحات استفاده کردند. به طور مثال در برخی موارد اسکن یک سیستم  سبب شد بخش هایی از آن خاموش شود. در این تحقیق اشاره شده  یک مشکل معمول در این سیستم ها استفاده از پسوردهای ضعیف است.
 
همچنین چند تیم توانستند اطلاعات سیستم را کپی  و حذف کنند یا تغییر دهند. یک تیم از هکرها نیز توانست ۱۰۰ گیگا بایت اطلاعات معادل ۱۴۲ دیسک فشرده اطلاعات را دانلود کند.
 
طبق گزارش مذکور امنیت سایبری اسلحه ها تا ۲۰۱۴ یک معضل به حساب نمی آمد.

گرفتار کلاهبرداری خرید آنلاین لوازم‌التحریر نشوید

در حالی که مهاجمان سایبری از هر فرصتی برای هجوم به اطلاعات کاربران و کلاهبرداری از آن‌ها اقدام می‌کنند، با فرا رسیدن فصل بازگشایی مراکز آموزشی لازم است کاربران هنگام خرید آنلاین لوازم تحریر نکات ایمنی را رعایت کنند.
 
 
به گزارش ایسنا، امروزه با توجه اینکه در عصر ارتباطات درج آگهی‌های تبلیغاتی جایگاه ویژه‌ای در دنیای مجازی دارد، شاهدیم که افرادی از طریق درج این نوع آگهی‌ها، به کسب‌وکار غیرقانونی اقدام کرده و از این تبلیغات برای اهداف سوء و کلاهبرداری استفاده می‌کنند.
 
فصل بازگشایی مدارس، فرصت مناسبی برای خانواده‌ها جهت خرید وسایل ویژه دانش‌آموزی است. نکته قابل تامل در این ایام، امکان کلاهبرداری از طریق درج آگهی‌های فریبنده و جذاب از سوی برخی سایت‌ها و فروشگاه‌های مجازی به بهانه فروش ارزان‌قیمت کالاست. به همین دلیل پلیس فتا در آستانه فصل بازگشایی مدارس در مورد خرید اینترنتی لوازم التحریر هشدار داده است.
 
با توجه به اینکه مجرمان سایبری به بهانه‌های مختلف مانند تخفیف ویژه دانش‌آموزی فروش لوازم‌التحریر ممکن است پول هنگفتی از طعمه‌هایشان کلاهبرداری کنند، بنابراین شهروندان باید در مواجهه با این قبیل آگهی‌های جذاب و اغواگرایانه اینترنتی هوشمندانه عمل کرده و در پی تحقیق و بررسی اصالت فروشگاه مورد نظر، نسبت به بررسی دارا بودن «نماد اعتماد الکترونیک» توسط فروشگاه مجازی اطمینان حاصل کرده، سپس اقدام به ثبت سفارش و پرداخت هزینه کنند.
 
جهت جلوگیری از هرگونه کلاهبرداری، هموطنان در مواجهه با فروشگاه‌های اینترنتی هنگام ثبت سفارش و انتخاب نحوه پرداخت وجه، گزینه پرداخت در منزل را در اولویت قرار دهند تا بتوانند پس از اطمینان و بررسی تطابق جنس دریافتی و کالای ثبت سفارش شده مبلغ مورد نظر را پرداخت کنند.
 
از طرفی شهروندان درصورت اجبار به خرید از طریق درگاه‌های اینترنتی، باید مراقب باشند تا در دام سایت‌های جعلی موسوم به فیشینگ گرفتار نشوند و هنگام پرداخت مواردی مانند بررسی آدرس اینترنتی (URL) و وجود گواهینامهSSL  یا پروتکل امن انتقال اطلاعات (https) را در نظر گرفته و هنگام وارد کردن اطلاعات حساب خود از صفحه کلید مجازی استفاده کنند.

حملات هکری شبکه بانکی برزیل را فلج کرد

طی دو ماه اخیر، دی ان اس بیش از صدهزار روتر در برزیل به علت حمله هکری تغییر کرده تا کاربران خدمات بانکداری الکترونیک به سمت سایت های کلاهبردار هدایت شوند.
 
به گزارش زددی نت، نکته جالب این است که تغییر مسیر کاربران اینترنت تنها در زمانی صورت می گیرد که آنها تلاش می کنند به سایت های بانک های برزیلی مهاجرت کنند تا از خدمات الکترونیکی استفاده کنند.
 
کارشناسان امنیتی می گویند همین مساله نشان می دهد حمله یادشده کاملا برنامه ریزی شده بوده و با هدف سرقت پول از حساب های بانکی میلیون ها برزیلی طراحی شده است.
 
درحدود ۸۸ درصد از روترهای دستکاری شده در داخل خاک برزیل قرار دارند و تلاش برای سوءاستفاده از آنها از اواسط ماه آگوست آغاز شده است. اولین بار یک شرکت امنیتی به نام Radware حملات یادشده را شناسایی کرد.
 
بررسی های مستقل یک شرکت امنیتی چینی به نام Qihoo ۳۶۰ نشان می دهد هکرها با اسکن کردن آدرس های آی پی مورد استفاده روترها، موارد بدون کلمه عبور یا دارای کلمات عبور ضعیف را شناسایی می کنند و سپس با دسترسی به تنظیمات روترها و جایگزینی دی ان اس سرورهای تحت کنترل خود موارد پیش فرض حملات خود را انجام می دهند.
 
تا به حال ۵۲ سایت آلوده که کاربران برزیلی به سمت آنها هدایت شده اند، شناسایی شده که همگی شباهت های بسیار زیادی به سایت های بانکداری الکترونیک موسسات مالی و اعتباری مشهور این کشور دارند. عامل یا عوامل این حملات هنوز شناسایی نشده اند.

۵۰ میلیون اکانت فیس بوک هک شد؛ پسوردتان را عوض کنید!

بدبیاری‌های فیس بوک تمامی ندارد. ۵۰ میلیون اکانت کاربران فیس‌بوک روز جمعه هک شد و تاثیر این نه فقط بر سایت فیس‌بوک بلکه شامل سایت‌هایی چون اینستاگرام، اسپاتیفای و Airbnb  نیز می‌شود. 
فیس‌بوک به کسانی که اکانت آنها هک شده هشدار لازم برای تغییر پسورد را داده است گفته شده اکانت خود زاکربرگ و شرلی سندبرگ نیز در میان ۵۰ میلیون اکانت هک شده است. 
 
Facebook-logo.png
 
این احتمالا بزرگترین هک تاریخ فیس‌بوک است. خود فیس‌بوک روز جمعه این نفوذ و سرقت اطلاعات ده‌ها میلیون اکانت را تایید کرده است هرچند هویت هکرها مشخص نیست. 
هک شدن اکانت‌های فیس‌بوک یکی از بزرگترین نفوذهای اتفاق افتاده در تاریخ اینترنت است است و میلیون‌ها اکانتی که از طریق فیس‌بوک به سایتهای دیگر وارد می‌شدند یا به نوعی از سیستم ورود فیس‌بوک استفاده می‌کردند نیز در میان قربانیان قرار دارند. 
 
هرچند فیس‌بوک به کاربرانی که پسورد اکانتشان لو رفته توصیه‌های لازم را کرده اما کارشناسان امنیتی به همه کاربران فیس‌بوک توصیه می‌کنند که پسوردهای این سرویس را تغییر دهند.
 
فیس‌بوک در بیانیه‌ای اعلام کرده که اشکال امنیتی که منجر به این سرقت اطلاعات کاربران شده را برطرف کرده و مقامات قضایی را نیز در جریان این موضوع قرار داده هرچند از هویت هکرها و مبدا آنها و همچنین میزان خسارتی که آنها به بار آورده‌اند فعلا مطلع نیست. 
 
چه چیزی هک شده است ؟
 
فیس‌بوک می‌گوید هنوز در مراحل اولیه تحقیق درباره این هک است اما به گفته فیس‌بوک هکرها از دو باگ موجود در این سایت برای نفوذ استفاده کرده‌اند که دست بر قضا این باگ‌ها در بخش مربوط به تنظیم اطلاعات حریم شخصی کاربران بوده است. موضوعی که ظاهرا دست از سر فیس‌بوک برنمی‌دارد. یکی از این باگ‌ها مربوط به آپلود ویدیویی برای اپلیکیشن تبریک تولد فیس‌بوک است که سال ۲۰۱۷ توسط فیس بوک معرفی شده است. این حفره امنیتی به هکرها اجازه می‌داد تا به اصطلاح به توکن ( Token) کاربران دسترسی پیدا کنند کلید دیجیتالی که به دسترسی به اکانت را فراهم می‌کند. 
 
هنوز مشخص نیست این هک چه زمانی اتفاق افتاده است. 
 
شرکت فیس‌بوک روز جمعه بیش از ۹۰ میلیون اکانت را را مجبور کرد که تا دوباره وارد حساب کاربری‌شان شوند. فیس‌بوک امروزه ۲.۲ میلیارد کاربر دارد. 
 
تیم امنیتی فیس بوک تابستان امسال بعد از خروج Alex Stamos  رییس بخش امنیتی این شرکت کاملا متحول شد. او این شرکت را برای تدریس در استنفورد ترک کرد. تیم امنیتی فیس بوک از آن زمان به جای کار به صورت یک بخش مستقل به عنوان بازویی برای تیم محصول فیس‌بوک در سراسر این شرکت در آمد. فیس‌بوک اعلام کرد با این تغییر ساختاری بخش امنیت در هر مرحله از توسعه محصول بر آن اشراف خواهد داشت.


واکنش‌ها به هک فیس‌بوک 
 
مارک زاکربرگ: ما این موضوع را بسیار جدی گرفته‌ایم. خوشحالم که این (‌نفوذ) را کشف کردیم اما این واقعا اشکال بزرگی است که در سیستم ما به وجود آمده است. 
 
روهیت چوپرا عضو کمیسیون تجارت فدرال : این نفوذ نه تنها حریم خصوصی ما را به خطر انداخته بلکه اقتصاد و امنیت ملی ما را نشانه گرفته است. هزینه بی عملی ما بسیار بالا خواهد بود و باید در این زمینه پاسخ‌گو باشیم.
 
هک فیس‌بوک در زمانی اتفاق افتاده که این شرکت همچنان زیر فشار افکار عمومی و مقامات دولتی در زمینه فروش اطلاعات شخصی کاربران به شرکتهایی چون کمبریج آنالیتیکاست. موضوعی که به عذرخواهی رسمی زاکربرگ منجر شد.
 
 
فیس‌بوک جلوی انتشار خبر هک را می‌گیرد
 
خبر هک شدن روز جمعه فیس‌بوک تحلیل‌ها و نظرات مختلفی را به همراه داشته اما به نظر می‌رسد بزرگترین شبکه اجتماعی جهان مایل نیست از فضای خود این شبکه برای گسترش تحلیل‌ها و اخبار مربوط به این هک استفاده شود. 
 
تنها دقایقی پس از آنکه فیس‌بوک از طریق یک کنفرانس مطبوعاتی از نفوذ هکرها به این شبکه اطلاع داد کاربران متوجه شدند که قادر به اشتراک گذاری اخبار و گزارشهای مربوط به این هک در خود فیس بوک نیستند. 
 
ظاهرا فیس‌بوک برای ساعتی عبارت فیس بوک هک شد را در کل این شبکه فیلتر کرد و کاربران قادر به اشتراک گذاری این خبر نبودند. برخی خبرنگاران رسانه‌ها نیز اعلام کردند که فیس بوک اجازه نشر اخبار آنها را نمی‌دهد.

مقابله فیس‌بوک با خبر هک خودش

خبر هک شدن روز جمعه فیس‌بوک تحلیل‌ها و نظرات مختلفی را به همراه داشته اما به نظر می‌رسد بزرگترین شبکه اجتماعی جهان مایل نیست از فضای خود این شبکه برای گسترش تحلیل‌ها و اخبار مربوط به این هک استفاده شود. 
 
تنها دقایقی پس از آنکه فیس‌بوک از طریق یک کنفرانس مطبوعاتی از نفوذ هکرها به این شبکه اطلاع داد کاربران متوجه شدند که قادر به اشتراک گذاری اخبار و گزارشهای مربوط به این هک در خود فیس بوک نیستند. 
 
ظاهرا فیس‌بوک برای ساعتی عبارت فیس بوک هک شد را در کل این شبکه فیلتر کرد و کاربران قادر به اشتراک گذاری این خبر نبودند. برخی خبرنگاران رسانه‌ها نیز اعلام کردند که فیس بوک اجازه نشر اخبار آنها را نمی‌دهد.
 
کاربران در هنگام انتشار این خبرها با این پیغام مواجه می‌شدند:  سیستم امنیتی ما نشان می‌دهد که تعداد زیادی از کاربران این محتوا را انتشار داده‌اند که ممکن است اسپم باشد لطفا چیز دیگری را پست کنید
 
مطالب  خبرگزاری AP و روزنامه گاردین از جمله مطالبی بود که فیس‌بوک آن را اسپم تشخیص داد! 
 
این حرکت فیس بوک انتقادات زیادی نسبت به آن ایجاد کرد که جلوی انتشار اخبار مربوط به هک خود را گرفته است.

یک راه ساده برای جلوگیری از حملات فیشینگ

در حالی که هکرها می‌توانند با هدایت شما به‌جای سایت واقعی به دامنه فیشینگ، حساب کاربری شما را هک کنند، با تصدیق دو مرحله‌ای می‌توان از حملات فیشینگ آن‌ها جلوگیری کرد.
 
به گزارش ایسنا، احراز هویت دو مرحله‌ای یک لایه امنیتی را بالاتر از نام و رمز عبور کاربر ایجاد کند که با این روش مهاجمان به‌راحتی نمی‌توانند به دستگاه‌های شخصی دسترسی پیدا کنند. در حالی که برخی از هکرها برای دسترسی به حساب‌های کاربران لینکداین حمله می‌کنند، اما این ای‌میل‌ها به‌طور خاص از دامنه tlposquatted llnked [.] com  استفاده می‌کنند.
 
 
حملات فیشینگ به سادگی انجام می‌شود؛ زمانی که کاربر یک درخواست جدید را از لینکداین دریافت می‌کند، با ارسال یک ای‌میل به شما اطلاع‌رسانی می‌شود که با کلیک کردن برروی لینک به حساب کاربری لینکداین وارد می‌شوید. اما به‌جای هدایت به لینکداین، شما را به دامنه فیشینگ llnked [.] com  هدایت و از شما درخواست می‌کند تا اطلاعات ورود به سیستم را پر کنید. پس از ورود به صفحه شما می‌توانید زمان حمله نام کاربری، رمز عبور و کوکی‌ها را در یک پنجره جداگانه مشاهده کنید.
 
هنگامی که قربانی وارد صفحه می‌شود، یک کد شش رقمی برای وی ارسال می‌شود که این ورود انجام‌شده در کوکی ثبت شده و بعد از درج کد اجازه دسترسی امن برقرار می‌شود. در همین راستا مهاجمان می‌توانند ورود به حساب کاربری توسط قربانی را دسترسی داشته و به راحتی رهگیری کنند. بر اساس اطلاعات سایت پلیس فتا، در حال حاضر مهاجم برای دسترسی به کوکی قربانی نیاز به وارد شدن به وب‌سایت واقعی لینکداین را دارند و و بعد از آن با ابزارهای توسعه‌دهنده به‌سادگی می‌تواند به سیستم قربانی وارد شود.
 
با وجود این، حداقل 10 روش مختلف برای جلوگیری از احراز هویت وجود دارد. هم‌چنین آموزش ضدفیشینگ واقعا مهم است، زیرا اگر قربانی امنیت هک سیستم را هوشمندانه انجام دهد و  هکرهای کلاه سفید از گسترش تایید هویت جعلی جلوگیری کنند، آلودگی سیستم‌ها بسیار کاهش می‌یابد.

روش‌هایی آسان برای جلوگیری از هک شدن: هرگز پیوست‌ها را باز نکنید!

اگرچه هر وسیله‌ای که به اینترنت متصل است، می‌تواند هک شود، اما موارد متعددی وجود دارد که می‌توانید برای محافظت از داده‌های خود انجام دهید.
 
اگرچه از لحاظ فنی، هرچه که به اینترنت متصل باشد قابلیت هک شدن دارد، اما نکاتی وجود دارد که ریسک سرقت اطلاعات شما را کاهش می‌دهد. از جمله اینکه به ای‌میل‌هایی که برایتان ارسال می‌شود، مشکوک باشید، آدرس لینک‌های ارسالی را چک کنید، تا زمانی که مطمئن نشدید فایل‌های پیوست را باز نکنید، رمزهای عبور قوی انتخاب کنید و اطلاعات شخصی‌تان را در وای‌فای‌های عمومی به اشتراک نگذارید.
 
به ایمیل‌ها مشکوک باشید
 
بسیاری از حملات سایبری از طریق ای‌میل‌های مخرب ساده راه‌اندازی می‌شوند. ای‌میل یک پلت‌فرم ارتباطی فوق‌العاده است، زیرا شما می‌توانید هر چیزی را برای هر کسی ارسال کنید، اما این بدان معناست که می‌تواند یک خطر امنیتی بزرگ هم باشد. برای مثال در حملات فیشینگ برای قربانیان، ای‌میل‌های بی‌خطری ارسال می‌شود که قربانیان را به وب‌سایت‌های جعلی هدایت کرده و از آن‌ها درخواست می‌شود اطلاعات شخصی خود را به‌روز کنند.
 
بهترین راه برای جلوگیری از کلاهبرداری (داده، پول و غیره ...) در ای‌میل‌های جعلی این است که مطمئن شوید فرستنده کیست. آدرس ای‌میل خود را بررسی کنید تا ببینید آیا با وب‌سایت مورد نظرتان مطابقت دارد یا خیر. برای اطمینان بیش‌تر، می‌توانید آدرس IP فرستنده را نیز بررسی کنید.
بر اساس اطلاعات سایت پلیس فتا، شما می‌توانید این کار را با یافتن منبع اطلاعات ای‌میل انجام دهید و به دنبال آدرس IP که تحت این فرمان است"Received: from."   باشید. سپس می‌توانید آی‌پی مورد نظر را در گوگل شناسایی کنید.
 
آدرس پیوند (لینک) را چک کنید
 
عموما پیام‌های ناشناخته حاوی لینک به سایت‌های ناشناخته هستند. گشت و گذار به یک وب‌سایت ناشناخته و مرموز می‌تواند پیامدهای ناخواسته‌ای را به بار آورد. برای مثال صفحات آن بگونه‌ای طراحی می‌شود که می‌تواند به راحتی شما را در دام فیشینگ بیندازد. ظاهری قابل اعتماد و سالم، ممکن است ناامن یا آلوده به نرم‌افزارهای مخرب باشد!
 
اگر وسوسه شدید روی یکی از این لینک‌ها کلیک کنید، بهتر است بدانید این دقیقا همان جایی است که شما را به دام می‌اندازند. بهترین راه این است که محل لینک را به یک مرورگر جدید کپی کرده و جایگذاری کنید تا سایت چهره خودش را آشکار کند. اگر این یک لینک کوتاه باشد، می‌توانید، قبل از آنکه روی آن کلیک کنید، از ابزارهایی مانند URL X-ray استفاده کنید تا مقصد واقعی آن را تشخیص دهید.
همچنین سایت‌های رمزگذاری‌شده یکی از امن‌ترین وب‌سایت‌ها هستند که می‌توانید از آن‌ها بازدید کنید. زمانی که علامتHTTPS   یا نماد قفل را در آدرس سایت و مرورگر خود مشاهده کردید، متوجه می‌شوید این سایت‌ها ایمن هستند.
 
هرگز پیوست‌ها را باز نکنید (مگر اینکه واقعا مطمئن باشید)
 
یک قانون خوب این است که هرگز فایل‌های پیوست (الصاق‌شده) را تا زمانی که کاملا از صحت آن مطمئن نشده‌اید، باز نکنید. چراکه یکی از ساده‌ترین ‌ایده‌ی هکرها برای بارگیری کدهای مخرب در رایانه‌های قربانی، ارسال ای‌میل با فایل‌های حاوی ویروس است.
 
یک راه که مکررا شرکت‌ها از آن طریق هک می‌شوند این است که کارمندان بدون هیچ ملاحظه‌ای فایل‌های مخرب را دریافت (دانلود) می‌کنند و کل شبکه را مورد نفوذ قرار می‌دهند، در حالی که خود خبر ندارند! خطرناک‌ترین نوع این فایل‌ها با پسوند PDFs، Word و .EXEs هستند.
 
از تایید هویت دومرحله‌ای استفاده کنید
 
همان‌طور که شرکت‌های بزرگ‌تر هک می‌شوند، احتمال این که رمز عبور شما لو برود نیز وجود دارد. هنگامی که هکرها رمزهای عبور را دریافت می‌کنند، سعی می‌کنند به حساب‌های شخصی و داده‌هایی که به سرقت برده‌اند دسترسی پیدا کنند.
 
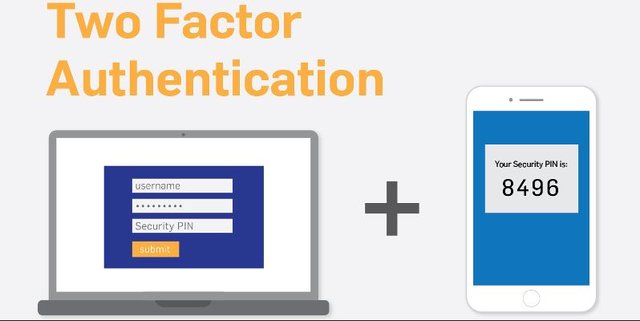
با فعال کردن احراز هویت دوعاملی (تایید هویت دو مرحله‌ای)، کاربران نه تنها باید یک رمز عبور را وارد کنند، بلکه همچنین باید با یک مورد دیگر مانند کد ارسال‌شده به تلفن همراه هویت خود را تایید کنند. این روش راه خوبی برای جلوگیری از مهاجمانی است که رمزهای عبور را دزدیده‌اند. از این رو شرکت‌های زیادی از این روش و قابلیت فنی استفاده می‌کنند. 
 
برای مثال، در نرم‌افزار Slack، یک بار تأیید هویت دومرحله‌ای را ایجاد کرد و آن را تا زمانی که به نقض اطلاعات اخیر اختصاص داشت، ادامه داد. این بدان معناست که درصورتی که هکرها اطلاعات کاربرانSlack  را سرقت کنند، هکرها احتمالا همچنان قادر به ورود به حساب کاربری نخواهند بود، مگر اینکه بقیه موارد شخصی تایید هویت مانند شماره تلفن را نیز داشته باشند. اگر احراز هویت دوعاملی گزینه‌ای برای تنظیمات حریم خصوصی حساب‌هایتان باشد، عاقلانه است که آن را انتخاب کنید.
 
از کلمه عبور پیشرفته استفاده کنید
این موضوع در حالی نادیده گرفته شده که واضح‌ترین نکته است. از یک رمز عبور قوی شامل حروف بزرگ، حروف کوچک، اعداد، علائم نقطه‌گذاری و کلمات شکسته و نامفهوم استفاده کنید. رمز عبور را از اطلاعات شخصی خود مانند سال تولد، کد پرسنلی و غیره انتخاب نکنید و آن را در جایی ذخیره نکنید.
 
از همه مهم‌تر اینکه از رمز عبور یکسان برای چندین حساب استفاده نکنید. برخی از ابزارهای عالی مانند LastPass و 1Password  وجود دارند که گذرواژه‌ها را ایمن ذخیره می‌کنند. همچنین، تغییر رمزهای عبور به خصوص برای حساب‌های آسیب‌پذیر مانند ای‌میل و حساب بانکی ضروری است.
 
مراقب ابر باشید
 
در اینجا یک قاعده مطرح می‌شود. اگر شما می‌خواهید مردم به اطلاعات شما دسترسی نداشته باشند، پس آن را به اشتراک نگذارید. این موضوع شامل ذخیره‌سازی ابری هم می‌شود. مهم نیست که شرکت‌ها چقدر بگویند پلت‌فرم‌شان امن است، شما باید در نظر داشته باشید که اطلاعات‌تان را به شخص دیگری منتقل می‌کنید. بسیاری از کارشناسان حفظ حریم خصوصی معتقدند که هر چیزی که شما در اینترنت قرار می‌دهید، احتمال دارد که بصورت آنلاین منتشر شود.
 
آیا این بدان معنی است که شما نباید چیزی را در سرویس‌های ابری ذخیره کنید؟ نه لزوما، فقط به این معنی است که شما از فایل‌های خود مطلع باشید و بدانید که شیوه ارائه‌دهندگان در ذخیره‌سازی ابری شما چیست. علاوه بر این، مطمئن شوید که اگر فایل‌های خود را برروی کامپیوتر یا گوشی هوشمند خود حذف ‌می‌کنید، آن‌ها در هر پشتیبان‌گیری ابری شما نیز حذف ‌شوند.
 
اطلاعات شخصی را در وای‌فای عمومی به اشتراک نگذارید
 
درباره خرید بلیت هواپیما یا چک کردن حساب بانکی خود فکر می‌کنید، در حالی که در کافی‌شاپ نشسته‌اید؟ شاید بخواهید تجدیدنظری درباره این موضوع داشته باشید؛ زیرا هیچ خبری از امن بودن ارتباطات ندارید.
 
همین موضوع برای مکان‌هایی مانند هتل‌ها و مراکز کنفرانس نیز وجود دارد. محققان امنیتی یک آسیب‌پذیری را کشف کردند که ترافیک وای‌فای را در برخی از بزرگترین هتل‌های جهان که آسیب‌پذیر بودند، مورد حمله قرار داد. هیچ راهی برای یک فرد وجود ندارد که بداند این اتفاق رخ داده است یا نه، بنابراین بهتر است که دارای فکر سلیم باشید و بدانید کجا مشغول گشت و گذار در فضای مجازی هستید. اما در آخر پیشنهاد می‌شود که به این وای‌فای‌های محلی و باز که به آنها اطمینان ندارید، متصل نشوید یا اگر شدید از شبکه خصوصی مجازی یا تغییر آی‌پی استفاده کنید.

اطلاعات کاربران رایانه‌های اپل به سرقت رفت

به گفته متخصصان امنیتی، اپلیکیشن پرطرفدار Dr. unachiver به اطلاعات کاربران اپل در رایانه‌های مک دسترسی پیدا کرده و آن‌ها را به سرورهای نامعلومی ارسال کرده است.
 
به گزارش هکرنیوز، با توجه به آنکه این روزها حریم خصوصی و محافظت از اطلاعات شخصی کاربران در فضای مجازی از اهمیت به‌سزایی برخوردار شده است، متخصصان فعال در حوزه امنیت سایبری به تازگی با انجام بررسی‌های متعددی سعی دارند علاوه بر متذکر شدن به شرکت‌های توسعه‌دهنده اپلیکیشن، نرم‌افزار و سیستم عامل، به کاربران نیز هشدار دهند که براحتی به هر اپلیکیشنی اعتماد نکنند و اطلاعات شخصی خود را در معرض سوءاستفاده هکرها و مجرمان سایبری قرار ندهند.
 
حالا کارشناسان امنیتی به تازگی از آسیب‌پذیری و ضعف امنیتی نرم‌افزار محبوب و پرطرفداری که Dr. unachiver نام داشت و به منظور بازگشایی فایل‌های زیپ مورد کاربرد کاربران مک اپل قرار می‌گرفت، پرده‌برداری کرده‌اند که نشان می‌دهد به خیل عظیمی از اطلاعات ذخیره شده کاربران این رایانه‌ها دسترسی پیدا کرده و آن‌ها را به سرورهای نامعلوم و نامشخصی ارسال می‌کرده است.
 
با اینکه فروشگاه‌های اینترنتی نظیر مک استور قوانین و مقررات سخت‌گیرانه و پیچیده‌ای دارند، کاربران موظف هستند که دسترسی‌های اپلیکیشن‌های نصب شده خود را بررسی و در صورت لزوم، محدود کنند.
 
نحوه دسترسی این اپلیکیشن به اطلاعات کاربران رایانه‌های مک بدین صورت بوده است که پس از اجرا و اتمام کار مربوطه، از کاربر درخواست یک اسکن برای ویروس را ارسال می‌کرده و قربانیان نیز با تایید آن، به صورت ناخودآگاه اطلاعات شخصی خود را در معرض سوءاستفاده هکرها و مجرمان سایبری قرار می‌دادند.
 
یکی دیگر از اپلیکیشن‌هایی که چنین کار مشابهی را انجام داده است، Dr. Cleaner بوده که در فروشگاه اینترنتی مک استور برای نصب و دانلود وجود داشته و حریم خصوصی کاربرانش را نقض کرده است.