جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

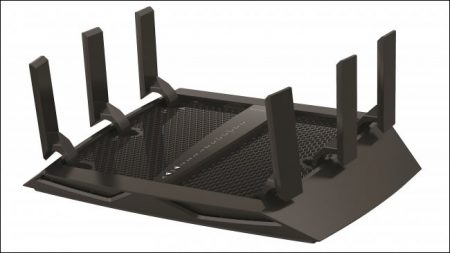
روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

جاسوسی یا نقص فنی؟ افشای ارتباط پنهانی روترهای چینی با سرورهای خارجی

روترهای شبکه همواره به‌مثابه دروازه اصلی ورود داده‌ها به منازل، شرکت‌ها و زیرساخت‌های حیاتی عمل می‌کنند؛ نقشی کلیدی که بروز کوچک‌ترین روزنه نفوذ در آن‌ها را به یک تهدید زنجیره‌ای برای تمام دستگاه‌های متصل تبدیل می‌سازد. در همین راستا، انتشار گزارشی از کشف یک مسیر دسترسی مخفی و غیرمجاز در میان‌افزار بیش از ۲۰ مدل روتر ساخت شرکت چینی Zbtlink، موجی از نگرانی‌های امنیتی را در مقیاس بین‌المللی ایجاد کرده است.

ارسال مخابره پنهانی هر ۳۵ ثانیه یک‌بار به مقصدی در چین

بر اساس تحقیقات فنی مؤسسه امنیت سایبری «وال‌چک» (VulnCheck)، این کد پنهان که با شناسه «Endlessdoors» معرفی شده، در عمیق‌ترین سطح دسترسی نرم‌افزاری یعنی «دسترسی ریشه» (Root) اجرا می‌شود.

روتر

بررسی رفتار ترافیکی نشان می‌دهد روترهای تحت تأثیر — که با نام‌های تجاری Zbtlink و Wiflyer در بازارهای بین‌المللی توزیع شده‌اند — پس از هر بار راه‌اندازی، به‌طور خودکار و تقریباً هر ۳۵ ثانیه یک‌بار تلاشی پیوسته برای ارسال سیگنال و اتصال به دامنه‌ای مستقر در چین انجام می‌دهند. این ارتباط روی کانال TCP و بدون بهره‌گیری از هرگونه مکانیزم احراز هویت یا رمزنگاری داده‌ها برقرار می‌شود؛ وضعیتی که امکان تزریق کد و اجرای فرامین مخرب از راه دور را برای مهاجمان سایبری هموار می‌کند.

دروازه نفوذ به کل شبکه؛ چرا خطر از روتر فراتر می‌رود؟

اهمیت این رخداد در جایگاه کانونی روتر نهفته است. تسخیر یک روتر صرفاً به معنای اختلال در اتصال وب نیست؛ بلکه کنترل‌کننده دستگاه می‌تواند ترافیک اطلاعاتی کاربران را شنود کند، تنظیمات دی‌ان‌اس (DNS) را دست‌کاری کرده و از روتر به‌عنوان سکوی پرتابی برای نفوذ به کامپیوترها، سرورهای محلی و تجهیزات اینترنت اشیاء (IoT) متصل به همان شبکه بهره ببرد. برآوردها حاکی از گردش دست‌کم ۱۰۰ هزار دستگاه از این روترهای آسیب‌پذیر در سراسر جهان است که ابعاد این معضل را بین‌المللی می‌کند.

روتر

توجیه فنی شرکت سازنده و چالش زنجیره تأمین

به دنبال انتشار این گزارش، شرکت Zbtlink ضمن توقف فروش ۲۰ مدل از محصولات خود و حذف میان‌افزارهای مرتبط از وب‌سایت رسمی، ادعا کرد که این قابلیت صرفاً یک ابزار پشتیبانی فنی برای خدمات پس از فروش و عیب‌یابی بوده و سوءاستفاده‌ای از آن صورت نگرفته است. با این حال، تحلیل‌گران امنیت سایبری تأکید دارند که تعبیه ابزارهای کنترل از راه دور بدون پروتکل‌های احراز هویت قدرتمند، ذاتاً یک «درِ پشتی خطرناک» تلقی می‌شود.

این پرونده بار دیگر بر ضرورت ارزیابی و ممیزی سخت‌افزارهای وارداتی، پایش ترافیک خروجی نامتعارف و بازنگری در امنیت زنجیره تأمین تجهیزات ارتباطی در سطوح سازمانی و ملی تأکید می‌ورزد.

امنیت شبکه وای‌فای شما در چه حدی است و چگونه می‌توان آن را ارتقا داد؟

امنیت وای‌فای

هنگامی‌که بحث بر سر فناوری‌های مدرن باشد، کاربران باید بین راحتی و امنیت، تعادلی را ایجاد کنند. همگی می‌خواهند که سریعا به اینترنت دسترسی داشته باشند و به همین دلیل است که شبکه‌های وای‌فای در همه‌جا حضور دارند. اما سؤال اینجا است که روتر وای‌فای شما تا چه اندازه امن بوده و اینکه چه کاری را جهت حفاظت از شبکه خود می‌توانید انجام دهید؟ در ادامه با آی‌تی‌رسان همراه باشید تا جواب این پرسش‌ها را پیدا کنیم.

چیزی که این روزها زیاد شنیده نمی‌شود این است که اگر از راه‌کارهای معقول استفاده کرده و بهترین شیوه‌ها را در پیش گیرید، احتمالا کمتری نگرانی را نیز خواهید داشت.

آنتونی وانس (Anthony Vance)؛ پروفسور و مدیر مرکز امنیت سایبری دانشکده کسب‌و‌کار فاکس واقع در دانشگاه تمپل می‌گوید: “اساسا، شبکه‌های وای‌فای نسبتا امن هستند. مردم نباید نگران آن‌ها باشند.” البته، خطرات در مسائل جزئی بوده و جهت کشف آن‌ها باید به جزئیات بپردازیم.

روتر شما چه کاری را انجام می‌دهد؟

شاید زیاد به روتر خود فکر نکنید، اما احتمالا این دستگاه مهم‌ترین گجت خانه شما باشد. روتر شما مهم‌ترین دستگاهی است که به شبکه خانگی شما متصل است. اکثر روترهای وای‌فای چندین کاربرد دارند. در وهله اول آن‌ها دروازه‌هایی بوده که یک مودم سیمی را به شبکه داخلی متصل می‌کنند. این دستگاه‌ها همچنین نقاط دسترسی بی‌سیم (wireless access points) بوده که اتصال وای‌فای دستگاه‌های خانه شما را نیز فراهم می‌آورند. برخی از روتر از چند درگاه‌ اترنت (Ethernet) نیز بهره می‌برند که این موضوع آن‌ها را به یک هاب شبکه‌ای تبدیل می‌کند.

امنیت وای‌فای

بسیاری از شرکت‌های ارتباطی تمامی قابلیت‌های مودم و روترهای وای‌فای را به‌صورت یکجا ارائه می‌دهند، بنابراین یک دستگاه در اختیار خواهید داشت که می‌تواند تمامی کارها را انجام دهد. به‌هرحال، اگر مودم و روتر وای‌فای شما یکپارچه باشند، باید بدانید که بسیاری از آن‌ها سرعت چندان بالایی نداشته و همچنین ممکن است که از برخی از ویژگی‌ها محروم بوده و امنیت یک روتر وای‌فای جداگانه را نداشته باشند.

روترها شهرت چندان مناسبی ندارند

بسیاری از مردم به دیده شک به روترها نگریسته و این‌گونه می‌پندارند که این دستگاه‌ها به‌راحتی قابل هک بوده و هکرها می‌توانند اطلاعات و پهنای باند آن‌ها را به سرقت ببرند. اما باید بدانید که این‌ها تصورات غلطی هستند.

وانس می‌گوید: “در روزهای ابتدایی به دلیل استفاده از سیستم امنیتی WEP، امنیت نقاط دسترسی وای‌فای بسیار ضعیف بود. فکر می‌کنم که همین موضوع باعث شده تا شبکه‌های وای‌فای از آن زمان وجهه نامناسبی پیدا کنند.”

WEP اولین پروتکل امنیتی شبکه‌های وای‌فای بود و چنان آسیب‌پذیر بوده که به‌سختی می‌توان آن را نسبت به عدم وجود استانداردهای امنیتی برتری داد. این پروتکل در سال 2004 کنار گذاشته شد و توسط WPA و سپس WPA2 جایگزین شد. WPA2 همان پروتکلی است که ما در حال حاضر از آن استفاده می‌کنیم. این پروتکل یک شیوه رمزنگاری را ارائه داده که در عمل اجازه هیچ نفوذی را به شبکه‌های خانگی نمی‌دهد.

در هر صورت، WPA2 نیز به‌زو‌دی توسط پروتکل WPA3 کنار گذاشته می‌شود. پروتکل WPA3 به‌تازگی در حال عرضه به بازارها است. این استاندارد جدید پیشرفت‌های کمی را حاصل کرده که یکی از آن‌ها را می‌توان مقاومت در برابر حملات فرهنگ‌لغتی دانست. این مزیت باعث می‌شود تا شبکه خانگی شما از حملات حدس‌زنی گذرواژه‌ها در امان باشد. این استاندارد به شبکه‌هایی که از یک گذرواژه ضعیف برخوردار هستند، کمک شایانی می‌کند.

از یک شبکه میهمان استفاده کنید

باید بدانید که هر ویژگی، قابلیت و یا استاندارد امنیتی، ارزش خرید را ندارد. به‌عنوان‌مثال: اگر در حال حاضر از یک گذرواژه منحصربه‌فرد و قوی برای روتر خود استفاده می‌کنید، وانس به شما پیشنهاد نمی‌دهد که اکنون روتر خود را به دستگاه‌های مجهز به استاندارد WPA3 ارتقاء دهید.

بااین‌حال شاید برخی از قابلیت‌ها ارزش ارتقاء را داشته باشند. اگر مودم شما این امکان را ندارد تا به‌وسیله آن یک شبکه میهمان را راه‌اندازی کنید، شاید این دلیل برای بسیاری از کاربران جهت ارتقاء کافی باشد. بدین شیوه شبکه میهمان از شبکه اصلی شما جدا خواهد بود. وانس می‌گوید: “انگار که دو نقطه دسترسی متفاوت داشته باشید. هر دو شبکه می‌توانند به اینترنت دسترسی داشته باشند، اما نمی‌توانند با یکدیگر ترکیب شوند.”

این قابلیت برای میهمانان عالی خواهد بود. اما دلیل قانع‌کننده‌تری برای استفاده از شبکه‌های میهمان وجود دارد و آن، دستگاه‌های هوشمند هستند. از این طریق می‌توانید دستگاه‌های مهم خود مانند: گوشی‌های هوشمند، تبلت‌ها و رایانه‌ها را به شبکه اصلی متصل کنید. همچنین می‌توانید دستگاه‌های مبتنی بر اینترنت اشیاء (IoT) مانند گجت‌های کودکان و همچنین دستگاه‌های میهمانان خود را به شبکه میهمان متصل کنید.

یکی از اعضای انجمن IEEE به نام کین مک‌گلادری (Kayne McGladrey) می‌گوید: “شبکه‌های وای‌فای فقط به اندازه امنیت ضعیف‌ترین دستگاهی که به آن‌ها متصل بوده، ایمن هستند. می‌توان از دستگاه‌های مبتنی بر اینترنت اشیاء استفاده کرد و گذرواژه یک شبکه وای‌فای را علنی ساخت.”

دستگاه‌های هوشمند مانند: وب‌‌کم‌ها، زنگ درب‌ها، کلیدها، پریزها و سایر دستگاه‌های مبتنی بر اینترنت اشیاء بسیار ناامن هستند. گفته‌های کارشناسان امنیت را نباید دست‌کم گرفت. مثلا در سال 2016، حمله بات‌نتی Mirai میلیون‌ها دستگاه آسیب‌پذیر متصل به شبکه‌های خانگی را تحت تأثیر خود قرار داد. از جمله این دستگاه‌ها می‌توان به روترها و دستگاه‌های مبتنی بر اینترنت اشیای ناامن مانند مانیتورهای کودکان و وب‌کم‌ها اشاره کرد. سپس از این دستگاه‌ها استفاده گردید و یک حمله گسترده DDoS اجرا شد. این حمله سایبری باعث شد تا اینترنت میلیون‌ها کاربر آمریکایی برای ساعت‌ها مختل شود.

تنها راهی که از طریق آن می‌توانید از امنیت شبکه وای‌فای خود مطمئن شوید این است که چنین دستگاه‌هایی را به شبکه میهمان متصل کنید. از این طریق حتی اگر دستگاهی نیز مورد هک قرار گیرد، هکر تنها می‌تواند به شبکه میهمان شما دسترسی یابد و بنابراین نمی‌تواند به داده‌ها و دستگاه‌های مهم‌تر شما دسترسی پیدا کند.

حتی اگر قابلیت شبکه میهمان شما پیشرفته‌تر نیز باشد، می‌توانید زمان دسترسی به آن را نیز زمان‌بندی کنید. مک‌گلادری می‌گوید: “نه کودکان و نه ماشین‌های لباسشویی هیچ‌کدام در ساعت سه صبح به اتصال اینترنت نیازی ندارند.”

امنیت از طریق ایجاد گذرواژه‌ای امن

امنیت وای‌فای

بله، روتر وای‌فای شما نسبتا ایمن و محافظت‌شده است، البته تا هنگامی‌که از بهترین رویه‌ها پیروی کنید. اولین و بهترین این شیوه‌ها این است که از یک گذرواژه اختصاصی قوی بهره جویید. دیو هاتر (Dave Hatter)؛ مشاور امنیت سایبری می‌گوید: “اگر از استاندارد WPA2 بهره برده و از یک گذرواژه معقول 15 کاراکتری استفاده می‌کنید که به‌راحتی قابل حدس‌زدن نیست، آنگاه امنیت شبکه شما بالا خواهد بود.”

روتر شما حداقل دو گذرواژه دارد و شما باید مراقب هر دوی آن‌ها باشید. علاوه بر گذرواژه اصلی وای‌فای، گذرواژه مدیریت روتر نیز بسیار حائز اهمیت است.

هاتر می‌گوید: “هرگاه که از تنظیمات پیش‌فرض استفاده کنید، آنگاه خود را به دردسر انداخته‌اید. در بسیاری از روترها سخت نیست که راهنمای تولیدکننده آن‌ها را پیدا کرده و سپس گذرواژه پیش‌فرض را تشخیص دهید. به علاوه، ابزارهایی مانند Shodan می‌توانند به‌راحتی روترهای آنلاین یک برند را پیدا کنند. بنابراین اگر از تنظیمات پیش‌فرض آگاه باشید، می‌توانید به‌سرعت اطلاعات موردنیاز خود را پیدا کرده و سپس روتر موردنظر را هک کنید.”

خوشبختانه، اوضاع در حال بهبود است. بسیاری از روترهای جدید از گذرواژه‌هایی تصادفی استفاده کرده و همانند مدل‌های پیشین خود، همگی از یک گذرواژه واحد بهره نمی‌برند. در حقیقت، قانون حفظ حریم خصوصی مصرف‌کنندگان ایالت کالیفرنیا دستور می‌دهد که باید تمامی دستگاه‌های فروخته‌شده از یک گذرواژه منحصربه‌فرد استفاده کنند.

در حال حاضر شما باید گذرواژه پیش‌فرض را تغییر داده و هر چقدر که طولانی‌تر باشد، به نفع شما است.

سایر رویه‌های عالی برای امنیت بیشتر

واضح است که یک گذرواژه خوب جهت حفظ امنیت شبکه وای‌فای شما حیاتی است. علاوه بر این، راه‌هایی دیگری نیز جهت افزایش امنیت شبکه وای‌فای خانگی شما وجود دارند. یکی از این راه‌ها این است که روتر خود را به‌روز نگه دارید. برخی از روترها به‌صورت خودکار میان‌افزار (firmware) خود را به‌روزرسانی می‌کنند، اما بسیاری از مدل‌ها این‌گونه نیستند. برای این کار باید در مرور رایانه و یا گوشی هوشمند خود، قسمت مدیریت روتر خود را باز کرده و به‌روز بودن آن را بررسی کنید. در حالت کلی، تولیدکنندگان روترها مرتب به‌روزرسانی نرم‌افزاری منتشر نمی‌کنند. بنابراین اگر این کار را انجام دهند، احتمالا بسیار مهم خواهد بود. 

باید قابلیت‌هایی را که میزان آسیب‌پذیری روتر شما را افزایش می‌دهند، غیرفعال کنید. مهمترین این ویژگی‌ها، دسترسی از راه دور (remote access) است. هاتر اظهار می‌دارد: “شما نمی‌خواهید که هیچ‌کسی از راه دور به روتر شما دسترسی پیدا کند. در عوض می‌خواهید که دسترسی‌ها از طریق دستگاه‌های متصل‌شده به محیط داخلی خانه شما صورت بگیرند.”

برخی از کارشناسان امنیت توصیه‌های مناسبی دارند. مک‌گلادری پیشنهاد می‌دهد که هر دو سه سال یک‌بار، روتر خود را عوض کرده و همچنین پیش‌ از خرید دستگاه‌های مبتنی بر اینترنت اشیاء، امنیت آن‌ها را ارزیابی کنید.

تمامی توصیه‌ها برای همه کاربران قابل اجرا نیستند. اما اگر میان‌افزار روتر خود را به‌روز نگه داشته و در صورت امکان گذرواژه آن را سالی دو بار تغییر دهید، احتمالا تمامی نیازهای امنیتی شما رفع خواهند شد. تا زمانی که دستگاه‌های مبتنی بر اینترنت اشیاء شما از یک شبکه میهمان استفاده کنند، می‌توانید شبکه وای‌فای خود را ایمن در نظر بگیرید.

رویه‌ها بالا شاید جهت جلوگیری از حملات سایبری عظیم کافی نباشند، اما حداقل حملات متوسط را پوشش می‌دهند.

نوشته امنیت شبکه وای‌فای شما در چه حدی است و چگونه می‌توان آن را ارتقا داد؟ اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

ذخیره سازی داده ها و امنیت شبکه

network-security ذخیره سازی داده ها و امنیت شبکه

از آنجایی که فناوری اطلاعات از زندگی واقعی دورتر می شود و محدوده های مراکز داده (دیتاسنترها) و شبکه های فیزیکی داخلی را با رابط ها برای وای فای و رایانش اینترنت امن می کند، امنیت نسبت به گذشته از اهمیت بیشتری برخوردار شده است. فضای ابری، ماشین مجازی[1] (VM) و شبکه های ذخیره سازی با دسترسی از راه دور سبب شده اند که دسترسی انعطاف پذیر به منابع IT توسط کارکنان پشتیبانی، کاربران و کلاینت ها در یک منطقه محلی و وسیع امکان پذیر شود.

با این حال، این انعطاف پذیری منابع اطلاعات و داده ها را در معرض تهدیدات امنیتی قرار می دهد. این به معنای آن است که هر گونه افزایش قابلیت دسترسی مطلوب می بایست میان حفاظت از داده ها و ثمربخشی کسب و کار متعادل شود. با توجه به این که ذخیره سازی شبکه ای باعث می شود که منابع اطلاعات و موارد ذخیره شده در مسافت های طولانی تر و خارج از محدوده های امن مرکز داده مورد دسترسی قرار گیرند، لذا تهدیدات امنیتی بیشتری وجود دارد و حفاظت بیشتری نیز مورد نیاز است.

همچنین مسائل امنیتی در نتیجه ی ارتباطات شبکه ای با منابع مجازی و فیزیکی فناوری اطلاعات و برنامه ها یا خدمات تحویل داده شده افزایش می یابد. به عنوان مثال، یک سرور مستقل و بدون ارتباط شبکه ای که به طور اختصاصی و مستقیم به یک استوریج قدرتمند مانند ای ام سی (اطلاعات مورد نیاز درباره این استورج در نمایندگی emc در اختیار مشتریان قرار می­گیرد)  متصل شده است و دارای دسترسی امن فیزیکی و منطقی است، بسیار امن تر از یک سرور متصل به یک شبکه با دسترسی عمومی است.

با این حال، سرور مستقل فاقد دسترسی منعطف به یک سرور شبکه ای است که البته این دسترسی برای سادگی استفاده الزامی  است. این همان دسترسی انعطاف پذیر و سادگی استفاده است که نیازمند معیارهای بیشتر امنیتی است. همانطور که فناوری های جدید توانمند کننده از جمله شبکه های مبتنی بر IP که به کار گرفته می شوند تا مسئله ی فاصله را حل کنند، به همان شکل سبب ایجاد تهدیدات و حملات امنیتی نیز می شوند. این حملات به دلایل سیاسی، مالی، تروریستی، صنعتی یا سرگرمی های عجیب قابل وقوع هستند. برای جلوگیری از وقوع این حملات باید از ابزار و تجهیزات امنیتی به روز از جمله محصولات  فورتی گیت و سوفوس بهره گرفت تا خطرات ناشی از آنها را به حداقل رساند. خوشبختانه در حال حاضر شرکت های معتبری در ایران به نمایندگی فورتی گیت و سوفوس فعالیت دارند که از این طریق هم قیمت سوفوس و هم قیمت فورتی گیت در سطح نمایندگی در اختیار مشتریان قرار میگیرد.

از بین بردن نقاط کور، خلاء ها در پوشش دهی یا قلمروهای تاریک[2]

این موضوع از اهمیت خاصی برخوردار است که با تمامی برنامه ها، داده های آن ها و منابع زیرساختی مرتبط با ان ها به طور یکسان برخورد نشود. با استفاده از سیاست ها و روال های جمع آوری شده، مدیریت منابع زیرساخت[3] (IRM) می تواند برخورد مناسب را تضمین کند. امنیت اطلاعات و موارد مرتبط با آن بخش مهمی از IRM است که شامل مدیریت داده ها و سطوح مختلف حفاظت برای مقابله با تهدیدات مختلف است. تحلیل کسب و کار و تهدید می بایست برای تعیین مواردی که لازم است رمزنگاری شوند و سطح قابل قبولی از رمزنگاری مورد استفاده قرار گیرد. همچنین از بین بردن “قلمروهای تاریک”، نقاط کور و خلاءهای پوشش دهی نیز مهم است (شکل 1 را ببینید).

ghalamro1 ذخیره سازی داده ها و امنیت شبکه
شکل 1: نابود کردن “قلمروهای تاریک”، نقاط کور و خلاءهای پوشش دهی

نقاط کور یا خلاءهای پوشش دهی از نظر امنیتی یکتا نیستند؛ داشتن یک محیط چابک، انعطاف پذیر، پویا، ارتجاعی و پوشش داده شده به آگاهی از وضعیت منابع و ارائه خدمات وابسته است. با توجه به این که تمرکز در این مقاله بر امنیت منطقی و فیزیکی داده ها و منابع اطلاعات در محیط های محلی و راه دور است، از بین بردن قلمروهای تاریک یا نقاط کور شامل حذف خلاء های پوشش دهی است که می تواند منجر به ایجاد نقاط آسیب پذیری یا تهدید شود.

هنگامی که داده ها به طور الکترونیکی از طریق یک شبکه یا توسط یک رسانه فیزیکی انتقال داده می شوند، ممکن است بخواهید بدانید که چه مقدار از آن باقی مانده است یا زمان تخمینی ورود[4] (ETA) چه قدر است اما آیا می دانید که داده ها در حین انتقال به کجا می روند؟ آیا اطلاع دارید که چه کسی ممکن است به آن دسترسی داشته باشد یا چه کسی می تواند محتوای آن را مشاهده کند، به ویژه اگر رمزنگاری نشده باشد؟ آیا می توانید مسیرهای قابل بررسی یا لاگ های مربوط به فعالیت از محل داده های منتقل شده یا منحرف شده از مسیرهای طراحی شده را فراهم کنید؟

[1] virtual machine
[2] Dark Territories
[3]  infrastructure resource management
[4] estimated time of arrival

نوشته ذخیره سازی داده ها و امنیت شبکه اولین بار در وب‌سایت فناوری پدیدار شد.