قابلیت حذف خودکار پیام بعد از ۹۰ روز، به واتساپ می‌آید

قابلیت حذف خودکار پیام بعد از ۹۰ روز، به واتساپ می‌آید

بعد از انتقاد شدید از واتساپ برای تغییر سیاست‌هایش این شرکت تصمیم گرفته است با اضافه کردن ویژگی‎‌های حریم خصوصی فشار‌ها را کم کند و یکی از آن‌ها، امکان حذف خودکار پیام بعد از ۹۰ روز است.

نگرانی از نقض امنیت و حریم شخصی کاربران اپل به بهانه دفاع از کودک


بیش از ۹۰ گروه فعال در زمینه دفاع از حقوق و حریم شخصی کاربران اینترنت در جهان با ارسال نامه‌ای سرگشاده برای اپل از این شرکت خواستند برنامه خود برای اسکن محتوای شخصی را کنار بگذارد.
 
 به نقل از رویترز، اپل قصد دارد با هدف شناسایی عکس‌ها و محتوای مروج هرزه نگاری کودکان، پیام‌ها و فایل‌های چندرسانه‌ای ذخیره شده در نرم افزار آی مسیج و خدمات کلود خود را اسکن کند.
 
اپل می‌گوید از این طریق می‌توان تصاویر برهنه کودکان و نیز افرادی که چنین محتوای مستهجنی را رد و بدل می‌کنند شناسایی کرد و جلوی سوءاستفاده از کودکان در فضای مجازی را گرفت. اما مخالفان این طرح می‌گویند ممکن است از این طرح برای جاسوسی سایبری از افراد در فضای مجازی و نقض حریم شخصی و آزادی‌های آنها بهره گرفته شود. چنانچه دولت آمریکا به بهانه مقابله با تروریسم افراد زیادی را هدف جاسوسی‌های خود در فضای مجازی قرار داده و اطلاعات خصوصی آنها را سرقت می‌کند.
 
در بخشی از این نامه سرگشاده آمده است: اگر چه این قابلیت‌ها با هدف حفاظت از کودکان و کاهش محتوای مربوط به سوءاستفاده از آنان طراحی شده، اما ما بیم داریم که از ابزار یادشده برای سانسور اظهارات و نظرات افراد، تهدید حریم شخصی و به خطر انداختن امنیت افراد در سراسر جهان بهره گرفته شود.
 
مرکز دموکراسی و فناوری در آمریکا رهبری این موضوع را برای مقابله با برنامه‌های اپل بر عهده گرفته است.
 
شارون برادفورد فرانکلین مدیر این مرکز برنامه‌های اپل در این زمینه را ناامیدکننده و نگران کننده توصیف کرده است. سخنگوی اپل نیز در واکنش گفته که این نگرانی‌ها را مورد توجه قرار می‌دهد.

هند آژانس سایبری دفاعی تاسیس کرد

 
وزارت دفاع هند از تأسیس آژانس سایبری دفاعی خبر داد و گفت: تدوین استراتژی ملی امنیت سایبری این کشور در مراحل پایانی خود است.
 
 به نقل از مدیانما، هند دو سال قبل از برنامه‌های خود برای راه اندازی آژانس مذکور خبر داده بود و حالا از تأسیس قطعی آن خبر می‌دهد.
 
یکی از علل اصلی راه اندازی آژانس مذکور افزایش حملات سایبری به خصوص در دوره شیوع ویروس کرونا اعلام شده است. بر اساس گزارش گروه واکنش اضطراری رایانه‌ای هند موسوم به سرت – این در نیمه اول سال ۲۰۲۱ تعداد ۶۰۷۲۲۰ رویداد امنیت سایبری گزارش شده و این حملات روز به روز بیشتر و پیچیده‌تر می‌شوند.
 
همچنین تعداد این حملات بر علیه زیرساخت‌های حیاتی کشورها روز به روز افزایش می‌یابد و عدم جلوگیری از آن می‌تواند امنیت ملی کشورها را به خطر بیندازد. هدف آژانس یادشده مقابله با تهدیدات روزافزون سایبری کشورهایی مانند چین و پاکستان اعلام شده است.
 
آژانس مذکور بیش از هزار نفر کارمند دارد که در نیروهای سه‌گانه دریایی، هوایی و زمینی هند خدمت می‌کنند و گزارش‌های آن نیز به رئیس آژانس و رئیس ستاد مشترک ارتش هند ارائه می‌شود. آنان همچنین با مشاور ملی امنیت سایبری هند همکاری می‌کنند. دریاسالار موهیت گوپتا به عنوان اولین رئیس آژانس سایبری دفاعی هند منصوب شده است. تمرکز این آژانس بر روی موضوعات سایبری مرتبط با ارتش و نه موضوعات غیرنظامی است.
 
وزارت دفاع هند همچنین از تدوین استراتژی ملی امنیت سایبری این کشور خبر داده و افزوده که تصویب آن در مراحل پایانی است. این استراتژی موضوعات و حوزه‌هایی همچون زمامداری و داده‌ها به عنوان منابعی ملی، ایجاد قابلیت‌های بومی، بازرسی و رسیدگی سایبری، پهپادها، تمرکززدایی از مسئولیت‌های امنیت سایبری، بیمه سایبری، اینترنت اشیا، باج افزارها و غیره را در بر می‌گیرد.
 
در حال حاضر هند به سیاست ملی امنیت سایبری مصوب سال ۲۰۱۳ پایبند است، اما این سیاست با توجه به تحولات گسترده دنیای سایبر قدیمی و ناکارآمد شده است.

سرمایه گذاری جدید مایکروسافت برای مقابله با باج افزار

 
مایکروسافت در استارتاپ نرم افزاری روبریک سرمایه گذاری کرده و دو شرکت محصولاتی عرضه می کنند که به مشتریان قربانی حمله باج افزاری کمک خواهند کرد اطلاعاتشان را بدون دادن باج به هکرها بازیابی کنند.
 
این دو شرکت حاضر نشدند میزان این سرمایه گذاری را اعلام کنند. بلومبرگ به نقل از یک منبع آگاه نوشت: میزان این سرمایه گذاری حداقل دهها میلیون دلار است و ارزش روبریک را به حدود چهار میلیارد دلار می رساند. روبریک با ایده مدرنیزه کردن بازار نرم افزار پشتیبان داده، فعالیتش را آغاز کرد و با فروشندگان نسل قبل مانند EMC که اکنون بخشی از شرکت دل است و وریتاس که اکنون متعلق به گروه کارلایل است، به رقابت پرداخت.
 
مایکروسافت و روبریک مشترکا نرم افزار مبتنی بر سرویس ابری آزور را برای جلوگیری از حملات باج افزاری، شناسایی آنها و بازیابی اطلاعات گروگان گرفته شده خواهند فروخت. بیپول سینها، مدیرعامل و هم موسس روبریک گفت: این محصولات تضمین می کنند که نسخه های پشتیبان داده مشتریان و نرم افزار ابری مورد تهدید هکرها قرار نمی گیرند. این دو شرکت در حال حاضر دو هزار مشتری را سهیم شده اند.
 
تایلر برایسون، نایب رییس مایکروسافت در مصاحبه ای گفت: هنگامی که یک هکر به شما اعلام می کند کنترل کلیدهای دیتای شما را در دست دارد و بدون پرداخت باج نمی توانید آنها را پس بگیرید، ما یک منبع دیگر داده را داریم که به شرکت قربانی حمله کمک می کند فورا به فعالیت عادی برگردد. راهکارهای پشتیبان زیادی وجود دارند اما آنها هم در معرض هک شدن هستند.
 
سلسله حملات باج افزاری امسال به وقوع پیوسته اند و در جریان آنها هکرها کنترل شبکه ها را به دست گرفته اند و درخواست باج کرده اند تا اطلاعات یک شرکت یا سازمان دولتی را پس دهند. در ژوییه شرکت کاسیا هدف حمله قرار گرفت. این شرکت آمریکایی نرم افزار برای فراهم کنندگان خدمات مدیریت شده عرضه می کرد که به نوبه خود خدمات فناوری اطلاعات برای شرکتهای کوچک و متوسط عرضه می کردند. در نتیجه هکرها موفق شدند ۱۵۰۰ شرکت را هدف حمله قرار دهند. گروه هکری REvil عامل این حمله باج افزاری بود و ۷۰ میلیون دلار برای آزاد کردن رایانه های قفل شده درخواست کرد. این حمله پس از حمله به شبکه شرکت کلونیال پایپ لاین و شرکت صنایع گوشتی جی بی اس روی داد.
 
حملات باج افزاری در دوران همه گیری کرونا شتاب گرفته اند زیرا شرکتهای بیشتری از شبکه های ابری و شبکه های شرکت برای ارتباط با کارمندانشان که بعضی از آنها به دورکاری مشغول هستند، استفاده می کنند.
 
بر اساس گزارش بلومبرگ، روبریک در سال ۲۰۱۴ تاسیس شد و مجموعا ۵۳۳ میلیون دلار سرمایه تامین کرده است. آخرین دور تامین سرمایه این شرکت در سال ۲۰۱۹ ارزش بازار آن را به ۳.۳ میلیارد دلار رساند. یکی از نخستین سرمایه گذاران در روبریک، جان تامپسون، عضو هیات مدیره و رییس هیات مدیره سابق مایکروسافت است که یکی از مدیران روبریک است.
 

سرمایه گذاری جدید مایکروسافت برای مقابله با باج افزار

 
مایکروسافت در استارتاپ نرم افزاری روبریک سرمایه گذاری کرده و دو شرکت محصولاتی عرضه می کنند که به مشتریان قربانی حمله باج افزاری کمک خواهند کرد اطلاعاتشان را بدون دادن باج به هکرها بازیابی کنند.
 
این دو شرکت حاضر نشدند میزان این سرمایه گذاری را اعلام کنند. بلومبرگ به نقل از یک منبع آگاه نوشت: میزان این سرمایه گذاری حداقل دهها میلیون دلار است و ارزش روبریک را به حدود چهار میلیارد دلار می رساند. روبریک با ایده مدرنیزه کردن بازار نرم افزار پشتیبان داده، فعالیتش را آغاز کرد و با فروشندگان نسل قبل مانند EMC که اکنون بخشی از شرکت دل است و وریتاس که اکنون متعلق به گروه کارلایل است، به رقابت پرداخت.
 
مایکروسافت و روبریک مشترکا نرم افزار مبتنی بر سرویس ابری آزور را برای جلوگیری از حملات باج افزاری، شناسایی آنها و بازیابی اطلاعات گروگان گرفته شده خواهند فروخت. بیپول سینها، مدیرعامل و هم موسس روبریک گفت: این محصولات تضمین می کنند که نسخه های پشتیبان داده مشتریان و نرم افزار ابری مورد تهدید هکرها قرار نمی گیرند. این دو شرکت در حال حاضر دو هزار مشتری را سهیم شده اند.
 
تایلر برایسون، نایب رییس مایکروسافت در مصاحبه ای گفت: هنگامی که یک هکر به شما اعلام می کند کنترل کلیدهای دیتای شما را در دست دارد و بدون پرداخت باج نمی توانید آنها را پس بگیرید، ما یک منبع دیگر داده را داریم که به شرکت قربانی حمله کمک می کند فورا به فعالیت عادی برگردد. راهکارهای پشتیبان زیادی وجود دارند اما آنها هم در معرض هک شدن هستند.
 
سلسله حملات باج افزاری امسال به وقوع پیوسته اند و در جریان آنها هکرها کنترل شبکه ها را به دست گرفته اند و درخواست باج کرده اند تا اطلاعات یک شرکت یا سازمان دولتی را پس دهند. در ژوییه شرکت کاسیا هدف حمله قرار گرفت. این شرکت آمریکایی نرم افزار برای فراهم کنندگان خدمات مدیریت شده عرضه می کرد که به نوبه خود خدمات فناوری اطلاعات برای شرکتهای کوچک و متوسط عرضه می کردند. در نتیجه هکرها موفق شدند ۱۵۰۰ شرکت را هدف حمله قرار دهند. گروه هکری REvil عامل این حمله باج افزاری بود و ۷۰ میلیون دلار برای آزاد کردن رایانه های قفل شده درخواست کرد. این حمله پس از حمله به شبکه شرکت کلونیال پایپ لاین و شرکت صنایع گوشتی جی بی اس روی داد.
 
حملات باج افزاری در دوران همه گیری کرونا شتاب گرفته اند زیرا شرکتهای بیشتری از شبکه های ابری و شبکه های شرکت برای ارتباط با کارمندانشان که بعضی از آنها به دورکاری مشغول هستند، استفاده می کنند.
 
بر اساس گزارش بلومبرگ، روبریک در سال ۲۰۱۴ تاسیس شد و مجموعا ۵۳۳ میلیون دلار سرمایه تامین کرده است. آخرین دور تامین سرمایه این شرکت در سال ۲۰۱۹ ارزش بازار آن را به ۳.۳ میلیارد دلار رساند. یکی از نخستین سرمایه گذاران در روبریک، جان تامپسون، عضو هیات مدیره و رییس هیات مدیره سابق مایکروسافت است که یکی از مدیران روبریک است.
 

«تی موبایل» هک اطلاعات مشتریانش را تایید کرد

 
شرکت تی موبایل یک روز پس از انتشار خبر نشت اطلاعات بیش از ۱۰۰ میلیون نفر از کاربرانش این خبر را تایید کرد.
 
 به نقل از رویترز، روز گذشته یک انجمن آنلاین ادعا کرد اطلاعات خصوصی بیش از ۱۰۰ میلیون کاربر «تی موبایل» فاش شده است. در پی انتشار این خبر، اپراتور ارتباطی مذکور نیز اعلام کرد تحقیقاتی در این زمینه را آغاز کرده است.
 
اکنون پس از گذشت یک روز از انتشار خبر نشت اطلاعات، تی موبایل به آن اعتراف کرد اما هنوز مشخص نیست داده‌های چه تعداد از مشتریان فاش شده است.
 
این اپراتور در یک پست وبلاگی اعلام کرد شکافی که دسترسی به اطلاعات را فراهم کرده بود، اکنون بسته شده است. البته هنوز فاش نشده چه میزان اطلاعات فاش شده است.
 
در بخشی از بیانیه تی موبایل آمده است: ما با همکاری متخصصان جرم یابی دیجیتال مشغول انجام بررسی گسترده‌ای هستیم تا صحت این ادعاها بررسی شود و با نیروی مجری قانون همکاری می‌کنیم.
 
گزارش درباره نشت اطلاعات کاربر روز گذشته در نشریه وایس منتشر شد اما به «تی موبایل» اشاره‌ای نشده بود. اما بعداً هکری به این نشریه گفته بود اطلاعات بیش از ۱۰۰ میلیون کاربر از سرورهای این شرکت به دست آمده است.

درخواست روزنامه‌نگاران آلمانی از اتحادیه اروپا برای مقابله با قابلیت امنیت کودک اپل

درخواست روزنامه‌نگاران آلمانی از اتحادیه اروپا برای مقابله با قابلیت امنیت کودک اپل

گفته می‌شود جمعی از روزنامه‌نگاران آلمانی از اتحادیه اروپا خواسته‌اند تمهیداتی در قبال ابزارهای ایمنی کودک اپل اتخاذ کند؛ زیرا معتقدند این سیستم برای جمع‌آوری اطلاعات تماس و سایر نفوذها استفاده خواهد شد.

درخواست روزنامه‌نگاران آلمانی از اتحادیه اروپا برای مقابله با قابلیت امنیت کودک اپل

درخواست روزنامه‌نگاران آلمانی از اتحادیه اروپا برای مقابله با قابلیت امنیت کودک اپل

گفته می‌شود جمعی از روزنامه‌نگاران آلمانی از اتحادیه اروپا خواسته‌اند تمهیداتی در قبال ابزارهای ایمنی کودک اپل اتخاذ کند؛ زیرا معتقدند این سیستم برای جمع‌آوری اطلاعات تماس و سایر نفوذها استفاده خواهد شد.
هشدار در خصوص آسیب‌پذیری‌های موجود در نرم افزارهای سازمانی

 
مرکز ماهر از کاربران محصولات نرم افزاری سازمانی کمپانی SAP خواست تا هرچه سریع‌تر نسبت به به‌روزرسانی سیستم‌های آسیب‌پذیر اقدام کنند.
 
به گزارش مرکز ماهر، شرکت SAP (بزرگترین تولیدکننده محصولات نرم افزاری شرکتی و سازمانی)، به‌روزرسانی‌هایی به منظور وصله آسیب‌پذیری‌های موجود در محصولات خود منتشر کرد. بر این اساس توصیه می‌شود هرچه سریع‌تر نسبت به به‌روزرسانی سیستم‌های آسیب‌پذیر اقدام شود.
 
در صورتی که امکان اعمال وصله‌ها وجود ندارد، توصیه می‌شود به‌طور موقت بخش (عملکرد) آسیب‌پذیر نسبت به هر آسیب‌پذیری غیرفعال شود.
 
محصولات تحت تأثیر این آسیب‌پذیری‌ها شامل موارد زیر هستند:
 
SAP Business One
SAP NetWeaver Development Infrastructure
SAP NZDT Row Count Reconciliation
SAP NetWeaver Enterprise Portal
SAP Fiori Client Native Mobile for Android
SAP Cloud Connector
SAP NetWeaver AS ABAP and ABAP Platform
SAP BusinessObjects Business Intelligence Platform
 
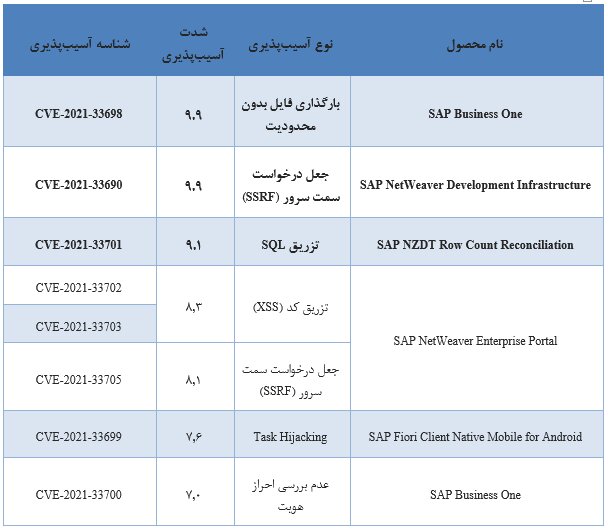
آسیب‌پذیری‌های مذکور شامل ۳ آسیب‌پذیری بحرانی، ۵ مورد شدت بالا و ۷ مورد شدت متوسط است.
 
یکی از مهمترین آسیب‌پذیری‌های وصله شده، آسیب‌پذیری CVE-۲۰۲۱-۳۳۶۹۸ (بارگذاری فایل بدون محدودیت) است که مهاجم با بهره‌برداری از آن قادر است فایل‌های اسکریپت مخرب را روی سرور بارگذاری کرده و کد دلخواه خود را اجرا کند.
 
همچنین مهاجم با بهره‌برداری از آسیب‌پذیری CVE-۲۰۲۱-۳۳۶۹۰ (توسط ارسال درخواست‌های مخرب)، می‌تواند دسترس‌پذیری داده‌های حساس موجود در سرور را به خطر بیاندازد.
 
اطلاعات بیشتر در مورد این آسیب‌پذیری‌ها و نحوه اعمال به‌روزرسانی در این لینک آمده است.
 
در جدول زیر اطلاعات مختصری از آسیب‌پذیری‌های شدت بحرانی و بالای مورد بحث آورده شده است.
 

هواوی به اعمال فشار برای نصب در پشتی در شبکه ارتباطی پاکستان متهم شد

 
هواوی یک بار دیگر با ادعای نصب در پشتی در شبکه‌های خود روبرو شده و این بار شرکتی به نام BES مدعی است که این غول چینی نه تنها فناوری‌شان را دزدیده بلکه به آن‌ها فشار آورده تا در شبکه کاربران پاکستان در پشتی کار بگذارند.
 
به گزارش وال استریت ژورنال، یک پیمانکار آمریکایی به نام Business Efficiency Solutions (BES) از هواوی بابت سرقت فناوری و اعمال فشار برای نصب در پشتی در پروژه‌ای در لاهور پاکستان شکایت کرده است. این سیستم به هواوی اجازه می‌داد به پایگاه داده‌ای برای گردآوری اطلاعات حساس شهروندان دسترسی داشته باشد. این اطلاعات از لحاظ امنیت ملی اهمیت داشته است.
 
شرکت BES مدعی است هواوی اصرار داشت نسخه‌ای مشابه شبکه لاهور را در سوژو چین بسازد تا به‌طور مستقیم به داده‌های کاربران پاکستانی دسترسی پیدا کند. BES برای انجام این کار از مقامات پاکستان درخواست مجوز کرده بود، اما هواوی می‌گفت نیازی به کسب مجوز وجود ندارد و BES را تهدید کرده بود که اگر این کار را انجام ندهد، همکاری با آن‌ها را قطع می‌کند.
 
در ادامه هواوی مدعی شده بود که از دولت پاکستان مجوز گرفته، اما مدرکی بابت دریافت این مجوز ارائه نکرده است. این شرکت اکنون در واکنش به این گزارش به وال استریت ژورنال می‌گوید که هیچ مدرکی مبنی بر نصب در پشتی در محصولات این شرکت وجود ندارد.
 
هواوی قبلا تایید کرده بود که سیستم پاکستان را در چین کپی کرده، اما ادعا داشت که این سیستم یک نسخه آزمایشی و به‌صورت فیزیکی جدا از شبکه اصلی بوده، در نتیجه شرایط استخراج اطلاعات وجود نداشته است. یکی از مقامات پروژه لاهور می‌گوید در تحقیقاتی که تاکنون توسط آن‌ها انجام گرفته، هنوز مدرکی دال بر سرقت اطلاعات به دست نیامده است.
 
هواوی تاکنون همیشه ادعای دسترسی به اطلاعات کاربران و جاسوسی را رد کرده است. با این حال، کشورهایی مثل آمریکا نسبت به ارتباط این شرکت با دولت چین شک دارند و نام هواوی را در فهرست تحریم‌ها قرار داده‌اند. اکنون باید منتظر بمانیم تا ببینیم نظر دادگاه درباره پرونده BES چه خواهد بود.