امضای دیجیتال مایکروسافت پای درایور حاوی بدافزار روت‌کیت قرار گرفت

امضای دیجیتال مایکروسافت پای درایور حاوی بدافزار روت‌کیت قرار گرفت

امضای دیجیتالی مایکروسافت به‌‌اشتباه روی درایور Netfilter قرار گرفت که حاوی بدافزار روت‌کیت بود.

امضای دیجیتال مایکروسافت پای درایور حاوی بدافزار روت‌کیت قرار گرفت

امضای دیجیتال مایکروسافت پای درایور حاوی بدافزار روت‌کیت قرار گرفت

امضای دیجیتالی مایکروسافت به‌‌اشتباه روی درایور Netfilter قرار گرفت که حاوی بدافزار روت‌کیت بود.

درخواست ۷۰ میلیون دلاری هکرها برای آزادسازی اطلاعات شرکت‌ها

ICTna.ir – هکرهای مظنون به هک و اخاذی گسترده صدها شرکت در جهان در روز یکشنبه گذشته برای آزادسازی اطلاعات به سرقت رفته درخواست 70 میلیون دلار کرده‌اند.
 
WKHOO3WGQJONBC5FYAWZLC56GQ.jpg
به گزارش آژانس خبری فناوری اطلاعات و ارتباطات (ایستنا)، این درخواست روی یک وبلاگی که توسط گروه جرایم سایبری Revil استفاده می‌شود و به گروهی روسی متصل است، منتشر شده است.
 
این گروه یک ساختار وابسته دارد و معمولا شناسایی کسی که از سمت هکرها سخن می‌گوید، بسیار سخت است اما الن لیسکا از شرکت امنیت سایبری Recorded Furute به طور قطع تاکید کرده است که این پیام از هسته گروه Evil آمده است.
 
حمله باج‌افزاری Revil در روز جمعه از جمله حملات هکری بسیار گسترده و خطرناک بوده است.

میلیون‌ها دستگاه دل در معرض آسیب‌پذیری ناشی از نقص فرم‌ور قرار گرفتند

میلیون‌ها دستگاه دل در معرض آسیب‌پذیری ناشی از نقص فرم‌ور قرار گرفتند

نقص در فرم‌ور DELL بیش از ۳۰ میلیون دسکتاپ، لپ‌تاپ و تبلت این برند را در معرض آسیب‌پذیری قرار داد.

هکرهای شرکت «کاسیا» ۷۰ میلیون دلار باج می خواهند


گروه هکری که به تازگی یک حمله سایبری علیه تعداد زیادی از شرکت های جهان انجام داده اند، خواهان ۷۰ میلیون دلار باج شده اند.
 
 به نقل از رویترز، به نظر می‌رسد حمله باج افزاری که با استفاده از نرم افزار شرکت کاسیا انجام شده و فعالیت شرکت‌های مختلف در سراسر جهان را مختل کرده بود، اکنون وارد مرحله جدیدی شده است. در همین راستا مجرمان سایبری عامل این حمله خواهان ۷۰ میلیون دلار هستند تا اطلاعات را احیا کنند.
 
تقاضای باج در وبلاگی پست شده بود که به طور معمول گروه هکری REvil از آن استفاده می‌کند. این گروه منتسب به روسیه یکی از پیشرفته‌ترین اخاذان سایبری به حساب می آیند.
 
گروه هکری مذکور دارای ساختارهای زیر مجموعه‌ای است و به همین دلیل به راحتی نمی‌توان مشخص کرد چه کسی از جانب هکرها سخن می‌گوید. اما آلن لیسکا از شرکت امنیت سایبری «Recorded Future» معتقد است این پیام به طور حتم از سوی بخش رهبری گروه صادر شده است.
 
REvil با نفوذ به شرکت آمریکایی کاسیا وارد سیستم برخی مشتریان آن شد و از آن طریق تعداد زیادی از آنها را هک کرد. به این ترتیب یک زنجیره واکنشی ایجاد شد که به سرعت صدها رایانه شرکت‌های مختف در سراسر جهان را هک کردند.
 
یکی از مدیران ارشد کاسیا اعلام کرد این شرکت از باج درخواستی هکرها مطلع بوده اما از اظهار نظر بیشتر در این باره خودداری کرد. طبق گزارشی که شرکت امنیت سایبریESETمنتشر کرده تعدادی از کشورها تحت تأثیر حمله سایبری این گروه قرار گرفته‌اند. همچنین روز گذشته یک فروشگاه زنجیره‌ای سوئدی اعلام کرد صدها شعبه خود را تعطیل کرده زیرا صندوق‌های آن از کار افتاده‌اند.
 
این در حالی است که قربانیان این حمله همچنان در حال افزایش است. مدارس، سازمان‌های دولتی کوچک، سازمان‌های مسافرتی و تفریحی، اتحادیه‌های اعتباری و حسابداری با حمله باج افزاری روبرو شده‌اند.

گزارش شاخص جهانی امنیت سایبری در سال ۲۰۲۰

شاخص جهانی امنیت سایبری (GCI) شاخصی است که همه ساله بر اساس گزارش اتحادیه جهانی مخابرات (ITU) وابسته به سازمان ملل متحد منتشر می‌شود. این شاخص نخستین بار در سال ۲۰۱۵ توسط اتحادیه مخابرات منتشر شد و هدف از تهیه و انتشار آن کمک به کشورهای جهان برای اقدام عملی و آگاهی عمومی در جهت ارتقای امنیت سایبری است.
 
این گزارش بر اساس پرسش‌های متنوعی از حوزه‌های مختلف  از ۱۹۴ کشور جهان تهیه می‌شود. از حوزه‌های حقوقی و تکنیکی و سازمانی گرفته تا ظرفیت‌های توسعه و همکاری‌های بین کشوری و شرکت‌ها در این زمینه.
 
نسخه چهارم گزارش جهانی امنیت سایبری در دوره متفاوتی نسبت به گزارشهای قبلی تهیه شد در زمانه‌ای که به گفته موسسه آکامی با رشد ۳۰ درصدی ترافیک اینترنت روبه رو بودیم.
 
دوران پاندمی و اتصال بسیاری از کسب و کارها به اینترنت و دورکاری ضرورت‌های تازه‌ای در حوزه امنیت سایبری به وجود آورده است. همچون شاخص‌های دیگر حوزه تکنولوژی،   گزارش شاخص جهانی امنیت سایبری نشان دهنده گپ بزرگی بین کشورهای در حال توسعه و توسعه یافته در این عرصه است.
 
این دوره شاهد رشد ریسک‌های امنیت سایبری بودیم و از این رو تهیه کنندگان شاخص جهانی امنیت سایبری در سال 2020 تاثیر پاندمی بر امنیت سایبری را مورد مطالعه قرار دادند. بر اساس تخمین‌های جهانی میزان جرایم رایانه‌ای از ۱ تریلیون دلار در سال ۲۰۲۰ به ۶ تریلیون دلار در سال ۲۰۲۱ خواهد رسید. به همین دلیل زیرساخت‌های حقوقی و رگولاتوری مطمئنی برای حفظ امنیت ملی درسطح ملی باید ایجاد شود.
 

یکک.png

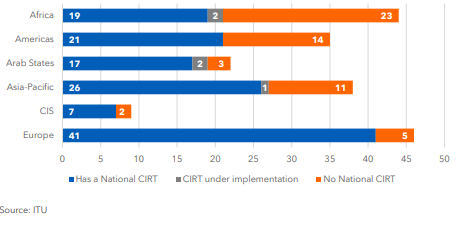
کشورهایی که دارای CIRT ( مرکز ملی رخدادهای کامپیوتری) هستند و مقایسه با سایر کشورها

بر اساس این گزارش هم اکنون ۱۳۳ کشور در جهان مقررات حفظ حریم شخصی  را قانون کرده‌اند، ۱۵ کشور چنین مقرراتی را در دستور بررسی و تدوین دارند و ۴۶ کشور نیز اساسا هیچ قانونی برای این موضوع ندارند. در این میان بررسی‌ها نشان می‌دهد کشورهایی که ضریب نفوذ اینترنت بالاتری دارند بیش از کشورهای دارای ضریب نفوذ پایین به داشتن قوانین و زیرساخت‌های حفاظت حریم شخصی و امنیت داده‌ها توجه کرده‌اند.
 
از سوی دیگر بحث‌های مربوط به آزار و اذیت آنلاین، نژادپرستی آنلاین و بیگانه هراسی نیز از جمله مباحثی هستند که در ۱۰۰ کشور جهان هم اکنون برای مقابله با آن‌ها زیرساخت‌های حقوقی وقانونی لازم به وجود آمده است.
 
داشتن مکانیزم‌هایی در سطح ملی برای مقابله با خطرات و حوادث سایبری نیز حالا به موضوعی مهم تبدیل شده است. وجود مرکز اعلام رخدادهای کامپیوتری که به اختصاص CIRT  نامیده می‌شود کشورها را قادر می‌سازد به حوادث و رخدادهای سایبری در سطح ملی از طریق یک نقطه تماس متمرکز اقدام سیستماتییک انجام دهند یا از تجربه دیگر کشورها در این زمینه بیاموزند.
 
در حال حاضر تا پایان سال ۲۰۲۰ تعداد کشورهایی که دارای تیم واکنش سریع کامپیوتری در سطح ملی هستند به ۱۳۱ کشور رسید.
 
همچنین داشتن یک برنامه استراتژیک در سطح ملی نیز به یک ضرورت اصلی تبدیل شده و در حال حاضر ۹۵ درصد کاربران اینترنت در جهان در کشورهایی هستند که برنامه استراتژیک امنیت سایبری و مرکز اعلام رخدادهای ملی سایبری هستند. با این حال شاخص جهانی امنیت سایبری در سال 2020 تاکید می‌کند داشتن  یک برنامه استراتژیک به تنهایی کافی نیست و داشتن برنامه به روزرسانی و بازبینی هم بسیار مهم است. بنا بر این گزارش بسیاری از کشورها دارای برنامه استراتژیک امنیت سایبری هستند اما این برنامه را مرتبا به روز نمی‌کنند.
 
بر اساس گزارش مجمع جهانی اقتصاد روزانه حدود ۱ میلیون نفر برای نخستین بار به اینترنت متصل می‌شوند و دو سوم جمعیت جهان دارای تلفن همراه هستند. در حالی که منافع تکنولوژی دیجیتال در حوزه‌های اقتصادی و اجتماعی کاملا واضح شده ریسک‌های دیجیتالی شدن هم قابل توجه است. در همین حال این گزارش نشان دهنده این است که حتی برخی از کشورهایی که در قعر لیست کشورهای در حال توسعه هستند مثل بنگلادش، بنین، رواندا و تانزانیا هم زیرساخت‌های توسعه امنیت سایبری خود را ایجاد کرده و در حال رشد دادن هستند.
 
این گزارش تاکید می‌کند دولت‌ها باید برنامه‌ها و کمپین‌های آگاهی رسانی در زمینه امنیت سایبری را در سطوح مختلف از شرکتهای کوچک و متوسط و بخش خصوصی گرفته تا افراد پیر و دارای معلولیت گسترش دهند. بررسی‌های این گزارش نشان می‌دهد هم اکنون ۶۰ درصد کشورهای جهان برنامه‌های اطلاع رسانی و آگاهی بخشی برای شرکتهای کوچک و متوسط، بخش خصوصی و نهادهای دولتی را انجام می‌دهند. در این میان ۳۸ درصد کشورها هیچ نوع برنامه‌ای از این دست را اجرا نمی‌کنند. تخمین زده می‌شود بین ۳.۵ تا ۴ میلیون فرصت شغلی اشغال نشده در زمینه امنیت سایبری در سطح جهان در سال ۲۰۲۱ وجود داشته باشد. این موضوع اهمیت برنامه‌های آموزشی و مهارت آموزی در این حوزه را  گوشزد می‌کند.
 
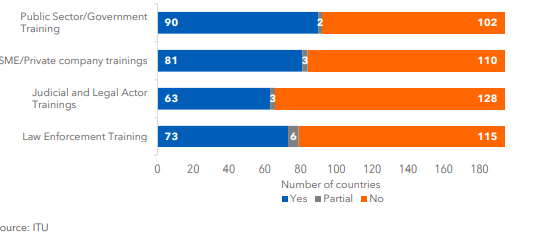
بر اساس شاخص جهانی امنیت سایبری در سال 2020  هم اکنون ۴۶ درصد (۹۰ درصد) از کشورها برنامه اختصاصی آموزش مهارت‌های امنیت سایبری را در بخش عمومی و دولتی اجرا می‌کنند. ۴۶ درصد (۸۱ کشور) قابلیت‌هایی تمرینی برای متخصصان آی تی در سطح شرکتهای کوچک و متوسط و بخش خصوصی را به وجود آورده آند. ۳۷ درصد (۷۳ کشور) نهادهای قانونی در زمینه امنیت سایبری ایجاد کرده‌اند و ۳۲ درصد (۶۳ کشور) بخش قضایی و حقوقی متناسب را شکل داده‌اند.
 
این گزارش همچنین دولت‌ها را به مشارکت با بخش خصوصی در حوزه تحقیق وتوسعه در این زمینه تشویق کرده است.
 

دوووو.png

مقایسه کشورهایی که دارای دوره‌های  آموزشی رسمی در زمینه امنیت سایبری برای متخصصان دارند و سایر کشورها
بحث محافظت از کودکان در فضای آنلاین یک چالش جهانی است که نهادهای مختلف بین‌المللی از جمله اتحادیه جهانی مخابرات راهنماها و الگوهای عمل متنوعی را تهیه و به اجرا گذاشته‌اند. این موضوع به خصوص بعد از فراگیر شدن آموزش آنلاین کودکان در دوران کرونا اهمیتی دو چندان یافته است در زمانه‌ای که کودکان بیش از گذشته در معرض ریسکّ‌های ناشی از اتصال به اینترنت قرار می‌گیرند. در حال حاضر تنها ۲۷ کشور دارای استراتژی محافظت کودکان در برابر چنین ریسک‌هایی هستند و ۱۰۸ کشور اساسا هیچ استراتژی ندارند درحالی که ۵۹ کشور استراتژی در حال تدوین دارند.
 
در ادامه این گزارش کشورهای جهان از جهت شاخص‌های مختلف امنیت سایبری مورد بررسی قرار گرفته و در یک جدول جهانی امتیاز و رتبه آن‌ها لیست شده است. بر این اساس آمریکا، بریتانیا، عربستان سعودی، استونی، کره جنوبی، سنگاپور، اسپانیا، روسیه امارات و مالزی ده کشور اول جهانی از نظر داشتن بالاترین امتیاز هستند. از میان کشورهای منطقه ترکیه در رتبه ۱۱، عمان در رتبه ۲۱، مصر در رتبه ۲۳، قطر در رتبه ۲۷، قزاقستان در رتبه ۳۱ و  آذربایجان در رتبه ۴۰ قرار دارند.
 
ایران با امتیاز ۸۱.۰۷ در رتبه ۵۴ از ۱۸۲ کشور  جهان قرار گرفته است که  بالاتر از کشورهایی چون گرجستان، آفریقای جنوبی، کویت، پاکستان، کوبا است. این گزارش همچنین رتبه ایران را در منطقه آسیا پاسفیک در جایگاه ۱۲ قرار داده است.
گزارش شاخص جهانی امنیت سایبری در سال ۲۰۲۰

شاخص جهانی امنیت سایبری (GCI) شاخصی است که همه ساله بر اساس گزارش اتحادیه جهانی مخابرات (ITU) وابسته به سازمان ملل متحد منتشر می‌شود. این شاخص نخستین بار در سال ۲۰۱۵ توسط اتحادیه مخابرات منتشر شد و هدف از تهیه و انتشار آن کمک به کشورهای جهان برای اقدام عملی و آگاهی عمومی در جهت ارتقای امنیت سایبری است.
 
این گزارش بر اساس پرسش‌های متنوعی از حوزه‌های مختلف  از ۱۹۴ کشور جهان تهیه می‌شود. از حوزه‌های حقوقی و تکنیکی و سازمانی گرفته تا ظرفیت‌های توسعه و همکاری‌های بین کشوری و شرکت‌ها در این زمینه.
 
نسخه چهارم گزارش جهانی امنیت سایبری در دوره متفاوتی نسبت به گزارشهای قبلی تهیه شد در زمانه‌ای که به گفته موسسه آکامی با رشد ۳۰ درصدی ترافیک اینترنت روبه رو بودیم.
 
دوران پاندمی و اتصال بسیاری از کسب و کارها به اینترنت و دورکاری ضرورت‌های تازه‌ای در حوزه امنیت سایبری به وجود آورده است. همچون شاخص‌های دیگر حوزه تکنولوژی،   گزارش شاخص جهانی امنیت سایبری نشان دهنده گپ بزرگی بین کشورهای در حال توسعه و توسعه یافته در این عرصه است.
 
این دوره شاهد رشد ریسک‌های امنیت سایبری بودیم و از این رو تهیه کنندگان شاخص جهانی امنیت سایبری در سال 2020 تاثیر پاندمی بر امنیت سایبری را مورد مطالعه قرار دادند. بر اساس تخمین‌های جهانی میزان جرایم رایانه‌ای از ۱ تریلیون دلار در سال ۲۰۲۰ به ۶ تریلیون دلار در سال ۲۰۲۱ خواهد رسید. به همین دلیل زیرساخت‌های حقوقی و رگولاتوری مطمئنی برای حفظ امنیت ملی درسطح ملی باید ایجاد شود.
 

یکک.png

کشورهایی که دارای CIRT ( مرکز ملی رخدادهای کامپیوتری) هستند و مقایسه با سایر کشورها

بر اساس این گزارش هم اکنون ۱۳۳ کشور در جهان مقررات حفظ حریم شخصی  را قانون کرده‌اند، ۱۵ کشور چنین مقرراتی را در دستور بررسی و تدوین دارند و ۴۶ کشور نیز اساسا هیچ قانونی برای این موضوع ندارند. در این میان بررسی‌ها نشان می‌دهد کشورهایی که ضریب نفوذ اینترنت بالاتری دارند بیش از کشورهای دارای ضریب نفوذ پایین به داشتن قوانین و زیرساخت‌های حفاظت حریم شخصی و امنیت داده‌ها توجه کرده‌اند.
 
از سوی دیگر بحث‌های مربوط به آزار و اذیت آنلاین، نژادپرستی آنلاین و بیگانه هراسی نیز از جمله مباحثی هستند که در ۱۰۰ کشور جهان هم اکنون برای مقابله با آن‌ها زیرساخت‌های حقوقی وقانونی لازم به وجود آمده است.
 
داشتن مکانیزم‌هایی در سطح ملی برای مقابله با خطرات و حوادث سایبری نیز حالا به موضوعی مهم تبدیل شده است. وجود مرکز اعلام رخدادهای کامپیوتری که به اختصاص CIRT  نامیده می‌شود کشورها را قادر می‌سازد به حوادث و رخدادهای سایبری در سطح ملی از طریق یک نقطه تماس متمرکز اقدام سیستماتییک انجام دهند یا از تجربه دیگر کشورها در این زمینه بیاموزند.
 
در حال حاضر تا پایان سال ۲۰۲۰ تعداد کشورهایی که دارای تیم واکنش سریع کامپیوتری در سطح ملی هستند به ۱۳۱ کشور رسید.
 
همچنین داشتن یک برنامه استراتژیک در سطح ملی نیز به یک ضرورت اصلی تبدیل شده و در حال حاضر ۹۵ درصد کاربران اینترنت در جهان در کشورهایی هستند که برنامه استراتژیک امنیت سایبری و مرکز اعلام رخدادهای ملی سایبری هستند. با این حال شاخص جهانی امنیت سایبری در سال 2020 تاکید می‌کند داشتن  یک برنامه استراتژیک به تنهایی کافی نیست و داشتن برنامه به روزرسانی و بازبینی هم بسیار مهم است. بنا بر این گزارش بسیاری از کشورها دارای برنامه استراتژیک امنیت سایبری هستند اما این برنامه را مرتبا به روز نمی‌کنند.
 
بر اساس گزارش مجمع جهانی اقتصاد روزانه حدود ۱ میلیون نفر برای نخستین بار به اینترنت متصل می‌شوند و دو سوم جمعیت جهان دارای تلفن همراه هستند. در حالی که منافع تکنولوژی دیجیتال در حوزه‌های اقتصادی و اجتماعی کاملا واضح شده ریسک‌های دیجیتالی شدن هم قابل توجه است. در همین حال این گزارش نشان دهنده این است که حتی برخی از کشورهایی که در قعر لیست کشورهای در حال توسعه هستند مثل بنگلادش، بنین، رواندا و تانزانیا هم زیرساخت‌های توسعه امنیت سایبری خود را ایجاد کرده و در حال رشد دادن هستند.
 
این گزارش تاکید می‌کند دولت‌ها باید برنامه‌ها و کمپین‌های آگاهی رسانی در زمینه امنیت سایبری را در سطوح مختلف از شرکتهای کوچک و متوسط و بخش خصوصی گرفته تا افراد پیر و دارای معلولیت گسترش دهند. بررسی‌های این گزارش نشان می‌دهد هم اکنون ۶۰ درصد کشورهای جهان برنامه‌های اطلاع رسانی و آگاهی بخشی برای شرکتهای کوچک و متوسط، بخش خصوصی و نهادهای دولتی را انجام می‌دهند. در این میان ۳۸ درصد کشورها هیچ نوع برنامه‌ای از این دست را اجرا نمی‌کنند. تخمین زده می‌شود بین ۳.۵ تا ۴ میلیون فرصت شغلی اشغال نشده در زمینه امنیت سایبری در سطح جهان در سال ۲۰۲۱ وجود داشته باشد. این موضوع اهمیت برنامه‌های آموزشی و مهارت آموزی در این حوزه را  گوشزد می‌کند.
 
بر اساس شاخص جهانی امنیت سایبری در سال 2020  هم اکنون ۴۶ درصد (۹۰ درصد) از کشورها برنامه اختصاصی آموزش مهارت‌های امنیت سایبری را در بخش عمومی و دولتی اجرا می‌کنند. ۴۶ درصد (۸۱ کشور) قابلیت‌هایی تمرینی برای متخصصان آی تی در سطح شرکتهای کوچک و متوسط و بخش خصوصی را به وجود آورده آند. ۳۷ درصد (۷۳ کشور) نهادهای قانونی در زمینه امنیت سایبری ایجاد کرده‌اند و ۳۲ درصد (۶۳ کشور) بخش قضایی و حقوقی متناسب را شکل داده‌اند.
 
این گزارش همچنین دولت‌ها را به مشارکت با بخش خصوصی در حوزه تحقیق وتوسعه در این زمینه تشویق کرده است.
 

دوووو.png

مقایسه کشورهایی که دارای دوره‌های  آموزشی رسمی در زمینه امنیت سایبری برای متخصصان دارند و سایر کشورها
بحث محافظت از کودکان در فضای آنلاین یک چالش جهانی است که نهادهای مختلف بین‌المللی از جمله اتحادیه جهانی مخابرات راهنماها و الگوهای عمل متنوعی را تهیه و به اجرا گذاشته‌اند. این موضوع به خصوص بعد از فراگیر شدن آموزش آنلاین کودکان در دوران کرونا اهمیتی دو چندان یافته است در زمانه‌ای که کودکان بیش از گذشته در معرض ریسکّ‌های ناشی از اتصال به اینترنت قرار می‌گیرند. در حال حاضر تنها ۲۷ کشور دارای استراتژی محافظت کودکان در برابر چنین ریسک‌هایی هستند و ۱۰۸ کشور اساسا هیچ استراتژی ندارند درحالی که ۵۹ کشور استراتژی در حال تدوین دارند.
 
در ادامه این گزارش کشورهای جهان از جهت شاخص‌های مختلف امنیت سایبری مورد بررسی قرار گرفته و در یک جدول جهانی امتیاز و رتبه آن‌ها لیست شده است. بر این اساس آمریکا، بریتانیا، عربستان سعودی، استونی، کره جنوبی، سنگاپور، اسپانیا، روسیه امارات و مالزی ده کشور اول جهانی از نظر داشتن بالاترین امتیاز هستند. از میان کشورهای منطقه ترکیه در رتبه ۱۱، عمان در رتبه ۲۱، مصر در رتبه ۲۳، قطر در رتبه ۲۷، قزاقستان در رتبه ۳۱ و  آذربایجان در رتبه ۴۰ قرار دارند.
 
ایران با امتیاز ۸۱.۰۷ در رتبه ۵۴ از ۱۸۲ کشور  جهان قرار گرفته است که  بالاتر از کشورهایی چون گرجستان، آفریقای جنوبی، کویت، پاکستان، کوبا است. این گزارش همچنین رتبه ایران را در منطقه آسیا پاسفیک در جایگاه ۱۲ قرار داده است.
گزارش شاخص جهانی امنیت سایبری در سال ۲۰۲۰

شاخص جهانی امنیت سایبری (GCI) شاخصی است که همه ساله بر اساس گزارش اتحادیه جهانی مخابرات (ITU) وابسته به سازمان ملل متحد منتشر می‌شود. این شاخص نخستین بار در سال ۲۰۱۵ توسط اتحادیه مخابرات منتشر شد و هدف از تهیه و انتشار آن کمک به کشورهای جهان برای اقدام عملی و آگاهی عمومی در جهت ارتقای امنیت سایبری است.
 
این گزارش بر اساس پرسش‌های متنوعی از حوزه‌های مختلف  از ۱۹۴ کشور جهان تهیه می‌شود. از حوزه‌های حقوقی و تکنیکی و سازمانی گرفته تا ظرفیت‌های توسعه و همکاری‌های بین کشوری و شرکت‌ها در این زمینه.
 
نسخه چهارم گزارش جهانی امنیت سایبری در دوره متفاوتی نسبت به گزارشهای قبلی تهیه شد در زمانه‌ای که به گفته موسسه آکامی با رشد ۳۰ درصدی ترافیک اینترنت روبه رو بودیم.
 
دوران پاندمی و اتصال بسیاری از کسب و کارها به اینترنت و دورکاری ضرورت‌های تازه‌ای در حوزه امنیت سایبری به وجود آورده است. همچون شاخص‌های دیگر حوزه تکنولوژی،   گزارش شاخص جهانی امنیت سایبری نشان دهنده گپ بزرگی بین کشورهای در حال توسعه و توسعه یافته در این عرصه است.
 
این دوره شاهد رشد ریسک‌های امنیت سایبری بودیم و از این رو تهیه کنندگان شاخص جهانی امنیت سایبری در سال 2020 تاثیر پاندمی بر امنیت سایبری را مورد مطالعه قرار دادند. بر اساس تخمین‌های جهانی میزان جرایم رایانه‌ای از ۱ تریلیون دلار در سال ۲۰۲۰ به ۶ تریلیون دلار در سال ۲۰۲۱ خواهد رسید. به همین دلیل زیرساخت‌های حقوقی و رگولاتوری مطمئنی برای حفظ امنیت ملی درسطح ملی باید ایجاد شود.
 

یکک.png

کشورهایی که دارای CIRT ( مرکز ملی رخدادهای کامپیوتری) هستند و مقایسه با سایر کشورها

بر اساس این گزارش هم اکنون ۱۳۳ کشور در جهان مقررات حفظ حریم شخصی  را قانون کرده‌اند، ۱۵ کشور چنین مقرراتی را در دستور بررسی و تدوین دارند و ۴۶ کشور نیز اساسا هیچ قانونی برای این موضوع ندارند. در این میان بررسی‌ها نشان می‌دهد کشورهایی که ضریب نفوذ اینترنت بالاتری دارند بیش از کشورهای دارای ضریب نفوذ پایین به داشتن قوانین و زیرساخت‌های حفاظت حریم شخصی و امنیت داده‌ها توجه کرده‌اند.
 
از سوی دیگر بحث‌های مربوط به آزار و اذیت آنلاین، نژادپرستی آنلاین و بیگانه هراسی نیز از جمله مباحثی هستند که در ۱۰۰ کشور جهان هم اکنون برای مقابله با آن‌ها زیرساخت‌های حقوقی وقانونی لازم به وجود آمده است.
 
داشتن مکانیزم‌هایی در سطح ملی برای مقابله با خطرات و حوادث سایبری نیز حالا به موضوعی مهم تبدیل شده است. وجود مرکز اعلام رخدادهای کامپیوتری که به اختصاص CIRT  نامیده می‌شود کشورها را قادر می‌سازد به حوادث و رخدادهای سایبری در سطح ملی از طریق یک نقطه تماس متمرکز اقدام سیستماتییک انجام دهند یا از تجربه دیگر کشورها در این زمینه بیاموزند.
 
در حال حاضر تا پایان سال ۲۰۲۰ تعداد کشورهایی که دارای تیم واکنش سریع کامپیوتری در سطح ملی هستند به ۱۳۱ کشور رسید.
 
همچنین داشتن یک برنامه استراتژیک در سطح ملی نیز به یک ضرورت اصلی تبدیل شده و در حال حاضر ۹۵ درصد کاربران اینترنت در جهان در کشورهایی هستند که برنامه استراتژیک امنیت سایبری و مرکز اعلام رخدادهای ملی سایبری هستند. با این حال شاخص جهانی امنیت سایبری در سال 2020 تاکید می‌کند داشتن  یک برنامه استراتژیک به تنهایی کافی نیست و داشتن برنامه به روزرسانی و بازبینی هم بسیار مهم است. بنا بر این گزارش بسیاری از کشورها دارای برنامه استراتژیک امنیت سایبری هستند اما این برنامه را مرتبا به روز نمی‌کنند.
 
بر اساس گزارش مجمع جهانی اقتصاد روزانه حدود ۱ میلیون نفر برای نخستین بار به اینترنت متصل می‌شوند و دو سوم جمعیت جهان دارای تلفن همراه هستند. در حالی که منافع تکنولوژی دیجیتال در حوزه‌های اقتصادی و اجتماعی کاملا واضح شده ریسک‌های دیجیتالی شدن هم قابل توجه است. در همین حال این گزارش نشان دهنده این است که حتی برخی از کشورهایی که در قعر لیست کشورهای در حال توسعه هستند مثل بنگلادش، بنین، رواندا و تانزانیا هم زیرساخت‌های توسعه امنیت سایبری خود را ایجاد کرده و در حال رشد دادن هستند.
 
این گزارش تاکید می‌کند دولت‌ها باید برنامه‌ها و کمپین‌های آگاهی رسانی در زمینه امنیت سایبری را در سطوح مختلف از شرکتهای کوچک و متوسط و بخش خصوصی گرفته تا افراد پیر و دارای معلولیت گسترش دهند. بررسی‌های این گزارش نشان می‌دهد هم اکنون ۶۰ درصد کشورهای جهان برنامه‌های اطلاع رسانی و آگاهی بخشی برای شرکتهای کوچک و متوسط، بخش خصوصی و نهادهای دولتی را انجام می‌دهند. در این میان ۳۸ درصد کشورها هیچ نوع برنامه‌ای از این دست را اجرا نمی‌کنند. تخمین زده می‌شود بین ۳.۵ تا ۴ میلیون فرصت شغلی اشغال نشده در زمینه امنیت سایبری در سطح جهان در سال ۲۰۲۱ وجود داشته باشد. این موضوع اهمیت برنامه‌های آموزشی و مهارت آموزی در این حوزه را  گوشزد می‌کند.
 
بر اساس شاخص جهانی امنیت سایبری در سال 2020  هم اکنون ۴۶ درصد (۹۰ درصد) از کشورها برنامه اختصاصی آموزش مهارت‌های امنیت سایبری را در بخش عمومی و دولتی اجرا می‌کنند. ۴۶ درصد (۸۱ کشور) قابلیت‌هایی تمرینی برای متخصصان آی تی در سطح شرکتهای کوچک و متوسط و بخش خصوصی را به وجود آورده آند. ۳۷ درصد (۷۳ کشور) نهادهای قانونی در زمینه امنیت سایبری ایجاد کرده‌اند و ۳۲ درصد (۶۳ کشور) بخش قضایی و حقوقی متناسب را شکل داده‌اند.
 
این گزارش همچنین دولت‌ها را به مشارکت با بخش خصوصی در حوزه تحقیق وتوسعه در این زمینه تشویق کرده است.
 

دوووو.png

مقایسه کشورهایی که دارای دوره‌های  آموزشی رسمی در زمینه امنیت سایبری برای متخصصان دارند و سایر کشورها
بحث محافظت از کودکان در فضای آنلاین یک چالش جهانی است که نهادهای مختلف بین‌المللی از جمله اتحادیه جهانی مخابرات راهنماها و الگوهای عمل متنوعی را تهیه و به اجرا گذاشته‌اند. این موضوع به خصوص بعد از فراگیر شدن آموزش آنلاین کودکان در دوران کرونا اهمیتی دو چندان یافته است در زمانه‌ای که کودکان بیش از گذشته در معرض ریسکّ‌های ناشی از اتصال به اینترنت قرار می‌گیرند. در حال حاضر تنها ۲۷ کشور دارای استراتژی محافظت کودکان در برابر چنین ریسک‌هایی هستند و ۱۰۸ کشور اساسا هیچ استراتژی ندارند درحالی که ۵۹ کشور استراتژی در حال تدوین دارند.
 
در ادامه این گزارش کشورهای جهان از جهت شاخص‌های مختلف امنیت سایبری مورد بررسی قرار گرفته و در یک جدول جهانی امتیاز و رتبه آن‌ها لیست شده است. بر این اساس آمریکا، بریتانیا، عربستان سعودی، استونی، کره جنوبی، سنگاپور، اسپانیا، روسیه امارات و مالزی ده کشور اول جهانی از نظر داشتن بالاترین امتیاز هستند. از میان کشورهای منطقه ترکیه در رتبه ۱۱، عمان در رتبه ۲۱، مصر در رتبه ۲۳، قطر در رتبه ۲۷، قزاقستان در رتبه ۳۱ و  آذربایجان در رتبه ۴۰ قرار دارند.
 
ایران با امتیاز ۸۱.۰۷ در رتبه ۵۴ از ۱۸۲ کشور  جهان قرار گرفته است که  بالاتر از کشورهایی چون گرجستان، آفریقای جنوبی، کویت، پاکستان، کوبا است. این گزارش همچنین رتبه ایران را در منطقه آسیا پاسفیک در جایگاه ۱۲ قرار داده است.

حمله باج افزاری به آمریکا کسب و کارهای سوئدی را فلج کرد

 
بزرگترین فروشگاه های زنجیره ای مواد غذایی، راه آهن دولتی و یک داروخانه زنجیره ای سوئد قربانی حمله باج افزاری شده اند که از طریق نرم افزار یک شرکت آمریکایی گسترده شده است.
 
 به نقل از رویترز، روز گذشته یکی از بزرگترین حملات باج افزاری تاریخ در سراسر جهان گسترده شد و فروشگاه خوار و بار زنجیره‌ای «کوپ»(Coop) را وادار کرد تا ۸۰۰ شعبه خود را تعطیل کند. در شعبات تعطیل شده این شرکت سوئدی صندوق‌ها از کار افتاده بودند.
 
این در حالی است که روز جمعه اخباری از حمله باج افزاری به نرم افزار شرکت آمریکایی کاسیا منتشر شد. کارشناسان امنیت سایبری معتقدند گروه هکریREvil با نفوذ به نرم افزار مدیریت شبکه کاسیا بدافزاری را در سیستم هزاران کسب و کار وارد کرده است.
 
درهمین راستا شرکت سوئدی کوپ نیز از یک ابزار مدیریت برای به روز رسانی از راه دور صندوق فروشگاه‌هایش استفاده کرده بود و به همین دلیل گرفتار حمله باج افزاری شد.
 
کاسیا اعلام کرد در زمینه هک با اف بی آی همکاری می‌کند و فقط ۴۰ مشتری آن به طور مستقیم با حمله باج افزاری روبرو شده‌اند. البته طبق اطلاعات منتشر شده از طریق این شرکت‌ها به ۲۰۰ کسب وکار در آمریکا نیز حمله سایبری شد.
 
از سوی دیگر به نوشته آژانس خبری سوئد شرکت Visma Esscom که مدیریت سرورها و دستگاه‌های چند کسب و کار سوئدی را برعهده دارد از نرم افزار کاسیا استفاده می‌کند. در نتیجه این حمله سایبری سرویس‌های راه آهن دولتی و یک داروخانه زنجیره‌ای نیز مختل شده‌اند.

کروم کاربران را از وب سایت‌های ناامن دور می‌کند

 
گوگل سرگرم کار روی قابلیت جدیدی برای مرورگر کروم است که به طور اتوماتیک کاربران را از وب سایت‌های ناامنی که همچنان از پروتکل HTTP استفاده می‌کنند، دور می‌کند.
 
 این غول جستجوی اینترنتی مدتهاست حامی استفاده از پروتکل HTTPS بوده و در سال ۲۰۱۸ همه سایت‌هایی که از پروتکل HTTP استفاده می کردند را به عنوان ناامن نشان داد. گوگل با انتشار نسخه ۸۶ کروم در سال گذشته، هشدار به کاربران درباره اشکال ناامن سایت‌های HTTPS را آغاز کرد تا مانع شود کاربران اطلاعات مهمی مانند اطلاعات بانکی خود را در این سایتها وارد کنند.
 
طبق پست جدید سایت کرومیوم گریت، اکنون گوگل سرگرم کار برای افزودن گزینه "تنها در وضعیت HTTPS" در نسخه آینده کروم است.
 
هنگامی که این قابلیت به کروم اضافه شود، گزینه جدید "همواره از ارتباطات ایمن استفاده کنید" به بخش "امنیت" تنظیمات مرورگر در زیرمجموعه قسمت "پیشرفته" (Advanced) افزوده می‌شود. اگر گزینه مذکور فعال باشد، گوگل همه وب گردی را به HTTPS ارتقا می‌دهد و پیش از بارگزاری سایت‌هایی که از این پروتکل پشتیبانی نمی‌کنند، به کاربر هشدار می‌دهد.
 
اگرچه این گزینه به صورت پیش فرض غیرفعال است اما خود کروم اگر کاربر در هنگام وارد کردن نشانی وب سایت در نوار آدرس مرورگر http:// یا https:// را وارد نکند، به صورت پیش فرض از پروتکل HTTPS استفاده می‌کند. با این حال اگر نسخه HTTPS سایت فعال نباشد، کروم پیش از بازگرداندن به HTTP، صفحه هشداری به کاربر نمایش می‌دهد.
 
هر سایتی که به کاربر اجازه دهد گزینه "تنها در وضعیت HTTPS" را دور بزند توسط گوگل ذخیره می‌شود تا کروم دفعه بعد در هنگام بازدید از وب سایت از کاربر سوال نکند.
 
بر اساس گزارش تِک رادار، این گزینه همچنان در دست توسعه است و احتمالا تا زمان انتشار نسخه ۹۳ کروم در اوت یا نسخه ۹۴ کروم در سپتامبر عرضه نخواهد شد.