اخراج کارمندان کاسیا به دلیل هشدار شکاف های امنیتی در نرم افزارهای این شرکت
 
گزارشی جدید نشان می دهد کارمندان کاسیا از مدت ها قبل به شکاف های امنیتی در نرم افزار شرکت اشاره کرده بودند اما مدیران ارشد نسبت به گزارش ها بی توجه بوده یا افراد را اخراج کرده اند.
 
 به نقل از انگجت، گزارشی جدید نشان می‌دهد حمله باج افزاری بزرگی که چندی قبل به وسیله نرم افزار شرکت کاسیا انجام شده بود، احتمالاً قابل پیشگیری بوده است.
 
یکی از کارمندان سابق این شرکت در مصاحبه‌ای با خبرگزاری بلومبرگ ادعا کرد کارمندان بین سال‌های ۲۰۱۷ تا ۲۰۲۰ میلادی بارها درباره شکاف‌های امنیتی جدی در محصولات کاسیا به مدیران ارشد هشدار داده بودند. اما شرکت به طور واقعی این شکاف‌ها را بررسی نکرده بود.
 
چند کارمند نیز به دلیل بی توجهی مدیران در این زمینه استعفا کرده یا اخراج شده بودند.
 
طبق گزارش مذکور کارمندان گله داشتند که کاسیا از کدهای قدیمی استفاده می‌کند، رمزگذاری ضعیفی ارائه می‌دهد و حتی در زمان مناسب وصله امنیتی برای نرم افزارها ارائه نمی‌کند.
 
هکرها با نفوذ به نرم افزارVSA باج افزار را در سیستم‌های مشتریان این شرکت وارد کردند. این نرم افزار ابزاری برای نگهداری سیستم از راه دور بود و به حدی چالش و شکاف داشت که کارمندان کاسیا خواهان جایگزین کردن آن بودند.
 
یکی دیگر از کارمندان شرکت ادعا می‌کند دو هفته پس از آنکه یک گزارش ۴۰ صفحه‌ای درباره مشکلات امنیتی برای مدیران ارشد کاسیا فرستاد، از شغل خود اخراج شد. برخی دیگر از کارمندان به دلیل عدم تمرکز شرکت برای حل مشکلات نرم افزاری و پرداختن به به محصولات جدید، از شرکت استعفا کردند.
 
همچنین کاسیا در ۲۰۱۸ میلادی تعدادی از کارمندان خود را به دلیل برون سپاری فعالیت‌هایش به بلاروس، اخراج کرد. کارمندان معتقدند با توجه به همکاری دولت بلاروس با روسیه این اقدام یک ریسک امنیتی به حساب می‌آید.
 
کاسیا تاکنون در این باره اظهار نظری نکرده است. البته این نخستین باری نبود که کاسیا با چالش‌های امنیتی روبرو شد. بارها از نرم افزار این شرکت برای نصب باج افزار استفاده شده بود. دو مورد از چنین اقداماتی بین ۲۰۱۸ تا ۲۰۱۹ ثبت شده است با این وجود شرکت استراتژی امنیتی خود را تغییری نداد.
 
البته به نظر می‌رسد فقط شرکت کاسیا در بخش امنیت سایبری با چالش روبرو نیست. کارمندان در شرکت سولار ویندز، توئیتر و دیگر شرکت‌ها نیز شکاف‌های امنیتی گزارش کرده‌اند که به موقع برطرف نشده بودند. همین امر وضعیت را بدتر می‌کند. همچنین نشان می‌دهد بخش‌های مهمی از زیرساخت آنلاین آمریکا به دلیل غفلت در معرض خطر قرار داشته‌اند.

گوشی هوشمند FBI؛ دلیل دستگیری بیش از ۱۰۰ خلافکار

گوشی هوشمند FBI؛ دلیل دستگیری بیش از ۱۰۰ خلافکار

FBI با تأسیس شرکت و فروش گوشی‌ هوشمند به‌ظاهر امن، بیش از ۱۰۰ مجرم را شناسایی و دستگیر کرد.

مایکروسافت در دو سال ۱۳٫۶ میلیون دلار به محققان امنیتی پرداخت کرده است

مایکروسافت در دو سال ۱۳٫۶ میلیون دلار به محققان امنیتی پرداخت کرده است

مایکروسافت از جولای ۲۰۲۰ تاکنون، به ۳۴۱ محقق امنیتی برای پیدا کردن باگ در محصولات خود ۱۳٫۶ میلیون دلار پاداش پرداخت کرده است.

استفاده از عبارات اشتباه برای Audacity دردسرساز شد

استفاده از عبارات اشتباه برای Audacity دردسرساز شد

پس از استفاده از عبارات اشتباه در بخش سیاست‌های حفظ حریم خصوصی Audacity،‌ کاربران به این نرم‌افزار تهمت جاسوسی زدند.

ماجرای باگ امنیتی PrintNightmare؛ آسیب‌پذیری خطرناکی که کامل رفع نشد

ماجرای باگ امنیتی PrintNightmare؛ آسیب‌پذیری خطرناکی که کامل رفع نشد

پس از کشف آسیب‌پذیری خطرناک PrintNightmare، مایکروسافت پچ امنیتی اضطراری برای ویندوز ۱۰ و ۷ منتشر کرد؛ اما این مشکل به‌طور کامل رفع نشد.

احتمال حمله سایبری به وبسایت برخی دستگاه‌های دولتی

 
برخی منابع از احتمال حمله سایبری به وبسایت برخی دستگاههای دولتی خبر می دهند.
 
 برخی منابع از احتمال حمله سایبری به وبسایت برخی دستگاه‌های دولتی خبر می‌دهند. براین اساس، عصر دیروز با حمله سایبری به وب سایت‌ها و سامانه‌های وزارت راه و شهرسازی که از شرکت راه آهن شروع شد، بخشی از فعالیت‌های این وزارت خانه دچار اختلال شد.
 
دیروز در پی هک شدن سامانه‌های شرکت راه آهن، این شرکت ناچار شد گراف (مدیریت سیر و حرکت) قطارهای باری و مسافری را از حالت سیستمی به دستی تغییر دهد.
 
از صبح امروز نیز وبسایت رسمی وزارت راه و شهرسازی دچار اختلال و پیامی بر روی آن درج شد که از هک شدن این وبسایت حکایت دارد. این وبسایت ساعاتی بعد از دسترس خارج شد.
 
وبسایت یکی دیگر از دستگاه‌های دولتی نیز دقایقی دچار اختلال بود اما یکی از مدیران این سازمان به خبرنگار مهر گفت: مدیریت فناوری اطلاعات سازمان با پیش بینی وقوع حمله سایبری، از صبح امروز تدابیری برای مقابله با این موضوع اندیشیده بودند که مانع هک وبسایت سازمان شد.
 
کارشناسان فناوری اطلاعات می‌گویند، ضعف امنیت شبکه و از همه مهمتر وجود نگاه بخشی به مباحث و وظایف فاوا در دستگاه‌های دولت، ضریب آسیب پذیری را بالا برده است.

احتمال حمله سایبری به وبسایت برخی دستگاه‌های دولتی

 
برخی منابع از احتمال حمله سایبری به وبسایت برخی دستگاههای دولتی خبر می دهند.
 
 برخی منابع از احتمال حمله سایبری به وبسایت برخی دستگاه‌های دولتی خبر می‌دهند. براین اساس، عصر دیروز با حمله سایبری به وب سایت‌ها و سامانه‌های وزارت راه و شهرسازی که از شرکت راه آهن شروع شد، بخشی از فعالیت‌های این وزارت خانه دچار اختلال شد.
 
دیروز در پی هک شدن سامانه‌های شرکت راه آهن، این شرکت ناچار شد گراف (مدیریت سیر و حرکت) قطارهای باری و مسافری را از حالت سیستمی به دستی تغییر دهد.
 
از صبح امروز نیز وبسایت رسمی وزارت راه و شهرسازی دچار اختلال و پیامی بر روی آن درج شد که از هک شدن این وبسایت حکایت دارد. این وبسایت ساعاتی بعد از دسترس خارج شد.
 
وبسایت یکی دیگر از دستگاه‌های دولتی نیز دقایقی دچار اختلال بود اما یکی از مدیران این سازمان به خبرنگار مهر گفت: مدیریت فناوری اطلاعات سازمان با پیش بینی وقوع حمله سایبری، از صبح امروز تدابیری برای مقابله با این موضوع اندیشیده بودند که مانع هک وبسایت سازمان شد.
 
کارشناسان فناوری اطلاعات می‌گویند، ضعف امنیت شبکه و از همه مهمتر وجود نگاه بخشی به مباحث و وظایف فاوا در دستگاه‌های دولت، ضریب آسیب پذیری را بالا برده است.

توضیحات راه‌آهن درباره اختلال سراسری در سیستمهای کامپیوتری شرکت راه آهن

قطار.jpg
 
پس از انتشار اخباری مبنی بر احتمال وقوع حمله سایبری علیه سیستم های شرکت راه آهن، ساعاتی پیش روابط عمومی این شرکت واکنش نشان داده و اعلام کرد که قطارها طبق برنامه در حال اعزام هستند.
 
به گزارش ایرنا، روابط عمومی شرکت راه آهن اعلام کرد: «برنامه حرکت قطارها در اتوماسیون داخلی کشور  است و مشکلی برای تردد قطارهای مسافری و باری وجود ندارد. در حال حاضر حرکت قطارها طبق روال و برنامه قبلی در حال انجام است و مشکلی در سیر و ایمنی قطارها وجود ندارد. اختلال در حوزه بازرگانی بوده و تاثیری بر سیر قطار نداشته و قطارها طبق برنامه، اعزام‌می شوند.»
 
بعد از ظهر امروز، خبرگزاری فارس خبر و عکسی مبنی بر احتمال حمله سایبری به شرکت راه آهن جمهوری اسلامی ایران منتشر کرد. در متن این خبر آمده بود:
 
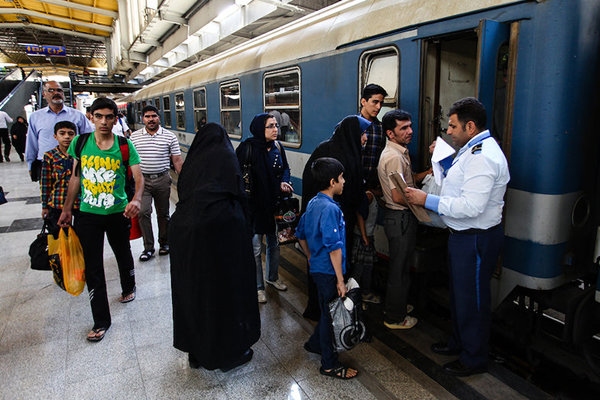
بدنبال اختلال سراسری  در سیستمهای کامپیوتری شرکت راه آهن طی ساعات اخیر که احتمالا بدلیل حمله سایبری است، فعالیت صدها خطوط قطار به تعویق افتاده و حتی لغو شد؛ همچنین ورودی ها و خروجی ها، مراکز خرید بلیط، خدمات الکترونیک باری و مسافری، و سایت شرکت راه آهن نیز دچار اختلال شدند. این واقعه منجر به هرج و مرج بی سابقه ای در ایستگاه های قطار سراسر کشور شده است.
 
فارس در ادامه افزوده بود: طبق گزارش بدست رسیده، صفحات اعلان ساعات ورود و خروج قطار، لغو فعالیت تمامی خطوط قطار را اعلان کرده و پیام «تاخیر زیاد به دلیل حملات سایبری» بر روی آنها قید شده است. در این پیام مسافرین جهت اطلاعات بیشتر به شماره ۶۴۴۱۱ رجوع داده شدند، که بعد از بررسی خبرگزاری فارس، مشخص گردید این شماره مربوط به دفتر مقام معظم رهبری میباشد.  شایان ذکر است پیام قید شده بر روی این صفحات احتمال یک حمله سایبری را در بین مسافرین و مقامات مسئول دو چندان می کند.
 
اختلال در سیستمهای کامپیوتری معطل شدن هزاران مسافر، آن هم بدون هیچ گونه پاسخگویی از طرف مقامات مسئول و یا هیچ گونه پیش بینی در تجدید کار خطوط را با خود به همراه آورد. در این لحظات مسافرینی که در این ایستگاهها حضور دارند پستهای فراوانی را در صفحات اجتماعیشان به اشتراک می گذارند. نیاز به زمان است تا مقامات مسئول بتوانند صحت وسقم این حمله سایبری احتمالی را بررسی کنند، با این وجود تصور نمیشود مقامات ذیربط حاضر به انتشار پیام رسمی در این مورد باشند.
 
با اینحال ساعاتی پس از انتشار این خبر، خبرگزاری فارس این مطلب را از وبسایت خود حذف کرد.

توضیحات راه‌آهن درباره اختلال سراسری در سیستمهای کامپیوتری شرکت راه آهن

قطار.jpg
 
پس از انتشار اخباری مبنی بر احتمال وقوع حمله سایبری علیه سیستم های شرکت راه آهن، ساعاتی پیش روابط عمومی این شرکت واکنش نشان داده و اعلام کرد که قطارها طبق برنامه در حال اعزام هستند.
 
به گزارش ایرنا، روابط عمومی شرکت راه آهن اعلام کرد: «برنامه حرکت قطارها در اتوماسیون داخلی کشور  است و مشکلی برای تردد قطارهای مسافری و باری وجود ندارد. در حال حاضر حرکت قطارها طبق روال و برنامه قبلی در حال انجام است و مشکلی در سیر و ایمنی قطارها وجود ندارد. اختلال در حوزه بازرگانی بوده و تاثیری بر سیر قطار نداشته و قطارها طبق برنامه، اعزام‌می شوند.»
 
بعد از ظهر امروز، خبرگزاری فارس خبر و عکسی مبنی بر احتمال حمله سایبری به شرکت راه آهن جمهوری اسلامی ایران منتشر کرد. در متن این خبر آمده بود:
 
بدنبال اختلال سراسری  در سیستمهای کامپیوتری شرکت راه آهن طی ساعات اخیر که احتمالا بدلیل حمله سایبری است، فعالیت صدها خطوط قطار به تعویق افتاده و حتی لغو شد؛ همچنین ورودی ها و خروجی ها، مراکز خرید بلیط، خدمات الکترونیک باری و مسافری، و سایت شرکت راه آهن نیز دچار اختلال شدند. این واقعه منجر به هرج و مرج بی سابقه ای در ایستگاه های قطار سراسر کشور شده است.
 
فارس در ادامه افزوده بود: طبق گزارش بدست رسیده، صفحات اعلان ساعات ورود و خروج قطار، لغو فعالیت تمامی خطوط قطار را اعلان کرده و پیام «تاخیر زیاد به دلیل حملات سایبری» بر روی آنها قید شده است. در این پیام مسافرین جهت اطلاعات بیشتر به شماره ۶۴۴۱۱ رجوع داده شدند، که بعد از بررسی خبرگزاری فارس، مشخص گردید این شماره مربوط به دفتر مقام معظم رهبری میباشد.  شایان ذکر است پیام قید شده بر روی این صفحات احتمال یک حمله سایبری را در بین مسافرین و مقامات مسئول دو چندان می کند.
 
اختلال در سیستمهای کامپیوتری معطل شدن هزاران مسافر، آن هم بدون هیچ گونه پاسخگویی از طرف مقامات مسئول و یا هیچ گونه پیش بینی در تجدید کار خطوط را با خود به همراه آورد. در این لحظات مسافرینی که در این ایستگاهها حضور دارند پستهای فراوانی را در صفحات اجتماعیشان به اشتراک می گذارند. نیاز به زمان است تا مقامات مسئول بتوانند صحت وسقم این حمله سایبری احتمالی را بررسی کنند، با این وجود تصور نمیشود مقامات ذیربط حاضر به انتشار پیام رسمی در این مورد باشند.
 
با اینحال ساعاتی پس از انتشار این خبر، خبرگزاری فارس این مطلب را از وبسایت خود حذف کرد.

۱۵۰۰ تجارت، قربانی یکی از بدترین حملات زنجیره‌ای گروه باج‌افزار REvil شدند

۱۵۰۰ تجارت، قربانی یکی از بدترین حملات زنجیره‌ای گروه باج‌افزار REvil شدند

جدیدترین گزارش‌های منتشر شده از تحت تأثیر قرار گرفتن ۱۵۰۰ شغل توسط حمله زنجیره‌ای باج‌افزار مخرب REvil خبر می‌دهند.