شکاف امنیتی جدید در سولار ویندز کشف شد

شرکت سولارویندز در بیانیه ای خبر از کشف یک شکاف امنیتی جدید و سواستفاده هکرها از آن داد.
 
به نقل از رویترز، شرکت نرم افزاری سولار ویندز اعلام کرد هکرهای ناشناس با استفاده از یک شکاف امنیتی ناشناخته در ۲ برنامه این شرکت گروهی محدودی از مشتریانش را هدف گرفته‌اند.
 
در بیانیه سولار ویندز به ماهیت هکرهای مذکور اشاره نشده است. علاوه بر آن در صفحه پرسش و پاسخ ضمیمه شده به این بیانیه اشاره شده بود شکاف امنیتی تازه رصد شده هیچ ارتباطی به هک شبکه‌های دولتی در سال گذشته ندارد. همچنین در این صفحه اشاره شده بود سولار ویندز هنوز از هویت مشتریانی که اطلاعاتشان فاش شده مطلع نیست.
 
سال گذشته گروهی از هکرها با استفاده از شکافی از نرم افزار سولار ویندز به گروه وسیعی از سازمان‌های دولتی و غیردولتی نفوذ کردند.
 
دراین بیانیه ذکر شده محققان مایکروسافت شکاف امنیتی مذکور را فاش کرده‌اند.

یک زن نظامی رئیس آژانس امنیت سایبری آمریکا شد

 
سنای آمریکا با انتصاب جن ایسترلی به عنوان رئیس آژانس امنیت سایبری ایالات متحده موافقت کرد. وی سوابق متعددی در زمینه فعالیت در شرکت‌های خصوصی امنیت سایبری و نهادهای نظامی دارد.
 
 به نقل از زد دی نت، سنای آمریکا به اتفاق آرا با انتصاب جن ایسترلی به عنوان رئیس آژانس امنیت سایبری و زیرساخت‌های ایالات متحده موافقت کرد. این آژانس از زیرمجموعه‌های وزرات امنیت داخلی آمریکاست. آژانس یادشده که در سال ۲۰۱۸ تأسیس شده وظیفه تأمین امنیت و تضمین انعطاف پذیری و اطمینان پذیری زیرساخت‌های امنیت سایبری و ارتباطات آمریکا را بر عهده دارد.
 
آژانس مذکور از نوامبر گذشته فاقد رئیس بوده است. در آن زمان کریس کربس اولین رئیس این آژانس توسط دونالد ترامپ رئیس جمهور وقت آمریکا به علت رد ادعاهای وی در مورد تقلب انتخاباتی اخراج شد. تا به حال برندون ویلز معاون کربس به طور موقت عهده دار وظایف وی بوده است. طی این مدت حملات هکری فراوانی بر علیه شرکت‌های آمریکایی مانند سولارویندز انجام شده که به سرقت اطلاعات از برخی وزارتخانه‌های آمریکایی نیز انجامیده و رسوایی‌های زیادی به بار آورده است.
 
جن ایسترلی در تیم انتقالی بایدن – هریس رئیس سیاست گذاری سایبری بوده و در گذشته دستیار ویژه رئیس جمهور و مدیر ارشد ضدتروریسم در کاخ سفید بوده است. وی مدتی معاون ارشد ضدتروریسم در آژانس امنیت ملی آمریکا نیز بوده و بعد از ۲۰ سال خدمت در ارتش آمریکا در حوزه‌های اطلاعاتی و عملیات سایبری بازنشسته شده است.
 
او در اولین گردان سایبری ارتش آمریکا خدمت کرده و در طراحی و ایجاد فرماندهی سایبری ایالات متحده مشارکت داشته است. وی در شرکت مورگان استنلی رئیس واحد تاب‌آوری بوده است.

مایکروسافت یک شرکت امنیت سایبری خرید

 
مایکروسافت از توافق برای خرید استارتاپ امنیت سایبری ریسک آی کیو (RiskIQ) به مبلغ نامعلوم خبر داد.
 
این خرید جدید به مایکروسافت برای توسعه کسب و کار امنیتی خود که سریعتر از بخشهای دیگر رشد دارد، کمک می کند. مایکروسافت در ژانویه اعلام کرد بیش از ۱۰ میلیارد دلار درآمد امنیتی در ۱۲ ماه گذشته داشته است که بیش از ۴۰ درصد رشد سال به سال نشان می دهد.
 
اریک دوئر، نایب رییس امنیت ابری مایکروسافت در یک پست وبلاگ نوشت: نرم افزار ایلومینیت شرکت ریسک آی کیو تهدیدها در سراسر فضای فناوری اطلاعات یک سازمان را جمع آوری می کند تا متخصصان امنیتی به حساسترین موارد بپردازند. این سیستم در سراسر سرویس ابری آزور مایکروسافت و سایر سرویسهای ابری مانند خدمات وب آمازون (AWS) کار می کند.
 
مایکروسافت اخیرا با مسائل امنیتی شامل بهره برداری هکرها از حفره های امنیتی نسخه های نرم افزار ایمیل و تقویم اکسچنج سرور این شرکت روبرو شده است. این غول نرم افزاری پس از این که هکرها سال گذشته به پایگاه داده شرکت سولار ویندز رخنه کردند، چندین شرکت را برای تقویت امکانات امنیتی خود خریداری کرد. ماه میلادی گذشته هم شرکت ReFirm Labs را خریداری کرد که متخصص تاب آوری اینترنت اشیاء است. نیاز به امنیت سازمانی بهتر اوایل ماه میلادی جاری در پی حمله هکرها به شرکت کاسیا دوباره بارز شد. اگرچه کاسیا تلاش کرد شدت این رویداد را کم اهمیت جلوه دهد اما شرکت امنیت سایبری هانترس برآورد کرد که هزاران شرکت کوچک در این حمله هدف قرار گرفتند.
 
بر اساس گزارش شبکه سی ان بی سی، ریسک آی کیو در سال ۲۰۰۹ تاسیس شد و در سانفرانسیسکو مستقر است. این شرکت بیش از ۲۰۰ کارمند دارد و سرمایه گذارانش شامل باتری ونچرز و مَس موچوآل ونچرز هستند. یکی از رقیبانش شامل شرکت مایم کست است. ریسک آی کیو که با شرکتهایی نظیر فیس بوک و سرویس پستی آمریکایی برای شناسایی نقاط ضعفشان در برابر حملات سایبری همکاری داشته است، علاوه بر نرم افزارش برای انتشار گزارش سالانه ای به نام "اویل اینترنت مینت" معروف است که به بررسی میزان فعالیت مخربی می پردازند که در ۶۰ ثانیه یا کمتر اتفاق می افتد.
 
پیشتر بلومبرگ به نقل از منابع ناشناس گزارش کرده بود مایکروسافت بیش از ۵۰۰ میلیون دلار برای خرید شرکت ریسک آی کیو پرداخت خواهد کرد.
 

حمله وسیع سولارویندز، داستان سایبری قرن

 
بسیاری از شرکت‌های مطرح حوزه امنیت اطلاعات برای شناسایی بدافزارهای مرتبط با حملات سایبری، روش‌ها و دستورالعمل‌هایی را صادر کرده‌اند، با وجود این، هنوز بسیاری از سازمان‌ها اقدام به به‌روزرسانی سیستم‌های خود نکرده‌اند، درحالی که حمله به زیرساخت‌های شرکت‌های مهم و مطرحی مانند سولارویندز، مایکروسافت و سیسکو نشان می‌دهد حمله به هر شرکت یا سازمان دیگر هم ممکن است.
 
 اگرچه به دلیل شیوع کرونا و شرایط دوکاری انتظار می‌رفت که سال ۱۳۹۹ سالی پرهیاهو در حوزه فناوری اطلاعات باشد، اما شاید کمتری کسی حدس می‌زد که این سال حتی در نخستین روزهای خود در حوزه امنیت سایبری غوغا به پا کند. در اولین روزهای فروردین سال ۱۳۹۹، نه اخبار مربوط به کرونا، بلکه خبر نشت اطلاعات ۴۲ میلیون کاربر ایرانی تلگرام فضای مجازی کشور را تکان داد.
 
اما این تنها روزهای ابتدایی سال بود. با نگاهی به اخبار و رخدادهای سال ۱۳۹۹ می‌توان دریافت که این سال یکی از پرهیجان‌ترین و پرالتهاب‌ترین سال‌ها از دید امنیت سایبری چه برای مردم ایران و چه مردم جهان بوده است.
 
حملات سولارویندز، zerologon، نشت‌های اطلاعاتی گسترده و پیشرفت پروژه‌های کلان کشوری در حوزه فناوری اطلاعات تنها بخشی از اخبار داغ سال ۱۳۹۹ بودند. مرکز تخصصی آپا دانشگاه صنعتی اصفهان در گزارش خود به حمله وسیع سولارویندز تحت عنوان داستان سال پرداخته و معتقد است اهمیت این حمله می‌توان آن را به داستان سایبری قرن هم تبدیل کند.
 
داستان سال، حملات سولارویندز
 
 شرکت فایرآی در هجدهم آذرماه سال ۱۳۹۹ اعلام کرد مورد هجوم حملات گسترده‌ای واقع شده که طی این حملات، بسیاری از ابزارها و اطلاعات حساس این شرکت به سرقت رفته است. پنج روز بعد، کریس بینگ از رویترز از نفوذ به وزارت خزانه‌داری ایالات متحده آمریکا پرده برداشت. الن ناکاشیما،‌ تحلیل‌گر امنیت اطلاعات واشنگتن پست با ارائه مدرکی، این دو حمله را به هم مرتبط دانست و مدعی شد که هر دو توسط یک گروه تهدید روسی به نام APT۲۹ پیاده شده‌اند و در هر دو حمله از پلتفرم SolarWinds Orion سوء‌استفاده شده است.
 
محصول Orion شرکت سولارویندز، یک سیستم مدیریت شبکه (Network Management System) یا NMS است که قابلیت‌های بسیاری برای نظارت و مدیریت سیستم‌های شبکه از سرورها و ایستگاه‌های کاری، تا تجهیزات شبکه مانند مسیریاب‌ها، دیوار آتش و ... دارد. برای مهاجمین، NMSها اهداف بسیار مهمی هستند؛ چرا که: سیستم NMS بایستی با تمامی دستگاه‌های شبکه درارتباط باشد و از این حیث مکانیزم‌های لیست دسترسی یا  ACLs بر آن اثر ندارد.
 
به علاوه، NMS‌ها اغلب به گونه‌ای پیکربندی می‌شوند که بتوانند شبکه را نظارت کنند و به رویدادهای آن پاسخ دهند. در صورت نفوذ به NMS این امکان، قابلیت‌های بسیاری را در اختیار مهاجم قرار خواهد داد. حتی اگر NMS فقط برای نظارت شبکه پیکربندی شده باشد، با به دست آوردن اعتبارنامه‌ها، مهاجم سطح دسترسی خوبی در شبکه هدف خواهد داشت. «در صورت نفوذ، هر کاری که NMS قادر به انجام آن است؛ مهاجم نیز می‌تواند انجام دهد.»
 
حمله زنجیره تامین، حمله‌ای است که برای نفوذ به یک نهاد،سازمان یا شرکت از ضعیف‌ترین عنصر (ضعیف‌ترین حلقه) در زنجیره هدف سوء‌استفاده می‌شود. در حمله زنجیره تامین سولارویندز نیز از سولارویندز به عنوان حلقه ضعیف برای نفوذ به بزرگ‌ترین شرکت‌ها، نهادها و سازمان‌ها مانند پنتاگون ایالات متحده آمریکا، ناتو، اتحادیه اروپا، چندین وزارتخانه ایالات متحده آمریکا، چندین شرکت دارویی فعال در تولید واکسن کووید ۱۹ و خوش‌نام‌ترین شرکت‌ها مانند مایکروسافت، VMware، سیسکو، اینتل، فایرآی و ... استفاده شد.
 
روایت حمله سولارویندز برای اولین بار در آذرماه سال ۱۳۹۹ گفته شد؛ ولی در حقیقت زمان این حمله به ماه‌ها قبل تر یعنی اواخر ۱۳۹۸ باز می‌گردد. مایکروسافت لیستی از DLL۱۹ آلوده سولارویندز را در گزارشی منتشر کرد که زمان دیده شدن این فایل‌ها بهمن‌ماه و اسفندماه ۱۳۹۸ است. هنوز مشخص نیست در این بازه زمانی، مهاجمین چه اطلاعاتی را به سرقت برده‌اند؟ تا چه اندازه کنترل شبکه‌های تسخیر شده را به دست گرفته‌اند و در آینده با توجه به قابلیت‌های جدید چه می‌کنند؟
 
نیمه پر این داستان این است که بسیاری از شرکت‌های مطرح حوزه امنیت اطلاعات برای شناسایی بدافزارهای مرتبط با این حملات روش‌ها و دستورالعمل‌هایی را صادر کرده‌اند. همچنین شرکت سولارویندز وصله‌هایی‌ را برای رفع آسیب‌پذیری‌های مورد سوء‌استفاده در این حملات منتشر کرد. اما نیمه خالی لیوان آن است که هنوز بسیاری از سازمان‌ها اقدام به به‌روزرسانی سیستم‌های خود نکرده‌اند. برای مثال با گذشت چندین ماه از انتشار اخبار مرتبط با این حملات پیچیده و گسترده، هنوز نسخه آسیب‌پذیر سولارویندز بر ۳۰ آدرس IP ایرانی نصب است.
 
درس‌هایی برای مدیران امنیت و ناظران شبکه
 
حملاتی مانند زنجیره تامین سولارویندز درس‌هایی زیادی برای مدیران امنیت و ناظران شبکه دارند. اینکه حتی بهترین‌ها، کامل نیستند. محصول Solarwinds Orion از مهم‌ترین و محبوب‌ترین محصولات NMS است که در سراسر جهان استفاده می‌شود ولیکن این بدین معنی نیست که از همه نظر – از جمله از نظر امنیتی – بی‌نقص باشد. در نتیجه برای استفاده از چنین محصولاتی با استفاده از رویکردهای اعتماد صفر یا Zero Trust، بایستی ورودی و خروجی‌هایشان کاملا کنترل و نظارت شود.
 
گزارش وقوع حمله، کمک به خود و سایر قربانیان است. اگر چه هنوز ابعاد دقیق این حمله کاملا روشن نیست؛ ولیکن چراغ اول شناخت حمله را فایرآی با انتشار وقوع حملات به زیرساخت‌هایش روشن کرد. اگر شرکت‌ها و سازمان‌های قربانی حملات سایبری به جای توضیح و تشریح حمله، وقوع آن را کتمان کنند نه تنها به جای سایر قربانیان به مهاجم کمک می‌کنند؛ بلکه کمک دیگران را از خود دریغ کرده‌اند. برای مثال در حمله سولارویندز، بدافزار Sunburst توسط FireEye شناسایی و معرفی شد. پس از آن CrowdStrike بدافزار SunSpot را شناسایی کرد؛ شرکت‌هایی مانند مایکروسافت آنها را تحلیل و روش‌هایی برای شناسایی‌شان ارائه کردند و این روند هم‌افزایی همچنان ادامه دارد.
 
از آنجا که کد بدخواهانه در این حمله به فایل به‌روزرسانی محصول Solarwinds Orion تزریق شده بود؛ سوال معمول آن است که آیا به‌روزرسانی‌ها نباید نصب و اعمال شوند؟! در پاسخ باید گفت حتما باید به‌روزرسانی‌ها اعمال شوند ولی نه به صورت خودکار و بدون تحلیل. در رویکرد اعتماد صفر، شما نباید هر وصله یا فایل را بدون تحلیل بارگذاری و نصب کنید. علاوه بر این بدافزار Sunburst با دوره خاموشی ۱۴ روزه‌اش نشان داده است که تحلیل و بررسی کوتاه مدت ابدا کافی نیست.
 
مهم‌تر از همه آن‌که اهمیت شرکت یا سازمان وابسته‌تان را جدی بگیرید. به زنجیره تامین شرکت یا سازمان خود توجه کنید و هرگونه ارتباط با حلقه‌های ضعیف‌تر این زنجیره را رصد کنید. توجه کنید که اگر به زیرساخت‌های پیچیده شرکت‌های مطرح و مهمی مانند سولارویندز، فایرآی، مایکروسافت، سیسکو و سازمان‌هایی مانند پنتاگون، وزارتخانه‌های ایالات متحده، ناتو حمله شده است؛ حمله به شرکت یا سازمان شما نیز ممکن است.
 

مرکز ماهر به حملات سایبری اخیر واکنش نشان داد

 
در پی وقوع حملات سایبری چند روز اخیر به برخی سامانه‌های کشور، مرکز ماهر با اعلام شناسایی ۳ آسیب‌پذیری در سرورهای مدیریتیHP، پیکربندی نادرست برخی شبکه‌ها را دلیل اصلی این ضعف عنوان کرد.
 
 وقوع حملات سایبری به برخی سامانه‌های کشور از جمله سامانه‌های شرکت راه آهن و ستاد وزارت راه و شهرسازی به دلیل ضعف لایه‌های امنیتی از روز جمعه رسانه‌ای شده است. به نحوی که گفته شد که هک سامانه‌های شرکت راه آهن باعث شد تا این شرکت به ناچار گراف (مدیریت سیر و حرکت) قطارهای باری و مسافری را از حالت سیستمی به دستی تغییر دهد.
 
یک روز پس از آن نیز وبسایت رسمی وزارت راه و شهرسازی دچار اختلال و پیامی روی آن درج شد که از هک شدن این وبسایت حکایت داشت. این وبسایت ساعاتی بعد از دسترس هم خارج شد و وزارت راه و شهرسازی در اطلاعیه‌ای اعلام کرد که موضوع بروز اختلال سایبری در سیستم‌های کامپیوتری ستاد وزارت راه و سایت‌های زیر پورتال آن، در دست بررسی است.
 
در همین حال برخی منابع خبری از حمله سایبری به وبسایت برخی دستگاه‌های دولتی نیز خبر داده‌اند.
 
پس از گذشت دو روز از این رخدادها، شب گذشته مرکز ماهر در اطلاعیه‌ای نسبت به کنترل دسترسی به سرویس HP-INTEGERATED LIGHTS OUT و پیکربندی نادرست آن هشدار داده است.
 
در این اطلاعیه آمده است: بررسی سه ‫آسیب‌پذیری out HP-Integerated lights با شناسه‌های CVE-۲۰۱۷-۱۲۵۴۲، CVE-۲۰۱۸-۷۱۰۵ ،CVE-۲۰۱۸-۷۰۷۸ در سطح کشور نشان می‌دهد، برخی از شبکه‌های کشور در برابر این ضعف‌ها به درستی محافظت نشده‌اند.
 
بر اساس اعلام مرکز ماهر، پیکربندی نادرست، عدم به‌روزرسانی به موقع و عدم اعمال سیاست‌های صحیح امنیتی در هنگام استفاده از HP Integrated Lights-Out از دلایل اصلی این ضعف در شبکه‌های رایانه‌ای کشور است.
 
جدول زیر مشخصات این سه آسیب‌پذیری را نمایش می‌دهد.

روز شنبه نیز وزیر ارتباطات در پستی در شبکه‌های اجتماعی از تحرک جدید مهاجمان سایبری در حمله به درگاه مدیریتی سرورهای HP با سوءاستفاده از نقص iLo خبر داد و تاکید کرد که مجدداً هشدار اردیبهشت ۹۷ در مورد حملات باج‌افزاری با سوءاستفاده از درگاه مدیریتی iLo سرورهای HP را یادآوری می‌کنیم.
 
اردیبهشت سال ۹۷ نیز انتشار باج‌افزار با سوءاستفاده از درگاه مدیریتی iLO سرورهای شرکت HP خبرساز شده بود.
 
سرویس iLo یک درگاه مستقل فیزیکی برای استفاده مدیریتی و نظارتی سرورهای شرکت HP از سوی مدیران شبکه است . این سرویس حتی در صورت خاموش بودن سرورها به مهاجم قابلیت راه اندازی مجدد و دسترسی غیر مجاز را می‌دهد.
 
توصیه‌های مرکز ماهر به کاربران
 
- اگر دسترسی به این سرویس از طریق اینترنت ضروری نیست، دسترسی به آن را محدود به شبکه داخلی خود کنند.
 
- با به‌روزرسانی محصولات خود مطمئن شوند که تحت تأثیر این سه آسیب‌پذیری قرار ندارند.
 
- با توجه به امکان نفوذ به این سرویس توسط گره‌های آلوده شده شبکه داخلی، سیاست‌های امنیتی سخت گیرانه‌ای از جمله vlanبندی مجزا برای دسترسی به این سرویس از طریق شبکه داخلی اکیداً توصیه می‌شود.
 
- با تنظیم تجهیزات امنیتی و رویدادنگاری حساسیت ویژه نسبت به تلاش برای دسترسی به پورت‌های ILO یا SSH سرورها در نظر گرفته شود.
 
جزئیات بیشتر در سایت مرکز ماهر قرار دارد.

مرکز ماهر: اعمال نشدن سیاست‌های صحیح امنیتی دلیل حملات سایبری اخیر است

مرکز ماهر: اعمال نشدن سیاست‌های صحیح امنیتی دلیل حملات سایبری اخیر است

مرکز ماهر حملات سایبری اخیر به سامانه‌های داخلی را نتیجه‌ی به‌روزرسانی نشدن به‌موقع و اعمال نشدن سیاست‌های صحیح امنیتی دانسته است.

تولید محصولات سونی به ربات‌ها سپرده می‌شود


شرکت سونی پیش بینی کرد با تغییر توجه این شرکت به خدمات، ربات‌ها تولید تلویزیون، تلفنهای هوشمند و دوربینهای این شرکت را برعهده می گیرند.
 
به گزارش ایسنا، روزنامه فایننشیال تایمز به نقل از کیمیو ماکی، مدیر کسب و کار محصولات الکترونیکی سونی نوشت: انتظار می رود خطوط تولید اتوماتیک هزینه ها در کارخانه تلویزیون اصلی سونی در مالزی را تا سال مالی ۲۰۲۳ به میزان ۷۰ درصد در مقایسه با سال ۲۰۱۸ کاهش دهند. تسریع روند اتوماسیون کارخانه همچنین عیوب محصول را کاهش خواهد داد.
 
این مقام سونی در مصاحبه با روزنامه فایننشیال تایمز گفت: این برنامه همراه با تمرکز فزاینده به فروش آنلاین و تحلیل داده انجام خواهد شد. اطلاعات فروش با استفاده از هوش مصنوعی به منظور تعیین موثرتر حجم تولید، تحلیل خواهد شد.
 
بر اساس گزارش بلومبرگ، روزنامه فایننشیال تایمز گزارش کرد اگرچه سونی همچنان به فروش سخت افزار و خدمات به مصرف کنندگان ادامه خواهد داد اما بخش قابل توجهی از هدف رشد سونی از محصولات برای استفاده حرفه ای مانند نمایشگر LED کریستال برای تولید ویدیوی مجازی و فناوری رهگیری توپ برای صنعت ورزشهای سرگرم کننده حاصل خواهد شد.
 

توسعه صنعت امنیت سایبری چین کلید خورد

 
پیش نویس برنامه عملیاتی سه ساله برای توسعه صنعت امنیت سایبری چین از سوی وزارت صنعت و فناوری اطلاعات این کشور منتشر شد.
 
 وزارت صنعت و فناوری اطلاعات چین برآورد کرده که ارزش صنعت امنیت سایبری تا سال ۲۰۲۳ می تواند به بیش از ۲۵۰ میلیارد یوان (۳۸.۶ میلیارد دلار) بالغ شود.
 
این پیش نویس در حالی منتشر شده که مقامات چین تلاشها برای تدوین مقرراتی به منظور حاکمیت بهتر ذخیره سازی داده، انتقال داده و حریم خصوصی داده شخصی را مضاعف کرده اند.
 
سازمان فضای سایبری چین طی تعطیلات پایان هفته گذشته تدوین مقرراتی را پیشنهاد کرد که بر اساس آن شرکتهای فناوری غنی از داده که بیش از یک میلیون کاربر دارند پیش از ورود به بازارهای سهام خارجی، هدف بازبینیهای امنیتی قرار می گیرند.
 
این مقررات در پی تحقیقات رگولاتوری از غول تاکسی اینترنتی چینی "دیدی چوکسینگ" به دلیل نقض قوانین حریم خصوصی داده در دست بررسی قرار دارند.
 
رگولاتور فضای سایبر چین روز یکشنبه اعلام کرد به فروشگاههای اپلیکیشن دستور داده است عرضه اپلیکیشن شرکت "دیدی گلوبال" را به دلیل جمع آوری غیرقانونی اطلاعات شخصی کاربران توسط این شرکت متوقف کنند. چند روز پس از این که مبادله سهام شرکت دیدی در بازار نیویورک آغاز شد و این شرکت ۴.۴ میلیارد دلار از عرضه اولیه عمومی سهام خود تهیه کرد، سازمان فضای سایبری چین از شرکت دیدی خواست تغییراتی صورت داده و به مقررات حمیات از داده چینی عمل کند. با این حال رگولاتور فضای سایبر چین به ماهیت تخلف دیدی اشاره ای نکرد.
 
شرکت دیدی در واکنش به این خواسته مقامات چینی، اعلام کرد ثبت نام کاربران جدید را متوقف کرده و اپلیکیشن خود را از فروشگاههای برنامه حذف می کند و تغییراتی را برای رعایت مقررات و حمایت از حقوق کاربران صورت خواهد داد. این خدمات تاکسی آنلاین در چین و بیش از ۱۵ بازار دیگر فعالیت داشته و اطلاعات زیادی درباره رفت و آمدهای روزانه جمع آوری می کند. این شرکت بخشی از این داده را برای فناوریهای رانندگی خودران و تحلیل ترافیک استفاده می کند.
 
بر اساس گزارش رویترز، چین در حال مقابله با نفوذ روزافزون غولهای فناوری چینی به دلیل نگرانیهای ضد انحصارطلبی و امنیت داده است.
 

ساخت ابزار تقلبی با ویژگی Auto Aim که کابوس گیمرها خواهد شد


به‌تازگی ابزار تقلبی برای رایانه شخصی و کنسول‌های خانگی عرضه شده است که از فناوری یادگیری ماشینی برای بهبود عملکرد گیمرها در بازی‌های شوتر اول‌شخص آنلاین استفاده می‌کند.
 
تاکنون ابزار هک و تقلب بسیاری برای بازی‌های ویدئویی عرضه شده است که برای مثال در بازی‌های داستان‌محور به شکست‌ناپذیر شدن شخصیت بازی یا به دست آوردن منابع نامحدود کمک می‌کنند. البته هکرها به بازی‌های آنلاین نیز چشم دوخته‌اند. تاکنون ابزارهای مختلفی در اختیار گیمرها قرار گرفته است که با استفاده از آن‌ها می‌توانند حتی در بازی‌های آنلاین تقلب کنند و برای مثال هدف‌گیری بهتری داشته باشند یا موقعیت گیمرهای دیگر را در نقشه ببینند.
 
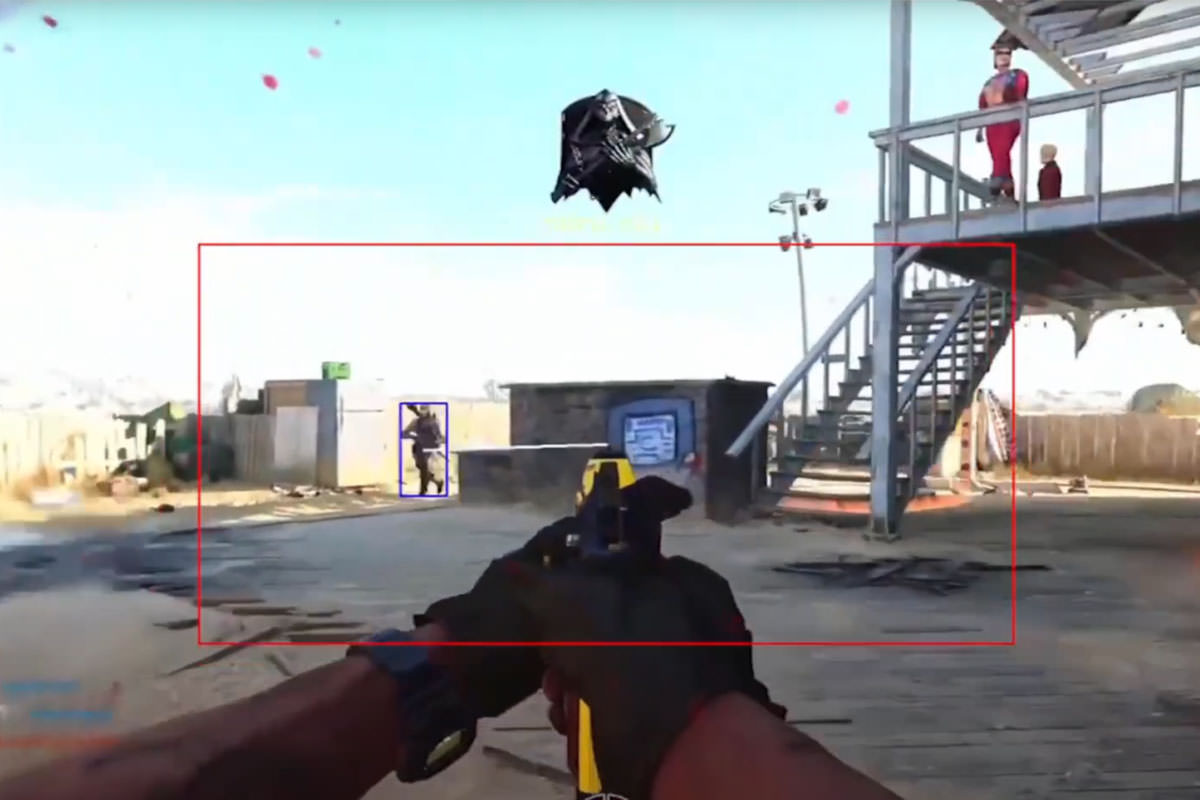
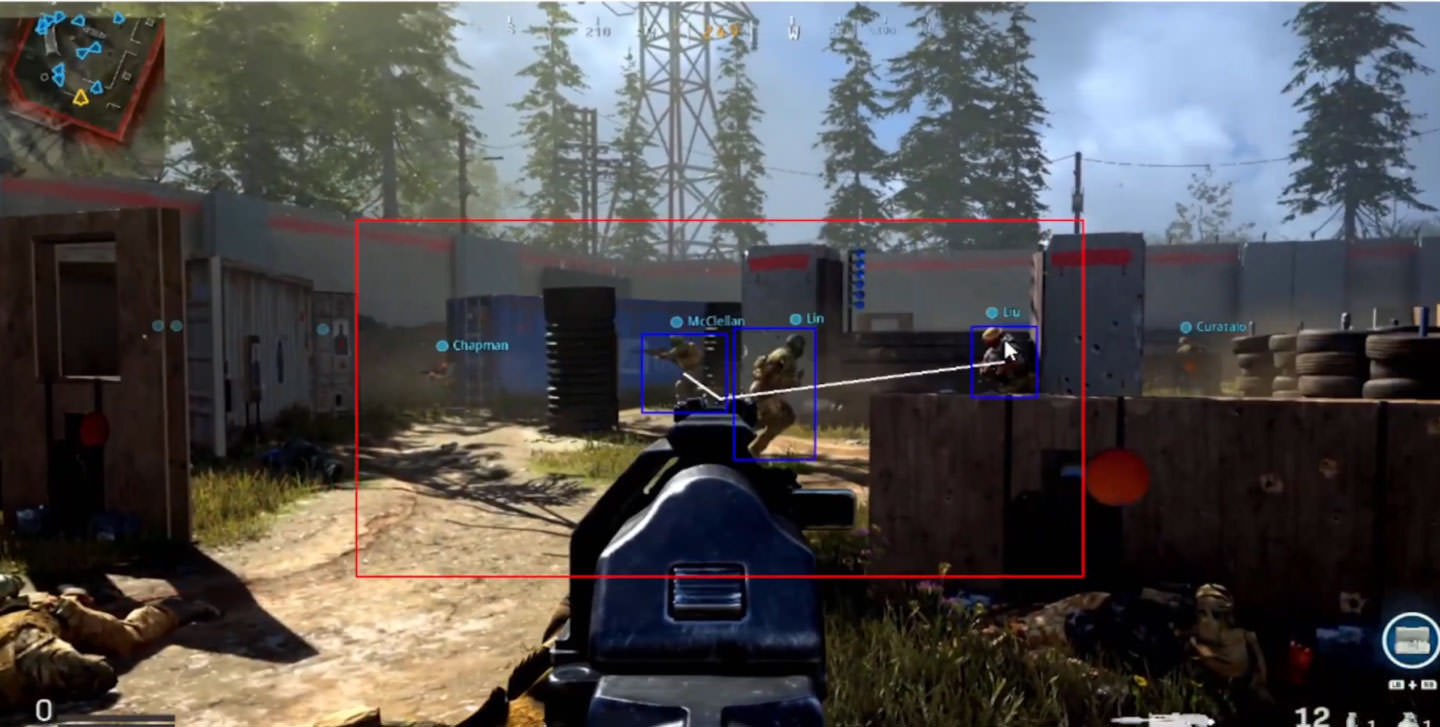
آنچه معرفی خواهیم کرد شاید پیشرفته‌ترین ابزار تقلب در بازی‌ باشد. در گزارشی که MSPowerUser به آن می‌پردازد، ابزاری به نام CVCheats معرفی شده است که از یادگیری ماشینی برای بهبود عملکرد گیمرها در بازی‌های ویدئویی استفاده می‌کند. این ابزار از کارت کپچر اکسترنال استفاده می‌کند و با بررسی محیط بازی و تصاویر گیم‌پلی، فرمان لازم را به‌صورت لحظه‌ای به کنترلر کاربر می‌فرستد.
 
نکته‌ی مهمی که در مورد این ابزار وجود دارد، تفاوت بسیار آن با ابزارهای قدیمی است. در واقع برخلاف ابزارهای قدیمی که برای هدف‌گیری خودکار یا Wallhack استفاده می‌شوند، ابزار جدید تنها زمانی روی هدفی قفل می‌شود که در صحنه‌ی بازی قابل رؤیت باشد. در ابزارهای قدیمی، کاربر می‌توانست حتی زمانی که هدف در پشت مانع سنگر گرفته است روی سوژه قفل کند. 
 
چنین قابلیتی باعث می‌شود تشخیص فرد متقلب بسیار سخت باشد و به‌راحتی نتوان وی را شناسایی و مجازات کرد. در ویدئوی منتشرشده از این ابزار می‌توان مشاهده کرد که از دقت بسیار بالایی در تشخیص دشمنان برخوردار است و نه‌تنها از ویژگی هدف‌گیری خودکار استفاده می‌کند، بلکه قابلیت شلیک خودکار به سوژه‌ها دارد. در حقیقت گیمر تنها باید کنترلر را به اطراف تکان بدهد تا ابزار تقلب سوژه‌ها را به‌صورت خودکار شناسایی و به سمتشان شلیک کند.

 
نکته‌ی بسیار بد در مورد ابزار جدید، امکان استفاده‌ی آن روی کنسول‌های خانگی است. در واقع نه‌تنها از آن می‌توان در رایانه‌ی شخصی استفاده کرد، بلکه گیمر می‌تواند از ابزار تقلب جدید در بازی‌های کنسول‌های خانگی استفاده کند. کنسول‌های خانگی در مقایسه با رایانه‌ی شخصی از ابزار و روش‌های کمتری برای تقلب برخوردار هستند؛ اما ابزار جدید می‌تواند به کابوسی برای گیمرهای کنسول‌های خانگی تبدیل شود.
 
ابزار تقلب CVCheat و نمونه‌های مشابه آن می‌توانند حتی کام گیمرهای حرفه‌ای را تلخ کنند؛ زیرا امکان استفاده از چنین ابزاری در مسابقات وجود دارد و اگر مسابقه‌ای به‌صورت آنلاین برگزار شود، گیمرها می‌توانند از این ابزار برای برتری بر رقبای خود استفاده کنند.
 
توسعه‌دهندگان CVCheat گفته‌اند شناسایی این ابزار تقریبا غیر ممکن است و هیچ تغییری در فایل‌های بازی ایجاد نمی‌شود. هیچ نشانه‌ای نیز وجود ندارد که گیمر در حال استفاده از ابزار هک است و تمامی اتفاقات، خارج از دید هوش مصنوعی بازی یا هرگونه سیستم نظارتی رخ می‌دهد.  البته گیمرها باید بدانند که استفاده از چنین ابزاری می‌تواند به بن شدن آن‌ها از بازی‌های دلخواهشان ختم شود.
 
در حال حاضر بسیاری از ناشران و سازندگان بازی‌ ویدئویی به دنبال راهکاری برای مقابله با متقلبان و هکرها هستند؛ افرادی که نه‌تنها لذت تجربه‌ی بازی چالشی را از خود می‌گیرند، بلکه کام گیمرهای دیگر را با تقلب در بازی تلخ می‌کنند. در این بین مایکروسافت به دنبال استفاده از زبان یادگیری ماشین برای شناسایی هکرها است؛ اما به نظر می‌رسد هکرها یک قدم از ناشران و توسعه‌دهندگان جلوتر هستند. 

پاداش ۱۳٫۶ میلیون دلاری مایکروسافت به شکارچیان باگ

 
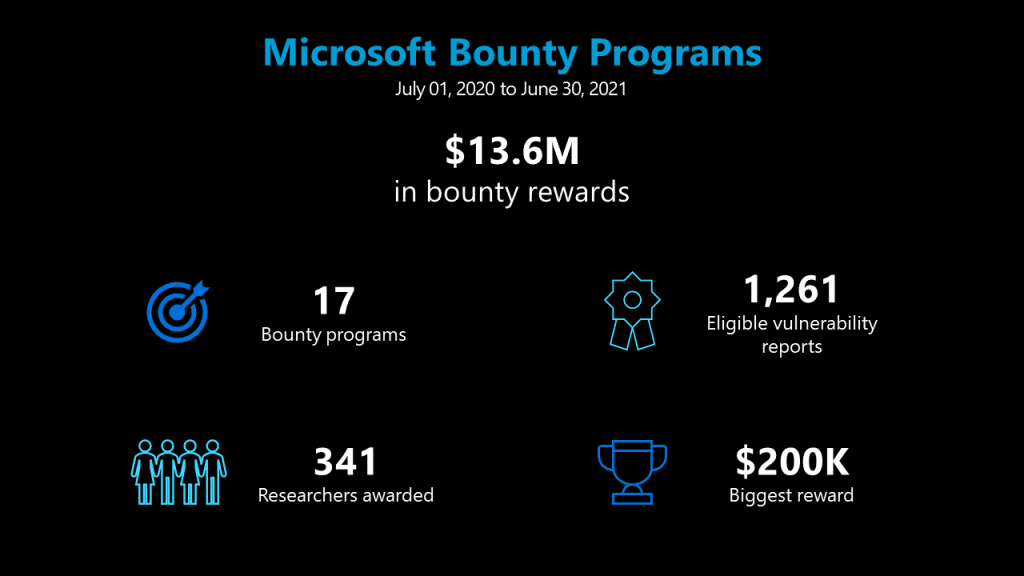
برنامه‌های شکار باگ بخش مهمی از استراتژی مایکروسافت برای همکاری با جامعه محققان امنیتی و افزایش ایمنی سیستم‌های این شرکت است. حالا مایکروسافت در گزارشی به مرور آمارهای یکسال اخیر در این زمینه پرداخت است.
 
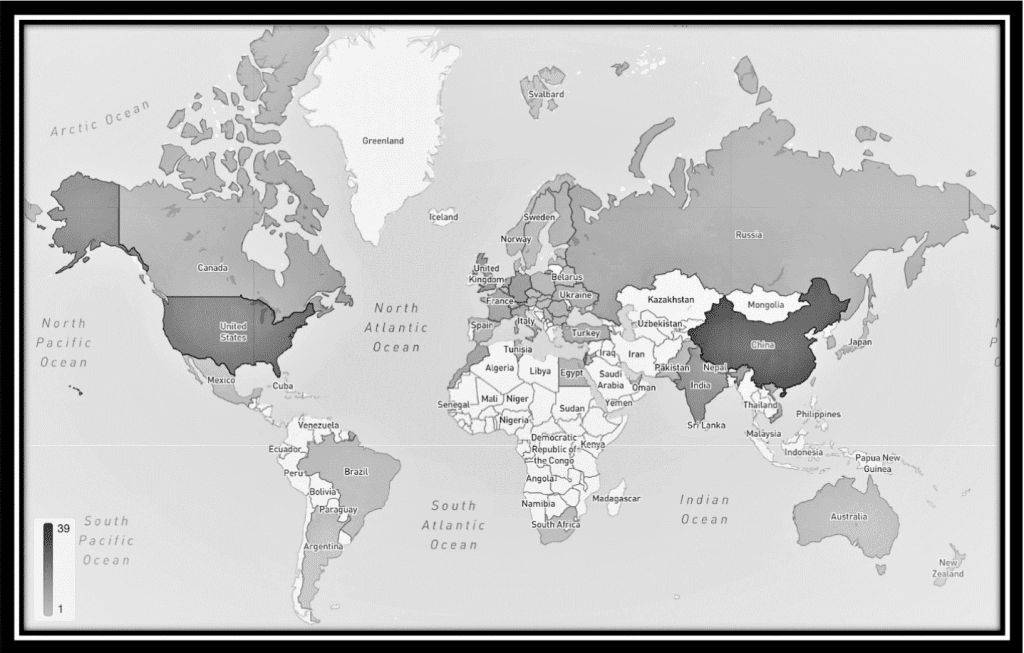
مایکروسافت در طول ۱۲ ماه گذشته به بیش از ۳۴۰ شکارچی باگ در ۵۸ کشور حدود ۱۳.۶ میلیون دلار پاداش داده است. بالاترین جایزه حدود ۲۰۰ هزار دلار بوده که از طریق برنامه Hyper-V Bounty Program به برنده اهدا شده است. مبلغ جوایز به‌طور میانگین در همه برنامه‌ها بیش از ۱۰ هزار دلار بوده و مجموعا بیش از ۱۲۰۰ گزارش صحیح ثبت شده که نشان‌دهنده استقبال محققان از این برنامه‌ها و تاثیر آن‌ها بر افزایش امنیت پروژه‌های این شرکت است.
 
نمودار توزیع جغرافیایی محققانی که در برنامه مایکروسافت مشارکت کرده‌اند (هرچه تیره‌تر بیشتر)
مایکروسافت می‌گوید به طور مداوم در حال ارزیابی تهدیدهای موجود است تا متناسب با آن‌ها برنامه‌های خود را ارتقا دهد. این شرکت به بازخورد محققان توجه زیادی دارد و سعی می‌کند سازوکار آسان‌تری را برای انتشار تحقیقات آن‌ها مهیا سازد. مایکروسافت امسال عمده تمرکز خود را روی چالش‌ها و سناریوهای جدیدی گذاشت که بیشترین تاثیر را روی کاربر می‌گذارند.
 
 
ردموندی‌ها مدعی‌اند که با این کار نه تنها توانسته‌اند مشکلات بیشتری را در زمینه امنیت و حریم خصوصی شناسایی و رفع کنند، بلکه جوایز ارزنده‌تری را در ازای تلاش محققان به دست آن‌ها برسانند. برنامه‌های به‌روز شده و جدید مایکروسافت برای شکار باگ‌ها از قرار زیر است:
 
Windows Insider Preview Bounty Program
Researcher Recognition Program
(Microsoft Applications Bounty Program (Teams Desktop
SIKE Cryptographic Challenge
مایکروسافت در انتهای گزارش خود می‌گوید: «از همه کسانی که امسال تحقیقات خود را با مایکروسافت به اشتراک گذاشتند و موجب ارتقای امنیت میلیون‌ها کاربر شدند، بسیار سپاسگزاریم.» این شرکت وعده داده که در آینده برنامه‌های شکار باگ بیشتری را معرفی خواهد کرد و به سرمایه‌گذاری در جامعه محققان امنیتی ادامه خواهد داد.