سیر تکامل باج‌افزارها؛ از تروجان ایدز تا اخاذی سه‌‌گانه

سیر تکامل باج‌افزارها؛ از تروجان ایدز تا اخاذی سه‌‌گانه

امروزه تعداد باج‌افزارها روزبه‌روز در حال افزایش است و با رمزنگاری و قفل کردن داده‌های حساس قربانی، باج‌ چند میلیون دلاری درخواست می‌کنند؛ اما چگونه می‌توان این روند را متوقف کرد؟

وزیر ارتباطات و فناوری اطلاعات: روایت همکاری تهران و مسکو برای موتور جستجوی «یاندکس» در ایران

 
 وزیر ارتباطات و فناوری اطلاعات گفت: حدود ۶ سال قبل قرار شد با همکاری ایران و روسیه، موتور جستجوی «یاندکس» در ایران فعالیت تجاری خود را آغاز کند اما این مسئله به سرعت از سوی روسیه تکذیب شد.
 
ا «محمد جواد آذری جهرمی» در کانال تلگرامی خود نوشت: آبان ۱۳۹۴ نیکلای نیکیفوروف، وزیر ارتباطات وقت روسیه، به ایران سفر کرد و ملاقات‌هایی با محمود واعظی وزیر ارتباطات وقت ایران داشت.
 
وزیر ارتباطات افزود: پس از پایان ملاقات‌ها، دو طرف در یک کنفرانس مطبوعاتی مشترک حضور یافتند و محمود واعظی، از موافقت ایران و روسیه برای ایجاد دفتر موتور جستجوی یاندکس در ایران و گسترش فعالیت تجاری ایران با یاندکس در جهت رفع انحصار شرکت‌ها آمریکایی گفت.
 
جهرمی با بیان این‌که آنچه واعظی گفت، دقیقا محور مذاکرات و توافقات جلسه بوده است، افزود: یک روز پس از انتشار این خبر، علیرغم حضور وزیر روس در ایران، شرکت یاندکس روسیه در بیانیه‌ای هرگونه عزم خود برای افتتاح دفتر خود در ایران را تکذیب کرد.
 
به نظر می‌رسید که بخشی از سرمایه‌گذاری یاندکس روس هم مثل تن‌سنت چین، توسط بازار سرمایه آمریکا تامین می‌شود.
 
به گزارش ایرنا، یاندکس (به روسی: Яндекс) یک شرکت فناوری اطلاعات روسی است که بزرگترین موتور جستجوی روسیه و هشتمین موتور جستجوی جهان را اداره می‌کند. 

وزیر ارتباطات و فناوری اطلاعات: روایت همکاری تهران و مسکو برای موتور جستجوی «یاندکس» در ایران

 
 وزیر ارتباطات و فناوری اطلاعات گفت: حدود ۶ سال قبل قرار شد با همکاری ایران و روسیه، موتور جستجوی «یاندکس» در ایران فعالیت تجاری خود را آغاز کند اما این مسئله به سرعت از سوی روسیه تکذیب شد.
 
ا «محمد جواد آذری جهرمی» در کانال تلگرامی خود نوشت: آبان ۱۳۹۴ نیکلای نیکیفوروف، وزیر ارتباطات وقت روسیه، به ایران سفر کرد و ملاقات‌هایی با محمود واعظی وزیر ارتباطات وقت ایران داشت.
 
وزیر ارتباطات افزود: پس از پایان ملاقات‌ها، دو طرف در یک کنفرانس مطبوعاتی مشترک حضور یافتند و محمود واعظی، از موافقت ایران و روسیه برای ایجاد دفتر موتور جستجوی یاندکس در ایران و گسترش فعالیت تجاری ایران با یاندکس در جهت رفع انحصار شرکت‌ها آمریکایی گفت.
 
جهرمی با بیان این‌که آنچه واعظی گفت، دقیقا محور مذاکرات و توافقات جلسه بوده است، افزود: یک روز پس از انتشار این خبر، علیرغم حضور وزیر روس در ایران، شرکت یاندکس روسیه در بیانیه‌ای هرگونه عزم خود برای افتتاح دفتر خود در ایران را تکذیب کرد.
 
به نظر می‌رسید که بخشی از سرمایه‌گذاری یاندکس روس هم مثل تن‌سنت چین، توسط بازار سرمایه آمریکا تامین می‌شود.
 
به گزارش ایرنا، یاندکس (به روسی: Яндекс) یک شرکت فناوری اطلاعات روسی است که بزرگترین موتور جستجوی روسیه و هشتمین موتور جستجوی جهان را اداره می‌کند. 

راهکار ارتقای همزمان امنیت سایبری و بهره‌وری شبکه ریلی

 
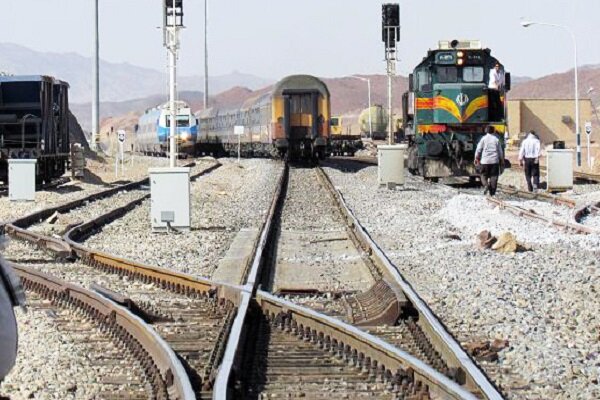
اگرچه سال هاست که کارشناسان ریلی خواهان واگذاری اپراتوری شبکه ریلی به بخش خصوصی برای ارتقای بهره‌وری هستند، اما حمله اخیر سایبری به شبکه، اهمیت اجرای این راهکار را دو چندان کرد.
 
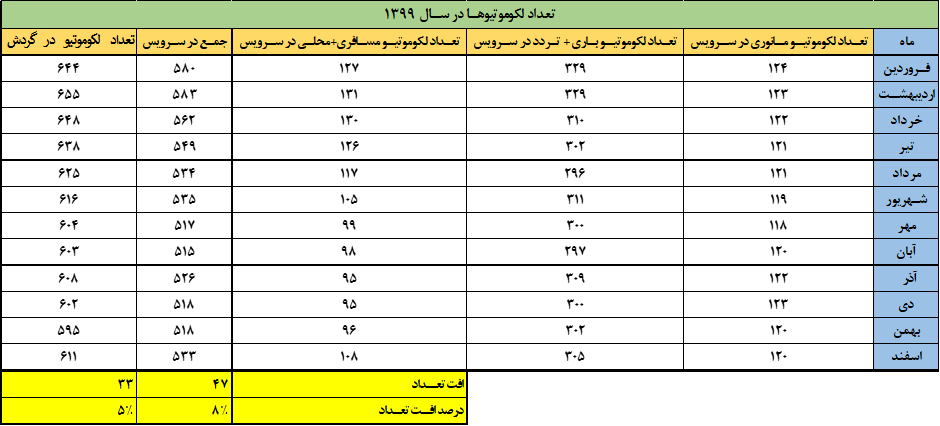
 بررسی ماهنامه‌های آماری شرکت راه آهن جمهوری اسلامی ایران نشان می‌دهد که تعداد لکوموتیوهای در سرویس شبکه حمل و نقل ریلی در بازه زمانی بین فروردین تا اسفند ۱۳۹۹، نزدیک به ۸ درصد افت کرده است.
 
به بیان دیگر در طول این مدت ۱۲ ماهه، بالغ بر ۴۷ دستگاه لکوموتیو به ارزش جایگزینی حداقل ۴ الی ۵ هزار میلیارد تومان، از حَیّز انتفاع خارج شده‌اند.
 
این در حالی است که جایگزینی این تعداد لکوموتیو در کشورها با چالش‌های عدیده‌ای از جمله تحریم‌های بین‌المللی و یا نبود منابع اعتباری مورد نیاز مواجه است.

نکته حائز اهمیت آن است که از تعداد لکوموتیوهای موجود نیز به درستی و به میزان بهینه استفاده نمی‌شود؛ به بیان دیگر در حالی که میزان استفاده از لکوموتیوهای موجود حتی به اندازه نرمال‌های جهانی نبوده است، این میزان از خرابی و از رده خارج شدن کشنده‌های ریلی در شبکه اتفاق افتاده است.
 
راه آهن به اندازه یک سوم تعهداتش عمل می‌کند
 
علی رغم تعهد راه آهن به عنوان مالک بیش از ۷۰ درصد از کشنده‌های ریلی موجود و بهره بردار اصلی شبکه ریلی کشور، که در زمان خصوصی سازی واگن‌های باری متعهد به سیر روزانه ۳۰۰ کیلومتری واگن‌های انتقال یافته به بخش خصوصی شده بود، هم اکنون میانگین سیر روزانه این واگن‌ها در حدود ۱۱۰-۱۲۰ کیلومتر در روز است که نشان دهنده شکاف عمیق وضع موجود بهره برداری و وضع مطلوب آن است.
 
در چنین شرایطی، راه آهن به جای آنکه بتواند در سال بالغ بر ۱۰۰ میلیارد تن-کیلومتر حمل بار ریلی انجام دهد، صرفاً در بهترین رکورد خود توانست ۳۳ تا ۳۴ میلیارد تن حمل بار انجام دهد.
 
بنابراین موضوع نظام مدیریت و بهره برداری از شبکه حمل و نقل ریلی و هم چنین بهره برداری از ناوگان و آلات نقلیه ریلی باید به طور ویژه مورد اهتمام قرار گیرد.
 
شکل نگرفتن اقتصاد ریل در سایه بهره‌وری پایین شبکه ریلی
 
پایین بودن نرخ بهره‌وری شبکه حمل و نقل ریلی سبب شده است تا علاوه بر آنکه اقتصاد حمل و نقل ریلی شکل نگرفته و شرکت‌های خصوصی مالک واگن نیز متضرر شوند، بلکه حتی خود راه آهن هم به عنوان یک شرکت درآمد-هزینه‌ای نتوانسته است به سودآوری لازم برسد و برای پوشش هزینه‌های خود و توسعه شبکه نیازمند استفاده از منابع بودجه‌های عمومی کشور است.
 
این در حالی است که اصلاح ساختار مدیریت و بهره برداری از شبکه ریلی کشور می‌تواند ریل را به جایگاه اصلی خود در اقتصاد به عنوان یکی از پیشران‌های توسعه کشور بازگرداند و سرمایه گذاری در این حوزه را برای بخش‌های غیردولتی و مردمی جذاب و اقتصادی کند.
 
کارشناسان بر این باورند که یکی از راهکارهای حل مشکلات فعلی راه آهن، رجوع به قانون خصوصی سازی و تکمیل اجرای این قانون با رعایت الزامات و پیش شرط‌هایی است.
 
کارشناس ریلی: قانون اجازه واگذاری اپراتوری شبکه به بخش خصوصی را می‌دهد
 
در همین رابطه محمدجواد شاهجویی، کارشناس اقتصاد حمل و نقل ریلی در گفتگو با خبرنگار مهر گفت: طبق آئین نامه اجرایی تعیین سهم بهینه بخش‌های دولتی و غیردولتی در فعالیت‌های راه و راه آهن، دولت می‌تواند تا سقف صد درصد از فعالیت‌هایی چون مدیریت ترافیک و بهره برداری از شبکه خطوط ریلی، مالکیت انواع واگن‌های مسافری و خدماتی مربوط و راهبری قطارهای مسافری، مالکیت انواع لکوموتیو و خودکشنده‌ها و بهره برداری از آنها و همچنین مالکیت انواع واگن‌های باری و راهبری قطارهای باری را به بخش غیردولتی واگذار کند.
 
بهره برداری می‌تواند بدون انتقال مالکیت به بخش غیر دولتی تفویض شود
 
شاهجویی تاکید کرد: البته در ماده ۹ این آئین نامه تصریح شده است که ۱۰۰ درصد مالکیت خطوط اصلی راه آهن شامل خطوط موجود، در حال ساخت و آنچه که در آینده ساخته می‌شود و همچنین مالکیت ناوگان و ماشین آلات ریلی در اختیار دولت بوده و قابل انتقال به بخش غیردولتی نیست. در عین حال امکان فعالیت، احداث و سرمایه گذاری بخش غیردولتی در خطوط اصلی راه آهن وجود دارد و این بخش می‌تواند با رعایت ضوابط مربوط از این خطوط بهره برداری کند.
 
این کارشناس اقتصادی در خصوص راهکار حل معضلات راه آهن گفت: بنابراین، یکی از بهترین راهکارهای حل مشکل پایین بودن نرخ بهره‌وری شبکه ریلی ایران، اعطای مجوز بهره برداری از شبکه خطوط ریلی به بخش خصوصی، بدون انتقال مالکیت آن است. اعطای مجوزهای انتقال اپراتوری محورهای ریلی به بخش خصوصی مشروط بر عملکرد می‌تواند علاوه بر حل مشکل عدم استفاده بهینه از شبکه ریلی، دست شرکت راه آهن را در ایفای نقش اساسی خود که نقش تنظیم‌گری است، بازتر کند.
 
حمله سایبری اخیر؛ نشان دهنده اهمیت واگذاری اپراتوری شبکه به بخش خصوصی
 
وی با اشاره به حمله سایبری اخیر به شبکه راه آهن اظهار کرد: معتقدم که شبکه ارتباطی شرکت راه آهن نباید طوری طراحی شده باشد که به امنیت آن بتوان خللی وارد کرد. لایه‌های امنیتی شبکه راه آهن می‌تواند در دو سطح برنامه‌ریزی شود در یکی از این سطوح که مربوط به سیر و حرکت قطارهاست باید ذیل شبکه اطلاعات ملی (اینترانت) انجام شود تا حملات سایبری نتواند بر آن تأثیر بگذارد.
 
کارشناس صنعت ریلی تأکید کرد: در حمله سایبری اخیر به شبکه شرکت راه آهن، گراف سیستمی راه آهن از کار افتاده و گراف دستی به هر ناحیه از شرکت راه آهن واگذار شده است؛ این اتفاق سبب شده تا نواحی راه آهن با هم هماهنگ نبوده و در شبکه اختلال ایجاد شده است؛ قطارها نیز به موقع مقصد نمی‌رسند و زمان رسیدن آنها غیر قابل پیش بینی است.
 
ناحیه‌ای کردن راه آهن، ناکارآمد است
 
وی بیان کرد: ساختار فعلی راه آهن که ناحیه‌ای کردن آن است، ناکارآمد بوده و در مدیریت شبکه بهره برداری راه آهن، یک برنامه‌ریزی اشتباه است بنابراین راهکاری که برای اپراتوری شبکه ریلی مبنی بر خصوصی کردن آن همواره از سوی کارشناسان مطرح می‌شود، این ساختار اشتباه را اصلاح می‌کند؛ اگر هم موضوع ایمنی هر ناحیه یا منطقه مطرح شود، خود شرکت‌های خصوصی می‌توانند ورود کرده و با سیستم‌های قوی‌تر و محصولات به روز تر از نظر امنیتی، مشکل ایمنی آن منطقه را برطرف کنند.

راهکار ارتقای همزمان امنیت سایبری و بهره‌وری شبکه ریلی

 
اگرچه سال هاست که کارشناسان ریلی خواهان واگذاری اپراتوری شبکه ریلی به بخش خصوصی برای ارتقای بهره‌وری هستند، اما حمله اخیر سایبری به شبکه، اهمیت اجرای این راهکار را دو چندان کرد.
 
 بررسی ماهنامه‌های آماری شرکت راه آهن جمهوری اسلامی ایران نشان می‌دهد که تعداد لکوموتیوهای در سرویس شبکه حمل و نقل ریلی در بازه زمانی بین فروردین تا اسفند ۱۳۹۹، نزدیک به ۸ درصد افت کرده است.
 
به بیان دیگر در طول این مدت ۱۲ ماهه، بالغ بر ۴۷ دستگاه لکوموتیو به ارزش جایگزینی حداقل ۴ الی ۵ هزار میلیارد تومان، از حَیّز انتفاع خارج شده‌اند.
 
این در حالی است که جایگزینی این تعداد لکوموتیو در کشورها با چالش‌های عدیده‌ای از جمله تحریم‌های بین‌المللی و یا نبود منابع اعتباری مورد نیاز مواجه است.

نکته حائز اهمیت آن است که از تعداد لکوموتیوهای موجود نیز به درستی و به میزان بهینه استفاده نمی‌شود؛ به بیان دیگر در حالی که میزان استفاده از لکوموتیوهای موجود حتی به اندازه نرمال‌های جهانی نبوده است، این میزان از خرابی و از رده خارج شدن کشنده‌های ریلی در شبکه اتفاق افتاده است.
 
راه آهن به اندازه یک سوم تعهداتش عمل می‌کند
 
علی رغم تعهد راه آهن به عنوان مالک بیش از ۷۰ درصد از کشنده‌های ریلی موجود و بهره بردار اصلی شبکه ریلی کشور، که در زمان خصوصی سازی واگن‌های باری متعهد به سیر روزانه ۳۰۰ کیلومتری واگن‌های انتقال یافته به بخش خصوصی شده بود، هم اکنون میانگین سیر روزانه این واگن‌ها در حدود ۱۱۰-۱۲۰ کیلومتر در روز است که نشان دهنده شکاف عمیق وضع موجود بهره برداری و وضع مطلوب آن است.
 
در چنین شرایطی، راه آهن به جای آنکه بتواند در سال بالغ بر ۱۰۰ میلیارد تن-کیلومتر حمل بار ریلی انجام دهد، صرفاً در بهترین رکورد خود توانست ۳۳ تا ۳۴ میلیارد تن حمل بار انجام دهد.
 
بنابراین موضوع نظام مدیریت و بهره برداری از شبکه حمل و نقل ریلی و هم چنین بهره برداری از ناوگان و آلات نقلیه ریلی باید به طور ویژه مورد اهتمام قرار گیرد.
 
شکل نگرفتن اقتصاد ریل در سایه بهره‌وری پایین شبکه ریلی
 
پایین بودن نرخ بهره‌وری شبکه حمل و نقل ریلی سبب شده است تا علاوه بر آنکه اقتصاد حمل و نقل ریلی شکل نگرفته و شرکت‌های خصوصی مالک واگن نیز متضرر شوند، بلکه حتی خود راه آهن هم به عنوان یک شرکت درآمد-هزینه‌ای نتوانسته است به سودآوری لازم برسد و برای پوشش هزینه‌های خود و توسعه شبکه نیازمند استفاده از منابع بودجه‌های عمومی کشور است.
 
این در حالی است که اصلاح ساختار مدیریت و بهره برداری از شبکه ریلی کشور می‌تواند ریل را به جایگاه اصلی خود در اقتصاد به عنوان یکی از پیشران‌های توسعه کشور بازگرداند و سرمایه گذاری در این حوزه را برای بخش‌های غیردولتی و مردمی جذاب و اقتصادی کند.
 
کارشناسان بر این باورند که یکی از راهکارهای حل مشکلات فعلی راه آهن، رجوع به قانون خصوصی سازی و تکمیل اجرای این قانون با رعایت الزامات و پیش شرط‌هایی است.
 
کارشناس ریلی: قانون اجازه واگذاری اپراتوری شبکه به بخش خصوصی را می‌دهد
 
در همین رابطه محمدجواد شاهجویی، کارشناس اقتصاد حمل و نقل ریلی در گفتگو با خبرنگار مهر گفت: طبق آئین نامه اجرایی تعیین سهم بهینه بخش‌های دولتی و غیردولتی در فعالیت‌های راه و راه آهن، دولت می‌تواند تا سقف صد درصد از فعالیت‌هایی چون مدیریت ترافیک و بهره برداری از شبکه خطوط ریلی، مالکیت انواع واگن‌های مسافری و خدماتی مربوط و راهبری قطارهای مسافری، مالکیت انواع لکوموتیو و خودکشنده‌ها و بهره برداری از آنها و همچنین مالکیت انواع واگن‌های باری و راهبری قطارهای باری را به بخش غیردولتی واگذار کند.
 
بهره برداری می‌تواند بدون انتقال مالکیت به بخش غیر دولتی تفویض شود
 
شاهجویی تاکید کرد: البته در ماده ۹ این آئین نامه تصریح شده است که ۱۰۰ درصد مالکیت خطوط اصلی راه آهن شامل خطوط موجود، در حال ساخت و آنچه که در آینده ساخته می‌شود و همچنین مالکیت ناوگان و ماشین آلات ریلی در اختیار دولت بوده و قابل انتقال به بخش غیردولتی نیست. در عین حال امکان فعالیت، احداث و سرمایه گذاری بخش غیردولتی در خطوط اصلی راه آهن وجود دارد و این بخش می‌تواند با رعایت ضوابط مربوط از این خطوط بهره برداری کند.
 
این کارشناس اقتصادی در خصوص راهکار حل معضلات راه آهن گفت: بنابراین، یکی از بهترین راهکارهای حل مشکل پایین بودن نرخ بهره‌وری شبکه ریلی ایران، اعطای مجوز بهره برداری از شبکه خطوط ریلی به بخش خصوصی، بدون انتقال مالکیت آن است. اعطای مجوزهای انتقال اپراتوری محورهای ریلی به بخش خصوصی مشروط بر عملکرد می‌تواند علاوه بر حل مشکل عدم استفاده بهینه از شبکه ریلی، دست شرکت راه آهن را در ایفای نقش اساسی خود که نقش تنظیم‌گری است، بازتر کند.
 
حمله سایبری اخیر؛ نشان دهنده اهمیت واگذاری اپراتوری شبکه به بخش خصوصی
 
وی با اشاره به حمله سایبری اخیر به شبکه راه آهن اظهار کرد: معتقدم که شبکه ارتباطی شرکت راه آهن نباید طوری طراحی شده باشد که به امنیت آن بتوان خللی وارد کرد. لایه‌های امنیتی شبکه راه آهن می‌تواند در دو سطح برنامه‌ریزی شود در یکی از این سطوح که مربوط به سیر و حرکت قطارهاست باید ذیل شبکه اطلاعات ملی (اینترانت) انجام شود تا حملات سایبری نتواند بر آن تأثیر بگذارد.
 
کارشناس صنعت ریلی تأکید کرد: در حمله سایبری اخیر به شبکه شرکت راه آهن، گراف سیستمی راه آهن از کار افتاده و گراف دستی به هر ناحیه از شرکت راه آهن واگذار شده است؛ این اتفاق سبب شده تا نواحی راه آهن با هم هماهنگ نبوده و در شبکه اختلال ایجاد شده است؛ قطارها نیز به موقع مقصد نمی‌رسند و زمان رسیدن آنها غیر قابل پیش بینی است.
 
ناحیه‌ای کردن راه آهن، ناکارآمد است
 
وی بیان کرد: ساختار فعلی راه آهن که ناحیه‌ای کردن آن است، ناکارآمد بوده و در مدیریت شبکه بهره برداری راه آهن، یک برنامه‌ریزی اشتباه است بنابراین راهکاری که برای اپراتوری شبکه ریلی مبنی بر خصوصی کردن آن همواره از سوی کارشناسان مطرح می‌شود، این ساختار اشتباه را اصلاح می‌کند؛ اگر هم موضوع ایمنی هر ناحیه یا منطقه مطرح شود، خود شرکت‌های خصوصی می‌توانند ورود کرده و با سیستم‌های قوی‌تر و محصولات به روز تر از نظر امنیتی، مشکل ایمنی آن منطقه را برطرف کنند.

مایکروسافت شرکت امنیت سایبری RiskIQ را تصاحب کرد 

مایکروسافت شرکت امنیت سایبری RiskIQ را تصاحب کرد 

مایکروسافت برای مبارزه با تهدید امنیت سایبری، شرکت نام‌آشنای RiskIQ را به ارزش بیش از ۵۰۰ میلیون دلار تصاحب کرده است. 

آمریکا برای کاهش کنترل نفوذ چین در دنیای دیجیتال دست به کار شد

 
آمریکا سعی دارد با تنظیم توافقنامه ای در خصوص تجارت دیجیتال با کشورهای ایندوپاسیفیک، از گسترش کنترل چین جلوگیری کند.
 
 به نقل از رویترز، دولت بایدن مشغول بررسی توافقنامه تجارت دیجیتال با کشورهای منطقه این دو پاسیفیک است. این درحالی است که دولت آمریکا به دنبال راه‌هایی است تا کنترل چین بر منطقه را کنترل کند.
 
طبق گزارش بلومبرگ، کشورهایی مانند کانادا، شیلی، ژاپن، استرالیا، نیوزلند و سنگاپور در این توافقنامه شرکت دارند.
 
قرارداد مذکور در مرحله نگارش است اما احتمال می‌رود استانداردهایی برای اقتصاد دیجیتال از جمله مواردی مربوط به قوانین استفاده از اطلاعات، تسهیل تجارت وغیره تعیین کند.

افشای اطلاعات خصوصی کارکنان شرکت مشهور پوشاک آمریکایی

 
شرکت مشهور پوشاک گس در آمریکا از افشای اطلاعات خصوصی کارکنان خود مانند داده‌های مالی و شماره‌های تأمین اجتماعی بعد از حمله باج افزاری دارک ساید خبر داده است.
 
به نقل از زد دی نت، این شرکت تأیید کرده که هکرها حتی به شماره‌های گواهینامه، گذرنامه‌ها و اطلاعات حساب‌های مالی کارکنان دسترسی یافته‌اند.
 
گس با ارسال پیام‌هایی برای افراد سانحه دیده تأیید کرده که اطلاعات شخصی و خصوصی آنها در ماه فوریه در جریان حمله‌ای باج افزاری به سرقت رفته است. اولین بار یک شرکت امنیتی به نام بلیپینگ کامپیوتر حمله یادشده را افشا کرد. دسترسی یادشده حد فاصل ۲ فوریه سال ۲۰۲۱ تا ۲۳ فوریه سال ۲۰۲۱ رخ داده است.
 
هنوز تعداد افرادی که در جریان این حمله باج افزاری آسیب دیده اند افشا نشده، اما گس مدعی است که اطلاعات پرداخت هیچ مشتری در این فرایند به دست هکرها نیفتاده است. گفته می‌شود در جریان این حمله ۲۰۰ گیگابایت اطلاعات شرکت پوشاک و مد گس سرقت شده است.

«پاندمی سایبری» خطرناک تر از «کرونا» در کمین جهان

 سومین رویداد سالانه آموزش آنلاین بین‌المللی Cyber Polygon به‌منظور تقویت امنیت سایبری در همه سطوح و با موضوع باج افزارها در امریکا برپا شد تا سازمان‌ها، شرکت‌ها و... را برای تبادل بهترین شیوه‌های تأمین امنیت سایبری در جهان گردهم آورد. در این رویداد که توسط مرکز امنیت سایبری و اینترپل مجمع جهانی اقتصاد پشتیبانی می‌شود، تلاش شد با ارائه راهکارهایی برای توسعه ایمن اکوسیستم دیجیتال، جهان از خطرات باج افزارها آگاه شود و علاوه بر آن، آموزش در کانون توجه قرار بگیرد. با شیوع کرونا و افزایش حضور کاربران در فضای مجازی، میزان حملات باج افزاری رشدی سریع داشته است به همین دلیل این موضوع به‌عنوان تم اصلی این رویداد سایبری انتخاب شد.
هر 2 ثانیه یک حمله باج افزاری
امنیت سایبری یکی از مهم‌ترین موضوعات جهان است که به‌دنبال شیوع کرونا اهمیت آن دوچندان شده است. همزمان با شتاب بیشتر دیجیتالی شدن جهان، دنیا بیشتر به هم متصل شده است و تنها یک لینک آسیب پذیر کافی است تا دومینو وار، کل سیستم را از کار بیندازد.
کمپانی Cybersecurity Ventures گزارش داد که میزان زیان ناشی از کل جرایم سایبری تا سال 2025 به 10.5 تریلیون دلار خواهد رسید درحالی که این رقم تا پایان 2021 حدود 6 تریلیون دلار خواهد بود.
طبق گزارش این کمپانی، باج افزارها سریع‌ترین رشد را در میان جرایم سایبری دارند و انتظار می‌رود تا یک دهه دیگر هر 2 ثانیه یک حمله باج افزاری به کسب و کار، مصرف کننده با وسایل مجهز به فناوری اینترنت اشیا(IOT) صورت بگیرد. درحالی که در سال 2021 این حمله‌ها هر 11 ثانیه یک بار رخ می‌دهد و این رقم در 2016 هر 40 ثانیه یک حمله سایبری بود. بنابراین عجیب نیست که در رویداد 2021 Cyber Polygon چنین موضوعی در کانون توجه قرار بگیرد.
طبق این گزارش، تا سال 2031 میزان هزینه سالانه ناشی از زیان باج افزارها در جهان از مرز 265 میلیارد دلارعبور می‌کند و یکی از دلایل آن افزایش میزان دیتا در دنیاست. جهان تا سال 2025 حدود 200 زتابایت دیتا بر زیرساخت‌های خصوصی و عمومی ازجمله گوشی‌های هوشمند، لپ تاپ‌ها، تبلت‌ها، وسایل مجهز به فناوری اینترنت اشیا و... ذخیره خواهد کرد. میزان دیتای ذخیره شده بر سیستم‌های ابری خصوصی، دولتی و همچنین کمپانی‌های بزرگی مانند اپل، فیس بوک، گوگل، مایکروسافت، توئیتر و... هم تا سال 2025 به 100 زتابایت می‌رسد. همچنین طبق این گزارش، روزانه یک میلیون نفر به تعداد کاربران جهانی اینترنت افزوده می‌شود بنابراین تا پایان 2022 حدود 6 میلیارد نفر با دیتا تعامل دارند و این رقم که در سال 2020 حدود 5 میلیارد نفر بوده تا سال 2030 به بیش از 7.5 میلیارد نفر خواهد رسید که این موارد زمینه افزایش تعداد حمله‌های سایبری را فراهم می‌کند.
در این گزارش، به روند رشد باج افزارها نگاهی شده و آمده است این میزان زیان در سال 2017 حدود 5 میلیارد دلار بود که نسبت به 325 میلیون دلار سال 2015، رشد 15 برابری را طی دو سال نشان می‌دهد. این میزان خسارت در سال 2018 به 8 میلیارد دلار و در سال 2019 هم به 11.5 میلیارد دلار رسید. میزان ضرر جهانی ناشی از باج افزارها تا پایان سال 2021 هم به 20 میلیارد دلار می‌رسد که نشان از رشد 57 برابری نسبت به سال 2015 دارد.
وسایل و دستگاه‌های مجهز به اینترنت اشیا(IOT)، تا سال 2025 حدود 75درصد از 55.7 میلیارد وسیله متصل به اینترنت را تشکیل می‌دهند و این رقم تا سال 2031به حدود 200 میلیون وسیله می‌رسد و هریک می‌تواند هدفی مناسب برای حمله باج افزاری باشد. حال تصور کنید این باج افزارها یک اتوبوس، قطار یا خودروی خودران را در آینده مورد حمله قرار دهند که قطعاً فاجعه‌ای بزرگ رخ خواهد داد. بهتر است بدانید که 7مورد از هر 10بدافزار، باج افزار هستند و کسب و کارها هرسال 75 میلیارد دلار درنتیجه باج افزارها ضرر می‌کنند.
طبق این گزارش، با شیوع کرونا حملات فیشینگ ایمیل هم 600 درصد رشد داشته است که بیشتر با تظاهر به اینکه پیامی ازسوی سازمان جهانی بهداشت یا مرکز کنترل بیماری‌های وگیردار است، کاربر را به کلیک بر ایمیل و باز کردن آن تشویق می‌کند و سیستم وی آلوده می‌شود. بیشتر بدافزارها توسط ایمیل ارسال می‌شوند و تعداد بدافزارهای موبایلی بویژه اندروید هم روبه افزایش است.
Cyber Polygon در یک نگاه
Cyber Polygon 2021 این رویداد منحصر به فرد در زمینه امنیت سایبری، ترکیبی از بزرگ‌ترین تمرین آموزش فنی جهان برای تیم‌های سازمانی است و شامل یک کنفرانس آنلاین برای مخاطبان گسترده و یک بخش عملی برای کارشناسان امنیت سایبری ازجمله مقامات ارشد سازمان‌های بین‌المللی و شرکت‌های برجسته می‌شود. علاوه بر سخنرانی‌ها، یک شبیه‌سازی نیز انجام شد تا میزان آمادگی شرکت کنندگان در برابر یک حمله سایبری واقعی مورد سنجش قرار بگیرد.
شرکت استراتژیک مدیریت ریسک دیجیتال BI.ZONE که پیش از این شیوع ویروس کرونا را شبیه‌سازی کرده بود و ما اکنون به‌صورت واقعی با آن دست به گریبان هستیم، امسال نیز در نشست Cyber Polygon 2021 آینده ترسناکی را برای دنیای دیجیتال و باج افزارها را مخرب‌تر از چیزی که ما فکر می‌کنیم به تصویر کشید.
در این رویداد، این بار شبیه‌سازی حمله باج افزاری به جریان داده‌های دیجیتالی انجام شد و در یک حمله سایبری خیالی، از شرکت کنندگان خواسته شد بسرعت به یک حمله هدفمند به زنجیره تأمین شرکت پاسخ دهند. در این رویداد حدود 200 سازمان ازجمله بزرگترین شرکت های مالی و فناوری، سازمان های قانونگذار، کمپانی‌های ارتباطی و مخابراتی و انرژی از 48 کشور جهان مهارت‌های خود را در دفع تهدیدات سایبری آزمایش کردند. حتی یک خط مستقیم با فضانوردانی که در ایستگاه فضایی بین‌المللی قراردارند سازماندهی شد. آنها نشان دادند همه داده‌های ایستگاه فضایی با رمزگذاری محافظت می‌شود و حتی در صورت سرقت، نمی‌توان آنها را در حین انتقال رمزگشایی کرد. امسال همچنین بیش از 7 میلیون بیننده از 78 کشور جهان به پخش آنلاین جلسات تخصصی پیوستند.
امسال همچنین در این رویداد، کنفرانس‌های آنلاین با عناوین «دنیای جدید - ارز جدید»، «جنگ علیه نرم افزارها» و «قانونگذاری بین‌المللی نت، یک نیاز اساسی» برگزار شد. افرادی مانند «استیو وزنیاک»، بنیانگذار اپل، «یورگن استوک»، دبیرکل اینترپل، «راجر هالبر»، مشاور ارشد امنیت مایکروسافت، «پیتر ماورر»، دبیر کمیته بین‌المللی صلیب سرخ، «مارک بارنت»، رئیس مسترکارد اروپا و«متیو دیل» معاون ارشد کمپانی Visa در این رویدادها حضور داشتند و درباره خطرات و تجربه خود از مقابله با باج افزارها صحبت کردند. در سال 2020 نیز120 شرکت از 29 کشور در این رویداد حضور یافتند و 5 میلیون تماشاگر از 57 کشور در نشست‌های آنلاین شرکت کردند.
یک سناریوی ترسناک
 رویداد امسال را«کلاوس شواب»، بنیانگذار مجمع جهانی اقتصاد افتتاح کرد و گفت: کمبود امنیت سایبری به یک خطر واضح و فوری برای جامعه جهانی تبدیل شده است. به‌عنوان مثال در چند ماه گذشته شاهد حملات باج افزاری به بیمارستان‌ها، زیرساخت‌های حیاتی، سیستم های مدارس، شبکه برق و بسیاری دیگر از خدمات ضروری بوده‌ایم. شهروندان پیامدهای حملات سایبری را مستقیماً احساس می‌کنند و این مشکلی نیست که براحتی حل شود، حملات باج افزاری پیچیده است و مقابله با آن نیاز به رویکردی چندجانبه دارد.
وی از «پاندمی سایبری» خبر داد که از بحران کنونی جهان یعنی پاندمی کرونا خطرناک‌تر است و گفت: یک سناریوی ترسناک از حمله سایبری همه جانبه که باعث توقف کامل تأمین برق، حمل و نقل، خدمات بیمارستان و به طور کلی جامعه ما می‌شود. وی در رویداد2020 نیز بر این موضوع تأکید کرده و گفته بود باید از بحران کووید19 به‌عنوان فرصتی بموقع برای افزایش مهارت محافظت از سازمان‌ها و افزایش امنیت سایبری استفاده کرد تا مانع پاندمی احتمالی سایبری شویم.

اروپا طرح مالیات دیجیتال خود را رها کرد

 
اروپا اعلام کرد طرح مالیاتی خود برای شرکت‌های فناوری را رها کرده است، این در حالی است که قرار است طرح جهانی مالیات شرکتی ۱۵ درصد در ۱۳۰ کشور پشتیبان آن بررسی شود.
 
 به نقل از رویترز، اتحادیه اروپا پس از فشارهای آمریکا و در تلاش برای تسهیل ایجاد قوانین جهانی مالیات شرکتی، توافق کرده تا طرح مالیاتی خود برای این منطقه را به تعویق بیندازد. اما در این میان ایرلند همچنان از اصلاحات وسیع‌تر انتقاد کرده است.
 
روز شنبه هفته جاری ۲۰ اقتصاد بزرگ جهان طرح تغییر مالیات شرکتی جهان را تأیید کردند. طبق این طرح حداقل مالیات ۱۵ درصدی برای شرکت‌های بزرگ فناوری در سراسر جهان وضع می‌شود. علاوه بر آن روش دریافت مالیات از شرکت‌هایی مانند آمازون و گوگل نیز تغییر می‌کند.
 
اگر این اصلاحات در ماه اکتبر تأیید شود، نیازمند است پارلمان بیش از ۱۳۰ کشور پشتیبان آن، از جمله کنگره آمریکا آن را تأیید کنند.
 
در همین راستا اتحادیه اروپا تحت فشارهای آمریکا اعلام کرد طرح خود برای وضع مالیاتی جداگانه بر فروش آنلاین کالا و سرویس را به تعویق می‌اندازد. زیرا دولت آمریکا بیم آن دارد چنین اقدامی از سوی اروپا به انتقادات بیشتر از تغییر مالیات شرکت‌ها در کنگره آمریکا منجر شود.
 
دانیل فری سخنگوی کمیسیون اتحادیه اروپا در یک کنفرانس خبری گفت: ما تصمیم گرفتیم فعالیت‌های خود را برای ارائه مالیات دیجیتال جدید تعلیق کنیم. اتحادیه اروپا در پاییز دوباره وضعیت را بررسی می‌کند.
 
با این وجود ۳ کشور اروپایی ایرلند، مجارستانی و استونی مخالف تعلیق بررسی مالیات دیجیتال اروپا هستند. ایرلند اعلام کرد نمی‌تواند از حداقل مالیات جهانی ۱۵ درصدی پشتیبانی کند.
 
این در حالی است که هم اکنون مالیات شرکتی ایرلند ۱۲.۵ درصد است. نرخ مالیاتی مذکور نقش مهمی در متقاعد کردن شرکت‌های بزرگ برای تأسیس دفاتر فعالیتشان در این کشور داشته است.