اپلیکیشن تشخیص نظرات جعلی در آمازون از اپ استور اپل حذف شد

اپلیکیشن تشخیص نظرات جعلی در آمازون از اپ استور اپل حذف شد

آمازون اپل را متقاعد کرد اپلیکیشن فیک اسپات (Fakespot) را از اپ استور خود حذف کند. به‌عقیده آمازون، این برنامه حاوی اطلاعات گمراه‌كننده و خطرهای امنیتی است.

Freedom Phone؛ گوشی هوشمندی با وعده مبارزه با سانسور غول‌های فناوری

Freedom Phone؛ گوشی هوشمندی با وعده مبارزه با سانسور غول‌های فناوری

اریک فینمن، میلیونر ۲۲ ساله‌ی بیت کوینی، گوشی هوشمندی به نام «موبایل آزادی» برای کسانی که به شرکت‌های بزرگ فناوری اعتماد ندارند،  معرفی کرده است.

بازدید اعضای کمیسیون شوراهای مجلس از پلیس فتا/کاهش میزان کلاهبرداری اینترنتی

سخنگوی کمیسیون امور داخلی کشور و شوراها گفت: اعضای این کمیسیون امروز از پلیس فتا بازدید کردند که در این بازدید مشخص شد جرائم مالی و کلاهبرداری اینترنتی کاهش یافته است.
 
 
روح‌الله نجابت با اشاره به بازدید امروز اعضای این کمیسیون از پلیس فتا، اظهار داشت: امروز اعضای کمیسیون امور داخلی کشور و شوراها از پلیس فتا بازدید کردند که در این بازدید، میزان اشرافیت پلیس فتا در فضای مجازی مورد بررسی قرار گرفت.
 
نماینده مردم شیراز و ورزقان در مجلس شورای اسلامی بیان کرد: همچنین در این بازدید گزارشی در خصوص کاهش ۲۳ درصدی میزان جرائم مالی و کلاهبرداری اینترنتی در سال ۹۹ نسبت به دوره مشابه سال قبل ارائه شد.
 
سخنگوی کمیسیون امور داخلی کشور و شوراها ادامه داد: با توجه به اقدامات صورت گرفته، به ویژه در موضوع رمزهای یک‌بار مصرف برای کارت‌های بانکی و خریدهای اینترنتی، این اتفاق رقم خورده است.
 
نجابت تصریح کرد: در ادامه نیز، گزارشی در خصوص موضوع آموزش مستمر صنوف و کسب و کارها برای مصون ماندن از خطرات حوزه سایبری ارائه شد.
 
وی گفت: محور بعدی این بازدید، انتظاراتی بود که پلیس فتا از مجلس برای پر کردن خلأهای قانونی که در عمل با آن مواجه هستند، داشت. پلیس فتا انتظار دارد که مجلس با تصویب قوانین لازم برای پر کردن این خلأها، به آنان کمک کند.
 
سخنگوی کمیسیون امور داخلی کشور و شوراها خاطرنشان کرد: در ادامه نیز گزارشی از تلاش پلیس فتا برای آموزش خانواده‌ها و آموزش عمومی ارائه شد. در نهایت ضمن بازدیدی که از بخش مربوط در پلیس فتا صورت گرفت، توان فنی دوستان برای کشف جرم در فضای مجازی نیز مورد بررسی و ملاحظه قرار گرفت.

جایزه ۱۰ میلیون‌ دلاری آمریکا برای پیدا کردن هکرهای دولتی

وزارت امور خارجه آمریکا اعلام کرد برای هرگونه اطلاعات در مورد هکرهایی که با دولت‌های خارجی کار می‌کنند پاداش 10 میلیون دلاری در نظر گرفته است.
 
دولت آمریکا اعلام کرد این اقدام را با هدف شناسایی هکرهایی انجام می‌دهد که در «فعالیت‌های مخرب سایبری علیه زیرساخت‌‌های مهم ایالات متحده، نقض قانون کلاهبرداری‌های آنلاین و سوءاستفاده‌های رایانه‌ای» مشارکت داشته‌اند.
 
مقامات آمریکایی با انتشار این خبر توضیح دادند که اقدام مذکور به صورت ویژه شناسایی هکرهایی را نشانه می‌گیرد که در حملات باج‌افزاری، زیرساخت‌های حیاتی این کشور را مورد هدف قرار دادند.
 
در این اطلاعیه علاوه بر حملات باج‌افزاری به تعداد دیگری از تخلفات سایبری نیز اشاره شده و گفته می‌شود این مسئله در مورد رایانه‌های دولتی آمریکا و همچنین مواردی که در تجارت یا ارتباطات داخلی یا خارجی این کشور اختلال ایجاد کرده هم اعمال می‌شود.
 
گروه‌های باج‌افزاری طی دو سال گذشته اختلالات گسترده‌ای را در خط لوله نفتی، مراکز تولیدی، بیمارستان‌ها، مدارس و سازمان‌های دولتی محلی در آمریکا ایجاد کردند و به میلیون‌ها دلار درآمد آنها آسیب زدند.
 
درحالی که حملات باج‌افزاری به شرکت «کلونیال پایپلاین» و شرکت تولیدکننده فراورده‌های گوشتی JBS بیشترین خبرها را به خود اختصاص داد، به صورت مجزا صدها موسسه درمانی، دانشگاه‌ها، مدارس عالی و سایر مراکز نیز با حملات سایبری جدی مواجه شدند.
 
مرکز تحقیقاتی DHS اعلام کرد تنها در حملات باج‌افزاری آمریکا در سال 2020 بیش از 350 میلیون دلار به هکرها پرداخت شد.
 

بروز دومین مشکل امنیتی در سرویس Print Spooler ویندوز

بروز دومین مشکل امنیتی در سرویس Print Spooler ویندوز

وجود مشکل امنیتی دیگری در سرویس پرینت اسپولر ویندوز باعث شده است مایکروسافت برای پیش‌گیری از هک شدن، به کاربرانش هشدار بدهد پرینترهایشان را غیر فعال کنند.

حاکمیت باید در حوزه امنیت سایبری خدمات رایگان ارائه کند

 
معاون امنیت سازمان فناوری اطلاعات اعلام کرد که تامین امنیت سایبری شرکت‌ها فقط برعهده خودشان نیست و حاکمیت وظیفه دارد خدمات رایگان در حوزه امنیت سایبری به شرکت‌ها ارائه کند.
 
به گزارش پیوست، ابوالقاسم صادقی، معاون امنیت سازمان فناوری اطلاعات در مراسم ارائه گزارش از رزمایش سایبری شرکت توسعه خدمات دریایی و بندری سینا اعلام کرد: «صفر تا صد تامین امنیت سایبری شرکت‌ها فقط بر عهده خود شرکت‌ها نیست و حاکمیت امنیت سایبری موظف است خدمات رایگان در حوزه امنیتی به شرکت‌ها ارائه کند.»
 
حاکمیت کشور باید جلودار امنیت سایبری باشد
 
ابوالقاسم صادقی، معاون امنیت سازمان فناوری اطلاعات و ارتباطات
معاون امنیت سازمان فناوری اطلاعات با اشاره به این که خود حاکمیت در بحث امنیت، جلودار تامین امنیت کشور است و با کمک بهترین نیرو‌ها اقدام به حفاظت از کشور می‌کند، گفت: «حاکمیت هیچ‌گاه در حوزه امنیت کشور از خودش سلب مسئولیت نمی‌کند. اما متاسفانه این موضوع در امنیت سایبری اتفاق افتاده و حاکمیت خودش را صرفا آمر به امنیت سایبری می‌داند. متاسفانه در کشور ما امنیت سایبری هر سازمان برعهده مسئول ارشد امنیت سازمان است و حاکمیت هیچ نقشی در تامین امنیت سایبری ندارد.»
 
او ادامه داد: «حاکمیت در حوزه امنیت سایبری فقط مجوز می‌دهد و دستور‌العمل صادر می‌کند. دستور‌العمل‌هایی که بعضا حتی قابلیت اجرایی هم ندارد. این نشان می‌دهد که نظریه پایه امنیت سایبری در کشور ما ایراد دارد و یک طرفه است.»
 
تحولات آینده صنایع را به خطر می‌اندازد
صادقی معتقد است دو تکنولوژی نوظهور ۵G و اینترنت اشیاء بستر تمام فرآیند‌ها، زیرساخت‌ها، نحوه تولید، مدیریت منابع انسانی و مدیریت داده‌ها در تمام صنایع را متحول خواهد کرد.
 
او با بیان این که این دو تکنولوژی تاثیرات امنیتی شدیدی را به همراه دارد گفت: «آمادگی فناورانه و دانش محور در مقابله با تهدیدات ۵G و اینترنت اشیا در سطح دنیا بسیار پایین است.»
 
او با ارائه مثالی از پیدایش ماشین‌های مجازی و مشکلات امنیتی که با ظهور این تکنولوژی به وجود آمد اعلام کرد: «در سال ۲۰۰۶ یک تیم لهستانی حمله Guest to Host Scape را ارائه کرد و تقریبا ۴ سال طول کشید تا راهکار‌های امنی برای مشکلات امنیتی ماشین‌های مجازی پیدا شود.»
 
صادقی با اشاره به سطح بالای پیچیدگی پروتکل‌های ۵G و IoT نسبت به ماشین‌های مجازی، اعلام کرد تهدیدات امنیتی که با ۵G و اینترنت اشیا به وجود می‌آید به مراتب سنگین‌تر و خطرناک‌تر از ماشین‌های مجازی یا دیگر تکنولوژی‌های گذشته است.
 
معاون امنیت سازمان فناوری اطلاعات با اعلام اینکه راه‌اندازی و پیاده‌سازی ۵G‌ در کشور مسابقه نیست و باید ابتدا زیرساخت‌های امنیتی آن را به درستی فراهم کرد، گفت: «شرکت‌ها و صنایع مختلف باید از همین حالا مطالعات خود را در زمینه ۵G افزایش دهند و اطلاعات اولیه‌ای در این زمینه کسب کنند. به‌زودی دنیا با موج فراگیر ۵G‌ مواجه می‌شود در حالی که ما هنوز ساده‌ترین فایروال‌های ۵G را پیاده‌سازی نکردیم.»
 
او افزود: «اولین کسی که بدون آماده‌سازی زیرساختی و بدون مطالعه کافی، صرفا برای اول شدن در استفاده از ۵G قدم بردارد، به احتمال زیاد اولین جایی هم خواهد بود که از این مسیر ضربه امنیتی می‌خورد.»
 
به گفته صادقی، مرکز ماهر سازمان فناوری اطلاعات معتقد است آمادگی کشور برای مدیریت تهدیدات امنیتی فراگیری ۵G در سطح بسیار ضعیفی قرار دارد.
 
با این حال معاون امنیت سازمان فناوری اطلاعات معتقد است بحث‌های امنیتی نباید مخل توسعه باشد.
 
او در این زمینه گفت: «امنیت نباید ترمز حرکت به سمت زیرساخت‌های جدید باشد. اگر جلوی توسعه تکنولوژی به ناحق گرفته شود، جلوی چند صد هزار فرصت شغلی گرفته می‌شود.»
 
شناخت درست تهدیدات سایبری
در این مراسم قسمت‌هایی از مستند Zero Days که مربوط به حملات سایبری آمریکا و اسرائیل به برنامه اتمی ایران است پخش شد. در این کلیپ ادعاهایی مطرح شد مبنی بر اینکه آمریکا در پروژه‌ای به نام «ان-زی» به بسیاری از زیرساخت‌های سایبری ایران دسترسی دارد.
 
معاون امنیت سازمان فناوری اطلاعات ایران با اعلام این که این ادعاها می‌تواند درست باشد، در مورد تهدیدات سایبری پیش روی کشور گفت: «این ادعاها به این راحتی‌ها قابل رد کردن نیست. باید بدانیم اگر این ادعا درست باشد تکلیف ما چیست؟»
 
او با بیان این که سناریوهایی متصور هست که چنین دسترسی‌هایی وجود دارد توضیح داد: «بسیاری می‌گویند اگر این دسترسی وجود داشت تا به حال از آن استفاده می‌شد. درحالی که ممکن است خود ما هم دسترسی‌ها و امکاناتی داشته باشیم که هنوز از آن استفاده نکردیم. وقتی خود ما هرچه که داریم را نشان نمی‌دهیم، طبیعی‌ست که آنها هم از داشته‌های خود تا به‌حال استفاده نکرده باشند.»

افتا: دلیل اصلی حمله سایبری به وزارت راه کم‌توجهی به هشدارهای امنیتی است

افتا: دلیل اصلی حمله سایبری به وزارت راه کم‌توجهی به هشدارهای امنیتی است

طبق اعلام مرکز افتا، حملات سایبری اخیر درنتیجه عملکرد ضعیف سازمان‌ها در اجرای الزامات امنیتی و کم‌توجهی به هشدارهای امنیتی اتفاق افتاده است.

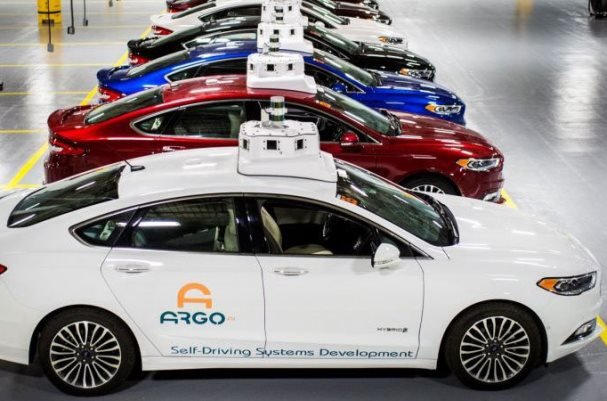
داده های آزمایش خودروهای هوشمند در چین قانونمند می شود

 
شانگهای با ارائه پیش نویس قانونی جدید شرکت هایی که خودروهای هوشمند را آزمایش می کنند موظف کرده از داده های ایجاد شده محافظت کنند و آنها را بدون اجازه مقامات به خارج منتقل نکنند.
 
 به نقل از رویترز، شهر شانگهای در چین پیش نویس قوانینی برای حفاظت از اطلاعات جمع آوری شده طی آزمایش خودروهای هوشمند منتشر کرده است. این اقدام نشان دهنده نگرانی‌های روز افزون چین درباره امنیت اطلاعات است.
 
کمیسیون اقتصادی و فناوری اطلاعات شانگهای با صدور بیانیه‌ای اعلام کرد تمام شرکت‌هایی که فرایندهای آزمایش خودرو را انجام می‌دهند، ملزم هستند به شیوه‌ای مناسب اطلاعات را به دست بیاورند، فراوری کنند، به کارگیرند و انتقال دهند.
 
علاوه بر آن داده‌هایی که در تست‌ها و آزمایش‌ها تولید می‌شود، نباید بدون تأیید مقامات مربوطه به خارج از کشور منتقل شود.
 
در کنار این موارد شرکت‌ها باید اقداماتی جهت حفاظت از اطلاعات انجام دهند، سیستم حفاظت از اطلاعات خصوصی کاربران بسازند و همچنین این شرکت ها از انجام هرگونه تجارت، انتقال و افشای غیرقانونی اطلاعات منع شده‌اند.
 
در حال حاضر شرکت‌های خودروسازی، استارت آپ ها و مؤسسات فناوری بزرگ چین از شرکت دی دی گلوبال گرفته تا وی راید و بایدو فعالیت‌های خود در زمینه سیستم خودروهای خودران را گسترش داده اند.
 
از سوی دیگر چین مشغول بررسی و اصلاح قوانین خود درباره حریم خصوصی و امنیت اطلاعات است. در همین راستا مقامات این کشور مشغول تهیه قانون حفاظت از اطلاعات شخصی هستند.
 
علاوه بر آن قرار است قانون امنیت اطلاعات این کشور نیز در ماه سپتامبر اجرایی شود. طبق این قانون شرکت‌هایی که اطلاعات حساس را فراوری می‌کنند باید گزارش ارزیابی ریسک خود را به مقامات ارجاع دهند.

پلیس برزیل موفق به دستگیری باند متخصص باز کردن قفل آیفون شد

پلیس برزیل موفق به دستگیری باند متخصص باز کردن قفل آیفون شد

گفته می‌شود پلیس سائوپائولو در برزیل، یک باند خلاف‌کار فعال در سرقت آیفون و سوء استفاده از اطلاعات مهم کاربران را دستگیر کرده است.

مرکز مدیریریت راهبردی افتا حملات سایبری به وزارت راه و شهرسازی و راه‌آهن را تایید کرد

 
مرکز مدیریت راهبردی افتای ریاست جمهوری حملات سایبری به وزارت راه‌ و شهرسازی و شرکت راه‌آهن کشور را در هفته‌های گذشته تایید کرد. این اتفاق در حالی رخ می‌دهد که در زمان این حمله حداقل شرکت راه‌ آهن در اطلاعیه‌ای اعلام کرده بود که مورد هیچ حمله سایبری قرار نگرفته است. حالا مرکز مدیریت راهبردی افتا اعلام کرده که کم‌توجهی و ساده انگاری به هشدار‌های این مرکز باعث بروز حملات به این دو نهاد شده است.
 
 اوایل هفته گذشته (۱۹ تیرماه) وزیر ارتباطات و فناوری اطلاعات از مشاهده تحرکات جدید توسط مهاجمان سایبری برای طراحی حملات باج‌افزاری خبر داد. در همان زمان محمدجواد آذری جهرمی اعلام کرد که این تحرکات جدید شباهت زیادی به حملات باج‌افزاری اردیبهشت سال ۱۳۹۷ دارد. مرکز ماهر (مرکز مدیریت امداد و هماهنگی عملیات رخدادهای رایانه‌ای) در اردیبهشت ۹۷ در اطلاعیه‌ای که روی سایت خود منتشر کرده اعلام کرده بود که « رصد فضای مجازی نشان دهنده حملاتی مبتنی بر آسیب‌پذیری‌های موجود در سرویس iLo سرورهای HP بوده است.»
 
حال امروز (۲۷ تیر) مرکز مدیریت راهبردی افتا جزئیات بیشتری از این حملات را منتشر کرده است. این مرکز ساده انگاری و کم‌توجهی به هشدارهای افتا را عامل اصلی این حملات سایبری، کم دفاع شدن یا سست شدن سیستم امنیت سایبری وزارت راه‌ و شهرسازی و شرکت راه‌آهن اعلام کرده است.
 
کارشناسان امنیت سایبری افتا در مورد نتایج بررسی‌های کارشناسی و جزئیات این حملات گفته‌‌اند که مهاجمان توانسته‌اند به برخی از مدیریت سیستم‌ها دسترسی یافته و موجب اختلال در عملکرد عادی آنها شوند. به گفته این کارشناسان نفوذ به سامانه های وزارت راه و شهرسازی و شرکت راه‌آهن، حداقل یک ماه قبل از مشخص شدن حمله سایبری، رخ داده است و مهاجمان ازهفته دوم تیرماه برنامه حمله سایبری و ابزارهای خود را کاملا آماده کرده و اطلاعات خارج شده از اعلامیه حمله سایبری، گواه آن است که هکرها آن را، حدود ۷ روز قبل از حادثه سایبری آماده کرده‌اند.
 
بر اساس نظر کارشناسان افتا، مهاجمان سایبری در هر دو حمله سایبری، تنظیمات لود شدن سیستم‌ها و کلمات عبور کاربران را یا حذف و یا تغییر داده بودند، سیستم قربانی را قفل، برای خود دسترسی مدیرسیستم (Admin) ایجاد و حالت بازیابی را در برخی سیستم‌ها را غیرفعال کرده بودند. آنطور که  کارشناسان امنیت سایبری افتا ادعا کرده‌اند بدلیل زمان بر بودن تخریب دیتاها، مهاجمان تنها به تخریب برخی از ساختارهای دیتا بسنده کرده‌اند.
 
در اطلاعیه مرکز راهبردی افتای ریاست جمهوری آمده که مهاجم یا مهاجمان سایبری در صورتی که در حمله سایبری خود، کنترل سیستم را به دست بگیرند، همه زیرساخت‌های IP را تخریب می کنند و بیشترین ضربه را وارد می‌کنند که خوشبختانه در حملات اخیر بدلایل مختلف از جمله منفک بودن سرور اصلی این اتفاق نیفتاده است و سرورهای فرعی خسارت دیده، سریع جایگزین شدند.
 
رعایت نکردن مسائل امنیتی در دورکاری‌ها، سیستم‌های ناقص، سهل‌انگاری پرسنل فاوا در نگهداری رمزهای عبور تجهیزات، بروز نکردن ضدویروس‌ها، سرمایه‌گذاری ناکافی برای افزایش امنیت سایبری و پیکربندی نامناسب از دیگر دلایل بروز این دو حادثه سایبری بوده است. تغییر امتیازات و دسترسی های موجود در سیستم و ارتباط با سرور از راه دور از دیگر اقدامات مهاجمان سایبری به سیستم‌‌های وزارت راه و شهرسازی و شرکت راه‌آهن بوده است. مرکز مدیریت راهبردی افتا برای جلوگیری از بروز حملات سایبری مشابه این دو حادثه اخیر، از همه سازمان‌های زیرساختی خواسته تا در اولین فرصت و با اولویتی خاص تمهیدات امنیتی را بروی Firmware، پورت‌های مدیریتی سرورها و تجهیزات ILO  و IPMI سیستم‌های خود اعمال کنند.