اپل رفع شدن باگ وای‌فای در به‌روزرسانی iOS 14.7 را تأیید کرد

اپل رفع شدن باگ وای‌فای در به‌روزرسانی iOS 14.7 را تأیید کرد

اپل تأیید کرد که با ارائه به‌روزرسانی iOS 14.7، باگ مرتبط با نقطه اتصال وای‌فای و سایر روزنه‌های امنیتی را برطرف کرده است.

حسگرهای بیومتریک تا چه اندازه امنیت دارند؟

حسگرهای بیومتریک یا زیستی، یکی از مشخصات منحصربه‌فرد بدن اشخاص را بررسی کرده و بدین ترتیب تصمیم می‌گیرند که آیا به آن شخص اجازه دسترسی به ساختمان، دستگاه و یا فایل‌های حساس را بدهند یا خیر؟ از جمله موارد رایج در این زمینه می‌توان به حسگرهای اثر انگشت، چهره و یا چشم‌ها اشاره کرد. در این مطلب قصد داریم که به بحث در رابطه با امنیت حسگر های بیومتریک بپردازیم.

از این حسگرها انتظار می‌رود که امنیت را افزایش دهند. این حسگرها تا چه حد موفق بوده‌اند؟ آیا ریسک‌هایی در رابطه با آن‌ها وجود دارد و آیا در نهایت می‌توانیم به این حسگرها اعتماد کنیم؟

سابقه استفاده از حسگرهای بیومتریک

حسگر تشخیص اثرانگشت را می‌توان رایج‌ترین و گسترده‌ترین کاربرد حسگرها و مؤلفه‌های زیستی مخصوصا در نهادهای دولتی و قانونی به حساب آورد. اولین بار در سال 1892 بود که با استفاده از اثرانگشت، انجام یک جرم را به شخصی نسبت دادند. امروزه قفل بسیاری از کامپیوترها و گوشی‌ها با استفاده از حسگر اثرانگشت باز می‌شود. در فرایند اسکن عنبیه، بخشی از چشم کاربر مورد بررسی قرار می‌گیرد. اولین ثبت اختراع در زمینه الگوریتم‌های مرتبط با حسگرهای چشمی نیز در سال 1994 صورت گرفت.
امنیت حسگر های بیومتریک

تحقیقاتی هم که از سال 2000 میلادی آغاز شده، باعث به وجود آمدن روش دیگری شده که با استفاده از آن، این امکان وجود دارد که از طریق تشخیص شکل گوش، افراد گوناگون را از یکدیگر تشخیص داد. البته حسگرهای گوش در قیاس با حسگرهای اثرانگشت، محبوبیت چندانی پیدا نکردند و در واقع در جامعه امروزی، دومی بسیار محبوب‌تر از اولی است.

یکی از استدلال‌های رایج در رابطه با حسگرهای زیستی این است که این فناوری، جنبه‌های منحصربه‌فرد اشخاص را در نظر می‌گیرد. چنین قضیه‌ای باعث می‌شود تا این حسگرها نسبت به مواردی همانند گذرواژه، عملکردی پیشرفته‌تر داشته باشند.

مجرم‌ها در زمینه دور زدن و خنثی کردن چنین شاخص‌هایی، تاریخچه‌ای طولانی دارند. به همین دلیل است که تهدیدهای سایبری همانند فیشینگ ایمیل، به مرور زمان در حال پیشرفت بیشتر هستند. همین موضوع باعث می‌شود تا چنین تکنیک‌هایی بتوانند که بخش بزرگ‌تری از جامعه قربانی‌های هدف را فریب دهند.

این مطلب را نیز بخوانید: حسگر اثر انگشت یکپارچه با صفحه‌نمایش چگونه کار می‌کند؟

میزان امنیت حسگر های بیومتریک

تحقیقات نشان می‌دهد که هک کردن سیستم‌های مبتنی بر شاخص‌های زیستی، دشوار بوده اما غیرممکن نیست. برای برخی از کاربران بسیار جالب است که اگر بتوانند چنین فناوری‌هایی را به‌گونه‌ای فریب دهند.

به‌عنوان نمونه در طی یک تحقیق، محققان توانستند که حسگرهای تشخیص چهره یک فرودگاه را که مسئول تشخیص افراد ممنوع پرواز بودند، فریب داده و در نتیجه فردی را که بر اساس قانون نمی‌توانست سوار هواپیما شود، سوار هواپیما کنند. در مواردی دیگر نیز محققان توانسته‌اند که اثرانگشت شخصی را بر روی سطوحی همانند خمیر بازی حک کرده و در نتیجه حسگرهای اثرانگشت را فریب دهند.
امنیت حسگر های بیومتریک

البته مردم نیز در رابطه با امنیت حسگر های بیومتریک، اتفاق نظر ندارند. برخی از متخصصان امنیت سایبری، حسگرهای زیستی را ایمن‌تر از مواردی همانند گذرواژه‌ها می‌دانند. البته بسیاری از کارشناسان این زمینه نیز اذعان می‌کنند که بهتر است که در کنار حسگرهای زیستی، از سایر روش‌های حفظ امنیت نیز استفاده شود.

به‌عنوان مثال، استفاده ازاحراز هویت دو عاملی (2FA) در یک وب‌سایت می‌تواند باعث شود تا در صورت عبور هکرها از سد حسگر بیومتریک دستگاه قربانی، آنگاه بازهم سدی دیگر در مقابل آن‌ها قرار داشته باشد. برخی از کاربران نیز از ابزارهای مانیتورینگ استفاده می‌کنند تا بدین ترتیب در هنگام تهدیدهای بالقوه، به آن‌ها اخطار داده شود.

با توجه به افزایش موارد گوناگون جعل هویت و یا شکستن سدهای امنیتی در این زمینه، بهتر است که اقدامات امنیتی گوناگون را در نظر داشته باشید. در سال 2020، مأمورهای فدرال دولت ایالات متحده، 4.8 میلیون سرقت و جعل هویت را دریافت کرده‌اند که این عدد نسبت به آمارهای سال 2019، رشدی 45 درصدی را نشان می‌دهد.

حسگرهای بیومتریک می‌توانند ریسک‌های امنیتی بیشتری را به همراه بیاورند

هر چند که هدف از استفاده از حسگرهای زیستی، بهبود امنیت کاربران بوده، اما در هر صورت چنین فناوری‌هایی می‌توانند به‌صورت ناخواسته از جوانبی دیگر، امنیت کاربران را به خطر بیندازند. به‌عنوان مثال، اکنون در بسیاری از کشورها از دوربین‌های تشخیص چهره استفاده می‌شود تا بدین ترتیب بتوان امنیت عمومی را افزایش داد. نهادهای دولتی و عمومی که وظیفه اجرای قانون را برعهده دارند، از بزرگ‌ترین مشتریان فناوری تشخیص چهره به شمار می‌روند. بسیار از مردم نیز نگران این هستند که استفاده از چنین فناوری‌هایی باعث رواج هر چه بیشتر تفکر قالبی شده و یا اینکه اصلا این فناوری‌ها، آن‌ها را به اشتباه شناسایی کنند.

سرقت داده‌های شرکت‌هایی که اطلاعات مربوط به حسگرهای زیستی را نگهداری می‌کنند نیز یکی دیگر از نگرانی‌های موجود در رابطه با حسگرهای بیومتریک است. در سال 2019، محققان امنیت سایبری در رابطه با شرکت Suprema اخطار دادند. این شرکت یک پلتفرم مربوط به حسگرهای زیستی داشته که Biostar 2 نام دارد. کارشناسان اعلام کردند که به دلیل شاخص‌های ناکافی حفاظت از اطلاعات و همچنین رمزنگاری ناکافی داده‌ها، اشخاص غیرمجاز می‌توانند به پایگاه اطلاعاتی این پلتفرم دسترسی پیدا کنند. حال شما بگویید که اگر اطلاعات مربوط به حسگرهای زیستی در بستری نگهداری شوند که امنیت بالایی نداشته باشد، آنگاه حسگرهای بیومتریک تا چه حد می‌توانند امنیت داشته باشند؟

کارشناسان همچنین نگران این هستند که استفاده گسترده از حسگرهای بیومتریک باعث نقض حریم خصوصی افراد شود. به همین دلیل است که سازمان‌ها سعی دارند تا قانون‌گذاران را مجبور کنند که استفاده از این فناوری‌ها را در محیطهای عمومی کشورهای عضو اتحادیه اروپا، محدود کنند. قانون‌گذاران ایالتی در آمریکا نیز امنیت حسگرهای زیستی را زیر نظر دارند. تا مارس 2021، تنها چندین ایالت در آمریکا در رابطه با نحوه مدیریت چنین داده‌هایی، قانون‌هایی را تصویب کرده‌اند. هر چند که انتظار می‌رود که سایرین نیز به‌زودی چنین کاری را انجام دهند.

حسگرهای زیستی مشغول طی کردن فرایند تکامل خود هستند، اما در هر صورت کاربران باید انتظار داشته باشند که سرویس‌ها و وب‌سایت‌های مورد استفاده آن‌ها در رابطه با شیوه استفاده از داده‌های زیستی، سیاست‌های خود را به‌صورت شفاف، در اختیار آن‌ها قرار دهند. بدین ترتیب کاربران می‌توانند با مطالعه سیاست‌های حریم خصوصی در این زمینه، ریسک‌های بالقوه را بهتر شناسایی کنند.

این مطلب را نیز بخوانید: حسگر عنبیه چشم چیست و چگونه کار می‌کند؟!

سخن پایانی

در بالا سعی کردیم تا در رابطه با میزان امنیت حسگر های بیومتریک، اطلاعاتی را در اختیار شما قرار دهیم. این فناوری شاید کاملا بی‌نقص نباشد، اما ذاتا هم پر از خطر نیست. این قضیه تا حد زیادی به این بستگی دارد که فراهم‌کنندگان سرویس‌ها، چگونه داده‌های خود را ذخیره کرده و همچنین اینکه تا چه حد به‌صورت اخلاقی و قانونی، از این فناوری استفاده می‌شود.

البته ویژگی‌های مبتنی بر شاخص‌های زیستی، همیشه راحتی بیشتری را نیز برای کاربران به ارمغان می‌آورند. به‌عنوان مثال، اگر قفل یک دستگاه و یا یک اپلیکیشن با استفاده از حسگر اثرانگشت باز شود، آنگاه این روش در قیاس با وارد کردن پسورد و یا الگو، آسان‌تر و سریع‌تر است.

در نهایت اینکه اگر قصد دارید که یکی از ویژگی‌های بیومتریک گوشی خود را فعال کنید، آنگاه باید آن را به چشم یک ویژگی آسیب‌پذیر نگاه کنید که می‌تواند امنیت کلی شما را افزایش دهد. شاید چنین تکنولوژی‌هایی نتوانند که شما را در مقابل تمامی خطرات هکرها محفوظ نگه دارند، اما در هر صورت می‌توانند انجام این کار را دشوارتر کنند.

نوشته حسگرهای بیومتریک تا چه اندازه امنیت دارند؟ اولین بار در اخبار فناوری و موبایل پدیدار شد.

سرقت ۱ ترابایت اطلاعات آرامکو توسط هکرها

سرقت ۱ ترابایت اطلاعات آرامکو توسط هکرها

هکرها یک ترابایت اطلاعات از شرکت نفتی آرامکو عربستان را به سرقت بردند.

همکاری مایکروسافت با ISP ها برای جلوگیری از گسترش بدافزار Trickbot

همکاری مایکروسافت با ISP ها برای جلوگیری از گسترش بدافزار Trickbot

مایکروسافت با همکاری ISP ها به جنگ خانه‌به‌خانه با باج‌افزار Trickbot رفته است.

تقویت امنیت سایبری خطوط لوله نفت و گاز آمریکا الزامی شد

 
وزارت امنیت داخلی آمریکا دستورالعمل امنیتی جدیدی را صادر کرد که مالکان و گردانندگان خطوط لوله نفت و گاز حساس این کشور را ملزم می کند حفاظتهای بیشتری در برابر حملات سایبری به عمل آورند.
 
این دومین دستورالعمل امنیتی است که سازمان امنیت حمل و نقل وزارت امنیت داخلی آمریکا از زمان وقوع حمله باج افزاری به سیستم خط لوله سوخت رسانی کلونیال پایپ لاین در دو ماه پیش، صادر کرده است.
 
حمله باج افزاری که اوایل ماه مه به شبکه رایانه شرکت کلونیال پایپ لاین صورت گرفت، این شرکت را مجبور کرد شبکه خط لوله اش که سوخت مورد نیاز ایالتهای شرقی آمریکا را منتقل می کرد را به مدت پنج روز تعطیل کند. این حمله سایبری و متعاقب آن تعطیلی شاه لوله اصلی انتقال سوخت به کرانه شرقی آمریکا، باعث کمبود سوخت و افزایش شدید قیمت بنزین شد. میانگین قیمت هر گالن بنزین در آمریکا تا ۱۳ ماه مه به سه دلار و دو سنت رسید که از سال ۲۰۱۴ کم سابقه بود.
 
جدیدترین دستورالعمل امنیتی دولت آمریکا مالکان و گردانندگان خطوط لوله نفت و گاز که به عنوان زیرساختهای حساس شناخته شده اند را ملزم می کند تدابیر ویژه ای برای حفاظت در برابر حملات باج افزاری و سایر تهدیدات متوجه سیستمهای فناوری اطلاعات و فناوری عملیاتی خود پیاده کند و طرحهای احتیاطی و ریکاوری امنیت سایبری را طراحی و اجرا کنند و به بازبینی طراحی معماری امنیت سایبری خود بپردازند.
 
دستورالعمل امنیتی اولیه از ماه مه سال ۲۰۲۱ مالکان و گردانندگان خطوط لوله نفت و گاز را ملزم کرد وقایع امنیت سایبری احتمالی یا تایید شده را به سازمان امنیت سایبری و امنیت زیرساخت وزارت امنیت داخلی گزارش کنند. همچنین یک هماهنگ کننده امنیت سایبری را به صورت ۲۴ ساعته در هفت روز هفته تعیین کنند و به بازبینی شیوه های فعلی و شناسایی هر گونه شکاف و تدابیر لازم برای پرداختن به ریسکهای مربوط به فضای سایبری بپردازند و نتیجه را در مدت ۳۰ روز به سازمان امنیت حمل و نقل و سازمان امنیت سایبری و امنیت زیرساخت گزارش کنند.
 
الخاندرو مایورکاس، وزیر امنیت داخلی آمریکا در بیانیه ای اظهار کرد: این وزارتخانه از طریق دستورالعمل امنیتی فوق می تواند بهتر اطمینان حاصل کند که بخش خط لوله گامهای ضروری را برای حفاظت از فعالیتهایشان در برابر تهدیدات سایبری فزاینده برمی دارد و از امنیت اقتصادی و ملی آمریکا بهتر حمایت می کند.
 
بر اساس گزارش اویل پرایس، جنیفر گرانهولم، وزیر انرژی آمریکا ماه گذشته اظهار کرده بود عوامل سایبری خرابکار قادر به تعطیل کردن شبکه برق آمریکا یا بخشی از آن هستند و خواستار همکاری فزاینده دولتی-خصوص در دفع حملات سایبری شده بود.
 

هکرها اطلاعات آرامکو را به فروش گذاشتند

 
شرکت آرامکوی سعودی هدف یک رخنه اطلاعاتی قرار گرفته که در جریان آن یک ترابایت اطلاعات این غول نفتی به سرقت رفته و در دارک وب به فروش گذاشته شده است.
 
 این غول نفتی سعودی به پایگاه خبری "بلیپینگ کامپیوتر" وقوع رخنه اطلاعاتی را تایید کرد. هکرها اعلام کرده اند این رخنه سال گذشته به وقوع پیوسته و هیچ تاثیری روی فعالیتهای آرامکو نداشته است.
 
این شرکت نفتی دولتی اعلام کرد که رخنه اطلاعاتی مربوط به یک پیمانکار شخص ثالث بوده و ارتباطی با سیستمهای آرامکو نداشته است.
 
آرامکو به "بلیپینگ کامپیوتر" اعلام کرد این شرکت اخیرا از انتشار غیرمستقیم میزان محدودی اطلاعات این شرکت مطلع شده که در اختیار پیمانکاران شخص ثالث بوده است. ما تایید می کنیم که انتشار این اطلاعات هیچ تاثیری روی فعالیتهای ما ندارد و این شرکت همچنین از وضعیت امنیت سایبری قوی برخوردار است.
 
گروهی از هکرها که خود را "زیرو ایکس" معرفی کرده اند، اطلاعاتی را که مدعی هستند از هک شبکه و سرورهای آرامکو در سال گذشته به دست آورده اند، در دارک وب برای فروش گذاشته اند.
 
"زیرو ایکس" و آرامکو هر دو به "بلیپینگ کامپیوتر" اعلام کرده اند که این رخنه اطلاعاتی جاسوس افزار یا انواع دیگر حمله باج گیری نبوده است.
 
قیمت فروش این اطلاعات از پنج میلیون دلار شروع می شود و شامل اسنادی متعلق به پالایشگاههای آرامکو، اطلاعات شخصی بیش از ۱۴ هزار کارمند، اطلاعات پروژه برای سیستمها، اسناد مربوط به قیمت گذاری و تحلیلهای داخلی و همچنین اطلاعات امنیتی شامل آدرسهای آی پی، نقاط دسترسی وای فای و دستگاههای اینترنت اشیا است. این گروه مدعی شده که درباره فروش این اطلاعات با پنج خریدار مذاکره کرده است.
 
بر اساس گزارش اویل پرایس، آرامکوی سعودی در گذشته قربانی حملات سایبری قرار گرفته که قابل توجه ترین آنها بدافزار شامون در سال ۲۰۱۲ بود که در حمله فلج کننده ای مورد استفاده قرار گرفت که همه رایانه ها در این شرکت نفتی سعودی را پاک کرد. کارشناسان امنیتی در سال ۲۰۱۸ هشدار دادند که نوع دیگری از بدافزار شامون مشاهده شده است.
 

حمله بروت فورس؛ بلای جان امنیت گذرواژه‌ها

حمله بروت فورس؛ بلای جان امنیت گذرواژه‌ها

حمله بروت فورس از آن دسته حملات سایبری است که حتی از عهده هکری کاملا مبتدی نیز برمی‌آید؛ اما عواقب آن برای قربانیان ممکن است فاجعه‌آمیز باشد. برای آشنایی با این حمله، ابزارها و راه‌های محافظت از آن با این مقاله همراه باشید.
ژاپن از حمله یک گروه سایبری مورد حمایت چین به شرکت‌هایش خبر داد

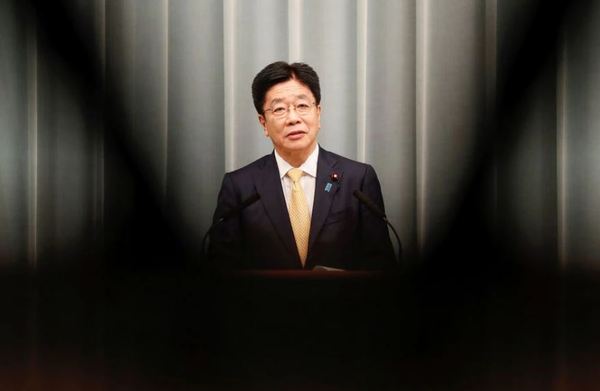
ICTna.ir – سخنگوی دولت ژاپن اعلام کرد برخی شرکت‌های بزرگ این کشور توسط یک گروه هکر سایبری به نام APT40 مورد هدف قرار گرفته‌ااند که به نظر می‌رسد دولت چین پشت این حملات قرار دارد و از آنها حمایت می‌کند.
 
Japan.JPG
به گزارش آژانس خبری فناوری اطلاعات و ارتباطات (ایستنا)، اظهارات او درحالی صورت گرفته که پیش از این هم ایالات متحده و هم‌پیمانانش وزارت امنیت چین را به راه‌اندازی کمپین جهانی حملات سایبری متهم کرده بودند.
 
سخنگوی ژاپن در نشست خبری خود با رسانه‌ها تصریح کرد: ما شرایط پیش آمده را زیر نظر داریم و بابت آن بسیار نگران هستیم.

کشور‌های غربی چین را متهم به حمله سایبری کردند


چین متهم به حمله سایبری شد که سرورهای مبادله مایکروسافت را هدف قرار داده بود و بیش از ۳۰ هزار سازمان در جهان تحت تاثیر آن قرار گرفتند. خدمات امنیتی غرب باور دارند که این حمله نشان‌دهنده تغییر رویکرد چین از جاسوسی به حملات عملی و اکتسابی است و درنتیجه نگرانی در مورد رفتار سایبری چین بیشتر شده است.
 
به نقل از ورج، این اولین باری است که آمریکا و متحدانش دولت چین را به استخدام گروه‌های هکری برای هک سیستم‌های غربی متهم می‌کنند. در این حمله، مهاجمان فقط در آمریکا به سرور ایمیل‌های ۳۰ هزار سازمان دسترسی پیدا کردند.
 
غرب ابتدا گروه هکری هافنیوم (Hafnium)، که یک گروه تحت حمایت دولت چین است را به این حمله متهم کرد. یکی از مسئولان ارشد کاخ سفید در نشست مطبوعاتی آخر هفته گفت دولت آمریکا «بسیار مصمم است» که دولت چین هزینه هکر‌های این سرور‌ها را تامین می‌کند.
 
این مسئول می‌گوید: «وزارت امنیت کشور(MSS) چین از مجرمان هکری برای فعالیت‌های سایبری بدون نظارت در سطح جهان استفاده می‌کند، از جمله فعالیت‌هایی که برای سود شخصی انجام می‌گیرد. این فعالیت‌ها عبارت‌اند از فعالیت‌های مجرمانه‌ای مثل اخاذی، دزدی کریپتو و دزدی از قربانیان جهان با اهداف اقتصادی.»
 
چین پیشتر اتهامات مربوط به هک را رد کرده و می‌گوید که با هرنوع جرم سایبری مخالف است. پیام متحد کشور‌های غربی برای پکن حاکی از اهمیت بالای این حمله هکری است. مسئولان اطلاعات غربی می‌گویند که این حمله با توجه به جوانب مختلفی که دارد از تمام حملات قبلی جدی‌تر است.
 
مجله وال‌استریت گزارش داده که دولت آمریکا اطمینان دارد که هکر‌های سرور مایکروسافت با وزارت امنیت کشور چین در ارتباط هستند. به‌علاوه، چهار هکر با ملیت چینی در حملات هکری متعدد که تا یک دهه پیش انجام گرفته‌اند نیز نقش داشتند؛ در این حملات راز‌های شرکتی و تحقیقاتی از شرکت‌ها و دانشگاه‌های جهان سرقت شدند. آمریکا سه نفر از این گروه را مامور MSS خوانده و نفر چهارم نیز در استخدام یکی از شرکت‌های چینی است.
 
انتونی بلیکن، وزیر امورخارجه آمریکا، روز دوشنبه (۲۸ مرداد) اعلام کرد: «ایالات متحده و کشور‌های جهان جمهوری خلق چین (PRC) را در قبال الگوی غیرمسئولان، مخل و رفتار بی‌ثبات کننده در فضای سایبری که تهدید جدی برای امنیت اقتصادی و ملی ما محسوب می‌شود مسئول می‌دانند.»
 
انگلستان و اتحادیه اروپا از جمله بازیگران مهمی هستند که هک سرور مایکروسافت را به چین نسبت داده‌اند. کشور‌های دیگری از جمله کانادا، استرالیا، نیوزلند، ژاپن و سازمان معاهده آتلانتیک شمالی یا NATO که اتحادی متشکل از ۳۰ کشور است، نیز در یک پیام واحد پکن را مسئول حملات سایبری دانستند.
 
دولت بایدن این محکومیت جمعی را بزرگترین تلاش بین‌المللی برای انتقاد از فعالیت‌های هکری پکن دانست. با وجود اینکه این بیانیه‌ها با یکدیگر تفاوت داشتند اما به طور کلی مفهوم آنها اعتراض به چین برای فعالیت‌های مخل سایبری و دزدی اموال ذهنی بود.
 
اتحادیه اروپا در یک بیانیه خبری اعلام کرد که این هک و موارد دیگری با گروه‌های هکری Advanced Persistent Threat 40 و Advanced Persistent Threat 31 ارتباط دارند. مرکز امنیت سایبری دولت انگلستان (NCSC) گفت که گروه ATP40 «صنایع دریایی و پیمانکار‌های نیروی دریایی در آمریکا و اروپا را هدف گرفته و APT31 به نهاد‌های دولتی از جمله پارلمان فنلاند در ۲۰۲۰ حمله کرده است.»
 
پاول کیکستر، رئیس عملیاتی NCSC، می‌گوید: «حمله به سرور‌های مبادله مایکروسافت مثال جدی دیگری از فعالیت مجرمانه هکر‌هایی است که با پشتیبانی دولت چین در فضای سایبری فعالیت می‌کنند.»
 
با وجود اینکه کشورهای غربی چین را مسئول این حملات می‌دانند اما اقدامی برای مجازات، تحریم یا حتی خلع دیپلماتیک از طرف آمریکا صورت نگرفته است. این رویکرد با جبهه گیری اخیر دولت بایدن در مقابل روسیه تناقض دارد و متخصصان امنیت سایبری این مسئله را نگران کننده می‌دانند. دمیتری الپرویچ، رئیس هیات مدیره اتاق فکر سیلورادو پالسی اکسلریتور (Silverado Policy Accelerator)، می‌گوید: «با توجه به اقداماتی که در قبال فعالان روسی انجام گرفت شاهد یک استاندارد دوگانه هستیم. ما در مقابل چین دستکش‌های مهربرانی به دست می‌کنیم.»
 
یکی از مسئولان ارشد دولت آمریکا می‌گوید که دولت مطلع است که هیچ اقدامی نمی‌تواند رفتار دولت چین را تغییر دهد و موضوع اصلی متحد کردن کشور‌های جهان علیه پکن بود. او می‌گوید که هکر‌های مرتبط با MSS برای انجام فعالیت‌های سایبری در جهان از پیمانکاران مجرمانه استفاده می‌کردند.
 
بایدن در پاسخ به سوال خبرنگاران که تفاوت هک‌های روسی و چینی چیست گفت: «تا جایی که من می‌دانم دولت چین برخلاف دولت روسیه خودش این کارها انجام نمی‌دهد بلکه از کسانی که این کار را انجام می‌دهند محافظت و شاید حتی با آنها سازش می‌کند.»
 
وزارت دادگستری آمریکا در یک اعلام جرم عمومی روز دوشنبه (۲۸ مرداد) مدعی شد که دولت چین تلاش چندانی برای اجرای توافق سال ۲۰۱۵ با دولت اوباما انجام نداده است؛ براساس این توافق دولت‌ چین نباید حملات سایبری که مستندات شرکتی را با اهداف اقتصادی به سرقت می‌برند را به طور مستقیم انجام داده یا از آنها حمایت کند. دولت ترامپ نیز چندین مرتبه اعلام کرده بود که چین به این توافق متعهد نیست. این اعلام جرم که مربوط به ماه می است و در حال حاضر به اطلاع عمومی رسیده وزارت امنیت کشور چین را به استفاده از یک شرکت برای حملات سایبری متهم کرده است. براساس این اعلام جرم چهار فرد به برگزاری یک کارزار هکری از سال ۲۰۱۱ تا ۲۰۱۸ متهم شده‌اند که با دزدی اموال معنوی و اطلاعات تجاری به شرکت‌های چینی و بخش‌های تجاری این کشور کمک کرده‌اند.
 
چین همواره این اتهامات را رد کرده است. لیو پنگیو، سخنگوی سفارت چین در واشنگتن، روز دوشنبه (۲۸ مرداد) گفت: «آمریکا دائما حملات بی پایه و اساسی انجام داده و چین را در زمینه امنیت سایبری ننگین دانسته است. این هم حقه دیگری است و هیچ چیز تازه‌ای در آن نیست.»
 
متهمان چینی که در این بیانیه جدید متهم شناخته شده‌اند در بازداشت آمریکا نیستند. متخصصان امنیت سایبری معتقدند که اعلام جرم برای هکر‌هایی که از سوی دولت‌های خارجی پشتیبانی می‌شوند معمولا تاثیر چندانی ندارد؛ آنها معتقدند که آمریکا باید در پاسخ به این حملات از اسلحه تحریم استفاده کند.
 
مسئولان آمریکایی اما از اعلام جرم و عدم تحریم دفاع کرده و می‌گویند که این اقدام باعث شده تا کشور‌های متحد، بخش خصوصی و دیگران از گستره این مساله با خبر شوند و اقدام آنها بی‌تاثیر نیست.
 
طبق ادعای دستگاه‌های اطلاعاتی، این هکر‌ها با استفاده از ایمیل‌های فیشینگ اقدام به دزدی کرده و در حملات خود از اساتیدی در یک دانشگاه چین کمک گرفته‌اند؛ این اساتید با معرفی هکر‌ به این کمپین کمک کرده‌ و کتابخانه این دانشگاه به عنوان آدرسی برای این شرکت هکری استفاده شده است.

کلاهبرداری بی سابقه سایبری از طرح نجات بایدن

 
جنایتکاران آنلاین با سوءاستفاده از طرح بایدن برای پرداخت کمک هزینه به خانواده‌های آمریکایی دهها سایت قلابی ثبت نام برای دریافت پول ایجاد کرده‌اند.
 
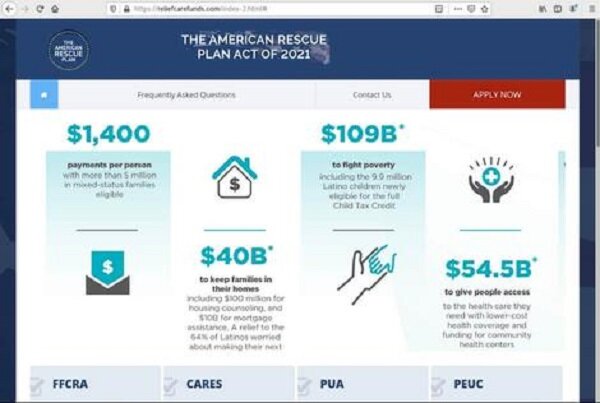
به نقل از زد دی نت، دولت بایدن یک طرح نجات ۱.۹ تریلیون دلاری را به تصویب رسانده که هدف از اجرای آن احیای اقتصاد آمریکاست. بررسی‌های مؤسسه امنیتی دومین تولز نشان می‌دهد اگر چه پرداخت‌های مرحله اول این طرح به خانوارهای دارای کودک توسط سازمان خدمات درآمد داخلی آمریکا به صورت خودکار و بدون نیاز به ثبت نام در هیچ سایتی صورت می‌گیرد، اما جانیان آنلاین با سوءاستفاده از ناآگاهی مردم وب سایت‌هایی را راه اندازی کرده و افراد را به ثبت اطلاعات خصوصی خود در آنها ترغیب می‌کنند.
 
در این سایت‌ها ادعا شده درج اطلاعات شخصی برای دریافت کمک هزینه‌های دولتی ضروری است و تلاش شده ظاهر آنها شباهت زیادی به سایت‌های دولت فدرال ایالات متحده داشته باشد.
 
دامین تولز اعلام کرده که بررسی برخی از این سایت‌ها نشان دهنده پیوند آنها با یک شرکت توسعه خدمات وب در نیجریه به نام گلدن ویوز اینوویشنز است. در این سایت‌های قلابی به دقت طراحی شده، جزئیات پرداخت‌های دولت بایدن با دقت توضیح داده شده و از کاربران برای ثبت درخواست دعوت شده است. کاربران باید اطلاعاتی مانند نام، آدرس، شماره‌های تأمین اجتماعی، عکس گواهینامه رانندگی و حتی نام کامل مادر خود را در این سایت‌های کلاهبردار ثبت کنند.