تداوم اختلال در سایت‌های وزارت راه

در حالی اواسط تیر امسال سایت‌ وزارت راه و شهرسازی و زیرمجموعه‌های این وزارتخانه دچار «اختلال سایبری» شد که با گذشت یکماه این اختلال همچنان ادامه دارد.


19 تیر امسال رییس مرکز ارتباطات و اطلاع‌رسانی وزارت راه و شهرسازی درباره اختلال سایبری در سایت این وزارتخانه، گفته بود: اختلال سایبری وزارت راه و شهرسازی در حال بررسی است.
 
قاسم بی‌نیاز افزود: به‌دنبال  اختلال سایبری در سیستم‌های کامپیوتری کارکنان ستاد وزارت راه و شهرسازی، موضوع توسط کارشناسان فنی این وزارتخانه در حال بررسی است. اختلال سایبری در سیستم‌های کامپیوتری کارکنان ستاد وزارت راه و شهرسازی ظاهر شد که ‌به دنبال آن پورتال وزارتخانه و سایت‌های زیر پورتال آن از دسترس خارج شده است.
 
وی با بیان این‌که کارشناسان فنی در حال بررسی موضوع هستند، گفته بود: پس از در دسترس قرار گرفتن پورتال و سامانه‌های زیر مجموعه این پورتال، اطلاع‌رسانی لازم صورت خواهد گرفت.
 
حدود یکماه از وقوع اختلال سایبری در سایت‌ وزارت راه، سایت زیرمجموعه‌های این وزارتخانه از جمله سامانه ملی املاک و اسکان، سامانه‌های طرح مسکن مهر و ... همچنان از دسترس خارج است. ضمن این‌که در سامانه tem.mrud.ir امکان ثبت‌نام برای وام ودیعه مسکن وجود ندارد. در زمان حاضر سایت amlak.mrud.ir (سامانه ملی املاک و اسکان) پیام «سیستم در حال به‌روز رسانی است» مشاهده می‌شود. 

قلمروی سایبری ایران باید مشخص شود


عضو حقیقی شورای عالی فضای مجازی با بیان اینکه اینترنت کالیفرنیایی حاکمیت کشورها در فضای مجازی را زیرسوال برده است، گفت: قلمروی سایبری جمهوری اسلامی ایران باید مشخص شود.
 
رضا تقی پور در برنامه غیر محرمانه شبکه دو سیما که به موضوع حکمرانی فضای مجازی اشاره داشت، در پاسخ به این سوال که آیا ما در کشور دارای حکمرانی فضای مجازی هستیم، گفت: قطعاً هر کشوری یک نحوه‌ای از حکمرانی را در همه ابعاد دارد و در کشور ما نیز این حکمرانی در فضای مجازی وجود دارد. اما اینکه این حکمرانی یک نظام نوشته شده و تدوین شده است و یا به خودی خود از یک اجزایی به وجود آمده، محل بحث است.
 
وی با اشاره به مؤلفه‌های مرتبط با حکمرانی فضای مجازی گفت: یکی از این مؤلفه‌های اصلی به قلمرو و دامنه حکمرانی باز می گردد. مؤلفه دیگر نظامی است که حکمرانی بر آن استوار است و بحث مردم نیز دیگر مؤلفه در این فضا را شامل می‌شود. به بیان دیگر وقتی در مورد حکمرانی صحبت می‌کنیم باید این قلمرو را تعریف کنیم؛ سوال این است که قلمرو سایبری جمهوری اسلامی کجاست؟ آیا فقط شامل آن چیزی می‌شود که در جغرافیای ایران قرار می‌گیرد؟ یا با توجه به اینکه این فضا، مجازی است، محل اسکان کاربران آن تنها محدود به جغرافیای شهروندان در ایران نمی‌شود؟
 
عضو حقیقی شورای عالی فضای مجازی با بیان اینکه برابر نظریه‌های فعلی، معمولاً حکمرانی فضای مجازی در ۳ مفهوم حکمرانی توسط فضای مجازی، حکمرانی در فضای مجازی و حکمرانی بر فضای مجازی تعریف می‌شود، افزود: حکمرانی توسط فضای مجازی به این معنی است که آن نظام تلاش می‌کند تا از طریق فضای مجازی خیلی از امورات را پیش ببرد. برای مثال دولت الکترونیکی که ابزارهای فضای مجازی را استفاده می‌کند تا بقیه امور تسهیل شود، نوعی حکمرانی توسط فضای مجازی تلقی می‌شود.
 
اینترنت کالیفرنیایی حاکمیت کشورها در فضای مجازی را زیرسوال برده است
 
وی با اشاره به اینکه تعریف حکمرانی در فضای مجازی، به اعمال حاکمیت دولت‌ها در فضای مجازی بازمی گردد، گفت: به این معنی که برای مثال کشور جمهوری اسلامی چگونه می‌خواهد در فضای مجازی اعمال حاکمیت کند. در این زمینه مباحث زیادی در دنیا مطرح است که مهمترین آن این است که حاکمیت جهانی که غرب در فضای مجازی راه انداخته و تحت اصطلاح اینترنت کالیفرنیایی از آن یاد می‌شود، خیلی از حاکمیت‌ها را زیر سوال برده است.
 
عضو کمیسیون صنایع و معادن مجلس شورای اسلامی ادامه داد: اگرچه در یک مبدا تاریخی تلاش شد که این موضوع به سازمان ملل واگذار شود و بسیاری از کشورها اعتراض خود را به این مقوله که چرا دامنه‌های اینترنتی باید توسط آمریکا مدیریت شود و اساس آدرس دهی اینترنت باید در اختیار این کشور باشد، اعلام کردند اما این اعتراض راه به جایی نبرده است. نگرانی از این است که اگر روزی کوچک‌ترین اختلالی در آدرس دهی اینترنت به وجود بیاید، کل حاکمیت اینترنت کشورها از بین می‌رود.
 
وی افزود: این سلطه، حکمرانی همه کشورها را نقض می‌کند و خیلی‌ها به آن معترض هستند؛ در این میان معدود کشورهایی مانند چین خودشان را از این سلطه بیرون کشیدند و به همین دلیل در سال‌های اخیر شنیده می‌شود که نوع دوم اینترنت، اینترنت چینی است.
 
وزیر اسبق ارتباطات خاطرنشان کرد: امانوئل مکرون رئیس جمهور فرانسه در نشست حکمرانی اینترنت در پاریس( IGF ۲۰۱۸) صراحتاً بر این موضوع تاکید کرد که ما امروز دو نوع اینترنت در دنیا داریم و اتحادیه اروپا اگر بخواهد زیر سلطه اینترنت کالیفرنیایی نباشد باید چارچوب‌های حاکمیت اینترنت اتحادیه اروپا را تعریف کنند.
 
تقی پور با تاکید بر اینکه اگر تعریف درستی از حکمرانی فضای مجازی نداشته باشیم قطعا اولین و بیشتترین گروهی که ضرر می کنند مردم هستند، گفت: وقتی چارچوب مشخص نباشد سود و ضرر هم مشخص نیست و تضمینی برای فعالیت در این فضا وجود ندارد.
 
عضو کمیسیون صنایع و معادن مجلس شورای اسلامی با اشاره به اینکه فضای سایبری جهانی بر مبنای اینترنت شکل گرفته است اما ما باید فضای سایبری ملی خود را هم داشته باشیم و بر مبنای آن، نظام حاکمیتی تعریف کنیم، خاطرنشان کرد: یکی از کارکردهای این فضا کسب و کار دیجیتالی است که حاکمیت باید از آن دفاع کند.
 
وی ادامه داد: حاکمیت فضای سایبری باید زیرساخت ها را برای همه آماده کند. امروز آنچه که به عنوان شبکه ملی اطلاعات شناخته شده، تلاش دارد تا تعاریف و کارکردهای حاکمیت فضای مجازی در این فضا را تعریف کند.
 
تقی پور با اشاره به اینکه امسال سال دهمی است که از فرمان رهبری برای تشکیل شورای عالی فضای مجازی می گذرد، گفت: این شورا کانون و هسته اصلی این حاکمیت است. اما ظرف این مدت، سایر اجزا در حوزه حاکمیت فضای مجازی مستقر نشده اند.
 
وی با اشاره به اینکه دست اندرکاران و قانونگذاران بخشی از این اجزا را تشکیل می دهند، تاکید کرد: نظام ، ایده ، تفکر و شاکله حکمرانی سایبری در کشور وجود دارد و شورای عالی فضای مجازی هسته اصلی حاکمیت فضای مجازی است اما این شورا برخی از تکالیف خود را انجام نداده است.
 
وزیر اسبق ارتباطات از بعد امنیت سایبری در بحث حکمرانی نیز تاکید کرد: باید به امنیت در فضای مجازی هم وزن با اینترنت بها داد. آمار روزانه عملیات سایبری به کشور حدود 200 تا 300 هزار حمله در روز برآورد می شود که در داخل آنها بعضا عملیات ساختار یافته هم وجود دارد.
 
وی گفت: شرط اولیه استفاده از فناوری های پیشرفته در زیرساختهای کشور این است که به امنیت آن بها دهیم. کشور موفقیت های خوبی دارد اما کامل نیست و یکی از اقدامات جدی د حوزه حکمرانی فضای مجازی، تصویب قوانین و مقررات و چارچوب در این زمینه است تا امنیت کسب و کارها و دارایی ها و سرمایه های سایبری شهروندان تامین شود.

اپل از مجموعه‌ قابلیت‌های امنیتی جلوگیری از آسیب کودکان رونمایی کرد

اپل از مجموعه‌ قابلیت‌های امنیتی جلوگیری از آسیب کودکان رونمایی کرد

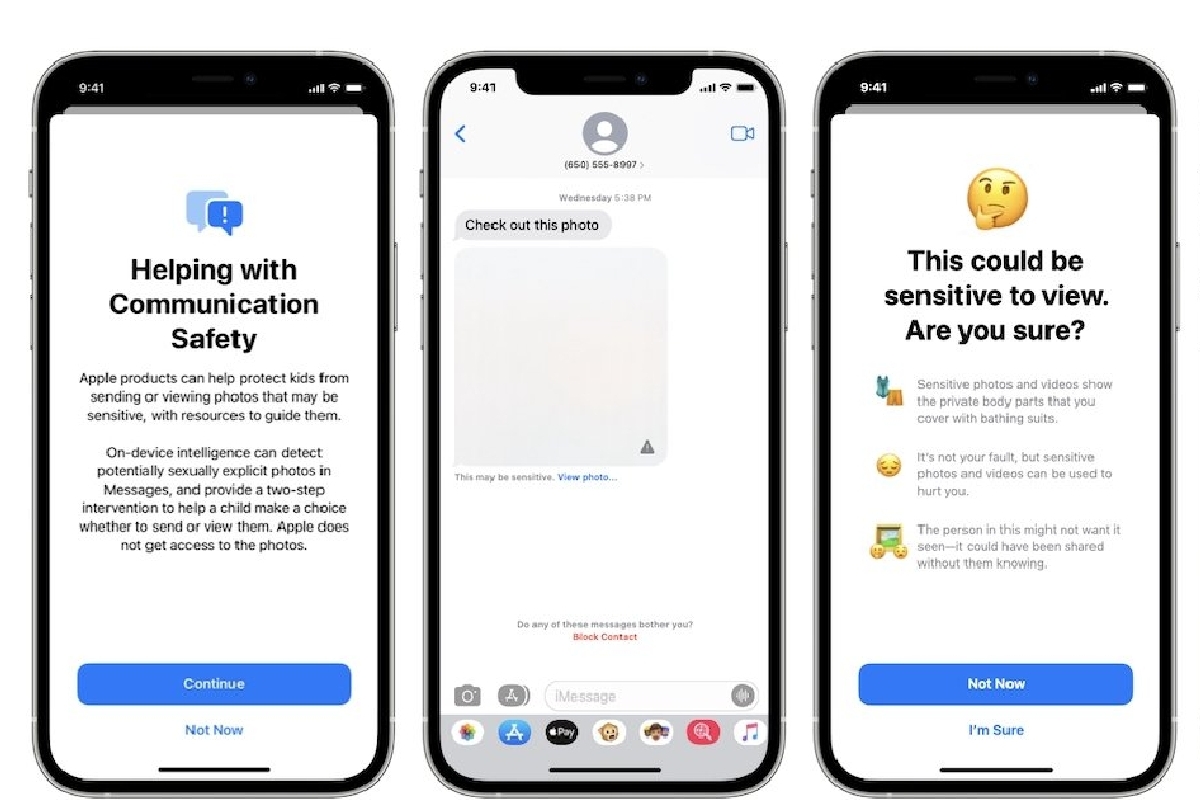
اپل از مجموعه‌‌ای ویژگی‌ امنیتی رونمایی کرده است که می‌تواند کودکان را در برابر خطرات ناشی از سوءاستفاده‌ی جنسی و سایر آسیب‌ها محافظت کند.

اپل از روشی جدید برای حفظ امنیت کودکان در فضای آنلاین رونمایی کرد

یکی از مزایای سیستم‌های پیام‌رسان مدرن این است که کاربران از طریق آن‌ها قادر به ارسال کلیه اشکال فایل‌های رسانه‌ای نظیر تصاویر و ویدیوها هستند. البته این موضوع بدان معناست که کاربران از طریق پیام‌رسان‌های امروزی قادر به ارسال محتوای جنسی یا غیراخلاقی نیز خواهند بود.

این مشکل زمانی تشدید می‌شود که یکی از 2 طرف ارسال‌کننده یا دریافت‌کننده پیام جزو بزرگسالان نباشند و پیام به‌صورت ناخواسته برای افراد دیگری ارسال شود.

بدین‌ترتیب چنان‌چه یک شخص غریبه به شماره تلفن فرزند شما دسترسی پیدا کند؛ در این‌صورت می‌تواند محتوای غیرمجاز ویژه بزرگسالان را برای وی ارسال نماید. این موضوع یقینا پیامدهای نامطلوبی را به‌دنبال خواهد داشت. چنان‌چه کودک شما از گوشی آی‌فون و اپلیکیشن پیام‌رسان آن استفاده کند؛ در این‌صورت مشخصه امنیتی اخیرا معرفی شده توسط شرکت اپل به پیشگیری از بروز چنین سناریوهایی کمک خواهد کرد.

این روش مبتنی بر الگوریتم‌های یادگیری ماشینی روی دستگاه عمل نموده و به منظور تعیین حساسیت یا عدم حساس بودن تصویر، نمونه ضمیمه شده به پیام را مورد تجزیه و تحلیل قرار می‌دهد. در صورت تشخیص تصویر به‌عنوان غیرمجاز، محتوای آن تار شده و یک اعلان هشدار نیز به آن ضمیمه می‌شود.

بعلاوه در صورت مشاهده تصویر توسط کودک، این موضوع به والدین وی اطلاع‌رسانی خواهد شد. این روش به‌صورت دیگری نیز عمل می‌کند؛ به گونه‌ای که در صورت تشخیص ارسال محتوای حساس توسط کودک، ابتدا به وی هشدار داده شده و والدین نیز از این اقدام مطلع خواهند شد.

این مشخصه هنوز در دسترس کاربران قرار نگرفته است و انتظار می‌رود که در به‌روزرسانی جدید iOS 15 گنجانده شود. همچنین این قابلیت صرفا روی دستگاه‌هایی با حساب‌های کاربری خانوادگی در آیکلاد عمل خواهد کرد.

نوشته اپل از روشی جدید برای حفظ امنیت کودکان در فضای آنلاین رونمایی کرد اولین بار در اخبار فناوری و موبایل پدیدار شد.

ویندوز ۱۰ به‌زودی از نصب برنامه‌های ناخواسته جلوگیری خواهد کرد

ویندوز 10 به‌زودی از نصب برنامه‌های ناخواسته جلوگیری خواهد کرد

مایکروسافت ویژگی PUA را که قبلاً به ویندوز ۱۰ اضافه کرده بود، به‌صورت پیش‌فرض فعال کرده است تا کاربران از نصب نرم‌افزار ناخواسته در امان باشند.

وزارت دفاع انگلیس به هکرها جایزه می دهد!

وزارت دفاع انگلیس در برنامه ای جدید به هکرهایی که بتوانند باگ های شبکه رایانه ای اش را زودتر از مجرمان سایبری بیابند، جایزه می دهد.
 
به گزارش ایونینگ استاندارد، وزرات دفاع انگلیس به هکرهایی که بتوانند قبل از دشمنان باگ هایی را بیابند که ممکن است به سواستفاده و حمله سایبری منجر شود، جایزه می‌دهد.
 
این نخستین برنامه «باگ باونتی» وزارتخانه است و طی آن از ۲۶ هکر اخلاقی دعوت شده تا به مدت ۳۰ روز در شبکه‌های رایانشی آن جستجو کنند. هدف این طرح آن است تا قبل از سواستفاده از هرگونه باگ توسط دشمنان و مجرمان سایبری، مشکل ردیابی و برطرف شود.
 
طی برنامه «باگ باونتی» افراد در ازای یافتن هرگونه مشکل و شکاف در نرم افزارها و شبکه‌های رایانشی، جایزه نقدی دریافت می‌کنند.
 
هرچند اجرای این برنامه در صنعت فناوری بسیار رایج است اما روشی غیر سنتی و تازه برای وزارت دفاع به حساب می‌آید. از سوی دیگر وزارت دفاع آمریکا نیز چندی قبل همین طرح را به طور موفقیت آمیز اجرا کرده است.
 
به گفته کریستین مکسول افسر ارشد امنیت اطلاعات وزارت دفاع انگلیس، این اقدام گامی مهم در کاهش ریسک سایبری و ارتقای انعطاف پذیری سیستم است.
 
او در این باره می‌گوید: همکاری با هکرهای اخلاق مدار به ما کمک می‌کند تا چشم اندازمان برای حفاظت از دارایی‌ها وسیع‌تر شود.
 

مکزیک بیشترین استفاده را از پگاسوس کرده است

اطلاعات افشا شده نشان دهنده آن است که کشور مکزیک بیشترین میزان استفاده از جاسوس افزای پگاسوس را با ۱۵ هزار سوژه به خود اختصاص داده است.
 
 
  به گزارش «واشنگتن پست»، پروژه «پگاسوس»، دست کم ۱۰ کشور را شناسایی کرده که به نظر می‌رسد از مشتریان شرکت رژیم صهیونیستی «ان اس او» به عنوان مالک «پگاسوس» بوده‎اند.
 
این گزارش می‎گوید: کشور‌هایی مانند عربستان سعودی، امارات و هندوراس از جمله این کشور‌ها بوده‎اند، اما ببیشترین درصد اسامی‌ موجود در این فهرست – ۱۵ هزار اسم- متعلق به مکزیک است؛ مشارکت مکزیک در این برنامه تجسس و نظارت، تعجب آور نیست. سال ۲۰۱۷ روزنامه «نیویورک تایمز» نخستین افشاگری عمده را درباره هدف قرار دادن تلفن همراه فعالان حقوق بشر، روزنامه نگاران و ... از سوی دولت مکزیک به ریاست جمهوری «انریکه پنیا نیتو»، منتشر کرد. به نوشته واشنگتن پست، اگرچه ‌اندرس مانوئل لوپز اوبرادور، رئیس جمهور فعلی برزیل وعده داده که این کشور دیگر از جاسوس افزار پگاسوس استفاده نمی‌کند، اما وضعیت مبهم آن نشان دهنده الگوی وسیع تری از رفتار‌های سرکوبگرانه در مکزیک و فراتر از آن است.
 
درز اطلاعات مربوط به شماره تلفن همراه بیش از ۵۰ هزار نفر در سراسر جهان، نشان می‌دهد که آن‌ها توسط مشتریان شرکت صهیونیستی «NSO Group» برای نظارت و جاسوسی انتخاب شدند. این افراد در سال ۲۰۱۶ توسط مشتریان «ان اس او»، به عنوان سوژه جاسوسی معرفی شدند. «ان اس او» پیشتر ادعا کرده بود که «پگاسوس» با امکان دسترسی به همه داده‌های دستگاه هدف و تبدیل آن به یک ضبط کننده صوتی یا تصویری، فقط برای استفاده علیه تروریست‌ها و مجرمان خطرناک مورد استفاده قرار می‌گیرد.

نسخه جدید باج افزار «لاک بیت» منتشر شد

 
مرکز مدیریت راهبردی افتای ریاست جمهوری اعلام کرد: به‌تازگی نسخه جدیدی از باج‌افزار لاک بیت ( LockBit ۲.۰ ) کشف شده که قربانیان اصلی آن فایل‌های ذخیره شده روی دستگاه‌های عضو دامنه هستند.
 
به‌گزارش مرکز مدیریت راهبردی افتا، به‌تازگی نسخه جدیدی از باج‌افزار LockBit ۲.۰ کشف شده است که فایل‌های ذخیره شده روی دستگاه‌های عضو دامنه را به‌صورت خودکار و از طریق Group Policy رمزگذاری می‌کند.
 
نمونه‌های جدید باج افزار «لاک بیت ۲» بدون استفاده از کد خاصی، باج‌افزار را روی سرورهای Domain Controller اجرا می‌کنند، بدین نحو که پس از اجرا شدن، نسخ جدیدی از Group Policy در سطح دامنه ایجاد و سپس روی تمامی دستگاه‌های عضو دامنه اعمال می‌شود.
 
باج افزار LockBit ۲.۰ همچنین به قابلیت جدیدی مجهز شده است که پیام باج‌گیری (Ransom Note) را به‌تمامی چاپگرهای متصل به شبکه ارسال می‌کند؛ استفاده از این تکنیک قبلاً در باج‌افزار Egregor استفاده شده است.
 
هنگامی که رمزگذاری فایل‌های یک دستگاه به پایان می‌رسد باج‌افزار برای جلب توجه قربانی، به طور مستمر پیام باج‌گیری را به هر چاپگر متصل به شبکه ارسال می‌کند؛ پیش از این، در حمله باج افزار Egregor به شرکت چندملیتی خرده‌فروشی سنکوسود (Cenconsud) باج‌افزار پیام باج‌گیری را به هر چاپگر متصل به شبکه ارسال کرد، به طوری که این پیام توسط چاپگرهای رسید خرید نیز چاپ شدند.
 
نخستین نسخه از باج افزار LockBit در اواخر تابستان ۱۳۹۸، در قالب «باج‌افزار به‌عنوان سرویس» رواج یافت که در آن صاحب باج‌افزار، فایل مخرب را به‌عنوان یک سرویس به متقاضی اجاره می‌دهد.
 
متقاضی که ممکن است در برنامه‌نویسی تخصصی هم نداشته باشد باج‌افزار را انتشار می‌دهد و در مقابل حدود ۷۰ تا ۸۰ درصد از باج دریافت شده از قربانی را دریافت می‌کند و مابقی به برنامه‌نویسان باج‌افزار می‌رسد.
 
در سال‌های اخیر، باج‌افزار LockBit بسیار فعال بوده است و گردانندگان آن علاوه بر تبلیغ فروش خدمات «باج‌افزار به‌عنوان سرویس» ، به ارائه خدمات پشتیبانی این باج‌افزار در تالارهای گفتگوی اینترنتی هکرها، نیز پرداخته‌اند.
 
اطلاعات تخصصی و راهنمایی فنی مرکز مدیریت راهبردی افتا برای شناخت باج افزار LockBit ۲.۰ در پایگاه اینترنتی این مرکز در اختیار کارشناسان، متخصصان و مدیران حوزه IT زیرساخت‌ها و سازمان‌ها قرار دارد.

«زوم» به علت نقض حریم شخصی کاربران در حملات هکری ۸۵ میلیون دلار جریمه شد

نرم افزار گپ ویدئویی آنلاین زوم که در ایام همه گیری کرونا مورد توجه قرار گرفته، برای جلب رضایت شاکیان خود مجبور به پرداخت جریمه 85 میلیون دلاری شد.


به نقل از رویترز، حملات هکری متعدد به زوم و کاربران آن منجر به نقض حریم شخصی افراد و سرقت اطلاعات آنها شد. از همین رو برخی کاربران از این شرکت شکایت کردند که در نتیجه زوم موظف به پرداخت جریمه ۸۵ میلیون دلاری برای جلب رضایت این افراد شد.
 
در شکایت یادشده زوم به علت نقض حریم شخصی کاربرانش و امکان دسترسی به گپ های کاربران توسط هکرها مجرم شناخته شده است. زوم علاوه بر پرداخت جریمه موظف است اقدامات امنیتی جدی تری را به اجرا بگذارد که از آن جمله می توان به هشدار به کاربران خود در مورد استفاده از اپلیکیشن های ثالث و ارائه آموزش های مرتبط با حریم شخصی به کارکنان این شرکت اشاره کرد.
 
با توجه به کثرت شاکیان شرکت زوم مبلغ پرداختی به هر یک از آنان رقمی بین ۱۵ تا ۲۵ دلار خواهد بود و البته هزینه های قضایی رسیدگی به این پرونده نیز باید توسط زوم پرداخت شود. زوم مدعی است حفظ امنیت و حریم شخصی کاربران را به عنوان اولویت درجه اول مورد توجه قرار داده است.
 

شرکتهای فناوری تحت چه شرایطی در انگلستان مسدود می‌شوند

 
انگلیس سعی دارد به هابی برای صنعت فناوری در جهان تبدیل شود. در همین راستا قوانینی در حوزه دیجیتال و برای شرکت های فناوری وضع کرده تا علاوه بر حفاظت از کاربران، رقابت را نیز ترویج کند.
 
 برگزیت نقطه عطفی در تاریخ انگلیس به حساب می‌آید. این کشور که تا قبل از برگزیت عضوی از اتحادیه اروپا بود، اکنون مستقل شده و سعی دارد جای پای خود را در بازارهای مختلف به عنوان کشوری مستقل محکم کند.
 
آنچه گفته شد بخشی از سخنرانی لیز تراس وزیر تجارت بین الملل انگلیس در ژانویه ۲۰۲۱ میلادی و در باره استراتژی تجاری دولت پس از فرایند برگزیت بود.
 
سخنرانی او نشان داد نگرانی‌های مرتبط با فناوری مانند حفظ حریم خصوصی و حفاظت از مالکیت معنوی بخش مهمی از توافقنامه تجاری پس از برگزیت در انگلیس به حساب می‌آیند. به عبارت دیگر این کشور سعی دارد قوانین مدرنی را وضع کند که به زندگی افراد و تجارت دیجیتال و داده‌ها مربوط است.
 
به عبارت دیگر انگلیس پس از برگزیت تصمیم دارد خود را به عنوان یک هاب سرویس‌های جهانی و فناوری در قلب اقتصاد جهان تثبیت کند برای این منظور لازم است قوانینی جهت حفظ امنیت اطلاعات کاربران و همین طور حفظ رقابت در بازار وضع کند.
 
شرکت‌های بزرگ در رویارویی با قوانین دیجیتال جدید
 
در همین راستا سال‌های آینده برای شرکت‌های فناوری بزرگی که در انگلیس فعالیت می‌کنند چالش برانگیز خواهد بود زیرا قرار است انبوهی از قوانین جدید در این کشور اجرا شود.
 
طبق گزارش مؤسسه «استاندارد اند پور»، شرکت‌های فناوری باید خود را با قوانین پس از برگزیت برای حفاظت از اطلاعات انطباق دهند. این درحالی است که به طور همزمان یک رژیم رقابتی نیز برای بازارهای دیجیتال و قوانینی برای بازبینی محتوا به طور محلی عرضه شده است.
 
قوانین پیشنهادی دولت انگلیس تعهدی برای شبکه‌های اجتماعی ایجاد می‌کند تا محتوای مخرب را حذف کنند و از سوی دیگر سعی دارد از طریق اشتراک گذاری داده‌ها و تحقیق بیشتر درباره عملیات‌های خرید و ادغام فرصت رقابت میان شرکت‌های بزرگ و همتایان کوچک‌تر را فراهم کند.
 
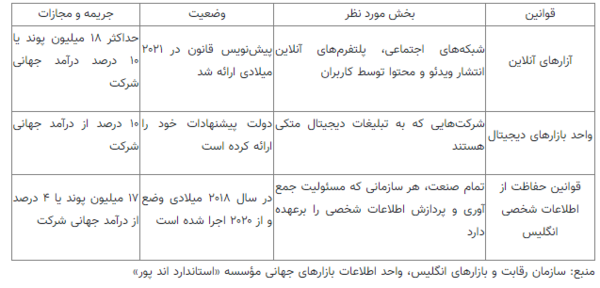
در همین راستا انگلیس مشغول تهیه و تنظیم ۳ دسته قوانین در حوزه دیجیتال است که در جدول زیر می‌بینید:
 
قوانین انگلیس برای شرکت‌های بزرگ
 
Capture.PNG
 
 
قانونی برای محافظت از کاربران انگلیسی در فضای آنلاین
 
یکی از بخش‌هایی که انگلیس در قوانین جدید خود هدف گرفته، محتوای مخرب در شبکه‌های اجتماعی است.
 
لایحه «آزارهای آنلاین» نخستین بار در سال ۲۰۱۸ میلادی رونمایی شد و به نظر می‌رسد یکی از اولویت‌های اصلی دولت باشد که هر دو حزب نیز از آن پشتیبانی می‌کنند. این در حالی است که عموم مردم این کشور توجه خاصی به سلامت کاربران جوان در اینترنت نشان می‌دهند.
 
این لایحه برای سرویس‌هایی که محتوای تولید شده توسط کاربر را منتشر می‌کنند، تعهد قانونی ایجاد می‌کند. شرکت‌های متعددی از فیس‌بوک و یوتیوب تا سرویس‌های بازی‌های رایانه‌ای مشمول این قوانین و ملزم می‌شوند محتوای غیرقانونی را حذف کنند.
 
همچنین شرکت‌ها باید اقداماتی در جهت گزارش دهی و حذف محتوای مخرب انجام دهند که لزوماً غیرقانونی به حساب نمی‌آیند. مانند محتوایی که افراد را به خودکشی ترغیب می‌کند.
 
در این میان «اداره ارتباطات انگلیس» ( OFcom) به عنوان نهاد ناظر بر این بخش از قوانین دیجیتال انگلیس انتخاب شده است. در حقیقت این سازمان تنظیم کننده و ناظر رقابت برای صنایع ارتباطات انگلستان به حساب می‌آید.
 
پیش‌نویس این قوانین در می ۲۰۲۱ میلادی رونمایی شده است و چند روز پیش نمایندگان پارلمان آمریکا تصمیم گرفتند قوانین پیشنهادی دولت در این زمینه را بررسی کنند.
 
طبق این قانون شرکت‌هایی خاطی که مغایر با قوانین رفتار کنند، با جریمه‌ای تا سقف ۱۰ درصد درآمد جهانی خود یا ۱۸ میلیون پوند روبرو می‌شوند. علاوه بر جریمه در نظر گرفته شده ممکن است پلتفرم خاطی مسدود شود.
 
واحد بازارهای دیجیتال بر رقابت شرکت‌های فناوری نظارت می‌کند
 
همچنین دولت انگلیس در اوایل ۲۰۲۱ میلادی اعلام کرد درباره وضع قانون جهت تعیین یک ناظر مخصوص برای شرکت‌های بزرگ فناوری اقداماتی انجام می‌دهد. در همین راستا «واحد بازارهای دیجیتال» (DMU) در سازمان رقابت و بازارهای انگلیس(CMA) ایجاد شد که وظیفه آن اجرای قوانین برای شرکت‌های دارای وضعیت استراتژیک در بازار است.
 
در همین رابطه دولت چند روز قبل پیشنهادات خود را برای افزایش رقابت در اقتصاد دیجیتال انگلیس منتشر کرد که قوانین مربوط به این بخش شامل فیس‌بوک، گوگل و چند شرکت بزرگ دیگر می‌شود. در حقیقت هدف از ارائه قوانین رقابت دیجیتال انگلیس، پر کردن شکاف‌های قانونی به خصوص در حوزه انتقال داده‌ها بین سرویس‌های فراگیر و رقبای کوچکترشان در حوزه‌های مختلف از جمله شبکه‌های اجتماعی، تجارت الکترونیک و زیرمجموعه‌های آنها است.
 
به عنوان مثال قانون مذکور آمازون را ملزم می‌کند تا مخزن داده‌های خود را درباره عادت‌های خرید مشتریان آنلاین با شرکت‌های تازه واردی که رقیب به حساب می‌آیند، به اشتراک بگذارد چراکه ممکن است این شرکت تازه وارد بدون داده‌های دریافتی از رقیب بزرگ‌تر برای دستیابی به مشتریان احتمالی یا تبلیغ برای آنها با چالش روبرو شود.
 
از سوی دیگر ممکن است این قانون فیس‌بوک را مجبور کند تا داده‌های مربوط به پست‌هایی که کاربران نسبت به آنها واکنش بیشتری نشان داده‌اند را به اشتراک بگذارد. همچنین ممکن است گوگل نیز طبق این قانون مجبور شود داده‌های تاریخچه جستجوی کاربران را در اختیار موتور جستجوهای دیگر قرار دهد.
 
به گفته یکی از کارشناسان، گوگل، آمازون و فیس‌بوک داده‌های مختلف و انبوهی را در اختیار دارند. اگر این اطلاعات در اختیار شرکت‌های دیگر قرار گیرد، رقابت بهبود می‌یابد.
 
طبق این قوانین عملیات‌های خرید و ادغام شرکت‌ها باید با اطلاع «سازمان رقابت و بازارهای انگلیس» (CMA) انجام شود.
 
پیشنهادهای مذکور نشان می‌دهند این کشور اروپایی تصمیم دارد یک نسخه هیبریدی از قانون سرویس‌های دیجیتال اتحادیه اروپا و قانون بازارهای دیجیتال خود بسازد و رژیم قانونی سختگیرانه‌تری وضع کند.
 
بر اساس این پیشنهادات «واحد بازارهای دیجیتال» می‌تواند برای شرکت‌های خاطی جریمه‌ای تا سقف ۱۰ درصد درآمد جهانی آن وضع کند. علاوه برآن این رگولاتور اجازه دارد سرویس شرکت‌های فناوری قانون شکن را مسدود یا تعلیق کند.
 
وضع مقررات عمومی حفاظت از داده مخصوص انگلیس
 
انگلیس قرار است در دسامبر ۲۰۲۱ میلادی از اتحادیه اروپا جدا شود. پس از برگزیت انگلیس دیگر شامل «مقررات عمومی حفاظت از داده اتحادیه اروپا» (GDPR ) نمی‌شود از همین رو این کشور نسخه‌ای از آن را برای خود در ۲۰۱۸ تصویب کرده که از ۳۱ ژانویه ۲۰۲۰ میلادی اجرا شده است.
 
«مقررات عمومی حفاظت از داده‌های اتحادیه اروپا» یکی از سختگیرانه‌ترین قوانین در سراسر جهان به شمار می‌آید و تعهداتی را برای سازمان‌هایی که اطلاعات مربوط به مردم اروپا را جمع آوری می‌کنند، تعیین کرده است. این قوانین در می ۲۰۱۸ اجرایی شدند و طبق آن جریمه‌هایی سنگین برای شرکت‌های خاطی در نظر گرفته شد.
 
نسخه انگلیسی آن «قانون حفاظت از داده‌ها» (Data Protection Act) نام دارد و طبق این قانون هر فردی برای استفاده از داده‌های خصوصی باید قوانین سختگیرانه ای را پیروی کند. داده‌های افراد باید به طور عادلانه، قانونمند و شفاف به کار گرفته شوند. همچنین داده‌ها باید برای مقاصد خاص و روشنی فرآوری شوند.
 
داده‌ها باید به شیوه‌ای مکفی، مرتبط و محدود به موارد مورد نیاز استفاده شوند. علاوه بر این موارد داده‌ها را نباید برای مدتی طولانی‌تر از حد ملزوم نگهداری کرد. این فقط بخشی از ملزومات قانون حفاظت از داده انگلیس است.
 
از سوی دیگر طبق همین قانون کاربر حق دارد بداند دولت و سازمان‌های دیگر چه داده‌هایی را درباره او ذخیره می‌کنند.
 
برخی دیگر از موارد حقوق کاربر تحت این قانون عبارتند از:
 
*باید درباره شیوه استفاده از داده‌ها به کاربر اطلاع رسانی شود
 
*کاربر باید بتواند به داده‌های شخصی دسترسی داشته باشد
 
*کاربر باید بتواند اطلاعات را پاک کند
 
*کاربر باید بتواند فرآوری داده‌ها را محدود یا متوقف کند
 
*باید به کاربر اجازه داده شود داده‌های خود را دریافت و برای سرویس‌های دیگر استفاده کند
 
قانون حفاظت از داده انگلیس جریمه‌ای معادل ۱۷ میلیون پوند یا ۴ درصد درآمد جهانی سالانه شرکت برای شرکت‌های خاطی در نظر گرفته است.