بهتر بود ابتدا از شبکه شتاب صیانت می شد!

 
رئیس هیئت مدیره انجمن صنفی کارفرمایی فروشگاه‌های اینترنتی با اشاره به اثرات طرح صیانت از حقوق کاربران در فضای‌ مجازی بر مشاغل خانگی و متوسط به ویژه در اینستاگرام، نسبت به شیوع فعالیت‌های خلاف در فضای تاریک وب در آینده هشدار داد و تصریح کرد: بهتر بود نمایندگان مجلس قبل از صیانت از کاربران، از شبکه شتاب صیانت می‌کردند که طی سال گذشته تمام سایت‌های قمار به آن دسترسی داشتند.
 
نمایندگان مجلس شورای اسلامی به تازگی تصویب کردند که طرح صیانت از حقوق کاربران در فضای‌مجازی و ساماندهی پیام‌رسان‌های‌ اجتماعی به صورت اصل ۸۵ قانون اساسی و در کمیسیون مشترک بررسی شود. طبق این اصل، «سمت نمایندگی قائم به شخص است و قابل واگذاری به دیگری نیست. مجلس نمی‌تواند اختیار قانون‌گذاری را به شخص یا هیئتی واگذار کند ولی در موارد ضروری می‌تواند اختیار وضع بعضی از قوانین را با رعایت اصل ۷۲ به کمیسیون‌های داخلی خود تفویض کند. در این صورت این قوانین در مدتی که مجلس تعیین می‌کند به صورت آزمایشی اجرا می‌شود و تصویب نهایی آنها با مجلس خواهد بود.»
 
در این رابطه حمیدرضا اعتدال مهر در گفت‌وگو با ایسنا، با بیان اینکه در حوزه آموزش و زیرساخت برای کسب و کارهای اینترنتی هزینه شده است، اظهار کرد: از ابتدای وجود اینترنت در ایران در حوزه زیرساخت از اینترنت بین الملل استفاده شده و در حوزه آموزش نیز در بخش‌هایی مانند دیجیتال مارکتینگ حداقل ۴۰ درصد ریل گذاری‌ها در بخش اینترنت بین‌الملل انجام شده است. 
 
به گفته وی بنابراین در حال حاضر افرادی هستند که چندین سال مشغول اجرای پروژه‌ای هستند و برای ایجاد کسب و کار اینترنتی خود سرمایه گذاری کرده‌اند، اما حالا یک دفعه با اجرای این طرح، ۴۰ درصد کار از آنها گرفته می‌شود. 
 
آنلاین شدن مشاغل سنتی اجتناب ناپذیر است
 
رئیس هیئت مدیره انجمن صنفی کارفرمایی فروشگاه‌های اینترنتی با بیان اینکه این وضعیت مانند این است که به پروژه‌های ساختمانی تیرآهن ندهند، تصریح کرد: جهان به سمت کسب و کارهای مجازی و اینترنتی حرکت می‌کند و شیوع ویروس کرونا فقط سرعت آن را بیشتر کرده است. طی ۲۰ سال گذشته با شیب تندی مشاغل سنتی در حوزه تولید و خدمات به بستر اینترنت وارد شده که سرعت آن در دوره کرونا به شدت بالا بود؛ بنابراین می‌توان گفت که این انتقال اجتناب ناپذیر است. 
 
وی درباره افزایش تعداد فروشگاه مجازی در سال‌های اخیر، اظهار کرد: افزایش تعداد فروشگاه‌های اینترنتی معیار خوبی برای مجازی شدن مشاغل نیست بلکه در این رابطه باید مشخص شود چه تعداد تامین کننده به شکل فیزیکی فعالیت می‌کردند و حالا طرف قرارداد پلتفرم‌هایی هستند که جدید ایجاد شده و به شکل B۲B (خرده‌فروش‌ها) و B۲C (عمده‌فروش‌ها) فعالیت می‌کنند، اما آمارگیری از آن‌ها بسیار سخت و شاید نشدنی است. 
 
پلتفرم‌های رایگان، راه توسعه مشاغل خانگی در شهرهای کوچک
 
به گفته این مقام صنفی بحث دیگری که وجود دارد کسب و کارهای خانگی و متوسط است که در بستر پلتفرم‌های رایگان فعالیت می‌کنند که بهترین نمونه آن اینستاگرام است. آمار دقیقی در این زمینه وجود ندارد اما اگر گفته شود که حدود ۳۰۰ هزار نفر به طور مستقیم و غیر مستقیم از اینستاگرام کسب درآمد می‌کنند عدد خلاف واقعیت نیست. برای مثال ممکن است فردی خارج از شهرهای بزرگ گلخانه داشته باشد، اما از طریق اینستاگرام کسب و کار خود را گسترش و به مشتریان بیشتری مشاوره و محصول ارائه کند. 
 
هشدار نسبت به فعالیت در وب تاریک 
 
اعتدال مهر در ادامه با اشاره به اقدامات قبلی مشابه در بخش فیلترینگ یا ماهواره‌ که دسترسی به برخی برنامه‌ها و وسایل محدود شد، تصریح کرد: با این محدود سازی‌ها در نهایت وضعیت قبلی در یک فضای غیر رسمی پیدا کرد و افرادی که در این حوزه‌ها نفع می‌بردند، با برچسب خلافکار یا فعالیت غیرقانونی کارشان را ادامه دادند. 
 
وی با اشاره به آغاز فعالیت کارگروه مصادیق مجرمانه از دهه ۸۰ اظهار کرد: بسیاری از کسب و کارها از تصمیم گیری‌های این کارگروه آسیب دیدند و هیچ یک از مسئولان قبلی که حالا در مناصب دیگر فعال هستند، مسئولیت اقدامات خود را به عهده نمی‌گیرند. 
 
وی همچنین ادعا کرد که اگر این طرح اجرا شود باید منتظر فعالیت کاربران در وب تاریک (dark web) باشیم که فضای بسیار خطرناکی است و هر چه به فعالیت‌های غیرقانونی دامن بزنیم افراد را به این فضا سوق می‌دهیم. امیدواریم به این نکته توجه شود که در صورت اجرای طرح ممکن است طی سال‌های آینده با این پدیده مواجه شویم که افرادی در فضای وب تاریک خلاف کنند و دیگر تحت کنترل و قابل رصد نباشند.
 
اول از شبکه شتاب که در دسترس قماربازان است صیانت کنید!
 
به گفته رئیس هیئت مدیره انجمن صنفی کارفرمایی فروشگاه‌های اینترنتی، بهتر بود نمایندگان مجلس قبل از صیانت از کاربران از شبکه شتاب صیانت می‌کردند که طی سال گذشته تمام سایت‌های قمار به آن دسترسی داشتند و از طریق شبکه رسمی بانکی کشور پول خود را جابجا می‌کردند. چگونه ممکن است در حوزه اجرا نتوانیم از شبکه بانکی رسمی کشور محافظت کنیم، اما می‌خواهیم از تک تک کاربران صیانت کنیم؟
 
طرح "صیانت کاربران در فضای مجازی" چیست؟
 
در طرح "صیانت از حقوق کاربران و خدمات پایه کاربردی فضای مجازی" که حالا با نام "صیانت از کاربران در فضای مجازی" شناخته می‌شود، کمیسیون عالی تنظیم مقررات که براساس مصوبه جلسه هشتم شورای عالی فضای مجازی ایجاد شد، به منظور اجرای مصوبات این شورا و قوانین مربوط به عنوان مرجع تنظیم مقررات خدمات پایه کاربردی، خدمات ارتباطاتی و فناوری اطلاعات شناخته شده که در ترکیب این کمیسیون در کنار نهادهای مرتبط نهادهایی همچون سازمان صدا و سیما، وزیر اطلاعات، رئیس ستاد کل نیروهای مسلح، فرمانده کل سپاه پاسداران انقلاب اسلامی و فرمانده نیروی انتظامی دیده می‌شود.
 
همچنین در ماده ۱۲ طرح صیانت، بر صدور مجوز بر فعالیت خدمات اثرگذار پایه کاربردی بومی، داخلی و خارجی تاکید شده و در تبصره ۱ آن آمده است: "عرضه و فعالیت خدمات پایه کاربردی خارجی اثرگذار مستلزم معرفی نماینده قانونی و پذیرش تعهدات ابلاغی کمیسیون است".
 
به گفته یک حقوقدان فضای مجازی، شرکت‌های خارجی چندملیتی با کشوری مانند ایران با وجود تحریم‌های مالی و حقوق بشری همکاری نمی‌کنند و از طرف دیگر، پیام‌رسان‌ها و موتورهای جست‌وجوی بومی نشان داده که ما تجربه موفقی برای فراهم کردن زیرساخت‌های لازم را در این حوزه نداریم.
 

رشد ۶۸ درصدی انتشار بدافزار در فضای ابری

براساس تازه‌ترین اطلاعات شرکت امنیت سایبری Netskope مشخص شد میزان انتشار بدافزارها در فضای پردازش ابری در فصل دوم سال جاری میلادی رشد 68 درصدی داشته است.
 
این شرکت امنیتی پنجمین ویرایش از «گزارش فضای ابری و تهدید» را منتشر کرد و در آن تمامی خطرات، تهدیدها و روندهای پیش‌روی داده‌های ابری در طول بازه زمانی سه ماهه دوم امسال مورد تحلیل قرار گرفت.
 
در این گزارش اعلام شد که حساب‌های کاربری مخصوص اپلیکیشن‌های ذخیره‌سازی داده در فضای ابری بیش از 66 درصد بدافزارهای فضای ابری را منتشر می‌کنند.
 
در این گزارش آمده است: «در فصل دوم سال 2021 میلادی 43 درصد تمام بدافزارهای بارگذاری شده مربوط به فایل‌های مخرب مبتنی بر مجموعه نرم‌افزاری آفیس بودند که این رقم در ابتدای سال 2020 میلادی حدود 20 درصد گزارش شده بود.»
 
این گزارش می‌افزاید: «این افزایش چشمگیر در حالی صورت گرفته است که در این مدت بدافزار Emotet نیز غیرفعال شد و بنابراین می‌توان نتیجه گرفت که دیگر گروه‌های هکری با مشاهده موفقیت‌های Emotet توانسته‌اند تکنیک‌های مشابه را به کار گیرند».
 
پس از این، برنامه‌های اشتراکی و همکاری به همراه ابزارهای توسعه‌دهنده بیشترین عامل انتشار بدافزارها بوده‌اند. زیرا مهاجمان از اپلیکیشن‌های محبوب پیام‌رسان و مخازن کدهای نرم افزاری برای انتشار بدافزارهای خود استفاده می‌کردند.
 
مرکز Netskope اعلام کرد که در مجموع در نیمه نخست سال جاری 209 بدافزار مخصوص فضای ابری شناسایی شده است.
 

چگونه «اف‌بی‌آی» از طریق مخاطبان آنلاین راز پرونده قضایی را کشف می‌کند

پلیس فدرال امریکا (اف‌بی‌آی) که همچنان پرونده قتل دو مأمور این سازمان را مورد بررسی قرار می‌دهد، در تازه‌ترین اقدام خود از روزنامه یو‌اس‌ای تودی درخواست کرد اطلاعات خصوصی مربوط به تمامی افرادی که در یک تاریخ مشخص روی مقاله مربوط به این قتل کلیک کردند و به‌صورت اینترنتی آن را خواندند  ارائه دهد تا تحقیقات مربوط به این پرونده دقیق‌تر و سریع‌تر پیش برود. با وجود این، یو‌اس‌ای تودی این هفته با انتشار بیانیه‌ای توضیح داد: «درخواست پلیس فدرال برای دسترسی به اطلاعات مخاطبان اینترنتی روزنامه نقض آشکار قانون آزادی رسانه‌ها محسوب می‌شود و هرگز چنین اقدامی را انجام نمی‌دهد».
پلیس فدرال درحالی برای به دست آوردن اطلاعات شخصی کاربران اینترنتی یک روزنامه پافشاری می‌کند که پیش از این هم اقداماتی برای ضبط سابقه تماس‌های روزنامه نگاران امریکایی را انجام داد که البته با مخالفت گسترده اهالی رسانه مواجه شد. در این میان این سؤال مطرح می‌شود که اطلاعات کاربران مجازی رسانه‌ها چگونه می‌تواند راز قتل دو مأمور پلیس را برملا کند؟
تحقیقات قضایی مجازی
فوریه امسال در جریان یک حادثه تیراندازی در جنوب فلوریدا دو مأمور پلیس جان خود را از دست دادند و سه نفر دیگر هم زخمی شدند. این دو فرد که عملیات جست‌وجو برای یافتن مظنون مرتبط با یک پرونده سوءاستفاده از کودکان را پیش می‌بردند در جریان حمله مسلحانه، به قتل رسیدند و اداره پلیس موفق نشد هیچ گونه ردی  از ضاربان پیدا کند.
همان زمان روزنامه «یو‌اس‌ای تودی» گزارش ویژه با جزئیات کامل را از ماجرای عملیات مربوطه و کشته شدن مأموران پلیس منتشر کرد که بسیار مورد توجه قرار گرفت و سازمان پلیس فدرال امریکا هفته گذشته با ارسال احضاریه از کمپانی گانت، به‌عنوان شرکت مادر این روزنامه درخواست کرد شماره تلفن و آدرس آی‌پی رایانه‌های مربوط به تمام کاربرانی که در 35 دقیقه نخست روی این مطلب کلیک  یا عنوان مربوط به این قتل را در بازه زمانی مذکور جست‌وجو کردند، به آنها تحویل دهد.
گفتنی است آدرس آی‌پی که از آن به‌عنوان نشانی پروتکل اینترنت هم یاد می‌شود از چند عدد تشکیل شده است که به‌صورت اختصاصی به هر یک از دستگاه‌ها و رایانه‌های متصل به اینترنت اختصاص می یابد و به عبارت ساده‌تر شبیه به نشانی گیرنده است تا هر پیامی که برای فرد ارسال می‌شود، به‌صورت اختصاصی به دست او برسد. بنابراین آدرس آی‌پی می‌تواند موقعیت دقیق جغرافیایی کاربران را مشخص کند و این اتفاق برای کشف راز قتل دو مأمور پلیس اهمیت فراوانی برای اف‌بی‌آی دارد.
پلیس فدرال امریکا به شرکت گانت اعلام کرد که با احضاریه قضایی خود از آنها درخواست می‌کند شماره تلفن، آدرس آی‌پی و تمامی اطلاعات مربوط به کاربرانی که در بازه زمانی مشخص در سایت اینترنتی آنها در جست‌وجوی گزارش مربوط به قتل این دو مأمور پلیس بودند  در اختیار آنها قرار دهد تا تحقیقات جنایی در سطح فدرال با دقت بیشتری پیش برود و سازمان اف‌بی‌آی بتواند به‌صورت عملی‌تر بررسی‌های خود را به انجام برساند. با وجود این روزنامه یو‌اس‌اِی تودی به منظور لغو احضاریه قضایی سازمان پلیس اعلام کرد که تقاضای آنها با اصل حمایت از آزادی رسانه‌ها در امریکا مغایرت دارد و به همین دلیل چنین اقدامی را انجام نمی‌دهد.
 شرکت گانت در همین راستا شکایتی را در دادگاه عالی امریکا تنظیم کرده و به آنها توضیح داده است که احضاریه قضایی اف‌بی‌آی قانون حمایت از کاربران آنلاین و آزادی رسانه‌ها را در برابر مداخلات دولت و نهادهای حکومتی زیر سؤال می‌برد، بنابراین نباید به دولت گفته شود که هر کدام از کاربران چه مطالبی را می‌خوانند و چگونه از محتوای اینترنتی استفاده می‌کنند.
رسانه‌های خبری همچنین اعلام کردند پیش از این دولت ترامپ بدون آگاهی روزنامه نگاران فعال در نشریه «واشنگتن پست» تمامی تماس‌های تلفنی آنها را زیر نظر گرفته بودند که این اتفاق در نهایت وزارت دادگستری امریکا را مورد اتهام قرار داد.
همچنین در سال 2013 میلادی نیز مأموران پلیس فدرال امریکا به‌صورت مخفیانه و بدون آگاهی،  به مدت دو ماه تمامی مکالمات تلفنی دو تن از خبرنگاران خبرگزاری «آسوشیتدپرس»  را ضبط کردند که این اقدام هم دولت «باراک اوباما» را زیر سؤال برد.
استراق سمع از فناوری
شبکه خبری سی‌ان‌ان ماه گذشته اعلام کرد که دولت ترامپ به‌صورت مخفیانه تمامی اطلاعات مربوط به مکالمات تلفنی و پست‌های الکترونیکی یکی از خبرنگاران آنها را به دست آورده است تا مشخص شود این شخص چگونه به اخبار محرمانه دسترسی پیدا می‌کند. در ماه مه سال‌جاری میلادی نیز روزنامه نیویورک تایمز گزارش داده بود که وزارت دادگستری امریکا در زمان ریاست جمهوری ترامپ در سال 2017 میلادی به‌صورت مخفیانه مکالمه‌های تلفنی چهار روزنامه نگار این مرکز را در بازه زمانی چهار ماه شنود کرده و به تمام جزئیات آن دسترسی پیدا کرده است. این اتفاق در حالی صورت گرفت که دیگر رسانه‌های امریکا نیز در ماه‌های اخیر گزارش‌های مشابهی را منتشر کردند و بسیاری از آنها ورود مخفیانه مأموران اطلاعاتی امریکا به اپلیکیشن‌های ارتباطی روزنامه نگاران خود را تأیید کردند.
با ادامه این روند در هفته‌های اخیر و با انتشار گزارش‌های فراوان مشخص شد دولت‌های جمهوریخواه و دموکرات امریکا در بازه‌های زمانی مختلف مکالمات تلفنی یا پیام‌های رد و بدل شده بین روزنامه نگاران این کشور را زیر نظر گرفته‌اند و بدون اطلاع آنها به تمام محتوای ارتباطات این افراد دسترسی داشتند. این گزارش‌ها که هم اکنون همراه با اسناد مربوطه به چاپ رسیده است، وزارت دادگستری امریکا را مورد اتهامات تازه قرار می‌دهد. در حالی که آغاز دولت «جو بایدن» همزمان با افزایش انتقادها از وزارت دادگستری امریکا بود، این وزارتخانه هفته گذشته سرانجام تسلیم روزنامه نگاران شد و اعلام کرد به تفتیش در ارتباطات شخصی این افراد پایان می‌دهد.
وزارت دادگستری امریکا پیش از این به منظور پیشبرد تحقیقات مرتبط با نحوه درز اخبار محرمانه در رسانه‌ها، با صدور احکام مختلف، روزنامه نگاران را مجبور می‌کرد فهرست تماس‌ها و یادداشت‌های خود در بازه‌های زمانی مربوط به درز هر یک از اخبار را در اختیار مأموران پلیس قرار دهند.
به‌هر حال دولت امریکا هم اکنون قول داد در جریان تحقیقات مربوط به نشت اطلاعات یا هرگونه افشاگری سیاسی، تحت هیچ شرایطی محتویات پست الکترونیکی، اپلیکیشن‌های پیام رسان یا گفت‌وگوهای تلفنی روزنامه نگاران را شنود نکند و به این استراق سمع از ابزارهای فناوری پایان دهد.
پیش از این افشای همکاری سرویس اطلاعاتی دانمارک با آژانس امنیت ملی امریکا در ماجرای شنود از سیاستمداران ارشد اروپایی نیز اتهامات فراوانی را به دولت امریکا وارد کرد و ماه گذشته صدراعظم آلمان و رئیس‌جمهوری فرانسه از دولت‌های دانمارک و امریکا درخواست کردند توضیحات دقیقی را پیرامون شنودهای صورت گرفته ارائه دهند و ایالات متحده در مورد جاسوسی‌های خود شفاف‌سازی کند. این طور که گفته می‌شود آژانس امنیت ملی امریکا اکتبر 2013 اطلاعات میلیون‌ها شهروند امریکایی را جمع‌آوری کرده بود و تمام فعالیت‌های صورت گرفته در تلفن همراه صدراعظم آلمان را هم زیر نظر داشت.
بررسی‌های بیشتر همچنین نشان داد در سال‌های 2012 تا 2014 میلادی تمامی مکالمات تلفنی «فرانک والتر اشتاین‌مایر» رئیس‌جمهوری کنونی و وزیر خارجه وقت آلمان و همچنین «پتر اشتاین‌بروک» کاندیدای حزب سوسیال دموکرات برای مقام صدراعظمی آلمان شنود می‌شده است و البته در همین دوره زمانی ایالات متحده مکالمات تلفنی سیاستمداران ارشد کشورهای مختلف از جمله فرانسه، نروژ و سوئد را هم شنود کرده است.
 

ثبت بیش از ۳۰۰ میلیون حمله باج افزاری در شش ماه

 
طبق گزارش جدید شرکت سونیک وال، حملات باج افزاری در نیمه اول سال ۲۰۲۱ سر به فلک کشید و ۳۰۴.۷ میلیون مورد حمله از سوی این شرکت مشاهده شد.
 
به گزارش ایسنا، محققان سونیک وال شاهد حجم کم سابقه حملات در ماههای آوریل و مه بودند اما ژوئن با رکورد ۷۸.۴ میلیون حمله باج افزاری، رکورد این دو ماه را شکست.
 
مجموع آمار حملات باج افزاری ثبت شده توسط سونیک وال در نیمه اول سال ۲۰۲۱ رکورد ۳۰۴.۶ میلیون حمله در سال ۲۰۲۰ را شکست. این حقیقت که آمار شش ماه نخست سال ۲۰۲۱ از کل آمار سال ۲۰۲۰ فراتر رفته است باعث نگرانی محققان سونیک وال شده که خاطرنشان کردند این آمار بر مبنای سال به سال رشد ۱۵۱ درصدی را نشان می دهد.
 
در گزارش تهدید سایبری ۲۰۲۱ سونیک وال آمده است: حتی اگر در نیمه دوم سال یک مورد حمله باج افزاری مشاهده نشود که کاملا بعید است، سال ۲۰۲۱ در حال حاضر بدترین سال از نظر این حملات محسوب می شود.
 
حجم حملات باج افزاری در نیمه اول سال ۲۰۲۱ در آمریکا ۱۸۵ درصد و در انگلیس ۱۴۴ درصد افزایش داشته است. آمریکا، انگلیس، آلمان، آفریقای جنوبی و برزیل در صدر فهرست کشورهایی بودند که بیشترین آسیب را از حملات باج افزاری دیدند. در میان ایالتهای آمریکا فلوریدا با ۱۱۱.۱ میلیون مورد حمله و نیویورک با ۲۶.۴ میلیون مورد، رکورددار حجم حملات باج افزاری بودند و پس از آنها آیداهو با ۲۰.۵ میلیون مورد، رودآیلند و لوییزیانا هر کدام حدود ۹ میلیون حمله باج افزاری قرار گرفتند.
 
بر اساس گزارش زدنت، این گزارش بر مبنای اطلاعات گردآوری شده توسط شبکه شناسایی تهدید سونیک وال که اطلاعات دستگاههای جهانی شامل بیش از ۱.۱ میلیون حسگر امنیتی در ۲۱۵ کشور و سرزمین را گردآوری می کند، تهیه شده است.
 

ادامه حملات هکرهای روسی با وجود تهدیدهای آمریکا

 
محققان امنیتی از ادامه حملات هک توسط جاسوسان روسی با وجود فشار آمریکا به کرملین برای توقف عملیاتهای سایبری خبر دادند.
 
 شرکت امنیت سایبری ریسک آی کیو در گزارشی اعلام کرد که بیش از ۳۰ سرور فرمان و کنترل را شناسایی کرده که از سوی خلافکاران سایبری برای ارسال فرمان به شبکه های آلوده یا دریافت اطلاعات مسروقه استفاده می شوند و مرتبط به گروه هکری تحت حمایت دولت به نام APT۲۹ یا Cozy Bear هستند. این گروه از این سرورها برای بکارگیری نرم افزار مخربی به نام "وِل مِس" استفاده می کنند. حروف اختصاری APT به انگلیسی مخفف عبارت "تهدید مستمر پیشرفته" بوده و واژه ای است که برای توصیف گروههای هک تحت حمایت دولتی استفاده می شود.
 
سازمانهای جاسوسی آمریکا، انگلیس و کانادا ژوییه سال گذشته اعلام کرده بودند که گروه APT۲۹ قطعا بخشی از سرویسهای اطلاعاتی روسیه بوده و این گروه را به هک سازمانهایی که در ساخت واکسن کووید ۱۹ مشارکت داشتند و سرقت اطلاعات متعلق به آنها متهم کردند. همین گروه ظاهرا در هک کمیته ملی دموکراتیک در سال ۲۰۱۶ و رخنه به شرکت سولار ویندز که سال میلادی گذشته برملا شد، دست داشته است.
 
سفارت روسیه در واشنگتن به بیانیه ای که پیشتر منتشر کرده بود و در آن از خبرنگاران خواسته بود اتهام زنی را متوقف کنند، اشاره و اعلام کرد مطمئن است مذاکرات با آمریکا در ارتباط با فضای سایبری، امنیت زیرساخت اطلاعات کشورها را بهبود خواهد بخشید.
 
نماینده کاخ سفید در این باره حاضر نشد اظهارنظر کند. جو بایدن، رییس جمهور آمریکا و ولادیمیر پوتین همتای روسی وی در دیداری که ۱۶ ژوئن داشتند درباره ادامه حملات هک گفت و گو کردند. فشار آمریکا به روسیه عمدتا بر سر متوقف کردن حملات باج افزاری است. سلسله حملات باج افزاری که گفته می شود گروههای هک روسی عامل آنها بودند، زیرساختهای حیاتی آمریکا از جمله شبکه خط لوله سوخت رسانی شرکت کلونیال پایپ لاین را مختل کرد. بایدن پس از این دیدار گفت پوتین درک می کند که اگر روسیه دوباره در انتخابات آمریکا مداخله کند، واشنگتن پاسخ خواهد داد.
 
شرکت "ریسک آی کیو" در گزارش خود اعلام کرد سرورهایی که شناسایی کرده همچنان فعال هستند و بدافزار منتشر می کنند اما محققان امنیتی می گویند اطلاعات کافی ندارند که نشان دهد چه کسانی اهداف این بدافزار هستند یا بدافزار مذکور چطور بکار گرفته شده است.
 
بر اساس گزارش بلومبرگ، رییس جمهور آمریکا در دیدار با پوتین فهرستی از زیرساختهای حساس در آمریکا را ارائه و اعلام کرده بود اگر این تاسیسات هدف حمله سایبری قرار گیرند، به منزله تهدید جدی برای امنیت ملی کشورش خواهد بود. بایدن پس از این دیدار اظهار کرده بود: بعضی از زیرساختهای حیاتی باید خط قرمز برای حمله سایبری یا هر گونه حمله دیگری شمرده شوند. من به روسها فهرستی از ۱۶ نهاد خاص را دادم که تحت سیاست آمریکا زیرساخت حیاتی به شمار می روند و از بخش انرژی تا سیستمهای آب را شامل می شوند.
 

جاسوس‌افزار «پگاسوس» ۵۰ هزار قربانی دارد

مرکز مدیریت راهبردی افتای ریاست جمهوری اعلام کرد: بر اساس اطلاعات به دست آمده، جاسوس‌افزار پگاسوس (Pegasus) بیش از ۵۰ هزار نفر از مقامات، افراد ذی‌نفوذ، روزنامه‌نگاران و مخالفان حکومت‌ها را قربانی خود کرده است.
 
به گزارش روابط عمومی مرکز مدیریت راهبردی افتا (امنیت فضای تولید و تبادل اطلاعات) تاکنون ۱۸ رئیس جمهور، پادشاه، نخست وزیر و همچنین نخست وزیر سابق در دام جاسوس‌افزار پگاسوس افتاده‌اند و همه اطلاعات آنان در موبایل‌های دارای سیستم iOS در اختیار مهاجمان سایبری قرار گرفته است.
 
بنابر اعلام این مرکز: جاسوس‌افزار پگاسوس، به‌صورت Zero-Click یعنی بدون نیاز به اقدام و تعاملی از سمت مالک گوشی، در دستگاه قربانی مستقر می‌شود و تقریباً به هر اطلاعات و محتوایی که در دستگاه وجود دارد دسترسی خواهد داشت.
 
 SMS و پیغام‌های پیام‌رسان‌هایی چون واتس‌اپ و تلگرام، لیست مخاطبان، تقویم، تصاویر، میکروفون، دوربین و حتی محل یابی از طریق GPS دستگاه، شکار جاسوس افزار پگاسوس است.
 
این جاسوس‌افزار، همه تماس‌های قربانیان را ضبط می‌کند و حتی قادر است میکروفون و دوربین گوشی تلفن همراه را روشن کند. از آنجا که این جاسوس افزار اسرائیلی است، با یک نگاه استدلالی و منطقی می‌توان نتیجه گرفت که قطعاً مقامات و خبرنگارانی از جمهوری اسلامی ایران هدف و قربانی این جاسوس‌افزار بوده و هستند.
 
کارشناسان مرکز مدیریت راهبردی افتا در این باره خواهان هوشیاری کامل دارندگان گوشی تلفن همراه آیفون تولیدی شرکت Apple هستند.
 
در بین نام قربانیان این جاسوس افزار نام رابرت مالی، نماینده ویژه آمریکا در امور ایران و امانوئل مکرون، رئیس‌جمهور فرانسه، نشان داده است که رژیم صهیونیستی برای دست‌یابی به اهدافش، حتی به متحدین طراز اول خود نیز رحم نمی‌کند.
 
بر اساس اطلاعاتی که در حال تکمیل شدن است، این جاسوس‌افزار بیش از ۵۰ هزار نفر از مقامات، افراد ذی‌نفوذ، روزنامه‌نگاران و مخالفان حکومت‌ها را قربانی خود کرده است.
 
جاسوسی از خبرنگاران، فعالان اجتماعی و حتی نخست‌وزیر سابق هند، با استفاده از جاسوس افزار Pegasus تولیدی شرکت اسرائیلی NSO Group از جمله مهم‌ترین خبرهای منتشر شده در چند روز گذشته در حوزه سایبری در دنیا و سومین خبر از جاسوسی گسترده این جاسوس افزار در دنیا بوده است.
 
پیش از این، جاسوسی دولت بحرین با استفاده از این جاسوس افزار از مردم و روزنامه‌نگاران معترض و مخالفان حکومت منامه و عربستان سعودی با استفاده از پگاسوس از جمال خاشقجی، فعال سیاسی اجتماعی مخالف حکومت ریاض، در صدر خبرهای حوزه سایبری دنیا قرار گرفته بود.
 
این جاسوس‌افزار فقط توسط دولت‌ها و نهادهای زیرمجموعه دولت‌ها قابل خریداری است و امکان فروش نیز پس از کسب اجازه از وزارت دفاع رژیم صهیونیستی امکان‌پذیر است.
 
مشتری‌های پگاسوس، به‌صورت ظاهری و رسمی امکان استفاده از جاسوس افزار پگاسوس را فقط علیه افراد مظنون به تروریسم و جنایت دارند، اما واقعیت این است که حداقل در بیش از ۱۵ کشور این جاسوس‌افزار علیه روزنامه‌نگاران، فعالان حقوق بشر، اپوزیسیون حکومت‌ها، وکلا و تُجار استفاده شده است.
 
اگر چه اخبار از جاسوسی پگاسوس فقط از پلتفرم iOS از شرکت Apple حکایت می‌کند که روال آن کمی دشوارتر و زمان‌برتر است اما برخی یافته‌ها حاکی از آن است که جاسوسان با استفاده از پگاسوس در پلتفرم اندروید بسیار ساده‌تر و با سهولت بیشتری جاسوسی می‌کنند.
 
بر اساس اطلاعاتی که تا لحظه فعلی رصد شده است، تقریباً امکان آلوده‌سازی هر دستگاه iPhone وجود دارد اما اینکه قابلیت آلوده‌سازی Zero-Click  یعنی بی‌نیازی به اقدام و تعاملی از سمت قربانی، در کدام نسخه امکان‌پذیر باشد، کاملاً مشخص نیست و به شرایط و پیش‌نیازهای مختلفی وابسته است.
 
مرکزمدیریت راهبردی افتا، برای تشخیص آلوده بودن گوشی‌های تلفن همراه به این جاسوس‌افزار راهنمایی را تهیه کرده است. در این راهنما علاوه بر معرفی هر چه بیشتر جاسوس‌افزار Pegasus و تاریخچه جاسوسی و چگونگی استفاده از آن، راه‌های ورود این جاسوس‌افزار به گوشی‌های تلفن همراه هوشمند، روند تشخیص آلوده‌سازی در iOS، طرح بازیابی حادثه پس از آلوده‌سازی، و شیوه‌های دفاع از خود را در مقابل جاسوس‌افزار Pegasus تشریح کرده‌اند.

کشف یک سوءاستفاده جدید از ویندوز

 
فعال ‌بودن تأیید اصالت‌سنجی NTLM و غیر فعال بودن برخی محافظت‌ها، ویندوز را در برابر مهاجمان سایبری آسیب‌پذیر کرده است. 
 
 مهاجمان سایبری با اجرای حملاتی معروف به NTLM Relay ، کنترل Domain Controller (کنترل‌کننده دامنه) و کل دامنه شبکه را در اختیار می‌گیرند. مهاجمان پس از کنترل Domain Controller و در اختیار گرفتن کل دامنه شبکه، هر فرمان دلخواه خود را در سطح دامنه به اجرا در می‌آورند.
 
محققی که این تکنیک مهاجمان سایبری را کشف کرده و نام آن را PetitPotam  گذاشته، معتقد است این مسئله را نمی‌توان به‌عنوان یک آسیب‌پذیری در نظر گرفت بلکه به‌نوعی، سوءاستفاده از یک تابع معتبر است. این تابع معتبر که بصورت مخفف MS-EFSRPC نامیده می‌شود، برای انجام عملیات نگهداری و مدیریت داده‌های رمزگذاری‌شده‌ای استفاده می‌شود که به‌صورت از راه دور، در بستر شبکه ذخیره و فراخوانی می‌شوند. این محقق امنیتی اهل فرانسه، اظهار داشته که این تکنیک ممکن است در حملات دیگر سایبری نیز استفاده شود.
 
محقق کاشف PetitPotam که معتقد است تنها راه مقابله با این حملات، غیرفعال‌کردن تأیید اصالت‌سنجی NTLM یا فعال‌کردن محافظت‌هایی همچون امضاهای SMB و LDAP و  همچنین Channel Binding در ویندوز است، در عین حال تاکید می‌کند متوقف کردن سرویس EFS نیز مانع سوءاستفاده از این تکنیک مهاجمان سایبری نمی‌شود. جزئیات بیشتر در خصوص تکنیک PetitPotam، شیوه کار مهاجمان با استفاده از آن، اطلاعات فنی و نمونه کدهای بهره‌جوی (PoC)، در پایگاه اینترنتی مرکز مدیریت راهبردی افتا منتشر شده است.
 

ارتقای ۱۶ رتبه‌ای ایران در حوزه امنیت سایبری


وزیر ارتباطات و فناوری اطلاعات با بیان اینکه در حوزه امنیت ۱۶ رتبه در سال اخیر ارتقا جایگاه داشتیم، گفت: اگر اخباری گهگاه منتشر می‌شود از مشکلاتی که در حوزه امنیت وجود دارد، به این دلیل است که ما از ۷ خدمت الکترونیکی به ۱۰۲۳ خدمت رسیدیم و طبیعی است وقتی که این خدمات توسعه پیدا می‌کند، مساله امنیت آن هم تبدیل به چالش جدیدی می‌شود.
 
محمدجواد آذری جهرمی در آخرین جلسه شورای اجرایی فناوری اطلاعات در دولت دوازدهم، با اشاره به برگزاری بیست و دومین جلسه شورای اجرای فناوری اطلاعات، گفت: پس از تصویب قانون وظایف و اختیارات وزارت ارتباطات و فناوری اطلاعات که شورای اجرایی فناوری اطلاعات در آن قانون و بر اساس اساسنامه و شرح وظایف تشکیل شده، ۲۲ جلسه از ابتدا برگزار شده است. پنج جلسه در دولت دکتر احمدی‌نژاد بود که صرفا جلسه اول با ۴۵ دقیقه رئیس جمهور وقت تشکیل شده و چهار جلسه بعدی در طی هشت سال دولت نهم و دهم با ریاست معاونت اول وقت برگزار شده است. در دولت یازدهم این شورا شش جلسه به ریاست معاون اول دولت یازدهم داشته و در دولت دوازدهم این یازدهمین جلسه‌ای است که تشکیل می‌شود و ۱۰ جلسه این ۱۱ جلسه به مدیریت جنابعالی برگزار شده که این نشانه اهتمام حضرتعالی به مقوله مهم توسعه ارتباطات و فناوری اطلاعات به ویژه موضوع حائز اهمیت دولت الکترونیکی است.
 
وی با بیان اینکه در طول دولت یازدهم و دوازدهم دولت تلاش کرد به وعده‌هایی که به مردم داد جامه عمل بپوشاند و بخش عمده‌ای از آنها امروز به ثمر نشسته است، گفت: امروز ۱۰۰ درصد شهروندان ایران به اینترنت دسترسی دارند و ۹۸.۵ درصد مردم ما در روستاهای کشور در پهنه ایران بزرگ و پهناور متصل به شبکه ملی اطلاعات هستند و به زیرساخت اینترنت دسترسی دارند این در حالی است که در قبل از این ما ۴ میلیون پورت ای‌دی‌اس‌ال در شهرهای کشور داشتیم و در مناطق روستایی که بخش عمده‌ جمعیت نیازمند به خدمت‌رسانی حضور دارند، اصلا پدیده‌ای به نام زیرساخت شبکه به عنوان یکی از مهمترین زیرساخت توسعه دولت الکترونیک وجود نداشت.
 
وزیر ارتباطات و فناوری اطلاعات با تاکید بر آمار حوزه دولت الکترونیک، بیان کرد: در سال ۹۲ چیزی به اسم گذرگاه خدمات دولت الکترونیکی یا همان GSP وجود خارجی نداشت اما در دولت یازدهم شکل گرفت و در پایان سال ۱۳۹۵، ۱۷ دستگاه به این پایانه متصل بودند و ارائه خدمت می‌کردند، ۲۶ دستگاه متصل بودند که خدمت دریافت می‌کردند و مجموع این ۱۷ دستگاه و ۲۶ دستگاه خدمات‌گیرنده و خدمات‌دهنده، بین آنها ۷ خدمت برقرار بود. در پایان تیر ماه سال ۱۴۰۰ مجموعاً ۶۲ دستگاه اجرایی داریم که به جی‌اس‌پی متصل و در حال ارائه خدمات هستند و ۲۰۸ دستگاه اجرایی در حال دریافت خدمات هستند و ۱۰۲۳ خدمت را ارائه می‌کنند یعنی ۱۷ به ۶۲ و ۲۶ به ۲۰۸ و ۷ به ۱۰۲۳ خدمت الکترونیک در زیرساخت دولت الکترونیکی ارتقا پیدا کرده است.
 
آذری جهرمی ادامه داد: آمار تجمیعی تبادل اطلاعات این بوده که در پایان سال ۹۵، یک میلیون و ۶۶ هزار و ۴ تراکنش در دولت الکترونیکی تبادل‌ شده و تا پایان تیر ۱۴۰۰ ، ۲ میلیارد و ۸۰۶ میلیون و ۸۱۳ هزار و ۶۷۸ تراکنش به صورت تجمیع چند سال تبادل اطلاعات بین دستگاه‌های اجرایی انجام شده، مفهوم آن برای این است که از پایان سال ۱۳۹۵ تا پایان تیر سال جاری، مجموعا این ۲ میلیارد و ۸۰۶ میلیون مراجعه حضوری مردم به دستگاه‌های دولتی را حذف کردیم و معنای دیگر آن این است که به همین میزان شفافیت اضافه شده است.
 
به ۲ میلیارد و ۸۰۰ تبادل الکترونیکی رسیدیم
 
وی با اشاره به تفکیک آمار تجمیعی تراکنش‌ها بیان کرد: ما در سال ۱۳۹۵ یک میلیون و ۶۶ تراکنش داشتیم، سال ۱۳۹۶، ۹۷ میلیون تراکنش، در پایان ۹۷ همان ۹۷ میلیون بوده و خیلی تغییری نکرده، در سال ۱۳۹۸ این تراکنش یک میلیارد و ۲۶۷ میلیون شده یعنی یکباره در سال ۹۸ یک رشد ۱۰ برابری را داشتیم، در پایان ۱۳۹۹ آن یک میلیارد و ۲۰۰ دو برابر یعنی ۲ میلیون و نیم شده و تا پایان تیر ماه، ۲ میلیارد و ۸۰۰ تراکنش شده است. این آمار تجمیعی است و آمار سالانه کسر این اعداد از همدیگر است. برش هشت ساله نشان می‌دهد که عدد یک میلیون در پایان سال ۹۵ به ۲ میلیارد و ۸۰۰ در مجموع رسیده است.
 
وزیر ارتباطات و فناوری اطلاعات افزود: کابل جی‌اس‌پی را راه انداختیم که خدمات دولت الکترونیک را برای بخش خصوصی عرضه می‌کند و خدماتی که دولت باید به بخش خصوصی بدهد. در سال 1398 زیرساخت آن راه‌اندازی شده و در همان سال، یک میلیون و ۵۰۰ هزار استعلام بخش خصوصی را جواب داده و تا پایان تیر ماه ۱۴۰۰، ۲۳۰ میلیون استعلام بخش خصوصی را دولت پاسخ داده از طریق زیرساخت دولت الکترونیک که یک رشد قابل توجه است.
 
آذری جهرمی خاطرنشان کرد: مجموع شاخص‌های دولت الکترونیکی که بر اساس قانون برنامه و دبیرخانه و سازمان فناوری اطلاعات پایش شده،‌ به صورت مشترک ارزیابی شدند و ما امتیازدهی می‌کنیم به دستگاههای کشوری توسعه خدمات دولت الکترونیکی. این شاخص را مدنظر داشته باشید که در سال ۹۵ که اولین دوره ارزیابی صورت گرفته، کلاً ۷ خدمت الکترونیکی داشتیم و در سال ۱۴۰۰، ۱۰۲۳ خدمت و روی تک تک این خدمات پایش کیفیت انجام شده است.
 
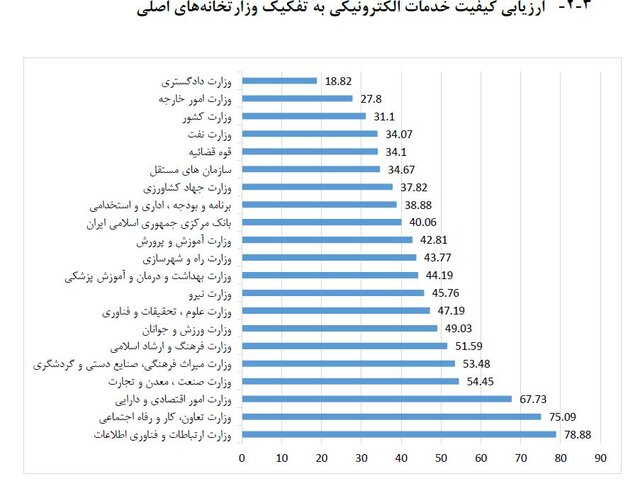
وی درباره نمره امتیاز کشوری خدمت‌ها توضیح داد: نمره ۷ خدمت در سال ۱۳۹۵، ۱۵ بوده و در پایان دوره هفتم ارزیابی که گزارش آن ماه پیش منتشر شده، آن ۱۰۲۳ خدمت نمره ۴۵.۳ را دریافت کردند، میانگین کل کشور. بانک مرکزی از امتیاز صفر در دوره اول به امتیاز ۴۰ در پایان دوره هفتم رسیده و رشد قابل توجهی داشته است. سازمان برنامه و بودجه و سازمان امور استخدامی از امتیاز ۱۴ به امتیاز ۳۸.۹ رسیده،. قوه قضاییه از امتیاز ۸.۸ به ۳۴.۱ ارتقا پیدا کرده، وزارت امور اقتصادی و دارایی از ۴۲ به ۶۷.۷ ، وزارت امور خارجه از ۱۱.۲ به  ۲۷.۸، وزارت آموزش و پرورش از ۹.۸ به ۴۵.۳، وزارت ارتباطات و فناوری اطلاعات از صفر به ۷۸.۹ ، وزارت بهداشت، درمان و آموزش پزشکی از ۸.۹ به ۴۴.۲ ، وزارت تعاون، کار و رفاه اجتماعی از ۱۶.۵ به ۷۵.۱ ، وزارت جهاد کشاورزی از ۲۶.۵ به ۳۷.۸ ، وزارت دادگستری از صفر به ۱۸.۸ ، وزارت راه و شهرسازی از ۱۷.۶ به ۴۳.۸ ، وزارت صنعت، معدن، تجارت از ۱۹.۴ به ۵۴.۵ ، وزارت علوم و تحقیقات و فناوری از ۴۷.۵ به ۴۷.۲ ، وزارت فرهنگ و ارشاد اسلامی از ۲۲.۵ به ۵۱.۶ ، وزارت کشور از ۱۳.۷ به ۳۱.۱ ، وزارت میراث فرهنگی، صنایع دستی و گردشگری از ۱۲.۸ به ۵۳.۵ ، وزارت نفت از صفر به ۳۴.۱ و وزارت نیرو از ۶.۶ به ۴۸.۵ و در پایان وزارت ورزش و جوانان از ۱۳.۷ به ۴۹ ارتقا پیدا کرده است.
 
وزیر ارتباطات و فناوری اطلاعات با بیان اینکه انتظاری که از دستگاه‌ها داشتیم بر مبنای توانستن و قوانین مصوب در برنامه بوده، گفت: مثلا وزارت صنعت اگر همکاری بیشتری از سمت مثلا وزارت اقتصاد با او می‌شده می‌توانسته امتیاز بالاتری هم بگیرد. اینها به صورت زنجیره‌ای به همدیگر متصل هستند. ولی در کیفیت خدمات الکترونیکی یک رشد سه برابری را علی‌رغم اینکه خدمات بیش از ۱۰۰ برابر شده، شاهد بوده است. بیشترین رشد را وزارت ارتباطات داشته، وزارت رفاه و تامین اجتماعی، هم در خدمات هم در نمرات رشد داشته، در حوزه وزارت فرهنگ و ارشاد اسلامی رشد قابل توجه بود، در حوزه وزارت بهداشت اقدامات بسیار مهمی انجام شده، وزارت اقتصاد وضعش خوب بوده سرویس‌های حائز اهمیت و مهمی داشته، وزارت اقتصاد هم رشدش قابل توجه بوده است.
 
آذری جهرمی افزود: یک مورد افت داریم در حد نیم درصد وزارت علوم است که دلیل آن این است که خدماتی که زیاد شده خودشان را متناسب با آن رشد ندادند یعنی پایه خدمات آنها حفظ شده منتها آن چیزی که برای آنها ترسیم شده، نتوانستند به اندازه کافی رشد کنند. این یک جهش قابل توجه بوده که ۱۷ رتبه جایگاه ایران در توسعه دولت الکترونیک در دنیا ارتقا یافته، به شفافیت کمک کرده و یک زیرساخت مهم است.
 
امروز هیچ دستگاه دولتی نداریم که اطلاعات آن خارج از کشور «هاست» شود
 
وی با تاکید بر اهتمام دولت به الکترونیکی شدن خدمات و دسترسی شهروندان، بیان کرد: بنا بر آمار دبیر شورای عالی فضای مجازی در سال ۱۳۹۲ ، ۴۰ درصد اطلاعات دولت در خارج از کشور «هاست» می‌شد و خدمات الکترونیک دولت میزبانی آن در خارج از کشور بود، در سال ۱۳۸۹، ۴۸ درصد اطلاعات کشور خارج از کشور نگهداری می‌شد و امروز با توجه به زیرساخت‌هایی که در دولت توسعه داده شده ما هیچ دستگاه دولتی نداریم که اطلاعات آن خارج از کشور «هاست» شود.
 
وزیر ارتباطات و فناوری اطلاعات با بیان اینکه در حوزه امنیت ۱۶ رتبه در سال اخیر ارتقا جایگاه داشتیم، افزود: اگر اخباری گهگاه منتشر می‌شود از مشکلاتی که در حوزه امنیت وجود دارد، مساله آن روشن است. شما از ۷ خدمت به ۱۰۲۳ خدمت رسیدید و طبیعی است وقتی که این خدمات توسعه پیدا می‌کند، مساله امنیت آن هم تبدیل به چالش جدیدی می‌شود. این مسائل و اخباری که در حوزه امنیت گهگاه منتشر می‌شود هرچند باید به آن توجه شود اما در دولت به مساله امنیت توجه ویژه‌ای برای امنیت اطلاعات شده است. هیچ اطلاعات دولتی امروز در خارج از کشور نگهداری نمی‌شود همه بر روی زیرساخت‌های داخلی بر اساس زیرساخت‌های دولتی و بخش خصوصی نگهداری می‌شود و امنیت ما به لحاظ زیرساخت‌های ارتباطی به گواهی سازمان‌های بین‌المللی در سال اخیر ۱۶ رتبه رشد پیدا کرده و این حائز اهمیت است. 
 
آذری جهرمی خاطرنشان کرد:‌ اخباری که گهگاه حاکی از این است که  ایران به لحاظ حملات سایبری هدف قرار گرفته و البته دشمنانی هم در این حوزه داریم، به این دلیل است که ما موفق شدیم زیرساخت‌های اساسی حوزه ارتباطات و فناوری اطلاعات را رشد دهیم. البته برخی اعتقاد دارند شبکه هم خاموش است ولی ما اینجا اعتقادمان بر این بود که شبکه باید یک شبکه روشن، پایدار، ارائه‌دهنده خدمت، آسان‌کننده کار و مردم و تسهیل کننده زندگی مردم و حرکت رو به جلو باشد و تلاش کنیم امنیت آن را هم فراهم کنیم.
 
رضا باقری اصل -دبیر شورای اجرایی فناوری اطلاعات- نیز در این نشست با اشاره به گزارش دوره هفتم ارزیابی خدمات الکترونیکی و شفافیت دستگاههای اجرایی، بیان کرد: در مدل ارزیابی هر دوره سخت‌گیرانه‌تر عمل می‌کنیم. مثلا در دوره قبل می‌گفتیم دستگاه‌ها فقط به جی‌اس‌پی وصل شوند و اگر تراکنش‌هاییشان زیر ۱۰۰ هزار بود یک نمره کمتر، اگر بالای ۵۰۰  هزار بود یک نمره بیشتر، گرفتند. بدین ترتیب دستگاهها وادار شدند تا استعلامات خود را بیشتر الکترونیک کنند و فکر کنم امسال به شاخص ۲.۵ میلیارد برسیم یعنی آن موقع تجمیع ما احتمالا بالای ۴.۵ میلیارد می‌رسد.
 
وی با بیان اینکه تعداد خدمات هر دوره افزایش پیدا می‌کند، افزود: دوره اول حدود ۶۰ دستگاه بودند در دوره آخر به ۱۶۶ دستگاه رسیدند که شناسنامه خدمات از سازمان استخدامی دریافت کردند. تعداد خدمات هم از ۵۱۳ خدمت اصلی و ۷۰۳ زیرخدمت‌ به ۱۶۰۰ خدمت اصلی و ۵۹۰۰ خدمت فرعی رسیده است و مجبور شدیم ارزیابی کل آن را انجام دهیم. از ۵۹۰۰ زیر خدمت، ۱۲۰۰ خدمت یعنی حدود ۷۰ درصد به‌صورت الکترونیک ارائه می‌شود، ۱۴ درصد آن فقط اطلاع‌رسانی می‌شود و ۱۷ درصد آن قابلیت الکترونیکی شدن نداشته است. مثلا شرکتی که کار ساخت بزرگراه یا ساخت سد انجام می‌دهد، خدمت الکترونیکی نداشته ولی در ارزیابی‌ها آنها را هم مدنظر قرار دادیم و مجبورشان کردیم تا حداقل اطلاع‌رسانی الکترونیک کنند.
 
 
دبیر شورای اجرایی فناوری اطلاعات ادامه داد: برخی از بخش‌ها هم هستند که ارزیابی نشدند از جمله اینکه برخی از دستگاه‌ها شناسنامه خدمت دریافت نکردند و با تمام تلاش‌هایی که سازمان اداره استخدامی به عمل آورده عدم مشارکت آنها در اخذ شناسنامه خدمات وجود دارد. ارزیابی دستگاه‌ها از ۶۰ دستگاه به ۱۶۰ دستگاه رسیده و شش دستگاه مثل شهرداری‌ها و استانداری‌ها حذف شدند. شناسنامه‌دار کردن خدمات که مبنای بودجه‌ریزی عملیاتی خواهد بود، کار عظیمی بوده که توسط سازمان اداره استخدامی انجام گرفته، ارزیابی و اتصال و کارهای فنی آن هم توسط وزارت ارتباطات صورت گرفته است.
 
باقری اصل درباره ۱۰ دستگاه برتر ارائه خدمات الکترونیکی اظهار کرد: ستاد وزارت تعاون در رتبه اول قرار دارد، سازمان فناوری اطلاعات از وزارت ارتباطات در رتبه دوم، مرکز توسعه تجارت الکترونیک از وزارت صمت در رتبه سوم، ستاد وزارت اقتصادی و دارایی در رتبه چهارم، بیمه مرکزی از مجموعه وزارت اقتصاد در رتبه پنجم، شرکت پست از وزارت ارتباطات در رتبه ششم، سازمان حج و زیارت زیرمجموعه وزارت فرهنگ و ارشاد اسلامی در رتبه هفتم، سازمان تامین اجتماعی زیرمجموعه وزارت تعاون، رفاه و کار اجتماعی در رتبه هشتم، پست بانک و خودِ وزارت ارتباطات از زیرمجموعه ارتباطات در رتبه‌های نهم و دهم قرار دارند.
 
 
در طول ۴۰ سال گذشته، فناوری اطلاعات همواره تحریم بوده است
 
محمدباقر اثنی‌عشری -آخرین رئیس سازمان نظام صنفی رایانه‌ای کشور- با بیان اینکه سازمان نصر اکنون ۲۰ هزار عضو دارد، گفت: سال ۹۳ که دوره قبلی ما شروع شد تعداد اعضای ما ۱۱ هزار تا بود و این اعضای ما شامل شرکت‌ها، اشخاص حقیقی و فروشگاهها هستند و توسعه این تعداد برمی‌گردد به شکوفایی که در بخش فناوری اطلاعات آن دوره اتفاق افتاد. از سال ۵۹، ۶۰‌ آخرین شرکت آمریکایی از ایران خارج شدند و فناوری اطلاعات همواره تحریم بوده است. در طول این ۴۰ سال در دوران برجام و قبل از برجام و تحریم‌های مجدد، هیچ کمپانی بزرگ آی‌تی در کشور حضور نداشته، هیچ‌وقت مایکروسافت، آی‌بی‌ام، اچ‌پی، اپل، گوگل در ایران نبودند و تمام اتفاقاتی که در فناوری اطلاعات افتاده ساخته مردم همین کشور است.
 
وی خاطرنشان کرد: ما در فناوری اطلاعات دو نقطه عطف در تاریخ این کشور داریم یکی در دولت نهم و دهم و طرح تکفا بود که باعث شد یک جنبش نرم‌افزاری در کشور اتفاق بیفتد و قسمت بعدی هم در دولت یازدهم و دوازدهم اتفاق بزرگی که افتاد، زمانی که 3G و 4G وارد مملکت شد، اینترنت توسعه پیدا کرد، زیرساخت‌ها توسعه پیدا کرد و ما توانستیم به دورترین نقاط کشور، دسترسی داشته باشیم. الان وقتی شما صحبت تامین اجتماعی می‌کنید این فقط مربوط به استان تهران و شیراز و اصفهان نمی‌شود، یک روستایی که در دامنه‌های دشت مغان هم چوپانی می‌کند می‌تواند به این امکانات دسترسی داشته باشد و این توسعه اتفاق افتاده است.
 
آخرین رئیس سازمان نظام صنفی رایانه‌ای کشور با بیان اینکه یکی از مهمترین اتفاقات این دوره با توجه به فرصتی که ایجاد شد، این بود که بخش خصوصی و کسب‌وکارهای نوپا به وجود آمدند و استارت‌آپ‌ها رشد کردند، افزود: ما می‌توانیم چهار محور در این بخش معرفی کنیم. یکی بحث ثروت‌آفرینی است. الان جوانانی داریم که با کمک فناوری اطلاعات ثروت خلق می‌کنند و آینده‌ای را در فعالیت در فناوری اطلاعات می‌بینند. نکته دوم بحث اشتغال و اشتغال‌زایی بود، ما در این بخش توانستیم فرصت‌های بسیاری در اشتغال‌زایی ایجاد کنیم. کمتر برنامه‌نویس بیکاری در ایران پیدا می‌شود و حتی در بعضی از بخش‌ها به شدت دچار کمبود نیروی انسانی هستیم. بحث بعدی شفافیت بود، بدون فناوری اطلاعات امکان ندارد بتوانید شفافیت داشته باشید، الان تمام اطلاعات مربوط به بحث ارز، واکسن و بیمه در بستر فناوری اطلاعات است. بخش آخر هم رفاه است که با توجه به فناوری اطلاعات مردم می‌توانند برای انجام بسیاری از کارهایشان از این بستر استفاده کنند.
 
اثنی‌عشری ادامه داد: ما در طول ۴۰ سال گذشته علی‌رغم تمام مشکلات و تنگناهایی که وجود داشته، در بخش فناوری اطلاعات همواره رشد مثبت داشتیم، سال ۹۷ که رشد اقتصادی در بخش صنعت به منفی ۹.۲ رسید ما ۶.۴ درصد مثبت بودیم و به‌طور متوسط همیشه بالای ۱۰ درصد رشد اقتصادی مثبت در بخش فناوری اطلاعات داشتیم. دوران کرونا هم ثابت کرد با کمک فناوری اطلاعات مردم در خانه ماندند و کارشان را انجام دادند، عزا و عروسی و جشن خود را گرفتند، کار کردند، کتاب خواندند، خرید کردند و همه اینها در بستر فناوری اطلاعات بود. اما نگرانی ما  این است که به هر حال با تغییر دولت و تغییر رویکردها، چرخشی ایجاد شود که حداقل در تئوری دنبال مسدودسازی و محدودسازی باشد ولی در عین حال اعتقاد داریم مسیر توسعه فناوری اطلاعات مسیر برگشت‌پذیری نیست دیگر کسی نمی‌تواند ما را به چهار سال قبل برگرداند.
 
دولت یازدهم، فاوای کشور را در نهایت از هم پاشیدگی تحویل گرفت
 
نصرالله جهانگرد -نماینده ویژه در امور دولت الکترونیک- نیز بیان کرد: دولت یازدهم فاوای کشور را در نهایت از هم پاشیدگی و گسیختگی، قلت ظرفیت‌های ملی زیرساخت‌های توسعه ای که شامل شبکه محدود موبایل نسل ۲، عدم پوشش بخش زیادی از شهرها و تقریبا عموم روستاها در دیتا و موبایل، فقدان زیرساخت‌های دسترسی دیتا برای عموم مردم و نهادها و بنگاه‌ها تحویل گرفت و آنچه هم که وجود داشت، تحت یک قاعده نانوشته و غیرمنطقی با حداکثر سرعت ۱۲۸ کیلوبیت‌برثانیه و فاقد توان پاسخگویی به نیازهای شتابنده و همه‌جانبه کشور بود.
 
وی با بیان اینکه از سال ۹۲، محورهای ارایه‌شده، به‌ویژه ظرفیت اشتغال‌زایی دانش‌بنیان و تسهیل‌گری اشتغال و کسب‌وکار همه حوزه‌های اقتصادی و اجتماعی به چالش کشیده شده، گفت: در این سال‌ها آزادسازی تحولات فناورانه و در پی آن صدور مجوزهای موبایل نسل ۳ و ۴ صورت گرفت در حوزه فاوا گام استراتژیکی بود که همراه با دستور اجرای برنامه جامع نقشه راه توسعه دولت الکترونیک که در اولین جلسات شورای فناوری اطلاعات به ریاست معاون اول جنابعالی به تصویب رسیده بود، سکوی هدایت پیشرفت‌های برنامه‌های فناوری اطلاعات کشور را در سختی تمام و مرارت‌های مخالفت‌های ناآگاهانه از ضرورت‌های رشد و توسعه نوین کشور با  هدایت و حمایت جنابعالی و ناوبری مدبرانه دکتر واعظی  و البته در سایه حمایت‌های مقام معظم رهبری برپا کرد.
 
نماینده ویژه در امور دولت الکترونیک ادامه داد: گام‌های بعدی، تصویب انواع مصوبات قانونی مورد نیاز در مجامع عالی کشور مثل هیات وزیران، شورایعالی فضای مجازی، شورای‌عالی اداری و شورای اجرایی فناوری اطلاعات همراه با تخصیص منابع عظیم مالی برای گسترش ظرفیت‌های ملی سنگ بنای زیرساخت‌های رشد و توسعه نوین کشور را مستحکم کرد. در این راه حدود ۲۰ هزار میلیارد تومان در دولت یازدهم سرمایه‌گذاری اساسی صورت گرفت و تداوم آن در بخش گسترش پوشش نسل ۳ و ۴ و دیتای موبایل به همه شهرهای کمتر توسعه‌یافته و تقریبا به همه روستاهای بالای کشور در دولت دوازدهم ادامه یافت. امروز ۱۰۰ درصد جمعیت شهری و بیش از ۹۸.۵ درصد جمعیت روستایی از مزایای دسترسی به ارتباطات پهن باند و خدمات بر روی آن بهره می‌برند.
 
جهانگرد خاطرنشان کرد: این حرکت تحولی عظیم علاوه بر تامین بستر تعاملات بسیار وسیع ملی بین آحاد مردم، بنگاه‌ها و نهادها ،کاهش هزینه‌ها و سهولت فراوان در امور زندگی جاری مردم و افزایش همبستگی‌های ملی، عامل شتاب‌دهنده ایجاد بیش از ۵۰۰۰ شرکت دانش‌بنیان و صدها هزار فرصت شغلی سالانه در کشور شده است. اثر فوق استراتژیک این سرمایه‌گذاری به‌موقع در شرایط بحرانی کرونایی کشور و قطع بسیاری از پیوستگی‌هایی اجتماعی و اداری برای قرنطینه و حفظ سلامتی مردم برهمگان آشکار شد. مخالفین آن روز در دستگاه‌های مختلف اولین بهره‌برداران نشست‌های ویدیویی از راه دور بر بستر شبکه ملی اطلاعات امروز شدند و بر خوان نعمت ارتباطات با ظرفیت کشور نشستند و کماکان برطبل طلبکاری غیرمنصفانه هم پیوسته می‌کوبند که شبکه ملی کجاست، در حالیکه روی همین بستر زندگی و کسب‌وکار و البته انتقاد می‌کنند.
 
وی ادامه داد: اکنون مردم در سراسر ایران اعم از شهر وروستا بر بستر شبکه ملی اطلاعات و سامانه‌های برپاشده دولتی و خصوصی با یکدیگر مرتبط بوده، انواع مبادلات کالا و خدمات و پرداخت را به‌طور شبانه‌روزی انجام می‌دهند، بنحوی که در سال ۹۹ با رشد ۱۰۸ درصد از نظر تعداد و ۸۳ درصد از نظر مبلغ معادل ۱۵۹۰ همت نسبت به سال قبل  افزایش داشته است. خدمات اطلاعات درمانی لازم را مبادله می‌کنند، آموزش و تعلیم و کسب مهارت صورت می‌گیرد، شفافیت عملکردها روز به روز بیشتر شده و بر توان امنیت ملی کشور افزوده شده است. مدیران در سطوح مختلف به‌طور نسبتا کاملی می‌توانند چرخه فعالیت حوزه مسولیت خویش را به‌طور برخط نظارت و هدایت کنند و صدها امکان دیگر فراهم شده است و انشاءالله با تداوم این تلاش‌ها در آینده نزدیک شاهد شکوفایی وسیع اقتصاد دیجیتالی هوشمند دانش‌بنیان باشیم.

کشف یک سوءاستفاده جدید از سیستم عامل ویندوز

 
مرکز افتا با هشدار درباره کشف یک سوءاستفاده جدید از ویندوز، اعلام کرد: فعال بودن تأیید اصالت‌سنجی NTLM و غیر فعال بودن برخی محافظت‌ها، ویندوز را در برابر مهاجمان سایبری آسیب‌پذیر کرده است.
 
به‌ گزارش مرکز مدیریت راهبردی افتا، مهاجمان سایبری با اجرای حملاتی معروف به NTLM Relay ، کنترل Domain Controller (کنترل کننده دامنه) و کل دامنه شبکه را در اختیار می‌گیرند.
 
مهاجمان پس از کنترل Domain Controller و در اختیار گرفتن کل دامنه شبکه، هر فرمان دلخواه خود را در سطح دامنه به اجرا در می‌آورند.
 
محققی که این تکنیک مهاجمان سایبری را کشف کرده و نام آن را PetitPotam گذاشته، معتقد است که این مسئله را نمی‌توان به‌عنوان یک آسیب‌پذیری در نظر گرفت بلکه به‌نوعی، سوءاستفاده از یک تابع معتبر است.
 
این تابع معتبر که به صورت مخفف MS-EFSRPC نامیده می‌شود، برای انجام عملیات نگهداری و مدیریت داده‌های رمزگذاری شده‌ای استفاده می‌شود که به‌صورت از راه دور، در بستر شبکه ذخیره و فراخوانی می‌شوند.
 
این محقق امنیتی اهل فرانسه، اظهار داشته که این تکنیک ممکن است در حملات دیگر سایبری نیز استفاده شود.
 
محقق کاشف PetitPotam که معتقد است تنها راه مقابله با این حملات، غیرفعال‌کردن تأیید اصالت‌سنجی NTLM یا فعال‌کردن محافظت‌هایی همچون امضاهای SMB و LDAP و همچنین Channel Binding در ویندوز است، در عین حال تاکید می‌کند: متوقف کردن سرویس EFS نیز مانع سوءاستفاده از این تکنیک مهاجمان سایبری نمی‌شود.
 
جزئیات بیشتر در خصوص تکنیک PetitPotam، شیوه کار مهاجمان با استفاده از آن، اطلاعات فنی و نمونه کدهای بهره‌جوی (PoC) در پایگاه اینترنتی مرکز مدیریت راهبردی افتا منتشر شده است.

مراقب تبلیغات و تروجان‌ در Installer تقلبی ویندوز ۱۱ باشید

مراقب تبلیغات و تروجان‌ در Installer تقلبی ویندوز 11 باشید

نسخه‌های مختلف ویندوز 11 که ازطریق منابع غیررسمی برای دریافت معرفی می‌شوند،‌ ممکن است حاوی برنامه‌های تبلیغاتی یا مخرب، ازجمله تروجان‌ها باشند.