ویکی‌لیکس: سازمان سیا از این سه ابزار برای هک دستگاه‌های مک و لینوکس استفاده می‌کرد

ویکی‌لیکس به‌تازگی و در ادامه افشاگری‌های سریالی خود در خصوص بدافزارها و سواستفاده‌های نسبت داده شده به دولت آمریکا و هم‌دستانش، اطلاعات دست‌اولی را در رابطه با سه ابزار حمله دیجیتالی که توسط سازمان سیا (CIA) مورد استفاده قرار می‌گرفت، در فضای وب منتشر کرد.

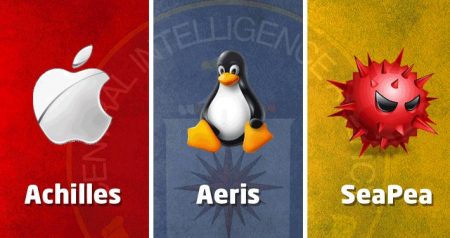
این ابزارها به‌عنوان بخشی از پروژه سیا به نام “Imperial” به منظور هک سیستم‌های مبتنی بر سیستم عامل‌های Mac OS و لینوکس طراحی شده بودند که شامل Achilles، Aeris و SeaPea می‌شوند.

در خصوص این سه ابزار هک باید گفت که ابزار نخست یعنی Achilles به مهاجمان این اجازه را می‌دهد تا تروجان‌های مخرب را با برنامه‌های کاربردی و پرونده‌های نصب Disk Image در سیستم‌های مک ترکیب کنند. زمانی‌که یکی از Disk Image‌های آلوده بر روی سیستم باز و به دنبال آن، نصب می‌شد، کد مخرب در پس‌زمینه به اجرا درمی‌آمد.

ابزار هک دوم، Aeris نام دارد که درواقع، یک کد نوشته‌ شده با زبان برنامه‌نویسی C است و به سیستم‌های مبتنی بر POSIX همانند Dabian، FreeBS CentOS و غیره حمله می‌کند. به‌نظر می‌رسد که این ابزار برای هدف‌گیری سیستم‌های قابل‌حمل طراحی شده بود. براساس اسناد منتشر شده توسط ویکی‌لیکس، این ابزار قادر به ارائه قابلیت‌های دستور و کنترل مشابه آن‌چه که در نرم‌افزار ویندوزی وجود دارد، است.

ویکی‌لیکس

و در نهایت ابزار SeaPea که یک روت‌کیت سیستم عامل Mac OS است و نسخه‌های 10.6 و 10.7 این سیستم عامل را مورد حمله قرار می‌دهد. این کد خود را در فایل‌های سیستم عامل مخفی می‌کند و در حالت ری‌بوت، اقدامات خرابکارانه خود را انجام می‌دهد. پیش‌تر نام SeaPea به عنوان ابزاری برای هک گوشی‌های آی‌فون نیز در فضای وب منتشر شده بود.

البته این اسناد و جزییات درج شده در آن‌ها، هنوز مورد تایید قرار نگرفتند و ویکی‌لیکس تنها چنین اطلاعات سری و یا بهتر بگوییم ادعاهایی را مطرح کرده است. بااین‌حال جای تردیدی نیست که دولت‌ها، دستگاه‌های الکترونیکی ما را مورد هدف قرار داده و ابزارهای دیجیتالی را برای هک این دستگاه‌ها توسعه می‌دهند.

نوشته ویکی‌لیکس: سازمان سیا از این سه ابزار برای هک دستگاه‌های مک و لینوکس استفاده می‌کرد اولین بار در پدیدار شد.

حمله هکرها به نیروگاه‌­های هسته­‌ای آمریکا

گروهی از هکرهای ناشناس اخیرا شبکه‌­های متعلق به شرکت­‌هایی که فعالیت­‌های مربوط به نیروگاه‌­های هسته­‌ای آمریکا را کنترل می­‌کردند، مورد حمله قرار دادند.

روزنامه نیویورک تایمز به نقل از گزارشی که مقامات وزارت امنیت داخلی و پلیس فدرال آمریکا منتشر کرده‌اند، اعلام نمود که یکی از اپراتورهای هسته‌­ای هک شده، ولف کریک (Wolf Creek) نام دارد که مسئولیت نظارت بر فعالیت­‌های یک نیروگاه هسته‌­ای در ایالت کانزاس را عهده‌­دار است. در این گزارش آمده که شرکت­‌های فعال در حوزه انرژی و تولید تجهیزات نیز مورد حمله قرار گرفتند که تا به این لحظه، نامی از این شرکت­‌ها آورده نشده است.

هنوز جزییات مربوط به شدت این حملات و همچنین انگیزه­‌های هکرها برای این حمله سایبری منتشر نشده است. اما ممکن بوده که هدف این افراد، دستیابی به اطلاعات محرمانه و یا ایجاد اخلال در عملکرد تجهیزات مربوط به انرژی کشور آمریکا باشد. بااین‌حال، هنوز مشخص نیست که هکرها در طی این اقدام خرابکارانه، تا چه میزان توانسته‌­اند به تجهیزات سایر نیروگاه‌­های هسته­‌ای رخنه کنند.

نیروگاه‌­های هسته­‌ای آمریکا

در بیانیه مشترک وزارت امنیت داخلی و پلیس فدرال آمریکا آمده است که “هیچ نشانه‌ای مبنی بر این­که هکرها بتوانند از طریق کامپیوتر قربانی خود به سیستم‌­های کنترل تجهیزات دسترسی پیدا کنند، وجود ندارد.” مقامات نیروگاه هسته‌­ای ولف کریک نیز با تایید این مسئله عنوان کرد‌ه‌­اند که سیستم­‌های عملیاتی این نیروگاه به شبکه تجهیزات متصل نیست و به‌صورت جداگانه نگهداری می‌­شوند که همین امر مانع از دسترسی مستقیم هکرها به سیستم­‌های کنترل این نیروگاه هسته­‌ای شد.

به گفته مقامات آمریکایی، هدف هکرها از این اقدام شناسایی و تعیین موقعیت شبکه­‌های کامپیوتری به‌منظور کسب آگاهی جهت پیاده‌­سازی حملات آتی عنوان شد. این حملات بیشتر بر روی افرادی متمرکز شده بود که به‌­طور مستقیم به سیستم‌­هایی دسترسی داشتند که می­‌توانست باعث بروز فجایع زیست­‌محیطی همانند انتشار زباله­‌های سمی و یا آتش­‌سوزی شود.

نوشته حمله هکرها به نیروگاه‌­های هسته­‌ای آمریکا اولین بار در پدیدار شد.

سلاح سایبری جدید روسیه شبکه‌های برق را مختل می‌کند!

سلاح سایبری جدید روسیه شبکه‌های برق را مختل می‌کند!

معمولا وقتی صحبت از حملات سایبری می‌شود، ذهن افراد به سمت حمله به وب‌سایت‌های مهم مانند بانک‌ها و ایجاد اختلال در آن‌ها و یا هک وب‌سایت‌ها و سرویس‌های مهم کشورها می‌رود، اما به نظر می‌رسد پای حملات سایبری به زندگی روزمره و برق شهری نیز بازشده است.

محققان آمریکایی ادعا کرده‌اند که هکرهای روسی به همراه دولت این کشور، سلاح سایبری را تولید کرده‌اند که قادر است شبکه برق را دچار اختلال کند و از کار بیندازد. در واقع این سلاح سایبری با هک سیستم‌ها، قادر است کنترل برق شهرها را به دست بگیرد.

در صورتی‌که این اطلاعات منتشرشده صحیح باشد، شاهد ظهور یکی از عجیب‌ترین و بدترین نوع از سلاح‌های سایبری هستیم، چراکه هکر می‌تواند به‌طور مستقیم زندگی مردم و اهالی هر شهر و یا کشوری را با اختلال و حتی خطر مواجه کند. تصور کنید قطعی برق بیمارستان‌ها جان انسان‌ها را به خطر می‌اندازد، در خیابان‌ها با قطع شدن کنترل‌شده برق، سیستم حمل‌ونقل مختل شده و هزاران نفر در اتوبوس‌های برقی، مترو و… گیر می‌افتند و اتفاقات وحشتناکی رخ خواهد داد.

محققان آمریکایی نام این سلاح سایبری را بدافزار CrashOverride نامیده‌اند و از آن بانام مخرب‌ترین سلاح سایبری یاد کرده‌اند. به گفته آن‌ها، روس‌ها دسامبر 2016 از این بدافزار استفاده کرده و برق یک‌پنجم شهر کی‌یف کشور اوکراین را برای مدتی قطع کرده‌اند.

بااین‌حال شرکت‌های آمریکایی اعلام کرده‌اند که در حال تغییر سیستم‌های کنترل برقی شهر هستند و اجازه نفوذ این بدافزار به شبکه برق کشورشان را نمی‌دهند. این در حالی است که تکلیف سایر کشورها برای مواجه با این بدافزار روشن نبوده و مشخص نیست در صورت قدرت گرفتن این بدافزار چه اتفاقی برای شهرهای دنیا می‌افتد!

نوشته سلاح سایبری جدید روسیه شبکه‌های برق را مختل می‌کند! اولین بار در پدیدار شد.

گروهی از هکرهای ایرانی سایت‌‎های دولتی و مهم عربستان را هک کردند+عکس

هکرهای ایرانی سایت‌های دولتی و مهم عربستان سعودی را در واکنش و انتقام حمله تروریستی شهر تهران هک کردند واقتدار سایبری ایران را نشان دادند.
گروهی از هکرهای حرفه‎ای ایرانی سایت‌های دولتی و مهم کشور عربستان سعودی را در واکنش به حمله تروریستی روز گذشته تهران به حرم مطهر حضرت امام خمینی و مجلس شورای اسلامی هک کردند تا اقتدار سایبری ایران را نشان دهند. در ادامه با تکرا همراه باشید.

روز گذشته تهران شاهد یک روز عجیب و خونین بود چرا که سه تیم تروریستی منتسب به گروه تروریستی و بد نام داعش با حمله به حرم مطهر بنیانگذار جمهوری اسلامی ایران، حضرت امام خمینی (ره) و مجلس شورای اسلامی در منطقه بهارستان شهر تهران توانستند جمعی از شهروندان عزیز ایرانی را مجروح و به شهادت برسانند اما در نهایت با اقتدار نیروهای سپاه، ارتش و نیروی انتظامی تروریست‌ها کشته شدند و امنیت دوباره به شهر تهران بازگشت و این حمله تروریستی ناموفق به پایان رسید.

گروهی از هکرهای حرفه‌ای و نخبه ایرانی که قبلا نیز واکنش‌هایی نسبت به اقدامات تروریستی و ناپسند کشور عربستان سعودی در مقابل جمهوری اسلامی ایران نشان داده بودند، حالا توانستند با نفوذ و حمله به برخی از سایت‌های مراکز دولتی و مهم کشور عربستان سعودی که حامی داعش و تروریست در منطقه خاورمیانه است، ضربه محکمی به این کشور بزنند و نشان دهند که ایران دارای اقتدار و قدرت سایبری بسیار بالایی است.

هکرهای ایرانی در حمله انجام شده به سایت‌های دولتی و مهم عربستان سعودی عکس بنیانگذار جمهوری اسلامی ایران، حضرت امام خمینی و رهبر معظم انقلاب، آیت الله خامنه‌ای را قرار دادند و نوشتند Hacked By Iranian Hackers که ترجمه آن به فارسی هک شده توسط هکرهای ایرانی است. همچنین در این حمله قطعه شعر زیبایی را در این سایت‌ها قرار دادند که متن آن این گونه است:

گرگها خوب بدانند در این ایل غریب

گر پدر رفت، تفنگ پدری هست هنوز

گرچه نیکان همگی بار سفر بربستند

شیرمردی چو سید علی خامنه ای هست ‌هنوز

جالب است بدانید که در پایان سایت‎های هک شده، هشتگ We Stand Together# به معنای ما در کنار همیم قرار گرفته است و یک موسیقی نیز در این سایت است که بخشی از آن بیانات رهبر انقلاب ایران است.

هکرهای ایرانی سایت‌های دولتی و مهم عربستان سعودی را در واکنش و انتقام حمله تروریستی شهر تهران هک کردند واقتدار سایبری ایران را نشان دادند.

لیست سایت‌های مورد هک قرار گرفته از سوی هکرهای ایرانی به شرح زیر است:

http://www.gpyw.gov.sa/Iranian.html

http://iptc.org.sa/Iranian.html

http://www.nawahel.com/Iranian.html

http://sagas.org.sa/Iranian.html

http://moh.sbahc.org.sa/Iranian.html

http://sbahc.org.sa/Iranian.html

http://scoe.org.sa/Iranian.html

http://sultanarchive.org/Iranian.html

http://sultanarchive.org/ar/Iranian.html

http://yc.sa/Iranian.html

http://humanitariancity.org.sa/Iranian.html

http://humanitariancity.org.sa/Iranian.html

http://al-ameed.com.sa/Iranian.html

http://mtlawfirm.sa/Iranian.html

http://www.scaf.com.sa/

http://kfbgroup.com.sa/Iranian.html

http://rsh.com.sa/Iranian.html

http://rpi.edu.sa/Iranian.html

http://aljaserco.com.sa/

http://macna.com.sa/Iranian.html

در پایان باید بگوییم که اقدام فوری و قدرتمندانه هکرهای ایرانی نشان از اقتدار بسیار زیاد سایبری کشورمان دارد و باید به این مسئله که در جنگ نرم بسیار مهم است، توجه داشته باشیم و همواره آن را تقویت کنیم تا بتوانیم در مواجه با زورگویان آنها را زیر فشار سایبری قرار دهیم.

نظر شما در رابطه با اقدامات هکرهای ایرانی به منظور انتقام گیری از تروریست‌ها چیست؟

.

تهیه و گردآوری: تکرا

مطلب گروهی از هکرهای ایرانی سایت‌‎های دولتی و مهم عربستان را هک کردند+عکس برای اولین بار در وب سایت تکرا - اخبار روز تکنولوژی نوشته شده است.

کارمندان پنتاگون توسط هکرهای روسیه هک شدند!

کارمندان موسسه اطلاعاتی و امیتی پنتاگون متعلق به ایالات متحده آمریکا توسط هکرهای روس مورد نفوذ و هک به منظور جاسوسی قرار گرفته‌اند.
طبق اطلاعات منتشر شده از سوی خبرگزاری معتبر تایمز، هکرهای روسیه‌ای با ارسال گسترده و هدف‌دار بدافزای از طریق توییتر برای کارمندان پنتاگون به دنبال هک کردن دستگاه‌های آنها و جاسوسی از این افراد بوده‌اند. در ادامه با تکرا همراه باشید تا بیشتر از این موضوع اطلاع پیدا کنید.

خبرگزاری معتبر تایمز به نقل از چند منبع آگاه در جامعه اطلاعاتی آمریکا چندی پیش اینچنین نوشت که عوامل دولت روسیه تا به امروز این بدافزارها را به بیش از ۱۰ هزار نفر از کارمندان وزارت دفاع ایالات متحده ارسال کرده‌اند.

متن این خبر به شرح زیر است:

در اواخر هفته گذشته  کارمندان پنتاگون شاهد پیام‌هایی همراه با لینک مربوط به یک رویداد ورزشی اخیر یا مراسم اسکار از طریق توییتر بوده‌اند که با کلیک بر روی این لینک‌ها، این افراد به سروهای کنترول شده توسط روسی‎ها هدایت و یک نرم افزار به صورت اتوماتیک در دستگاه آن‌ها دانلود می‌شده است که به واسطه آن هکرها قادر به کنترل گوشی موبایل، کامپیوتر یا حساب توییتر کارمندان پنتاگون بودند

کارشناسان فناوری و امنیت اطلاعات بر این باور هستند که ارسال بدافزار از طریق توییتر یا شبکه‌های اجتماعی مشابه یک روش جدید از طرف روسیه برای نفوذ سیاسی در کشورهای رقیب خود مانند ایالات متحده آمریکا است. البته گاهی اوقات این نفوذ بسیار هدف دار است و مانند همین دفعه بر روی قشر خاصی مانند کارمندان پنتاگون استفاده شده است.

لازم به ذکر است که تا پیش از این رخداد خبرهایی نیز مبنی بر وجود حساب‌های کاربری تقلبی از جمله ربات‌ها در توییتر منتشر شد که به گفتی برخی از منابع آگاه برخی از آنها توسط هکرها ساخته شده‌اند و به منظور اهداف سیاسی استفاده می‌شوند. همچنین تحلیلگران حوزه فناوری در ماه اکتبر موفق به کشف شبکه‌ای گسنرده از حساب‌های کاربری خام یعنی بدون دنبال کننده و بدون فالوئر شده بودند که با جعل هویت برخی نوجوانان در جهت منافع دونالد ترامپ فعالیت داشتند.

کارشناسان ارشد اف بی آی به دنبال تحقیقات گسترده و جامع خود در تخلفات صورت گرفته انتخابات ریاست جمهوری آمریکا در سال ۲۰۱۶ میلادی که گمانه زنی‌های زیادی در مورد آن صورت گرفته است در حال بررسی شبکه‌ای از ربات‌های توییتر هستند که به نظر هدف آنها تاثیرگذاری در انتخابات این کشور بوده است.

جالب است بدانید که زمانی دونالد ترامپ به عنوان رئیس جمهور جدید کشور ایالات متحده آمریکا بر مسند قدرت نشست، بسیاری از مردم و کارشناسان فناوری نسبت به بدافزارهای موجود در توییتر و استفاده ترامپ از یک گوشی نا ایمن یعنی سامسونگ گلکسی اس ۳ بسیار نگران بودند اما حالا مشاهده شده است که ترامپ توییت‌های خود را با یک دستگاه گوشی آیفون منتشر می‌کند اما هنوز جزئیاتی از دستکاری‌های امنیتی این گوشی منتشر نشده است.

.

منبع: theverge

مطلب کارمندان پنتاگون توسط هکرهای روسیه هک شدند! برای اولین بار در وب سایت تکرا - اخبار روز تکنولوژی نوشته شده است.

تلویزیون هوشمند شما می‌تواند ساده‌‌تر آنچه که فکر می‌کنید هک شود!

تلویزیون هوشمند شما می‌تواند ساده‌‌تر آنچه که فکر می‌کنید هک شود!

تلویزیون هوشمند شما می‌داند که می‌خواهید چه فیلمی را از نتفلیکس تماشا کنید، اما علاوه بر آن، هکرها می‌توانند چیزهای بیشتری را هم بدانند و تلویزیون شما را هک کنند. این موضوع برای اولین بار در وبسایت Ars Technica مطرح شد. طبق این گزارش، هک جدیدی وجود دارد که در آن، بدون نیاز به دسترسی فیزیکی و از طریق سیگنال‌های رادیویی زمینی، می‌توان به تنظیمات تلویزیون هوشمند دسترسی داشت.

برای اثبات درستی این هک، رایزن امنیتی Rafael Scheel، از یک فرستنده رادیویی (ترنسمیتر) ارزان قیمت برای پخش فرمان‌های مخرب به سیگنال‌های تلویزیونی استفاده کرد. وقتی که سیگنال‌ها در اطراف تلویزیون پخش شدند، امکان دسترسی به تلویزیون هم فراهم شد. دلیل به نتیجه رسیدن این حمله، دو نقص امنیتی در مرورگر وب است که در پس زمینه تلویزیون‌های مورد استفاده در تست اجرا می‌شود و هر دو توسط سامسونگ تولید شده است. این به این معنی نیست که دستگاه‌های دیگر ایمن هستند، چرا که اگر این حملات برای هدفگیری باگ‌های دیگر مرورگرها هم مهندسی شده باشند، می‌شود گفت که در بقیه هم همینطور است.

Scheel گفته:

زمانی که یک هکر در حال کنترل یک تلویزیون است، می‌تواند به کاربر ضررهای مختلفی وارد کند. از بین این ضررها، تلویزیون می‌تواند به دستگاه‌های دیگری که در خانه هستند هم آسیب برساند، یا اینکه می‌تواند با دوربین و میکروفون تلویزیون، جاسوسی کند.

شاید وحشتناک‌ترین جنبه حرف‌های Scheel، عدم نیاز دسترسی فیزیکی هکر به هرگونه دستگاهی باشد. یعنی یک هکر می‌تواند بسیاری از تلویزیون‌ها را هک کند. با افزایش نگرانی‌ها در این زمینه، آسیب پذیری افراد هم افزایش می‌یابد.

Yossef Oren، محقق امنیتی گفته:

این تحقیق بسیار قابل توجه است، چرا که تلویزیون‌ها توسط گستره متفاوتی از استفاده را، نسبت به کامپیوترها، در بر گرفته است. افرادی که از تلویزیون‌ها استفاده می‌کنند، به امنیت آن توجه نمی‌کنند، آن‌ها برای تلویزیون‌شان راهکارهای امنیتی در نظر نمی‌گیرند، و مسائل دیگر.

.

منبع: digitaltrends

نوشته تلویزیون هوشمند شما می‌تواند ساده‌‌تر آنچه که فکر می‌کنید هک شود! اولین بار در تکرا - اخبار روز تکنولوژی پدیدار شد.

رسوایی جدید در ایرانسل؛ حمله هکری به سیستم کنترل حساب اینترنتی ایرانسل

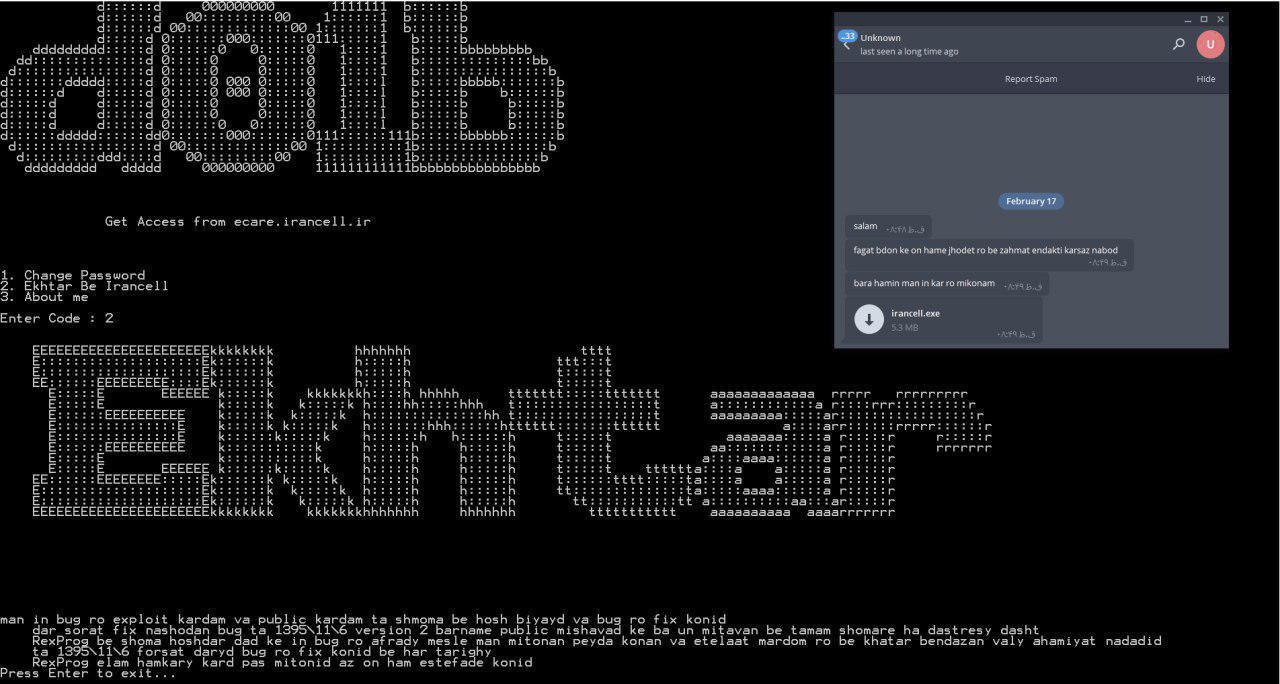
طی ۲۴ ساعت گذشته خبری مبنی بر هک سیستم حساب کاربری مشترکان ایرانسل دست به دست در فضای مجازی منتشر شد که در صحت آن تردیدهایی وجود داشت اما بر طبق گزارش اقتصاد انلاین به نقل از روابط عمومی ایرانسل، دقایقی پیش این خبر تایید شد و متاسفانه حفره امنیتی جدیدی در ساختار ارائه سرویس به مشترکان این اپراتور به وجود آمده است.

گویا آی تی – شواهد حاکی از ان است که ابزاری برای تغییر پسورد حساب های شماره های تلفن همراه ایرانسل در حال دست به دست شدن است که متاسفانه کار هم می کند. و به کاربران ایرانسل توصیه شده است حساب خود را با زدن چند پسورد اشتباه تا برطرف شدن مشکل قفل کنند!!

هکر منتشر کننده ابزاری برای تغییر پسورد حساب های ایرانسل در پیامی به این اپراتور هشدار داده است که در صورت برطرف نکردن سریع نسخه ۲ را هم عمومی میکند.
هک حساب کاربری مشترکان ایرانسل

آمار حساب‌های هک شده‌ی یاهو ایمیل باز هم افزایش یافت

شرکت یاهو در حال ارسال پیام‌ هشدار در مورد فعالیت‌های مشکوک روی حساب‌های ایمیل کاربران بین سال‌های ۲۰۱۵ و ۲۰۱۶ است؛ این هشدار در ادامه‌ی تحقیقات اینترنتی در مورد سرقت بزرگ بیش از از میلیارد حساب کاربری در سال‌های گذشته از این شرکت انجام می‌شود.

گویا آی تی – اگر چه یاهو در چهارشنبه‌ای که گذشت ارسال پیام هشدار به کاربران مبنی بر سوء استفاده از حساب‌های آنها را تائید کرد اما هیچ آماری از تعداد افراد آسیب‌دیده منتشر نکرد.

یاهو بخشی از نفوذهای انجام شده را با بازیگری که از سوی یک دولت اجیر شده مرتبط می‌داند؛ ظاهرا این دولت مسئول سرقت اطلاعات شخصی بیش از یک میلیارد حساب کاربری در سال‌های ۲۰۱۳ و ۲۰۱۴ است. داده‌های سرقت شده شامل آدرس‌های ایمیل، تاریخ تولد کاربران و پاسخ‌های آنها به سوالات امنیتی است.

این دزدی فاجعه‌آمیز موجب طرح پرسش‌های جدی در مورد امنیت یاهو میان کاربران و متخصصان شد و البته وضعیت قرارداد این شرکت برای فروش سرویس ایمیل، وب‌سایت‌ها و اپلیکیشن‌های موبایل به شرکت ورایزون را متزلزل کرد.

یاهو گزارش داده که فعالیت هکرها با استفاده از ”کوکی‌های جعلی“ استفاده شده است؛ رشته‌هایی از داده‌هایی که در سراسر وب استفاده شده و برای مثال به کاربران اجازه می‌دهند بدون نیاز به وارد کردن مجدد رمزعبور، به حساب‌های آنلاین‌شان دسترسی داشته باشند.

پیام هشداری که روز چهارشنبه برای کاربران یاهو ارسال شده چنین مضمونی داشت: ”با توجه به تحقیقات انجام شده به نظر می‌رسد در سال ۲۰۱۵ یا ۲۰۱۶ از یک کوکی جعلی برای دسترسی به حساب کاربری شما استفاده شده باشد.“ بعضی از کاربران پیام دریافتی از طرف یاهو را در حساب‌های توئیتر به اشتراک گذاشته‌اند.

«جاشوآ پلاتکین» پروفسور زیست‌شناس دانشگاه پنسیلوانیا در این مورد می‌گوید: ”از شش عضو گروه آزمایشگاهی ما، حداقل یک نفر این ایمیل را دریافت کرده است. البته در بعضی‌ گروه‌های شش نفره، حداقل دو نفر این پیام را دریافت کرده‌اند که این حجم از پیام‌ها، نشان‌ دهنده‌ی آمار بسیار بالای حساب‌های هک شده است.“

دردسر جدید ترامپ؛ هک وب سایت کاخ سفید حین مراسم تحلیف

هکرها قبل از شروع به کار دولت ترامپ اقدام به سرقت و گردآوری داده‌های دولتی مربوط به مسائل آب‌وهوایی کرده و آنها را در سرورهای اروپایی ذخیره کردند.

گویا آی تی – در حالی که دونالد ترامپ به فکر مراسم یاد کردن قسم در کاخ سفید به عنوان رئیس جمهور جدید امریکا بود، گروهی متشکل از ۶۰ برنامه‌نویس و دانشمندان در ساختمان دپارتمان مطالعات اطلاعات در دانشگاه کالیفرنیا، لس‌آنجلس به دور یکدیگر جمع شده و مشغول جمع‌آوری گسترده و بی‌وقفه اطلاعات دولتی بودند.

اما اهداف اصلی این گروه چه کسانی بودند؟
۱) وب‌سایت‌هایی مربوط به طرح‌ها و ابتکارات حوزه‌ی انرژی خورشیدی وزارت انرژی امریکا
۲) مجموعه داده‌های دفتر مدیریت اطلاعات انرژی امریکا که سوخت‌های فسیلی را با منابع انرژی تجدیدپذیر مقایسه می‌کرد
۳) اطلاعات سلول‌های سوختی متعلق به آزمایشگاه‌های ملی انرژی‌های تجدیدپذیر
سه مورد فوق اهداف اصلی این گروه از میان صدها هدف کوچک‌تر و کم اهمیت‌تر است. بسیاری از برنامه‌نویسانی که در دانشگاه کالیفرنیا حضور پیدا کردند، در قالب مشاور فناوری اطلاعات در شرکت‌ها و نهادهای مختلفی مشغول به کار بوده و یا در قالب مدیران داده با شرکت‌های نوپا همکاری می‌کنند؛ سایر حاضران در این گردهمایی، دانشجویان دوره‌‌های مختلف علوم کامپیوتر بودند. از دانشمندان حاضر در این رویداد هم می‌توان به متخصصان بوم‌شناسی، مدیران آزمایشگاه‌ها، اقیانوس‌شناسان و … که از تمام نقاط کالیفرنیای جنوبی در این جمع حاضر شده بودند، اشاره کرد. تشکیل چنین گروه‌های مختلطی از علاقه‌مندان به داده که در چنین پروژه‌هایی در دانشگاه‌های مختلف امریکا دوشادوش یکدیگر قرار می‌گیرند تبدیل به روندی عادی شده است: نشست‌های داوطلبانه ”نجات اطلاعات“ در تورنتو، فیلادفیا، شیکاگو، ایندیاناپولیس و میشیگان در چند هفته‌ی گذشته موفق به گردآوری صدها هزار صفحات از مطالب وب‌سایت‌های مهم دولتی از جمله EPA.gov، NASA.gov، DOE.gov و Whitehouse.gov و آپلود آنها در آدرس archive.org شده‌اند. یکی دیگر از گردهمایی‌های مهم برای این کار در اوایل ماه فوریه در دانشگاه نیویورک برگزار خواهد شد.
هک اطلاعات آب و هوایی دولت ترامپ
در این نشست‌های هکرها، کتابدارها، دانشمندان و فعالان حوزه‌ی آرشیو اطلاعات تمام توان خود را به کار گرفتند تا قبل از روی کار آمدن ترامپ، حجم قابل توجهی از اطلاعات دولتی مرتبط با آب‌وهوا و حوزه‌ی محیط زیست را از وب‌سایت‌های دولتی ذخیره نمایند. اما ناگهان دقیقا در ظهر روز جمعه یعنی دقیقا همزمان با سوگند یاد کردن ترامپ و همزمان با شروع به کار گروهی که برای همین منظور در دانشگاه کالیفرنیا حاضر شده بودند، نگرانی‌های آنها رفته‌رفته به واقعیت تبدیل شد: صفحات مربوط به تغییرات آب‌وهوایی در وب‌سایت whitehouse.org ناپدید شدند. حذف پاره‌ای از صفحات مربوط به دولت قبلی توسط کابینه‌ی جدید امری معمول و پذیرفته شده است اما پاک‌سازی یکباره تمام داده‌های مربوط به تغییرات آب‌وهوایی نشان از رویکرد دولت ترامپ در قبال علوم مرتبط با تغییرات آب‌وهوایی است.

لائوری آلن، دستیار مدیر مسئول بخش دیجیتال کتابخانه‌های دانشگاه پنسیلوانیا و مدیر فنی نشست نجات داده‌ها در مورد این اتفاق توضیح می‌دهد: ”همه‌ی ناگهان شوکه شدیم. در طول ۴ روز گذشته تقریبا ۲۲ ساعت از کل روز فعالیت می‌کردم چون از قبل خبر داشتیم این تغییرات، یعنی حذف اطلاعات، دیر یا زود رخ خواهند داد.“
بثنی ویگین، مدیر برنامه کارهای انسان‌شناسی محیطی در دانشگاه پنسلوانیا و یکی از اعضای کلیدی برگزاری نشست نجات داده‌ها هم می‌گوید:”ای کاش خواب بودم و همه‌ی این اتفاقات واقعیت نداشتند. اما این دقیقا همان چیزی بود که من و سایر همکارانم پیش‌بینی می‌کردیم و خود را برای آن هم آمده کرده بودیم.“
در طی ۱۰۰ روز اول فعالیت کابینه‌ی جدید، یک تیم داوطلب از برنامه‌نویسان وب‌سایت‌های دولتی را اسکن کرده و اطلاعات آنها را برای اطلاع از تغییرات انجام شده، با نگارش‌های آرشیو شده‌ی قبل از روی کار آمدن ترامپ مقایسه خواهند کرد. ویگین: ”در صورت اعمال تغییرات، موارد پیدا شده را حتما به مردم اطلاع‌رسانی خواهیم کرد. امیدواریم بتوانیم برای اطلاع‌رسانی این تغییرات یک خبرنامه‌ی هفتگی راه‌اندازی نماییم.“

اگر چه ویگین و آلن معتقدند تغییرات انجام شده در وب‌سایت Whitehouse.gov شرم‌آور و مایه‌ تاسف است اما به این نکته هم اشاره می‌کنند که دستکاری‌های مذکور در برابر فاجعه‌های بعدی اصلا به چشم نخواهند آمد: حذف مجموعه‌ داده‌های عظیم دولتی مربوط به تغییرات آب‌وهوایی و سلامت محیطی که دانشمندان برای انجام پژوهش‌ها، از آنها استفاده می‌کنند. برای مثال، سازمان حفاظت محیط زیست امریکا پایگاه داده‌ی عظیم در مورد اطلاعات مانیتورینگ کیفیت هوا دارد که احتمالا هدف حمله‌ی وزیر منصوب شده از سوی ترامپ برای این سازمان یعنی اسکات پروییت، قرار خواهد گرفت. اسکات پروییت سابقه‌ای طولانی در شکایت از سازمان حفاظت از محیط زیست امریکا برای حذف مقررات سخت‌گیرانه‌ی مبارزه با آلودگی هوا دارد.
اینجاست که ارزش هکاتون‌های نجات اطلاعات ثابت می‌شود: برنامه‌نویسان داوطلب در هر گردهمایی، اقدام به نوشتن اسکریپت‌های خاص برای جمع‌آوری مجموعه داده‌های دولتی پیچیده‌ی بیشتری می‌کنند؛ سپس این اسکریپت‌ها را با یکدیگر به اشتراک می‌گذارند. ایرنه پاسکوته، یکی از دست‌اندرکاران برگزاری گردهمایی دانشگاه کالیفرنیا: ”این نشست‌ها به یکدیگر وابسته‌اند. شرکت‌کنندگان ممکن است از ابزارهایی استفاده کنند که در یک گردهمایی دیگر ساخته شده‌اند.“

مجموعه‌های عظیمی از داده‌ها در حال سازماندهی و آپلود روی آدرس datarefuge.org هستند؛ وب‌سایتی که مبتنی بر نرم‌افزار متن‌باز داده‌های سازمانی یعنی Ckan، طراحی شده و برای سازگاری با نیازهای این گروه‌ها، بهنیه‌سازی شده است. تمام هکاتون‌های مختلف نجات داده‌، برای ذخیره‌سازی داده‌ها از این وب‌سایت استفاده می‌کنند و مسئولان امیدوارند این وب‌سایت تبدیل به مخزن اطلاعاتی جایگزین برای اطلاعات دولتی قبل از روی کار آمدن ترامپ باشد.
به لطف همکاری‌های مایکل ریدیک، مدیر عامل شرکت کانادایی Page Freezer که در زمینه‌ی آرشیو اطلاعات فعالیت می‌کند، یک نسخه از این اطلاعات در خارج از امریکا هم نگهداری خواهند شد.
هک وب سایت کاخ سفید
شب قبل از برگزاری مراسم تحلیف ترامپ، ریدیک در حال مطالعه‌ی مطلبی در مورد نشست نجات داده‌ها در دانشگاه کالیفرنیاست و با خود فکر می‌کند که ضرری ندارد اگر اطلاعات این گردهمایی‌ها را در مکانی دیگر هم نگهداری کرد و البته برای این کار محل ویژه‌ای هم در نظر گرفته بود. شرکت وی به سایر شرکت‌های خصوصی و یا سازمان‌ها و نهادهای دولتی که علاقه‌مندند نسخه‌ای از صفحات وب‌سایت‌شان به صورت روزانه آرشیو شود، خدمات متنوعی ارائه می‌کند. یکی از خدمات ارائه شده امکان ذخیره‌سازی آرشیو در سرورهای اروپاست.
اظهارات ریدیک: ”ما یک سیستم ابری ذخیره‌سازی آرشیو اطلاعات ایجاد کرده‌ایم که از وب‌سایت‌های مشخص شده نسخه‌ی پشتیبان تهیه می‌کند؛ هدف از انجام این کار رعایت مقررات دولتی یا محافظت از اطلاعات و استفاده از آنها در مراجع قانونی است. با خودم گفتم چه خوب! ما زیرساخت کامل برای انجام این کار را در اختیار داریم!“ بعد از این ریدیک با ویگین که گردهمایی فیلادفیا را ترتیب داده بود، تماس گرفته و پیشنهاد ارائه رایگان خدمات را به وی می‌دهد. ”من به ویگین گفتم ما عهده‌دار آرشیو این داده‌ها خواهیم شد و در زمان مناسب هم راهی برای عرضه آنها به عموم مردم پیدا خواهیم کرد.“

ویگین، مایکل ریدیک را به اعضای گروه ابتکاری داده‌های محیطی دولتی معرفی می‌کند؛ این گروه در زمینه‌ی پیگیری تغییرات دسترسی به داده‌هایی که برای تحقیقات علمی مورد استفاده قرار می‌گیرند، فعالیت می‌کند. گروه مذکور اقدام به ارسال سی‌هزار صفحه‌ی اینترنتی از اطلاعات دولتی و آدرس دامین ۱۵۰ وب‌سایت که خطر حمله‌ی کابینه‌ی جدید به آنها وجود دارد یا ارزش علمی بسیار زیادی برای پژوهشگران دارند، برای شرکت ریدیک کرد.
فردای این روز و اندک زمانی بعد از شروع کار ریاست ترامپ، تیم ریدیک کار را تمام کرده بود. ریدیک: ”ما بخش عظیمی از اطلاعات را ذخیره کرده بودیم. احتمالا طی یک یا دو روز آینده، داده‌های تمام آدرس‌هایی که در لیست قرار داشتند را جمع‌آوری خواهیم کرد.“
از این جا به بعد شرکت ریدیک از خزنده‌های وب برای اسکن هفتگی این صفحات استفاده می‌کند. نرم‌افزار اختصاصی Page Freezer در صورت بروز هر گونه تغییری در این صفحات، تیم شرکت را مطلع خواهد کرد. ریدیک در زمینه‌ی عملکرد سرویس این طور توضیح می‌دهد: ”ما ابزارهای بسیار پیشرفته و جالبی برای برجسته کردن تغییرات در اختیار داریم و می‌توانیم دقیقا متوجه شویم، مسئولان یک وب‌سایت چگونه صفحات را تغییر داده یا حذف کرده‌‌اند. بنابراین اگر کابینه‌ی ترامپ برای مثال یک صفحه‌ از وب‌سایت سازمان حفاظت از محیط زیست امریکا را تغییر دهد، سرویس Page Freezer سریعا متوجه این مساله خواهد شد.

Page Freezer دارای ۳ پایگاه داده است که به ترتیب در امریکا، اروپا و کانادا قرار گرفته‌اند؛ اطلاعات دولتی امریکا در سرورهای اروپایی شرکت ریدیک ذخیره خواهند شد. در حال حاضر این سرورها در مقایسه با دو پایگاه داده‌ی دیگر، ظرفیت خالی بیشتری در اختیار دارند. البته این کار مزیت بسیار مهم دیگری هم دارد؛ این اطلاعات از دسترس دولت امریکا خارج خواهند شد: در سال ۲۰۱۶ یکی از دادگاهای امریکایی طی حکمی اعلام کرد که مایکروسافت مجبور نیست ایمیل‌های کاربرانش که در سرورهای شهر دوبلین ایرلند نگهداری می‌شوند را در اختیار وزارت دادگستری امریکا قرار دهد (مقامات ایرلندی با این کار مخالفت کرده و دادگاه امریکایی هم چاره‌ای جز قبول این مساله نداشت). خلاصه این که نگهداری یک کپی از این مجموعه داده‌های کلیدی علمی در اروپا، کار دولت امریکا برای خلاص شدن از شر آنها را تقریبا غیرممکن می‌‌کند.
بریت پاریس، دانشجوی دوره‌ی دکترا در دانشگاه کالیفرنیا و از اعضای اصلی برگزارکننده‌ی نشست دانشگاه معتقد است که با رواج هر چه بیشتر گردهمایی‌های ”نجات داده“ در سراسر امریکا، کار حفظ این اطلاعات بیش از پیش آسان‌تر شده است. استراتژی‌ها برای چرخه‌ی کاری و بهترین روش‌های جمع‌آوری داده‌ها در اختیار افراد درگیر در این پروژه‌ها گذاشته می‌شود. ”حس می‌کنم حامیان بسیار زیادی داریم و عضوی از یک شبکه‌ی گسترده‌تر هستیم. این احساس که با گروهی از متخصصان در حال پیشبرد پروژه‌ای عظیم هستیم، ما را هیجان‌زده می‌کند.“

دردسر جدید ترامپ؛ هک وب سایت کاخ سفید حین مراسم تحلیف

هکرها قبل از شروع به کار دولت ترامپ اقدام به سرقت و گردآوری داده‌های دولتی مربوط به مسائل آب‌وهوایی کرده و آنها را در سرورهای اروپایی ذخیره کردند.

گویا آی تی – در حالی که دونالد ترامپ به فکر مراسم یاد کردن قسم در کاخ سفید به عنوان رئیس جمهور جدید امریکا بود، گروهی متشکل از ۶۰ برنامه‌نویس و دانشمندان در ساختمان دپارتمان مطالعات اطلاعات در دانشگاه کالیفرنیا، لس‌آنجلس به دور یکدیگر جمع شده و مشغول جمع‌آوری گسترده و بی‌وقفه اطلاعات دولتی بودند.

اما اهداف اصلی این گروه چه کسانی بودند؟
۱) وب‌سایت‌هایی مربوط به طرح‌ها و ابتکارات حوزه‌ی انرژی خورشیدی وزارت انرژی امریکا
۲) مجموعه داده‌های دفتر مدیریت اطلاعات انرژی امریکا که سوخت‌های فسیلی را با منابع انرژی تجدیدپذیر مقایسه می‌کرد
۳) اطلاعات سلول‌های سوختی متعلق به آزمایشگاه‌های ملی انرژی‌های تجدیدپذیر
سه مورد فوق اهداف اصلی این گروه از میان صدها هدف کوچک‌تر و کم اهمیت‌تر است. بسیاری از برنامه‌نویسانی که در دانشگاه کالیفرنیا حضور پیدا کردند، در قالب مشاور فناوری اطلاعات در شرکت‌ها و نهادهای مختلفی مشغول به کار بوده و یا در قالب مدیران داده با شرکت‌های نوپا همکاری می‌کنند؛ سایر حاضران در این گردهمایی، دانشجویان دوره‌‌های مختلف علوم کامپیوتر بودند. از دانشمندان حاضر در این رویداد هم می‌توان به متخصصان بوم‌شناسی، مدیران آزمایشگاه‌ها، اقیانوس‌شناسان و … که از تمام نقاط کالیفرنیای جنوبی در این جمع حاضر شده بودند، اشاره کرد. تشکیل چنین گروه‌های مختلطی از علاقه‌مندان به داده که در چنین پروژه‌هایی در دانشگاه‌های مختلف امریکا دوشادوش یکدیگر قرار می‌گیرند تبدیل به روندی عادی شده است: نشست‌های داوطلبانه ”نجات اطلاعات“ در تورنتو، فیلادفیا، شیکاگو، ایندیاناپولیس و میشیگان در چند هفته‌ی گذشته موفق به گردآوری صدها هزار صفحات از مطالب وب‌سایت‌های مهم دولتی از جمله EPA.gov، NASA.gov، DOE.gov و Whitehouse.gov و آپلود آنها در آدرس archive.org شده‌اند. یکی دیگر از گردهمایی‌های مهم برای این کار در اوایل ماه فوریه در دانشگاه نیویورک برگزار خواهد شد.
هک اطلاعات آب و هوایی دولت ترامپ
در این نشست‌های هکرها، کتابدارها، دانشمندان و فعالان حوزه‌ی آرشیو اطلاعات تمام توان خود را به کار گرفتند تا قبل از روی کار آمدن ترامپ، حجم قابل توجهی از اطلاعات دولتی مرتبط با آب‌وهوا و حوزه‌ی محیط زیست را از وب‌سایت‌های دولتی ذخیره نمایند. اما ناگهان دقیقا در ظهر روز جمعه یعنی دقیقا همزمان با سوگند یاد کردن ترامپ و همزمان با شروع به کار گروهی که برای همین منظور در دانشگاه کالیفرنیا حاضر شده بودند، نگرانی‌های آنها رفته‌رفته به واقعیت تبدیل شد: صفحات مربوط به تغییرات آب‌وهوایی در وب‌سایت whitehouse.org ناپدید شدند. حذف پاره‌ای از صفحات مربوط به دولت قبلی توسط کابینه‌ی جدید امری معمول و پذیرفته شده است اما پاک‌سازی یکباره تمام داده‌های مربوط به تغییرات آب‌وهوایی نشان از رویکرد دولت ترامپ در قبال علوم مرتبط با تغییرات آب‌وهوایی است.

لائوری آلن، دستیار مدیر مسئول بخش دیجیتال کتابخانه‌های دانشگاه پنسیلوانیا و مدیر فنی نشست نجات داده‌ها در مورد این اتفاق توضیح می‌دهد: ”همه‌ی ناگهان شوکه شدیم. در طول ۴ روز گذشته تقریبا ۲۲ ساعت از کل روز فعالیت می‌کردم چون از قبل خبر داشتیم این تغییرات، یعنی حذف اطلاعات، دیر یا زود رخ خواهند داد.“
بثنی ویگین، مدیر برنامه کارهای انسان‌شناسی محیطی در دانشگاه پنسلوانیا و یکی از اعضای کلیدی برگزاری نشست نجات داده‌ها هم می‌گوید:”ای کاش خواب بودم و همه‌ی این اتفاقات واقعیت نداشتند. اما این دقیقا همان چیزی بود که من و سایر همکارانم پیش‌بینی می‌کردیم و خود را برای آن هم آمده کرده بودیم.“
در طی ۱۰۰ روز اول فعالیت کابینه‌ی جدید، یک تیم داوطلب از برنامه‌نویسان وب‌سایت‌های دولتی را اسکن کرده و اطلاعات آنها را برای اطلاع از تغییرات انجام شده، با نگارش‌های آرشیو شده‌ی قبل از روی کار آمدن ترامپ مقایسه خواهند کرد. ویگین: ”در صورت اعمال تغییرات، موارد پیدا شده را حتما به مردم اطلاع‌رسانی خواهیم کرد. امیدواریم بتوانیم برای اطلاع‌رسانی این تغییرات یک خبرنامه‌ی هفتگی راه‌اندازی نماییم.“

اگر چه ویگین و آلن معتقدند تغییرات انجام شده در وب‌سایت Whitehouse.gov شرم‌آور و مایه‌ تاسف است اما به این نکته هم اشاره می‌کنند که دستکاری‌های مذکور در برابر فاجعه‌های بعدی اصلا به چشم نخواهند آمد: حذف مجموعه‌ داده‌های عظیم دولتی مربوط به تغییرات آب‌وهوایی و سلامت محیطی که دانشمندان برای انجام پژوهش‌ها، از آنها استفاده می‌کنند. برای مثال، سازمان حفاظت محیط زیست امریکا پایگاه داده‌ی عظیم در مورد اطلاعات مانیتورینگ کیفیت هوا دارد که احتمالا هدف حمله‌ی وزیر منصوب شده از سوی ترامپ برای این سازمان یعنی اسکات پروییت، قرار خواهد گرفت. اسکات پروییت سابقه‌ای طولانی در شکایت از سازمان حفاظت از محیط زیست امریکا برای حذف مقررات سخت‌گیرانه‌ی مبارزه با آلودگی هوا دارد.
اینجاست که ارزش هکاتون‌های نجات اطلاعات ثابت می‌شود: برنامه‌نویسان داوطلب در هر گردهمایی، اقدام به نوشتن اسکریپت‌های خاص برای جمع‌آوری مجموعه داده‌های دولتی پیچیده‌ی بیشتری می‌کنند؛ سپس این اسکریپت‌ها را با یکدیگر به اشتراک می‌گذارند. ایرنه پاسکوته، یکی از دست‌اندرکاران برگزاری گردهمایی دانشگاه کالیفرنیا: ”این نشست‌ها به یکدیگر وابسته‌اند. شرکت‌کنندگان ممکن است از ابزارهایی استفاده کنند که در یک گردهمایی دیگر ساخته شده‌اند.“

مجموعه‌های عظیمی از داده‌ها در حال سازماندهی و آپلود روی آدرس datarefuge.org هستند؛ وب‌سایتی که مبتنی بر نرم‌افزار متن‌باز داده‌های سازمانی یعنی Ckan، طراحی شده و برای سازگاری با نیازهای این گروه‌ها، بهنیه‌سازی شده است. تمام هکاتون‌های مختلف نجات داده‌، برای ذخیره‌سازی داده‌ها از این وب‌سایت استفاده می‌کنند و مسئولان امیدوارند این وب‌سایت تبدیل به مخزن اطلاعاتی جایگزین برای اطلاعات دولتی قبل از روی کار آمدن ترامپ باشد.
به لطف همکاری‌های مایکل ریدیک، مدیر عامل شرکت کانادایی Page Freezer که در زمینه‌ی آرشیو اطلاعات فعالیت می‌کند، یک نسخه از این اطلاعات در خارج از امریکا هم نگهداری خواهند شد.
هک وب سایت کاخ سفید
شب قبل از برگزاری مراسم تحلیف ترامپ، ریدیک در حال مطالعه‌ی مطلبی در مورد نشست نجات داده‌ها در دانشگاه کالیفرنیاست و با خود فکر می‌کند که ضرری ندارد اگر اطلاعات این گردهمایی‌ها را در مکانی دیگر هم نگهداری کرد و البته برای این کار محل ویژه‌ای هم در نظر گرفته بود. شرکت وی به سایر شرکت‌های خصوصی و یا سازمان‌ها و نهادهای دولتی که علاقه‌مندند نسخه‌ای از صفحات وب‌سایت‌شان به صورت روزانه آرشیو شود، خدمات متنوعی ارائه می‌کند. یکی از خدمات ارائه شده امکان ذخیره‌سازی آرشیو در سرورهای اروپاست.
اظهارات ریدیک: ”ما یک سیستم ابری ذخیره‌سازی آرشیو اطلاعات ایجاد کرده‌ایم که از وب‌سایت‌های مشخص شده نسخه‌ی پشتیبان تهیه می‌کند؛ هدف از انجام این کار رعایت مقررات دولتی یا محافظت از اطلاعات و استفاده از آنها در مراجع قانونی است. با خودم گفتم چه خوب! ما زیرساخت کامل برای انجام این کار را در اختیار داریم!“ بعد از این ریدیک با ویگین که گردهمایی فیلادفیا را ترتیب داده بود، تماس گرفته و پیشنهاد ارائه رایگان خدمات را به وی می‌دهد. ”من به ویگین گفتم ما عهده‌دار آرشیو این داده‌ها خواهیم شد و در زمان مناسب هم راهی برای عرضه آنها به عموم مردم پیدا خواهیم کرد.“

ویگین، مایکل ریدیک را به اعضای گروه ابتکاری داده‌های محیطی دولتی معرفی می‌کند؛ این گروه در زمینه‌ی پیگیری تغییرات دسترسی به داده‌هایی که برای تحقیقات علمی مورد استفاده قرار می‌گیرند، فعالیت می‌کند. گروه مذکور اقدام به ارسال سی‌هزار صفحه‌ی اینترنتی از اطلاعات دولتی و آدرس دامین ۱۵۰ وب‌سایت که خطر حمله‌ی کابینه‌ی جدید به آنها وجود دارد یا ارزش علمی بسیار زیادی برای پژوهشگران دارند، برای شرکت ریدیک کرد.
فردای این روز و اندک زمانی بعد از شروع کار ریاست ترامپ، تیم ریدیک کار را تمام کرده بود. ریدیک: ”ما بخش عظیمی از اطلاعات را ذخیره کرده بودیم. احتمالا طی یک یا دو روز آینده، داده‌های تمام آدرس‌هایی که در لیست قرار داشتند را جمع‌آوری خواهیم کرد.“
از این جا به بعد شرکت ریدیک از خزنده‌های وب برای اسکن هفتگی این صفحات استفاده می‌کند. نرم‌افزار اختصاصی Page Freezer در صورت بروز هر گونه تغییری در این صفحات، تیم شرکت را مطلع خواهد کرد. ریدیک در زمینه‌ی عملکرد سرویس این طور توضیح می‌دهد: ”ما ابزارهای بسیار پیشرفته و جالبی برای برجسته کردن تغییرات در اختیار داریم و می‌توانیم دقیقا متوجه شویم، مسئولان یک وب‌سایت چگونه صفحات را تغییر داده یا حذف کرده‌‌اند. بنابراین اگر کابینه‌ی ترامپ برای مثال یک صفحه‌ از وب‌سایت سازمان حفاظت از محیط زیست امریکا را تغییر دهد، سرویس Page Freezer سریعا متوجه این مساله خواهد شد.

Page Freezer دارای ۳ پایگاه داده است که به ترتیب در امریکا، اروپا و کانادا قرار گرفته‌اند؛ اطلاعات دولتی امریکا در سرورهای اروپایی شرکت ریدیک ذخیره خواهند شد. در حال حاضر این سرورها در مقایسه با دو پایگاه داده‌ی دیگر، ظرفیت خالی بیشتری در اختیار دارند. البته این کار مزیت بسیار مهم دیگری هم دارد؛ این اطلاعات از دسترس دولت امریکا خارج خواهند شد: در سال ۲۰۱۶ یکی از دادگاهای امریکایی طی حکمی اعلام کرد که مایکروسافت مجبور نیست ایمیل‌های کاربرانش که در سرورهای شهر دوبلین ایرلند نگهداری می‌شوند را در اختیار وزارت دادگستری امریکا قرار دهد (مقامات ایرلندی با این کار مخالفت کرده و دادگاه امریکایی هم چاره‌ای جز قبول این مساله نداشت). خلاصه این که نگهداری یک کپی از این مجموعه داده‌های کلیدی علمی در اروپا، کار دولت امریکا برای خلاص شدن از شر آنها را تقریبا غیرممکن می‌‌کند.
بریت پاریس، دانشجوی دوره‌ی دکترا در دانشگاه کالیفرنیا و از اعضای اصلی برگزارکننده‌ی نشست دانشگاه معتقد است که با رواج هر چه بیشتر گردهمایی‌های ”نجات داده“ در سراسر امریکا، کار حفظ این اطلاعات بیش از پیش آسان‌تر شده است. استراتژی‌ها برای چرخه‌ی کاری و بهترین روش‌های جمع‌آوری داده‌ها در اختیار افراد درگیر در این پروژه‌ها گذاشته می‌شود. ”حس می‌کنم حامیان بسیار زیادی داریم و عضوی از یک شبکه‌ی گسترده‌تر هستیم. این احساس که با گروهی از متخصصان در حال پیشبرد پروژه‌ای عظیم هستیم، ما را هیجان‌زده می‌کند.“