جلوگیری از هک شدن با ۷ ترفند ساده


جلوگیری از هک شدن با 7 ترفند ساده امکان پذیر است.

جلوگیری از هک شدن با ۷ ترفند ساده امکان پذیر است.

مسئله ی امنیت اطلاعات بسیار جدی است، باید جوانب عملی را برای حفظ امنیت اطلاعات خود و جلوگیری از هک شدن، در نظر گرفت.

از سرویس های پیام رسانی گرفته تا سرویس های ایمیل، نیاز به امنیت در همه ی آنها وجود دارد،. ار ابن رو ما راهنمایی های مفیدی را جمع آوری کرده ایم تا در حالت آنلاین از آن استفاده کتید، این روش ها از یک راهنما به نام Sudo Security از ویل استرفچ، محقق امنیتی و هکر سابق آیفون که بر روی یک راه حل امنیتی جامع برای تلفن های همراه iOS کار می کند، برگرفته شده است.

یک کد عبور بر روی گوشی خود داشته باشید، توجه کنید که باید یک کد خوب و امن انتخاب نمائید تا اولین قدم را برای جلوگیری از هک شدن، بردارید.

یک کد عبور بر روی گوشی خود داشته باشید، توجه کنید که باید یک کد خوب و امن انتخاب نمائید تا اولین قدم را برای جلوگیری از هک شدن، بردارید.

اگر یک رمز عبور بر روی تلفن خود ندارید، نتیجه ی آن این است که داده های خود را به راحتی در اختیار هر کسی که گوشی شما را در دست بگیرد، قرار می دهید. یک PIN چهار رقمی می تواند ۱۰،۰۰۰ ترکیب ممکن داشته باشد که نسبتا امن است، اما یک کد شش رقمی ۱ میلیون ترکیب ممکن دارد و در جلوگیری از هک شدن ، تاثیر بسزایی خواهد داشت. سنسور تاچ آی دی اپل و یا یک سنسور اثر انگشت در یک گوشی مدرن اندرویدی نیز روش بسیار خوبی برای حفظ امنیت دستگاه است.

.

two-step verification را برای هر حساب آنلاین خود که از آن پشتیبانی می کند، فعال کنید، به خصوص برای ایمیل خود این کار را انجام دهید.

two-step verification را برای هر حساب آنلاین خود که از آن پشتیبانی می کند، فعال کنید، به خصوص برای ایمیل خود این کار را انجام دهید.

” two-step verification” از فرایند های امنیتی اضافی است که برای تأیید اعتبار بر روی دستگاه دیگر، (به طور معمول یک گوشی)، استفاده می شود. این امر از ورود به حساب کاربری شما با ایمیل و رمز عبور آن، جلوگیری می کند و در نگه داشتن امنیت حساب شما و جلوگیری از هک شدن ، بسیار موثر است.

ارائه دهنده ی ایمیل شما ورود به ایمیل را با فعال کردن دو مرحله احراز هویت، امن می کند. اگر هکرها به ایمیل شما دسترسی داشته باشند از طریق آن قادر خواهند شد به حساب های دیگرتان که با ایمیل ثبت شده است، دسترسی داشته باشند.

بزرگ ترین شرکت ها از جمله اپل، گوگل، مایکروسافت، آمازون، دراپ باکس و فیس بوک، میزبان اطلاعات حساس با ارائه ی احراز هویت دو مرحله ای برای حساب های آنلاین هستند.

از رمز عبورهای متفاوت برای ورود استفاده کنید. برنامه ی ۱Password یک برنامه عالی برای مدیریت این رمز عبور ها است.

از رمز عبورهای متفاوت برای ورود استفاده کنید. برنامه ی 1Password یک برنامه عالی برای مدیریت این رمز عبور ها است.

اینکه از یک روند یکسان به دفعات مختلفی برای رمز عبور های متفاوت استفاده کنیم، اصلا عمل درستی نیست، به خصوص آنهایی که شامل اطلاعات حساسی مثل اطلاعات بانکی هستند.

شما باید از یک رمز عبور متفاوت برای هر ورودی استفاده کنید، از آنجا که شاید حافظه ی فوق العاده ای نداشته باشید، احتمالا مجبور خواهید بود از یک برنامه ی مدیریت رمز عبور نیز برای به یاد آوری آن، استفاده کنید. ۱Password بهترین برنامه برای این کار است.

آی مسیج اپل رمزگذاری شده است، اما اگر از آن اطمینان ندارید یا می خواهید یک برنامه ی iOS و اندرویدی داشته باشید، استفاده از برنامه ی سیگنال مفید خواهد بود.

آی مسیج اپل رمزگذاری شده است، اما اگر از آن اطمینان ندارید یا می خواهید یک برنامه ی iOS و اندرویدی داشته باشید، استفاده از برنامه سیگنال مفید خواهد بود.

آی مسیج یک سرویس رمزگذاری شده است که یعنی برای ۹۹٪ از ارتباطات امن است. این شرکت، بارها در دادگاه شهادت داده است که اگر قرار باشد دولت احضاریه در زمینه آی مسیج اپل، برای مشتری در نظر بگیرد، اپل قادر نخواهد بود از آن پیروی کند، زیرا داده های آن کاملا به صورت دو طرفه رمزگذاری شده اند.

ویل استرفچ معتقد است که: “رمزگذاری یک کار جانبی است چون اپل می تواند آن را انجام دهد و داده ها را ایمن گرداند. من فکر نمی کنم رمزگذاری آی مسیج یک چیز امن خصوصی باشد، آن را به عنوان یک هدف اولیه می توان در نظر گرفت.”

این محقق امنیتی همچنین توصیه می کند که برنامه ی سیگنال یک برنامه چت رمزگذاری شده ی مناسب است. برنامه ی سیگنال یک برنامه ی متن باز است، که این به این معنی است که توسط هیچ شرکتی قابل کنترل نیست و روش های رمزگذاری موجود آن برای هر کسی قابل بررسی است. اما اگر در مورد جاسوسی از دستگاه و اطلاعات شخصی خود نگران هستید، از برنامه ای مانند سیگنال استفاده کنید.

فیس تایم و سیگنال هر دو برای شما امکان برقراری تماس صوتی رمزگذاری شده را فراهم می کنند.

فیس تایم و سیگنال هر دو برای شما امکان برقراری تماس صوتی رمزگذاری شده را فراهم می کنند.

اگر شما در مورد فدرال گوش دادن به تماس های خود نگران هستید، هم سیگنال و هم فیس تایم، تماس صوتی رمزگذاری شده ای را در طول یک ارتباط اینترنتی فراهم می کنند که می تواند در جلوگیری از هک شدن مناسب باشد.

یک VPN لزوما به این معنی نیست که همه ی ترافیک وب شما امن است، بنابراین احتیاط کنید.

یک VPN لزوما به این معنی نیست که همه ی ترافیک وب شما امن است، بنابراین احتیاط کنید.

یک عمل امنیتی معمول برای زمانی که شما به یک شبکه وای فای عمومی متصل هستید استفاده از یک VPN یا شبکه خصوصی مجازی است. استفاده از VPN تمام ترافیک شما را رمز گذاری می کند و دیدن داده هایی از شما را که بر روی شبکه وای فای انتقال می یابد، برای یک هکر، غیر ممکن می کند.

اما VPN ها همچنین یک مشکل بالقوه دارند و آن این است که یک ارائه دهنده، این سرویس را ارائه می دهد.

شما باید به ارائه دهنده ی VPN بدون هیچ راهی برای مطمئن شدن از اینکه از داده های شما سوء استفاده نمی کند، اعتماد کنید. آنها می توانند بگویند که این بخشی از بازاریابی آنها محسوب می شود که از داده های شما سوء استفاده نکنند، اما نمی توانید از این مطمئن باشید که آنها این کار را انجام نمی دهند.

بسیاری از برنامه های شما ترافیک وب آنها را رمزگذاری، اما اگر شما در مورد استفاده از یک شبکه ی وای فای نگران هستید، می توانید یک سرویس دهنده ی VPN مانند TorGuard یا  Cloak را امتحان کنید.

اگر یک لینک و یا ایمیل دریافتی، مشکوک به نظر می آید، آن را باز نکنید.

اگر یک لینک و یا ایمیل دریافتی، مشکوک به نظر می آید، آن را باز نکنید.

نمونه ای از یک تست فیشینگ را در تصویر بالا مشاهده می کنید که یک روش معمولی مورد استفاده ی هکرها برای سرقت اطلاعات خصوصی با فریب مردم است.

این مورد ممکن است آشکار به نظر برسد، اما عقل سلیم شما بهترین دفاع در برابر هک است.

اگر یک وب سایت و یا ایمیل به نظر فیشینگ می رسد، پس درگیر آن نشوید. هرگز اطلاعات حساس خود را در اختیار یک وب سایت قرار ندهید، مگر اینکه مطمئن باشید که وب سایت معتبری است. یک قفل کوچک در بالای مرورگر کنار آدرس، نشانه خوبی برای قانونی بودن آن وب سایت محسوب می شود.

.

با عضویت در کانال رسمی تکرا در تلگرام از آخرین اخبار روز تکنولوژی مطلع باشید.

.

منبع: techinsider


عصر تکنولوژی، تکرا

نوشته جلوگیری از هک شدن با ۷ ترفند ساده اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

پلیس فدرال آمریکا در جستجوی راز نفوذ به نرم افزار شبکه های جونیپر

مقامات رسمی ایالات متحده از جمله FBI به دلیل نگرانی از نفوذ و نقض امنیتی دولت های دیگر در شبکه های ارتباطی دولت آمریکا، راز نفوذ به نرم افزار های شبکه وی پی ان Juniper را بررسی می کنند.

مقامات رسمی ایالات متحده از جمله FBI به دلیل نگرانی از نفوذ و نقض امنیتی دولت های دیگر در شبکه های ارتباطی دولت آمریکا، راز نفوذ به نرم افزار های شبکه وی پی ان جونیپر را بررسی می کنند.

پنج شنبه هفته گذشته، شرکت جونیپر (Juniper) کدهای ناشناخته ای را شناسایی کرد که درون نرم افزاری که فایروال های شرکت را اجرا می کند، نرم افزار ScreenOS، وارد شده بود. این کدهای خارجی، پتانسیل تخریب کل سیستم را دارا بوده و می توانند بدون باقی گذاشتن هیچ ردپایی، دستگاه های VPN را رمزگشایی کنند.

این شرکت واقع در ایالت کالیفرنیای آمریکا در طی یک آپدیت امنیتی گفت: “یک مهاجم خبره به احتمال زیاد این ورودی ها را از فایل های لاگ محلی پاک کرده و بنابراین هر ردپای قابل اطمینانی که می گفت دستگاه در معرض خطر قرار دارد را نیز، از بین برده است.”

جونیپر در ادامه گفت به مشکل امنیتی دیگری نیز پی برده است که به فرد مهاجم، برای رمزگشایی ترافیک VPN (ارتباطاتی است که از طریق یک شبکه امن صورت می گیرد)، اجازه مانیتور کردن ترافیک را می داد.

این شرکت برای هر دو نقض امنیتی پیش آمده، پچ های امنیتی منتشر کرده است. شرکت جونیپر با فاش کردن این اطلاعات، باعث شد تا FBI نیز وارد عمل شده و بررسی هایی را در این زمینه به انجام برساند. پلیس فدرال آمریکا، بررسی هایش را به دلیل نگرانی از نفوذ و نقض امنیتی دولت های دیگر در شبکه های دولت آمریکا شروع کرده و برای پی بردن به راز نفوذ به نرم افزار های شبکه VPN جونیپر، وزارت امنیت داخلی ایالت متحده نیز با این شرکت همکاری می کند.

شبکه های جونیپر، تجهیزات و نرم افزارهای ارتباطی را برای مشتریان بزرگ، از جمله دولت آمریکا، فراهم می کند.

طی سالیان گذشته هر دو گروه (شبکه های جونیپر و دولت آمریکا) بارها مورد حمله هکری در مقیاس بزرگ بوده اند و دولت اوباما نیز افزایش نگرانی ها مبنی بر دست داشتن دولت های دیگر در برخی از این نقض های امنیتی را بیان کرده است.

.

.

منبع: usatoday


عصر تکنولوژی، تکرا

نوشته پلیس فدرال آمریکا در جستجوی راز نفوذ به نرم افزار شبکه های جونیپر اولین بار در عصر تکنولوژی - تکرا پدیدار شد.
دور زدن تمامی رمزهای امنیتی لینوکس با ۲۸ بار فشردن Backspace!


ITRESAN-9-94 (22)بسیاری از ما سیستم‌عامل لینوکس را یک سیستم‌عامل اداری امن می‌دانیم ولی در ادامه با یکی از احمقانه‌ترین روش‌های نفوذ به سیستم‌عامل روبرو خواهید شد که اتفاقا تنها بر روی لینوکس کار می‌کند! البته اگر از لینوکس استفاده می‌کنید، نیازی به نگرانی نیست زیرا وصله امنیتی برای این حفره عجیب‌ و غریب ارایه شده است.

گروهی از محققان اسپانیایی به‌تازگی دریافته‌اند که تقریبا در بیشتر سیستم‌های لینوکسی اگر در صفحه‌کلید خود، دکمه بک‌اسپیس (Backspace) را 28 بار متوالی فشار بدهید، خواهید توانست تا به هسته سیستم دسترسی پیدا کنید و تمامی پروتکل‌های امنیتی سیستم و رمزهای عبور را دور بزنید. این باگ برای سیستم‌عاملی مانند لینوکس کمی عجیب به نظر می‌رسد ولی می‌توانید با کمک وصله امنیتی فوری ارایه شده برای این موضوع، مشکل را رفع کنید.

به صورت دقیق‌تر می‌توان گفت که 28 بار فشردن این کلید به‌صورت متوالی موجب می‌شود که شما به Grub rescue shell دسترسی پیدا کنید که در این محیط می‌توان به‌سادگی به داده‌های کامپیوتر دسترسی پیدا کرده و حتی بر روی سیستم، بدافزار نصب کرد. حال دو کاشف این حفره امنیتی که مارکو و ریپولی نام دارند به‌سادگی این مشکل را بر روی نسخه‌های مختلف رفع کرده‌اند و به کمک تلاش‌های آن‌ها نیز وصله امنیتی مناسب توسط Ubuntu ،Red Hat و Debian برای کاربران عرضه شده است.

شایان‌ذکر است که این دو محقق برای آگاه‌سازی افراد از این مشکل، یک وب‌پیج ویژه را به آن اختصاص داده‌اند که می‌توانید از اینجا وارد آن شوید.

نوشته دور زدن تمامی رمزهای امنیتی لینوکس با 28 بار فشردن Backspace! اولین بار در -آی‌تی‌رسان پدیدار شد.

احتمال هک شدن اکانت های توییتر توسط هکرهای وابسته به یک دولت

توییتر به برخی از کاربرانش هشدار داد که ممکن است توسط برخی از "عاملین مورد حمایت دولتی" در خطر هک شدن باشند.

توییتر به برخی از کاربرانش هشدار داد که ممکن است توسط برخی از “عاملین مورد حمایت دولتی” در خطر هک شدن باشند.

این برای اولین بار است که این غول شبکه های اجتماعی چنین هشداری می دهد. این شرکت به برخی از کاربرانش ایمیلی فرستاد مبنی بر اینکه ممکن است هکر ها به دنبال ایمیل ها، آدرس IP آن ها یا شماره تلفن آن ها – که به تازگی این شرکت شروع به جمع آوری آن ها کرده است، باشند.

تعداد اکانت هایی که احتمال دارد تحت تاثیر این تحدید واقع شوند مشخص نشده است.

Coldhak که یک سازمان غیر انتفاعی کانادایی است در حساب کاربری توییتر خود اعلام کرد که این هشدار را از توییتر دریافت کرده اند.

در این ایمیل که برای آن ها فرستاده شده است، آمده که: “ما باور داریم این عاملین (که به احتمال زیاد تحت حمایت یک دولت می باشند) ممکن است که به دنبال ایمیل ها، آدرس IP و یا شماره تلفن ها باشند.

تا اینجا ما مدارکی مبنی بر اینکه آیا آن ها به اکانت شما دسترسی داشته اند به دست نیاورده ایم اما ما کاملا پویا به دنبال پی بردن به این مسئله هستیم. کاش می توانستیم اطلاعات بیشتری با شما به اشتراک بگذاریم اما تا به این لحظه، این ها تمام اطلاعاتی است که می توانیم به شما ارائه دهیم.”

Coldhak که یک سازمان غیر انتفاعی کانادایی است در حساب کاربری توییتر خود اعلام کرد که این هشدار را از توییتر دریافت کرده اند.  در این ایمیل که برای آن ها فرستاده شده است، آمده که: "ما باور داریم این عاملین (که به احتمال زیاد تحت حمایت یک دولت می باشند) ممکن است که به دنبال ایمیل ها، آدرس IP و یا شماره تلفن ها باشند.  تا اینجا ما مدارکی مبنی بر اینکه آیا آن ها به اکانت شما دسترسی داشته اند به دست نیاورده ایم اما ما کاملا پویا به دنبال پی بردن به این مسئله هستیم. کاش می توانستیم اطلاعات بیشتری با شما به اشتراک بگذاریم اما تا به این لحظه، این ها تمام اطلاعاتی است که می توانیم به شما ارائه دهیم."

گفته می شود که دولت های چین و کره شمالی مسئول برخی از حملات سایبری به دولت ها و شرکت های غربی هستند.

به طور مثال برخی از متخصصان IT می گویند نقض حریم خصوصی شبکه کامپیوتری سونی و نفوذ به آن که در اواخر سال گذشته میلادی اتفاق افتاد و مقدار بسیار زیادی از اطلاعات امنیتی و محرمانه را فاش ساخت، توسط دولت کره شمالی تحت حمایت بوده اما پیونگ یانگ همواره دست داشتن در نقض امنیت شرکت ها و دولت های غربی را نفی کرده است.

جیمز لوییس، متخصص امنیت سایبری در مرکز مطالعات استراتژیک و بین المللی در واشنگتن دی سی گفته است هکرهایی که تحت حمایت دولت ها قرار دارند، از منظر تسهیلات و منابعی که در اختیار دارند بسیار بیشتر از گروه های هکری مجرمانه است.

او در ادامه گفته بود که آن ها برای عبور موفقیت آمیز از سد موانع امنیتی، ممکن است قادر به استفاده از معیارهای دیگری همانند عوامل انسانی یا قطع ارتباطات باشند.

.

.

منبع: bbc


عصر تکنولوژی، تکرا

نوشته احتمال هک شدن اکانت های توییتر توسط هکرهای وابسته به یک دولت اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

چگونه از ویروس و مشکلات امنیتی در گوشی‌های اندرویدی به دور باشیم؟


بسیاری از رسانه‌ها (و البته اپل) همچنان حرف از مشکلات امنیتی در سیستم عامل اندروید می‌زنند. در این بین کمپانی‌های امنیتی سعی دارند تا راهکار‌های خود را در اختیار کاربران این سیستم عامل قرار دهند. اما شاید برایتان جالب باشد که بدانید مشکلات امنیتی در اندروید با انجام دادن چند کار ساده قابل پیشگیری هستند. همراه آی‌تی‌رسان باشید تا با این راهکار‌ها آشنا شویم.

android-rain

باید توجه داشت که استفاده از ضد ویروس بر روی اسمارت فون‌های اندرویدی چندان ضروری نیست و کاربران می‌توانند با کمی مراقبت بر روی دانلود‌ها و برنامه‌هایی که بر روی دستگاه خود نصب می‌کنند، در برابر مشکلات امنیتی محفوظ بمانند.

مراقب اپلیکیشن‌هایی که نصب می‌کنید باشید

بر خلاف سیستم عامل iOS کمپانی اپل، اندروید به کاربران خود این امکان را می‌دهد که اپلیکیشن‌های خارج از گوگل‌پلی را نیز بر روی دستگاه خود نصب کنند – در iOS کاربران تنها از طریق اپ‌استور قادر به دانلود و نصب اپلیکیشن هستند – در صورت وجود مشکل نیز گوگل اپلیکیشن‌ها را از گوگل‌پلی حذف می‌کند ولی کاربران همچنان قادر هستند تا از طریق مکان‌های دیگر فایل مذکور را دانلود و نصب کنند. گفتنی است که دانلود اپلیکیشن، خارج از گوگل‌پلی اصطلاحا سایدلودینگ (Sideloading) نامیده می‌شود.

android-apps-from-unknown-sources

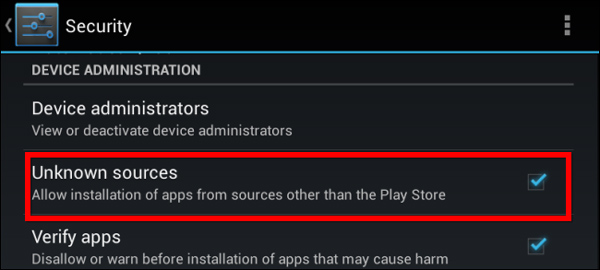
سایدلودینگ به صورت پیش‌فرض بنابر دلایل امنیتی در دستگاه‌های اندرویدی غیرفعال است و در این حالت امکان نصب اپلیکیشن‌هایی خارج از گوگل‌پلی وجود ندارد اما کاربران به سادگی می‌توانند با فعال کردن گزینه Unknown sources از بخش تنظیمات، اپلیکیشن مورد نظر خود را به سادگی نصب کنند. دلایل بسیاری وجود دارد که فعال کردن سایدلودینگ را تبدیل به ایده‌ای منطقی می‌کنند. مثلا بسیاری از کاربران دوست دارند اپلیکیشن‌های خود را از طریق فروشگاه نرم‌افزاری آمازون نصب و یا اقدام به نصب اپلیکیشن‌هایی کنند که فعلا در گوگل‌پلی در دسترس نیست. کاربران ایرانی نیز می‌توانند با فعال کردن این ویژگی از طریق فروشگاه‌های نرم‌افزاری داخلی نظیر کافه‌بازار و مایکت برنامه‌های خود را دانلود و نصب کنند (بدون نیاز به گوگل‌پلی).

البته با وجود تمام این تفاسیر، فعال کردن سایدلودینگ مشکلاتی را نیز به وجود می‌آورد و کاربران می‌توانند اپلیکیشن‌های مختلفی را بر روی اسمارت‌فون یا تبلت خود نصب کنند که ممکن است دستگاه را دچار مشکلات امنیتی سازد. البته گاهی اوقات از طریق این روش کاربران اقدام به سرقت اپلیکیشن می‌کنند و اپلیکیشن‌های پولی را به‌صورت رایگان بر روی دستگاه خود نصب می‌کنند. اما باید توجه داشت که انجام این کار نیز یک ریسک به شمار می‌رود (از لحاظ مشکلات حقوقی).

بر اساس تحقیقاتی که McAfee انجام داده است، بیش از ۶۰ درصد بدافزار‌های اندروید از طریق Fakeinstaller وارد دستگاه می‌شود و این نوع از اپلیکیشن‌ها در حین نصب یک پیامک را به صورت مخفی ارسال می‌کنند که هزینه آن را نیز کاربر باید پرداخت کند. چنین بدافزار‌هایی زمانی وارد گوشی یا تبلت شما خواهند شد که اپلیکیشن‌های سرقت شده را نصب کنید و یا اقدام به دانلود اپلیکیشن از سایت و فروشگاه‌های نرم‌افزاری غیرمعتبر کنید.

android-verify-apps

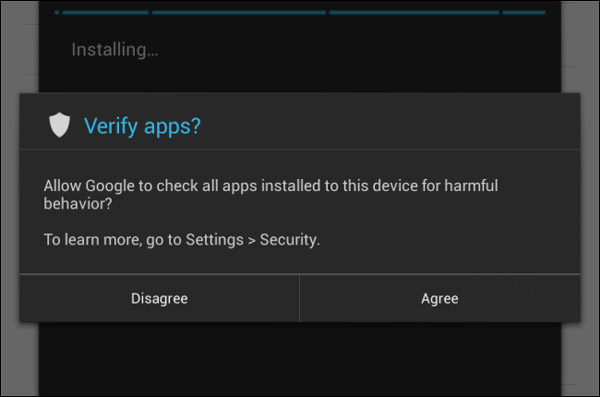
پس بهتر است اپلیکیشن‌های مورد نظر خود را از وب‌سایت‌هایی دانلود کنید که به آن‌ها مطمئن هستید. گفتنی است که اپلیکیشن‌های رسمی نظیر آمازون، Humble Bundle و XBMC دارای چنین مشکلاتی نیستند اما در مقابل استفاده از اپلیکیشن‌هایی که سرقت شده هستند یا از مکان‌های ناشناخته دانلود شده‌اند، می‌تواند مشکلات امنیتی برای کاربران به وجود بیاورند. اما توجه داشته باشید که اگر شما از نسخه ۴.۲ اندروید یا بالاتر استفاده می‌کنید، گوگل قابلیت اسکن اپلیکیشن‌های سایدلودینگ را نیز در خصوص بدافزار قرار داده است.

مراقب فروشگاه‌های سوم شخص باشید

ممکن است اپلیکیشن‌های مخرب از طریق فروشگاه‌ یا سایت‌های غیر معتبر منتشر شوند. البته در برخی از فروشگاه‌ها نیز بازرسی مناسبی وجود ندارد و به همین دلیل احتمال انتشار چنین برنامه‌هایی در آن‌ها بیشتر می‌شود. بر اساس تحقیقات انجام شده، برخی از اپلیکیشن‌ها تنها در فروشگاه‌های چینی وجود دارند و البته مخرب نیز هستند. برای مثال اپلیکیشنی نظیر Gemini که نوعی تروجان است، اطلاعات موقعیتی کاربر را به همراه شناسه‌های مختلف ذخیره می‌کند و به سرور خود می‌فرستد.

قبل از نصب اپلیکیشن، اطلاعات آن را مطالعه کنید

بر اساس مطالعاتی که برخی از کمپانی‌های تولید کننده آنتی‌ویروس انجام داده‌اند – همان کمپانی‌هایی که دوست دارند به کاربران آنتی‌ویروس بفروشند – اپلیکیشن‌های بدافزار در طبقه بندی‌های مختلفی قرار دارند. بر اساس این مطالعات، برخی از اپلیکیشن‌هایی که در گوگل‌پلی وجود دارند نیز برای کاربر ایجاد ریسک خواهند کرد  زیرا برخی از اپلیکیشن‌ها مجوز کافی برای دسترسی به اطلاعات خصوصی کاربر را دارند. این موضوع می‌تواند یک نگرانی در خصوص حریم خصوصی به وجود آورد.

android-airdroid-permissions

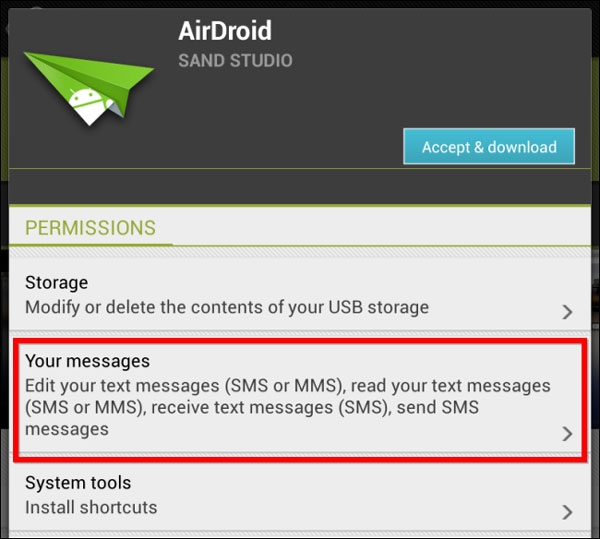
بهتر است زمانی که یک اپلیکیشن را از طریق گوگل‌پلی (یا هر مکان معتبر دیگر) دانلود می‌کنید، کمی احتیاط نمایید. برای مثال پیش از نصب برنامه مذکور، اطلاعات مختلفی در خصوص آن را که در صفحه برنامه وجود دارد مطالعه و بررسی‌هایی که نتیجه ناخوش‌آیندی در خصوص اپلیکیشن را نشان می‌دهند نیز مورد توجه قرار دهید و چنین اپلیکیشن‌هایی را دانلود نکنید (اپلیکیشن‌هایی که بررسی کمی نیز دارند شامل این موضوع می‌شوند). نکته دوم قبل از نصب یک اپلیکیشن این است که به مطالعه دسترسی‌های مورد نیاز (Premission) آن برنامه بپردازید (برای مثال اگر اپلیکیشن مورد نظر یک بازی است، در صورت نیاز داشتن به دسترسی برای ارسال پیامک، بهتر است شک کنید). در کل باید برای اپلیکیشن‌هایی که نیاز به دسترسی برای ارسال پیامک دارند، حساسیت بیشتری از خود نشان دهید و مطمئن شوید که این دسترسی برای برنامه مورد نظر لازم است. با وجود اینکه بسیاری از بد افزار‌ها خارج از گوگل‌پلی هستند، اما در تمام شرایط بهتر است با احتیاط عمل کنید. البته در برخی نسخه‌های اندروید امکان محدود کردن برخی از دسترسی‌های اپلیکیشن وجود دارد.

فیشینگ در کمین شماست!

Phishing

بدافزار‌ها تنها تهدید امنیتی نیستند و از طریق فعالیت‌هایی نظیر مهندسی اجتماعی نیز می‌توان اقداماتی را انجام داد که مشهور‌ترین این اقدامات، فیشینگ (Phishing) نام دارد. فیشینگ ممکن است از طریق ایمیل یا پیام کوتاه (SMS) صورت گیرد. از طریق مرور صفحات وب نیز احتمال حمله فیشینگ وجود دارد. البته باید توجه داشت که چنین مشکلی برای کاربران کامپیوتر نیز  هست و اگر ایمیل مشکوکی دریافت کردید که ادعا می‌کند از طرف بانک ارسال شده است، باید بر روی لینک آن کلیک کرده و اطلاعات بانکی خود را در صفحه جدید وارد کنید، بهتر است صبر نمایید و در خصوص ادعای این ایمیل مطمئن شوید زیرا ممکن است یک حمله فیشینگ باشد و در این صورت اطلاعات محرمانه شما در اختیار افراد ناشناس قرار خواهد گرفت. برای شرایط این چنینی فرقی نمی‌کند که شما از طریق کامپیوتر وارد عمل شوید یا از طریق اسمارت فون اندرویدی.

اسمارت فون و تبلت خود را به‌روز نگهدارید

همانند تمام سیستم عامل‌ها، مشکلات امنیتی در سیستم عامل اندروید و دستگاه‌هایی که از آن استفاده می‌کنند نیز وجود دارد و در اغلب مواقع آپدیت کردن سیستم عامل باعث برطرف شدن این مشکلات می‌شود. تولید کنندگان نیز اغلب پَچ‌هایی را ارایه می‌دهند که باعث برطرف شدن مشکلات موجود در برخی از دستگاه‌های آن کمپانی می‌شود.

android-4.2

بر اساس همان دلایلی که در حال حاضر برخی از اسمارت فون‌ها و تبلت‌ها به‌روز رسانی‌های جدید را دریافت نمی‌کنند، چنین دستگاه‌هایی در خصوص دریافت آپدیت‌های امنیتی نیز دچار مشکلات هستند. با وجود اینکه گوگل برای دستگاه‌های نکسوس خود به صورت مستقیم آپدیت‌ها را ارایه می‌دهد اما این موضوع برای دستگاهی نظیر گلکسی S6 ممکن است چندین ماه طول بکشد تا در سرتاسر جهان به‌روز رسانی امنیتی جدید را دریافت کند. برای دستگاه‌هایی هم که ارزان هستند یا محبوبیت کمتری دارند، این موضوع شرایط سخت‌تری به خود می‌گیرد.

خوشبختانه تنوع بسیاری زیادی در دنیای دستگاه‌های اندرویدی وجود دارد و البته گوگل نیز نسخه‌های مختلفی از اندروید را ارایه داده است که در کل بدین معناست نسخه‌های جدید‌تر نباید چندان نگران مشکلات امنیتی باشند. البته برای دستگاه‌های قدیمی ممکن است عدم انتشار آپدیت‌های جدید باعث ایجاد مشکلاتی شود و با این اوصاف بهتر است که از دستگاه‌های نکسوس یا رام‌های سفارشی نظیر Cyanogenmod استفاده کنید.

با وجود اینکه در طول این مقاله عدم نیاز کاربران به آنتی‌ویروس‌ها را اعلام کردیم، اما گفتنی است که این اپلیکیشن‌ها دارای قابلیتی به نام Find My Android هستند که کاربران از طریق آن می‌توانند اسمارت فون گم شده خود را پیدا کنند. توجه داشته باشید که این ویژگی به‌صورت پیش‌فرض بر روی اندروید وجود ندارد و چنین قابلیتی می‌تواند بسیار کاربردی باشد. نظر شما در خصوص ضعف‌های امنیتی سیستم عامل اندروید چیست و چه راهکار‌هایی را برای آن ارایه می‌دهید؟

منبع: howtogeek

نوشته چگونه از ویروس و مشکلات امنیتی در گوشی‌های اندرویدی به دور باشیم؟ اولین بار در -آی‌تی‌رسان پدیدار شد.

هکرهای نوجوان اجرای قانون و حفظ سوابق کارمندان را نقض کردند

ماه پیش گروهی از هکرها توانستند به ایمیل های شخصی یکی از ماموران CIA، جان برنان نفوذ کرده و حال نیز به نظر می رسد که هنوز سرشان شلوغ است!

ماه پیش گروهی از هکرها توانستند به ایمیل های شخصی یکی از ماموران CIA، جان برنان نفوذ کرده و حال نیز به نظر می رسد که هنوز سرشان شلوغ است!

به تازگی اطلاعات جدیدی منتشر شده که به نظر می رسد کار همین گروه هکرها است. این داده ها شامل نام، شماره تلفن و آدرس های ایمیل بیش از ۲ هزار نفر از ماموران اجرای قانون، افسران ارتش و کارمندان دولت می باشد. هنوز به طور دقیق مشخص نشده است که این اطلاعات از کجا به دست آمده اند و البته به نوبه خود، داده های محرمانه ای نیز نمی باشند، اما بسته به فعالیت ها و سوابق گذشته این گروه احتمال دارد که این داده ها از یکی از کامپیوترهای در معرض خطر و آسیب پذیر دولت و یا جایی مشابه آن به دست آمده است.

بر اساس تصاویر منتشر شده در وب سایت وایرد و دیگر وب سایت ها، این گروه همچنین به نظر می رسد که به تعدادی از پایگاه داده های محرمانه آژانس های اجرای قانون نیز دسترسی دارند. این دیتابیس ها از جمله Joint Automated Booking System که شامل سوابق بازداشت در تمام ایالت متحده می باشد می تواند به طور بالقوه می تواند برای شناسایی ماموران پلیس استفاده شود.

این هکرها همچنین به تعدادی از برنامه های به اشتراک گذاری اطلاعات بین سازمانی از جمله برنامه های چت و سیستم های امن اشتراک گذاری فایل نیز نفوذ کرده اند. هیچ کدام از داده های به دست آمده از این برنامه ها در دسترس عموم قرار نگرفته است اما این عمل هکرها نشان می دهد که هنوز تمایلی به اتمام ایجاد دردسر برای مقامات دولتی ندارند.

.

.

منبع: theverge


عصر تکنولوژی، تکرا

نوشته هکرهای نوجوان اجرای قانون و حفظ سوابق کارمندان را نقض کردند اولین بار در عصر تکنولوژی - Techera پدیدار شد.

پایگاه داده‌های وال استریت ژورنال هک شد


اگر از مشترکان خبرنامه اینترنتی وال استریت ژورنال باشید، احتمالا طی چند روز گذشته، ایمیلی ناخواسته را دریافت کرده‌اید. ویلیام لوییس، مدیر عامل وال استریت ژورنال، بیانیه‌ای صادر کرد که در آن به موضوع هک شدن پایگاه داده کاربران و مشترکان این شرکت اشاره شده بود. با توجه به این بیانیه، به نظر می‌رسد که این نفوذ خرابکارانه، گستردگی چندانی نداشته است و البته میزان اطلاعات به سرقت رفته و تخریب شده نیز به اندازه حملات قبلی نبوده است. ویلیام لوییس می‌گوید که گرچه شواهدی از دسترسی غیر مجاز به سیستم‌های این شرکت وجود دارد، اما هنوز مدرک خاصی مبنی بر دزدیده شدن اطلاعات کاربران یافت نشده است.
stock-photo-lisbon-portugal-november-photo-of-the-wall-street-journal-homepage-on-a-monitor-screen-234299293به نظر می‌رسد که در این حمله، افراد ناشناس توانسته‌اند تنها به اطلاعاتی همچون نام، آدرس، ایمیل و اطلاعات مشابه دست پیدا کنند. البته لوییس تاکید کرده است که اطلاعات کارت‌های اعتباری حدود 3500 نفر از کاربران نیز ممکن است دزدیده شده باشد. اگر واقعا این گونه باشد، دارایی‌های بانکی این افراد، در معرض خطر جدی قرار دارد. البته لوییس باز هم تاکید کرده است که هیچ مدرک مستدلی مبنی بر دزدیده شدن اطلاعات کارت‌های اعتباری از پایگاه داده وال استریت ژورنال وجود ندارد و این تنها یک حدس است. در هر صورت خیلی هم نگران نباشید چون افرادی که اطلاعات کارت‌های اعتباری و بانکی آن‌ها در معرض خطر قرار گرفته است، به سرعت از طریق ایمیلی از سوی وال استریت ژورنال مطلع می‌شوند. پس اگر شما هم مشترک این خبرنامه هستید ولی چنین ایمیلی دریافت نکرده‌اید، می‌توانید آسوده خاطر بوده و مطمئن باشید که اطلاعات مالی و اعتباری شما در امنیت کامل قرار دارد.

نوشته پایگاه داده‌های وال استریت ژورنال هک شد اولین بار در -آی‌تی‌رسان پدیدار شد.