iOS 10 و هشدار به کاربران در رابطه با شبکه‌های ناامن وای‌فای

iOS 10 و هشدار به کاربران در رابطه با شبکه‌های ناامن وای‌فای

اتصال به شبکه وایرلس یک راه عالی برای صرفه‌جویی در مصرف دیتا سیمکارت و استفاده از آن در زمان مورد نیاز است، اما بعضی مواقع اتصال به شبکه وای‌فای ایده خوبی نیست. برای مثال وجود وای‌فای عمومی یک ویژگی خوب است ولی می‌تواند خطرناک نیز باشد به این معنی که سایر کاربران قادر به استفاده از آن هستند و اگر آسیبی در این شبکه عمومی وجود داشته باشد، امکان هک شدن گوشی‌ هوشمند یا لپ‌تاپ شما وجود دارد.

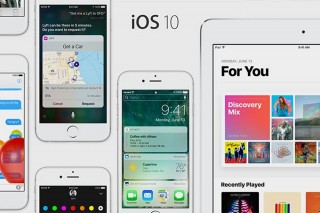
موضوع مطرح شده در قبل به معنای خطرناک بودن همه شبکه‌های وای‌فای عمومی نیست، بلکه امکان وجود آسیب‌ در آن‌ها را مطرح می‌کند. اپل امیدوار است در سیستم‌عامل iOS ۱۰ کاربران خود را در موقع اتصال به شبکه ناامن، مطلع کند. این امر، از طریق یک پیام هشداردهنده به کاربر در زمانی که به یک شبکه باز متصل است، اطلاع ‌داده می‌شود.

همانطور که در تصویر زیر مشخص است، این پیام هشداردهنده، زیر قسمت تنظیمات وای‌فای به کاربر نمایش داده خواهد شد و این تنها یک پیام هشداردهنده است و اتصال شما را قطع نخواهد کرد. این پیام به کاربر توصیه می‌کند که در صورت امکان روترهای خود را با رمزگذاری AES پیکربندی کند. این قابلیت در صورتی مفید خواهد بود که شما در خانه وای‌فای خود را رمزگذاری نکرده باشید یا در خانه کسی باشید که شبکه آن نیز رمزگذاری نشده باشد.

نوشته iOS 10 و هشدار به کاربران در رابطه با شبکه‌های ناامن وای‌فای اولین بار در - آی‌تی‌رسان پدیدار شد.

حساب کاربری بنیان‌گذار توییتر هک شد!

حساب کاربری بنیان‌گذار توییتر هک شد!

شاید تصور کنید تنها کاربران عادی شبکه‌های اجتماعی قربانی مشکلات امنیتی و هکرها می‌شوند اما برخلاف انتظار این بار سران شبکه‌های اجتماعی نیز اسیر این مشکل شده‌اند و طبق اخبار منتشرشده حساب کاربری توییتر جک دورسی مدیرعامل توییتر نیز هک شده است. توییتر سابقه زیادی در فاش شدن اطلاعات و هک شدن کاربرانش دارد اما این بار خود سران این شبکه اجتماعی اسیر هکرها شده‌اند.

حساب کاربری جک دورسی به این صورت هک شده که در ابتدا دو تصویر متفاوت از طریق این حساب کاربری منتشر شد و پس‌ از آن حوالی ساعت ۳ بامداد توییت بدین شرح از حساب کاربری این مدیرعامل ارسال شد:

سلام. اسم من OurMine هست و در حال آزمایش سطح امنیت شما هستم!

در کنار این توییت لینک یک ویدئو نیز قرار داشت. پس از ارسال این توییت بازهم به فواصل مختلف توییت‌های مشابهی از این حساب ارسال شد و مشخص شد که حساب کاربری مدیرعامل توییتر هک شده است. پس از گذشت یک ساعت توییت منتشر شده پاک شد تا مشخص شود که حساب کاربری در کنترل دورسی قرارگرفته است.

هرچند که هک شدن حساب‌های کاربری افراد مشهور و سلبریتی‌ها در شبکه‌های اجتماعی چندان تازگی ندارد و پیش‌ازاین نیز حساب کاربری افرادی همچون کیتی پری، مارک زاکربرگ، ساندار پیچای و… در شبکه‌های اجتماعی مختلف هک شده است اما این اولین باری است که حساب کاربری مالک و مدیرعامل همان شبکه اجتماعی مورد هجوم هکرها قرار گرفته است.

درمجموع هیچ‌کس نمی‌تواند از شر هکرها در امان بماند اما کارشناسان و متخصصان امنیت اطلاعات برای حفظ امنیت اطلاعات و حساب‌های کاربری افراد پیشنهاد کرده‌اند که:

  • مطمئن شوید که پسوردهای مختلفی برای هر حساب کاربری خود استفاده کرده‌اید.
  • از اطلاعات مربوط به بازیابی و تماس در حساب‌های کاربری خود مطمئن شوید.
  • قابلیت احراز هویت دو مرحله‌ای را در سیستم‌ها و شبکه‌های اجتماعی که امکان تایید دو مرحله‌ای ورود شما به‌حساب کاربری‌تان را دارند، فعال کنید.
  • و در پایان لیست اپلیکیشن‌های متصل به وب‌سایت‌ها و حساب‌های کاربری مختلف‌تان را چک کنید.

نوشته حساب کاربری بنیان‌گذار توییتر هک شد! اولین بار در - آی‌تی‌رسان پدیدار شد.

انگلستان در حال باختن جنگ سایبری به مجرمین است!

انگلستان در حال باختن جنگ سایبری به مجرمین است!

به تازگی گزارشی منتشر شده که البته پیش از این هم قابل پیش بینی بود. در این گزارش از سوی آژانس ملی جنایت بریتانیا (NCA) اعلام شده که اقدامات دستگاه‌های مجری قانون در مبارزه با مجرمین فضای سایبری در حال شکست است و نیاز به تقویت شراکت میان حکومت و کسب و کارهاست تا بتوان بهتر به جنگ این جنایتکاران آنلاین رفت.

آمارها نشان می‌دهند در سال ۲۰۱۵ حدود ۲.۴۶ میلیون جرم سایبری در بریتانیا اتفاق افتاده و ۲.۱۱ میلیون نفر قربانی این جرائم شده‌اند که ۷۰۰ هزار از این جرائم مربوط به کلاه‌برداری‌هاست.

اما در بخش دیگری از این گزارش اعلام شده که علی‌رغم این آمار، اکثر مجرمین سایبری به لحاظ مهارت‌های فنی در سطح ابتدایی قرار دارند و حملاتی که مرتکب می‌شوند با کیت‌های بدافزار ساده و با کاربرد آسان است که در بازارهای آنلاین و غیر قانونی به فروش می‌رسند.

NCA می‌گوید اگر انگلستان می‌خواهد بازی را به نفع خود تغییر دهد، باید همکاری‌هایی بین دستگاه‌های مجری قانون، دولت، صنعت‌گران و رهبران تجاری صورت بگیرد.

در این گزارش بیان شده که:

دولت، دستگاه‌های مجری قانون و باقی بخش‌ها تلاش برای از بین بردن جرایم سایبری را افزایش داده‌اند. اما، این تلاش‌ها به تنهایی نمی‌تواند و نخواهد توانست به طور کامل با چالش‌های ارایه شده توسط مجرمین مواجه شود.

این آژانس از کمپانی‌های بریتانیایی خواست تا در این راه مشارکت بیشتری داشته باشند و از کسب و کارها درخواست کرد تا تیم‌های امنیتی فناوری خود را به چالش با کوچکترین استانداردهای امنیت سایبری دعوت کنند تا بتوانند راه‌کارهای قوی‌تری را توسعه دهند.

به طور خلاصه، راه‌کار مناسب برای مقابله با جرائم آنلاین این است که تمامی کسب و کارها و سازمان‌ها سیستم‌های دفاعی خود را ارتقا داده و شانس دسترسی هکرها به اطلاعات را به حداقل برسانند، این مورد هم به نفع مشتریان و مردم عادی خواهد بود و هم بر اعتبار این شرکت‌ها و سازمان‌ها می‌افزاید.

نوشته انگلستان در حال باختن جنگ سایبری به مجرمین است! اولین بار در - آی‌تی‌رسان پدیدار شد.

دعوت دوباره از هکرها در پروژه هک پنتاگون

دعوت دوباره از هکرها در پروژه هک پنتاگون پروژه هک پنتاگون بار دیگر در سال جاری، با سایت ها، شبکه ها و سیستم های دیگر این دپارتمان، گسترش می یابد، پنتاگون از هکرها می خواهد که بیشتر به سیستم هایش نفوذ کنند و نواقص امنیتی را گزارش دهند.

پروژه هک پنتاگون وزارت دفاع آمریکا، آنقدر موفقیت آمیز بوده است که این آژانس تصمیم دارد تا آن را با طرح های جدید، توسعه و گسترش دهد. پروژه هک پنتاگون شبیه به پروژه های پاداش نقدی باگ گوگل، توییتر و فیسبوک است که از هکر های کلاه سفید می خواهد آسیب پذیری های وب سایت ها و شبکه هایش را کشف کنند. این پروژه از تاریخ ۱۸ ام آوریل تا ۲۱ ام می سال ۲۰۱۶ اجرا شد و بیش از ۷۰۰۰۰ دلار پاداش به هکر ها تعلق گرفت. اجرای اولیه این پروژه تنها پنج سایت defense.gov،  dodlive.mil، dvidshub.net، myafn.net و  dimoc.mil را پوشش می داد. پنتاگون معتقد است که اگر پروژه هک پنتاگون گسترش یابد، منجر به رفع دیگر چالش های امنیتی وزارت دفاع آمریکا خواهد شد.

با شروع ماه بعدی میلادی یعنی کمتر از دو هفته ی آینده، یک فرآیند افشا کننده ی مشکلات امنیتی دیگر برای این آژانس توسعه می یابد. هر کسی می تواند بدون ترس از عکس العمل متقابل از سوی وزارت دفاع، نه تنها نقص های امنیتی وب سایت بلکه راه های نفوذ دیگر سیستم ها، شبکه ها و برنامه های کاربردی آن را گزارش دهد. این دپارتمان پروژه ی هک خود را به خاطر پوشش سرویس هایی که ارائه می دهد و همچنین ایجاد انگیزه برای پیمانکارانی که سیستم های آنها را تست می کنند، گسترش داده است.

شبکه ی پنتاگون سال گذشته چند بار مورد نفوذ قرار گرفت و حتی یک نمونه از هک ها منجر به قطع سیستم ایمیل این دپارتمان شد.

علاوه بر توسعه ی پروژه ی هک پنتاگون، وزارت دفاع آمریکا، مت کاتز، رئیس تیم هرزنامه وب گوگل را نیز برای کار در بخشی از سرویس های دفاع دیجیتال، استخدام کرده است. همه ی این موارد می تواند به بهبود امنیت دیجیتال کمک کند.

.

با عضویت در کانال رسمی تکرا در تلگرام از آخرین اخبار روز تکنولوژی مطلع باشید.

.

منبع: engadget


عصر تکنولوژی، تکرا

نوشته دعوت دوباره از هکرها در پروژه هک پنتاگون اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

چت های واتساپ و تلگرام با وجود رمزگذاری دوطرفه هک می شوند

چت های واتساپ و تلگرام با وجود رمزگذاری دوطرفه هک می شوند

با وجود اینکه واتساپ از رمزگذاری دوطرفه برای همه ی چت هایش وعده می دهد و تلگرام نیز برای چت های خصوصی رمزگذاری دوطرفه ارائه می دهد اما واقعیت این است که پیام هایی که در این پلتفرم ها رد و بدل می شوند همچنان در معرض هک شدن هستند. دلیل آن هم این است که اپلیکیشن های پیام رسان هنوز هم مبتنی بر شبکه های تلفنی هستند که از Signalling System No.7 یا SS7 استفاده می کنند.

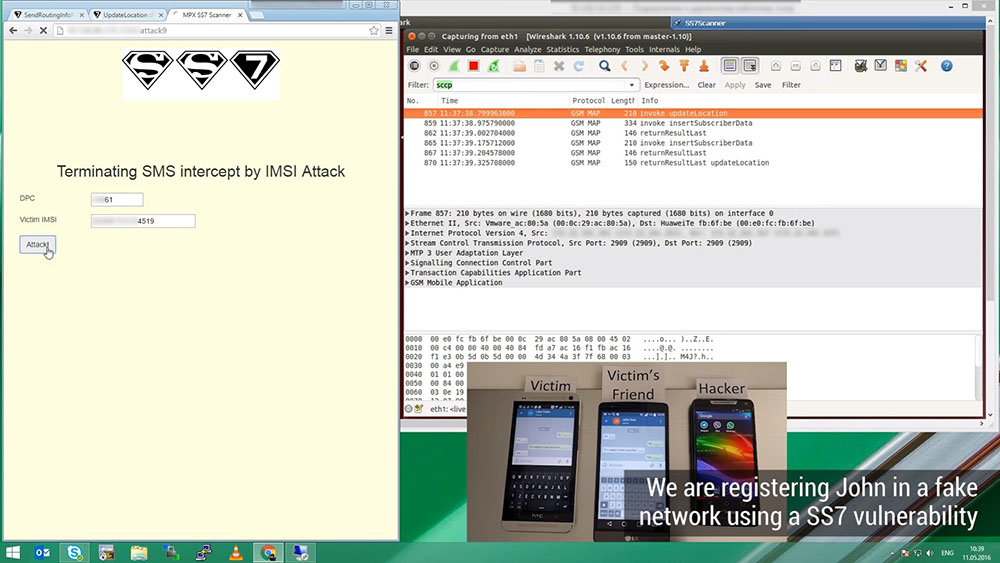
SS7 پروتکلی ست که برای اتصال اپراتورهای سراسر جهان استفاده می شود و صرفنظر از نوع دستگاهی که استفاده می کنید بر روی همه ی دستگاه های هوشمند تاثیر می گذارد. در حالیکه SS7 نمی تواند رمزگذاری استفاده شده در دو اپلیکیشن پیام رسان مذکور را بشکاند، اما می تواند برای فریب دادن یک اپراتور بی سیم و در راستای کمک به یک هکر برای باز کردن یک حساب تکراری با نام مورد نظر در تلگرام و یا واتساپ مورد استفاده قرار گیرد.

گام اول به این صورت است که هکری که SS7 را به کار گرفته اپراتور مورد هدف را طوری فریب می دهد که باور کند شماره تلفن او همان شماره تلفن همراه مورد نظر است. به محض اینکه این کار را انجام داد، واتساپ و تلگرام را بر روی تلفن خود نصب می کند و  با استفاده از شماره مورد هدف یک حساب جدید راه اندازی می کند. با این کار آنها یک کد مخفی دریافت می کنند که به دروغ این را اثبات می کند که این هکر یک کاربر قانونی برای این حساب ها محسوب می شود. هنگامی که این کارها انجام شد زمینه برای هکر فراهم است چراکه به راحتی می تواند پیام های شماره ی مورد هدف را دریافت و یا از جانب آن پیام ارسال نماید.

با تماشای ویدئوهای زیر می توانید این فرایند را مشاهده نمایید. اکثر شرکت های امنیتی هنوز هم واتساپ و تلگرام را به دلیل رمزگذاری دوطرفه شان بر دیگر اپلیکیشن ها ترجیح می دهند.

.

.

.

با عضویت در کانال رسمی تکرا در تلگرام از آخرین اخبار روز تکنولوژی مطلع باشید.

.

منبع: phonearena


عصر تکنولوژی، تکرا

نوشته چت های واتساپ و تلگرام با وجود رمزگذاری دوطرفه هک می شوند اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

واکنش پلیس فتا به حمله هکرها به ۸ سایت ایرانی

واکنش پلیس فتا به حمله هکرها به 8 سایت ایرانی

رییس پلیس فتای ناجا درباره حملات سایبری اخیر به سایت‌های سازمان دولتی توضیحاتی را ارائه کرد.

سردار سیدکمال هادیان‌فر ظهر امروز در حاشیه گردهمایی روسای پلیس‌های آگاهی ناجا با حضور در جمع خبرنگاران در پاسخ به سوالی درباره حملات سایبری اخیر به سایت سازمان‌هایی چون سازمان ثبت اسناد، مرکز آمار و… اظهار کرد: در روز چهارم خردادماه از طرف سه شرکت با محوریت عربستان، به ۸ سایت حمله شد که دو مورد آن منشاء داخلی و شش مورد منشاء خارجی داشت.

وی ادامه داد: البته این هکرها ربطی به دولت سعودی نداشته و از کشور عربستان بوده‌اند.

رییس پلیس فتای ناجا با بیان اینکه این افراد و آی‌پی‌های آنان شناسایی شده و در اختیار اینترپل قرار گرفته‌اند درباره اینکه آیا حمله متقابلی از طرف کشورمان به عربستان بوده یا خیر؟ گفت: حمله سازمان یافته‌ای وجود نداشته که اگر هم موردی بوده به شکل شخصی انجام شده است.

هادیان‌فر اضافه کرد: حمله صورت گرفته به خاطر ضعف امنیتی بوده و ما این موضوع را به صاحبان سایت‌ها اطلاع داده‌ایم.

.

۳۵ درصد از جرایمی که در پلیس فتا رسیدگی می‌شود مربوط به تلگرام است

.

وی با بیان اینکه تقریبا ۳۵ درصد از جرایمی که در پلیس فتا به آن رسیدگی می‌شود مربوط به تلگرام است، گفت: این آمار در سال جاری ۴۷.۵ درصد افزایش داشته است.

رییس پلیس فتای ناجا در پاسخ به سوال خبرنگاری درباره اجرای فاز ۱ و ۲ طرح عنکبوت گفت: هر اقدام مجرمانه‌ای که در فضای مجازی انجام شود از سوی پلیس رصد شده و به پلیس امنیت اخلاقی و دستگاه قضایی ارجاع داده می‌شود.

هادیان‌فر همچنین درباره فروش موادمخدر در فضای مجازی اظهار کرد: این موضوع از مواردی است که پلیس فتا به جد پیگیر آن است البته در سال گذشته این آمار ۶۲.۵ درصد کاهش داشته است.

رییس پلیس فتای ناجا با اشاره به ایجاد هرهفته ۸۰ هزار سایت با اهداف مجرمانه در سراسر جهان خاطرنشان کرد: با این آمار نمی‌توان ادعا کرد که صد درصد جلوی جرایم گرفته می‌شود؛ اما پلیس فتا با تمام توان با این جرایم برخورد خواهد کرد.

.

.

منبع: isna


عصر تکنولوژی، تکرا

نوشته واکنش پلیس فتا به حمله هکرها به ۸ سایت ایرانی اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

۱۰ نکته جذاب در رابطه با فناوری که باید بدانید


ITRESAN-12-94 (12)در این مقاله به ده نکته بسیار جذاب در دنیای فناوری اشاره خواهیم کرد که ممکن است آن‌ها را ندانید و خواندن آن‌ها برای شما خارج از لطف نخواهد بود.

  • مدیر اجرایی فیس‌بوک در هندوستان از کار خود استعفا داده است ولی نکته مهم این است که این موضوع به خاطر عدم اجازه کار پروژه فیس‌بوک در این کشور و ممنوعیت آن اتفاق افتاده است، البته فیس‌بوک اعلام کرده است که این مدیر در این جریان نقشی نداشته است.
  • اپل به خاطر استفاده از فناوری لمس سه‌بعدی خود به دادگاه فراخوانده شد. یک بنگاه اقتصادی از کالیفرنیا مدعی شده است که اپل در استفاده از فناوری لمس سه‌بعدی خود از اختراعات این شرکت استفاده کرده است.
  • هکرها موفق شده‌اند تا نرخ روبل روسیه را به میزان 15 درصد تغییر بدهند! ماجرا از این قرار است که هکرها بانفوذ به سیستم‌های بانکی این کشور و جابجایی 500 میلیون دلار موجب ایجاد این تغییر در نرخ ارز شده‌اند.
  • دادستان‌های فرانسوی در تلاش هستند تا مدیران Uber را روانه زندان کنند. در حال حاضر دو مدیر این شرکت تحت پیگرد هستند ولی به‌احتمال فراوان به زندان نخواهند رفت.
  • شبکه‌های اجتماعی مانند پینترست و اینستاگرام در حال نابود کردن شرکت‌های تولید لباس مانند گپ و Abercrombie & Fitch و Crew هستند. شبکه‌های اجتماعی موجب شده‌اند تا نحوه خرید کردن نوجوانان تغییر کند.ITRESAN-12-94 (12)-2نرم‌افزار بانکی Mondo پیش از عرضه رسمی خود توانسته است تا 6 میلیون کاربر داشته باشد و رقم 30 میلیون دلار را به دست بیاورد.
  • تصمیم مدیریتی یاهو در تامبلر هرج‌ومرج به پا کرده است. مدیر ارشد اجرایی یاهو در اقدامی عجیب بخش فروش هر دو شرکت را با یکدیگر تلفیق کرده بوده ولی به نظر می‌رسد که درصدد تغییر این تصمیم است.
  • خواننده مشهور، کنیه وست در اقدامی ویژه لینک دانلود آلبوم‌های خود را برداشته است و عرضه آلبوم خود را به‌صورت انحصاری در اختیار Tidal قرار داده است. در ابتدای کار قرار بود تا این آلبوم بر روی وب‌سایت این فرد قابل دانلود باشد ولی با تغییر نظر خود به سراغ ارائه آن برای این وب‌سایت استریم رفته است.
  • به‌تازگی نرم‌افزار شناسایی زلزله جدیدی به بازار نرم‌افزاری گوگل افزوده شده است. این نرم‌افزار که Myshake نام دارد، از شتاب سنج تلفن همراه برای شناسایی زلزله‌های احتمالی استفاده می‌کند.
  • باگ عجیب iOS که با قرار دادن تاریخ این دستگاه در یک ژانویه سال 1970، دستگاه را از کار می‌اندازد، همچنان به‌عنوان یک راز حل‌نشده باقی مانده است.

نوشته 10 نکته جذاب در رابطه با فناوری که باید بدانید اولین بار در - آی‌تی‌رسان پدیدار شد.

پاداش صد هزار دلاری برای هک کروم بوک

گوگل برای کسانی که بتوانند لپ تاپ های هک کروم بوک را هک کنند، صد هزار دلار پاداش در نظر گرفته است.

گوگل برای کسانی که بتوانند لپ تاپ های هک کروم بوک را هک کنند، صد هزار دلار پاداش در نظر گرفته است. هکر هایی که بتوانند با شناسایی آسیب‌پذیری‌های امنیتی، به هک کروم بوک بپردازند، دو برابر پاداش در نظر گرفته شده برای این امر در سال گذشته، پاداش نقدی دریافت خواهند کرد.

گوگل در حال حاضر با پشتوانه ی محبوبیت کروم بوک خود، دارای بیش از نیمی از بازار تکنولوژی آموزشی در ایالات متحده است، به طوری که به صورت بسیار نزدیک رقیب های خود، اپل و مایکروسافت را نیز پشت سر گذاشته است. با وجود اینکه کروم بوک در دست بسیاری از معلمان و دانش آموزان، قرار گرفته است، تدابیر امنیتی در نظر گرفته شده برای آن از اهمیت ویژه ای برخوردار است.

این شرکت واقع در Mountain View،  اعتماد خاصی به کار خود در بخش امنیت کروم بوک دارد. در واقع، آن قدر اعتماد دارد که برای کسی که می تواند کروم بوک را هک کند، ۱۰۰هزار دلار هدیه در نظر گرفته است. کسی که بتواند برای نفوذ به کروم ‌بوک راهی بیابد که در حالت مهمان(guset) و یک حالت آسیب‌ زننده، حتی زمانی که کامپیوتر در حال بوت می باشد، راهی به این لپ‌تاپ پیدا کند، ۱۰۰هزار دلار از گوگل دریافت خواهد کرد.

گوگل چالش هک کروم بوک را از طریق یک پست، در وبلاگ امنیتی گوگل، صادر  کرده است. در این پست، شرکت گوگل بیان کرد که به این موضوع به عنوان یک موضوع بسیار جدی امنیتی نگاه می کند.

هک کروم بوک بخشی از برنامه پاداش کروم است، که گوگل مدعی است، سال گذشته با در نظر گرفتن جایزه ی ۵۰ هزار دلاری، برای هر هکر که بتواند ثابت کند که قادر به شکستن امنیت کروم بوک هاست، تا کنون موردی پیدا نشده است. هیچ کس هنوز یک هک موفق را ارائه نداده، از این رو، گوگل تصمیم گرفت این پاداش را دوبرابر کند.

گوگل اضافه می کند که این پاداش در طول سال جاری در دسترس است و هیچ سهمیه و یا اضافه کردن پاداش مرتبط با آن، وجود نخواهد داشت.

لازم به ذکر است که کروم بوکدر وضعیت مهمان، در امن ترین حالت خود، قرار دارد. کاربران مهمان در آن قادر به دانلود فایل هستند اما نصب برنامه ها ممنوع است. این موضوع از کروم بوک محافظت می کند تا از نصب برنامه های مخرب که کاربر مهمان می تواند نصب کند، جلوگیری نماید. نصب برنامه های مخرب با دسترسی کاربر مهمان، یکی از روش هایی است که هکرها، به وسیله ی آن، کامپیوتر را با نرم افزارهای مخرب آلوده می کنند.

علاوه بر این، کروم بوک ها به طور خودکار به روز رسانی نرم افزار، برنامه های در حال اجرا و صفحات وب را در سندباکس ها، دانلود می کنند و با تائیدیه برای بوت، آغاز به کار می کنند، به طوری که به سیستم عامل کامپیوتر بازگردد و دستکاری و مداخله تشخیص داده شود.

امنیتی کروم بوک، به بخش برنامه پاداش امنیت گوگل، باز می گردد که به هکرها و پژوهشگران به عنوان منابعی نگاه می کند که هر گونه آسیب پذیری بالقوه ی سخت افزاری و یا نرم افزاری را کشف نماید. پس از آن، مسائل کشف شده برای هک کروم بوک، توسط افرادی که برای آن پاداش دریافت کرده اند، پچ می شود.

به گفته گوگل، در سال گذشته به محققان بیش از ۲ میلیون دلار در ارتباط با برنامه ها، پرداخت شده است.

.

با عضویت در کانال رسمی تکرا در تلگرام از آخرین اخبار روز تکنولوژی مطلع باشید.

.

منبع: techtimes


عصر تکنولوژی، تکرا

نوشته پاداش صد هزار دلاری برای هک کروم بوک اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

هک اسکنر اثر انگشت نیز امکان پذیر است!

روش هک اسکنر اثر انگشت ، نیز توسط هکر ها کشف شده است.

روش هک اسکنر اثر انگشت ، نیز توسط هکر ها کشف شده است.

اسکنر اثر انگشت، یکی از راهکارهای امنیتی است که سازندگان گوشی های هوشمند برای امنیت بیشتر در محصولات خود از آن استفاده می کنند. حتما بسیاری از شما به دلیل سخت بودن وارد کردن رمز عبور از اسکنر اثر انگشت برای باز کردن گوشی خود استفاده می کنید.  جالب است بدانید که معلوم شده است که حتی اثر انگشت شما نیز، می تواند هک شود.

چگونگی این عمل بسیار ساده است. دو محقق بیومتریک به نام کای کائو و آنیل کی جین یک عکس از اثر انگشت فردی گرفتند و پس از آن با استفاده از پرینتر دفتر خود، عکسی در وضوح بالا بر روی کاغذ مخصوص، پرینت کردند. پس از آن، به سادگی، با قرار دادن کاغذ بر روی سنسور، توانستند چند گوشی را باز کنند.

آنها روش هک اسکنر اثر انگشت خود را بر روی سامسونگ گلکسی S6 و هوآوی آنر ۷ ، که هر دو با اندروید اجرا می شوند، تست کردند که موفقت آمیز بود. آزمایش این محققان روی گوشی مزیو MX4 Pro(با نرم افزار اندروید) و آیفون ۵S، کمتر موفق بود، هر چند کائو به کوارتز گفته است که این روش یک بار بر روی آی فون کار کرده، اما او قادر نشد در تلاش های بعدی، آن را تکرار کند.

با این حال، نمی توان گفت که سنسور تاچ آی دی آیفون، لزوما بهتر از سنسور های گوشی های دیگر است. یک شرکت امنیتی تلفن همراه در ماه گذشته، نشان داد که چگونه می توان این سنسور را با استفاده از خمیر بازی، هک کرد.

هکر ها می گویند: ” لازم به ذکر است که هک اسکنر اثر انگشت همه ی گوشی های هوشمند، را می توان با استفاده از این روش ها پیش برد.” البته توجه داشته باشید که برخی از تولید کنندگان در حال توسعه فن آوری هایی برای کاهش هک هستند. با این حال، مسئله قابل توجه این است که قبل از اینکه راه های دیگر توسط هکرها برای بهبود استراتژی های هک توسعه یابد، نه تنها اثر انگشت، بلکه سایر صفات بیومتریک، مانند اسکنر صورت، اسکنر چشم و صدا، نیز در حال سازگار شدن با گوشی های هوشمند، هستند. از طرفی خوشبختانه، مسئله ی هک اسکنر اثر انگشت ، تا زمانی که شما قادر باشید، از عکاسی آن هم با وضوح بالا از اثر انگشت خود جلوگیری کنید، واقعا مشکل زا، نخواهد بود.

.

با عضویت در کانال رسمی تکرا در تلگرام از آخرین اخبار روز تکنولوژی مطلع باشید.
.

منبع: techinsider


عصر تکنولوژی، تکرا


نوشته هک اسکنر اثر انگشت نیز امکان پذیر است! اولین بار در عصر تکنولوژی - تکرا پدیدار شد.