دولت برزیل از استراتژی ملی خود در زمینه اینترنت اشیاء رونمایی کرد

دولت برزیل از نقشه راه خود در زمیه اینترنت اشیاء رونمایی کرد. این طرح حاوی جزئیات برنامه‌های عملیاتی و سیاست های مرتبط با این حوزه است؛ از جمله اینکه بر اساس برنامه‌ریزی تعریف‌شده، برزیل می‌بایست طی ۵ سال آینده در رأس فناوری‌های مرتبط با حوزه اینترنت اشیاء قرار گیرد.
 
چهار حوزه شهرهای هوشمند، مراقبت سلامت، کشاورزیِ تجاری و صنایع از جمله راهبردهای اصلی تعریف‌شده در این نقشه راه هستند که پیش بینی شده بین سال‌های ۲۰۱۸ تا ۲۰۲۲ پیاده‌سازی شود.
 
راهبرد موسوم به Internet of Things: an Action Plan for Brazil در کنفرانس هفته گذشته Futurecom در سائو پائولو رونمایی شد؛ این طرح توسط بانک توسعه ملی برزیل (BNDES) تهیه شده و توسط کنسرسیومی به رهبری موسسه مشاوره‌ای McKinsey اجرا خواهد شد.
 
 
IOT
 
در طرح یادشده تمرکز برخدمات اولیه به شهروندان باهدف بالا بردن کیفیت زندگی و توسعه پایدار از طریق فناوری در صدر اولویت ها قرارگرفته است.
 
مجریان این طرح امیدوارند با هدف مدرن سازی ارائه خدمات عمومی و خصوصی، توسعه مهارت‌ها در کنار تقویت نوآوری، طی سال‌های آینده برزیل در راس کشورهای بهره‌مند از اینترنت اشیاء باشد.
 
پیش‌ازاین نیز وزارت علوم و ارتباطات برزیل از یکپارچه‌سازی طرح سیستم‌های نظارتی (سیستم شناسایی RFID) خود در پروژه اینترنت اشیاء خبر داده بود.
با این قصد که تمامی تجارب و تلاش‌هایی که وزارتخانه‌ها تاکنون در این زمینه انجام داده‌اند در طرح ملی IoT ادغام گردد.

آذری جهرمی: درباره کاهش هزینه‌ اینترنت وحدت نظر وجود دارد

وزیر ارتباطات و فناوری اطلاعات توضیحاتی درباره وضعیت بسته‌های اینترنتی ارائه کرد و گفت که وحدت نظری در رابطه با کاهش هزینه‌ها و خارج شدن از حالت حجمی وجود دارد.
 
محمدجواد آذری جهرمی در حاشیه جلسه هیئت دولت در جمع خبرنگاران در رابطه با تغییر بسته‌های اینترنتی گفت: این موضوع و تعرفه‌های اینترنت یکی از موضوعات ثابتی بوده که ما از روز اولی که مشغول به کار شدیم تاکید داشتیم به آن بپردازیم.
 
وی ادامه داد: طبق وعده‌ای که دادیم قرار بود این بسته نهایی و در صد روز اول اجرایی شود که مباحث کارشناسی آن همچنان با اپراتورها و کمیسیون تنظیم و مقررات مرجع تصویب تعرفه‌ها است مورد بررسی قرار می گیرد، فکر می کنم در جلسه بعدی کمیسیون ما برای تصمیم نهایی وارد شور شویم.
 
وزیر ارتباطات و فناوری اطلاعات تاکید کرد: با توجه به اختلاف نظراتی که وجود دارد، جزئیات آن پس از تصویب نهایی اعلام خواهد شد. اما اصل بحث این است که وحدت نظری در رابطه با کاهش هزینه‌ها و خارج شدن از حالت حجمی وجود دارد.
 
آذری جهرمی همچنین در خصوص موضع گیری‌های آمریکا علیه سپاه پاسداران اظهار کرد: سپاه هیچ فاصله‌ای با مردم ندارد. آقای رئیس‌جمهور هم امروز در فرمایشات خود در جلسه هیئت دولت این موضوع را مورد تاکید قرار دادند.
 
وی تاکید کرد: رویکرد سپاه، بودن در کنار ملت‌های مسلمان دنیا است چه در عراق، چه در افغانستان، یمن و سوریه و سپاه همواره به یاری مردم مظلوم دنیا پرداخته و طبیعتا این موضوع مغضوب دولتمردان آمریکا است و این خیلی چیز پیچیده‌ای نیست که آنها از سپاه عصبانی باشند.
 
آذری جهرمی یادآور شد: سپاه از دل مردم است و همواره مورد حمایت آنها بوده و مورد حمایت دولت نیز قرار دارد و امیدوارم آمریکا این اشتباه را نکند که نسبت به سپاه گستاخی داشته باشد چرا که این گستاخی از سمت دولت و مردم ایران محکوم است و بدون پاسخ نخواهد بود.

باهدف ایجاد امنیت بیشتر در فضای مجازی: استفاده از بازپرسان اینترنتی در انگلستان

ایده “بازپرس اینترنتی” در انگلستان پس از تصویب هیئت وزیران دولت، توسط دپارتمان دیجیتال، فرهنگ، رسانه و ورزش انگلستان (DCMS) از پاییز به بعد جنبه قانونی و رسمی پیدا خواهد کرد.
 
⁣سخنگویی این سازمان دولتی می‌گوید: “ما مصمم هستیم که بریتانیا را به‌عنوان امن‌ترین مکان در جهان برای آنلاین بودن و همچنین محافظت از کودکان از خطراتی که ممکن است [در فضای مجازی] با آن روبرو شوند، تبدیل کنیم.
 
دپارتمان DCMS بخش دولتی بریتانیا است که مسئولیت فرهنگ و ورزش در انگلستان و برخی از جنبه‌های رسانه‌ای نظیر اینترنت و پخش سراسری دیجیتال را در انگلستان بر عهده دارد.
 
بازپرس اینترنتی به شکایات آنلاین شامل انتشار محتوای غیرقانونی در فضای مجازی و تهدیدات خشونت‌آمیز در شبکه‌های اجتماعی، رسیدگی کرده و برای اینکار ممکن است نسبت به پیگیری موضوع از طریق تماس با سرویس‌دهنده اقدام کند.
 
ابتکار این طرح توسط آلیسون ساندرز، مدیر پرونده‌های عمومی و به‌منظور متوقف کردن آزار و اذیت و تهدیدات اینترنتی و آنلاین بوده است. قرار است هزینه‌های این طرح نیز توسط شرکت‌ها و عرضه‌کنندگان شبکه‌های اجتماعی تأمین شود.
 
به گفته یکی از نمایندگان مجلس و رئیس کمیته انتخابات داخلی، “واکنش شرکت‌ها و سرویس‌دهندگان شبکه‌های اجتماعی نسبت به افراط‌گرایی و درج محتوای غیرقانونی، تهدید و ارعاب آنلاین بیش‌ازحد کند بوده و این امر زندگی همه ما را تحت تأثیر قرار می‌دهد. اینها بزرگ‌ترین و ثروتمندترین شرکت‌های دنیا هستند – آنها باید به وظیفه خود دراین‌باره عمل کنند…
 
لازم به ذکر است استراتژی ایمنی در اینترنت توسط وزارت دیجیتال و فرهنگ منتشر شده و توصیه‌های وزیر دیجیتال و فرهنگ درباره آن لحاظ خواهد شد.
 
در حال حاضر ایده بازپرس اینترنتی در برخی کشورها ازجمله فرانسه و استرالیا اجرا شده است.

جست‌وجوگرها چگونه به‌وجود آمدند؟

شاید کاربران ندانند که در گذشته برنامه‌هایی هم‌چون Archie، ورونیکا (Veronica) و جاگ‌هد (Jughead) فهرست‌ کل فایل‌های قرار گرفته روی وبگاه‌های FTP را جمع‌آوری و پایگاه داده‌ قابل جست‌وجویی از نام فایل‌ها را ایجاد می‌کردند.
 
تا قبل از وجود جست‌وجوگرها، به دلیل گستره‌ی کوچک و محدود اینترنت، فهرست کاملی از تمام سرویس‌دهنده‌های وب وجود داشت. استفاده از این فهرست برای آگاهی از سرفصل‌ها و اطلاعات قابل دسترس در آن‌ها برای کاربران کفایت می‌کرد، اما پس از شروع دوران شکوفایی اینترنت و ارائه‌کنندگان خدمات و افزایش غیرقابل تصور میزان محتوا و وبگاه‌های ارائه‌شده در این عرصه، دیگر فهرست‌های فوق‌الذکر پاسخ‌گوی نیازهای کاربران نبوده و وجود ابزاری جدید در این میان کاملا احساس می‌شد تا اطلاعات را به روز و جدید نگه‌داری کند.
 
یکی از ابتدایی‌ترین ابزارهای جست‌وجوی اینترنت Archie نام داشت که از نام «archive» با حذف حرف «v» آن گرفته شده است.
 
بر اساس آنچه که در کتاب تجارت الکترونیک از طریق بهینه‌سازی موتورهای جست‌وجو آمده است این ابزار در سال ۱۹۹۰ توسط آلن امتیج (Alan Emtage)، دانشجوی دانشگاه مک گیل در مونترال ابداع شد. این برنامه‌ فهرست‌های کل فایل‌های قرار گرفته برروی وبگاه‌های FTP را جمع‌آوری کرده و پایگاه داده‌ای قابل جست‌وجویی از نام فایل‌ها ایجاد می‌کرد، یعنی جست‌وجوی Archie شامل محتویات وبگاه‌ از جمله متن و اسناد موجود این مجموعه‌ها نبوده و آن‌ها را نمایه نمی‌کرد.
 
با ظهور گوفر (Gopher) در سال ۱۹۹۱ توسط مارک مک کاهیل در دانشگاه مینه سوتا دو برنامه‌ی جست‌وجوی جدید به نام‌های، ورونیکا (Veronica) و جاگهد (Jughead) پا به عرصه‌ی حیات گذاشتند. این برنامه‌ها همانند Archie نام فایل‌ها و عناوین ذخیره شده در سامانه‌های نمایه گوفر را جست‌وجو می‌کردند.
 
ورونیکا که نام آن از سرواژه‌های عبارت انگلیسی (Very Easy Rodent _ Oriented Net _wide Index to Computerized Archives) ساخته شده است. جست‌وجوی کلیدی واژه‌ای برای اغلب عناوین منوها در تمام فهرست‌های گوفر را فراهم آورده بود و جاگهد که نام آن از سرواژه‌های عبارت انگلیسی Jonzy Universal Gopher Hierarchy Excavation And Display ساخته شده است، ابزاری برای کسب اطلاعات منو از سرویس‌دهنده‌های خاص گوفر بود.
 
اولین جست‌وجوگر وب با استفاده از ربات‌های نرم‌افزاری وندکس (wandex) نام داشت، ماتیوگری یکی از دانشجویان دانشگاه MIT اولین ربات جست‌وجوگر اینترنتی را با نام World Wide Web Wanderer برای شمارش سرویس‌دهنده‌های وب به منظور محاسبه‌ی رشد گستردگی وب طراحی کرد. گری به زودی با ارتقاء ربات خود آن را برای جمع‌آوری اطلاعات واقعی وبگاه در جست‌وجوگر وندکس به کار گرفت.
 
در سال ۱۹۹۳ مارتین کاستر در پاسخ به موتور جست‌وجوی وندکس، الی وب (ALIWEB: Archie Like Indexing of the Web) را طراحی کرد که در آن به جای به کارگیری ربات‌ها از شیوه‌ی دیگری یعنی نمایه‌سازی وبگاه توسط مدیران و طراحان آن استفاده می‌شد، به این ترتیب افراد می‌توانستند خود به توصیف محتوای وبگاه خود بپردازند.
 
به دلیل فقدان آگاهی غالب کاربران از چگونگی تنظیم و ارسال اطلاعات مربوط به وبگاه‌ خود استفاده از این شیوه‌ محدودیت‌هایی را داشت، اما تا حدی جبران مشکلات ربات‌های نرم‌افزاری را می‌کرد، زیرا ربات‌ها حجم زیادی از پهنای شبکه را اشغال می‌کردند و این مساله گاهی باعث از کار افتادن سامانه‌ها می‌شد.
 
از این پس با رشد ناگهانی اینترنت و افزایش غیرقابل باور حجم وبگاه‌ها، از سوی دیگر اثبات سودآوری شبکه، اهمیت جست‌وجوگرها بیش از پیش آشکار شده و با شکل‌گیری فن‌آوری‌های جدید ربات‌های خزنده‌ی قوی‌تر و سامانه‌های جست‌وجوی پیشرفته‌تر، وبگاه‌های جست‌وجو رقابت با یکدیگر را به طورجدی در پیش گرفتند و از آنجایی که تنها راه رویارویی با حجم فزاینده‌ی اطلاعات در محیط وب، ابزارهای جست‌وجو محسوب می‌شدند گسترش و پیشرفت آن‌ها اهمیت خاصی یافت به طوری که این فن‌آوری با عمری کم‌تر از دو دهه‌، یکی از پرکارترین ابزارهای مورد استفاده‌ی کاربران وب است.

کی و کجا وای‌فای رایگان می‌دهند؟

اگرچه امروزه بسته‌های اینترنتی اپراتورها برای اکثر گوشی‌های هوشمند فعال است، اما همچنان نیاز به وای‌فای در برخی اماکن و در شرایطی که به هر دلیل اینترنت گوشی فعال نیست، حس می‌شود. به همین دلیل وزیر ارتباطات به اپراتورها توصیه کرده وای‌فای رایگان با حجمی مشخص را در مکان‌های عمومی به کاربران ارائه دهند؛ اتفاقی که مشابه آن در دنیا مرسوم است.
 
وای‌فای‌ شهری با قابلیت ارایه سرعت و کیفیت بالا و گاهی رایگان برای کاربرانی که در لحظه به اینترنت موبایل خود دسترسی ندارند و همچنین با توجه به نیاز ابزارهای فاقد سیم‌کارت مانند لپ‌تاپ و تبلت‌ به وای‌فای، مورد توجه کاربران هستند، از کسانی که برای چند دقیقه در فروشگاه و کافه‌های شهری در انتظارند تا مسافرانی که در لابی هتل قصد کارهای اینترنتی داشته و به هر دلیل امکان استفاده از نسل‌های سوم و چهارم موبایل را ندارند.
 
اتصال به اینترنت و استفاده از پیام‌رسان‌ها و شبکه‌های اجتماعی امروزه به جزئی جدایی‌ناپذیر از زندگی روزمره افراد تبدیل شده است و دسترسی آسان به فضای مجازی باعث شده تا روند اطلاع‌رسانی و ارتباط افراد با یکدیگر تسریع یابد. همچنین با گسترش نفوذ دستگاه‌های همراه نیاز به آنلاین بودن افزایش یافته و یکی از بهترین و به‌صرفه‌ترین روش‌ها برای این منظور استفاده از وای‌فای است. به همین دلیل روزبه‌روز مکان‌های بیشتری برای جذب مشتری، محل خود را به وای‌فای عمومی و رایگان مجهز می‌کنند.
 
رسم ارائه وای‌فای رایگان در جهان
 
در بسیاری از کشورهای پیشرفته جهان استفاده از وای‌فای در فضاهای شهری و عمومی مانند میدان‌ها، ایستگاه‌های اتوبوس، بیمارستان‌ها و دانشگاه‌ها به امری عادی تبدیل شده است و بعضا شهرداری‌ها سعی می‌کنند با ارایه وای‌فای، رضایت خاطر شهروندان را کسب کنند. با وجود این، در کشور ما وای‌فای شهری هنوز به صورت گسترده به اجرا در نیامده است.
 
شرکت گوگل برنامه ارائه خدمات رایگان اینترنت وای‌فای خود را آغاز کرده است. این خدمات در کشور هند ارائه شده و گوگل این کار را برای اینکه افراد بیشتری آنلاین شوند و بتوانند به خدمات این شرکت دسترسی یابند، انجام داد. این کار در سال ۲۰۱۶ به افزایش ۱۵ دقیقه‌ای مصرف روزانه داده از طریق گوشی‌های هوشمند انجامید. همچنین اخیرا هم قصد دارد خدمات وای‌فای رایگان خود را در اندونزی ارائه دهد که در ایستگاه‌های راه آهن، دانشگاه‌ها و دیگر نقاط عمومی در دسترس و برای همه مردم قابل استفاده خواهد بود.
 
همچنین اتحادیه اروپا طرحی سه ساله با بودجه ۱۲۰ میلیون یورو (۱۴۱ میلیون دلار)  برای فراهم کردن اینترنت وای‌فای رایگان عمومی در ۶۰۰۰ شهر این منطقه تصویب کرده است. بر اساس این طرح، اینترنت بی‌سیم در مراکز عمومی شهرها از جمله کتابخانه‌ها، ادارات عمومی و بیمارستان‌ها برقرار می‌شود.
 
انحصار ابتدایی برای ارائه وای‌فای شهری
 
با ورود نسل‌های بالاتر اینترنت به ایران، ابتدا تنها یکی از اپراتورها بود که انحصار نسل‌های سوم و چهارم موبایل و ارائه وای‌فای شهری را در اختیار داشت. این انحصار در ابتدا مانع ورود سایر اپراتورها و فعالان اینترنت به پروژه وای‌فای شهری بود؛ اما با پایان یافتن انحصار این اپراتور بر وای‌فای شهری در کنار نسل سوم و چهارم موبایل از شهریور ماه ۹۳،‌ دست سایر اپراتورها نیز برای ارایه وای‌فای شهری باز شد.
 
همچنین در حال حاضر چندین دانشگاه کشور در محیط دانشگاه به دانشجویان خود وای‌فای رایگان ارایه می‌دهند و وجود وای‌فای رایگان در بسیاری از هتل‌ها، کافه‌ها و رستوران‌های کشور نیز به امری عادی بلد شده است. حتی در برهه‌ای از زمان یکی از اپراتورهای موبایل در تفریحگاه توچال تهران البته در حجمی محدود اقدام به ارایه وای‌فای شهری رایگان کرد.
 
البته پس از آن نیز داوود زارعیان -معاون شرکت مخابرات ایران- درخصوص برنامه های وزارت ارتباطات برای توسعه وای فای شهری وعده داده بود بیشتر نقاط پرترافیک مجهز به وای‌فای می‌شوند و حتی از ابلاغ برنامه‌ای برای ایجاد وای‌فای شهری در نقاط مرکزی تهران شامل حدفاصل چهارراه ولی‌عصر تا میدان انقلاب خبر داده بود. او همچنین از سال ۹۳، از احتمال طرحی برای تغییر کاربری کیوسک‌های تلفن و استفاده آنها برای ارائه وای‌فای شهری به مردم خبر داد.
 
برای ارائه وای‌فای شهری به مجوز رگولاتوری نیاز است که البته به نظر می‌رسد اپراتورها برای دریافت این مجوز با مانعی روبه‌رو نیستند. اگرچه با ارائه وای‌فای شهری، ممکن است سهم اپراتورها از بازار پرشتاب مصرف اینترنت تحت تاثیر قرار گیرد، اما باید توجه داشت همین حالا هم تقریبا اکثر گوشی‌های هوشمندی که در اختیار کاربران قرار دارد، به اینترنت اپراتورها مجهز است و ارائه وای‌فای رایگان تنها دسترسی به اینترنت را برای مدتی آسان‌تر می‌کند.
 
تجربه موفق وای‌فای رایگان در اربعین
 
محمدجواد آذری جهرمی - وزیر ارتباطات و فناوری اطلاعات - که سال گذشته در مقام مدیرعامل شرکت ارتباطات زیرساخت حضور داشت، از ارائه وای‌فای رایگان توسط اپراتورها برای زائران اربعین در مرز کشور و در مسیر کربلا تا نجف خبر داده بود. در آن زمان اپراتورهای داخلی با اپراتور عراقی قراردادی عقد کرده بودند و با پیش‌خرید حجم‌های ارائه‌شده از اپراتور عراقی، ارائه رایگان سرویس وای‌فای میسر شده بود.
 
البته جهرمی همان زمان درباره محدودیت‌های وای‌فای اظهار کرده بود: قطعا وای‌فای محدودیت‌هایی دارد و همه نمی‌توانند از اینترنت رایگان به صورت نامحدود استفاده کنند. هزینه‌ای که شده برای احساس امنیت و اتصال است که در مواقع ضروری اطلاع‌رسانی انجام شود و اینکه این امکانات به فضای سرگرمی تبدیل شود مناسب آن فضا هم نیست. همچنین به دلیل جمعیت زیاد، به خصوص در ساعات شب، شبکه وای‌فای کامل از شبکه خارج می‌شود و قابل استفاده نیست.
 
اما در آخرین اظهارنظرها درباره ارائه وای‌فای رایگان، جهرمی که از مرداد ماه در مقام وزارت ارتباطات و فناوری اطلاعات حاضر شده است، از لزوم ایجاد رفاه بیشتر برای مردم توسط اپراتورها سخن گفت و اظهار کرد: اپراتورها باید به فروشگاه‌ها و مراکز رفاهی به صورت عمومی خدماتی ارائه دهند. خدمات وای‌فای با حجم مشخص باید برای رفاه مردم قرار گیرد. همان‌طور که در دنیا مرسوم است این اتفاق بیفتد.
 
بنابراین در شرایطی که رگولاتوری دست اپراتورها را برای ارائه وای‌فای شهری با دریافت مجوز باز گذاشته است و خود وزیر ارتباطات و فناوری اطلاعات هم از اپراتورها خواسته تا برای مراکز عمومی و البته با حجم مشخص وای‌فای ارائه دهند، به نظر می‌رسد اکنون توپ در زمین اپراتورهاست؛ تا با این کار رفاه بیشتری برای کاربران فراهم کرده و به شرکت‌های توسعه‌ای در جهان نزدیک‌تر شوند.

ذخیره پسورد در مرورگرها؛ آری یا خیر؟

اگر به سایت‌هایی که در آن‌ها حساب کاربری دارید وارد ‌شوید، معمولا از شما برای ذخیره کردن یا نکردن رمز عبورتان سوال می‌کنند تا ورود شما برای بار دوم و بدون وارد کردن رمز عبور آسان‌تر شود؛ اما یکی از راه‌های حفظ امنیت خصوصا در اماکن عمومی، ذخیره نکردن این کلمات عبور است. بنابراین بهتر است تا حد ممکن کلمه‌های عبور را ذخیره نکنید.
 
بهترین روش شناخته‌شده حفظ امنیت، ذخیره نکردن کلمات عبور یا همان پسورد است. به همین دلیل بیشتر مرورگرها قبل از ذخیره کلمه عبوری که توسط کاربر وارد شده است، از او درباره این کار سوال می‌پرسند و فقط در صورت موافقت کاربر اقدام به ذخیره‌سازی می‌کنند.
 
این موضوع زمانی اهمیت پیدا می‌کند که از رایانه‌های اماکن عمومی مثل کافی‌نت‌ها استفاده می‌کنند. کلمه‌های عبور ذخیره‌شده توسط مرورگر به سادگی قابل دستیابی هستند. اکثر کاربرانی که در سایت‌های مختلف مانند پست الکترونیک، شبکه‌های اجتماعی و غیره دارای یک پروفایل شخصی هستند و برای جلوگیری از هک شدن و امنیت اطلاعات خود باید از ذخیره شدن پسورد روی سیستم جلوگیری کنند.
 
ذخیره کردن یا غیرفعال کردن پسوردها در مرورگرها
 
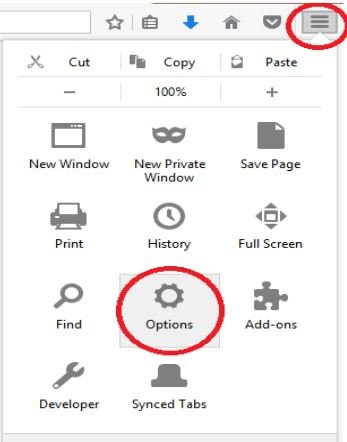
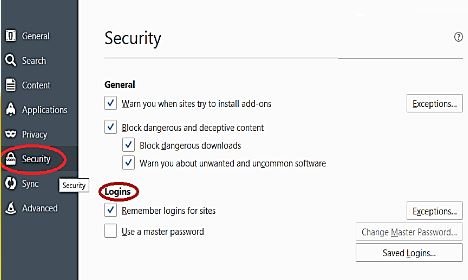
در مرورگر فایرفاکس، در بخش passwords، دو گزینه Remember Passwords for sites وUse a master password  وجود دارد.


با انتخاب گزینه اول، پسوردهایی که وارد می‌کنید، ذخیره می‌شود البته از قبل از ذخیره کردن پسورد، سوال می‌کند. با انتخاب گزینه دوم یک «پسورد اصلی» برای کلیه پسوردها در نظر گرفته می‌شود که بدون دانستن آن، هیچکس نمی‌تواند از پسوردهای ذخیره‌شده در مرورگر استفاده کند.


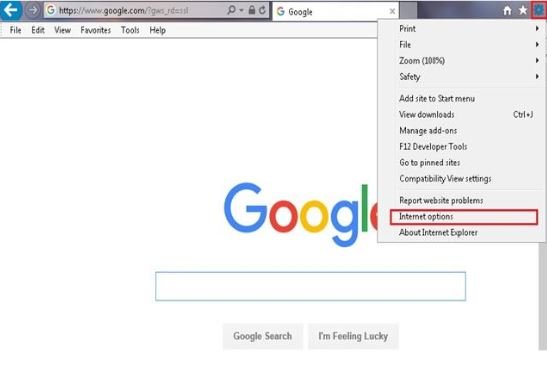
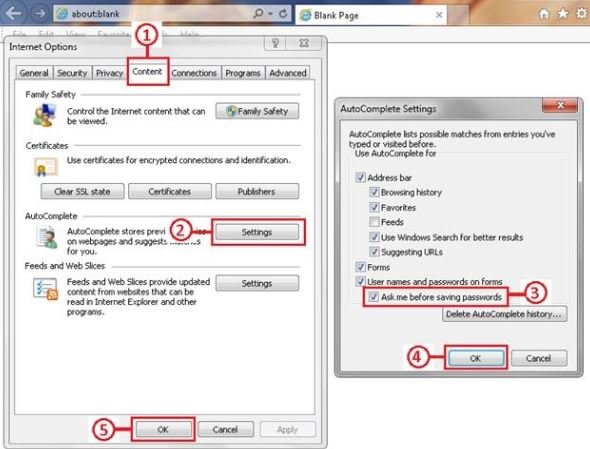
در مرورگر اینترنت اکسپلورور، ابتدا باید روی گزینه options Internet کلیک کنید.
 
 
برای حذف شدن یوزر پسوردهای قبلی می‌توان از دکمه Delete Auto Complete کمک گرفت.
 
 
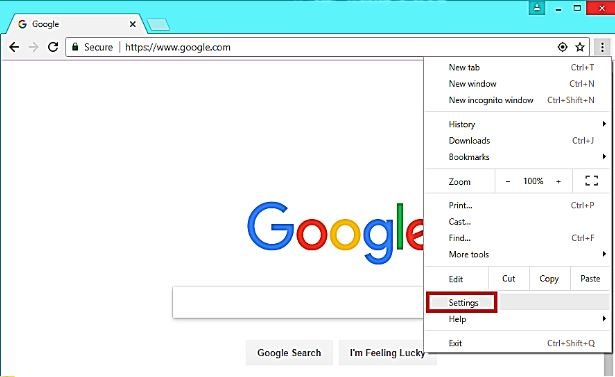
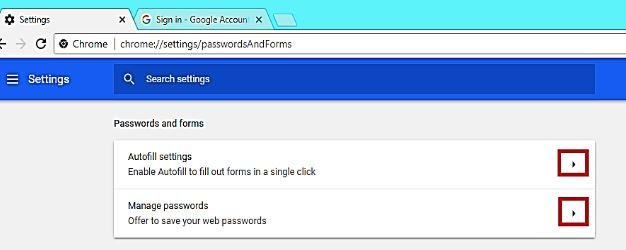
در مرورگر گوگل کروم، با غیرفعال کردن گزینه offer to save your web passwords این مرورگر در خصوص ذخیره نام کاربری و رمزهای عبور از کاربر سوال نمی‌کند.


ارائه فرآیند جدید احراز هویت گوگل برای کاربران مشهور

گوگل خدمت احراز هویت دومرحله ای خود را برای محافظت از اطلاعات کاربران مشهور خود ارتقا می دهد.
گوگل تصمیم دارد ابزار احراز هویت دومرحله ای خود را ارتقا دهد. این اقدام امنیتی فیزیکی با هدف محافظت از کاربران مشهور خود در برابر حملات سایبری انجام می شود.
 
خدمت جدید که Advenced Protection Program نامیده می شود احتمالا از ماه آتی میلادی ارائه خواهد شد. همچنین فرایند احراز هویت استاندارد برای خدماتی مانند جی میل و گوگل درایو به وسیله کلیدهای امنیتی فیزیکی USB انجام می شود.
 
این خدمت همچنین اپلیکیشن ها و خدمات طرف سومی را محدود می کند که قابلیت اتصال به حساب کاربری گوگل کاربر را دارند.
 
البته این تغییرات روی کاربران معمولی و استاندارد گوگل تاثیری نمی گذارد، بلکه برای مدیران شرکت ها، سیاستمداران و افرادی که نگرانی های امنیتی متعددی دارند، عرضه خواهد شد.

دامی برای ناآگاهان

دسک‌تاپ فیشینگ یکی از روش‌های کلاهبرداری به قصد سرقت هویت کاربران اینترنت با استفاده از دسترسی به اطلاعات محرمانه آنان است. با وجود اینکه استفاده از این شگرد مجرمانه رو به افزایش است، افراد اطلاعات کاملی از این نوع کلاهبرداری ندارند و در دام آن گرفتار می‌شوند.
 
در دنیای کنونی که لحظه به لحظه ابزار و امکانات جدید به بازار عرضه می‌شود، کمی دانش فنی کاربران از این فناوری‌ها، زمینه را برای سوءاستفاده مجرمان فراهم آورده و این افراد فرصت‌طلب با شیوه‌های مختلف و مهندسی اجتماعی به کلاهبرداری اقدام می‌کنند. دسک‌تاپ فیشینگ یکی از موارد مجرمانه است که روزبه‌روز در حال افزایش است و قربانیان زیادی در این رابطه وجود دارند.
 
همانطور که بارها گفته شده، فیشینگ به تلاش برای به دست آوردن اطلاعاتی مانند نام کاربری، رمز عبور، اطلاعات حساب بانکی و غیره از طریق جعل یک وب‌سایت، آدرس ایمیل و غیره گفته می‌شود. به عبارت ساده‌تر، وقتی شخصی سعی می‌کند شما را فریب دهد تا اطلاعات شخصی‌تان را در اختیارش بگذارید، یک حمله فیشینگ اتفاق می‌افتد.
 
اما دسک‌تاپ فیشینگ همان‌طور که در گزارش وب‌سایت فتا آمده است، روش پیشرفته‌ی فیشینگ بوده که در آن، کاربران به‌راحتی نمی‌توانند صفحات اصلی را از جعلی تشخیص دهند، چون حتی آدرس سایت جعلی نیز کاملاً با سایت اصلی یکسان است و شخص رجوع‌کننده به چنین سایتی در ظاهر با موارد مشکوکی مواجه نمی‌شود.
 
مجرم در این شیوه، ابتدا با ارسال یک بدافزار به سیستم قربانی، سعی بر دستکاری در فایل هاست کامپیوتر قربانیان را دارد و IP سایت جعلی خود را اضافه می‌کند و به سبب آن با اینکه کاربر آدرس واقعی را در آدرس بار مرورگر خود وارد می‌کند، به جای صفحه اصلی، صفحه جعلی باز شده و در اختیار قربانی قرار می‌گیرد. قربانی نیز بی‌اطلاع از اتفاقات پشت پرده‌ای که افتاده، اطلاعات محرمانه خود را وارد صفحه جعلی کرده و در نهایت اطلاعات وی برای مجرم ارسال می‌شود.
 
این شیوه نیازمند آلودگی سیستم کاربر است و مجوز آلوده شدن سیستم را خود قربانی باید صادر کند. بدین معنا که فرد هکر با استفاده از مهندسی اجتماعی قربانی را ترغیب به اجرای فایل آلوده (تروجان) می‌کند.
 
توصیه‌های لازم جهت مقابله با دسک‌تاپ فیشینگ
 
برای مقابله با فیشینگ و دسک‌تاپ فیشینگ، کاربران باید آدرس درون نوار مرورگر خود را با آدرس واقعی سایت مورد نظر تطبیق دهند و از طریق لینک‌های مشکوک (لینک‌های موجود در صفحات اینترنتی، ایمیل‌ها، شبکه‌های اجتماعی و ...) وارد درگاه‌های پرداخت بانک‌ها، صفحات لاگین و وب‌سایت‌های مهم نشوند.
 
همچنین نباید از نسخه‌های قدیمی سیستم عامل ویندوز  استفاده شود و همواره نسبت به به‌روز کردن آن اقدام کنند. از یک آنتی‌ویروس مناسب و قوی استفاده و همواره به‌روزرسانی کنند. از مرورگرهای با قابلیت آنتی‌فیشینگ استفاده و مرورگرها را همواره به‌روز کنند. از دانلود و اجرای فایل‌های پیوست ایمیل‌های مشکوک و ناشناس جداً خودداری و نرم‌افزارهای مورد نیاز خود را از سایت‌های معتبر دارای اصالت، خریداری و دانلود کنید. به نرم‌افزارهای رایگان و کرک‌شده که در اینترنت قرار داده می‌شود اعتماد نکنید.

رشد سالانه ۶۱ درصدی خدمات بانک و بیمه با استفاده از ارتباطات مخابراتی

تبادل داده‌های خصوصی در بازارهای مالی و بیمه جای اینترنت عمومی را گرفته و تا سال ۲۰۲۰ میلادی، ظرفیت تبادل داده‌های خصوصی بین کسب و کارها تقریبا به 6برابر آنچه در اینترنت عمومی اتفاق می‌افتد، خواهد رسید.
 
در گزارش اخیر شاخص جهانی اتصالات متقابل توسط موسسه اکونیکس که ارائه‌کننده ارتباطات و فناوری متقابل سازمانی است، افزایش تبادل داده‌های خصوصی بین کسب و کارها مورد توجه قرار گرفته و پیش‌بینی شده که بخش‌های بانکداری و بیمه، بزرگ‌ترین مصرف‌کننده پهنای باند اتصالات متقابل خواهند بود. این بدین معناست که کسب و کارهای خصوصی اساسا اینترنت عمومی را کنار گذاشته و با یکدیگر از طریق مراکز داده‌ها در سراسر جهان ارتباط برقرار می‌کنند.
 
 نتایج این پژوهش نشان می‌دهد که تا سال ۲۰۲۰، پهنای باند اتصالات متقابل تا بیش از ۵ هزار ترابایت بر ثانیه (Tbps) افزایش خواهد یافت که به‌طور متوسط، رشد ۴۵درصدی در پی خواهد داشت که با ۸۵۵ Tbps و ۲۴درصد رشد در ترافیک جهانی اینترنت، رشدی بسیار چشمگیر خواهد بود. با دیجیتال‌سازی خدمات مالی و ضرورت حمایت شرکت‌ها از الگوهای جدید حفظ مشتری، پیش‌بینی می‌شود تا سال ۲۰۲۰ بخش بانکداری و بیمه از ۹۸۵ Tbps ظرفیت پهنای باند اتصالات متقابل بهره‌برداری کند

عضو کمیسیون تنظیم مقررات ارتباطات: کاهش نرخ اینترنت دانشگاهها محسوس نیست/ مصوبه بازنگری شود

عضو کمیسیون تنظیم مقررات ارتباطات با بیان اینکه کاهش ۵۰ درصدی قیمت اینترنت برای دانشگاهها ملموس نیست، گفت: مصوبه نرخ اینترنت دانشگاهها و مراکز علمی نیازمند بازنگری است.
احمد معتمدی در گفتگو با مهر، در مورد نحوه اعمال مصوبه کاهش ۵۰ درصدی قیمت اینترنتی که در اختیار دانشگاهها و مراکز علمی قرار می گیرد، اظهار داشت: این مصوبه از سوی سازمان تنظیم مقررات ارتباطات به دانشگاهها ابلاغ شده اما هنوز به صورت ملموس در اختیار دانشگاهها قرار نگرفته است.
 
رئیس دانشگاه صنعتی امیرکبیر با بیان اینکه این تغییر قیمت هنوز روی فیش کارکرد اینترنت دانشگاهها احساس نشده است، گفت: برخی دانشگاهها هنوز به شبکه ملی اطلاعات متصل نیستند و برخی مباحث فنی اتصال دانشگاهها نیز نیازمند زمان است. به همین دلیل این کاهش قیمت آنطور که باید محسوس نیست.
 
معتمدی با اشاره به اینکه کاهش ۵۰ درصدی قیمت پهنای باند در صورتی ملموس خواهد بود که ظرفیت بالایی از پهنای باند در اختیار دانشگاهها قرار گیرد، اضافه کرد: این مصوبه و نوع اعمال آن برای دانشگاهها نیازمند بازنگری و اصلاح است. باید مدلی تعیین شود که اپراتورهای اینترنتی به صورت مستقیم به دانشگاهها اینترنت واگذار کنند و ۵۰ درصد کاهش را روی قبوض کارکرد دانشگاهها اعمال کنند.
 
عضو کمیسیون تنظیم مقررات ارتباطات با تاکید براینکه اقدام این کمیسیون برای کاهش هزینه استفاده از اینترنت در دانشگاهها، اقدام مثبتی است، گفت: اما باید نتیجه آن برای دانشگاهها ملموس باشد.
 
وی ادامه داد: به طور قطع درصورتی که قیمت اینترنت کاهش یابد، دانشگاهها با بودجه های فعلی می توانند پهنای باند بیشتری دریافت کنند.
 
رئیس دانشگاه صنعتی امیرکبیر با اشاره به اتصال به شبکه علمی کشور و تاثیر آن در اینترنت دانشگاهها، خاطرنشان کرد: مفهوم اصلی شبکه علمی این نیست که اینترنت را با قیمت پایین در اختیار دانشگاهها بگذارد بلکه قرار است این شبکه محلی برای تبادل اطلاعات بین دانشگاهها باشد تا دانشگاهها بتوانند از منابع علمی و بانک اطلاعاتی یکدیگر استفاده کنند.
 
وی اضافه کرد: شبکه علمی کشور نیازمند افزایش میزان محتوا است و باید بستری فراهم شود تا دانشگاهها، منابع علمی شان را روی این شبکه قرار دهند.