آموزش افزودن افکت و فیلتر به عکس، فیلم و Gif در Whatsapp

درست از زمانی که سرویس های اجتماعی شروع به تقویت محتواهای تصویری نظیر عکس و ویدیو کرده اند برخی از تغییرات خود را از سرویس های قدیمی تری مثل اسنپچت به ارث برده اند. بدین صورت بسیاری از کاربران با ذکر این موضوع سعی در دست کم گرفتن تلاش توسعه دهندگان کرده اند. اما در آخرین بروز رسانی واتس اپ که حدود دو الی سه هفته پیش رخ داد، به طور جالب انگیزی متوجه شدیم که در این برنامه حالا شما می توانید تغییراتی روی عکس و فیلم ها ایجاد کنید. از طرفی شما می توانید از طریق واتس اپ، فیلم های خود را به گیف تبدیل کنید و حالا در این بروز رسانی قادر خواهید بود که به سادگی روی این محتویات افکت های جذابی قرار دهید و بعد آن ها را برای دوستان خود به اشتراک بگذارید. البته یکی از قابلیت هایی که اخیرا به واتس اپ اضافه شد، امکان ایجاد استوری در واتس اپ بوده است که با این اوصاف ایجاد افکت ها واقعا برای این بخش از واتس اپ ضروری بوده است. البته شما می توانید بعد از افکت گذاری بر روی محتویات استوری های واتس اپ آن ها را دانلود کنید بدین منظور بیاموزید که چگونه استوری های Whatsapp را دانلود کنیم؟

WhatsAppFilters

حالا اگر می خواهید افکت گذاری روی فیلم و عکس های واتس اپ را تجربه کنید اولین کاری که باید کنید این است که نرم افزار واتس اپ را بروز رسانی کنید. از طریق مارکت های وطنی خودمان واتس اپ را جستجو کرده و دکمه بروز رسانی را بزنید و نصب را انجام دهید.

اگر از طریق ورژن به دنبال آخرین نسخه از واتس اپ در اندروید و ios هستید هم باید بدانید که آخرین ورژن از واتس اپ در ios که از این قابلیت ها بهره مند است ۲٫۱۷٫۳۰٫ بوده و در اندروید هم ۲٫۱۷٫۲۱۵ بوده است.

بدین منظور اپلیکیشن را بروز رسانی کنید و نرم افزار را باز کنید و به سراغ مکالمه چتی بروید که می خواهید از طریق آن عکس، فیلم و یا گیف را افکت گذاری کرده و برای فرد مقابل خود ارسال کنید.

فایل مورد نظر خود را انتخاب کنید و دکمه + را بزنید تا فیلتر ها را بتوانید اضافه کنید. با سوایپ کردن اسلاید به بالا نیز می توانید فیلترها را مشاهده کنید:

اگر می خواهید از طریق دوربین خود فایلی به اشتراک بگذارید کافی است روی گزینه دوم یعنی Photo & Video Library ضربه بزنید و بعد تصویر و فیلم مورد نظر خود را شر کنید.  در واقع با این کار می توانید فیلم و عکس هایی که در بخش camera roll قرار دارد را در اختیار واتس اپ قرار دهید.

به این مرحله که رسیدید می توانید فایل های مورد نظر خود را انتخاب کنید. دقت کنید که می توانید فیلم های خود را در حداکثر ۶ ثانیه به فایل گیف تبدیل کنید و آن را افکت گذاری کرده و برای دوستان خود ارسال کنید. از طریق منو های موجود می توانید حتی به دنبال فایل گیف نیز باشید. اگر همراه همیشگی گویا آی تی بوده باشید قطعا می دانید که پیش از این به شما یاد داده ایم که چگونه در WhatsApp فایل GIF جستجو و ارسال کنیم؟

وقتی که فایل مورد نظر خود را انتخاب کردید به بخش ویرایشی وارد شوید و با یک بار سوایپ کردن به بالا ( عکس سمت راست در بالا ) فیلتر ها را فعال کنید و یکی یکی آن ها را تست کنید. البته شمار فیلتر ها آنقدر زیاد نیست که هیجان اینستاگرام داشته باشد اما برای شروع کار تغییر خوبی است.


فیلتر مورد نظر خود را روی عکس اعمال کنید تا واتس اپ آن را روی تصویر و یا فیلم و یا گیف، تنظیم کند. بعد از این که از تنظیم درست عکس ها اطمینان پیدا کردید دکمه آبی رنگ را فشار دهید تا فایل افکت گذاری شده تان برای دوستتان ارسال شود.

دقت کنید که شما می توانید گروهی از تصاویر را با هم افکت گذاری کرده و به صورت یک مجموعه ان را برای دوست خود ارسال کنید. این کار کمک می کند که فرد مورد نظر نیازی به اسکرول کردن نداشته باشد و به راحتی بتواند عکس ها را با کمترین نیاز به اسکرول یکی بعد از دیگری مشاهده کند.

دقت کنید که این افکت و تغییرات هم اکنون هم برای کاربران ای او اس و هم برای یوزر های اندرویدی در دسترس است و کافی است که اپلیکیشن واتس اپ را بروز رسانی کنید. به محض ایجاد بروز رسانی خود واتس اپ نوتیفی لازم را برای تان ارسال می کند اما اگر از این جرگه باز مانده اید به مارکت سر بزنید تا آخرین نسخه واتس اپ را دانلود کنید.

شما می توانید تصاویر خود را از طریق اینستاگرام هم افکت گذاری کنید به طور وسیع تری بتوانید روی عکس کار کنید و در نهایت، فایل آماده شده را ذخیره کنید و روی واتس اپ شر کنید یا اینکه یک استوری ایجاد کنید. خوشبختانه این ترفند نیازی به جلبریک کردن گوشی آیفون و یا روت کردن گوشی های اندرویدی ندارد.

در این باره دیدگاه ها و تجربیات خود را با گویا آی تی در میان بگذارید و این مطلب را روی شبکه های اجتماعی نشر دهید تا به دست علاقمندان به واتس اپ برسد.

آموزش پنهان سازی / نمایش پست های Facebook برای افراد خاص

فیس بوک جای خیلی خوبی برای این است که با فامیل و دوستان خود در تماس باشید و به آن ها بگویید که در روزهای زندگی تان دقیقا چه می گذرد. این کار به درستی با کمک استتوس هایی که می نویسید انجام می گیرد. اما اگر بخواهید چیزی بنویسید که برخی از افراد آن را نبینند باید واقعا چکار کرد؟ این کار به سادگی آن است که می خواهید پستی را در معرض دید افرادی قرار دهید. این مقاله گویا آی تی را دنبال کنید تا بتوانید پست های مورد نظرتان را از دید دیگران پنهان کنید.

بدین منظور وارد اکانت فیس بوک خود از طریق مرورگر شوید و در Status box خود شروع به نوشتن آن چه که می خواهید نشر دهید نمایید. بعد از این که متن را کامل نوشتید و عکس و هر چه که دوست داشتید بدان اضافه کردید و تگ گذاری کردید، در سمت چپ باکس post عبارت Friends را مشاهده می کنید. این دکمه را بزنید و در انتهای آن گزینه More Options را مشاهده کرده و روی آن کلیک کنید.

نکته: دقت کنید که این عبارت یعنی عبارت سمت چپ دکمه پست متناسب با جایگاهی که قصد دارید از آن جا استتوس را ایجاد کنید، و در بخش های مختلف مثل گروه و پیج و غیره ممکن است تفاوت پیدا کند. بنابراین شما پیش از این که به جایگاه توجه کنید به عبارت روی دکمه فرند دقت کنید.

بعد از اینکه more options را کلیک کردید، مطابق تصویر زیر، زیر این گزینه عبارت Custom را مشاهده می کنید که باید روی آن کلیک کنید:

با زدن این گزینه می توانید پنجره Custom Privacy را مشاهده کنید که پیش رویتان باز می شود و می توانید از طریق آن پست را حسابی شخصی سازی کنید به این صفحه نگاه کنید:

در این جا شما با دو سکشن مختلف روبرو هستید. سکشن ابتدایی در واقع مکانی است که شما مشخص می کنید که چه کسی این پیام استتوس شما را مشاهده کند. در واقع با انتخاب افراد در این گزینه شما مشخص می کنید که فقط این افراد پست را مشاهده کنند. عموم از دیدن این پست منع خواهند شد. کافی است در باکس دو سه حرف ابتدای نام افرداد را مشخص کنید تا فیس بوک کمک کند تا آن ها را سریع پیدا کنید.

اما در سکشن دوم همه چیز عکس مرحله اول است. در این جا شما مشخص می کنید که پست مورد نظر از دید چه افرادی پنهان باشد. این بدین معنی است که شما می خواهید این پست را عمومی کنید یا برای افراد دوستان خود به نمایش بگذارید فقط می خواهید برخی یا یک نفر آن را نبینند. بدین منظور در این بخش هم چند کاراکتر بنویسید تا نام فرد مورد نظر بالا بیاید. بعد روی آن کلیک کنید تا در باکس دقیقا قرار بگیرد. این کار کمک می کند که نهایت شخصی سازی روی پست خود داشته باشید.

اما به یک هشدار هم دقت کنید:

اگر پست مورد نظر چنان مهم است که نباید یک فرد خاص آن را ببیند اما شما آن را به طور عمومی منتشر می کنید که فرد مورد نظر را از لیست بینندگان حذف می کنید، ممکن است فرد مورد نظر، اکانت دیگری داشته باشد بدین صورت می تواند در دسته افراد عام قرار گرفته و پست را مشاهده کند بنابراین دقت کنید که حتی وقتی که پست را می خواهید به طور عمومی یا برای لیستی از فرند ها نشر دهید، این تبصره ها را مورد بررسی قرار داده باشید.

در ادامه خوب است بدانید که شما می توانید دوستان خود را که در لیستی جدا گانه قرار دارند را در این بخش قرار دهید. به عکس زیر توجه کنید:

شما می توانید شماری از افراد را در گروه ها و لیست های خاص مشخص کنید و در این بخش ها معرفی کنید و بدین ترتیب استتوس های تان را برای افراد خاصی ارائه دهید. مثلا در اسکرین شات بالا، مشخص کرده ایم که فقط پست مورد نظر به  دسته ای از دوستان نمایش داده شود اما از میان همین دوستان افرادی وجود دارند که نمی خواهیم که آن مطالب را مشاهده کنند این افراد را لیست بندی کرده و در بخش دوم معرفی می کنیم و در نهایت دکمه آبی save change را می زنیم. وقتی که پست مورد نظر را در استانه انتشار قرار دادید و به صفحه اولیه برگشتید می توانید روی دکمه کاستیوم ماوس را نگهدارید تا ببینید که دقیقا برای چه افرادی آن را شخصی سازی کرده اید:

این کمک می کند که شما قبل از انتشار پست یک بار دیگر به طور سریع بررسی کنید که این برای چه کسانی تنظیم شده است.

در نهایت روی دکمه post کلیک کنید تا مطلب مورد نظر آن طور که برنامه ریزی کرده اید نشر داده شود:

تبصره بعدی هم این است که ممکن است شما بخواهید پستی انتشار دهید، که هیچ کدام از دوستان تان که شرایط خاصی دارند هیچ وقت از بروز رسانی تان مطلع نشوند. ممکن است شما افرادی را در لیست داشته باشید که قصد آنفرند کردن آن ها را نداشته باشید اما بخواهید از آپدیت های تان مطلع نشوند. بدین منظور وارد اکانت خود شوید و از طریق بخش سمت راست و بالا، وارد بخش تنظیمات شوید:

اگر شما در اثنای نوشتن پست خود، بخواهید این کار را کنید نگران هشدار Leave This Page نباشید چرا که مطلبی که در حال نوشتن آن هستید به طور کامل حفظ می شود:

Leave This Page

بنابراین Leave This Page را بزنید تا بتوانید به درستی وارد بخش تنظیمات شوید و این در حالی رخ می دهد که متنی که نوشته اید و یا عکسی که اپلود کرده اید به قوت خود در استتوس باکس شما باقی خواهد ماند.

در صفحه تنظیمات گزینه های مختلفی نمایش داده می شود که شما باید Privacy را انتخاب کنید. بدین منظور در سمت چپ گزینه Privacy را مطابق عکس زیر باز کنید:

با این انتخاب صفحه ای با نام Privacy Settings and Tools باز می شود.

در این جا عبارت Who can see my stuff را مشاهده می کنید. اگر روی ادیت کلیک کنید می توانید مشخص کنید که آن چه که نشر می دهید دقیقا به دست چه افرادی برسد. این گزینه یعنی ادیت در سمت راست عبارت Who can see future posts قرار دارد. تنظیمات آن به سادگی قابل انجام است.

در ادامه باز با گزینه Custom روبرو خواهید بود. در واقع در این بخش شما به طور عمومی و کامل برای تمام پست هایی که قصد دارید نشر دهید این تنظیمات را انجام می دهید و تنظیمات صرفا محدود به یک پست خاص نمی شود:

بدین صورت می توانید مشخص کنید که چه کسانی دقیقا پست شما را مشاهده کنند و چه کسانی از مطلبی که نشر می کنید مطلع نشوند. این ترفند بسیار کاربردی است بنابراین توصیه می شود که این آموزش را روی فیس بوک و دیگر شبکه های اجتماعی نشر دهید تا به دست علاقمندان و نیازمندان به این ترفند برسد.

دیدگاه ها و نظرات خود را در این باره با گویا آی تی در میان بگذارید.


مود شب در توییتر به صورت اتوماتیک در گوشی های اندرویدی فعال می شود

مود شب در توییتر به صورت اتوماتیک در گوشی های اندرویدی فعال می شود

قابلیت مود شب در اپلیکیشن توییتر اتوماتیک می شود.

گاهی اوقات نگاه کردن به صفحه نمایش سفید و روشن در فضاهای تاریک برای چشم ها آزاردهنده است؛ به همین دلیل نیز توییتر تصمیم گرفت تا مود شب را برای اپلیکیشن خود فعال کند. تنها کافی بود تا این قابلیت را فعال کرده تا پس زمینه ای تیره و نوشته های سفید رنگی را روی صفحه نمایش خود مشاهده کنید؛ به همین سادگی.

حال توییتر در گوشی های اندرویدی این قابلیت را به صورت اتوماتیک فعال می کند. این قابلیت در مرحله اول برای کاربران بتا توییتر در دسترس قرار می گیرد. با غروب و طلوع آفتاب، مود شب توییتر برای تمامی کاربران پر مصرف این اپلیکیشن فعال می شود.


قابلیت مود یا حالت شب توییتر با نسخه ۷.۲ این اپلیکیشن منتشر می شود. شما حالت معمولی این مود را فعال می کنید و سپس حالت اتوماتیک آن برای شما آماده است؛ البته اگر چنین عملکردی را انتخاب کنید. مود شب توییتر به زودی در دسترس تمامی کاربران قرار خواهد گرفت. 

.

منبع: gsmarena

مطلب مود شب در توییتر به صورت اتوماتیک در گوشی های اندرویدی فعال می شود برای اولین بار در وب سایت تکرا - اخبار روز تکنولوژی نوشته شده است.

وقتی کامپیوتر یا موبایل به شبکه‌های Wi-Fi عمومی وصل نمی‌شود چه کار کنیم؟

شبکه های وای فای به طور اختصاصی و البته عمومی در دسترس کاربران قرار می گیرد. بیشتر اوقات می توانید این شبکه های عمومی را در مکان های عمومی نظیر کتابخانه ها و فروشگاه ها مشاهده کنید. اما همینکه، بدانید یک شبکه رایگان عمومی در اختیارتان قرار دارد، بدین معنی نیست که تا روی دکمه اتصال کلیک کردید، می توانید به نت وصل شوید. از آن جا که وصل شدن به این شبکه ها کمی تا حدودی، باید قانونی صورت بگیرد، از شما در بدو اتصال، در خواست قبول مجوزی می شود. بدین ترتیب، بسیاری از مرورگرهای جدید که روی امنیت بسیار قوی کار کرده اند این مجوز ها را مانعی در تایید امنیت صد  در صدی می دانند و از اتصال شما را منع می کنند. این است که گاهی هنگام اتصال با چنین پیامی روبرو می شوید:


اکثر شبکه‌های عمومی از چیزی موسوم به Captive Portal استفاده می‌کنند. Captive Portal همان صفحه‌ی مجوز دهی‌ای است که در آن با شروط مکان مورد نظر موافقت کرده و برای دسترسی به Wi-Fi رایگان روی Connect کلیک می‌کنید. مشکل این جاست که بسیاری از مرورگرهای مدرن به خاطر پروتکل‌های امنیتی جدید با این پرتال‌ها مشکل دارند.


به زبان ساده، دلیلش این است که به جای این که از HTTPS فقط برای انتقال داده‌های خصوصی استفاده شود، از آن در همه‌ی وبسایت‌ها می‌شود. پروتکلی به نام HSTS مرورگرها را مجبور می‌کند که در همه‌ی سایت‌ها از HTTPS استفاده کنند، حتی آن سایت‌هایی که فقط متکی بر HTTP هستند.


پس زمانی که به وای-فای‌های عمومی وصل می‌شوید، درخواست دسترسی شما متوقف شده و به کپتیو پرتال هدایت می‌شوید. اکثر مواقع این روش به خوبی کار می‌کند. اما گاهی اوقات این انتقال مسیر توسط مرورگر مسدود می‌شود چون قبل از این که درخواست به سرور برسد مرورگر تلاش می‌کند تا آن را به صورت HTTPS در آورد. به طور خلاصه، مرورگر این درخواست را به صورت بالقوه خطرناک تلقی می‌کند و بدون تعامل با کاربر آن را مسدود می‌سازد.


راه حل مشکل این است که با استفاده از سایتی که از پروتکل‌های امنیتی استفاده نمی‌کند یک تغییر مسیر اجباری صورت پذیرد؛ درست مشابه روشی که در روزهای تاریک اینترنت از آن استفاده می‌شد. یک کانکشن خالص، رمزگذاری نشده و غیر ایمن که به سادگی فقط اجازه‌ی تغییر مسیر را می‌ٔدهد.


این اتفاق آن قدر شایع است که سایتی برای آن طراحی شده: Never SSL. پس اگر به یک وای-فای عمومی وصل شدید اما قادر به مشاهده‌ی صفحه‌ی کپتیو پرتال آن نبودید، کافی است یک پنجره‌ی مرورگر باز کرده و آدرس زیر را تایپ کنید:


neverssl.com


با این کار به طور خودکار به کپتیو پرتال مربوطه منتقل می‌شوید و با پذیرش شروط شبکه می‌توانید به آن وصل شوید.


شاید یک روز به جایی برسیم که کپتیو پرتال‌ها هم بتوانند با HTTPS و HSTS کار کنند، اما تا آن روز فعلاً از این طریق می‌توانیم کارمان را راه بیاندازیم. در این باره دیدگاه ها و تجربیات خود را با گویا آی تی در میان بگذارید و به ما بگویید در صورت بروز چنین خطاهایی یا در معرض چنین شرایطی قرار گرفتن شما چه فکری به سرتان زده که توانسته مشکل تان را برای اتصال به وای فای در حالت عمومی، و حتی رایگان حل کنید. همچنین این مطلب را روی شبکه های اجتماعی نشر دهید تا به دست کاربران دنیای مجازی برسد و بتوانند کاربری خود را ارتقا دهند.


سوتی مرگبار فیسبوک در خدمت داعش

فیسبوک با افشای غیر عمدی اطلاعات شخصی مدیران محتوایی خود، برای کاربرانی از شبکه های اجتماعی که مشکوک به ارتباط با تروریسم هستند، ایمنی آن ها را به خطر انداخته است.

گویا آی تی – این شکاف امنیتی، حدود ۱۰۰۰ کارمند را در ۲۲ بخش از فیسبوک تحت تأثیر قرار داده است که از نرم افزار مدیریت شرکت، برای مرور و حذف محتوای نامناسب نظیر مطالب جنسی، ابراز تنفر و تبلیغات برای تروریست ها استفاده می کنند.
در اواخر سال گذشته، اشکالی در این نرم افزار کشف شد، که به موجب آن محتوای پروفایل های شخصی مدیران محتوایی سایت، به طور خودکار و به صورت نوتیفیکیشن هایی در گروه هایی از فیسبوک، مشاهده می شد که ادمین های آن ها برای زیرپا گذاشتن قوانین سایت، از پلت فرم حذف شده بودند. به این ترتیب، اطلاعات شخصی مدیران فیسبوک برای ادمین های باقی مانده از این گروه ها قابل مشاهده بود.
از میان ۱۰۰۰ کارمندی که تحت تأثیر این مشکل قرار گرفتند، حدود ۴۰ نفر در یک واحد ضد تروریسی کار می کردند که مرکز اصلی آن در دفتر فیسبوک در دوبلین، پایتخت ایرلند واقع بود. پس از آنکه مشخص شد پروفایل های شخصی این افراد احتمالا در اختیار برخی از تروریست ها قرار گرفته است، ارزیابی ها نشان داد که شش نفر از این مدیران به شدت در خطر مورد حمله واقع شدن قرار دارند.

خبرگزاری گاردین با یکی از این شش نفر صحبت کرده است، که برای امنیت خود و خانواده اش حاضر نبود نام خود را فاش کند. این شهروند ایرلندی که در عراق متولد شده است، و در سال های ابتدایی از دهه دوم زندگی خودش قرار دارد، پس از آنکه متوجه شد هفت نفر از افرادی که به ارتباط با یک گروه تروریسی مشکوک بوده اند و او آن ها را از فیسبوک حذف کرده بود، پروفایل شخصی او را دیده اند، از ایرلند فرار کرد. گروه تروریستی اشاره شده، یک گروه مصری حامی حماس بوده است و اعضای آن از طرفداران داعش بوده اند.
فیسبوک این شکاف امنیتی را در بیانیه ای تأیید کرده است و گفته است که برای “شناسایی بهتر و جلوگیری از بروز چنین مسائلی در آینده” تغییراتی اساسی انجام داده است.
یکی از سخنگوهای فیسبوک گفته است:” ما اهمیت بسیاری به امنیت افرادی می دهیم که برای فیسبوک کار می کنند. به محض آنکه ما از این موضوع با خبر شدیم، آن را برطرف کرده و بررسی جامعی را برای کسب اطلاعات هر چه بیشتر در مورد این اتفاق آغاز کردیم.”
مدیری که اکنون خود را مخفی کرده است، یکی از صدها “تحلیلگر فعالیت های اجتماعی” بوده است که توسط شرکت بین المللی Cpl Recruiment به این کار گماشته شده اند. تحلیلگران فعالیت های اجتماعی معمولا کارمندانی با درآمدهای پایین هستند که مأمور اجرای سیاست های فیسبوک در مورد محتواهایی هستند که با استانداردهای اجتماعی آن، در تضاد است.
این مدیر، که در سنین خردسالی، به عنوان یک پناه جو وارد ایرلند شده است، از ترس آنکه مورد انتقام تروریست ها قرار بگیرد، شغل خود را ترک کرده و به مدت ۵ ماه به شرق اروپا سفر کرده است.

مجازات افرادی که در راستای مبارزه با تروریسم تلاش می کنند، از سوی گروه داعش، سر بریدن است. برای اینکار فقط باید دستور آن را به یکی از اعضای این گروه صادر کنند.
او با این توضیح که خانواده اش، از قبل تأثیر فعالیت های تروریستی را چشیده اند، می گوید :” ماندن در دوبلین بسیار خطرناک شده بود.” پدر او توسط گروهی ربوده شده و مورد ضرب و شتم قرار گرفته و عموی او نیز در عراق کشته شده است.
او می افزاید:”تنها دلیلی که ما در ایرلند زندگی می کردیم، فرار از تروریسم و تهدید های آن بود.”
این مدیر سایت فیسبوک گفته است که پروفایل های شخصی شش نفری که به احتمال زیاد ممکن است هدف حمله های تروریستی باشند، توسط اکانت هایی که با گروه های داعش، حزب الله و حزب کارگران کردستان در ارتباط بوده اند، دیده شده است. فیسبوک، خود را با لیست گروه های تروریستی دولت آمریکا تطبیق می دهد.
او بیان کرده است:” زمانی که زادگاه شما، یک منطقه جنگی بوده است و افرادی چنین خطرناک نام فامیل شما و خانواده تان را می دانند، قطعا می دانید که ممکن است به همین دلایل ساده افراد به فجیع ترین شکل، به قتل برسند. مجازات داعش برای افرادی که در جبهه مبارزه با تروریسم کار می کنند، سر بریدن است. تنها کاری که آن ها باید کنند، در اختیار گذاشتن اطلاعات برای یکی از افراد تندرو در همین حوالی است.”

این شش تن از مدیران نظارتی فیسبوک، که شرایط مشابهی داشته اند، پس از دریافت درخواست های دوستی از افرادی که با سازمان های تروریستی در ارتباط بوده اند و تحت نظر خود آن ها قرار داشته اند، به وجود مشکلات امنیتی مشکوک شدند.
یک بررسی فوری توسط تیم امنیتی فیسبوک نشان داد که پروفایل های شخصی متعلق به مدیران محتوایی سایت، برای این افراد قابل دسترسی بوده است. بر اساس ایمیل های داخلی که شواهد آن در اختیار سایت گاردین قرار گرفته است، فیسبوک به محض آن که این افشای اطلاعاتی در نوامبر ۲۰۱۶ تشخیص داده شد، جلسه ای فوری را بین ” نیرویی از دانشمندان و متخصصان داده ها و بازرسان امنیتی و عملیات های اجتماعی” تشکیل داد و به تمام کارمندان و افرادی که احتمال می داد تحت تأثیر این مشکل قرار بگیرند هشدار داد. بعلاوه، این شرکت ایمیل مخصوصی را برای جمع آوری اطلاعات از افرادی مشخص کرده است که تحت تأثیر این مشکل قرار گرفته اند: [email protected]
فیسبوک در این بررسی ها متوجه شد که پروفایل های شخصی مدیران محتوایی این شرکت، به طور خودکار در لیست فعالیت های گروه هایی که این مدیران تحت محدودیت قرار می داده اند، مشاهده می شده است.

کریگ دسوزا، مسئول بازرسی های جهانی فیسبوک، به طور مستقیم با برخی از این افراد قربانی، تماس گرفته است و با شش فردی که در معرض بیشترین خطرات قرار دارند، از طریق کنفرانس ویدئویی، ایمیل یا مسنجر فیسبوک، ارتباط برقرار کرده است.
در یکی از این تماس ها، پیش از آن که تحقیقات فیسبوک در این مورد تکمیل شود، د سوزا قصد داشت تا مدیران محتوایی را متقاعد کند که ” به احتمال زیاد” تروریست های مظنونی که از هویت این شش نفر آگاه شده اند توانایی دسترسی به این افراد را نخواهند داشت.
د سوزا در این باره نوشت:” به یاد داشته باشید زمانی که فردی نام شما را در لیست فعالیت های اکانت خود می بیند، این لیست اطلاعات زیادی را در بر می گیرد. به احتمال بسیار زیاد، آن ها شما را با یکی دیگر از ادمین های گروه یا یک هکر اشتباه می گیرند…”

مدیری که در نهایت، مجبور به خروج از کشور ایرلند شد در پاسخ گفته است:” من کریگ را درک می کنم، اما اینگونه فکر کردن پر از ریسک است. من نمی خواهم منتظر یک بمب ساعتی باشم که به آدرس منزلم فرستاده می شود، تا زمانی که شاید فیسبوک کاری برای جلوگیری از آن بکند.”
اشکال در نرم افزار تا دو هفته پس از کشف آن، یعنی ۱۶ نوامبر ۲۰۱۶ برطرف نشد. تا آن زمان حدود یک ماه بود که این ایراد به سایت وارد بود. اما، حتی قبل از آن هم، در ماه اگوست، اطلاعات پروفایل های شخصی مدیرانی که برخی اکانت ها را سانسور کرده بودند، افشا می شد.
فیسبوک پیشنهاد داد که یک سیستم نظارتی هشدار دهنده خانگی برای این افراد نصب شود و هم چنین اعلام آمادگی کرد که می تواند حمل و نقل افرادی را که در خطر قرار دارند، بر عهده بگیرد. بعلاوه این شرکت به وسیله برنامه های کمکی به کارمندان خود، خدمات مشاوره ای ارائه کرده است، که جدا از خدمات مشاوره ای ارائه شده توسط کارفرمای آن ها، یعنی شرکت Cpl است.

فردی که از کشور ایرلند خارج شد، از تضمین های امنیتی دریافت شده از سوی فیسبوک راضی نبود. او در ایمیلی به دسوزا نوشت که این شش نفر هفته های متعددی را “در حالت اضطراب و نگرانی به سر برده اند” و فیسبوک باید کاری فراتر از”پاسخ گویی به نگرانی های اساسی ما در مورد امنیت خود و خانواده مان” انجام دهد.
او به مجله گاردین گفت که پنج ماهی که در اروپای شرقی سپری کرده است، برای او مانند “تبعید” بوده است. او در فضاهای عمومی حاضر نمی شده و خرج و مخارجش را از پس اندازهای قبلی خود تأمین می کرده است. او در تمام این مدت با وکیل خود و پلیس دوبلین در تماس بوده است، که در غیاب او از خانواده اش محافظت می کرده اند. در نهایت، این فرد ماه گذشته به دلیل تمام شدن پس اندازهایش به ایرلند باز می گردد، اگرچه هنوز هم با ترس و لرز زندگی می کند.
این قربانی در ادامه افزود:” من شغلی ندارم، بسیار نگران و مضطرب هستم و از داروهای ضد افسردگی استفاده می کنم. نمی توانم بدون نگاه کردن به عقب، حتی قدم بزنم.”
در ماه جاری، او شکایتی قانونی علیه فیسبوک و Cpl در دادگاه رسیدگی به جرائم آسیب زدگی در دوبلین تنظیم کرده است. او به دنبال دریافت غرامت برای صدمات روحی است که به دلیل این اشکال امنیتی به او وارد شده است.
Cpl به درخواست ما برای اظهار نظر در این رابطه پاسخ نداده است. در بیانیه ای که توسط فیسبوک منتشر شده است اشاره شده که تحقیقات این شرکت با هدف تعیین “دقیق اسامی افرادی که احتمالا اطلاعات آن ها دیده شده است و افرادی که ممکن است این اطلاعات را دیده باشند، و هم چنین ارزیابی خطراتی انجام شده است که این شش نفر در معرض آن قرار دارند.”

فیسبوک، این غول رسانه های اجتماعی، تهدید و خطر وارد شده به این مدیران را ناچیز تلقی کرده است، اما عنوان کرده است که “برای پشتیبانی، پاسخ به سوالات و برداشتن گام های مهم در راستای حفظ امنیت این افراد” با تک تک آن ها تماس گرفته است.
طبق اظهارات سخنگوی فیسبوک:” تحقیقات ما نشان داده است که بخش اندکی از اطلاعات و اسامی این افراد فاش شده است و ما هیچ مدرکی که حاکی از تهدید شدن این افراد و خانواده های آن ها، در اثر این مشکل باشد، نیافته ایم.”
جزئیات مربوط به مشکلات امنیتی فیسبوک، بار دیگر فعالیت های متناقض و خسته کننده انجام شده توسط ارتشی از هزاران کارمند جزء و کم درآمد را در معرض دید همگان قرار می دهد، که شامل اتفاقات رخ داده در فیلیپین و هند نیز می شود.

گاردین، اخیرا قوانین و راهنمایی های سری را فاش کرده است که فیسبوک با استفاده از آن ها به مدیران محتوایی خود آموزش می دهد که این شبکه عظیم با حدود ۲ میلیارد کاربر را تنظیم کنند و این اطلاعات فاش شده، شامل دستورالعمل های آموزشی، جداول و فلوچارت های متعددی است.
مدیر محتوایی فیسبوک که از ایرلند فرار کرده بود، برای یک تیم متخصص و بسیار قوی ۴۰ نفره، گزارش هایی از فعالیت های تروریسی در فیسبوک را جمع آوری می کرد. او به گفته خودش، به دلیل توانایی صحبت کردن به زبان عربی برای این کار استخدام شده بود.
“آن ها باید به ما اجازه می دادند از پروفایل های جعلی استفاده کنیم. هرگز هشداری در مورد اتفاقی این چنینی به ما داده نشده بود.”
این فرد احساس می کند که رفتار فیسبوک با این دسته از کارمندان قراردادی خود، معادل رفتار با سایر کارمندان نیست، بلکه این دسته از مدیران محتوایی، به نوعی “شهروندان درجه دو” به شمار می آیند. او به ازای هر ساعت از کاری که لازم بود برای آن دانش تخصصی در مورد شبکه های ترور جهانی داشته باشد و اغلب در حین انجام آن، با محتواهایی بسیار آزار دهنده رو به رو می شد، تنها ۱۳ پوند (۱۵ دلار) دستمزد دریافت می کرد.

“شما هر روز با تصاویر مشمئز کننده سرهای بریده، کشته شدن افراد به فجیع ترین اشکال، سنگسار شدن و اعدام شدن افراد مواجه هستید.”
سیاست های فیسبوک به کاربران اجازه می دهد تصاویر بسیار خشونت آمیزی را منتشر کنند، به شرط آنکه در راستای ترویج تروریسم یا حمایت از آن نباشد. در این صورت مدیران محتوایی ممکن است به طور مکرر، با تصاویر بسیار آزاردهنده ای مواجه شوند، چرا که باید تشخیص دهند آیا این تصاویر در محکومیت تروریسم به اشتراک گذاشته می شوند یا در حمایت از آن.
این مدیر محتوایی فرار کرده از ایرلند، گفته است که در آغاز کار خود، تنها به مدت دو هفته آموزش دیده است و می بایست از اکانت شخصی فیسبوک خود برای ورود به سیستم این غول رسانه های اجتماعی استفاده می کرده است.

فیسبوک به گاردین گفته است که در نتیجه ی این افشای اطلاعاتی، این شرکت در حال آزمایش طرح استفاده از اکانت های جداگانه برای ادمین های محتوایی است.
او می گوید تیم های مدیریت محتوایی، به طور پیوسته از نظر دقت و سرعت تصمیم گیری های صورت گرفته، و هم چنین توانایی به روز بودن در مورد آموزش های دریافت شده، مورد ارزیابی و امتیاز دهی قرار می گیرند. اگر امتیاز یک مدیر از ۹۰ درصد پایین تر بیاید، او یک هشدار جدی دریافت خواهد کرد.
فیسبوک در تلاش برای تقویت هنجارهای اخلاقی در میان کارمندان خود، مراسمی را به طور ماهانه برای تجلیل از بهترین کارمندان خودش راه اندازی کرده است. جایزه ی این مراسم،یک ماگ با نشانه ی فیسبوک است. به گفته ی این مدیر محتوایی، تمام کارمندان فیسبوک چنین ماگی را دریافت می کنند.

چگونه در گوشی های اندرویدی یک سایت را بلاک کنیم؟

اینکه بخواهید برخی سایت ها را مسدود کنید تا به آن دسترسی نداشته باشید می تواند علت های خاصی داشته باشد. شاید سایت مورد نظر از جمله سایت های زرد بوده که در اغلب نتایج جستجوی شما نمایش داده می شود اما هیچ گونه محتوای مفیدی که شما را به هدف برساند ندارد، یا اینکه، شاید سایتی دارای محتوایی است که می خواهید آن را از دسترس فرزند خود دور نگه دارید. البته مطمئن هستم که شما هم می توانید دلایل زیادی برای بلاک کردن سایت های خاص برای ما بر شمرید که می توانید از طریق بخش نظرات علل منطقی خود را با ما در میان بگذارید اما این کار واقعا چگونه امکان پذیر است؟ در نسخه تحت وب این کار را از طریق افزونه های مرورگر انجام می دهند اما در موبایل و تبلت باید دست به دامان اپلیکیشن ها بشویم و بدین ترتیب گویا آی تی اپلیکیشنی پیدا کرده که می تواند در این باره به شما کمک کند تا برخی سایت ها را بلاک کنید. در ادامه با ما همراه باشید تا گام به گام این کار را یاد بگیرید:

ابتدا لازم است که یک اپلیکیشن را دانلود کنید. این نرم افزار اندرویدی که روی تبلت و گوشی نصب می شود، Mobile Security & Antivirus نام دارد. در واقع Mobile Security & Antivirus تامین کننده امنیت گوشی شما به شمار می آید و به عنوان نوعی آنتی ویروس از هجوم فایل های مخرب به گوشی جلوگیری می کند.

برای دانلود Mobile Security & Antivirus از گوگل پلی کلیک کنید.

شما می توانید در مارکت های ایرانی نیز عنوان Mobile Security & Antivirus را جستجو کنید. در صورتی که آیکونی مشابه تصویر زیر را دیدید آن را دانلود کنید:

زمانی که حالا به هر طریقی توانستید این اپلیکیشن را دانلود کنید، آن را روی گوشی نصب کنید و بعد از انتهای مرحله نصب، آن را اجرا کنید. از شما درخواست تایید لایسنس می شود که باید آن را تایید کنید:

بدین صورت همانطور که در تصویر بالا و در انتهای آن مشاهده می کنید دکمه آبی رنگ ( شاید در ادامه و بروز رسانی های بعدی این اپلیکیشن رنگ این دکمه تغییر کند ) که حاوی عنوان Accept and C ontinue را بزنید و مراحل بعدی را Skip کنید.
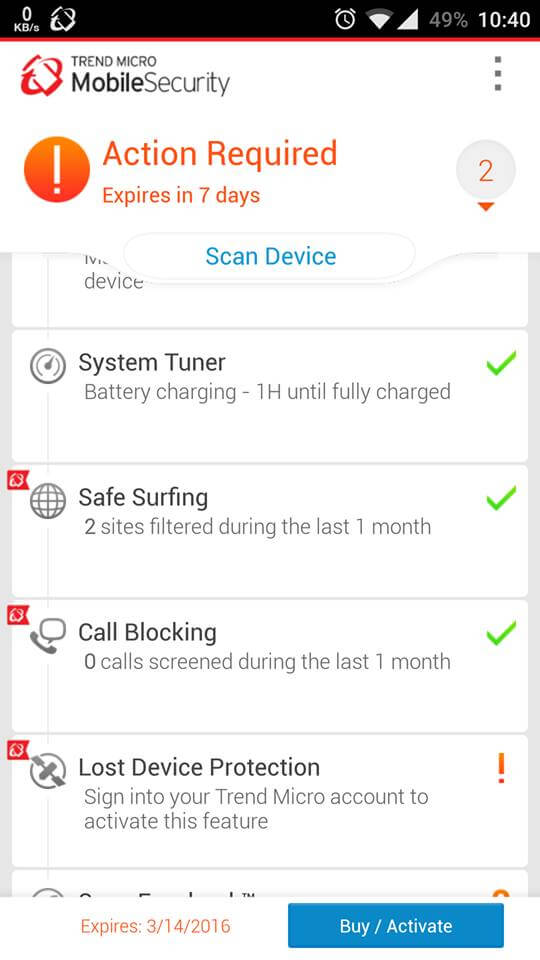
به محض اینکه این مرحله را رد کنید، اپلیکیشن به صورت یک آنتی ویروس عمل کرده و شروع به اسکن کردن فایل ها می کند، بگذارید این روال ادامه پیدا کند چون برای امنیت و سلامت گوشی یا تبلت شما مفید است اما این لیست که نمونه آن را در زیر مشاهده می کنید را اسکرول کرده و به پایین بیایید تا عبارت safe surfing را مشاهده کنید.

روی گزینه مورد نظر در اسکرین شات مشابه بالا ضربه بزنید:

در ادامه دو گزینه مشاهده می کنید که ما با parental control کار داریم. این در واقع به شما اجازه می دهد که به عنوان والدین، یک کنترل ایجاد کنید. پس یک پروفایل بسازید و این گزینه را فعال کنید که حدودا ۱۰ ثانیه طول می کشد.

زمانی که تنظیمات را تا اینجا به پیش بردید می توانید به سادگی تمام سایت هایی که می خواهید، از شر مشاهده آن خلاص شوید را تنظیم کنید.

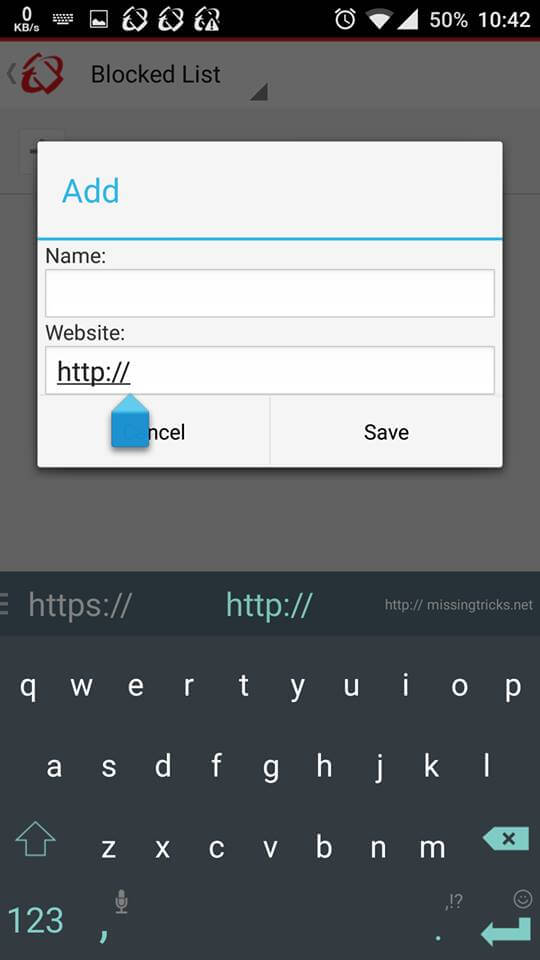
شما می توانید آدرس های خاص خود را به اپلیکیشن معرفی کنید. بدین منظور روی دکمه blocked list کلیک کنید:

حالا از این طریق می توانید هر گونه سایتی را به برنامه معرفی کنید. حتی می توانید شبکه های اجتماعی نیز از پیمایش توسط گوشی تان منع کنید. مثلا شما اگر فیس بوک را وارد کنید، در گوشی شما هرگز فیس بوک باز نخواهد شد و این عالی است.

می توانید برای هر سایتی که بلاک می کنید در فیلد اول، نامی اختصاص دهید و در فیلد دوم آدرس آن را نوشته و در نهایت save را بزنید. دقت کنید که http یا https را برای سایت ها به درستی بنویسید تا شما را با مشکل مواجه نکند.

استفاده از این ابزار برای تمامی قشر ها مناسب است مخصوصا خانواده هایی که فرزندان شان از گوشی های خانوادگی استفاده می کنند، می توانند با نصب این نرم افزار، فرزندان خود را از پیمایش سایت های نادرست منع کنند.

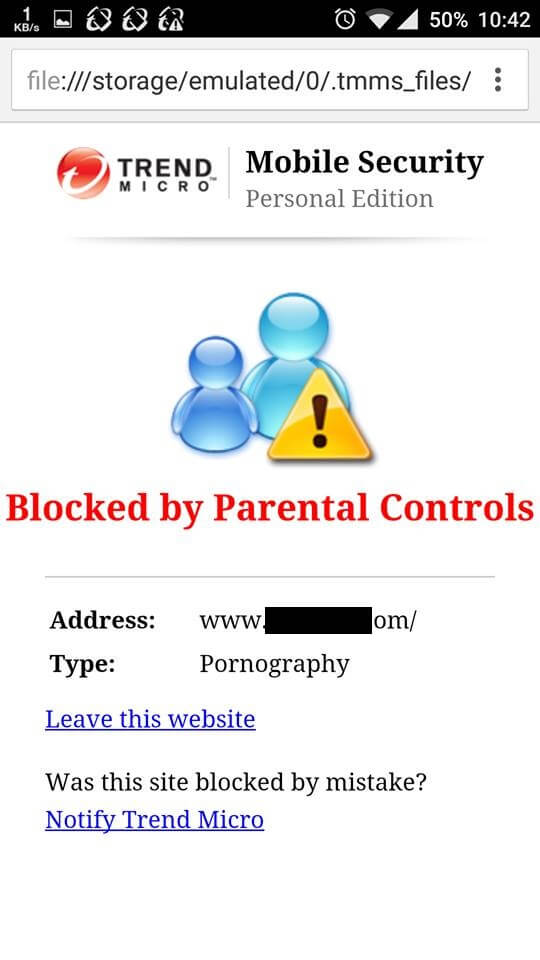
این اپلیکیشن به طور اتوماتیک ورود به سایت های غیراخلاقی را مسدود می کند که می توانید از این حیث خیال خود را راحت کنید بدین صورت حتی لازم نیست شما سایت های غیر اخلاقی را یکی یکی پیدا کنید و آن را به لیست اضافه کنید چرا که این برنامه با فیلترهایی که دارد این کار را از ابتدا انجام داده است.

شما می توانید بعد از اینکه به لیست سایت ها، سایت هایی افزودید، با مراجعه به بخش سایت های بلاک شده، آن ها را مدیریت کنید و از حالت بلاک در آورید و آن ها را حذف کنید.

نکته دیگر این است که خوشبختانه این اپلیکیشن بر روی گوشی های روت شده و روت نشده هر دو به درستی نصب شده و عمل می کند بنابراین جای نگرانی نیست که اگر قبلا گوشی خود را روت کرده باشید.

البته ممکن است اپ های دیگری نیز در این باره وجود داشته باشند که به کاربران کمک کنند که به عنوان یک فیلتر کننده سایت های غیراخلاقی عمل کند. در  صورتی که با چنین اپ هایی آشنایی دارید، در بخش نظرات تجربه و دیدگاه خود را در مورد آن با ما در میان بگذارید و جهت امنیت اخلاقی اجتماع این مطلب را روی شبکه های اجتماعی نشر دهید تا در دسترس نیازمندان به این اپلیکیشن قرار گیرد.


همراه اول مانع انجام ترابرد پذیری است؛ پیروزی ایرانسل در ترابرد پذیری

شرکت همراه اول به عنوان اپراتور اول ایران در زمینه ترابرد پذیری موفق عمل نکرده است و شرکت ایرانسل توانسته تا وضعیت خوبی در زمینه ترابرد پذیری داشته باشد.
اپراتور ایرانسل به عنوان اپراتور دوم ایران با گذشت بیش از ۹ ماه از عملیاتی شدن اجرای طرح ملی ترابردپذیری تلفن همراه با بیشترین میزان استقبال از سوی مشترکان رو به رو بوده است و توانسته تا از اپراتور اول ایران، همراه اول را در زمینه ترابرد پذیری سبقت بگیرد. در ادامه با تکرا همراه باشید.

موفقیت اپراتورها در اجرای طرح ملی ترابرد پذیری تلفن همراه (MNP) را در سه شاخص میزان اقبال به اپراتورها در طرح ملی ترابرد پذیری، همکاری در اجرای مناسب طرح ترابرد پذیری و رضایتمندی مشترکان از روند ترابردپذیری می‌توان مورد بررسی قرار داد.

میزان اقبال به اپراتورها در طرح ملی ترابردپذیری

بر اساس آمار ارائه شده توسط شرکت پایا (مجری فنی طرح ملی ترابردپذیری)، تا ساعت ۲۴ روز جمعه ۲۶ خردادماه ۱۳۹۶ مطابق جدول زیر تعداد درخواست‌های ترابرد از همراه اول به ایرانسل ۱۰۵ هزار و ۹۷۴  نفر  بوده، این درحالی است که درخواست‌های ترابرد از ایرانسل و ورود به همراه اول ۷۲  هزار و ۵۱۲  نفر است.

شرکت همراه اول به عنوان اپراتور اول ایران در زمینه ترابرد پذیری موفق عمل نکرده است و شرکت ایرانسل توانسته تا وضعیت خوبی در زمینه ترابرد پذیری داشته باشد.

بنابر این، با توجه به آمار اعلام شده فوق توسط شرکت پایا ، نسبت تعداد درخواست‌های خروج از همراه اول و ورود به ایرانسل به تعداد درخواست‌های خروج از ایرانسل و ورود به همراه اول حدود ۵/۱ برابر است که می‌توان دریافت که نارضایتی در خدمات در همراه اول و کیفیت بیشتر خدمات ایرانسل دلیل این مورد بسیار اساسی و مهم است. همچنین گفتنی است که ایرانسل به عنوان اپراتور پیشگام در اینترنت نسل ۴ توانسته تا پوشش بسیار مناسب و با کیفیتی را برای خدمات اینترنت ایجاد کند و گرانی و عدم کیفیت خدمات اینترنت همراه اول باعث شده تا ایرانسل در زمینه ترابرد پذیری سبقت بزرگی را از همراه اول بگیرد.

همکاری در اجرای  مناسب طرح ترابردپذیری

بر اساس گزارش شرکت پایا (مجری فنی طرح ترابرد پذیری) مطابق نمودار زیر درصد همکاری ایرانسل در اجرای صحیح طرح ملی ترابردپذیری برای تغییر اپراتور از ایرانسل به همراه اول برابر با ۸/۸۶ درصد بوده است، در حالی که درصد همکاری شرکت همراه اول در اجرای این طرح ملی تنها ۵/۴۲ درصد است.

شرکت همراه اول به عنوان اپراتور اول ایران در زمینه ترابرد پذیری موفق عمل نکرده است و شرکت ایرانسل توانسته تا وضعیت خوبی در زمینه ترابرد پذیری داشته باشد.

طبق آمارهای منتشر شده این گونه می‌توان دریافت که شرکت ایرانسل، اپراتور دوم ایران توانسته تا امور خروج مشترکان و پیوستن به اپراتور دیگیری را راحت‌تر کند و این عمل باعث رضایت بیشتر مشترکان و سریعتر انجام شدن ترابرد پذیری از ایرانسل به همراه اول یا رایتل شده است که نشان از مشارکت مناسب ایرانسل در اجرا ترابرد پذیری دارد.

رضایتمندی مشترکان از عملکرد اپراتورها

سازمان تنظیم مقررات و ارتباطات رادیویی در راستای دریافت نظرات مشترکانی که متقاضی ترابرد بوده‌اند سامانه‌ای جهت انجام نظرسنجی از مشترکان به نشانی bpms.cra.ir/nazar-mnp راه اندازی کرده است. نمودار زیر که از بخش «مشاهده نتایج» این سامانه استخراج شده نشان دهنده میزان رضایت مشترکین از  عملکرد اپراتورهای ایرانسل و همراه اول در روند ترابرد پذیری است.

شرکت همراه اول به عنوان اپراتور اول ایران در زمینه ترابرد پذیری موفق عمل نکرده است و شرکت ایرانسل توانسته تا وضعیت خوبی در زمینه ترابرد پذیری داشته باشد.

بر اساس نمودار ارائه شده توسط سازمان تنظیم مقررات و ارتباطات رادیویی  ۷۰/۷۷ درصد از شرکت کنندگان عملکرد ایرانسل را متوسط و  خوب ارزیابی کرده‌اند.  این در حالی است که ۰۷/۸۶ درصد از مشارکت کنندگان در این نظر سنجی عملکرد همراه اول را بد و متوسط ارزیابی کرده‌اند؛ به همین دلیل باید گفت که  این می‌‎توان این نظرسنجی را تأیید کننده مستندات ارائه شده در دو بخش نخست متن حاضر دانست اما باید گفت که در گزارشی که مدتی قبل از سوی سازمان تنظیم مقررات رو ارتباطات رادیویی منتشر شد، همراه اول توانسته بود تا برترین اپراتور در طرح ترابرد پذیری باشد و ایرانسل سومین اپراتور کشور باشد و حتی از رایتل نیز نتایجی ضعیف‌تر داشته باشد که نشان از یک تناقض در آمارهای منتشر شده در طرح ترابرد پذیری دارد.

بر اساس مستندات ارائه شده در صورت همکاری اپراتورها به‌ویژه همراه اول در جهت تسهیل اجرای طرح ملی ترابرد پذیری و باز گذاشتن فضای انتخاب برای تغییر اپراتور و عدم ایجاد مشکل در مسیر ترابرد مشترکان، آمار نهایی شماره‌های ترابرد شده‌ که می‌خواهند از این طرح ملی بهره بگیرند بیشتر می‌شود و برنده نهایی طرح ملی ترابرد پذیری مشترکانی خواهند بود که آزادانه بتوانند اپراتور خود را انتخاب کنند. به وضوح قابل مشاهده است که با توجه به گزارش‌های ارائه شده برپایه‌ آمار رسمی شرکت پایا و سازمان تنظیم مقررات و ارتباطات رادیویی در هر سه شاخص اصلی سنجش موفقیت در طرح ترابرد پذیری تلفن همراه، شرکت خدمات ارتباطی ایرانسل موفق عمل کرده است.

نظر شما در رابطه با طرح رجیستری چیست؟ کدام اپراتور کیفیت خدمات بهتری دارد؟

.

تهیه و گردآوری: تکرا

مطلب همراه اول مانع انجام ترابرد پذیری است؛ پیروزی ایرانسل در ترابرد پذیری برای اولین بار در وب سایت تکرا - اخبار روز تکنولوژی نوشته شده است.

آموزش کپی کردن چند پیام در Whatsapp بدون درج تاریخ و ساعت و نام

اگر شما از کاربران واتس اپ باشید قطعا تا کنون برای تان پیش امده که بخواهید به هر دلیلی چندین پیام از یکی از مخاطبین تان را کپی کنید تا جایی آن را یادداشت کنید یا بدون استفاده از قابلیت فوروارد و با استفاده از کپی / پیست آن را برای دیگر دوستان خود ارسال کنید. در برنامه واتس اپ به طور معمول این کار امکان پذیر است اما کپی شدن تاریخ و ساعت موجب شده که کاربران تایم زیادی را صرف حذف تاریخ و ساعت کنند و این موجب می شود گاهی خود پیام ها هم خدشه دار شوند. اما گویا آی تی امروز ترفندی را در اختیارتان قرار می دهد که به شما کمک می کند، پیام ها را بدون درج تاریخ و ساعت کپی کنید

برای این کار ابتدا لازم است که شما نرم افزار GBWhatsapp را روی گوشی خود نصب کنید. دقت کنید که همزمان با نصب این نرم افزار باید نرم افزار اصلی Whatsapp هم روی گوشی نصب و البته فعال باشد. GBWhatsapp مثل موبوگرام و نظیر آن نیست که بدون نسخه اولیه تلگرام هم کار نکند. بدین منظور شما ابتدا می بایست Whatsapp را نصب کرده و با شماره مشخص در ان ثبت نام کنید و چت های تان را انجام دهید.

بعد GBWhatsapp را نصب کنید. برای دانلود این نرم افزار از لینک زیر استفاده کنید

برای دانلود GBWhatsapp کلیک کنید ( دانلود از گوگل پلی )

بعد از اینکه GBWhatsapp را دانلود کردید، آن را اجرا کرده و نصب کنید. بعد از نصب کافی است که با شماره ای که در واتس اپ عضو هستید، در برنامه ثبت نام کنید:

GBWhatsapp

در این مرحله می توانید دقیقا مثل واتس اپ عمل کنید. کشور مورد نظر را انتخاب کرده تا پیش شماره ظاهر شود و بعد از آن شماره را وارد کنید. بعد از اینکه شماره را به درستی نوشتید به آیکون آبی رنگ سمت راست و پایین دقت کنید و روی ان ضربه بزنید تا شماره ذخیره شده و کد امنیتی ارسال شود.

بعد از اینکه کد را وارد کردید، کافی است وارد بخش GB settings بروید که آن را در زیر و موقعیت آن مشاهده می کنید:

وقتی وارد این بخش شوید، آپشن های متعددی مشاهده می کنید که طی آن می توانید به راحتی تنظیمات را آن طور که می خواهید به پیش ببرید. در میان آپشن ها کمی پایین بیایید تا گزینه other MODS را مشاهده کنید:

با زدن این گزینه باز گزینه های مختلفی برای شما نمایان می شود:

در میان گزینه ها، عبارت Hide date and name را انتخاب کرده و تیک مقابل آن را بزنید. این عبارت در موقعیت ۶٫۴ قرار دارد.

زمانی که تنظیمات را انجام دادید، حالا به سراغ اپلیکیشن GBWhatsapp بروید. در این اپلیکیشن با رابط کاربری شبیه به واتس اپ روبرو هستید که می توانید چت خود را دوستی که قبلا در واتس اپ آن را انجام داده اید مشاهده کنید. در این بخش می توانید پیام مورد نظر را حالا کپی کنید و نتیجه را به صورت زیر مشاهده خواهید کرد:

GBWhatsapp

عکس سمت راست در واقع آن تصویری است که در GBWhatsapp گرفته شده که حاوی متنی است که از این برنامه کپی شده است. همانطور که مشاهده می کنید هیچ گونه نام و تاریخ و ساعتی در آن مشاهده نمی شود اما به عکس سمت چپ نگاه کنید. در این بخش شما شاهد تاریخ و نام هستید که البته این عکس مربوط به خود برنامه واتس اپ است.

بسیاری از کاربران بعد از اینکه این ترفند را روی گوشی خود پیاده می کنند باز هم نمی توانند چنان که باید پیام ها را کپی کنند. برای اجرای بهتر نرم افزار GBWhatsapp بهتر است که یک بار گوشی را ریستارت کنید یا اینکه آن را خاموش و روشن کنید. دقت کنید ریستارت چیزی سوای ریست و ریست کارخانه ای است پس اشتباه نکنید.

به منظور دانلود این اپلیکیشن می توانید از مارکت های داخلی ایرانی نیز استفاده کنید. یعنی لازم نیست حتما از لینک داده شده، این اپلیکیشن را دانلود کنید اما اگر می خواهید از گوگل پلی GBWhatsapp را دانلود کنید دو آموزش زیر را در این باره مد نظر داشته باشید تا بتوانید شرایط تحریم را دور بزنید:

آموزش دانلود اپلیکیشن از گوگل پلی با افزونه APK Downloader | چگونه اپلیکیشن های گوگل پلی را دانلود کنیم؟

از مزیت های این ترفند برای کاربران اندروید این است که هرگز نیازی نیست که برای استفاده از این اپلیکیشن گوشی خود را روت کنند و آن را به خطر اندازند بلکه هر کاربری که از گوشی اندرویدی بهره مند است می تواند جی بی واتس اپ را روی ان نصب کند و این ترفند و دیگر ترفندهایی که در زیر به آن ها اشاره می کنیم را پیاده سازی کند.

اپلیکیشن واتس اپ و جیبی واتس اپ دارای امکانات و ترفندهایی هستند که زندگی با این اپلیکیشن را جذاب تر می کند، همانطور که می دانید در اخرین بروز رسانی ها برای این اپلیکیشن، امکان ایجاد استوری هم بدان افزوده شده که می توانید با گویا آی تی بیاموزید که چگونه استوری های Whatsapp را دانلود کنیم؟

در عین حال که امکانات فراوانی در واتس اپ وجود دارد اما کمتر کسی وجود دارد که از ترفند هایی مثل ضبط کردن تماس های واتس اپ در اندروید و iOS و یا شناسایی افرادی که پروفایل واتس اپ ما ار چک می کنند را بدانند. برای این منظور با گویا آی تی یاد بگیرید که چگونه بفهمیم چه کسانی پروفایل واتس اپ ما را چک می کنند؟

در این باره اگر دیدگاه یا ترفندی دارید که می تواند برای کاربران مفید باشد، دیدگاه های خود را با ما در میان بگذارید و این مطلب را روی شبکه های اجتماعی نشر دهید.

چگونه تشخیص دهیم که کدام تب ها در فایرفاکس و کروم CPU بیشتری مصرف می کنند؟

مرورگر ها این روزها به حسابی پیشرفت کرده اند و به گونه ای شده اند که اصلا تا ده سال اخیر قابل مقایسه نیستند. حتی از نظر سرعت و امنیت می توانید آن ها را به عنوان اولین تغییرات در نظر بگیرید اما فراموش نکنید که این مرورگرها تنها به این دو ویژگی محدود نمی شوند.

مرورگرها عضو ثابتی هستند که همیشه به عنوان مهم ترین بخش در وبگردی به شمار می آیند. این مرورگرها از منابع سیستمی هم استفاده می کنند و دارای امکاناتی هستند که به شما کمک می کنند که وضعیت منابع را بهتر بسنجید و فشار و بار بر این منابع را بردارید. مثلا شما می توانید از طریق کروم و فایرفاکس متوجه شوید که کدام یک از تب هایی که باز کرده اید، و در حال وب گردی هستید، سی پی یو را بیشتر درگیر خود کرده اند.

اگر شما مرورگر خود را برای مدت طولانی باز بگذارید، مموری خور بودن آن را استارت زده اید و این می تواند با منابع سیستمی درگیری بیشتری ایجاد کند. در این مقاله به شما یاد می دهیم که بتوانید از طریق مرورگر های گوگل کروم و فایرفاکس به راحتی میزان مصرف سی پی یو را برای تب ها شناسایی کنید و منابع را به درستی تقسیم کنید.

Chrome

مرورگر گوگل کروم یک تسک منجر خاص خود را دارد که هر وظیفه ای را به خوبی مدیریت کرده و نمایشی از آن به اجرا می گذارد. در این باره می توانید وضعیت عملکرد سی پی یو را هم در ان مشاهده کنید. بدین منظور چندین تب را در کروم باز کرده و هر کدام را مشغول به کاری کنید. مثلا وب سایت های مختلف را با آن باز کنید یا روی یکی گیم اجرا کنید.

بعد از این که مطمئن شدید تب ها به خوبی لود شده اند، دکمه ترکیبی Shift+Esc را بزنید تا پنجره منجر باز شود. در این صفحه می توانید لیست تب های باز، اپلیکیشن هایی که با آن کار می کنید و حتی افزونه هایی که نصب کرده اید را مشاهده کنید.  به اسکرین شات زیر نگاه کنید که از نمای منجر کروم گرفته شده است:

در این جا لیست مرورگر  و تب هایی که از سی پی یو استفاده می کنند به ترتیب از ماکسیمم تا مینیمم نمایش داده شده است. برای اینکه مصرف سی پی رو از اپلیکیشن یا افزونه و یا تب خاصی بردارید، کافیست مطابق تصویر بالا آن را نتخاب کرده و روی گزینه  End Process کلیک کنید تا بسته شود و سی پی یو به قدر همان مورد آزاد گردد.

Firefox

مدیریت وظیفه ها در فایرفاکس به قدرت و انحصار کروم نیست و به صورت یک بخش توکار در خود فایرفاکس مورد دستیابی است که می توانید از آن طریق به آن دسترسی داشته باشید.

برای اینکه میزان مصرف سی پی یو در فایرفاکس را تشخیص دهید، کافی است چند تب را باز کرده و آن را درگیر برخی سایت ها کنید. بعد یک تب دیگر باز کنید و عبارت زیر را در آن بنویسید:

about:performance

بدین صورت می توانید لیستی از افزونه ها و تب ها را مشاهده کنید که در فایرفاکس هم اکنون درگیر سی پی یو و دیگر منابع هستند. حتی افزونه هایی را هم که نصب کرده اید را می توانید در این صفحه مشاهده کنید. برای این که بتوانید از وضعیت مصرفی منابع سر در بیاورید می توانید در مقابل هر افزونه یا تب علامت more را مشاهده کنید. روی این گزینه کلیک کنید تا از وضعیت هر کدام مطلع شوید و جزییات را در آن مشاهده کنید:

در این مرورگر نظم و قاعده خاصی وجود ندارد که متوجه شوید کدام یک از سی پی یوی بیشتری استفاده می کند بلکه شما به هر تعداد هم که افزونه نصب کرده باشید یا تب باز کرده باشید باید یکی یکی به صورت دستی آن ها را مورد بررسی قرار دهید و more را بزنید و برداشت های خود را یادداشت کنید و در نهایت آن دسته از تب و افزونه هایی که سی پی یو خور هستند را حذف کنید.

بدین ترتیب می توانید نظارت بر میزان مصرف سی پی یو در مرورگرهای خود داشته باشید و با مدیریت درست و اصولی آن، بر عمر و سلامت منابع خود بیفزایید. در این باره آیا دیدگاه و تجربه ای خاص دارید که کمک کند کاربران بتوانند از منابع خود اطلاع بیشتری پیدا کنند و البته به حفاظت بیشتری بپردازند؟ البته در  task manager ویندوز نیز می توانید وضعیت مصرف سی پی یو و مموری را برای آن چه که این دو را درگیر کرده مشاهده کنید که البته به نظر می رسد برای فایرفاکس خیلی بهتر جواب دهد چرا که در فایرفاکس فقط میزان درگیری سی پی یو را مشاهده می کنید و از وضعیت مصرف مموری خبری نیست.

در این باره نظرات خود را در بخش نظرات قید کنید و این مطلب را برای اطلاع عموم روی شبکه های اجتماعی نشر دهید.

بی‌مصرف‌ترین سایت‌های اینترنتی دنیا را بشناسید!

بی‌مصرف‌ترین سایت‌های اینترنتی دنیا را بشناسید!

معمولا در آی‌تی‌رسان به شما مطالبی را آموزش می‌دهیم که برای استفاده بهتر از تکنولوژی در زندگی روزمره مخاطبین گرامی مفید باشند؛ اما امروز می‌خواهیم شما را با یکی از عجایب دنیای وب آشنا کنیم.

وب‌سایت‌هایی که هیچ فایده‌ای ندارند! البته چرا، اگر از کار روزانه و گشت و گذار در اینترنت خسته شده‌اید، خواندن این مطلب و بازدید از سایت‌های معرفی شده می‌تواند باعث سرگرم شدن‌تان شود. در ادامه مطلب با ما همراه باشید تا با ۱۲ مورد از بی‌مصرف‌ترین سایت‌های جهان آشنا شوید.

سایت‌هایی برای نگاه کردن

بیایید با سایت‌های دیداری شروع کنیم؛ برای ۲ دقیقه، کار، مطالعه و هر چیز دیگری را کنار بگذارید و به مغز خودتان استراحت بدهید. گاهی نگاه کردن به چیزهای بی‌معنی موجب ریلکس شدن و رهایی از خستگی می‌شود.

۱- Bacon Sizzling

بهترین شروع برای معرفی این گونه سایت‌ها، وب‌سایت Bacon Sizzling به معنای “بیکن داغ” است! این حقیقت ناگفته که “بیکن می‌تواند هر چیزی را بهتر کند” کاملا درست است و حالا می‌توانید صدای آرامش بخش سرخ شدن بیکن و یک تصویر داغ از آن را همیشه با خودتان داشته باشید؛ هر چند که شاید به این ترتیب بیکن واقعی را هوس کنید!

۲- Watching Grass Grow

تجربه شما از Watching Grass Grow (تماشای رشد چمن‌ها) می‌تواند به ۲ صورت باشد؛ این وب‌سایت یک لوگوی خاص دارد که آن را با عنوان “خسته کننده‌ترین/هیجان انگیز‌ترین وبسایت دنیا” معرفی می‌کند.

در اینجا رشد روزانه چمن‌ها را فقط از یک زاویه نگاه می‌کنید؛ فقط همین، نه هیچ چیز دیگر! تاریخچه این وبسایت هم در نوع خودش جالب است؛ Watching Grass Grow در تابستان ۲۰۰۲ ایجاد شد که در ایالت کلرادو خشکسالی جدیدی رخ داده و منجر به جیره‌بندی آب شده بود اما هنوز هم آنلاین است و به کارش ادامه می‌دهد.

۳- Falling Falling

همه چیز در حال سقوط است؛ یک رولر کوستر را تجربه کنید یا این که همکارتان را هیپنوتیزم نمایید!

۴-  Taghua

Taghua یک وب‌سایت سرگرمی است که برای شما آثار کوچک هنری مشابه درخت ساکورا ترسیم می‌کند. هر زمان که بخواهید، می‌توانید تصویر ایجاد شده را ریست نموده تا اثر دیگری کاملا متفاوت با قبلی خلق شود.

۵- PoPoPopcorn

از تماشای بیکن داغ خسته شدید؟ دومین پیشنهاد ما برای نگاه کردن به مواد غذایی، وب‌سایت PoPoPopcorn است که تا ابد می‌توانید به تماشای پاپ کورن بنشینید!

سایت‌هایی برای بازی

اگر برای اولین بار سایت‌هایی را که معرفی کردیم نگاه کنید، احتمالا برایتان جالب است اما تکرار این کار و تماشای این سایت‌ها یقینا خسته کننده خواهد بود. حالا سایت‌هایی را معرفی می‌کنیم که بازی‌های عجیب و غریب دارند؛ انجام دادن یک بازی، حتی یک بازی عجیب باید بهتر از نگاه کردن به صفحه کامپیوتر باشد؛ اینطور نیست؟!

۶- Paper Toilet

این بازی فقط از شما می‌خواهد که یک رول دستمال توالت را باز کنید! همین و نه هیچ کار دیگر؛ آن قدر دستمال را بکشید تا رول تمام شود!

۷-Koalas to the Max

Koalas to the Max وب‌سایتی است که در ان می‌توانید یک بازی انجام دهید؛ این بازی اساسا یک نسخه دیجیتال از رنگ‌آمیزی است؛ آن‌قدر بازی را ادامه دهید تا تصویر پنهان شده در آن به نمایش درآید. با این بازی می‌توانید مهارت خود را نشان دهید؛ فقط اطمینان حاصل کنید که چیزی مخفی نمانده است!

۸- That’s the Finger

همان طور که می‌بینید این یک انگشت است! می‌توانید این انگشت را کنترل کنید و به بالا و پایین ببرید! این کار فایده یا امتیازی هم دارد؟ من که گمان نمی‌کنم!

۹- Falling Guy

باید پسر کوچک را از افتادن در یک چاله بی‌پایان یا فضای بی‌انتها نجات دهید؟! به نظر نمی‌آید این طور باشد؛ فقط از این احساس قدرت لذت ببرید!

۱۰- Into Time

با استفاده از این سایت از بازی با رنگ‌ها به آرامش برسید؛ یا این که سعی کنید تمام اسرار پنهانش را پیدا نمایید! یک رنگ به سایر رنگ‌ها تبدیل می‌شود؛ به فریم‌ها دقت کرده و فکر کنید که چه اتفاقی می‌افتد!

۱۱- Pokédraw

پیشنهاد بعدی ما وب‌سایت طرفداران Pokémon است؛ اطلاعات خود را درباره  Pokémon بررسی و سعی کنید یکی از آنها را طراحی کنید! ۴۵ ثانیه فرصت دارید تا طرح خود را بکشید و پس از آن از نقاشی دیگران در گالری بازدید کنید!

۱۲- Pay for Nothing

اگر به دنبال یک روش محترمانه و مودبانه هستید تا به دوست‌تان بگویید که پول زیادی را صرف چیزهای غیر ضروری می‌کند، معرفی این وبسایت روش بسیار خوبی است!

خریدن “هیچ” خیلی آسان است! در کمتر از ۱ دقیقه می‌توانید محصول خودتان را که همان “هیچ” باشد به صورت آنلاین خریداری کنید و از مزایای آن شامل عضویت در باشگاه بهره‌مند شوید! در اینجا رویای دوستداران واقعی “خرید” به واقعیت تبدیل می‌شود!

نوشته بی‌مصرف‌ترین سایت‌های اینترنتی دنیا را بشناسید! اولین بار در پدیدار شد.