غیر فعال شدن وای‌فای آیفون پس از اتصال به شبکه‌ای با نام خاص

غیر فعال شدن وای‌فای آیفون پس از اتصال به شبکه‌ای با نام خاص

به‌تازگی یکی از محققان امنیتی متوجه شده است وجود کاراکتری خاص در نام شبکه‌ وای‌فای، اتصال اینترنت گوشی‌های اپل را مختل می‌کند.

بدافزار چیست و چگونه می‌توان از آن‌ها جلوگیری کرد؟

بدافزار چیست و چگونه می‌توان از آن‌ها جلوگیری کرد؟

هیچ سیستم کامپیوتری از حمله‌ی بدافزار در امان نیست و آشنایی با انواع بدافزار و سازوکار و راه‌های مقابله با آن‌، از الزامات این روزها محسوب می‌شود.

پاندمی باج‌گیری اینترنتی

حملات سایبری در جهان به قدری افزایش یافته است که کارشناسان دیجیتال، اسم این بحران را «پاندمی باج‌گیری اینترنتی» گذاشته‌اند. راهزنان دیجیتالی، امنیت پروژه‌ها و فعالیت‌های اقتصادی همچون «خطوط انتقال نفت» و «بانک‌ها» را زیر سوال برده‌اند. تصور اینکه، حمله سایبری به خودروی برقی در حال حرکت، توقف آن را به دریافت باج چندهزاردلاری منوط کند، ترسناک است.
 
 
بیست سال پیش ممکن بود این داستانی مهمل از یک فرودگاه باشد؛ اما این روزها به چیزی عادی بدل شده است. هفتم ماه می مجرمان سایبری خط لوله‌ای را که نزدیک به نیمی از نفت سواحل شرقی ایالات‌متحده را تامین می‌کند، برای پنج روز از کار انداختند و برای راه‌اندازی مجدد آن ۳/ ۴ میلیون دلار از شرکت خط لوله کلونیال، مالک آن، درخواست باج کردند. چند روز بعد هم حمله باج‌افزار  مشابهی اکثر بیمارستان‌های ایرلند را فلج کرد. چنین حملاتی شاهدی بر افزایش ناامنی‌های سایبری است که همه را تحت تاثیر قرار می‌دهد؛ از شرکت‌های حوزه تکنولوژی گرفته تا مدارس و ارتش. این تهدیدها می‌تواند فاجعه‌بار باشد؛ تصور کنید یک سیستم ترافیک هوایی یا یک نیروگاه هسته‌ای از کار بیفتد. ولی یافتن تهدید بعدی مشکل‌تر است؛ چراکه جرایم سایبری مانع از دیجیتالی شدن بسیاری از صنایع می‌شوند و برای جهانی انقلابی که نوید‌دهنده ارتقای استانداردهای زندگی در سراسر جهان است مانع ایجاد خواهند کرد.
 
اولین اقدام باج‌افزاری در سال ۱۹۸۹ با ویروسی که از طریق فلاپی دیسک‌ها منتشر می‌شد صورت گرفت. با متصل شدن دستگاه‌های بیشتر به شبکه‌ها و کاهش پایداری ژئوپلیتیک‌ها، جرایم سایبری تشدید شده‌اند. غرب با روسیه و چین اختلافاتی دارد و چند  حکومت دیکتاتوری به راهزنان سایبری پناه می‌دهند.
 
هزارها میلیارد دلار در خطر است و بیشتر مردم حس مبهمی درباره شکست‌های مفتضحانه‌ای دارند که به دقت از آنها اجتناب می‌کنند: از حمله به شرکت سونی پیکچرز که‌ هالیوود را به هم ریخت گرفته تا اکویفکس(Equifa) در سال ۲۰۱۷ که در جریان آن اطلاعات شخصی ۱۴۷ میلیون نفر از مردم دزدیده شد. با وجود آشنا بودن روش هک‌های بزرگ، این حملات همچنان مبهم و گیج‌کننده هستند؛ سوبیگ (SoBig)، سولار ویندوز (SolarWinds) یا واناکرای (WannaCry) را به‌یاد می‌آورید؟
 
مدرسه کسب‌وکار لندن با بررسی نظرات ۱۲ هزار شرکت واقع در ۸۵ کشور جهان در طول دو دهه توانسته است روندهایی را به دست آورد؛ خطرات سایبری از سال ۲۰۰۲ بیش از چهار برابر و از سال ۲۰۱۳ بیش از سه برابر شده‌اند، وسعت این فعالیت‌ها جهانی‌تر شده و صنایع بیشتری را تحت‌تاثیر قرار داده‌ است. کارمندانی که در طول دوران همه‌گیری کرونا از طریق خانه به اینترنت وصل شده‌اند مطمئنا به خطرات احتمالی وقوع حملات سایبری افزوده‌اند و تعداد شرکت‌های مورد حمله به بیشترین سطح خود رسیده است.
 
در مواجهه با این تصویر طبیعی است که نگرانی بیشتری درباره بحران‌های ناشی از حملات سایبری داشته باشیم. تمام کشورهای جهان دارای نقاط فیزیکی آسیب‌پذیری چون خطوط لوله انتقال نفت، نیروگاه‌ها و بنادر هستند که اختلال در آنها می‌تواند فعالیت‌های اقتصادی بسیاری را دچار وقفه کند. صنعت مالی در حال تمرکز بیشتر بر مساله جرایم سایبری است: این روزها دزدان بانک‌ها لپ‌تاپ را به کلاه‌های صورت‌پوش ترجیح می‌دهند. مسوولان حفاظتی حالا نگران حملاتی هستند که می‌تواند باعث سقوط یک بانک شود.اما افت اعتماد به تکنولوژی‌های جدید به اندازه تهدیدهای سایبری هزینه دارد. با ساخته شدن کامپیوترها در اتومبیل‌ها، خانه‌ها و کارخانه‌ها، اینترنت اشیا ایجاد می‌شود. بینش‌هایی که از اقیانوس داده‌ها به‌دست آمده‌اند نوید انقلابی در مراقبت‌های بهداشتی را می‌دهند. در تئوری، همه اینها باعث افزایش بهره‌وری و نجات جان مردم در سال‌های آینده خواهند شد، ولی هرچه دنیای دیجیتال بیشتر گرفتار ناامنی شود افراد بیشتری از آن دوری می‌کنند و دستاوردهای بالقوه بیشتری از دست می‌رود. تصور کنید از اتومبیلی متصل به اینترنت که مورد باج‌گیری سایبری قرار گرفته بشنوید، اگر پنج هزار دلار ندهید درها را باز نمی‌کنیم.
 
  دشواری جنگ با مجرمان سایبری
مقابله با ناامنی سایبری دشوار است، چراکه مزر میان بازیگران دولتی و خصوصی و ارتباط بین ژئوپلیتیک و جرم را از میان می‌برد. قربانیان حملات سایبری شرکت‌ها و ارگان‌های عمومی و عاملان این امر کشورهایی هستند که جاسوسی‌ها را هدایت کرده و توانایی خود را برای خسارت وارد کردن در جنگ آزمایش می‌کنند. باندهای تبهکار در کشورهایی چون روسیه، چین و... نیز در زمره حمله‌کنندگان سایبری قرار دارند که غرب حضور آنها را به علت روابط حساس با این کشورها تحمل می‌کند.
 
 ابری از پنهان‌کاری و شرم که حملات سایبری را احاطه کرده بر مشکلات دامن زده است؛ شرکت‌ها بر آن سرپوش می‌گذارند و مشوق‌های عادی برای کاستن از خطرات برای آنها به خوبی کار نمی‌کند. بسیاری از شرکت‌ها از اصول اولیه‌ای چون احراز هویت دومرحله‌ای غفلت می‌کنند. شرکت کلونیال حتی اقدامات احتیاطی ساده را نیز انجام نداده بود. صنعت امنیت سایبری آدم‌های متقلب زیادی دارد که مشتریان را فریب می‌دهند؛ به گفته یک مقام سایبری چیزی که آنها می‌فروشند تنها کمی بهتر از سحر و جادوی قرون وسطایی است.
 
همه اینها به معنی آن است که بازارهای مالی در تلاش برای قیمت‌گذاری روی ریسک‌های سایبری هستند و جریمه پرداختی توسط شرکت‌های دارای ایمنی کم بسیار پایین است. به‌عنوان مثال مطالعه مدرسه کسب‌وکار لندن نتیجه‌گیری می‌کند که ریسک‌های سایبری مسری و درحال ورود به قیمت‌های سهام هستند، اما داده‌ها آنقدر مبهم و غیرشفاف هستند که بعید به‌نظر می‌رسد ریسک واقعی را منعکس کنند.
 
اولین قدم ترمیم انگیزه‌های بخش‌خصوصی است. مقامات در آمریکا، بریتانیا و فرانسه می‌خواهند پوشش بیمه‌ای پرداخت‌های مربوط به باج را به علت آنکه تشویق‌کننده حملات بیشتر هستند، ممنوع کنند. بهتر است شرکت‌ها ملزم شوند تا حملات سایبری و هزینه‌های بالقوه آن را برای عموم آشکار کنند. برای مثال در آمریکا الزامات مبهم و شامل تاخیرهای طولانی‌مدت هستند.
 
با شفاف‌سازی‌های بهتر و یکنواخت‌تر سرمایه‌گذاران، بیمه‌گذاران و تامین‌کنندگان می‌توانند شرکت‌هایی را که در سرمایه‌گذاری برای امنیت کم‌کاری می‌کنند بهتر شناسایی کنند. در مواجهه با حق بیمه‌های بالاتر، قیمت‌های سهام کاهشی و خطر دعوی قضایی، ممکن است مدیران تلاش خود را بیشتر کنند. تولیدکنندگان صنعتی دلایل بیشتری برای برقراری و پیروی از استانداردهای محصول برای ابزارهای متصل به اینترنت خواهند داشت که به جلوگیری از موج دستگاه‌هایی با اینترنت اشیای ناایمن کمک می‌کند.
 
دولت‌ها باید مرز میان سیستم‌های مالی مرسوم و دنیای مبهم مالیه دیجیتالی را کنترل کنند. باج‌ها عموما توسط رمزارزها پرداخت می‌شوند؛ بنابراین انتقال پول از این حساب‌ها به حساب‌های عادی بانکی بدون شواهدی که نشان‌دهنده منبع قانونی پول باشد باید دشوارتر شود. به همین ترتیب صرافی‌های رمزارزها نیز باید با همان تعهدات موسسات مالی روبه‌رو شوند.
 
ناامنی سایبری یک موضوع مرتبط با ژئوپلیتیک نیز هست. در جنگ‌های مرسوم و جرایم فرامرزی هنجارهای رفتاری وجود دارند که به مهار خطرات کمک می‌کنند. اما نوظهور بودن و سردرگمی بر دامنه‌های سایبری حاکم است؛ آیا حمله‌ای سایبری از سوی مجرمان که توسط دشمنان خارجی تحمیل شده باید با عمل متقابل جبران شود؟ چه زمانی یک نفوذ مجازی باید در دنیای واقعی پاسخ داده شود؟
 
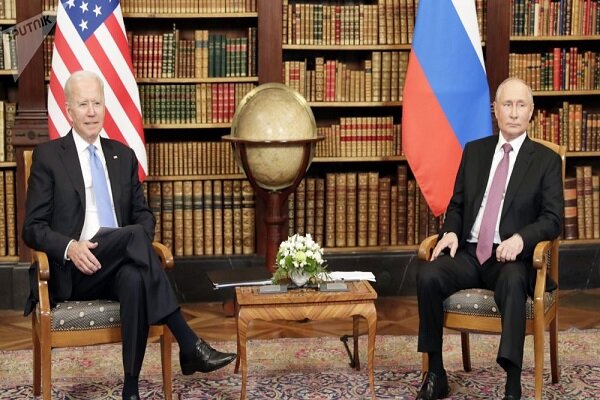
جوامع لیبرال باید در آغاز طی همکاری با یکدیگر از حملات جلوگیری کنند. در اجلاس اخیر گروه ۷G و ناتو، کشورهای غربی قول دادند این همکاری را انجام دهند. رویارویی با کشورهایی چون چین و روسیه نیز ضروری است. مشخصا آنها جاسوسی از کشورهای غربی را که جاسوسی خودشان را انجام می‌دهند، متوقف نخواهند کرد. ولی اجلاس سومی میان جو بایدن و ولادیمیر پوتین، گفت‌وگوی سختی را پیرامون جرایم سایبری آغاز کرد. در حالت ایده‌آل، جهان بر سر توافقی کار خواهد کرد که تهدید سلامت اقتصاد جهانی را برای راهزنان دیجیتالی دشوارتر خواهد کرد.
 

بایدن برای کنترل حملات سایبری به پوتین پیشنهاد جدید داد


رئیس جمهور آمریکا در دیدار با پوتین پیشنهاد کرده است ۱۶ بخش زیرساختی، محدوده خارج از حملات سایبری شناخته شوند. از سوی دیگر پوتین نیز به حملات سایبری آمریکا به این کشور کنایه زد.
 
 به نقل از رویترز، جو بایدن رئیس جمهور آمریکا در ملاقات با ولادیمیر پوتین رئیس جمهور روسیه در ژنو، اعلام کرد نباید به بخش‌های خاصی از زیر ساخت دولت حمله کرد و این بخش‌ها باید خارج از محدوده حملات سایبری باشند.
 
البته بایدن به طور واضح توضیح نداد چه بخش‌هایی از زیرساخت باید از حملات سایبری مصون بمانند. اما به گفته او ۱۶ بخش زیرساخت باید از خارج از محدوده حملات سایبری باشند. احتمالاً این امر اشاره به ۱۶ بخشی است که طبق اعلام وزارت امنیت میهن آمریکا حیاتی هستند، مانند زیربنای ارتباطات، خدمات درمانی، مواد غذایی و انرژی.
 
رئیس جمهور آمریکا در این باره گفت: توافق کردیم تا در هر دو کشور کار شناسایی روی مفهوم بخش‌های خارج از محدوده حملات سایبری انجام شود. به این ترتیب متوجه می‌شویم آیا توافق امنیت سایبری ما نظم ایجاد می‌کند یا خیر.
 
به گفته یکی از مقامات ارشد دولتی نقطه تمرکز این پیشنهاد هک‌های ویرانگر است و ربطی به حملات خرابکاری که سازمان‌های اطلاعاتی کشورهای مختلف علیه یکدیگر انجام می‌دهند، ندارد.
 
البته واکنش پوتین به این ایده واضح نبود. او در یک کنفرانس مطبوعاتی جداگانه اعلام کرد رهبران هر دو کشور توافق کردند مذاکراتی درباره موضوعات امنیت سایبری انجام دهند، اما به طرح پیشنهادی بایدن اشاره نکرد.
 
این در حالی است که اخیراً آمریکا با حملات سایبری متعددی از جمله حمله باج افزاری به شرکت خط لوله سوخت کلونیال پایپ لاین و شرکت فراوری محصولات گوشتی JBS روبرو شد. مقامات آمریکایی معتقدند گروه‌های هکری در روسیه این حملات را انجام داده‌اند. هرچند روسیه مرتباً این ادعاها را تکذیب کرد.
 
در همین راستا پوتین به خبرنگاران گفت: ما باید هرگونه کنایه را کنار بگذاریم و در سطح کارشناسی براساس منافع آمریکا و روسیه فعالیت کنیم.
 
سپس او نیز با کنایه به این نکته پرداخت که مقامات روسیه فعالیت‌های مخرب دیجیتالی از سوی آمریکا را ردیابی کرده‌اند و گفت: ما با یقین می‌دانیم حملات از کجا سرچشمه می‌گیرند. می‌دانیم حملات با همکاری از سوی فضای سایبری آمریکا انجام شده است.

وزیر ارتباطات: فیلترینگ در کشور منقرض خواهد شد

 
وزیر ارتباطات و فناوری اطلاعات گفت: فیلترینگ در کشور در آینده منقرض خواهد شد ولی در شرایط کنونی عده‌ای اجازه نمی‌دهند با فیلترینگ خداحافظی کنیم.
 
محمدجواد آذری جهرمی روز دوشنبه در حاشیه افتتاح پارک ارتباطات و فناوری اطلاعات در مشهد در پاسخ به سوال یکی از خبرنگاران که چه زمانی با فیلترینگ خداحافظی خواهیم کرد و چه کسانی باید این اجازه را بدهند، گفت: از انقراض فیلترینگ‌ در کشور می توانیم سخن بگوییم ولی نمی دانم چه زمانی با این واژه خداحافظی خواهیم کرد.
وی در پاسخ اصرار این خبرنگار که چه کسانی اجازه نمی دهند با واژه فیلترینگ خداحافظی کنیم، با خنده افزود: "از لگوی میکروفونتان که آرم رسانه ملی است، می توانید بپرسید"!
وی با اشاره به تمهیدات اتخاذ شده برای برپایی اتتخابات الکترونیک در کشور گفت: با توجه به شیوع کرونا قبل از برپایی انتخابات، برنامه ریزی لازم برای استفاده از فضای مجازی برای تبلیغات در کنار صدا و سیما و رسانه ها صورت گرفته است.
آذری جهرمی افزود: طبق مصوبه ستاد ملی کرونا، بسته‌های هدیه‌ هفت گیگابایتی به متقاضیان اهدا شد که هفت میلیون نفر این بسته ها را دریافت کردند و برخی بسته‌های ویژه نیز برای نامزدها نظیر استودیوهای مجازی و شبکه‌های آی. تی. تی فراهم شد.
وی تاکید کرد: شبکه ارتباطی برای برگزاری انتخابات آمادگی کامل دارد و در این راستا تمام اقدامات نگهداری و توسعه، که احتمال اختلال در شبکه را دربردارد در روز ۲۸ خردادماه متوقف شده است.
به گفته وی، نگرانی هایی از بابت قطعی برق وجود دارد، چراکه این قطعی ها روی کیفیت شبکه تازه تاسیس اثر مستقیم دارد اما به منظور تامین برق از طریق ژنراتور برای سایت های اصلی پیش بینی های لازم انجام شده است.
 
وزیر ارتباطات و فناوری اطلاعات برای افتتاح پارک ارتباطات و فناوری اطلاعات در محل پست مرکزی مشهد و همچنین بازدید از شعبه دیگر این پارک در محل پست بانک مشهد به این شهر سفر کرده است.

وزیر ارتباطات: فیلترینگ در کشور منقرض خواهد شد

 
وزیر ارتباطات و فناوری اطلاعات گفت: فیلترینگ در کشور در آینده منقرض خواهد شد ولی در شرایط کنونی عده‌ای اجازه نمی‌دهند با فیلترینگ خداحافظی کنیم.
 
محمدجواد آذری جهرمی روز دوشنبه در حاشیه افتتاح پارک ارتباطات و فناوری اطلاعات در مشهد در پاسخ به سوال یکی از خبرنگاران که چه زمانی با فیلترینگ خداحافظی خواهیم کرد و چه کسانی باید این اجازه را بدهند، گفت: از انقراض فیلترینگ‌ در کشور می توانیم سخن بگوییم ولی نمی دانم چه زمانی با این واژه خداحافظی خواهیم کرد.
وی در پاسخ اصرار این خبرنگار که چه کسانی اجازه نمی دهند با واژه فیلترینگ خداحافظی کنیم، با خنده افزود: "از لگوی میکروفونتان که آرم رسانه ملی است، می توانید بپرسید"!
وی با اشاره به تمهیدات اتخاذ شده برای برپایی اتتخابات الکترونیک در کشور گفت: با توجه به شیوع کرونا قبل از برپایی انتخابات، برنامه ریزی لازم برای استفاده از فضای مجازی برای تبلیغات در کنار صدا و سیما و رسانه ها صورت گرفته است.
آذری جهرمی افزود: طبق مصوبه ستاد ملی کرونا، بسته‌های هدیه‌ هفت گیگابایتی به متقاضیان اهدا شد که هفت میلیون نفر این بسته ها را دریافت کردند و برخی بسته‌های ویژه نیز برای نامزدها نظیر استودیوهای مجازی و شبکه‌های آی. تی. تی فراهم شد.
وی تاکید کرد: شبکه ارتباطی برای برگزاری انتخابات آمادگی کامل دارد و در این راستا تمام اقدامات نگهداری و توسعه، که احتمال اختلال در شبکه را دربردارد در روز ۲۸ خردادماه متوقف شده است.
به گفته وی، نگرانی هایی از بابت قطعی برق وجود دارد، چراکه این قطعی ها روی کیفیت شبکه تازه تاسیس اثر مستقیم دارد اما به منظور تامین برق از طریق ژنراتور برای سایت های اصلی پیش بینی های لازم انجام شده است.
 
وزیر ارتباطات و فناوری اطلاعات برای افتتاح پارک ارتباطات و فناوری اطلاعات در محل پست مرکزی مشهد و همچنین بازدید از شعبه دیگر این پارک در محل پست بانک مشهد به این شهر سفر کرده است.

کیفیت محصولات بومی امنیت ارزیابی می شوند

بتازگی سازمان فناوری اطلاعات آزمایشگاه ارزیابی عملکردی و کیفی محصولات امنیت فضای مجازی را راه‌اندازی کرد. درباره راه‌اندازی این آزمایشگاه با «ابوالقاسم صادقی» معاون امنیت فضای تولید و تبادل اطلاعات سازمان فناوری اطلاعات گفت‌و‌گو کرده و نظر کارشناسان را نیز جویا شدیم.
 
ارتقای کیفی
ابوالقاسم صادقی معاون فضای امنیت تولید و تبادل اطلاعات سازمان فناوری اطلاعات معتقد است؛ آزمایشگاه جدید، آزمایشگاهی است که با همکاری سازمان فناوری اطلاعات و پژوهشگاه ارتباطات و فناوری اطلاعات راه‌اندازی شده تا محصولات بومی امنیت را از نظر کیفیت و عملکرد ارزیابی و آزمایش کند.
صادقی با بیان اینکه این آزمایشگاه فعلاً محصولات SIEM (مدیریت وقایع و امنیت اطلاعات) را تست می‌کند و قرار است چندماه دیگر محصولات UTM (یکپارچه مدیریت تهدیدات) را هم تست کند، افزود: در این دو محصول چندین شرکت داخلی فعال هستند بنابراین داشتن ارزیابی کیفی برای شرکت‌ها و بازار بومی مهم است و باعث می‌شود محصولات در بازار به ثبات رسیده و به فروش برسند. وی هدف از راه‌اندازی این آزمایشگاه را کمک به صنعت محصولات بومی امنیت و سازمان‌ها در استفاده از محصولات بومی عنوان کرد و گفت: نه تنها این صنعت نیاز به پشتیبانی دارد، بلکه سازمان‌ها هم نمی‌توانند ایرادات فنی را دقیق به تولیدکننده انتقال دهند پس تولید کننده هم نمی‌داند ضعف محصولش کجاست از این‌رو باید مشکلات هر دوبخش رفع شود که این آزمایشگاه به این دو موضوع کمک می‌کند.
صادقی افزود: سازمان‌ها معمولاً به محصولات بومی مانند فایروال‌ها و آنتی ویروس‌ها از نظر کیفی و عملکرد ایراد می‌گیرند و معتقدند که کیفیت لازم را ندارد و خرید محصولات خارجی را به داخلی ترجیح می‌دادند. از سوی دیگر برای خرید محصولات امنیتی خارجی هم محدودیت گذاشته شده بنابراین شرکت‌ها هم باید کیفیت محصولات داخلی خود را ارتقا دهند تا بازار را جذب کنند. وقتی محصولات بومی امنیت دارای کیفیت بالایی نباشند، نه تنها در داخل کشور مورد استقبال قرار نمی‌گیرد، بلکه امکان صادرات به کشورهای منطقه را هم نخواهند داشت.
صادقی درباره تفاوت این آزمایشگاه با 6 آزمایشگاه موجود در کشور نیز گفت: 6 آزمایشگاه موجود فقط از نظر امنیت و آسیب‌پذیری محصولات بومی را تست کرده و گواهی صادر می‌کنند که دریافت این دسته از گواهی نامه‌ها برای محصولات اجباری است ولی همان‌طور که گفته شد آزمایشگاه جدید تنها از نظر کیفی و عملکردی محصولات امنیت بومی را تست کرده و گواهی صادر می‌کند.
معاون رئیس سازمان فناوری اطلاعات معتقد است اگر هر آزمایشگاه خصوصی که دارای زیرساخت‌ها و تجهیزات فنی و به همراه نیروی انسانی متخصص در سطح فنی بالایی باشد، می‌تواند مجوزهای لازم را برای ارزیابی کیفی نیز دریافت کند. صادقی با اشاره به اینکه دریافت گواهی ارزیابی کیفی اجباری نیست، گفت: اگر محصولی گواهی تست کیفی را نداشته باشد مانعی برای فروش محصولاتش در بازار ندارد ولی محصولاتی که دارای گواهی کیفی باشند دارای اعتماد و صلاحیت بیشتری نسبت به بقیه محصولاتی که فقط دارای گواهی‌های امنیت و... هستند، می باشند چون آنها شهامت این را داشته‌اند که محصول خود را در معرض تست‌های بسیار سخت قرار دهند و تأییدیه کیفی هم بگیرند.
وی معتقد است در آینده‌ای نزدیک داشتن گواهی کیفی خود نشانگر بهتر بودن و خود تبلیغی برای محصول بومی خواهد بود و خود شرکت‌ها سعی خواهند کرد برای جلب نظر مشتری گواهی کیفی را هم داشته باشند تا بتوانند محصول خود را به سازمان‌ها بفروشند. چون قطعاً در آینده نزدیک، سازمان ‌ها نیز یکی از شرایط خرید محصولات بومی امنیت را داشتن گواهی ارزیابی کیفی و عملکردی قرار خواهند داد. به نظرم حتی کارشناسان هم به این نتیجه خواهند رسید که داشتن گواهی ارزیابی کیفی مهم خواهد بود.
به‌گفته این مسئول، تست کیفی در آزمایشگاه داخلی 30 تا 50 میلیون تومان هزینه دارد و نسبت به هزینه یک میلیاردی در خارج از کشور مقرون به صرفه‌تر است بنابراین شرکت‌ها می‌توانند در داخل، ایرادهای محصول خود را بسنجند و برای دریافت گواهی بین‌المللی اقدام کنند. وی از تولید کنندگان هم خواست برای ارزیابی کیفی محصول خود به سایت sec.ito.gov.ir مراجعه کرده و درخواست بدهند تا با بستن قراردادی محصولاتشان در آزمایشگاه ارزیابی کیفی شده و گواهی دریافت کنند.
صادقی در پاسخ به این سؤال که آیا محصولات بومی امنیت، در حد صادرات داریم گفت: برخی از محصولات داخلی ما خوب هستند و به منطقه صادر می‌شوند ولی اگر محصولات داخلی تست‌های کیفی را هم بگذرانند و گواهی ارزیابی کیفی بگیرند بهتر است چون داشتن گواهی ارزیابی کیفی برای صادرات جذابیت خواهند داشت به‌هرحال بسیاری از کشورها به‌دنبال محصول باکیفیت و ارزان قیمت هستند و لزومی نمی‌بینند که حتماً محصولات برند و گران را تهیه کنند. معاون امنیت فضای تولید و تبادل اطلاعات درباره اینکه برخی معتقدند که محصولات بومی امنیت ما کپی کاری است، گفت: بله برخی محصولات کپی کاری است. ما مخالف کپی کاری نیستیم به‌شرطی که روی کد زدن و پرفورمنس آن خوب کار شده باشد و به مشتری بگویند که این محصول اپن سورس محصول خارجی است و پول این بخش را از مصرف کننده دریافت نکنند. در این صورت مشتری ترجیح می‌دهد محصول داخلی را که ارزان تر از خارجی است، خریداری کند.
صادقی به تولیدکنندگان محصولات بومی هم توصیه کرد که در کنار سرمایه‌گذاری خوب، از افراد دارای دانش فنی بالا در حوزه امنیت استفاده کنند و برنامه تجاری خوبی داشته باشند تا بعد از سه سال به جایگاه خوبی برسند و بهتر است برای تحقیقات هم هزینه کنند تا بقایشان در بازار حفظ شود. از سوی دیگر از سازمان‌ها هم خواست به تولیدات داخلی اعتماد کنند.
رفع آسان مشکلات محصولات امنیتی
کاظم فلاحی کارشناس امنیت سایبری اعتقاد دارد راه‌اندازی آزمایشگاه ارزیابی کیفی بیشتر برای نفوذناپذیر شدن سامانه‌های بومی در برابر حملات هکرهاست به‌طوری که مشکلات امنیتی سامانه‌های بومی را بررسی کرده و با رفع مشکلات آن، پایدار می‌کند بنابراین قبل از اینکه محصول وارد بازار شود تست ارزیابی کیفی شود، مفید خواهد بود.
فلاحی گفت: ارزیابی محصولات در این آزمایشگاه باعث می‌شود تا کیفیت کار ارتقا یابد چون مشکلات محصول امنیتی از منظر کیفی به صاحب محصول ارائه می‌شود و تیم مربوطه می‌تواند مشکلات را رفع کند. وی درباره الزام آور نکردن شرکت‌ها برای دریافت گواهی ارزیابی کیفی هم گفت: هرچند اجبار کردن تولیدکنندگان محصولات بومی امنیت بومی برای دریافت گواهی‌های امنیتی هم خیلی کارساز نبوده و هم اکنون با هک شدن هیچ کس پاسخگو نیست به نظر می‌رسد با الزام آور نبودن، شرکت‌ها به‌دنبال دریافت گواهی ارزیابی کیفی نروند. این کارشناس امنیت معتقد است وجود آزمایشگاه‌های کیفی با اینکه کیفیت محصول را افزایش می‌دهد اما به نظر نمی‌رسد در صادرات محصولات امنیتی بومی تأثیر داشته باشد.
وی گفت: محصولات امنیتی ما در حد و اندازه صادرات نیستند، چرا که تا 90 درصد محصولات امنیت بومی ما کپی‌برداری ضعیف از محصولات خارجی است و تنها با فارسی‌نویسی نام آن را بومی گذاشته‌اند بنابراین وقتی اکثراً محصولات امنیتی بومی این سبک و سیاق را در پیش گرفته‌اند بنابراین صادرات معنایی ندارد.
پارسا یوسفی دیگر کارشناس امنیت سایبری هم اعتقاد دارد که ارائه گواهی ارزیابی کیفیت برای محصولات بومی امنیت خوب است به شرطی که دیگر ارگان‌های امنیت سایبری مانند افتا، پدافند غیرعامل و... هم آن تأییدیه را قبول داشته باشند و مستندات تست‌ها را همه مراکز امنیت سایبری تأیید کنند.
یوسفی درباره بحث الزام آورنبودن دریافت این گواهی ارزیابی کیفی نیز گفت: درست است که الزام آور نیست ولی وقتی سازمان‌ها و ارگان‌ها بخواهند مناقصه برگزار کنند قطعاً داشتن گواهی ارزیابی را یکی از شرایط شرکت در مناقصه قرار خواهند داد و بنابراین اگر شرکت‌های دارای محصولات بومی امنیت بخواهند در این مناقصه‌ها شرکت کنند مجبور هستند که آن را هم دریافت کنند. وی درباره بحث صادرات محصولات بومی امنیت نیز معتقد است که تعداد بسیار اندکی محصول بومی امنیت برای صادرات وجود دارد. یوسفی گفت: محصولات داخلی ما از نظر بلوغ فنی و تکنیکال نسبت به محصولات خارجی فاصله دارد ولی اگر محصول داخلی به بلوغ فنی برسد می‌تواند بازار همسایه و منطقه را جذب کند.

تعطیلی در انتظار شرکت هایی که اطلاعات را از چین خارج می کنند


نسخه جدید قانون امنیت دیتای چین تصویب شده و بر طبق آن شرکت هایی که «اطلاعات اصلی» را بدون اجازه به خارج منتقل کنند با جریمه سنگین یا تعطیلی روبرو می شوند.
 
 به نقل از ساوث چاینا مورنینگ پست، سازمان قانونگذاری ارشد چین قانون جدیدی وضع کرده که کنترل دولت بر اطلاعات را تقویت و جریمه‌هایی سنگین برای هرگونه تخلف تعیین می‌کند. این در حالی است که دولت این کشور آسیایی سعی دارد شرکت‌های فناوری را کنترل کند و بر داده‌های تولید شده در کشور نظارت داشته باشد.
 
طبق قانون امنیت داده جدید چین که روز پنج شنبه تصویب شده، شرکت‌های فناوری که «اطلاعات اصلی» کشور را بدون تاییدیه دولت به خارج منتقل می‌کنند، با جریمه ای سنگین تا سقف ۱۰ میلیون یوان (۱.۵۶ میلیون دلار) و خطر تعطیلی روبرو می‌شوند.
 
در نسخه پیشین این قانون که در ماه آوریل برای بررسی ارائه شده بود به تعطیلی شرکت‌ها در صورت تخلف اشاره‌ای نشده بود.
 
در نسخه جدید قانون، جریمه برای شرکت‌هایی که «اطلاعات مهم» را بدون تاییدیه لازم به مناطق یا آژانس‌های مجری قانون خارجی منتقل کنند، از یک به ۵ میلیون یوان افزایش یافته است.
 
در بیانیه سازمان فضای سایبری چین آمده است: دیتا یکی از منابع اصلی و استراتژیک کشور است. بدون امنیت اطلاعات، امنیت ملی وجود ندارد.
 
آلکس رابرتس از شرکت حقوقی «لینک لیترز» در این باره می‌گوید: از آنجا که یک چهارم جریان اطلاعات بین مرزی جهان به چین و هنگ کنگ مربوط است، این قانون به طور واضح نشان دهنده اولویت موضوع «امنیت اطلاعات» در بخش قانون گذاری چین است.
 
از سوی دیگر در سال ۲۰۱۸ میلادی دونالد ترامپ، رئیس جمهور پیشین آمریکا قانونCLOUD ( قانون شفافیت استفاده قانونی از اطلاعات در خارج از کشور) را امضا کرد که به موجب آن سازمان‌های مجری قانون آمریکایی می‌توانند بدون در نظر گرفتن کشور محل ذخیره اطلاعات، به اطلاعات آنها دسترسی یابند. اما اکنون CLOUD با قانون امنیت داده چین تناقض دارد.
 
به عبارت دیگر، اکنون که دیتا در چین یک موضوع امنیت ملی تلقی می‌شود، آمریکا نمی‌تواند به اطلاعات ذخیره شده در داخل این کشور دست یابد.
 
در قانون جدید تعریف وسیعی از «اطلاعات اصلی» ارائه شده و شامل هرگونه اطلاعات مربوط به امنیت ملی و اقتصادی و رفاه مردم می‌شود اما هیچ تعریفی از «اطلاعات مهم» در این قانون ارائه نشده است.

به‌روزرسانی جدید کروم ۹۱ یک آسیب‌پذیری خطرناک روز صفر را برطرف می‌کند

 
گوگل نسخه جدیدی از مرورگر کروم را برای ویندوز، مک او اس و لینوکس منتشر کرده که چند آسیب‌پذیری امنیتی خطرناک را برطرف می‌کند. یکی از این آسیب‌پذیری‌های روز صفر توسط هکرها به کار گرفته شده بود.
 
آسیب‌پذیری روز صفر کروم که توسط «پروژه صفر گوگل» کشف شده، با عنوان CVE-2021-30551 شناخته می‌شود و ظاهرا باگی مربوط به V8 بوده که همان WebAssembly و موتور جاوا اسکریپت مرورگر کروم است. هرچند گوگل هنوز اطلاعات زیادی را درباره این آسیب‌پذیری منتشر نکرده، ولی اذعان داشته که باگ مذکور در فضای اینترنت به کار گرفته شده است.
 
«شِین هانتلی»، مدیر گروه تحلیل تهدید گوگل در صفحه توییتر خود اعلام کرد که این آسیب‌پذیری توسط همان عاملانی به کار گرفته شده که پیش‌تر از یکی از کدهای دسترسی از راه دور ویندوز سوءاستفاده کرده بودند. مایکروسافت این باگ را در وصله امنیتی ماه ژوئن برطرف کرد.
 
گفته می‌شود این به‌روزرسانی ششمین اصلاحی است که گوگل در سال ۲۰۲۱ برای رفع آسیب‌پذیری‌های روز صفر مرورگر کروم منتشر می‌کند.
 
انتشار این به‌روزرسانی از آن جهت حائز توجه است که محققان امنیتی شرکت کسپرسکی می‌گویند هکری به نام «PuzzleMaker» چندی قبل از آسیب‌پذیری‌های روز صفر مرورگر کروم گوگل و ویندوز مایکروسافت استفاده کرده بود. او از این آسیب‌پذیری برای خروج از سندباکس کروم و نصب بدافزار روی ویندوز چند شرکت مختلف بهره گرفته بود.
 
البته با وجود احتمالی که درباره استفاده PuzzleMaker از آسیب‌پذیری CVE-2021-21224 مطرح شده، کسپرسکی می‌گوید ممکن است آسیب‌پذیری‌های روز صفر دیگری هم در کروم وجود داشته باشند که این هکر با کمک آن‌ها اهداف خود را پیش برده است.
 
به‌روزرسانی کروم ۹۱.۰.۴۴۷۲.۱۰۱ شامل ۱۴ اصلاح امنیتی و ۱۰ رفع باگ دیگر است. از میان این ۱۰ باگ دو مورد دارای اولویت متوسط، هفت مورد دارای اولویت بالا و یک مورد دارای اولویت بحرانی بوده‌اند. اگر هنوز این به‌روزرسانی را دریافت نکرده‌اید، احتمالا در روزها یا هفته‌های پیش رو نوبت به شما خواهد رسید.

به‌روزرسانی جدید کروم ۹۱ یک آسیب‌پذیری خطرناک روز صفر را برطرف می‌کند

 
گوگل نسخه جدیدی از مرورگر کروم را برای ویندوز، مک او اس و لینوکس منتشر کرده که چند آسیب‌پذیری امنیتی خطرناک را برطرف می‌کند. یکی از این آسیب‌پذیری‌های روز صفر توسط هکرها به کار گرفته شده بود.
 
آسیب‌پذیری روز صفر کروم که توسط «پروژه صفر گوگل» کشف شده، با عنوان CVE-2021-30551 شناخته می‌شود و ظاهرا باگی مربوط به V8 بوده که همان WebAssembly و موتور جاوا اسکریپت مرورگر کروم است. هرچند گوگل هنوز اطلاعات زیادی را درباره این آسیب‌پذیری منتشر نکرده، ولی اذعان داشته که باگ مذکور در فضای اینترنت به کار گرفته شده است.
 
«شِین هانتلی»، مدیر گروه تحلیل تهدید گوگل در صفحه توییتر خود اعلام کرد که این آسیب‌پذیری توسط همان عاملانی به کار گرفته شده که پیش‌تر از یکی از کدهای دسترسی از راه دور ویندوز سوءاستفاده کرده بودند. مایکروسافت این باگ را در وصله امنیتی ماه ژوئن برطرف کرد.
 
گفته می‌شود این به‌روزرسانی ششمین اصلاحی است که گوگل در سال ۲۰۲۱ برای رفع آسیب‌پذیری‌های روز صفر مرورگر کروم منتشر می‌کند.
 
انتشار این به‌روزرسانی از آن جهت حائز توجه است که محققان امنیتی شرکت کسپرسکی می‌گویند هکری به نام «PuzzleMaker» چندی قبل از آسیب‌پذیری‌های روز صفر مرورگر کروم گوگل و ویندوز مایکروسافت استفاده کرده بود. او از این آسیب‌پذیری برای خروج از سندباکس کروم و نصب بدافزار روی ویندوز چند شرکت مختلف بهره گرفته بود.
 
البته با وجود احتمالی که درباره استفاده PuzzleMaker از آسیب‌پذیری CVE-2021-21224 مطرح شده، کسپرسکی می‌گوید ممکن است آسیب‌پذیری‌های روز صفر دیگری هم در کروم وجود داشته باشند که این هکر با کمک آن‌ها اهداف خود را پیش برده است.
 
به‌روزرسانی کروم ۹۱.۰.۴۴۷۲.۱۰۱ شامل ۱۴ اصلاح امنیتی و ۱۰ رفع باگ دیگر است. از میان این ۱۰ باگ دو مورد دارای اولویت متوسط، هفت مورد دارای اولویت بالا و یک مورد دارای اولویت بحرانی بوده‌اند. اگر هنوز این به‌روزرسانی را دریافت نکرده‌اید، احتمالا در روزها یا هفته‌های پیش رو نوبت به شما خواهد رسید.