بسیاری از کاربران آیفون از گسترش اسپم‌های تقویم خبر می‌دهند

بسیاری از کاربران آیفون از گسترش اسپم‌های تقویم خبر می‌دهند

گفته می‌شود با وجود تلاش‌های اپل، اسپم‌های تقویم در پلتفرم‌های این شرکت در حال گسترس است. این هرزنامه‌ها به‌صورت پنجره‌های پاپ‌‌آپ در سافاری یا ازطریق تقویم آی‌کلاد کاربران را هدف قرار می‌دهند.

دامنه وبسایت‌ تعدادی از رسانه‌های خبری ایران توسط دولت آمریکا توقیف شد

 
وزارت دادگستری آمریکا در اقدامی ناگهانی دامنه ۳۶ وبسایت‌ مرتبط با رسانه‌های خبری ایران را توقیف کرده است. دلیل این اقدام انتشار اطلاعات گمراه‌کننده، اقدامات خشونت‌آمیز و نقض تحریم‌های آمریکا در این رسانه‌ها توصیف شده است.
 
به اعتقاد وزارت دادگستری آمریکا اتحادیه رادیو و تلویزیون اسلامی (IRTVU) دامنه‌های وب‌سایتی که از آنها استفاده می‌کرد را از یک شرکت آمریکایی خریداری کرده و این در حالی بوده که از دفتر کنترل دارایی‌های خارجی وزارت خزانه‌داری آمریکا (اوفک) مجوزی برای استفاده از این دامنه‌ها اخذ نکرده است.
 
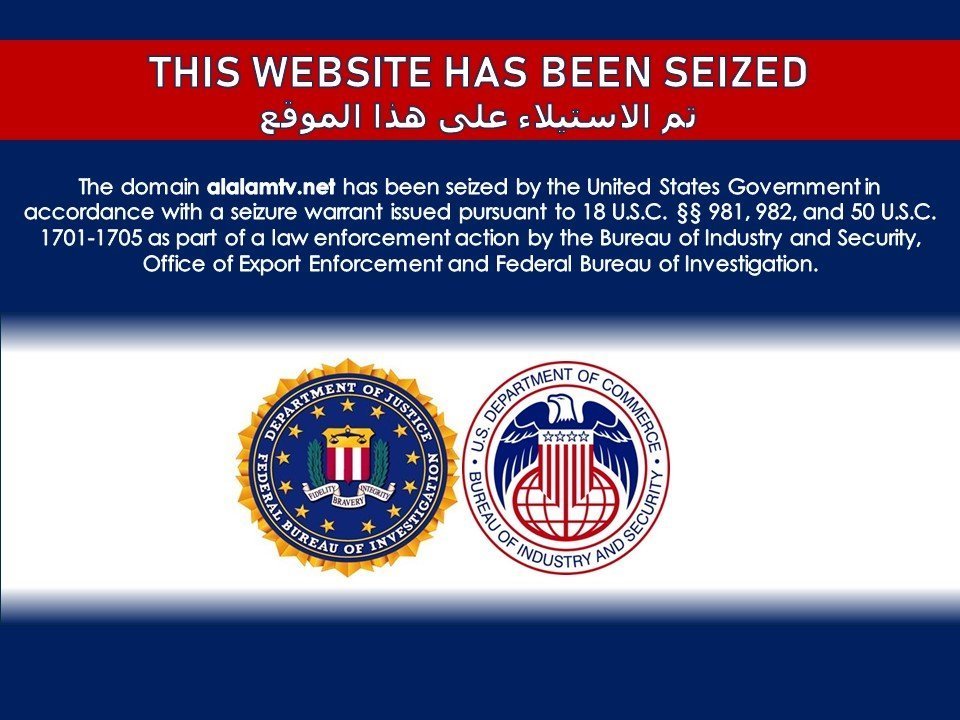
از جمله این دامنه‌های مسدود شده می‌توان به دامنه وب‌سایت‌های تلویزیون «العالم»، «الکوثر»، «پرس تی وی» و «المسیره» اشاره کرد. در حال حاضر با باز کردن این وبسایت‌ها پیام وزارت دادگستری ایالات متحده را مشاهده می‌کنید که دستور به توقیف آن‌ها را صادر کرده است. هر چند فعالیت وبسایت‌های یاد شده کاملا متوقف نشده و در صورت وجود، در دامنه ir. به فعالیت خود ادامه می‌دهند.
 
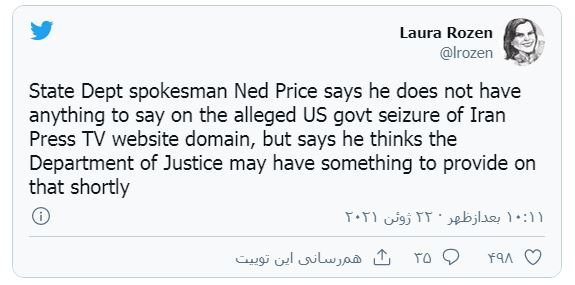
«لورا روزن» خبرنگار حوزه دیپلماسی در واشنگتن در واکنش توییتری به این اقدام دولت آمریکا، گفته که با «ند پرایس» سخنگوی وزارت خارجه آمریکا تماس گرفته و او از انسداد این سایت‌ها اظهار بی‌اطلاعی کرده و گفته که احتمالا وزارت دادگستری آمریکا به زودی اطلاعیه‌ای در این زمینه منتشر کند.‎

مقامات ایرانی نیز نسبت به این موضوع واکنش نشان دادند. رئیس دفتر مطبوعاتی نمایندگی دائمی ایران در سازمان‌ ملل در نیویورک، اقدام واشنگتن در توقیف وب‌سایت‌های ایران را تلاش برای محدود کردن آزادی بیان خواند و گفت که از طریق قانونی این مسئله را پیگیری خواهند کرد.
 
شایان ذکر است که این اولین باری نیست که دامنه وبسایت‌های خبرگزاری‌ ایرانی توسط دولت آمریکا مسدود می‌شود. پیش از این در سال ۹۸ نیز وبسایت خبرگزاری فارس با دامنه دات کام توسط وزارت خزانه‌داری آمریکا مسدود شد و هدف از این کار جلوگیری از انتشار اخبار نادرست، پروپاگاندا و نفوذ در سیاست داخلی و خارجی آمریکا توسط این خبرگزاری توصیف شده بود.

دامنه وبسایت‌ تعدادی از رسانه‌های خبری ایران توسط دولت آمریکا توقیف شد

 
وزارت دادگستری آمریکا در اقدامی ناگهانی دامنه ۳۶ وبسایت‌ مرتبط با رسانه‌های خبری ایران را توقیف کرده است. دلیل این اقدام انتشار اطلاعات گمراه‌کننده، اقدامات خشونت‌آمیز و نقض تحریم‌های آمریکا در این رسانه‌ها توصیف شده است.
 
به اعتقاد وزارت دادگستری آمریکا اتحادیه رادیو و تلویزیون اسلامی (IRTVU) دامنه‌های وب‌سایتی که از آنها استفاده می‌کرد را از یک شرکت آمریکایی خریداری کرده و این در حالی بوده که از دفتر کنترل دارایی‌های خارجی وزارت خزانه‌داری آمریکا (اوفک) مجوزی برای استفاده از این دامنه‌ها اخذ نکرده است.
 
از جمله این دامنه‌های مسدود شده می‌توان به دامنه وب‌سایت‌های تلویزیون «العالم»، «الکوثر»، «پرس تی وی» و «المسیره» اشاره کرد. در حال حاضر با باز کردن این وبسایت‌ها پیام وزارت دادگستری ایالات متحده را مشاهده می‌کنید که دستور به توقیف آن‌ها را صادر کرده است. هر چند فعالیت وبسایت‌های یاد شده کاملا متوقف نشده و در صورت وجود، در دامنه ir. به فعالیت خود ادامه می‌دهند.
 
«لورا روزن» خبرنگار حوزه دیپلماسی در واشنگتن در واکنش توییتری به این اقدام دولت آمریکا، گفته که با «ند پرایس» سخنگوی وزارت خارجه آمریکا تماس گرفته و او از انسداد این سایت‌ها اظهار بی‌اطلاعی کرده و گفته که احتمالا وزارت دادگستری آمریکا به زودی اطلاعیه‌ای در این زمینه منتشر کند.‎

مقامات ایرانی نیز نسبت به این موضوع واکنش نشان دادند. رئیس دفتر مطبوعاتی نمایندگی دائمی ایران در سازمان‌ ملل در نیویورک، اقدام واشنگتن در توقیف وب‌سایت‌های ایران را تلاش برای محدود کردن آزادی بیان خواند و گفت که از طریق قانونی این مسئله را پیگیری خواهند کرد.
 
شایان ذکر است که این اولین باری نیست که دامنه وبسایت‌های خبرگزاری‌ ایرانی توسط دولت آمریکا مسدود می‌شود. پیش از این در سال ۹۸ نیز وبسایت خبرگزاری فارس با دامنه دات کام توسط وزارت خزانه‌داری آمریکا مسدود شد و هدف از این کار جلوگیری از انتشار اخبار نادرست، پروپاگاندا و نفوذ در سیاست داخلی و خارجی آمریکا توسط این خبرگزاری توصیف شده بود.

شناسایی ۱۵۰ مورد آلودگی به فیشینگ در خردادماه

 
گزارشی از ۸۰۴ فراوانی رخدادهای رایانه‌ای در خرداد ماه سال ۱۴۰۰ منتشر شده و بیشترین فراوانی مربوط به فیشینگ سایت‌های خارجی بوده که بیشتر از ۱۵۰ مورد را شامل می‌شود.
 
 گزارشی از ۸۰۴ مورد خدمت ارائه‌شده توسط مرکز ماهر (مدیریت امداد و هماهنگی رخدادهای رایانه‌ای) در خرداد ماه سال ۱۴۰۰ در گراف‌های زیر قابل مشاهده است. خدمات ارائه‌شده شامل فراوانی و نوع رخدادهای رسیدگی‌شده توسط مرکز، بخش‌های دریافت‌کننده این خدمات و نحوه مطلع شدن مرکز از این رخدادها است.
 
طبق این اطلاعات، بیشترین فراوانی رخداد به ترتیب مربوط به آلودگی به فیشینگ سایت‌های خارجی، بدافزار و بات، شناسایی آسیب‌پذیری، دیفیس سایت، افشای اطلاعات، گزارش‌های خبری، فیشینگ سایت‌های داخلی،  درخواست ارزیابی درخواست مشاوره و باج‌افزار بوده است.
 
 
نحوه مطلع شدن مرکز ماهر از رخداد نیز در نمودار زیر آمده که نشان می‌دهد بیشترین آمار از طریق مراجع بین‌المللی به این مرکز رسیده است.
 
 
بیشترین اطلاع‌رسانی از طریق منابع داخلی به ترتیب از سامانه دانا، کارشناسان مرکز ماهر،  سامانه هوشیار، گزارش آپاها، گزارش بخش خصوصی، سامانه بینا، گزارش نهادهای حاکمیتی، سامانه تله بدافزار و گزارش مردمی رسیده است.
 
 
همچنین بخش‌های دریافت‌کننده خدمات از مرکز ماهر شامل اپراتورها، بخش خصوصی، دستگاه‌های حاکمیتی و بانک‌ها و موسسات مالی می‌شود که تعداد دریافت این خدمات در نمودار زیر آمده است.
 
 
در نمودار بخش‌های حاکمیتی دریافت‌کننده خدمات از مرکز ماهر هم وزارت بهداشت، وزارت ارتباطات و فناوری اطلاعات، وزارت نفت، ریاست جمهوری، قوه قضائیه، وزارت عتف، وزارت کشور، وزارت کار، وزارت صمت، وزارت راه و شهرسازی، وزارت دادگستری و وزارت اقتصاد قرار دارد.
 
 
با توجه به اهمیت پاسخگویی به رخدادهای فضای تبادل اطلاعات و ایجاد مراکز پاسخگویی به حوادث فضای مجازی که در اکثر کشورها تحت عنوان مراکز CERT انجام‌شده است، مرکز ماهر به‌عنوان CERT ملی ایران در سال ١٣٨٧ ایجاد و در سطح ملی فعالیت گسترده‌ای را برای پیشگیری و مقابله با حوادث فضای تبادل اطلاعات به عهده دارد.
 
این مرکز در حوزه فعالیت‌های امداد و واکنشی موظف به رسیدگی فوری به حوادث فضای مجازی بر اساس درخواست سازمان‌ها است. همچنین در حوزه فعالیت‌های پیشگیرانه نیز این مرکز وظیفه دارد تا به ارائه هشدارها، اعلانات، مخاطرات و ضعف‌های سامانه‌ها در سطح ملی و انتشار بسته‌های راهنما برای مقاوم‌سازی سامانه‌ها بپردازد.
 

شناسایی ۱۵۰ مورد آلودگی به فیشینگ در خردادماه

 
گزارشی از ۸۰۴ فراوانی رخدادهای رایانه‌ای در خرداد ماه سال ۱۴۰۰ منتشر شده و بیشترین فراوانی مربوط به فیشینگ سایت‌های خارجی بوده که بیشتر از ۱۵۰ مورد را شامل می‌شود.
 
 گزارشی از ۸۰۴ مورد خدمت ارائه‌شده توسط مرکز ماهر (مدیریت امداد و هماهنگی رخدادهای رایانه‌ای) در خرداد ماه سال ۱۴۰۰ در گراف‌های زیر قابل مشاهده است. خدمات ارائه‌شده شامل فراوانی و نوع رخدادهای رسیدگی‌شده توسط مرکز، بخش‌های دریافت‌کننده این خدمات و نحوه مطلع شدن مرکز از این رخدادها است.
 
طبق این اطلاعات، بیشترین فراوانی رخداد به ترتیب مربوط به آلودگی به فیشینگ سایت‌های خارجی، بدافزار و بات، شناسایی آسیب‌پذیری، دیفیس سایت، افشای اطلاعات، گزارش‌های خبری، فیشینگ سایت‌های داخلی،  درخواست ارزیابی درخواست مشاوره و باج‌افزار بوده است.
 
 
نحوه مطلع شدن مرکز ماهر از رخداد نیز در نمودار زیر آمده که نشان می‌دهد بیشترین آمار از طریق مراجع بین‌المللی به این مرکز رسیده است.
 
 
بیشترین اطلاع‌رسانی از طریق منابع داخلی به ترتیب از سامانه دانا، کارشناسان مرکز ماهر،  سامانه هوشیار، گزارش آپاها، گزارش بخش خصوصی، سامانه بینا، گزارش نهادهای حاکمیتی، سامانه تله بدافزار و گزارش مردمی رسیده است.
 
 
همچنین بخش‌های دریافت‌کننده خدمات از مرکز ماهر شامل اپراتورها، بخش خصوصی، دستگاه‌های حاکمیتی و بانک‌ها و موسسات مالی می‌شود که تعداد دریافت این خدمات در نمودار زیر آمده است.
 
 
در نمودار بخش‌های حاکمیتی دریافت‌کننده خدمات از مرکز ماهر هم وزارت بهداشت، وزارت ارتباطات و فناوری اطلاعات، وزارت نفت، ریاست جمهوری، قوه قضائیه، وزارت عتف، وزارت کشور، وزارت کار، وزارت صمت، وزارت راه و شهرسازی، وزارت دادگستری و وزارت اقتصاد قرار دارد.
 
 
با توجه به اهمیت پاسخگویی به رخدادهای فضای تبادل اطلاعات و ایجاد مراکز پاسخگویی به حوادث فضای مجازی که در اکثر کشورها تحت عنوان مراکز CERT انجام‌شده است، مرکز ماهر به‌عنوان CERT ملی ایران در سال ١٣٨٧ ایجاد و در سطح ملی فعالیت گسترده‌ای را برای پیشگیری و مقابله با حوادث فضای تبادل اطلاعات به عهده دارد.
 
این مرکز در حوزه فعالیت‌های امداد و واکنشی موظف به رسیدگی فوری به حوادث فضای مجازی بر اساس درخواست سازمان‌ها است. همچنین در حوزه فعالیت‌های پیشگیرانه نیز این مرکز وظیفه دارد تا به ارائه هشدارها، اعلانات، مخاطرات و ضعف‌های سامانه‌ها در سطح ملی و انتشار بسته‌های راهنما برای مقاوم‌سازی سامانه‌ها بپردازد.
 

تروجان؛ بدافزاری خطرناک در جعبه‌ هدیه‌ای زیبا

تروجان؛ بدافزاری خطرناک در جعبه‌ هدیه‌ای زیبا

تروجان از انواع بسیار خطرناک بدافزار است؛ چون خود را در قالب نرم‌افزاری مفید و بی‌خطر نشان می‌دهد. در این مقاله با انواع تروجان و راه‌های مقابله به آن آشنا خواهید شد.

شکایت از مک دونالد به دلیل جمع آوری صدای مشتریان

 
طبق یک شکایت جدید رستوران های مک دونالد سیستم شناسایی صوتی را به طور آزمایشی به کار گرفته که بدون اجازه مشتریان صدای آنها را ثبت می کند.
 
به نقل از دیلی میل، یکی از مشتریان رستوران‌های زنجیره‌ای مک دونالد به دلیل ثبت کردن اطلاعات بیومتریک مشتریان در یکی از رستوران های این شرکت بدون رضایت مشتری شکایت کرده است.
 
طبق اسناد دادگاه، شارون کارپنتر یکی از مشتریان مک دونالد در ایالت ایلینوی ادعا می کند سیستم مذکور قانون حریم خصوصی اطلاعات بیومتریک (BIPA) را نقض می‌کند زیرا قبل از استفاده از فناوری شناسایی صوت برای ثبت سفارش، از مشتری اجازه دریافت نمی‌کند.
 
قانون BIPA در ایالت ایلینوی آمریکا تصویب شده و طبق آن شرکت‌ها باید جمع آوری اطلاعات بیومتریک مشتریان (از جمله صوت، اجزای صورت، اثر انگشت و غیره) را به مشتریانشان اطلاع دهند. ایلینوی یکی از معدود ایالت‌های آمریکا است که قوانینی در خصوص حریم خصوصی اطلاعات بیومتریک تصویب کرده است.
 
در متن شکایت ذکر شده کارپنتر اوایل سال گذشته میلادی به یکی از رستوران‌های خودروگذر مراجعه کرده و به جای اپراتور انسانی، سیستم هوش مصنوعی Apprente سفارش او را ثبت کرده است. این شاکی ادعا می‌کند شرکت رستوران‌های زنجیره‌ای صوت مشتریان را جمع آوری می‌کند تا بتواند سفارش‌های مشتریان را به درستی دریابد. اما مک دونالد درباره جمع آوری صوت مشتریان به آنها اطلاع رسانی نکرده است. همچنین این شرکت قوانینی در خصوص نگهداری اطلاعات ندارد که نشان دهد از دیتا چه استفاده ای می‌شود یا چه مدت آنها را نگهداری می‌کند.
 
رستوران زنجیره‌ای مذکور در ۲۰۲۰ اعلام کرد مشغول آزمایش نرم افزار شناسایی صوت در ۱۰ رستوران است. سیستم مذکور اصوات مشتریان را نیز ثبت می‌کند.

شکایت از مک دونالد به دلیل جمع آوری صدای مشتریان

 
طبق یک شکایت جدید رستوران های مک دونالد سیستم شناسایی صوتی را به طور آزمایشی به کار گرفته که بدون اجازه مشتریان صدای آنها را ثبت می کند.
 
به نقل از دیلی میل، یکی از مشتریان رستوران‌های زنجیره‌ای مک دونالد به دلیل ثبت کردن اطلاعات بیومتریک مشتریان در یکی از رستوران های این شرکت بدون رضایت مشتری شکایت کرده است.
 
طبق اسناد دادگاه، شارون کارپنتر یکی از مشتریان مک دونالد در ایالت ایلینوی ادعا می کند سیستم مذکور قانون حریم خصوصی اطلاعات بیومتریک (BIPA) را نقض می‌کند زیرا قبل از استفاده از فناوری شناسایی صوت برای ثبت سفارش، از مشتری اجازه دریافت نمی‌کند.
 
قانون BIPA در ایالت ایلینوی آمریکا تصویب شده و طبق آن شرکت‌ها باید جمع آوری اطلاعات بیومتریک مشتریان (از جمله صوت، اجزای صورت، اثر انگشت و غیره) را به مشتریانشان اطلاع دهند. ایلینوی یکی از معدود ایالت‌های آمریکا است که قوانینی در خصوص حریم خصوصی اطلاعات بیومتریک تصویب کرده است.
 
در متن شکایت ذکر شده کارپنتر اوایل سال گذشته میلادی به یکی از رستوران‌های خودروگذر مراجعه کرده و به جای اپراتور انسانی، سیستم هوش مصنوعی Apprente سفارش او را ثبت کرده است. این شاکی ادعا می‌کند شرکت رستوران‌های زنجیره‌ای صوت مشتریان را جمع آوری می‌کند تا بتواند سفارش‌های مشتریان را به درستی دریابد. اما مک دونالد درباره جمع آوری صوت مشتریان به آنها اطلاع رسانی نکرده است. همچنین این شرکت قوانینی در خصوص نگهداری اطلاعات ندارد که نشان دهد از دیتا چه استفاده ای می‌شود یا چه مدت آنها را نگهداری می‌کند.
 
رستوران زنجیره‌ای مذکور در ۲۰۲۰ اعلام کرد مشغول آزمایش نرم افزار شناسایی صوت در ۱۰ رستوران است. سیستم مذکور اصوات مشتریان را نیز ثبت می‌کند.

دولت جدید مرزبانی سایبری را جدی بگیرد/مواجهه با فناوری های آینده

 
یک پژوهشگر فضای مجازی با اشاره به مواردی که باید در حکمرانی فضای مجازی مورد توجه دولت سیزدهم قرار گیرد، گفت: با تعیین مرز در فضای مجازی، استقلال و هویت ملی معنا پیدا می کند.
 
حسین زیبنده، پژوهشگر هسته خط مشی فضای مجازی مرکز رشد دانشگاه امام صادق (ع) در گفتگو با خبرنگار مهر بر ضرورت پرداختن به موضوع حکمرانی فضای مجازی توسط دولت سیزدهم تاکید کرد و اظهار داشت: ایفای نقش تنظیم گری درست و مناسب دولت در حوزه فضای مجازی یکی از نکات مهمی است که باید به آن توجه شود.
 
وی گفت: دولت نباید به عنوان تصدی‌گر و یا به عنوان سیاستگذار در عرصه فضای مجازی وارد شود. باید توجه داشت که سیاستگذاری فضای مجازی بر عهده شورای عالی فضای مجازی است و تصدی‌گری هم بر عهده دستگاه‌های عملیاتی و اجرایی‌تر و نیز بخش خصوصی است. در این بین دولت باید نقش تنظیم گری و ارائه خدمات عمومی در حوزه فضای مجازی را بر عهده بگیرد و به خوبی از ایفای این نقش بربیاید.
 
تعیین مرز در فضای مجازی باید مشخص شود
 
این پژوهشگر با تاکید بر اینکه حضور فعالانه و تعیین کننده دولت در عرصه بین‌المللی فضای مجازی موضوع بسیار مهمی است که نیاز به مواجهه فعالانه کشور دارد، خاطرنشان کرد: در عرصه سیاسی مسأله‌ای که در حوزه فضای مجازی باید به آن توجه شود، بحث تعیین تکلیف مرز در فضای مجازی است و بعد از آن باید برای مرزبانی سایبری تمهیداتی صورت گیرد. این دو مورد باید مدنظر دولت جدید قرار داشته باشد.
 
زیبنده با اشاره به اینکه حرکت برای تعیین مرز در فضای مجازی باید از گذاشتن مرز روی گیت‌ها آغاز شود و به سمت تعیین مرز بر اساس فناوری اطلاعات و شکل گیری ایده‌های جدید پیش رود، ادامه داد: برای مثال یکی از این ایده‌های جدید، این است که برخی از کشورها مرز را بر کلان داده‌ها می‌گذارند. در واقع در روندهای جدید، حرکت از سمت تعیین مرز بر اساس «فناوری ارتباطات» به سمت تعیین مرز بر اساس «فناوری اطلاعات» صورت می‌گیرد.
 
وی با بیان اینکه در پی تعیین مرز کشور در حوزه فضای مجازی، تعریف استقلال و هویت ملی نیز در فضای مجازی معنا پیدا می‌کند، گفت: در این سال‌ها به این مفاهیم هم جفای زیادی شده است. مفهوم استقلال فضای مجازی با رویکرد جوسازی رسانه‌ای و دوگانه سازی‌های سیاسی به معنای منزوی شدن در فضای مجازی تعبیر شده است که این جفایی در معنا و تعریف استقلال در فضای مجازی است.
 
دولت سیزدهم به حکمرانی پلتفرم‌ها توجه کند
 
دانشجوی دکتری حکمرانی فضای مجازی با اشاره به نکته بعدی که در عرصه سیاسی فضای مجازی، دولت جدید باید به آن توجه کند، گفت: موضوع حکمرانی پلتفرم‌ها باید مورد توجه قرار گیرد. باید تکلیف پلتفرم‌های بین‌المللی و پلتفرم‌هایی که اساساً در این جهان پلتفرمی، در کشور ما در حال توسعه هستند، مشخص شود.
 
وی ادامه داد: باید تعیین تکلیف شود که ارتباط ما با آن پلتفرم‌ها چگونه است و چگونگی مواجهه ما با این پلتفرم‌ها نکته مهمی است که باید در برنامه‌های دولت جدید برای حکمرانی فضای مجازی مورد توجه قرار گیرد.
 
این پژوهشگر فضای مجازی خاطرنشان کرد: در عرصه حکمرانی فضای مجازی نکته مهم دیگر، مشخص شدن مرز حوزه‌های عمومی و خصوصی و تمایز این حوزه‌ها از همدیگر است. به عبارت دیگر، دایره خصوصی‌سازی در حوزه فضای مجازی باید در حاکمیت مشخص شود. آن قسمت‌هایی که حاکمیت باید به صورت دولتی حضور داشته باشد شناسایی شده و مواردی که می‌توان به بخش خصوصی واگذار کرد نیز مشخص شود.
 
وی ادامه داد: به عنوان مثال خدماتی همچون احراز هویت دیجیتال، در حال حاضر به سمت خصوصی سازی شدن جلو می‌رود که باید در مورد آنها فکر شود و سیاستگذاری صورت گیرد. باید ببینیم کدام یک از این خدمات قابلیت ارائه عمومی را دارد و کدام یک می‌تواند خصوصی شود.
 
زیبنده با اشاره به انتظارات از دولت سیزدهم برای پیاده سازی زیرساخت‌های حوزه فضای مجازی و فناوری اطلاعات و ارتباطات گفت: انواع زیرساخت‌هایی که باید در نظام حکمرانی فضای مجازی کشور پیاده سازی شود، نه فقط دولت، بلکه کل نظام حکمرانی فضای مجازی را در بر می‌گیرد که شامل یک سری زیرساخت‌های سیاستگذارانه، زیرساخت‌های قانونی و نیز زیرساخت‌های فنی و اجرایی و اداری می‌شود.
 
لزوم مواجهه فعالانه با فناوری‌های آینده
 
وی با اشاره به مطالبات مدنظر از وزارت ارتباطات در دولت جدید، تاکید کرد: جایگاه وزارت ارتباطات در تأمین زیرساخت‌های فنی و تا اندازه‌ای ایجاد زیرساخت‌های قانونی است که در زمینه زیرساخت‌های قانونی دولت می‌تواند از طریق ارائه لایحه، بعضی از این زیرساخت‌های قانونی را تأمین کند. اما دولت شأن قانون‌گذاری ندارد و نباید انتظار قانون‌گذاری از آن را داشت.
 
پژوهشگر هسته خط مشی فضای مجازی مرکز رشد دانشگاه امام صادق (ع) گفت: اما وزارت ارتباطات به صورت کامل مسئول پیاده سازی و تحقق زیرساخت‌های فنی است که باید نسبت به این تکلیف، مطالبه صورت بگیرد.
 
وی گفت: توجه به فناوری‌های نوین و آینده پژوهی برای برنامه‌ریزی در عرصه فناوری اطلاعات و ارتباطات اولویت دیگری است که باید مدنظر دولت جدید قرار گیرد. توجه به فناوری‌هایی مثل اینترنت اشیا که آینده ارتباطات را متحول می‌کند و آینده پژوهی برای فناوری‌های نوینی مثل هوش مصنوعی، رایانش ابری و بلاکچین باید حتماً توسط وزارت ارتباطات دولت جدید انجام و مدنظر قرار گیرد و برای آنها مواجهه‌ای طراحی شود.
 
زیبنده تاکید کرد: در این زمینه مواجهه فعالانه با این فناوری‌های جدید و ایجاد زیرساخت‌های شکل‌گیری این فناوری‌ها احساس می‌شود و وزارت ارتباطات باید به سمت طراحی و تأمین زیرساخت‌های لازم و متناسب برای مواجهه با این فناوری‌ها برود.

اروپا استفاده از هوش مصنوعی در اماکن عمومی را کنترل می کند

 
دو سازمان ناظر بر حریم خصوصی اتحادیه اروپا خواهان عدم استفاده از فناوری شناسایی صورت و هرگونه فناوری‌های هوش مصنوعی جهت شناسایی خودکار ویژگی‌های انسانی در اماکن عمومی شده اند.
 
 به نقل از رویترز، دو سازمان ناظر بر حریم خصوصی اروپا خواستار ممنوعیت استفاده از فناوری شناسایی صورت در اماکن عمومی شده‌اند. حال آنکه چنین درخواستی با پیش نویس قوانین اتحادیه اروپا مغایرت دارد که طبق آن استفاده از فناوری در اماکن عمومی بلامانع است.
 
«هیئت حفاظت از داده‌های اروپا» (EDPB) و «ناظر حفاظت از داده‌های اروپا» (EDPS) درباره ریسک‌های مربوط به استفاده از فناوری‌های شناسایی هویت بیومتریک از راه دور در خصوص افراد در محیط‌های عمومی هشدار داده‌اند.
 
این دو سازمان در بیانیه‌ای مشترک نوشته‌اند: EDPB وEDPB خواهان ممنوعیت کلی هرگونه استفاده از فناوری‌های هوش مصنوعی جهت شناسایی خودکار ویژگی‌های انسانی در محیط‌های عمومی مانند شناسایی صورت، اثرانگشت، دی ان ای، صوت و دیگر سیگنال‌های بیومتریک یا رفتاری هستند.
 
آنها معتقدند سیستم‌های هوش مصنوعی که با استفاده از اطلاعات بیومتریک افراد را براساس قومیت، جنسیت، اعتقادات سیاسی دسته بندی می‌کنند، باید ممنوع شوند.
 
همچنین استفاده از این فناوری برای درک احساسات فرد به جز در موارد خاص مانند مقاصد بهداشتی، نیز باید غیرقانونی اعلام شود.
 
کمیسیون اتحادیه اروپا در آوریل قوانینی برای کاربردهای هوش مصنوعی از جمله ممنوعیت استفاده از آن برای نظارت ارائه کرد. هدف این اقدام ایجاد استانداردی جهانی برای فناوری‌هایی بود که در اختیار آمریکا و چین قرار دارد.
 
البته در قوانین پیشنهادی اجازه داده شده در حوزه‌های پر ریسک هوش مصنوعی مانند مهاجرت و اجرای قانون از این فناوری استفاده شود. اما اقدامات امنیتی سختگیرانه ای نیز وضع شده و در صورت نقض آن، جریمه ای تا ۶ درصد درآمد شرکت در سطح جهان وضع می‌شود.
 
البته قرار است قبل از تبدیل شدن این پیشنهادات به قانون، کشورهای عضو اتحادیه درباره آن مذاکراتی انجام دهند.