به خطر افتادن اطلاعات کاربران اندروید توسط باگ امنیتی اپلیکیشن گوگل

به خطر افتادن اطلاعات کاربران اندروید توسط باگ امنیتی اپلیکیشن گوگل

استارتاپ امنیت اپلیکیشن‌های تلفن همراه Oversecured در اپلیکیشن گوگل که بیش از پنج میلیارد بار نصب شده، یک آسیب‌پذیری امنیتی پیدا کرده است.

نیمی از قربانیان باج افزار بار دیگر توسط همان هکر مورد حمله قرار می‌گیرند

نیمی از قربانیان باج افزار بار دیگر توسط همان هکر مورد حمله قرار می‌گیرند

بر اساس آمار، نزدیک به ۴۶ درصد از قربانیان باج‌افزار دوباره توسط همان هکرهای قبلی مورد حمله‌ قرار می‌گیرند و بعضی از آن‌ها، هرگز به داده‌های مسروقه‌‌ی خود دست پیدا نمی‌کنند.

نیمی از قربانیان باج افزار بار دیگر توسط همان هکر مورد حمله قرار می‌گیرند

نیمی از قربانیان باج افزار بار دیگر توسط همان هکر مورد حمله قرار می‌گیرند

بر اساس آمار، نزدیک به ۴۶ درصد از قربانیان باج‌افزار دوباره توسط همان هکرهای قبلی مورد حمله‌ قرار می‌گیرند و بعضی از آن‌ها، هرگز به داده‌های مسروقه‌‌ی خود دست پیدا نمی‌کنند.

سازمان‌های استرالیایی موظف به افشای مبلغ باج به هکرها شدند

 
بر اساس یک قانون جدید مؤسسات استرالیایی موظف به افشای مبلغ باج پرداختی به هکرها و باج افزار نویسان برای آزادسازی داده‌های قفل شده خود هستند.
 
به نقل از زد دی نت، این قانون که در آستانه تصویب در مجلس نمایندگان استرالیا قرار دارد واکنشی به گسترش حملات باج افزاری و واکنش منفعلانه قربانیان این حملات است.
 
مرکز امنیت سایبری استرالیا مسئول دریافت اطلاعات در مورد این حملات باج افزاری و مبلغ پرداختی به باج افزار نویسان است. مؤسسات مختلف باید قبل از پرداخت باج این مرکز را به طور کامل در جریان جزئیات پرداخت مدنظر خود قرار دهند.
 
قانون یادشده که قانون پرداخت باج افزاری ۲۰۲۱ نام گرفته، توسط حزب مخالف دولت مستقر استرالیا تهیه شده و انتظار می‌رود از این طریق واکنش دولت به باج افزار نویسان هماهنگ شده و اطلاعات بیشتری برای مقابله با این پدیده در اختیار پلیس، مقامات قضائی، وزارت خارجه و غیره قرار بگیرد.

سازمان‌های استرالیایی موظف به افشای مبلغ باج به هکرها شدند

 
بر اساس یک قانون جدید مؤسسات استرالیایی موظف به افشای مبلغ باج پرداختی به هکرها و باج افزار نویسان برای آزادسازی داده‌های قفل شده خود هستند.
 
به نقل از زد دی نت، این قانون که در آستانه تصویب در مجلس نمایندگان استرالیا قرار دارد واکنشی به گسترش حملات باج افزاری و واکنش منفعلانه قربانیان این حملات است.
 
مرکز امنیت سایبری استرالیا مسئول دریافت اطلاعات در مورد این حملات باج افزاری و مبلغ پرداختی به باج افزار نویسان است. مؤسسات مختلف باید قبل از پرداخت باج این مرکز را به طور کامل در جریان جزئیات پرداخت مدنظر خود قرار دهند.
 
قانون یادشده که قانون پرداخت باج افزاری ۲۰۲۱ نام گرفته، توسط حزب مخالف دولت مستقر استرالیا تهیه شده و انتظار می‌رود از این طریق واکنش دولت به باج افزار نویسان هماهنگ شده و اطلاعات بیشتری برای مقابله با این پدیده در اختیار پلیس، مقامات قضائی، وزارت خارجه و غیره قرار بگیرد.

کره جنوبی، کره شمالی را به حمله هکری به موسسه هسته‌ای متهم کرد

 
کره جنوبی یک گروه هکری کره شمالی را به حمله و تلاش برای سرقت اطلاعات از یک مؤسسه تحقیقاتی هسته‌ای خود متهم کرده است.
 
 به نقل از زد دی نت، حمله یادشده در ماه گذشته رخ داده و توسط نمایندگان حزب قدرت مردم کره جنوبی در پارلمان این کشور افشا شده که حزب اصلی مخالف دولت محسوب می‌شود. بر اساس گزارش این حزب ۱۳ مورد دسترسی غیرمجاز به شبکه رایانه‌ای داخلی مؤسسه تحقیقاتی هسته‌ای KAERI در کره جنوبی در تاریخ ۱۴ می رخ داده است.
 
گروه هکری عامل این حمله کیمسوکی نام دارد که قبلاً هم در مواردی به حملات هکری به اهدافی در کره جنوبی متهم شده بود. نمایندگان افشاکننده حمله مذکور آن را بزرگترین رخداد امنیت سایبری در کره جنوبی توصیف کرده‌اند و می‌گویند ابعاد آن در حد حمله هکری به وزارت دفاع کره جنوبی در سال ۲۰۱۶ است.
 
همچنین ادعا شده که گروه یادشده بدافزارهایی را بر روی برخی اسناد حاوی اطلاعات مربوط به واکنش کره جنوبی به شیوع ویروس کرونا در سال ۲۰۲۰ نصب کرده‌اند تا از این طریق بتوانند اطلاعات دیگری را در صورت چرخش این اسناد سرقت کنند. آنان در سال ۲۰۱۹ به پلیس و وزارت وحدت کره نیز حمله کردند.

رئیس مجلس دستور پیگیری دلایل اختلال در روند برگزاری انتخابات ۱۴۰۰ را داد

 
رئیس مجلس  در صحن علنی امروز (۳۱ خردادماه) دستور داد تا اختلال در روند برگزاری انتخابات در کمیسیون اصل ۹۰ و کمیسیون شوراها پیگیری شود.
 
روز جمعه ۲۸ خردادماه در ساعات اولیه آغاز انتخابات ریاست جمهوری در برخی از شعبه‌های رای‌گیری اختلال در دستگاه‌های احراز هویت ایجاد و گزارش شده بود که در آن زمان وزیر کشور اعلام کرد این اختلالات در حال برطرف شدن است.
 
در همین زمان عبدالرضا رحمانی فضلی، وزیر کشور اعلام کرد که اگر دستگاه‌های رای گیری آنلاین و احراز هویت آنلاین با مشکل مواجه شوند رای گیری در هیچ شعبه‌ای متوقف نمی‌شود و رای‌گیری به صورت آفلاین ادامه پیدا می‌کند. حالا در صحن علی امروز (۳۱ خردادماه) مجلس برخی از نمایندگان در تذکرهایی نسبت به قطع دستگاه‌های احراز هویت در حوزه انتخابیه خود و کمبود تعرفه در برخی از شعب رای‌گیری اعتراض داشتند.
 
حال در جلسه امروز مجلس با توجه به اخطارهای نمایندگان مجلس، رئیس مجلس دستور داد تا این اختلال‌ها بررسی شود او اعلام کرد: «در روز انتخابات در دو نوبت در آغاز رأی گیری و همچنین پیش از ساعت ۱۰:۳۰، دو اشکال جدی ایجاد و سبب شد مردم در استان‌ها و شهرستان‌ها مقداری منتظر شوند؛ بنابراین در این خصوص کمیسیون اصل ۹۰ و کمیسیون شوراها و امور داخلی مجلس رسیدگی کنند و گزارشی تهیه کرده تا پیگیری لازم صورت گیرد.
 
محمدتقی نقدعلی، نماینده خمینی شهر با بیان اینکه قرار بود در ۲ شهر اصفهان و خمینی شهر به صورت الکترونیکی انتخابات برگزار شود اما به دلیل اختلالات این موضوع امکان پذیر نبود، گفت: «با اینکه قرار بود انتخابات در دو شهر اصفهان و شاهین شهر به صورت الکترونیکی برگزار شود؛ اما به دلیل اختلال در دستگاه‌ها تا ساعت ۹ صبح هیچ رایی اخذ نشد و بسیاری از مردم موفق نشدند صبح زود در انتخابات شرکت کنند.»
 
او ادامه داد: «قرار بود کارت هایی برای راه اندازی صندوق‌های الکترونیکی از دو روز قبل از انتخابات به شعب برسد؛ اما این کارت‌ها ۶ صبح روز انتخابات به دست عوامل اجرایی رسید، مجلس موظف است به این امور رسیدگی کند.»
 
علیرضا سلیمی، نماینده محلات هم در تذکر خود به  به اختلالات در انتخابات چون  اختلال در سیستم، دیر رسیدن تعرفه در برخی از صندوق‌ها و همچنین دیر باز شدن تعرفه‌ها در برخی دیگر از صندوق‌ها اشاره کرد. او از رئیس مجلس درخواست کرد تا با توجه به رفتار غیرقابل دفاع دولت و اختلالی که در روز انتخابات انجام شد، علت این اختلالات بررسی شود.
 

دارک وب؛ بهشت تبهکاران یا نگهبان حریم شخصی کاربران؟

دارک وب؛ بهشت تبهکاران یا نگهبان حریم شخصی کاربران؟

دارک وب بخش بسیار کوچکی از اینترنت است که از چشم اکثر افراد پنهان است؛ اما آیا این فضای تاریک و ناشناس بهشتی برای خلافکاران است یا نگهبانی برای حفظ حریم شخصی کاربران؟ با این مقاله همراه باشید. 

۴۰۵ میلیون حمله بدافزاری در کشور شناسایی شد

گزارش وضعیت امنیت فضای تولید و تبادل اطلاعات نشان می‌دهد که طی یکسال گذشته ۴۰۵ میلیون و ۹۵۶ هزار حمله بدافزاری توسط شبکه ملی تله بدافزار در کشور شناسایی شده است.


 گزارش وضعیت امنیت فضای تولید و تبادل اطلاعات کشور در سال ۹۹، توسط سازمان فناوری اطلاعات ایران منتشر شده است.
 
در این گزارش مطابق با شاخص‌های مدنظر در حوزه امنیت سایبری، وضعیت حملات سایبری، میزان آدرس‌های IP آلوده، تعداد بدافزارهای شناسایی شده و نیز وضعیت سازمان‌ها و وزارتخانه‌های دولتی در خصوص پیشگیری با تهدیدات سایبری، مورد بررسی قرار گرفته است.
 
تله ملی بدافزار ۴۰۵ میلیون حمله را شناسایی کرد
 
بررسی‌ها نشان می‌دهد که در سال ۹۹ بیش از ۴۰۵ میلیون و ۹۵۶ هزار و ۶۳۰ حمله توسط شبکه ملی تله بدافزار شناسایی شده که بیشترین حمله مربوط به شهریور سال ۹۹ با ثبت ۹۴ میلیون و ۷۱۳ هزار حمله بدافزاری بوده است.
 
در این سال ۲۷ میلیون و ۸۵۱ هزار و ۴۶۳ آدرس آلوده به بات های شناخته شده به ثبت رسیده و تعداد بدافزارهای شناسایی شده نیز ۳۹۶ هزار ۴۳۳ بدافزار بوده است.
 
مطابق با گزارش ارزیابی عملکرد مرکز ماهر، در سال ۹۹ بیش از ۳۰۸ بدافزار تحلیل شده و ۱۵۰ مورد نیز پیشگیری از حملات دیداس به ثبت رسیده است.
 
SOC در وزارتخانه‌ها راه اندازی نشد
 
این بررسی‌ها حاکی از آن است که هیچ وزارتخانه و سازمان متصل به شبکه ملی اطلاعات، در سال ۹۹ مرکز عملیات امنیت (SOC) راه اندازی نکرده و تنها یک مورد در حال راه اندازی گزارش شده که به نتیجه نهایی نرسیده است. در همین حال طی یک سال گذشته هیچ سروری برای کشف بدافزارها در این سازمان‌ها نصب نشده است.
 
این در حالی است که ۱۶ ابزار و سامانه رصد و ارزیابی و پویشگر بومی در سال ۹۹ در کشور فعال بودند.
 
۶۷۷ هزار هشدار امنیتی به سازمان‌ها اعلام شد
 
گزارش وضعیت امنیت فضای تولید و تبادل اطلاعات کشور نیز از ارزیابی امنیتی ۱۳۳ سامانه در سال ۹۹ و تهیه ۸۸ بسته راهنمای امنیتی برای مقاوم سازی سامانه‌ها حکایت دارد. با این وجود در یکسال اخیر هیچ بسته الزامات امنیتی مرتبط با انواع خدمات شبکه ملی توسط سازمان‌ها تدوین نشده است.
 
گزارش مرکز ماهر نشان می‌دهد که ۶۷۷ هزار و ۹۴۵ مورد هشدار امنیتی و ۳۲۵ هزار و ۲۲۰ هشدار درباره نقاط آلوده در سطح کشور به دستگاه‌ها ارائه شده است.
 
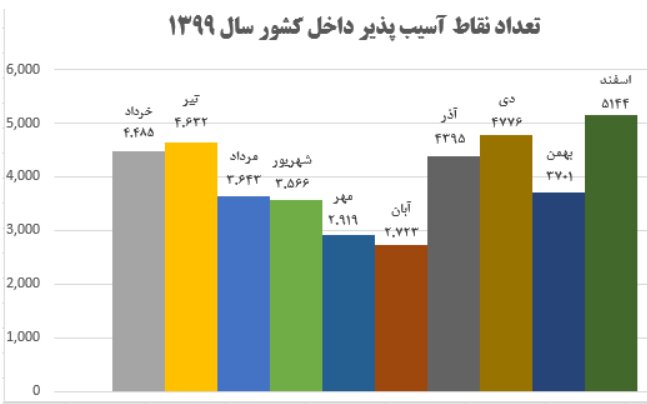
۴۰ هزار نقطه آسیب پذیر در فضای IP کشور شناسایی شد
 
سامانه مرکز ماهر، در همین حال مجموع آسیب‌های مهم کشف شده در رصد فضای مجازی کشور را نیز برای سال ۹۹ اعلام کرده است.
 
بر اساس امکانات سپر دفاعی دژفا، فضای IP کشور نسبت به آسیب پذیری‌های دارای درجه خطر بالا و خطرناک به صورت مستمر رصد می‌شود که در ۹ ماهه آخر سال ۹۹ حدود ۴۰ هزار نقطه آسیب پذیر از این طریق شناسایی شده و در ۳ ماهه پایانی سال ۹۹، افزایش تقریبی حملات اتفاق افتاده است.

همچنین ۴ میلیون و ۴ هزار و ۷۲۷ نقطه در کشور دارای آلودگی سایبری گزارش شده است.

هشدار: گوگل کروم را آپدیت کنید!


گوگل به بیش از دو میلیارد کاربر کروم درباره یک حفره امنیتی جدید در این مرورگر وب و ضرورت ارتقای مرورگرشان در اولین فرصت هشدار داد.
 
 گوگل در یک پست وبلاگ تایید کرد که یک آسیب پذیری امنیتی ناشناخته در کروم شناسایی شده است. اکثر حفره های امنیتی شناسایی و پیش از این که مورد بهره برداری هکرها قرار بگیرند، ترمیم می شوند اما دسته بندی این آسیب پذیری به عنوان آسیب پذیری روز صفر (زیرو دی) به معنای آن است که هکرها از آن باخبر بوده و فعالانه از آن بهره برداری می کنند.
 
درباره این آسیب پذیری اطلاعات زیادی در دست نیست بجز این که در WebGL (یک جاوا اسکریپت ای پی آی برای رندرینگ) قرار دارد. گوگل معمولا جزییات آسیب پذیری را محدود نگه می دارد تا فرصت کافی برای کاربران کروم به منظور ارتقا فراهم کند.
 
برای مقابله با این تهدید، کاربران کروم باید فورا به قسمت تنظیمات، کمک و درباره گوگل کروم مراجعه کنند. اگر نسخه مرورگر در لینوکس، مک او اس و ویندوز به عنوان نسخه ۹۱.۰.۴۴۷۲.۱۱۴ یا بالاتر مشخص شده است، مرورگر دستگاه ایمن است. در غیر این صورت کاربران باید به صورت دستی به روزرسانی موجود برای مرورگر کروم را چک کرده و پس از به روزشدن آن، برنامه را بسته و مجددا راه اندازی کنند. گوگل تایید کرد سه تهدید سطح بالای دیگر را در این نسخه کروم ترمیم کرده است.
 
آسیب پذیری روز صفر CVE-۲۰۲۱-۳۰۵۵۴ هفتمین آسیب پذیری روز صفر شناسایی شده در کروم از آغاز امسال و دومین مورد در یک هفته گذشته است. گوگل معمولا با سرعت نسبت به ترمیم آسیب پذیریها اقدام می کند اما کارآمدی آنها به سرعتی که کاربران کروم مرورگرشان را به روزرسانی می کنند هم بستگی دارد.
 
بر اساس گزارش فوربس، کاربران کروم بهتر است این بار هوشیاری بیشتری به خرج دهند. شرکت امنیتی کاسپرسکی هفته گذشته هشدار داد گروهی از هکرها به نام "پازل میکرز" در حال جمع کردن حفره های امنیتی زیرو دی کروم برای نصب بدافزار در سیستمهای ویندوز هستند. مایکروسافت هفته گذشته در این باره هشدار امنیتی فوری به کاربران ویندوز صادر کرد.