آیا تلفن هوشمند شما مکالمه‌هایتان را می‌شنود؟

آیا تلفن هوشمند شما مکالمه‌هایتان را می‌شنود؟

نمایش هوشمند تبلیغات در صفحات جست‌وجو یا روی صفحه‌‌نمایش این پرسش را مطرح می‌کند که آیا تلفن‌های هوشمند مکالمه‌های افراد را استراق سمع می‌کنند؟

سازمان‌های ایرانی هدف نوعی بدافزار با دام‌هایی به زبان فارسی

 
مرکز افتا اعلام کرد که سازمان‌های ایرانی در هفته‌های اخیر هدف بدافزار Agent Tesla قرار گرفته‌اند که در جریان آن ایمیل‌های جعلی با ظاهر و محتوای قابل‌باور به کاربران ارسال شده است.
 
به‌گزارش مرکز مدیریت راهبردی افتا، نکته قابل‌توجه در خصوص ایمیل‌های فیشینگ بدافزار Agent Tesla ، فارسی بودن محتوا و عنوان آنهاست که این خود احتمال به دام افتادن کاربران ایرانی را، افزایش داده است.
 
در مواردی گردانندگان این بدافزار برخی اجزای مخرب را روی سایت‌های معتبر قرار می‌دهند تا ارتباط با آن سایت‌ها، از سوی ابزارهای امنیتی و مسئولان امنیت مشکوک تلقی نشود.
 
دامنه وسیعی از مهاجمان از این بدافزار برای سرقت اطلاعات هویتی و اطلاعات بالقوه حساس از روش‌هایی همچون تصویربرداری از دسکتاپ، ثبت کلیدهای فشرده شده و استخراج محتوای کلیپ برد، بهره گرفته‌اند.
 
اصلی‌ترین روش انتشار Agent Tesla، ایمیل‌های Spam است که فایل حاوی این بدافزار را در پیوست خود به همراه دارند.
 
نکته مهم این بدافزار آن است که خریداران Agent Tesla قادر به سفارشی‌سازی بدافزار، توزیع و بهره‌برداری از آن به روش خود خواهند بود.
 
در نسخه‌های اخیر Agent Tesla از روش‌های مختلفی برای دشوار کردن افشای عملکرد بدافزار در سندباکس‌ها و در جریان تحلیل‌های ایستا بهره گرفته شده است.
 
بدافزار Agent Tesla می‌تواند در بستر برخی از پروتکل‌ها با سرور فرماندهی و کنترل خود ارتباط برقرار کند و داده‌های به سرقت رفته کاربران را این سرور ارسال کند.
 
در نسخه جدید، هنگام اجرای بدافزار، هر نمونه دیگر از این بدافزار در صورت فعال بودن متوقف خواهد شد و این سازوکار زمینه را برای ارتقای نسخه فعلی به نسخه جدید فراهم می‌کند.
 
پروتکل پرطرفداربرای بدافزار ، SMTP است. چون برای مهاجمان امن‌تر بوده و بهره‌گیری از آن به زیرساخت کمتری نیاز دارد.
 
یکی از اصلی‌ترین اقدامات مخرب Agent Tesla سرقت اطلاعات هویتی است. تعداد برنامه‌های هدف قرار گرفته شده توسط این بدافزار در هر نسخه جدید آن افزایش می‌یابد.
 
از جمله برنامه‌هایی که Agent Tesla برای دستیابی به اطلاعات هویتی آنها تلاش می‌کند، مرورگرها، نرم افزارهای مدیریت ایمیل و سایر نرم‌افزارها است.
 
طبق اعلام شرکت Sophos ، بدافزار Agent Tesla از مجموع ایمیل‌های حامل بدافزار در دسامبر ۲۰۲۰ سهمی ۲۰ درصدی را به خود اختصاص داده است.
 
کارشناسان مرکز مدیریت راهبردی افتا برای مقابله با تهدیدات بدافزار Agent Tesla به تمامی متخصصان، کارشناسان و مدیران IT دستگاه‌ها و سازمان‌های دارای زیرساخت حیاتی تاکید می‌کنند که از ضدویروس قدرتمند و به‌روز استفاده کنند.
 
آموزش و راهنمایی کاربران سازمان به‌صرفنظر کردن از فایل‌های مشکوک و باز نکردن آنها می‌تواند نقشی مؤثر در پیشگیری از اجرا شدن فایل‌های ارسالی بدافزار داشته باشد.
 
مسدود کردن ایمیل‌های دارای پیوست ماکرو در gateway شبکه، نصب همواره patch های امنیتی روی تمامی دستگاه‌ها و استفاده نکردن از هرگونه سیستم‌عامل از رده‌خارج شده از دیگر توصیه‌های امنیتی مرکز افتا است.
 
کارشناسان مرکز مدیریت راهبردی افتا از همه متولیان IT دستگاه‌ها و سازمان‌های دارای زیرساخت حیاتی خواسته اند تا با محدود کردن سطح دسترسی کاربران، موجب شوند تا حتی در صورت اجرا شدن فایل مخرب توسط کاربر، دستگاه به بدافزار Agent Tesla آلوده نشود.
 
اطلاعات فنی و امنیتی درباره بدافزار Agent Tesla، روش‌های نفوذ به سیستم‌های سازمان‌ها، قابلیت‌های نسخه‌های جدید و مشخصات پروتکل‌های مورد سو استفاده این بدافزار در پایگاه اینترنتی مرکز افتا منتشر شده است.

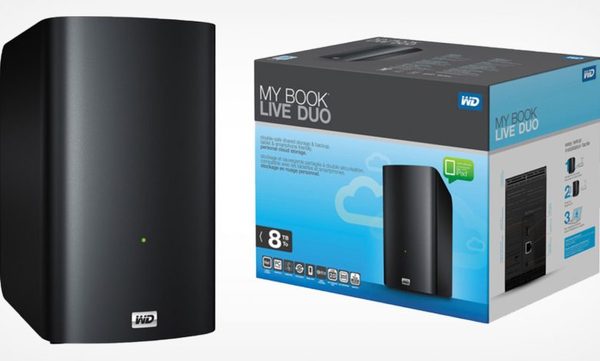
دارندگان هارد درایوهای My Book live، فورا اتصال اینترنت هارد را قطع کنند


هارد.jpg
وسترن دیجیتال، شرکتی که تولید انواع‌هارد از جمله مدل‌های My Book Live را بر عهده دارد، اخیرا از کاربران‌هارد درایوهای سری My Book Live خواسته تا اتصال اینترنت این‌هاردها را به منظور جلوگیری از حذف فایل‌ها و اطلاعات موجود در آن، قطع کنند.
 
هارد درایوهای سری My Book به دلیل قیمت مناسب خود، جز محصولات محبوب بازار به شمار ‌می‌روند.‌هارد درایوهای My Book، برخلاف دیگر حافظه‌های ذخیره‌سازی اکسترنال که ارتباط میان‌هارد و رایانه از طریق کابل USB فراهم ‌می‌شود، به واسطه کابل اترنت به یک شبکه محلی متصل ‌می‌شوند تا کاربر بتواند از راه دور و از طریق زیرساخت‌های ابری وسترن دیجیتال به اطلاعات و فایل‌های خود دسترسی داشته باشد.
 
وسترن دیجیتال، این شیوه ارتباط و دسترسی به فایل‌ها در‌هارد درایوهای سری My Book خود را به عنوان یک فضای ابری شخصی توصیف کرد. اما ساعاتی پیش، مشکلی در صفحه پشتیبانی محصولات وب‌سایت وسترن دیجیتال مشاهده شد که در آن کاربران، از پاک شدن بی‌دلیل اطلاعات و فایل‌های موجود در این‌هارد درایوها خبر ‌می‌دهند.
 
به گفته کاربران، فایل‌های روی این‌هارد درایوها به شیوه نامشخصی حذف ‌می‌شود و‌هارد بدون آنکه هیچ اقدا‌می‌از سوی کاربر صورت گیرد، فکتوری ریست ‌می‌شود. با انتشار این گزارش‌ها از سوی کاربران، وسترن دیجیتال تحقیقات خود را برای پی بردن به چرایی بروز این اتفاق آغاز کرده است.
 
اما به نظر ‌می‌رسد که یک بدافزار باعث بروز این اختلال شده است. وسترن دیجیتال نیز از کاربران خواسته تا فورا اتصال اینترنت‌هارد درایوهای خود را قطع کنند تا این شرکت بتواند منشا بروز این مشکل و نحوه رفع آن را به منظور حفاظت از اطلاعات کاربران شناسایی کند.
 
هنوز هیچ یک از کاربران گزارشی را مبنی بر بازگشت دوباره اطلاعات پاک‌شده در پی بروز این اختلال منتشر نکرده‌اند. با این حال، وسترن دیجیتال از کاربران خواسته تا اتصال اینترنت این‌هاردها را قطع کنند تا بتوان از این طریق، مانع از پاک شدن فایل‌ها و اطلاعات شخصی‌ در این‌هاردها شد.

مایکروسافت آسیب جدید ناشی از هکرهای سولارویندز را افشا کرد

مایکروسافت اعلام کرد ابزار پشتیبانی از مشتریان این شرکت به علت حمله هکرهای سولارویندز آسیب دیده و اطلاعات ذخیره شده در آن افشا شده است.
 
 به نقل از ورج، بر اساس بررسی های مایکروسافت بخشی از ابزار پشتیبانی این شرکت از مشتریان به دست هکرهای گروه نوبلیوم افتاده که عامل حملات هکری سولارویندز بوده اند. این هکرها از آسیب پذیری امنیتی یکی از نرم افزارهای شرکت سولارویندز برای سرقت اطلاعات مشتریان این شرکت در سراسر جهان استفاده کرده‌اند.
 
مایکروسافت افزوده که دسترسی به این ابزار پشتیبانی از مشتریان توسط هکرها محدود بوده، ولی آنها توانسته‌اند خدمات مورد استفاده مشتریان را مشاهده کنند و همین طور از صورت حساب‌های صادرشده برای آنها مطلع شوند. هکرها از اطلاعات مسروقه بدین شیوه برای حملات هدفمند به مشتریان مایکروسافت استفاده کرده اند.
 
مایکروسافت تاکید کرده حملات یادشده را به طور کامل مسدود کرده و به مشتریانی که اطلاعاتشان در معرض افشا قرار گرفته برای حفاظت از خود اطلاع رسانی کرده است.
 

طعمه جدید هکرها برای استخراج رمزارز

 
تحقیقات شرکت امنیتی Avast نشان داد خلافکاران سایبری برای استخراج رمزارز، گیمرها را با یک بدافزار استخراج هدف قرار دادند.
 
 شرکت Avast اعلام کرد: بدافزار کِرکونوش در نسخه های رایگان بازیهایی مانند NBA ۲k۱۹، گرند تیف اوتو وی فایو، فار کرای فایو، سیمز فور و ژوراسیک ورلد اِولوشن که برای دانلود رایگان در سایتهای تورنت قابل دسترس هستند، مخفی شده است.
 
به محض نصب شدن بازی، این بدافزار پنهانی به استفاده از نیروی پردازش رایانه برای استخراج رمزارزها برای هکرها می پردازد. این بدافزار دستکم از ژوئن سال ۲۰۱۸ برای تولید رمزارز مونِرو به ارزش دو میلیون دلار مورد استفاده قرار گرفته است.
 
دانیل بینس، محقق شرکت Avast به شبکه سی ان بی سی گفت: کاربرانی که سیستمشان آلوده شده، ممکن است متوجه شوند رایانه شان آهسته شده یا به دلیل استفاده بیش از حد مستهلک شده و هزینه برق آنها هم ممکن است بالاتر از حد معمول شود. این بدافزار از همه منابع رایانه استفاده می کند؛ بنابراین عملکرد رایانه ممکن است ضعیف شود.
 
وی اظهار کرد: حدود ۲۲۰ هزار کاربر در سراسر جهان به این بدافزار آلوده شده اند و ۸۰۰ دستگاه هر روز آلوده می شوند. با این حال Avast تنها در دستگاههایی که نرم افزار آنتی ویروس این شرکت نصب شده است، این بدافزار را شناسایی کرده و نرخ آلودگی آن ممکن است بسیار بالاتر باشد. برزیل، هند و فیلیپین در میان آلوده ترین کشورها هستند در حالی که آمریکا هم موارد بسیاری را مشاهده کرده است.
 
این محقق امنیتی گفت: کِرکونوش پس از نصب شدن اقدامات متعددی را برای حفاظت از خود انجام می دهد که شامل غیرفعال کردن به روزرسانی های ویندوز و از نصب خارج کردن نرم افزار امنیتی است. منشا این نرم افزار ممکن است جمهوری چک باشد زیرا کِرکونوش در زبان فولکلور چک به معنای روح کوه است.
 
شرکت Avast زمانی این بدافزار را کشف کرد که مشتریانش ناپدید شدن نرم افزار این شرکت از سیستمهایشان را گزارش کردند.
 
بر اساس گزارش شبکه سی ان بی سی، شرکت آکامی سکیوریتی ریسرچ هفته گذشته اعلام کرد شمار حملات سایبری به گیمرها در دوران همه گیری کووید ۱۹ به میزان ۳۴۰ درصد افزایش پیدا کرده است.
 

حذف ناگهانی تمام داده‌های کاربران My Book Live وسترن دیجیتال

حذف ناگهانی تمام داده‌های کاربران My Book Live وسترن دیجیتال

کاربران دستگاه‌های ذخیره‌سازی My Book Live وسترن دیجیتال از حذف ناگهانی تمام اطلاعات خود خبر دادند.

حذف ناگهانی تمام داده‌های کاربران My Book Live وسترن دیجیتال

حذف ناگهانی تمام داده‌های کاربران My Book Live وسترن دیجیتال

کاربران دستگاه‌های ذخیره‌سازی My Book Live وسترن دیجیتال از حذف ناگهانی تمام اطلاعات خود خبر دادند.

حذف کوکی‌های تبلیغاتی در مرورگر گوگل به تاخیر افتاد

 
گوگل حذف کوکی‌های تبلیغاتی در مرورگر اینترنتی کروم را تا اواخر سال ۲۰۲۳ به تاخیر انداخت.
 
 گوگل نخست در سال ۲۰۲۰ متعهد شد کوکی‌های تبلیغاتی را در مدت دو سال حذف کند و مانع فعالیت کوکی‌های شخص ثالث شود که تبلیغات کنندگان از آنها برای ردیابی کاربران و بررسی عملکرد کمپینهای بازاریابی دیجیتالی استفاده می‌کنند.
 
این شرکت سپس آزمایش ابزارهای نرم افزاری را آغاز کرد تا راهکاری را جایگزین کوکی‌هایی کند که اجازه دهد تبلیغات هدفمند بدون شناسایی مصرف کنندگان شخصی نمایش داده شود. این ابزارها با استقبال سرد بعضی از شرکتهای رسانه ای و بازاریابی روبرو شدند.
 
وینای گوئل، مدیر مهندسی کروم در یک پست وبلاگ نوشت: اگرچه پیشرفت قابل ملاحظه ای در این ابتکار صورت گرفته اما روشن شده که زمان بیشتری در این اکوسیستم نیاز است تا این روند اصلاح شود. وی توضیح داد گوگل حذف کوکی‌ها را در دو مرحله اجرا می کند که شامل یک آزمایش ۹ ماهه برای ناشران، طراحان و تبلیغات کنندگان وب است که در اواخر سال ۲۰۲۲ شروع می شود و سپس یک دوره نهایی سه ماهه که در سال ۲۰۲۳ شروع می شود.
 
کوکی‌های وب به ایجاد صنعت عظیم تبلیغات وب کمک کردند که گوگل در آن پیشتاز است اما این ابزارهای ردیابی هدف موج قوانین حریم خصوصی و تغییرات قرار گرفته اند. اپل کوکی‌های شخص ثالث را از مرورگر سافاری حذف کرده و بازاریابان را وادار کرده است برای ردیابی مصرف کنندگان، موافقت آنها را دریافت کنند. گوگل با آگاهی کامل از اهمیت کسب و کار تبلیغات خود و همچنین تفحص ضد انحصارطلبی فزاینده حرکت می کند.
 
بر اساس گزارش رویترز، رگولاتور انگلیس اوایل ژوئن اعلام کرد تغییرات آتی کروم رقابت را کاهش داده و ناشران را از درآمد محروم می کند. گوگل در واکنش به این اظهارات متعهد شد استفاده از اطلاعات مصرف کننده را محدود کرده و هیچ گونه دسترسی خاصی به ابزارهایش ندهد.
 

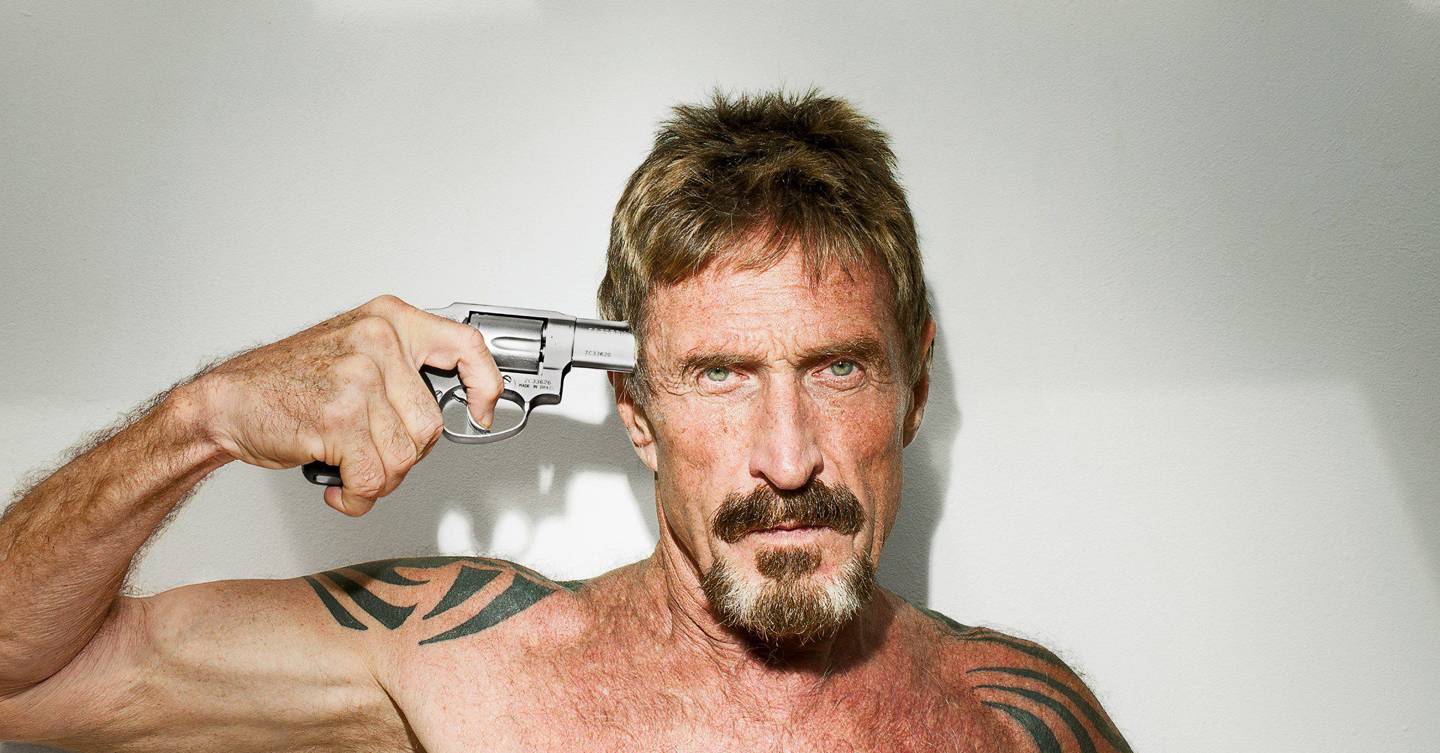
مکافی خودکشی کرد

 
جسد جان مکافی از پیشتازان صنعت نرم افزارهای ضدویروسی ساعاتی بعد از آنکه دادگاهی در اسپانیا با استرداد او به آمریکا برای روبرو شدن با اتهامات فرار مالیاتی موافقت کرد، در زندان پیدا شده است.
 
وزارت دادگستری کاتالان گفت که پرسنل پزشکی برای به هوش آوردن او تلاش کردند که موفق نبود.
 
Antivirus Tycoon John McAfee Has Been Arrested In Spain For Tax Evasion -  Sick Chirpse
 
در بیانیه این سازمان آمده است که "همه شواهد حاکیست" که جان مکافی به زندگی خود پایان داده است.
 
شرکت آقای مکافی، که یک چهره جنجالی بود، برای اولین با یک نرم افزار ضدویروسی را روانه بازار کرد.
 
آن تحول نقطه شروع یک صنعت چند میلیارد دلاری در جهان شد. این شرکت در نهایت به بهای ۷.۶ میلیارد دلار به شرکت عظیم اینتل فروخته شد.
 
جان مکافی در اکتبر ۲۰۲۰ در اسپانیا بازداشت شد. او علیرغم میلیون ها دلار درآمد به خاطر کار مشاوره، سخنرانی، فعالیت در بخش رمزارز و فروش حقوق زندگی نامه اش، به عدم تحویل اظهارنامه های مالیاتی برای چهار سال متهم شد.
 
جان مکافی، خالق اولین نرم‌افزار آنتی‌ویروس، به کلاهبرداری در رمزارز و پولشویی متهم شد
وزارت دادگستری آمریکا ادعا می کرد که آقای مکافی برای پرهیز ار پرداخت مالیات درآمد خود را به حساب هایی بانکی و حساب های مبادله رمزارز به نام های صوری می ریخت.
 
او همچنین به پنهان کردن دارایی ها، از جمله یک قایق مجلل و املاک، که به نام دیگران ثبت شده بود متهم بود.
 
دادگاه ملی اسپانیا صبح روز چهارشنبه به استرداد او به آمریکا رای داده بود.
 
آقای مکافی در سال های اخیر بارها مدعی شده بود که توطئه ای برای تعقیب او در جریان است، با این حال به گزارش روزنامه ال پائیس دادگاه گفت که "هیچ شواهد روشنگری" دایر بر اینکه او به دلایل سیاسی یا عقیدتی تحت پیگرد است وجود ندارد.
 
او که در گلاسترشر انگلستان به دنیا آمده بود ابتدا در دهه ۱۹۸۰ با تاسیس یک شرکت فناوری و عرضه "ویروس اسکن مکافی" معروف شد.
 
هرچند او از پیشتازان امنیت کامپیوتر بود، یک بار در مصاحبه‌ای با بی بی سی اذعان کرد که عملا هرگز از این نرم افزار یا هیچ نرم افزار ضدویروسی دیگری در کامپیوترهای خود استفاده نکرده است.
 
او در سال ۲۰۱۳ به لئو کلیون خبرنگار فناوری بی بی سی گفت: "من با تغییر دایمی آدرس آی پی (پروتکل اینترنتی) از خودم محافظت می کنم، در واقع نام خودم را به به هیچ دستگاهی که از آن استفاده می کنم وصل نمی کنم، و به سایت هایی که ممکن است ویروس داشته باشند نمی روم." "برای مثال سایت های پورن جایی است که هرگز نمی روم."
 
او همچنین در انتخابات ریاست جمهوری سال های ۲۰۱۶ و ۲۰۲۰ دست به تلاشی ناموفق برای کسب نامزدی حزب لیبرتارین زد.
 
مکافی در سال ۲۰۱۹ انزجار خود از مالیات را بیان کرد و در توییتی نوشت که برای هشت سال برگه مالیاتی پر نکرده چون "گرفتن مالیات غیرقانونی است."
 
او در همان سال موقتا در جمهوری دومینیکن بازداشت شد که ادعا می شد به دلیل آوردن سلاح به این کشور است.

خالق آنتی ویروس مک‌آفی در زندان درگذشت

 
جان مک‌آفی، خالق نرم افزار آنتی ویروس مک‌آفی پس از این که دادگاه عالی اسپانیا با استرداد وی به آمریکا موافقت کرد، با خودکشی در زندان به زندگی خود پایان داد.
 
 خاویر ویالبا - وکیل مک‌آفی - اظهار کرد این پیشگام نرم افزار آنتی ویرس خود را در سلول زندانی که ۹ ماه در آن سپری کرده بود دار زد.
 
مک‌آفی ۷۵ ساله در جلسه مربوط به استرداد که ماه جاری برگزار شد، اظهار کرده بود اتهامات علیه وی با انگیزه های سیاسی مطرح شده است و با توجه به سنش، اگر به آمریکا استرداد شود ممکن است تا پایان عمر در زندان بماند. وی گفته بود آمریکا می خواهد از من به عنوان یک درس عبرت استفاده کند.
 
کارلوس بوتیستا، دادستان اسپانیایی اظهار کرد مک‌آفی یک متهم مالیاتی بوده و این ادعا که اتهامات وارده با انگیزه های سیاسی صورت گرفته را رد کرده بود.
 
دادستانهای فدرال آمریکا در اکتبر علیه مک‌آفی به اتهام فرار مالیاتی و عدم ارائه اظهارنامه اعلام جرم کرده بودند. کمیسیون بورس و اوراق بهادار هم مک‌آفی را متهم کرده بود بیش از ۲۳.۱ میلیون دلار درآمد اعلام نشده از توصیه های نادرست و گمراه کننده در زمینه رمزارز دارد. این کمیسیون اعلام کرده بود  وی در سالهای ۲۰۱۷ و ۲۰۱۸ خرید حداقل هفت سکه دیجیتالی را به هوادارانش در توییتر توصیه کرد بدون این که فاش کند بیش از ۲۳ میلیون دلار برای تبلیغ آنها دریافت کرده است. جان مک‌آفی ظاهرا از محل تبلیغ ارزهای رمزنگاری شده و کار مشاوره، سخنرانی برای مردم و فروش حق داستان زندگی اش برای یک مستند، میلیونها دلار درآمد داشته است.
 
مک‌آفی سالها در فرار از دست مقامات آمریکایی زندگی کرده بود که بخشی از آن روی کشتی تفریحی بزرگش بود. وی در سوم اکتبر سال ۲۰۲۰ هنگامی که قصد داشت با یک گذرنامه بریتانیایی در فرودگاه بارسلونا سوار هواپیما به مقصد استانبول شود، توسط پلیس اسپانیا دستگیر شده بود.
 
وی پیش از راه اندازی نخستین شرکت آنتی ویروس جهان در سال ۱۹۸۷ در ناسا و شرکتهای زیراکس و لاکهید کار کرده بود. جان مک‌آفی در سال ۲۰۱۱ شرکت نرم افزاری خود را به اینتل فروخت و دیگر در این شرکت حضور نداشت. با این حال این برنامه همچنان نام وی را حفظ کرد و ۵۰۰ میلیون کاربر در جهان دارد.
 
مک‌آفی در سال ۲۰۱۹ اعلام کرد به دلایل ایدئولوژیکی مالیات بر درآمد آمریکا را به مدت هشت سال پرداخت نکرده است. همان سال برای اجتناب از محاکمه شدن، آمریکا را با همسر، چهار سگ، دو نگهبان امنیتی و هفت خدمه ترک کرد.
 
بر اساس گزارش رویترز، خالق نرم افزار مک‌آفی به مدت چند سال  در کشور بلیز زندگی کرده بود. وی پس از این که پلیس به دنبال بازجویی از وی در قتل سال ۲۰۱۲ یک همسایه بود، گریخته بود اما در نهایت پلیس اعلام کرد وی مظنون نیست.