مایکروسافت مجبور به وصله کردن ویندوزهای از رده خارج شد

اگر چه مایکروسافت سالهاست دیگر از ویندوز ایکس پی پشتیبانی نمی‌کند، اما خطرات روزافزون بدافزار واناکرای این شرکت را مجبور به پشتیبانی مجدد از ویندوزهای قدیمی کرده است.
 
به گزارش انگجت، این شرکت به تازگی وصله های نرم افزاری به روزرسان خود را برای برطرف کردن یک آسیب پذیری در بخش Remote Desktop Services ویندوز عرضه کرده است.
 
حفره امنیتی مذکور به بدافزار واناکرای امکان می‌دهد تا بدون هیچ مشکلی از رایانه‌ای به رایانه دیگر نقل مکان کرده و دست به سرقت اطلاعات حساس بزند. مشکل یادشده در ویندوزهای ۷، سرور ۲۰۰۸ آر ۲ و حتی ویندوزهای قدیمی تر نیز وجود دارد.
 
اگر چه مایکروسافت از ویندوزهای ایکس پی و سرور ۲۰۰۳ خود پشتیبانی نمی‌کند، اما از طراحی وصله نرم افزاری برای آنها در آینده نزدیک خبر داده تا از افزایش آلودگی رایانه‌های شخصی جلوگیری کند. این شرکت مدعی است که موارد جدیدی از آلودگی به این بدافزار را مشاهده نکرده و تنها برای پیشگیری وصله های به روزرسان را عرضه کرده است.
 
بدافزار واناکرای در سال‌های گذشته اثرات تخریبی گسترده‌ای داشته و به عنوان مثال سیستم مراقبت درمانی یکپارچه انگلیس را در سال‌های قبل از کار انداخت. از همین رو مایکروسافت قصد دارد از تکرار حوادث مشابه جلوگیری کند.

چه تعداد دستگاه در جهان به ویندوز ۱۰ مجهز شده است؟

مایکروسافت به‌تازگی اعلام کرده است که تعداد دستگاه‌های مبتنی بر سیستم‌عامل ویندوز ۱۰ به ۸۲۵ میلیون دستگاه در جهان رسیده است.
 
مایکروسافت به عنوان شرکت توسعه‌دهنده سیستم‌عامل ویندوز به تازگی اعلام کرده است که تعداد دستگاه‌های مبتنی بر ویندوز ۱۰ در تازه‌ترین آمارهای منتشر شده به بیش از ۸۲۵ میلیون دستگاه رسیده است و این بدون شک خبر خوب و خوشایندی برای این غول تکنولوژی آمریکایی به شمار خواهد آمد.
 
ویندوز ۱۰ یکی از آن نسخه‌های به‌روزرسانی شده محبوب و پرطرفداری بود که خیلی زود توسط کاربران رایانه‌های ویندوزی مورد استقبال قرار گرفت و کاربران زیادی نیز در جهان به دانلود و نصب آن پرداختند. البته هنوز راه زیادی برای رسیدن به محبوبیت ویندوز ۷ در پیش دارد.
 
بر اساس گزارش وب سایت تک رادار، آمارهای ماه مارس سال جاری میلادی نشان می‌داد که تعداد دستگاه‌های فعال مبتنی بر ویندوز ۱۰ از مرز ۸۰۰ میلیون نیز عبور کرده است که در مقایسه با سپتامبر گذشته با یک رشد و افزایش قابل توجه به میزان ۷۰۰ میلیون دستگاه روبرو بوده است اما حالا مایکروسافت با انتشار گزارشی در ماه مه سال ۲۰۱۹ میلادی اعلام کرده است که تعداد رایانه و دستگاه‌های مبتنی بر ویندوز ۱۰، ۸۲۵ میلیون دستگاه برآورد شده است.
 

سرویس کنترل از راه دور مایکروسافت آسیب پذیر است

مرکز مدیریت امداد و هماهنگی عملیات رخدادهای رایانه ای با اعلام هشدار در خصوص آسیب‌پذیری در سرویس دسترسی از راه دور (RDP) مایکروسافت، به کاربران ویندوز توصیه کرد سیستم خود را به روز کنند.
 
مرکز ماهر اعلام کرد که آسیب‌پذیری جدیدی با شناسه CVE-۲۰۱۹-۰۷۰۸ در سرویس دسترسی از راه دور ویندوز یافت شده است که در صورت سوءاستفاده توسط مهاجم امکان اجرای کد از راه دور را فراهم می‌کند.
 
همچنین مهاجم می‌تواند نسبت به نصب برنامه‌ها و بدافزارها، تغییر و یا حذف داده‌ها و ساخت حساب کاربری با دسترسی کامل، اقدام کند.
 
وصله‌های امنیتی لازم برای جلوگیری از سوءاستفاده برای سیستم‌عامل‌های ویندوز XP تا سرور ۲۰۰۸ منتشر شده است.
 
مرکز ماهر تاکید کرد که با توجه به درجه اهمیت «حیاتی» در نظر گرفته شده برای این آسیب‌پذیری، توصیه می‌شود هرچه سریع‌تر نسبت به به‌روزرسانی و نصب وصله‌های امنیتی ارائه شده توسط مایکروسافت اقدام شود.
 
وصله‌های امنیتی این آسیب پذیری در این لینک آمده است.

مایکروسافت از شبکه بیت کوین برای توسعه ابزار احراز هویت غیرمتمرکز خود استفاده می‌کند

مایکروسافت، اولین زیرساخت غیرمتمرکزی که مستقیما بر روی بلاک چین بیت کوین ساخته شده است را راه‌اندازی می‌کند. این غول فناوری با این حرکت به اولین شرکت بزرگی تبدیل خواهد شد که زیرساختی را بر روی بلاک چین بیت کوین پیاده‌سازی می‌کند.
 
این پروژه متن باز که یون (Ion) نامیده می‌شود، با ساز و کار اصولی این که شبکه‌ها چگونه با یکدیگر ارتباط برقرار می‌کنند، سر و کار دارد.
 
برای مثال، اگر شما با استفاده از فیس‌بوک وارد ایر‌بی‌ان‌بی (Airbnb) شوید، یک پروتکل با نرم‌افزاری که اطلاعات شخصی شما را از روی پروفایل شبکه اجتماعی به ارائه‌دهنده خدمات خارجی می‌فرستد، در تعامل و ارتباط است.
 
در این شرایط، یون، تاییدکننده غیرمتمرکز را مدیریت می‌کنند؛ یعنی این توانایی را کنترل می‌کند تا مطمئن شود که شما کلیدهای دسترسی به این اطلاعات در اختیار دارید.
 
کریستوفر آلن (Christopher Allen)، از کهنه‌کاران حوزه ارزهای دیجیتال و یکی از بنیان‌گذارن کار گروه راهکارهای احراز هویت غیرمتمرکز (DID) در کنسرسیوم وب جهانی (W3C)، به کوین‌دسک گفت که این حرکت مایکروسافت می‌تواند کل صنعت فناوری را تحت تاثیر قرار دهد.
 
آلن اظهار داشت: بسیاری از زیرساخت‌های سازمانی از محصولات مایکروسافت استفاده می‌کنند. بنابراین اگر آن‌ها این ویژگی را با هر یک از محصولات زیرساختی خود ادغام کنند، به احراز هویت غیرمتمرکز دسترسی خواهند داشت.
 
یورک رادز (Yorke Rhodes)، مدیر برنامه تیم مهندسی بلاک چین مایکروسافت، در مصاحبه خود با کوین‌دسک اظهار داشت که تیم مایکروسافت بیش از یک سال بر روی امضای تاییدیه و نرم‌افزار اعتبارسنجی متکی بر شبکه‌های عمومی مانند بیت کوین و اتریوم کار کرده است، اما می‌تواند عملیاتی بسیار بزرگ‌تر از خود بلاک چین را انجام دهد.
 
با توجه به این واقعیت که شرکت مایکروسافت یکی از بنیان‌گذاران بنیاد احراز هویت غیرمتمرکز بود، رادز اذعان داشت: ما در مایکروسافت سیستم‌هایی داریم که در زمینه سازمانی به شما مجوز می‌دهد. ما فکر می‌کنیم باید قادر به تشخیص احراز هویت‌های غیرمتمرکز نیز باشد. یکی از این محصولات اکتیو دایرکتوری است.
 
او افزود: محصولات زیرساختی این چنینی‌ و خدمات مرتبط با آژور از جمله محبوب‌ترین محصولات و خدمات مایکروسافت هستند. این بخش کوچک از یک مجموعه بزرگ می‌تواند تاثیرات گسترده‌ای داشته باشد.
 
در همین حین، یک منبع ناشناس که در جریان پروژه مایکروسافت بود به کوین‌دسک گفت که اواخر امسال یون از شبکه آزمایشی بیت کوین بر روی شبکه اصلی آن خواهد رفت. به این ترتیب، هر فرد مشتاق فناوری می‌تواند با اجرای یک نود به این پروژه کمک کند.
 
آلن از کار گروه کنسرسیوم وب جهانی احراز هویت غیرمتمرکز اظهار داشت: مایکروسافت می‌گوید آن‌ها از بیت کوین نمی‌ترسند. در واقع بیت کوین ویژگی‌های خوب زیادی دارد و ما می‌خواهیم از این ویژگی‌ها استفاده کنیم. به نظر من آن‌ها در جهت درست گام برداشتند.
 
تفاوت بین یک سیستم احراز هویت غیرمتمرکز با زیرساخت‌های فعلی آن است که کاربران خودشان مالک محتوا و دسترسی‌هایشان هستند.
 
در مورد فیس‌بوک و ایربی‌ان‌بی، با سیستم احراز هویت غیرمتمرکز، ممکن است فیس‌بوک بتواند حساب کاربری رسانه‌ اجتماعی شما را ببندد اما نمی‌تواند دسترسی به تمام ابزارهایی که با استفاده از آی‌دی (ID) فیس‌بوک وارد آن‌ها شده‌اید را لغو کند.
 
علاوه بر این، تمام عکس‌های شخصی روی فیس‌بوک متعلق به کاربر، یا همان دارنده نگهدارنده احراز هویت غیرمتمرکز خواهد بود.
 
با این حال، ممکن است فیس‌بوک در برخی موارد خاص با رویکرد مایکروسافت هم‌خوانی نداشته باشد.
 
منبع ناشناس دیگری به کوین‌دسک گفت: با وجود این‌که فیس‌بوک برای همکاری و مشارکت در پروژه احراز هویت غیرمتمرکز مایکروسافت دعوت شده بود، تا کنون این شرکت بزرگ رسانه اجتماعی از پذیرش آن سر باز زده  و به رویکرد تاریخی خود نسبت به داده‌های کاربران ادامه داده است.
 
آن‌ها در مسیر متفاوتی پیش می‌روند که آن‌قدرها هم غیرمتمرکز نیست.
 
درگیری‌های سازمانی
 
وال استریت ژورنال و دیگر مجله‌ها گزارش دادند که فیس‌بوک به دنبال ایجاد یک پلتفرم پرداخت مبتنی بر ارز دیجیتال با ثبات برای شبکه‌های اجتماعی است.
 
با این حال، آلن گفت که او هیچ تلاشی از جانب فیس‌بوک برای پشتیبانی از پروژه احراز هویت غیرمتمرکز و یا تلاش‌های جامعه W3C ندیده است.
 
ممکن است این حرکت سبب ایجاد اختلاف و تفرقه در شرکت‌هایی مانند مایکروسافت شود که چنین استانداردهایی را به عنوان رکن اصلی مدل کسب و کار خود قرار می‌دهند.
 
رووِن هِک (Rouven Heck)، مدیر بخش احراز هویت غیرمتمرکز در کانسنسیس و عضو فعال کنسرسیوم جهانی وب در مصاحبه‌اش با کوین‌دسک گفت: حضور نداشتن و غایب بودن فیس‌بوک در بحث‌های جوامع صنعت فناوری در رابطه با احراز هویت غیرمتمرکز، قابل توجه است.
 
اگرچه رادز گفته که او از هیچ‌ گونه ارتباطی با فیس‌بوک آگاه نبوده، اما به وضوح مشخص است که بین اهداف دو شرکت برای استفاده از فناوری بلاک چین اختلاف نظر وجود دارد.
 
رادز اذعان داشت: سیاست‌های فیس‌بوک با حریم خصوصی کاربران در تضاد کامل است. مدل کسب و کار آن‌ها بر اساس این واقعیت است که می‌توانند از اطلاعات خصوصی شما کسب درآمد کنند.
 
علاوه بر این، هفته گذشته، کمیسیون بانکداری مجلس سنای ایالات متحده در نامه‌ای به فیس‌بوک، در خصوص پروژه‌ی ارز دیجیتال این شرکت تحت عنوان «پروژه‌ی لیبرا» و نحوه‌ی برخورد آن با اطلاعات مالی افراد، ابراز نگرانی کرد.
 
پس از انتشار گزارش آن، اطلاعات کمی در رابطه با لیبرا به اشتراک گذاشته شد.
 
آلن در گذشته گفته بود که فیس‌بوک تنها بخشی از پروتکل‌‌هایی که اشتراک داده‌ها را به روشی اختصاصی و به گونه‌ای که بهره‌وری شخصی را برای آن‌ها ممکن می‌سازد را اجرا کرده است.
 
با توجه به رویکردی که غول رسانه‌های اجتماعی نسبت به سیستم‌های بلاک چین اتخاذ کرده است، سخنگوی فیس‌بوک به کوین‌دسک گفت:
 
مانند بسیاری از شرکت‌های دیگر، فیس‌بوک به دنبال راه‌هایی برای بهره بردن از قدرت فناوری بلاک چین است. این تیم کوچک جدید در حال بررسی کاربردهای مختلف است. ما چیزی بیشتر از این برای به اشتراک گذاشتن نداریم.
 
سرمایه‌داری اخلاق‌مدار
در مقابل این ادعاها که فیسبوک با پروژه‌اش، جهت‌گیری متفاوتی را اتخاذ کرده است، کانسنسیس و مایکروسافت در تلاشند تا طرح‌های نوآورانه متن‌باز را به عنوان پایه‌های اصلی مدل‌های کسب و کار خود انتخاب کنند.
 
هک اظهار داشت: اگر ما بتوانیم استانداردهای مشخصی را ایجاد کنیم، به ساخت سریع‌تر سیستم کمک خواهیم کرد و این برای همه ما خوب است. همه محصولات مختلفی که ما داریم در فضای این صنعت مفیدند و بر مبنای مصارف اختصاصی ساخته نشده‌اند.
 
رادز با این رویکرد موافق است و اذعان داشت: درگیر شدن با اکوسیستم متن باز در راستای مقاصد و اهداف تجاری مایکروسافت است. فلسفه مالکیت مصرف‌کننده و مشتری‌مداری از اصول بنیادی طراحی نرم‌افزار مایکروسافت هستند.
 
آلن در ادامه سخنان خود گفت که امیدوار است احساس مسئولیت عمومی همچنان به عنوان یک مزیت رقابتی تلقی شود. به ویژه در شرایطی که مایکروسافت آژور و خدمات وب آمازون برای سهم بازار ابری در رقابت تنگاتنگی قرار دارند.
 
الن در رابطه با مایکروسافت آژور اذعان داشت: شما می‌توانید به وسیله مایکروسافت آژور سرویسی که بر روی میزبان ابری است، داشته باشید، اما این سرویس کاملا امن است. چرا که همه چیز در آن با کلیدهای شما که تحت کنترل و اختیار شماست، حتی اگر در ابر نباشد، رمزگذاری می‌شود.
 
به عقیده رادز، تجربه‌های جدیدی که با فناوری بلاک چین اتفاق می‌افتد قابل مقایسه با انتشار ویندوز ۹۵ مایکروسافت در دهه‌های گذشته است؛ که به رونق استفاده گسترده اینترنت از طریق سیستم عامل مبتنی بر مصرف‌کننده کمک شایانی کرد.
 
رادز در رابطه با اینترنت پیش از ویندوز ۹۵ گفت: پشته‌‌های شبکه برای ورود به شبکه‌های موجود بسیار وابسته بودند. به طریق مشابه، یون نیز اهمیت زیادی دارد.

چگونه در مایکروسافت اکسل عدم‌قطعیت را محاسبه کنیم؟

همیشه شک و تردید در محاسبه داده‌های آماری وجود دارد، حتی زمانی که شما از روش‌های مختلف برای تست درستی محاسبات خود استفاده کنید. اکسل این اجازه را به شما می‌دهد تا این محاسبات را بسته به انحراف معیار نمونه‌های خود انجام دهید.

اکسل، فرمول‌های آماری بسیاری را برای محاسبه عدم‌قطعیت در خود گنجانده است. در این آموزش، نحوه محاسبه میانگین حسابی، انحراف معیار و خطای معیار را آموزش خواهیم داد. همچنین نحوه ترسیم این عدم‌قطعیت را به صورت نموداری در اکسل بررسی خواهیم کرد.

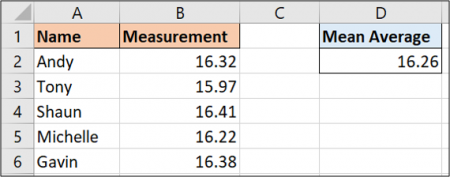
ما از نمونه‌های زیر برای پردازش و انجام محاسبات استفاده خواهیم کرد.

داده محاسبات را برای ۵ نفر انجام داده است. مقدار داده هر فرد با دیگری متفاوت است، پس عدم‌قطعیت برای ما وجود دارد که کدام داده، داده دقیق و صحیح است.

میانگین حسابی داده‌ها

زمانی که برای چندین داده عدم‌قطعی وجود دارد، محاسبه میانگین حسابی این داده‌ها می‌تواند روش مناسبی برای یافتن درک صحیحی از داده‌ها باشد. ایجاد این عمل در اکسل با دستور AVERAGE بسیار ساده است. این فرمول را برای نمونه‌های بالا می‌توان استفاده کرد.

=AVERAGE(B2:B6)

انحراف معیار داده‌ها

تابع انحراف معیار، پراکندگی داده‌های شما را از یک نقطه مرکزی مشخص می‌کند (این نقطه میانگین متوسطی است که در مرحله قبل محاسبه کردیم). اکسل دستور‌های انحراف معیار متنوعی برای کاربرد‌های متفاوت در اختیار کاربر قرار می‌دهد. دو دستور مهم این برنامه STDEV.P و STDEV.S هستند.

هر دو انحراف معیار داده‌های شما را محاسبه خواهند کرد. تفاوت آن‌ها در نحوه محاسبه است که STDEV.P از کل داده‌های شما برای انجام این عمل استفاده می‌کند، در حالی که دستور دیگر از نمونه‌های داده‌های شما برای انجام این کار استفاده می‌کند.

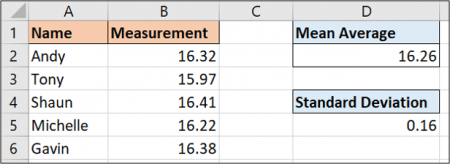
ما در این‌جا انحراف معیار تمام ۵ داده را محاسبه خواهیم کرد، پس از دستور STDEV.P استفاده می‌کنیم. استفاده از این دستور‌ها همانند دستور AVERAGE است.

=STDEV.P(B2:B6)

نتیجه این ۵ داده متفاوت، ۰.۱۶ است. این عدد نشان دهنده فاصله هر داده با مقدار میانگین آن‌ها است.

محاسبه خطای معیار

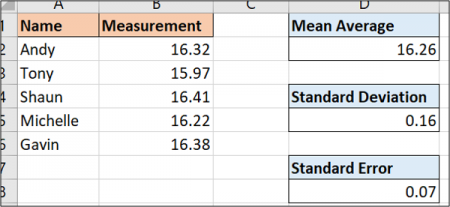
حال با استفاده از انحراف معیار، می‌توانیم خطای معیار داده‌ها را محاسبه کنیم. خطای معیار، جذر انحراف معیار است. دستور زیر خطای معیار را بر روی نمونه ما محاسبه خواهد کرد.

=D5/SQRT(COUNT(B2:B6))

استفاده از خطوط خطا برای نمایش عدم‌قطعیت بر روی نمودار‌ها

اکسل رسم خطای معیار یا انحراف معیار را بر روی نمودار‌ها بسیار ساده کرده است. می‌توانیم با استفاده از خطوط خطا، این نمودارها را به سادگی رسم کنیم. نمودار زیر داده‌های جمیعت را طی ۵ سال نمایش می‌دهد.

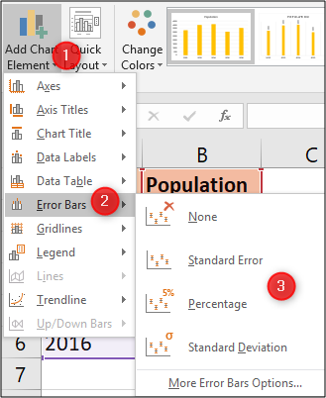
با انتخاب نمودار، روی Design > Add Chart Element کلیک کنید.

از گونه‌های مختلف خطا، یکی را به دلخواه انتخاب کنید.

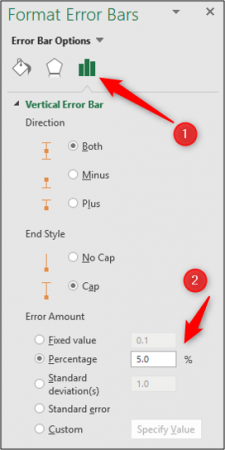
شما می‌توانید انحراف معیار یا خطای معیار را برای داده‌ها همانندی که محاسبه شد، روی نمودار‌ها نمایش دهید. شما همچنین می‌توانید یک تغییر درصد خطا را نمایش دهید. حالت پیش‌فرض این ویژگی ۵ درصد است.

برای مثال، ما به صورت درصد نشان می‌دهیم.

تنظیمات بیشتری برای استفاده از خطوط خطا نیز وجود دارد.

روی خطوط خطا دو بار کلیک کنید تا صفحه تنظیمات این خطوط گشوده شود. گزینه “Error Bars Options” را انتخاب کنید؛ اگر به‌صورت پیش‌فرض انتخاب نشده است. سپس شما می‌توانید اعداد درون نمودار را همچون انحراف معیار، تغییر دهید.

اکسل برنامه‌ای ایده‌آل برای انجام محاسبات آماری است. راه‌های بسیاری برای انجام محاسبات آماری در این برنامه وجود دارد که آن را نسبت به دیگر برنامه‌ها برتر می‌کند.

نوشته چگونه در مایکروسافت اکسل عدم‌قطعیت را محاسبه کنیم؟ اولین بار در وب‌سایت فناوری پدیدار شد.

هولولنز۲ مخصوص توسعه‌دهندگان نرم‌افزاری به قیمت ۳۵۰۰ دلار

 
مایکروسافت هدست واقعیت مجازی/افزوده خود به نام هولولنز 2 را برای توسعه‌دهندگان نرم‌افزاری به قیمت 3500 دلار رونمایی کرد.
 
این هدست از اواخر سال میلادی جاری قابل‌خرید خواهد بود و مخصوص کاربران بیزینس (نه کاربران عادی) است.
 
قیمت واقعی این محصول 5000 دلار بوده که نسخه 2 به قیمت 3500 دلار و بدون تخفیف در نظر گرفته‌شده است.
 
کیت هولولنز 2 شامل هدست به‌عنوان سخت‌افزار و سرویس Azure برای کار با پروژه‌های Unity Pro و Unity PiXYZ به‌صورت پلاگین برای دیتای CAD عرضه‌شده است.
 
از پایان ماه می نیز توسعه‌دهندگان قادر به استفاده از موتور موسوم به Unreal Engine 4 خواهند بود. مهندسانی که با هولولنز 2کار خواهند کرد، می‌توانند دیزاین محصولات کارخانه‌ای خود را به‌صورت عکس رندر بگیرند.
 
بدین ترتیب معماران برای ساخت بنا و تجهیزات داخل آن از هدست هولولنز 2 به‌طور کامل بهره‌مند خواهند شد.
 
مایکروسافت فروردین امسال نیز نسخه ویژه‌ای از هولولنز 2 را برای ارتش آمریکا به نمایش گذاشت.{لینک}

پیوستن مایکروسافت به باشگاه یک تریلیون دلاری‌ها

مایکروسافت پس از اپل و آمازون، به سومین شرکت با ارزش بازار بیش از یک تریلیون دلار تبدیل شد. البته این وضعیت فقط چند ساعت دوام داشت و مایکروسافت نیز همچون دو شرکت دیگر، باز به زیر یک تریلیون دلار بازگشت.
 
مایکروسافت با فراتر رفتن از پیش‌بینی‌های درآمد و فروش در سه ماهه مالی منتهی به 31 مارس، با 5 درصد رشد ارزش سهام در معاملات آغازین روز پنج‌شنبه گذشته مواجه و نخستین بار به ارزش بازار بیش از یک تریلیون دلار رسید. هر چند که در ادامه معاملات، از این میزان رشد کاسته شد.
 
پیش از مایکروسافت دو شرکت اپل و آمازون در سال گذشته میلادی ارزش بیش از یک تریلیون دلار را ثبت کرده بودند؛ اما پس از آن سهام آنها رو به افت گذاشت و اکنون مایکروسافت دارای بیشترین ارزش بازار در بین شرکت‌های بازار سهام در آمریکاست.
 
از سوی دیگر، فیس‌بوک نیز که 26 درصد بهتر از پیش‌بینی درآمد فصل خود عمل کرده بود، با 6 درصد رشد ارزش سهام مواجه شد. این شرکت موفق به کسب 15 میلیارد دلار درآمد و افزایش 8 درصدی تعداد کاربرانش شده است.
 
عملکرد مثبت فیس‌بوک و مایکروسافت همچنین موجب شد که شاخص سهام نزدک (Nasdaq) در پایان معاملات روز پنج شنبه گذشته از مرز 8118 واحد بگذرد.
 
رشد ارزش سهام مایکرسافت پس از آن اتفاق افتاد که این شرکت 14 درصد رشد درآمدها در سه ماهه سوم سال میلادی و رسیدن درآمدهایش به 30.6 میلیارد دلار را اعلام کرد.
 
درآمد خالص این شرکت نیز با 19 درصد رشد به 8.8 میلیارد دلار رسیده است. درآمدهای واحد رایانش ابری مایکروسافت نیز 14 درصد رشد داشته است. در پایان معاملات پنج‌شنبه گذشته، سهام مایکرسافت 3.4 درصد رشد را ثبت کرد و به 129 دلار به ازای هر سهم رسید و به این ترتیب ارزش بازار  این شرکت در نهایت رقم 995 میلیارد دلار را ثبت کرد. در همین روز ارزش بازار اپل 970 میلیارد دلار و آمازون 940 میلیارد دلار بود.
 

مایکروسافت آفیس و آسیب‌پذیری‌هایش

ایدکو: برخی نشست‌ها در کنفرانس SAS 2019 نه تنها به حملات پیچیده‌ی APT اختصاص داده‌ شده‌ است؛ بلکه همچنین امور پژوهشیِ محققین ضدبدافزارِ ما را نیز در طی آن‌ها مورد بررسی قرار می‌گیرد. متخصصین ما بوریس لارین، ولاد استولیاروو و الکساندر لیسکین، تحقیقاتی را تحت عنوان «گرفتن حملات روز صفر چندلایه‌ای روی مایکروسافت آفیس[1]» آماده کردند که تمرکز اصلی‌اش روی ابزارهایی بود که به آن‌ها کمک می‌کرد بتوانند بدافزارها را مورد تحلیل و بررسی قرار دهند؛ اما آن‌ها همچنین چشم‌انداز فعلیِ تهدید  Microsoft Office را نیز در این پژوهش لحاظ نمودند. تغییرات پیرامون این چشم‌انداز تهدید در طول تنها دو سال بسیار قابل‌ملاحظه است. متخصصین ما با استفاده از پلت‌فرم‌های هدف‌دار از آخر سال گذشته، توزیع کاربران مورد حمله قرار گرفته را با توزیع کاربران مورد حمله قرارگرفته‌ی دو سال پیش مورد مقایسه قرار دادند. در نهایت به این موضوع پی بردند که مجرمین سایبری دیگر از آسیب‌پذیری‌های مبتنی بر وب استفاده نمی‌کنند و به آسیب‌پذیری‌هایروی آورده‌اند؛ اما میزان تغییرات حتی خود آن‌ها را هم شگفت‌زده کرد: در طول چند ماه گذشته، مایکروسافت آفیس -با بیش از 70 درصد سهم حملات- به پلت‌فرمی تبدیل شده که بیشترین حملات بدان شده است.
 
از سال گذشته یک سری اکسپلویت‌های روز صفر عملیات خود را روی مایکروسافت آفیس شروع کردند. این اکسپلویت‌ها معمولاً در ابتدا کار خود را با کمپین‌های هدف‌دار شروع می‌کنند اما در نهایت خود را عمومی می‌کنند و می‌شوند یک داکیومنت‌سازِ مخرب و یکپارچه. با این حال این زمان چرخش به طور قابل‌توجهی کوتاه شده است. برای مثال، در مورد CVE-2017-11882 اولین آسیب‌پذیری‌ای که متخصص ما دید، یک کمپین بزرگ اسپم بود که درست همان روز که اثباتِ این مفهوم منتشر شد، شروع به کار خود کرد. البته این برای سایر آسیب‌پذیری‌ها هم صدق می‌کند- وقتی یک گزارش فنی برای آسیب‌پذیری همگانی می‌شود، ظرف چند روز اکسپلویتِ مخصوص به آن روی بازار سیاه پدیدار می‌شود. باگ‌ها خود کمتر پیچیده‌اند و برخی اوقات مجرم سایبری برای ساخت یک اکسپلویتِ فعال تنها به یک گزارش با جزئیات نیاز دارد.
 
تنها انداختن نگاهی به بیشترِ آسیب‌پذیری‌های بهره‌برداری‌شده سال 2018 کافی است تا متوجه شویم: نویسندگانِ بدافزار، باگ‌های ساده و منطقی را ترجیح می‌دهند. به همین دلیل است که آسیب‌پذیری‌های CVE-2017-11882 و CVE-2018-0802 اکنون باگ‌هایی هستند که در مایکروسافت آفیس بیشترین میزان اکسپلویت را داشته‌اند. به بیانی ساده، این نوع باگ‌ها مطمئن‌اند و با هر نسخه از برنامه‌ی Word (که در طول 17 سال گذشته منتشر شده است) نیز سازگاری دارند. و از همه مهم تر اینکه ساخت یک اکسپلویت برای هر یک از آن‌ها به هیچ مهارت پیشرفته و خاصی نیاز ندارد. دلیل هم این است که فرمول‌نویسی آن‌ها هیچ حفاظِ مدرنی ندارد (بر خلاف اپ‌های 2018).
 
یک یادداشت مهم: هیچیک از آسیب‌پذیری‌هایی که بیشترین میزان اکسپلویت را داشتند در خودِ مایکروسافت آفیس نیستند. در عوض، آن ها در اجزای مربوط به آن وجود دارند.
 
 
چطور چنین چیزهایی پیش می‌آید؟
بسیارخوب، سطوح حمله‌ی مایکروسافت آفیس وسیع است (فرمت‌های فایل پیچیده و متعدد و نیز یکپارچگی با ویندوز). و نکته‌ای که به لحاظ امنیتی بسیار اهمیت دارد است که بسیاری از تصمیم‌هایی که مایکروسافت هنگام ساخت آفیس گرفت اکنون تنها ایده‌هایی بد هستند و تغییر دادنشان تنها کار را خراب‌تر کرده و به بخش سازگاری صدمه می‌زند. تنها در سال 2018 شاهد چندین آسیب‌پذیریِ روز صفر بودیم که مورد بهره‌برداری قرار گرفتند. از میان آن‌ها می‌توان به CVE-2018-8174 اشاره کرد که البته ماجرای آن بسیار جالب است. اکسپلویت در داکیومنت ورد پیدا شد اما خودِ این آسیب‌پذیری در حقیقت در Internet Explorer بود.
 
چطور آسیب‌پذیری‌ها پیدا می‌شوند؟
محصولات امنیتی کسپرسکی برای اندپوینت‌ها از قابلیت‌های بسیار پیچیده‌ای برای شناسایی تهدیداتی برخورداند که از طریق داکیومنت‌های مایکروسافت آفیس رخنه می‌کنند. این در حقیقت می‌تواند اولین لایه‌ی شناسایی باشد. موتور اکتشافی از فرمت تمامی فایل‌ها و ابهاماتِ داکیومنت‌ها باخبر است. این موتور همچنین حکم اولین خط دفاعی را دارد. اما وقتی شیءای مخرب یافت می‌شود، بعد از شناسایی آن دیگر عملیات خود را تمام نمی‌کنیم. برای مثال یکی از فناوری‌هایی که در این زمینه به شدت موفق بوده سندباکس است. در زمینه‌ی امنیت اطلاعات، سندباکس‌ها برای جداسازی یک محیط ناامن از یک محیط امن و یا برعکس مورد استفاده قرار می‌گیرد. همچنین آن‌ها کد مخرب را نیز تحلیل می‌کنند. سندباکسِ ما سیستمی است برای شناسایی بدافزار که چیزی مشکوک را در ماشین مجازی (با سیستم‌عامل کاملاً مجهز) اجرا می‌کند و بعد با آنالیزِ رفتار آن، فعالیت آلوده‌ی آن چیز را شناسایی می‌کند. سندباکس ما چند سال پیش در بخش زیرساخت ساخته شد و مورد استفاده قرار گرفت و بعد رفته‌رفته عضوی از  Kaspersky Anti-Targeted Attack Platform شد. مایکروسافت آفیس تارگتی داغ و هیجان‌انگیز برای مهاجمین است و اینطور هم باقی خواهد ماند. در آخر توصیه می‌کنیم از راه‌حل‌هایی استفاده کنید که کارایی‌شان در فهرست شناساییِ  CVE اثبات‌شده باشد.


[1] Catching multilayered zero-day attacks on MS Office 
منبع: کسپرسکی آنلاین
 

مایکروسافت آفیس و آسیب‌پذیری‌هایش

ایدکو: برخی نشست‌ها در کنفرانس SAS 2019 نه تنها به حملات پیچیده‌ی APT اختصاص داده‌ شده‌ است؛ بلکه همچنین امور پژوهشیِ محققین ضدبدافزارِ ما را نیز در طی آن‌ها مورد بررسی قرار می‌گیرد. متخصصین ما بوریس لارین، ولاد استولیاروو و الکساندر لیسکین، تحقیقاتی را تحت عنوان «گرفتن حملات روز صفر چندلایه‌ای روی مایکروسافت آفیس[1]» آماده کردند که تمرکز اصلی‌اش روی ابزارهایی بود که به آن‌ها کمک می‌کرد بتوانند بدافزارها را مورد تحلیل و بررسی قرار دهند؛ اما آن‌ها همچنین چشم‌انداز فعلیِ تهدید  Microsoft Office را نیز در این پژوهش لحاظ نمودند. تغییرات پیرامون این چشم‌انداز تهدید در طول تنها دو سال بسیار قابل‌ملاحظه است. متخصصین ما با استفاده از پلت‌فرم‌های هدف‌دار از آخر سال گذشته، توزیع کاربران مورد حمله قرار گرفته را با توزیع کاربران مورد حمله قرارگرفته‌ی دو سال پیش مورد مقایسه قرار دادند. در نهایت به این موضوع پی بردند که مجرمین سایبری دیگر از آسیب‌پذیری‌های مبتنی بر وب استفاده نمی‌کنند و به آسیب‌پذیری‌هایروی آورده‌اند؛ اما میزان تغییرات حتی خود آن‌ها را هم شگفت‌زده کرد: در طول چند ماه گذشته، مایکروسافت آفیس -با بیش از 70 درصد سهم حملات- به پلت‌فرمی تبدیل شده که بیشترین حملات بدان شده است.
 
از سال گذشته یک سری اکسپلویت‌های روز صفر عملیات خود را روی مایکروسافت آفیس شروع کردند. این اکسپلویت‌ها معمولاً در ابتدا کار خود را با کمپین‌های هدف‌دار شروع می‌کنند اما در نهایت خود را عمومی می‌کنند و می‌شوند یک داکیومنت‌سازِ مخرب و یکپارچه. با این حال این زمان چرخش به طور قابل‌توجهی کوتاه شده است. برای مثال، در مورد CVE-2017-11882 اولین آسیب‌پذیری‌ای که متخصص ما دید، یک کمپین بزرگ اسپم بود که درست همان روز که اثباتِ این مفهوم منتشر شد، شروع به کار خود کرد. البته این برای سایر آسیب‌پذیری‌ها هم صدق می‌کند- وقتی یک گزارش فنی برای آسیب‌پذیری همگانی می‌شود، ظرف چند روز اکسپلویتِ مخصوص به آن روی بازار سیاه پدیدار می‌شود. باگ‌ها خود کمتر پیچیده‌اند و برخی اوقات مجرم سایبری برای ساخت یک اکسپلویتِ فعال تنها به یک گزارش با جزئیات نیاز دارد.
 
تنها انداختن نگاهی به بیشترِ آسیب‌پذیری‌های بهره‌برداری‌شده سال 2018 کافی است تا متوجه شویم: نویسندگانِ بدافزار، باگ‌های ساده و منطقی را ترجیح می‌دهند. به همین دلیل است که آسیب‌پذیری‌های CVE-2017-11882 و CVE-2018-0802 اکنون باگ‌هایی هستند که در مایکروسافت آفیس بیشترین میزان اکسپلویت را داشته‌اند. به بیانی ساده، این نوع باگ‌ها مطمئن‌اند و با هر نسخه از برنامه‌ی Word (که در طول 17 سال گذشته منتشر شده است) نیز سازگاری دارند. و از همه مهم تر اینکه ساخت یک اکسپلویت برای هر یک از آن‌ها به هیچ مهارت پیشرفته و خاصی نیاز ندارد. دلیل هم این است که فرمول‌نویسی آن‌ها هیچ حفاظِ مدرنی ندارد (بر خلاف اپ‌های 2018).
 
یک یادداشت مهم: هیچیک از آسیب‌پذیری‌هایی که بیشترین میزان اکسپلویت را داشتند در خودِ مایکروسافت آفیس نیستند. در عوض، آن ها در اجزای مربوط به آن وجود دارند.
 
 
چطور چنین چیزهایی پیش می‌آید؟
بسیارخوب، سطوح حمله‌ی مایکروسافت آفیس وسیع است (فرمت‌های فایل پیچیده و متعدد و نیز یکپارچگی با ویندوز). و نکته‌ای که به لحاظ امنیتی بسیار اهمیت دارد است که بسیاری از تصمیم‌هایی که مایکروسافت هنگام ساخت آفیس گرفت اکنون تنها ایده‌هایی بد هستند و تغییر دادنشان تنها کار را خراب‌تر کرده و به بخش سازگاری صدمه می‌زند. تنها در سال 2018 شاهد چندین آسیب‌پذیریِ روز صفر بودیم که مورد بهره‌برداری قرار گرفتند. از میان آن‌ها می‌توان به CVE-2018-8174 اشاره کرد که البته ماجرای آن بسیار جالب است. اکسپلویت در داکیومنت ورد پیدا شد اما خودِ این آسیب‌پذیری در حقیقت در Internet Explorer بود.
 
چطور آسیب‌پذیری‌ها پیدا می‌شوند؟
محصولات امنیتی کسپرسکی برای اندپوینت‌ها از قابلیت‌های بسیار پیچیده‌ای برای شناسایی تهدیداتی برخورداند که از طریق داکیومنت‌های مایکروسافت آفیس رخنه می‌کنند. این در حقیقت می‌تواند اولین لایه‌ی شناسایی باشد. موتور اکتشافی از فرمت تمامی فایل‌ها و ابهاماتِ داکیومنت‌ها باخبر است. این موتور همچنین حکم اولین خط دفاعی را دارد. اما وقتی شیءای مخرب یافت می‌شود، بعد از شناسایی آن دیگر عملیات خود را تمام نمی‌کنیم. برای مثال یکی از فناوری‌هایی که در این زمینه به شدت موفق بوده سندباکس است. در زمینه‌ی امنیت اطلاعات، سندباکس‌ها برای جداسازی یک محیط ناامن از یک محیط امن و یا برعکس مورد استفاده قرار می‌گیرد. همچنین آن‌ها کد مخرب را نیز تحلیل می‌کنند. سندباکسِ ما سیستمی است برای شناسایی بدافزار که چیزی مشکوک را در ماشین مجازی (با سیستم‌عامل کاملاً مجهز) اجرا می‌کند و بعد با آنالیزِ رفتار آن، فعالیت آلوده‌ی آن چیز را شناسایی می‌کند. سندباکس ما چند سال پیش در بخش زیرساخت ساخته شد و مورد استفاده قرار گرفت و بعد رفته‌رفته عضوی از  Kaspersky Anti-Targeted Attack Platform شد. مایکروسافت آفیس تارگتی داغ و هیجان‌انگیز برای مهاجمین است و اینطور هم باقی خواهد ماند. در آخر توصیه می‌کنیم از راه‌حل‌هایی استفاده کنید که کارایی‌شان در فهرست شناساییِ  CVE اثبات‌شده باشد.


[1] Catching multilayered zero-day attacks on MS Office 
منبع: کسپرسکی آنلاین
 

آوت لوک ماههاست هک شده!

مایکروسافت به برخی کاربران خدمات ایمیل اوت لوک اطلاع داده که هکرها از ماه ها قبل به حساب های کاربری آنها دسترسی داشته اند.
 
به گزارش فارس به نقل از ورج، زمان دقیق آغاز این دسترسی به ابتدای سال 2019 بازمی گردد و رسوایی گسترده ای را برای مایکروسافت به همراه داشته است.
 
نقص فنی یکی از نرم افزارهای اعتبارسنجی مایکروسافت که در این سرویس ایمیل تحت وب به کار می رفته، باعث این دسترسی غیرمجاز شده است. این دسترسی غیرمجاز تا 28 مارس سال 2019 ادامه داشته است.
 
از جمله اطلاعاتی که هکرها به صورت غیرمجاز به آن دسترسی داشته اند، می توان به پوشه های حاوی اسامی، موضوعات نامه ها و آدرس های ایمیل هر کاربر اشاره کرد. البته نقص یادشده به گونه ای نبوده که موجب دسترسی به محتوای ایمیل ها به طور کامل شود.
 
هنوز مشخص نیست چه تعداد از کاربران اوت لوک به همین دلیل دچار مشکل شده اند. هیچ شخص یا گروهی نیز مسئولیت این حمله هکری را بر عهده نگرفته است. هکرها موفق به سرقت اطلاعات لاگین یا اطلاعات شخصی کاربران هم نشده اند. اما مایکروسافت ضمن عذرخواهی از کاربران خواستار تغییر کلمات عبور توسط آنها شده است.