رتبه‌بندی امنیت سایبری بانک‌ها در سال آینده سخت‌گیرانه‌تر می‌شود

معاون امنیت مرکز ملی فضای مجازی از تشدید معیارهای ارزیابی امنیت سایبری بانک‌ها در سال آینده خبر داد و اعلام کرد که نخستین دوره رتبه‌بندی با شاخص‌های قابل اجرا انجام شده و پس از رفع نواقص، ارزیابی مجدد بانک‌ها صورت خواهد گرفت.

محسن پاشا، قائم‌مقام رئیس و معاون امنیت مرکز ملی فضای مجازی، در نشست اعلام رتبه‌بندی بانک‌ها از منظر امنیت سایبری، هدف از اجرای این طرح را کمک به مدیریت ریسک در کشور عنوان کرد. به گفته او، مشخص‌شدن سطح ریسک مجموعه‌های ارائه‌دهنده خدمات به نهادهای عمومی، امکان انتخاب آگاهانه‌تر خدمات و کاهش ریسک را برای دریافت‌کنندگان فراهم می‌کند.

پاشا با اشاره به نقش شبکه بانکی در شرایط فعلی کشور گفت نظام بانکداری در خط مقدم جنگ ترکیبی قرار دارد و اقدامات انجام‌شده در این حوزه قابل تقدیر است. او در عین حال تأکید کرد که تهدیدات سایبری دیگر صرفاً به زیرساخت‌های فناوری محدود نمی‌شوند و در صورت گسترش، می‌توانند حوزه حکمرانی را نیز تحت تأثیر قرار دهند.

معاون امنیت مرکز ملی فضای مجازی همچنین درباره ماهیت تهدیدهای سایبری علیه کشور اظهار کرد که تهدیدکنندگان امروز تنها هکرهای متعارف نیستند و برخی حملات از سوی بازیگرانی انجام می‌شود که تحت مدیریت دشمن متخاصم فعالیت می‌کنند. به گفته او، با وجود این تهدیدات، بخش قابل‌توجهی از اقدامات مخرب تاکنون دفع شده است.

امنیت سایبری بانک‌ها

فرصت یک‌ماهه بانک‌ها برای رفع نواقص امنیتی

پاشا درباره روند اجرای رتبه‌بندی امنیت سایبری بانک‌ها توضیح داد که پس از تعیین رتبه و سطح ریسک هر مجموعه، یک ماه فرصت برای رفع نواقص شناسایی‌شده در نظر گرفته شده است. در این بازه، بانک‌ها با همکاری مجموعه‌های مسئول در مرکز ملی فضای مجازی نسبت به برطرف‌کردن ایرادات اقدام می‌کنند و پس از پایان این مرحله، ارزیابی مجدد انجام خواهد شد.

نتایج نهایی این ارزیابی نیز پس از تکمیل فرایند، برای اطلاع افکار عمومی منتشر می‌شود.

امکان بازنگری در شاخص‌های امنیت سایبری

قائم‌مقام رئیس مرکز ملی فضای مجازی درباره اختلاف‌نظر احتمالی میان شبکه بانکی و نهادهای نظارتی بر سر معیارهای ارزیابی نیز گفت برای این موضوع در سند ارتقای امنیت فضای مجازی سازوکار مشخصی پیش‌بینی شده است.

بر اساس این سازوکار، مجموعه‌هایی که نسبت به شاخص‌های تعیین‌شده اعتراض داشته باشند، می‌توانند موضوع را به کمیسیون عالی امنیت فضای مجازی ارجاع دهند. این کمیسیون امکان بررسی شاخص‌ها و در صورت نیاز اصلاح آن‌ها را خواهد داشت. به گفته پاشا، شرایط جنگی کشور نیز ممکن است ضرورت بازنگری در برخی شاخص‌ها را ایجاد کند.

امنیت سایبری بانک‌ها

شاخص‌های سخت‌گیرانه‌تر در سال آینده

معاون امنیت مرکز ملی فضای مجازی با اشاره به اینکه سال جاری نخستین دوره اجرای طرح رتبه‌بندی امنیت سایبری بانک‌ها محسوب می‌شود، گفت در مرحله نخست، معیارهایی انتخاب شده‌اند که از قابلیت اجرای عملی برخوردار باشند.

او افزود که در سال آینده، با عبور از مرحله نخست اجرای طرح، شاخص‌های سخت‌گیرانه‌تری برای ارزیابی بانک‌ها تعیین خواهد شد و انتظار می‌رود دقت فرایند رتبه‌بندی نیز افزایش پیدا کند.

پاشا در پایان ابراز امیدواری کرد اجرای این طرح به ارتقای کیفیت خدمات بانکی، افزایش تاب‌آوری خدمات مالی و تقویت اعتماد عمومی به نظام پولی و مالی کشور منجر شود.

نوشته رتبه‌بندی امنیت سایبری بانک‌ها در سال آینده سخت‌گیرانه‌تر می‌شود اولین بار در آی‌ تی‌ رسان منتشر شد.

Altar-۱ معرفی شد؛ مدل هوش مصنوعی آیکیدو برای امنیت سایبری با اجرای کاملا محلی

شرکت بلژیکی Aikido Security از مدل هوش مصنوعی Altar-1 رونمایی کرده است؛ مدلی با وزن‌های در دسترس که به‌طور اختصاصی برای وظایف امنیت سایبری مانند تحلیل کد، شناسایی آسیب‌پذیری و تست نفوذ بهینه شده است. یکی از مهم‌ترین ویژگی‌های Altar-1 امکان اجرای آن روی زیرساخت داخلی سازمان‌ها است؛ رویکردی که می‌تواند برای شرکت‌هایی با داده‌های امنیتی حساس اهمیت زیادی داشته باشد.

Altar-1 برای امنیت سایبری ساخته شده است

Altar-1 یک مدل عمومی هوش مصنوعی نیست که صرفاً برای کاربردهای امنیتی مورد استفاده قرار گرفته باشد. آیکیدو آن را برای مجموعه‌ای از وظایف تخصصی در حوزه دفاع دیجیتال بهینه کرده است.

این مدل می‌تواند در زمینه‌هایی مانند تحلیل کد، کشف آسیب‌پذیری‌های نرم‌افزاری، استدلال، فراخوانی ابزارها و فرایندهای تست نفوذ مورد استفاده قرار گیرد. هدف اصلی، ارائه مدلی است که سازمان‌ها بتوانند آن را در محیط خود اجرا کنند و اطلاعات حساس مربوط به کد و امنیت را به سرویس‌های ابری خارجی ارسال نکنند.

Altar-1

این ویژگی به‌خصوص برای سازمان‌هایی در حوزه‌های بانکی، درمانی و زیرساخت‌های حساس اهمیت دارد؛ زیرا کدهای اختصاصی و گزارش‌های امنیتی می‌توانند بخشی از اطلاعات محرمانه یک مجموعه باشند.

مدل آیکیدو از صفر ساخته نشده است

Altar-1 یک مدل کاملاً مستقل نیست و معماری پایه آن بر GLM-5.3 شرکت Z.AI استوار شده است. آیکیدو برای تبدیل این مدل بزرگ به نسخه‌ای مناسب‌تر برای استقرار محلی، از روش‌هایی مانند Quantization و Expert Pruning استفاده کرده است.

حجم نسخه کامل GLM-5.3 حدود ۱٫۵۱ ترابایت اعلام شده است. پس از کوانتیزه‌کردن، حجم آن به حدود ۴۸۸ گیگابایت کاهش پیدا می‌کند و حذف بخشی از متخصصان مدل، این رقم را به حدود ۳۲۸ گیگابایت می‌رساند.

در مرحله Pruning، تعداد ۸۸ بخش از مجموع ۲۵۶ بخش تخصصی مدل حذف شده است؛ یعنی حدود ۳۴٫۴ درصد از این بخش‌ها کنار گذاشته شده‌اند.

البته حجم ۳۲۸ گیگابایتی به وزن‌های فشرده مدل مربوط می‌شود و نباید آن را با تعداد پارامترهای Altar-1 اشتباه گرفت.

اجرای Altar-1 به چهار GPU H200 نیاز دارد

با وجود کاهش قابل‌توجه حجم، Altar-1 همچنان مدل بسیار بزرگی محسوب می‌شود. آیکیدو اعلام کرده است که می‌توان این مدل را با چهار GPU از خانواده NVIDIA H200 و استفاده از چارچوب vLLM اجرا کرد.

این قابلیت به سازمان‌ها اجازه می‌دهد مدل را در زیرساخت محاسباتی خود مستقر کنند. در چنین شرایطی، داده‌های مربوط به کد و فرایندهای امنیتی می‌توانند در شبکه داخلی باقی بمانند.

برای شرکت‌هایی که محدودیت‌های سخت‌گیرانه‌ای درباره انتقال داده به سرویس‌های ابری دارند، اجرای محلی می‌تواند یکی از مزیت‌های اصلی Altar-1 باشد.

عملکرد Altar-1 در شناسایی آسیب‌پذیری‌ها

آیکیدو برای ارزیابی مدل خود مجموعه‌ای شامل ۳۲ آسیب‌پذیری شناخته‌شده در ۳۰ مخزن کد را آزمایش کرده است.

Altar-1 توانست به‌طور میانگین ۶۰٫۴ درصد از آسیب‌پذیری‌های موجود را شناسایی کند و حداقل یک‌بار موفق به پیدا کردن ۲۳ مورد از ۳۲ آسیب‌پذیری شد.

برای مقایسه، نسخه کوانتیزه‌شده GLM-5.3 در همین آزمایش به نرخ شناسایی ۶۱٫۵ درصد رسید و نسخه اصلی GLM-5.3 نیز عملکرد ۶۵٫۶ درصدی داشت.

این اعداد نشان می‌دهند کاهش حجم مدل بدون هزینه عملکردی انجام نشده است؛ بااین‌حال، نتایج باید با احتیاط تفسیر شوند. این آزمایش توسط خود آیکیدو طراحی و اجرا شده و مجموعه مورد بررسی نیز محدود بوده است. بنابراین نمی‌توان از این نتایج به‌تنهایی درباره توانایی Altar-1 در کشف آسیب‌پذیری‌های ناشناخته یا عملکرد آن در محیط‌های واقعی نتیجه‌گیری کرد.

Altar-1

تفاوت تعداد پارامترها و حجم مدل را نباید نادیده گرفت

یکی از نکات فنی قابل توجه درباره Altar-1، تفاوت میان تعداد پارامترهای مدل و حجم فایل وزن‌ها است.

صفحه Altar-1 در Hugging Face این مدل را با حدود ۵۰۴ میلیارد پارامتر معرفی می‌کند. در مقابل، رقم ۳۲۸ گیگابایت به حجم وزن‌های مدل در قالب INT4 مربوط می‌شود.

بنابراین این دو عدد دو مفهوم کاملاً متفاوت دارند و نمی‌توان حجم ۳۲۸ گیگابایتی را معادل تعداد پارامترهای مدل دانست.

برنامه آیکیدو برای توسعه مدل‌های امنیتی

Altar-1 نخستین گام برنامه Aikido Labs برای ساخت مدل‌های تخصصی در حوزه امنیت سایبری محسوب می‌شود. این شرکت قصد دارد در مراحل بعدی روی قابلیت‌هایی مانند پژوهش آسیب‌پذیری، تحلیل کد، اصلاح مشکلات امنیتی و تست نفوذ پیشرفته تمرکز کند.

وزن‌های Altar-1 نیز در Hugging Face منتشر شده‌اند تا امکان بررسی و استقرار محلی مدل فراهم باشد.

در مجموع، Altar-1 نشان‌دهنده روندی است که در آن شرکت‌ها به‌جای استفاده از مدل‌های عمومی برای وظایف امنیتی، به سمت مدل‌های تخصصی و قابل‌استقرار در زیرساخت داخلی حرکت می‌کنند. البته اینکه کاهش اندازه و هزینه اجرا تا چه حد می‌تواند بدون افت محسوس عملکرد انجام شود، موضوعی است که ارزیابی‌های مستقل و آزمایش‌های گسترده‌تر باید مشخص کنند.

نوشته Altar-۱ معرفی شد؛ مدل هوش مصنوعی آیکیدو برای امنیت سایبری با اجرای کاملا محلی اولین بار در آی‌ تی‌ رسان منتشر شد.

امنیت سایبری، محور ائتلاف دیجیتال تهران و بغداد؛ جزئیات نشست وزیران ارتباطات ایران و عراق در حاشیه الکامپ

دیپلماسی فناوری میان ایران و عراق از فاز گفت‌وگوهای مقدماتی عبور کرده و وارد مرحله اجرای عملیاتی شده است. سیدستار هاشمی و مصطفی جبار سند، وزیران ارتباطات دو کشور، در حاشیه بیست‌ونهمین نمایشگاه بین‌المللی الکامپ در تهران، نقشه راه تازه‌ای برای هم‌افزایی دیجیتال ترسیم کردند که امنیت سایبری در کانون آن قرار دارد.

گذار از تفاهم‌نامه‌های کاغذی به اقدامات میدانی

هاشمی در این نشست مشترک خبری، با تأکید بر تغییر رویکرد دو کشور از تبادل تفاهم‌نامه‌های کلی به پروژه‌های مشخص و قابل اندازه‌گیری، اظهار داشت که سفر اخیرش به بغداد زمینه‌ساز شکل‌گیری چارچوبی عمل‌گرایانه برای تعاملات فناورانه شده است. به گفته وی، پیوندهای تاریخی، فرهنگی و اقتصادی دو ملت، بستری کم‌نظیر برای ساختن اکوسیستم دیجیتال مشترک فراهم آورده است. وزیر ارتباطات عراق نیز با تأیید این رویکرد، هم‌زمانی سفر هیئت بغداد با ایام اربعین حسینی را نمادی از عمق روابط دو کشور دانست و تصریح کرد که تهران و بغداد به‌عنوان همسایگان راهبردی، هرگز از یکدیگر فاصله نخواهند گرفت.

الکامپ ۲۹؛ ویترین توانمندی‌های فناورانه ایران برای هیئت عراقی

حضور رسمی مصطفی جبار سند و هیئت همراه در نمایشگاه الکامپ، نخستین گام عملی در راستای دعوت هاشمی از همتای عراقی خود به شمار می‌رود. هدف از این بازدید، آشنایی مستقیم طرف عراقی با دستاوردها و زیرساخت‌های فناوری اطلاعات جمهوری اسلامی ایران و ایجاد بستر لازم برای تعریف پروژه‌های مشترک اعلام شده است. هاشمی همچنین از میزبانی شایسته دولت و ملت عراق از زائران ایرانی در مراسم اربعین و حضور گسترده شهروندان عراقی در مراسم تشییع شهدای اخیر ایران قدردانی کرد و این رویدادها را بازتابی از پیوند عمیق عاطفی و مذهبی میان دو ملت خواند.

الکامپ ۲۹

امنیت سایبری؛ چالشی فرامرزی که راه‌حل انفرادی ندارد

محور کلیدی گفت‌وگوهای دو وزیر، همکاری در حوزه امنیت سایبری بود. هاشمی با طرح این نکته که «زبان امروز جهان، زبان فناوری است»، امنیت فضای مجازی را مسئله‌ای ذاتاً فرامرزی توصیف کرد که هیچ کشوری به‌تنهایی قادر به مقابله با تهدیدات آن نخواهد بود. جبار سند نیز با اشاره به پیشینه تفاهم‌نامه‌های امضاشده میان دو کشور در حوزه‌های پست و امنیت سایبری، از آمادگی بغداد برای گسترش این همکاری‌ها با رعایت استانداردهای بین‌المللی خبر داد. به گفته وزیران دو کشور، هم‌افزایی در این حوزه می‌تواند ظرفیت‌های دفاعی سایبری هر دو طرف را به‌طور معناداری ارتقا دهد.

چشم‌انداز همکاری‌های آینده

با توجه به تأکید هر دو طرف بر عملیاتی‌شدن توافقات، انتظار می‌رود در ماه‌های پیش‌رو شاهد تعریف کارگروه‌های تخصصی مشترک در حوزه‌های امنیت سایبری، زیرساخت‌های ارتباطی و تبادل فناوری میان تهران و بغداد باشیم. این تحولات نشان می‌دهد که دیپلماسی فناوری به‌تدریج در حال تبدیل‌شدن به یکی از ستون‌های اصلی روابط دوجانبه ایران و عراق است.

۵ روش عمده برای جلوگیری از هک شدن

راهکارهای جلوگیری از خطر هک شدن

اگر در بستر امروزی اینترنت فعالیت می‌کنید، بدون دانستن راهکارهایی برای جلوگیری از هک شدن و امنیت آنلاین، در خطر هستید! اما چگونه می‌توان از هک شدن جلوگیری کرد؟ چه راه‌هایی امنیت آنلاین و دنیای مجازی ما را تعیین می‌کنند؟ در این مقاله از آی‌تی‌رسان، به پنج روش ساده اما بسیار مهم می‌پردازیم که با رعایت آن‌ها می‌توانید از هک شدن جلوگیری کنید.

استفاده از اینترنت می‌تواند ماجرایی پر از دست‌انداز باشد. جدا از ویروس‌ها و تحدید‌هایی که برای مردم می‌فرستند، اشخاص بسیاری سعی می‌کنند از کاربرانی که آگاهی کم‌تری دارند، سواستفاده کنند و مدام پشت ایمیل‌ها، وبسایت‌ها و لینک دعوت به فضاهای مجازی پنهان ‌شوند.

کاربران موبایل و کامپیوتر در اغلب موارد نسبت به چنین خطرهایی که می‌تواند دامن‌گیرشان بشود، ناآگاه هستند. اگرچه اینترنت همیشه مکانی ناامن و خطرناک نیست؛ تنها کاری که باید کرد این است که به عنوان یک کاربر، بدانیم این چراغ‌های قرمز چه هستند و هنگام مواجه چطور از آنها عبور کنیم.

در این مقاله به پنج نکته عمده اشاره خواهیم کرد که می‌توانند برای هر کاربر عادی مناسب و کارآمد باشد. لازم به ذکر است که دو مورد‌ ستاره‌دار (*) برای کاربران داخل ایران ممکن است در دسترس نباشند، اما برای حفظ امنیت، توجه و دانش نسبت به این پنج مورد برای تمامی کاربران آنلاین ضروری است.

1. کد‌های QR ناامن شما را در خطر هک شدن قرار می‌دهند

احتمالا با کدهای QR آشنا هستید. کدهایی که بسیار کارهای روزانه را راحت‌تر کرده‌اند اما در عین حال می‌توانند خطراتی را به دنبال داشته باشند. استفاده از این کدها آسان است، فقط دوربین گوشی هوشمند‌تان را روی این کدها می‌گیرید و بلافاصله به منوی یک رستوران، یک وبسایت، یا فیش خرید خود منتقل می‌شوید.

آیا اسکن QR Code برای امنیت سایبری خطرناک است؟

اما همه‌اش این نیست. برخی از این کدها می‌توانند منبعی از ویروس باشند که به محض ردیابی شدن توسط دوربین شما، موبایل هوشمند شما را به ویروس درگیر کنند. پیشنهاد ما این است پیش از اسکن کردن هر نوعی از این کدها، توجه کنید که اگر منبع‌ آن از وبسایتی است که شما می‌شناسید و به آن اطمینان دارید، پس لابد خطری هم تهدیدتان نمی‌کند. اگر نه،‌ حتما احتیاط کنید!

از جمله اقداماتی که می‌توانید انجام دهید نصب یک برنامه QR Reader است. این مدل اپلیکیشن‌ها به شما مقصد و منبع کد را نشان می‌دهند و در نتیجه می‌توانید به راحتی از امن بودن کد مورد نظر اطمینان حاصل کنید.


2. از «لغو اشتراک» کردن ایمیل‌های مشکوک اجتناب کنید

این مورد از جمله مواردی است که تا به الآن برای هکرها موفقیت‌های بی‌شماری را به ارمغان آورده است. لغو اشتراک کردن یا Unsubscribe Email از جمله راهکارهایی است که می‌توانید دریافت روزانه ایمیل را از یک وبسایت خاص متوقف کنید.

در برخی موارد، هکرها برای شما تعداد زیادی ایمیل می‌فرستند و از شما می‌خواهند که بر روی لینک‌های فرستاده شده کلیک کنید. اگر محتوای ایمیل اینگونه نباشد، همیشه در انتهای آن بخشی وجود دارد که از شما می‌پرسد که آیا مایل به لغو اشتراک هستید یا خیر. آن‌جاست که مسئله دشوار می‌شود و درواقع شما به دام می‌افتید.

هیچگاه روی چنین ایمیل‌ها با هر محتوای مشکوکی کلیک نکنید، اگر برای آن‌ها در پاسخ چیزی بنویسید و یا بخش Unsubscribe را کلیک کنید، هکرها می‌فهمند که شما کاربری فعال هستید و در نتیجه راحت‌تر قابل دسترسی خواهید بود.

دیگر راه‌حل مناسب این است که چنین ایمیل‌های مشکوک و بی‌نام را به بخش Spam خود انتقال دهید. همچنین می‌توانید خود فرستنده را وارد لیست بلاک‌هایتان کنید و یا تنظیمات حذف خودکار را فعال کنید.


3. قفل فیسبوک و برنامه‌های مشابه برای جلوگیری از هک شدن*

دسته‌ای دیگر از این افراد هستند که سعی می‌کنند به اکانت فیسبوک شما دسترسی پیدا کنند. هکرها می‌توانند به سادگی اکانت شما را هک کنند، پسورد فیسبوک شما را تغییر دهند و دسترسی شما به اکانت‌تان را حذف کنند. پیش از اینکه چنین اتفاقی بی‌افتد، تنظیماتی در خود فیسبوک وجود دارد که می‌توانید با فعال کردن آن‌ها از خطر هک شدن جلوگیری کنید و امنیت مجازی خود را تامین کنید.

لازم به ذکر است که شاید به دلیل حضورتان در ایران با محدودیت‌هایی مواجه شوید، اما دانستن این مراحل و امتحان کردنشان خالی از لطف نیست.

اولین کاری که باید بکنید، فعال کردن بخش Two-factor authentication است. با فعال‌سازی این بخش، هر شخصی که بخواهد به اکانت شما دسترسی پیدا کند،‌ از جمله خودتان، باید به دستگاه دیگری که در آن لاگین شده‌اید هم دسترسی داشته باشد.

برای اینکه این بخش را فعال کنید، با کامپیوتر وارد اکانت فیسبوک خود شوید و روی بخش Settings & privacy کلیک کنید. سپس، Security and login را انتخاب کنید. پایین‌تر بروید و گزینه Two-factor authentication را تغییر (Edit) دهید.
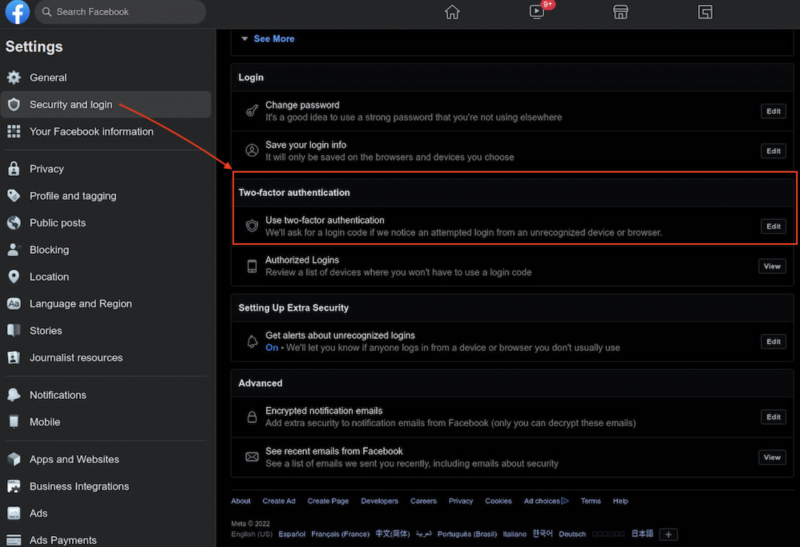
برای تکمیل این مرحله، باید پسورد خود را وارد کنید.

دو راه‌ حل دیگر برای مسدودسازی هکرهای فیس‌بوک:

  • اگر برنامه فیس‌بوک را روی موبایل خود دارید، بخش Code Generator را در آن فعال کنید.
  • اخطار ایمیل را برای ورود (Login Alert) شخصی جدید به اکانت‌تان فعال کنید. این بدین صورت خواهد بود که به محض ورود یک کاربر دیگر به اکانت‌تان، شما ایمیلی دریافت خواهید کرد مبنی بر اینکه آیا خودتان آن کاربر تازه هستید، یا خیر.

اول از همه، وارد برنامه فیس‌بوک در موبایل خود شوید و روی نشانه ذره‌بین کلیک کنید و بنویسید «code generator». پس از پیدا کردن آن بخش، Turn On Code Generator را انتخاب کنید تا یک کد ۶ رقمی را که هر ۳۰ ثانیه عوض می‌شود دریافت کنید. باید در طی همان ۳۰ ثانیه، کد دریافتی را روی دستگاه دیگرتان وارد کنید تا بتوانید وارد اکانت خود شوید.

این قابلیت در خیلی از برنامه‌ها و سرویس‌ها وجود دارد و می‌تواند از خطر هک شدن جلوگیری کند.

راه حل دیگر که به آن اشاره کردیم، فعال‌سازی اخطار از ایمیل بود. برای اینکار می‌توانید از موبایل و یا کامپیوتر استفاده کنید. این مراحل را که به انگلیسی نوشته شده‌اند به ترتیب دنبال کنید:

  • کامپیوتر: Settings & privacy > Settings > Security and login > Get alerts about unrecognized logins
  • موبایل: Menu > Settings & privacy gear icon > Settings > Password and security. پس از آن، Setting Up Extra Security > get alerts about unrecognized logins و بعد می‌توانید در این بخش شیوه مورد نظر خود را برای دریافت نوتیفیکیشن انتخاب کنید.

4. دستگاه و مودم وای‌فای خود را ایمن کنید

تعداد اشخاصی که به‌ویژه با مواجه با کرونا ناچار شدند در خانه کار کنند بسیار است و در نتیجه، دستگاه‌های وای‌فای هم به دیگر نقطه اهداف هکرها برای سواستفاده از کاربران تبدیل شدهاند. پس درواقع حملات بدافزار به شبکه‌های Wi-Fi خانگی در حال افزایش است، زیرا تنظیمات مسکونی اغلب فاقد سطح امنیت و حفاظتی هستند که در شبکه‌های سازمانی یافت می‌شوند.

یکی از مدل‌های اقدامات هکرها ZuoRAT نام دارد. این یک تروجان دسترسی از راه دور است که برای هک کردن روترهای کوچک اداری و خانگی طراحی شده و می‌تواند روی دستگاه‌های مک، ویندوز و لینوکس تأثیر بگذارد.

با استفاده از آن، هکرها می‌توانند داده‌های شما را جمع‌آوری کرده و هر سایتی را که در شبکه خود بازدید می‌کنید جاسوسی کنند. یکی از بدترین عوامل ZuroRAT این است که هنگامی که روتر شما آلوده شد، می‌تواند روترهای دیگر را آلوده کند تا به گسترش دسترسی هکرها ادامه دهد.
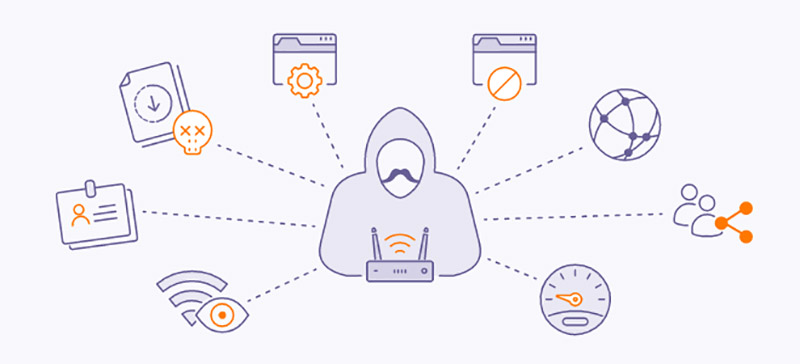
جلوگیری از هک شدن مودم

پیشنهاد ما این است که برای بالا بردن امنیت، از فعال‌سازی این تنظیمات اطمینان حاصل کنید:

  • مطمئن شوید که رمزگذاری WPA2 یا WPA3 را در روترهای خود فعال کرده‌اید. تنظیمات پیش‌فرض کارخانه، اغلب WEP منسوخ شده دارد یا اصلاً تنظیم نشده است. راهنمای کاربر یا وب‌سایت سازنده روتر را برای دستورالعمل‌ها بررسی کنید.
  • SSID (شناسه مجموعه سرویس) و رمز عبور روتر خود را تغییر دهید. به طور معمول، تنظیمات کارخانه ساخت یا مدل روتر را نشان می‌دهد و دارای یک رمز عبور جهانی مانند 0000 یا 1234 است. نام SSID را تغییر دهید تا به راحتی شناسایی نشوید. از نام‌هایی که برای مثال شامل تمام یا قسمت‌هایی از نام یا آدرس شما هستند، خودداری کنید. مطمئن شوید که رمز عبور بسیار قوی است.
  • برای محافظت بیشتر، رمز عبور روتر را به طور منظم تغییر دهید. البته که کمی دشوار است زیرا شما همچنین باید رمز عبور را در تمام دستگاه‌های خود که از آن شبکه Wi-Fi استفاده می‌کنند، به‌روزرسانی کنید. اما با توجه به اینکه از هکرها و خطر هک شدن جلوگیری می‌کند، ارزش زحمتش را دارد.
  • سیستم‌عامل روتر را به‌روز نگه دارید. راهنمای کاربر و یا وب‌سایت سازنده را برای دانلود آخرین به‌روزرسانی‌ها بررسی کنید.

5. مراقب شرکت‌های کلاهبردار باشید*

این مسئله احتمالا در کشور ما، یعنی ایران آن‌چنان جاافتاده نباشد. اما باز هم در برخی موارد ممکن است به تلفن شما تماسی گرفته شود و فردی ادعا کند که از شرکتی معتبر با شما تماس می‌گیرد تا به مشکلات شما رسیدگی کند.

معمولا به شما می‌گویند که ویروسی از کامپیوتر و یا یکی از دستگاه‌های شما دریافت کرده‌اند و برای بررسی و حل این مسئله، بایستی به شماره کارت و یا اطلاعات شخصی شما دسترسی پیدا کنند. حتی برخی ادعا می‌کنند می‌خواهند شما را از خطر هک شدن محافظت کنند!
تماس تلفنی باعث هک شدن می شود از آن جلوگیری کنید

در این شرایط، فقط تلفن را قطع کنید. بعد از آن ممکن است با حالتی موجه‌تر پیگیر شما شوند و ایمیلی با موضوعی مشابه دریافت کنید، حتی در همین حالت هم از پاسخ دادن اجتناب کنید و ایمیل دریافتی را پاک کنید.

از دیگر حالاتی که می‌توان اشاره کرد، دریافت یک اخطار است که به‌ گونه‌ای غیرمنتظره روی دستگاه هوشمند شما هنگام ورود به یک وبسایت ظاهر می‌شود. در تمامی این موارد، هکرها می‌خواهند کاربران را بترسانند و شما را مجبور به دادن اطلاعات کنند.

پیشنهاد ما، رعایت این سه مورد ساده است:

  • هیچوقت روی لینک‌های اخطاری که در خصوص ویروس و مواردی مشابه هستند کلیک نکنید.
  • هیچوقت به هیچ شرکت ناشناس و مشکوکی اجازه ندهید که وارد سیستم‌های شما شوند.
  • هیچوقت به شرکت‌هایی که هیچگاه خریدی از آن‌ها نداشته‌اید و یا نمی‌شناسید، مشخصات بانکی خود را ندهید. شرکت‌های معتبر به شما برای موارد این چنینی تماس نمی‌گیرند.

اگر مشکوک هستید که رایانه شما مشکل ویروس یا بدافزار دارد، خودتان با یک مرکز تعمیر تماس بگیرید. احتمالا قبلا یک طرح پشتیبانی یا گارانتی فعال از جایی که رایانه را خریداری شده است، دریافت کرده‌اید. اگر با یک شرکت پشتیبانی فنی تماس نگرفته‌اید، تماس یا هرگونه پیامی در این مورد چراغ قرمزی است که فقط باید به آن بی‌توجه باشید.


سعی کردیم تا جای ممکن به شما هشدارهای لازم و راهکارهای موردنیاز برای جلوگیری از خطر هک شدن را بدهیم. شما هم اگر راهکار یا تجربه‌ای در این زمینه دارید، حتماً در بخش نظرات با ما درمیان بگذارید.

نوشته ۵ روش عمده برای جلوگیری از هک شدن اولین بار در آی‌ تی‌ رسان منتشر شد.