پیداشدن باگ امنیتی جدید در تلگرام

پیداشدن باگ امنیتی جدید در تلگرام

تلگرام محبو‌ب‌ترین پیام‌رسان حال حاضر کشور است. البته محبوبیت تلگرام در بسیاری از جاهای دیگر نیز وجود دارد. این موضوع شاید به دلیل تاکید تلگرام بر امنیت کاربران در فضای مجازی باشد. اما از آنجایی که در فضایی مجازی امنیت مطلق معنا ندارد، تلگرام نیز از این قاعده مستثنی نیست.

یک محقق امنیت روسی با نام کایریل فیرسف باگی را در تلگرام یافته است که فقط کاربران macOS را تحت تاثیر قرار می‌دهد. ابن باگ که vuln نام دارد، باعث می‌شود که اگر کسی چیزی را از جای دیگر در تلگرام paste کند، تمام آن اطلاعات در syslog ثبت شود، حتی زمانیکه از حالت secret استفاده می‌کنند. تلگرام قول داده که این مشکل را مرتفع کند و در حقیقت چند دقیقه پس از اطلاع یافتن از این باگ،‌ مشکل را حل کرد. باز هم تاکید می‌شود که ابن باگ تاثیری بر کاربران اندروید ندارد.

نوشته پیداشدن باگ امنیتی جدید در تلگرام اولین بار در - آی‌تی‌رسان پدیدار شد.

iOS 9.3.1 یک باگ مفید و مخفی دارد


نسخه iOS 9.3.1 برای برطرف کردن مشکلات iOS 9.3 منتشر شده است و غیر از دلیل اصلی انتشارش، یک ویژگی مخفی هم با خود به همراه دارد.

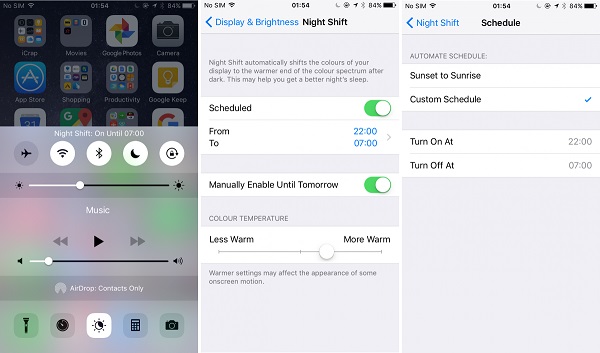
9to5Mac دریافته است که نسخه جدید iOS می‌تواند دو مود Night Shift و Low Power Mode را به طور همزمان تحت یک شرایط خاص مورد استفاده قرار دهد. برای آنهایی که ممکن است چیزی از Night Shift ندانند باید بگوییم که این ویژگی در واقع با استفاده از فیلتر نور آبی نگاه به صفحه نمایش را پیش از خواب بدون اثر می‌کند و باعث می‌شود که خدشه‌ای به خواب وارد نشود.

iOS 9.3.1

پیش از این برای استفاده از یکی از این مودها مجبور بودیم که دیگری را خاموش کنیم، اما الان می‌توانیم از روش زیر هر دو را همزمان داشته باشیم:

  • Low Power Mode را از بخش تنظیمات فعال کنید.
  • از سیری با دستور Enable Night Shift بخواهید که این ویژگی را روشن کند. سیری پاسخ خواهد داد که برای روشن کردن Night Shift باید مود Low Power را خاموش کند. شما به او پاسخ مثبت بدهید.
  • اما پیش از آنکه پاسختان تایید شود دکمه خواب دستگاه را بفشارید. اینجاست که بوق تایید سیری را می‌شنوید.
  • حالا آیفونتان را باز کنید. خواهید دید که هر دو مود به صورت همزمان در حال اجرا هستند.

احتمالا پس از این کار می‌بینید که Night Shift در تنظیمات و مرکز کنترل به رنگ طوسی در آمده است. مهم نیست در همین حالت هم می‌توانید مودهای Night Shift و Low Power را مثل قبل خاموش کنید.

خوشبختانه این ویژگی جدید یکی از آن باگ‌های دوست داشتنی و کاربردی است که دلمان نمی‌خواهد برطرف شود.

اما هنوز این پرسش باقی می‌ماند که چرا اپل برای این دو مود که می‌توانند مکمل هم باشند، امکان اجرای همزمان در نظر نگرفته است؟!

نوشته iOS 9.3.1 یک باگ مفید و مخفی دارد اولین بار در - آی‌تی‌رسان پدیدار شد.

باگ امنیتی آی مسیج اطلاعات چت کاربر را با یک کلیک ساده در اختیار هکر ها قرار می دهد

باگ امنیتی آی مسیج که به تازگی کشف شده است، اطلاعات چت کاربر را با یک کلیک ساده روی لینکی معمولی، در اختیار هکر ها قرار می دهد. در این حالت هکر می تواند تاریخچه چت کاربر را از آی مسیج بدست آورد.
اپل اخیراً یک آسیب پذیری بزرگ  را در آی مسیج بر طرف کرده است که این بار نیز با یک باگ امنیتی رو به رواست، باگ امنیتی آی مسیج به هکر اجازه می دهد که از طریق یک لینک ساختگی،  سابقه ی چت کاربر را هدف قرار دهند. پس از کلیک، این لینک از درون نرم افزار آی مسیج، اطلاعات را بیرون کشیده و آن را برای یک منبع خارجی صادر می کند. پشتیبانی های امنیتی بزرگتر اپل مانع از حمله و نصب نرم افزارهای مخرب یا بیرون کشیدن داده ها از خارج از برنامه آی مسیج توسط این باگ امنیتی آی مسیج می شود، امابا این حال نشان دهنده ی نقض قابل توجه امنیت داده ها، برای هر کاربری است کهبه کلیک کردن روی لینک های ساختگی وسوسه شود.
این حمله در درجه اول نسخه ی  OS X از  آی مسیج را هدف قرار داده است، اما می تواند در آیفون ها نیز اعمال شود. این باگ توسط سه نفر از محققان Joe DeMesy و Shubham Shah با همکاری Matt Bryant کشف شده است. Matt Bryant کسی است که این باگ را قبل از اینکه جزئیات آن به صورت عمومی منتشر شود به اپل گزارش داد. هیچ مدرکی وجود ندارد که نشان دهد که این آسیب پذیری برای اهداف مجرمانه، استفاده می شود.
این باگ جدید،  تنها چند هفته پس از اینکه پژوهشگران در دانشگاه جانز هاپکینز روشی برای مشاهده عکس ها و فیلم های فرستاده شده پیدا کردند بوجود آمد، این روش آسیب پذیری بود که با انتشار سیستم عامل iOS 9.3 اصلاح شد. در واقع این حمله، توسط تغییر ظاهر و جعل سرور اپل، کار می کرد و  پس از آن نتیجه را رمزگذاری می کرد.
این حمله با اینکه حمله ی قویمجسوب می شد، بر تاکتیک های امنیتی نسبتا عمومی، با استفاده از کد جاوا اسکریپت به جای یک  URL iMessage در یک حمله متقابل برنامه نویسی کلاسیک، تکیه داشت.  اپل ماه گذشته برای مقابله با این روش، به روز رسانی CVE-2016-1764  را منتشر کرد.

.

با عضویت در کانال رسمی تکرا در تلگرام از آخرین اخبار روز تکنولوژی مطلع باشید.

.

منبع: theverge


عصر تکنولوژی، تکرا

نوشته باگ امنیتی آی مسیج اطلاعات چت کاربر را با یک کلیک ساده در اختیار هکر ها قرار می دهد اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

باگ بزرگ اپل، ایرانی ها را گرفتار کرد

باگ بزرگ اپل

اگر چه مسئولان اپل اعلام کرده اند  باگ ۱۹۷۰ را رفع خواهند کرد، اما برخلاف دیگر کشورها  این باک گوشی های ایرانیان را تبدیل به یک پاره آجر بی مصرف خواهد کرد، شرکت اپل اعلام کرده تا پیدا کردن راه حل کاربرانش می توانند با مراجعه به اپل استورها مشکل را برطرف کنند.  اما با توجه به اینکه هیچ اپل استوری در ایران وجود ندارد در صورت بروز مشکل ۱۹۷۰عملا کاربران گوشی های اپل در ایران دچار مشکل جدی خواهند شد.

همان‌طور که می‌دانید تنظیم تاریخ آیفون شرکت اپل روی یکم ژانویه سال ۱۹۷۰ باعث خواهد شد گوشی شما به یک تکه آجر بی‌مصرف تبدیل شود. در واقع با انجام این کار (هرچند فکر نمی‌کنیم دلیلی برای انجام آن وجود داشته باشد) نه‌تنها دسترسی به قابلیت‌های برقراری تماس، ارسال و دریافت پیام و یا حتی بازی‌های مورد علاقه خود را از دست خواهید داد بلکه گوشی شما دیگر هیچ‌گاه راه‌اندازی مجدد نخواهد شد.

خوشبختانه شرکت اپل راه‌حلی تازه برای برطرف کردن این مشکل در سر دارد که در آینده‌ای نه‌چندان دور ارائه خواهد شد. سخنگوی این شرکت در بیانیه‌ اپل که بدین منظور صادر شده اینچنین می‌گوید:

” تغییر دستی تاریخ به ماه می ۱۹۷۰ یا پیش از آن مانع از راه‌اندازی مجدد آیفون شما خواهد شد. به‌روزرسانی نرم‌افزاری جدیدی در دست بررسی است که از بروز این مشکل روی دستگاه‌های مجهز به سیستم‌عامل iOS جلوگیری خواهد کرد.”

اپل هیچ سخنی از زمان عرضه این به‌روزرسانی جدید به میان نیاورده است. اگرچه این احتمال وجود دارد که در صورت بروز چنین مشکلی، با استفاده از آیتونز امکان استفاده از فرایند بازگردانی گوشی به حالت قبل وجود داشته باشد اما هنوز راه‌حل تایید شده‌ای برای برطرف کردن این مشکل وجود ندارد. با توجه به اینکه در کشور ما اپل استوری هم وجود ندارد تا بتوانید در صورت بروز چنین مشکلی گوشی خود را تعویض کنید، در حال حاضر بهترین درمان، پیشگیری به‌نظر می‌رسد.

.

با عضویت در کانال رسمی تکرا در تلگرام از آخرین اخبار روز تکنولوژی مطلع باشید.

.

منبع: shanbemag


عصر تکنولوژی، تکرا

نوشته باگ بزرگ اپل، ایرانی ها را گرفتار کرد اولین بار در عصر تکنولوژی - تکرا پدیدار شد.

چگونه با تغییر تاریخ آی‌فون، گوشی را نابود کنیم!


ITRESAN-11-1394 (66)اگر بر روی آیفون خود تاریخ را به‌اندازه کافی عقب ببرید، ممکن است آن را برای ابد نابود کرده باشید. معمولا دستگاه‌های شرکت اپل، محصولاتی هستند که به‌خوبی کار می‌کنند ولی اگر تاریخ آن‌ها را به یکم ژانویه سال 1970 تغییر بدهید، شرایط دیگری رقم خواهد خورد.

این باگ توسط یکی از کاربران ردیت با نام کاربری vista980622 کشف شده بود و در بخش جیل‌بریک این سایت منتشر شده است. برای انجام این کار باید به بخش زمان و تاریخ دستگاه خود وارد شوید و تاریخ دستگاه را تغییر بدهید. سپس بعد از برداشتن تیک تنظیم خودکار تاریخ، زمان را به یکم ژانویه 1970 ببرید. البته به یاد داشته باشید که این کار با یک نوبت تلاش ممکن نخواهد بود و باید چند بار از بخش تاریخ خارج شده و دوباره به آن وارد شوید تا بتوانید تاریخ را به سال‌های قبلی انتقال بدهید. پس‌ازاین‌که به تاریخ رسیدید، باید تلفن همراه خود را خاموش کنید. پس‌ازاین کار اگر آی‌فون، آی‌پد یا آی‌پاد تاچ خود را روشن کنید، شاهد لوگوی اپل خواهید بود و تصویر بر روی این صفحه باقی خواهد ماند.

درحالی‌که این سیستم در بخش جیل‌بریک این سایت قرار داده شده است، دستگاه‌هایی که جیل‌بریک نشده‌اند نیز از این باگ رنج می‌برند.

هر دستگاهی که به سیستم عامل iOS نسخه A7 یا A8 یا A8X ،A9 و یا A9X از نوع 64 بیتی مجهز باشد، در برابر این باگ آسیب‌پذیر خواهد بود. این لیست شامل آی‌فون 6s نیز خواهد بود. برخی از افراد این باگ را مرتبط با تاریخ و ساعت بازار iOS می‌دانند. هنوز معلوم نیست که آیفون 5se نیز از این نقطه‌ضعف رنج می‌برد یا خیر و باید تا رخداد ماه مارس اپل به انتظار نشست تا پاسخ این سوال مشخص گردد.

نوشته چگونه با تغییر تاریخ آی‌فون، گوشی را نابود کنیم! اولین بار در - آی‌تی‌رسان پدیدار شد.

چگونه از ویروس و مشکلات امنیتی در گوشی‌های اندرویدی به دور باشیم؟


بسیاری از رسانه‌ها (و البته اپل) همچنان حرف از مشکلات امنیتی در سیستم عامل اندروید می‌زنند. در این بین کمپانی‌های امنیتی سعی دارند تا راهکار‌های خود را در اختیار کاربران این سیستم عامل قرار دهند. اما شاید برایتان جالب باشد که بدانید مشکلات امنیتی در اندروید با انجام دادن چند کار ساده قابل پیشگیری هستند. همراه آی‌تی‌رسان باشید تا با این راهکار‌ها آشنا شویم.

android-rain

باید توجه داشت که استفاده از ضد ویروس بر روی اسمارت فون‌های اندرویدی چندان ضروری نیست و کاربران می‌توانند با کمی مراقبت بر روی دانلود‌ها و برنامه‌هایی که بر روی دستگاه خود نصب می‌کنند، در برابر مشکلات امنیتی محفوظ بمانند.

مراقب اپلیکیشن‌هایی که نصب می‌کنید باشید

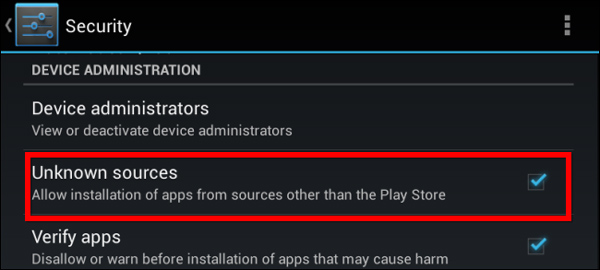
بر خلاف سیستم عامل iOS کمپانی اپل، اندروید به کاربران خود این امکان را می‌دهد که اپلیکیشن‌های خارج از گوگل‌پلی را نیز بر روی دستگاه خود نصب کنند – در iOS کاربران تنها از طریق اپ‌استور قادر به دانلود و نصب اپلیکیشن هستند – در صورت وجود مشکل نیز گوگل اپلیکیشن‌ها را از گوگل‌پلی حذف می‌کند ولی کاربران همچنان قادر هستند تا از طریق مکان‌های دیگر فایل مذکور را دانلود و نصب کنند. گفتنی است که دانلود اپلیکیشن، خارج از گوگل‌پلی اصطلاحا سایدلودینگ (Sideloading) نامیده می‌شود.

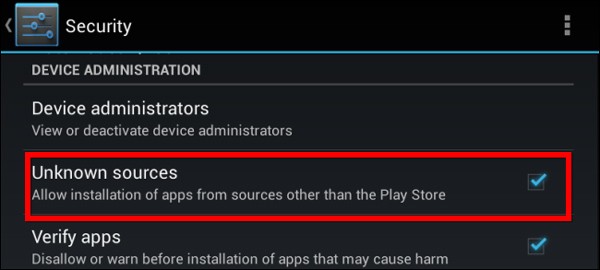
android-apps-from-unknown-sources

سایدلودینگ به صورت پیش‌فرض بنابر دلایل امنیتی در دستگاه‌های اندرویدی غیرفعال است و در این حالت امکان نصب اپلیکیشن‌هایی خارج از گوگل‌پلی وجود ندارد اما کاربران به سادگی می‌توانند با فعال کردن گزینه Unknown sources از بخش تنظیمات، اپلیکیشن مورد نظر خود را به سادگی نصب کنند. دلایل بسیاری وجود دارد که فعال کردن سایدلودینگ را تبدیل به ایده‌ای منطقی می‌کنند. مثلا بسیاری از کاربران دوست دارند اپلیکیشن‌های خود را از طریق فروشگاه نرم‌افزاری آمازون نصب و یا اقدام به نصب اپلیکیشن‌هایی کنند که فعلا در گوگل‌پلی در دسترس نیست. کاربران ایرانی نیز می‌توانند با فعال کردن این ویژگی از طریق فروشگاه‌های نرم‌افزاری داخلی نظیر کافه‌بازار و مایکت برنامه‌های خود را دانلود و نصب کنند (بدون نیاز به گوگل‌پلی).

البته با وجود تمام این تفاسیر، فعال کردن سایدلودینگ مشکلاتی را نیز به وجود می‌آورد و کاربران می‌توانند اپلیکیشن‌های مختلفی را بر روی اسمارت‌فون یا تبلت خود نصب کنند که ممکن است دستگاه را دچار مشکلات امنیتی سازد. البته گاهی اوقات از طریق این روش کاربران اقدام به سرقت اپلیکیشن می‌کنند و اپلیکیشن‌های پولی را به‌صورت رایگان بر روی دستگاه خود نصب می‌کنند. اما باید توجه داشت که انجام این کار نیز یک ریسک به شمار می‌رود (از لحاظ مشکلات حقوقی).

بر اساس تحقیقاتی که McAfee انجام داده است، بیش از ۶۰ درصد بدافزار‌های اندروید از طریق Fakeinstaller وارد دستگاه می‌شود و این نوع از اپلیکیشن‌ها در حین نصب یک پیامک را به صورت مخفی ارسال می‌کنند که هزینه آن را نیز کاربر باید پرداخت کند. چنین بدافزار‌هایی زمانی وارد گوشی یا تبلت شما خواهند شد که اپلیکیشن‌های سرقت شده را نصب کنید و یا اقدام به دانلود اپلیکیشن از سایت و فروشگاه‌های نرم‌افزاری غیرمعتبر کنید.

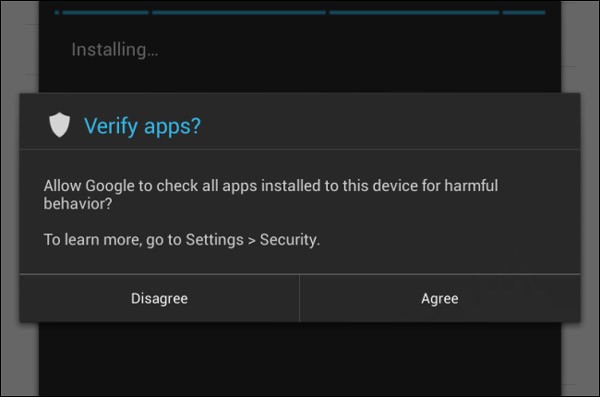
android-verify-apps

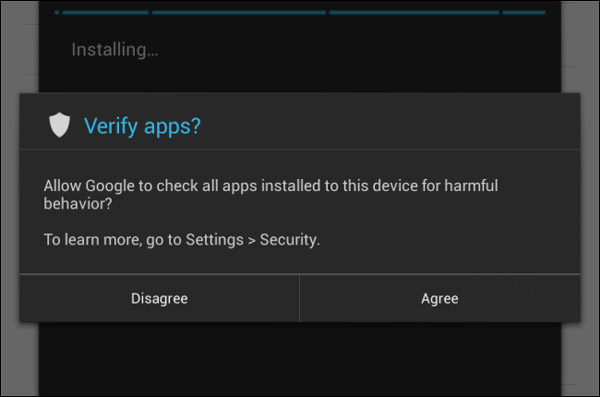
پس بهتر است اپلیکیشن‌های مورد نظر خود را از وب‌سایت‌هایی دانلود کنید که به آن‌ها مطمئن هستید. گفتنی است که اپلیکیشن‌های رسمی نظیر آمازون، Humble Bundle و XBMC دارای چنین مشکلاتی نیستند اما در مقابل استفاده از اپلیکیشن‌هایی که سرقت شده هستند یا از مکان‌های ناشناخته دانلود شده‌اند، می‌تواند مشکلات امنیتی برای کاربران به وجود بیاورند. اما توجه داشته باشید که اگر شما از نسخه ۴.۲ اندروید یا بالاتر استفاده می‌کنید، گوگل قابلیت اسکن اپلیکیشن‌های سایدلودینگ را نیز در خصوص بدافزار قرار داده است.

مراقب فروشگاه‌های سوم شخص باشید

ممکن است اپلیکیشن‌های مخرب از طریق فروشگاه‌ یا سایت‌های غیر معتبر منتشر شوند. البته در برخی از فروشگاه‌ها نیز بازرسی مناسبی وجود ندارد و به همین دلیل احتمال انتشار چنین برنامه‌هایی در آن‌ها بیشتر می‌شود. بر اساس تحقیقات انجام شده، برخی از اپلیکیشن‌ها تنها در فروشگاه‌های چینی وجود دارند و البته مخرب نیز هستند. برای مثال اپلیکیشنی نظیر Gemini که نوعی تروجان است، اطلاعات موقعیتی کاربر را به همراه شناسه‌های مختلف ذخیره می‌کند و به سرور خود می‌فرستد.

قبل از نصب اپلیکیشن، اطلاعات آن را مطالعه کنید

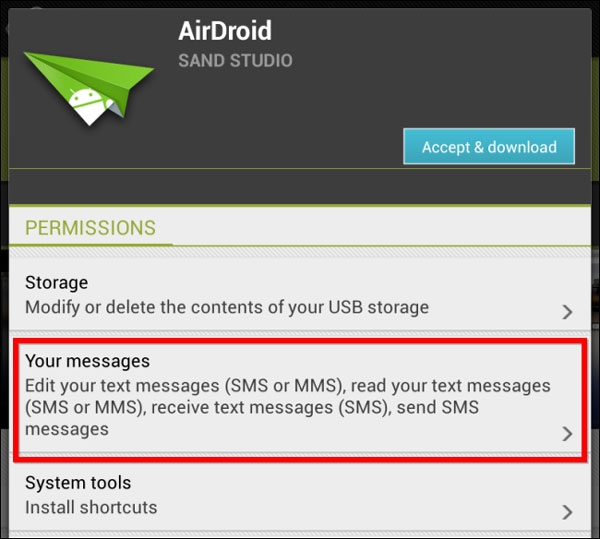
بر اساس مطالعاتی که برخی از کمپانی‌های تولید کننده آنتی‌ویروس انجام داده‌اند – همان کمپانی‌هایی که دوست دارند به کاربران آنتی‌ویروس بفروشند – اپلیکیشن‌های بدافزار در طبقه بندی‌های مختلفی قرار دارند. بر اساس این مطالعات، برخی از اپلیکیشن‌هایی که در گوگل‌پلی وجود دارند نیز برای کاربر ایجاد ریسک خواهند کرد  زیرا برخی از اپلیکیشن‌ها مجوز کافی برای دسترسی به اطلاعات خصوصی کاربر را دارند. این موضوع می‌تواند یک نگرانی در خصوص حریم خصوصی به وجود آورد.
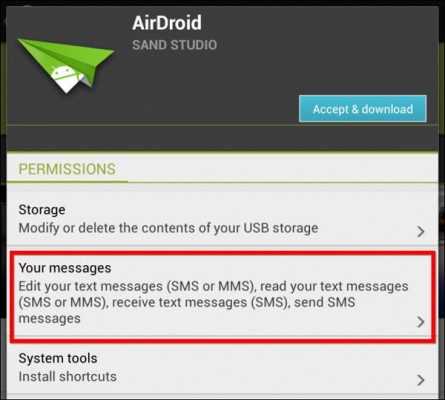
android-airdroid-permissions

بهتر است زمانی که یک اپلیکیشن را از طریق گوگل‌پلی (یا هر مکان معتبر دیگر) دانلود می‌کنید، کمی احتیاط نمایید. برای مثال پیش از نصب برنامه مذکور، اطلاعات مختلفی در خصوص آن را که در صفحه برنامه وجود دارد مطالعه و بررسی‌هایی که نتیجه ناخوش‌آیندی در خصوص اپلیکیشن را نشان می‌دهند نیز مورد توجه قرار دهید و چنین اپلیکیشن‌هایی را دانلود نکنید (اپلیکیشن‌هایی که بررسی کمی نیز دارند شامل این موضوع می‌شوند). نکته دوم قبل از نصب یک اپلیکیشن این است که به مطالعه دسترسی‌های مورد نیاز (Premission) آن برنامه بپردازید (برای مثال اگر اپلیکیشن مورد نظر یک بازی است، در صورت نیاز داشتن به دسترسی برای ارسال پیامک، بهتر است شک کنید). در کل باید برای اپلیکیشن‌هایی که نیاز به دسترسی برای ارسال پیامک دارند، حساسیت بیشتری از خود نشان دهید و مطمئن شوید که این دسترسی برای برنامه مورد نظر لازم است. با وجود اینکه بسیاری از بد افزار‌ها خارج از گوگل‌پلی هستند، اما در تمام شرایط بهتر است با احتیاط عمل کنید. البته در برخی نسخه‌های اندروید امکان محدود کردن برخی از دسترسی‌های اپلیکیشن وجود دارد.

فیشینگ در کمین شماست!
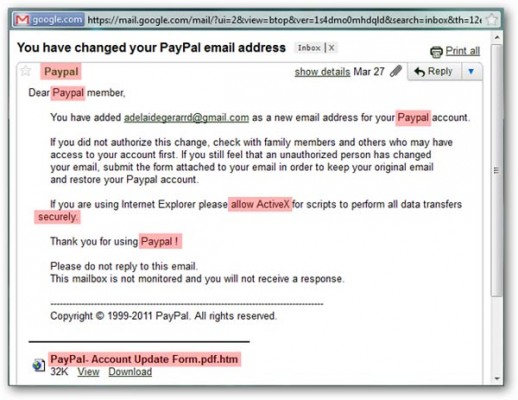
Phishing

بدافزار‌ها تنها تهدید امنیتی نیستند و از طریق فعالیت‌هایی نظیر مهندسی اجتماعی نیز می‌توان اقداماتی را انجام داد که مشهور‌ترین این اقدامات، فیشینگ (Phishing) نام دارد. فیشینگ ممکن است از طریق ایمیل یا پیام کوتاه (SMS) صورت گیرد. از طریق مرور صفحات وب نیز احتمال حمله فیشینگ وجود دارد. البته باید توجه داشت که چنین مشکلی برای کاربران کامپیوتر نیز  هست و اگر ایمیل مشکوکی دریافت کردید که ادعا می‌کند از طرف بانک ارسال شده است، باید بر روی لینک آن کلیک کرده و اطلاعات بانکی خود را در صفحه جدید وارد کنید، بهتر است صبر نمایید و در خصوص ادعای این ایمیل مطمئن شوید زیرا ممکن است یک حمله فیشینگ باشد و در این صورت اطلاعات محرمانه شما در اختیار افراد ناشناس قرار خواهد گرفت. برای شرایط این چنینی فرقی نمی‌کند که شما از طریق کامپیوتر وارد عمل شوید یا از طریق اسمارت فون اندرویدی.

اسمارت فون و تبلت خود را به‌روز نگهدارید

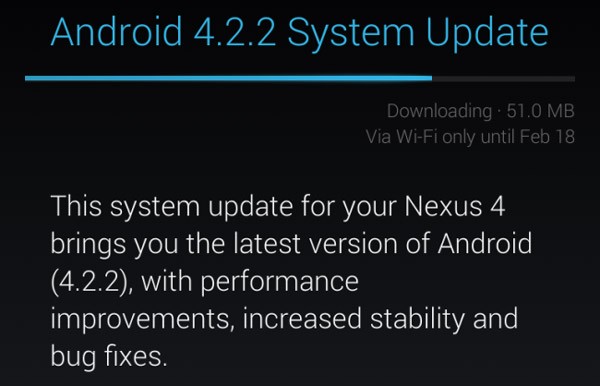
همانند تمام سیستم عامل‌ها، مشکلات امنیتی در سیستم عامل اندروید و دستگاه‌هایی که از آن استفاده می‌کنند نیز وجود دارد و در اغلب مواقع آپدیت کردن سیستم عامل باعث برطرف شدن این مشکلات می‌شود. تولید کنندگان نیز اغلب پَچ‌هایی را ارایه می‌دهند که باعث برطرف شدن مشکلات موجود در برخی از دستگاه‌های آن کمپانی می‌شود.

android-4.2

بر اساس همان دلایلی که در حال حاضر برخی از اسمارت فون‌ها و تبلت‌ها به‌روز رسانی‌های جدید را دریافت نمی‌کنند، چنین دستگاه‌هایی در خصوص دریافت آپدیت‌های امنیتی نیز دچار مشکلات هستند. با وجود اینکه گوگل برای دستگاه‌های نکسوس خود به صورت مستقیم آپدیت‌ها را ارایه می‌دهد اما این موضوع برای دستگاهی نظیر گلکسی S6 ممکن است چندین ماه طول بکشد تا در سرتاسر جهان به‌روز رسانی امنیتی جدید را دریافت کند. برای دستگاه‌هایی هم که ارزان هستند یا محبوبیت کمتری دارند، این موضوع شرایط سخت‌تری به خود می‌گیرد.

خوشبختانه تنوع بسیاری زیادی در دنیای دستگاه‌های اندرویدی وجود دارد و البته گوگل نیز نسخه‌های مختلفی از اندروید را ارایه داده است که در کل بدین معناست نسخه‌های جدید‌تر نباید چندان نگران مشکلات امنیتی باشند. البته برای دستگاه‌های قدیمی ممکن است عدم انتشار آپدیت‌های جدید باعث ایجاد مشکلاتی شود و با این اوصاف بهتر است که از دستگاه‌های نکسوس یا رام‌های سفارشی نظیر Cyanogenmod استفاده کنید.

با وجود اینکه در طول این مقاله عدم نیاز کاربران به آنتی‌ویروس‌ها را اعلام کردیم، اما گفتنی است که این اپلیکیشن‌ها دارای قابلیتی به نام Find My Android هستند که کاربران از طریق آن می‌توانند اسمارت فون گم شده خود را پیدا کنند. توجه داشته باشید که این ویژگی به‌صورت پیش‌فرض بر روی اندروید وجود ندارد و چنین قابلیتی می‌تواند بسیار کاربردی باشد. نظر شما در خصوص ضعف‌های امنیتی سیستم عامل اندروید چیست و چه راهکار‌هایی را برای آن ارایه می‌دهید؟

منبع: howtogeek

نوشته چگونه از ویروس و مشکلات امنیتی در گوشی‌های اندرویدی به دور باشیم؟ اولین بار در -آی‌تی‌رسان پدیدار شد.