پاداش چند هزار دلاری اپل برای یافتن باگ فیس‌تایم توسط یک پسربچه!

داستان پسربچه‌ نوجوانی که توانست باگ گروه فیس‌تایم را در iOS 12 کشف کند، اکنون بسیار مشهور شده و به نظر می‌رسد قرار است پایان خوشایندی نیز برایش داشته باشد!

فیس‌تایم

ماجرا از این قرار بود که یک پسر چهارده ساله به اسم گرنت تامپسون این باگ مهم را در حین انجام بازی فورتنایت کشف کرد و با بالاگرفتن اعتراضات و شکایات دیگر کاربران در شبکه‌های اجتماعی در مورد این مشکل، مادر او خانم میشله تامپسون، درصدد برآمد تا علت این باگ که توسط پسرش یافت شده بود را به اطلاع شرکت اپل برساند ولی متاسفانه تلاش‌های او برای تماس با شرکت و گزارش این مشکل بی‌نتیجه ماند.

ظاهرا دلیل این مسئله، ناآشنا بودن خانم تامپسون با شیوه صحیح تعیین شده توسط اپل برای ارسال گزارشاتی از این قبیل به شرکت بوده است. تا اینکه سرانجام تیم پشتیبانی اپل روش درست اطلاع‌رسانی را به او آموزش می‌دهند! پشتیبانی شرکت به او می‌گوید برای گزارش یک باگ باید به عنوان یک توسعه‌دهنده ثبت نام کند تا بتواند مشکل را به تیم فنی منتقل نماید.

در نهایت بعد از گزارش باگ گروه فیس‌تایم، توسط خانم تامپسون، دیگر خبری از سوی شرکت اپل نمی‌شود تا اینکه داستان این گزارش توسط خود اپل رسانه‌ای می‌گردد و یکی از مقامات ارشد شرکت نیز به دیدار خانم تامپسون می‌رود و از او بابت گزارش مسئولانه باگ و زحماتی که در این مسیر متحمل شده است، تشکر می‌نماید و سپس نظر و پیشنهادات او را در مورد بهبود روند گزارش‌دهی به شرکت توسط دیگر کاربران در آینده، جویا می‌شود!

فیس‌تایم

از سوی دیگر این ماجرا برای گرنت، پسر خانم تامپسون هم پایان خوشی خواهد داشت، زیرا از سوی اپل واجد شرایط شرکت در برنامه شناسایی باگ‌ها و دریافت جایزه اپل، شناخته شده است و به احتمال زیاد مبلغی بین 25000 تا 200000 دلار دریافت نماید. البته هنوز به طور دقیق مشخص نیست این مبلغ چقدر خواهد بود زیرا مبلغ آن بستگی به اهمیت باگ شناسایی شده دارد که توسط کارشناسان درصد و سطح آن مشخص خواهد شد.

به علاوه برنامه فیس‌تایم در بین آیتم‌های درنظر گرفته شده به منظور بررسی توسط برنامه شناسایی باگ قرار ندارد ولی با این حال در حالت خوشبینانه شرکت 25000 دلار به گرنت پاداش خواهد داد که قطعا مبلغ کافی برای خرید پوسته‌های مختلف بازی فورتنایت را برایش فراهم می‌آورد!

نوشته پاداش چند هزار دلاری اپل برای یافتن باگ فیس‌تایم توسط یک پسربچه! اولین بار در وب‌سایت فناوری پدیدار شد.

یک حمله امنیتی جدید در گوگل کروم سبب فریز شدن ویندوز ۱۰ می‌شود!

860x394 یک حمله امنیتی جدید در گوگل کروم سبب فریز شدن ویندوز 10 می‌شود!

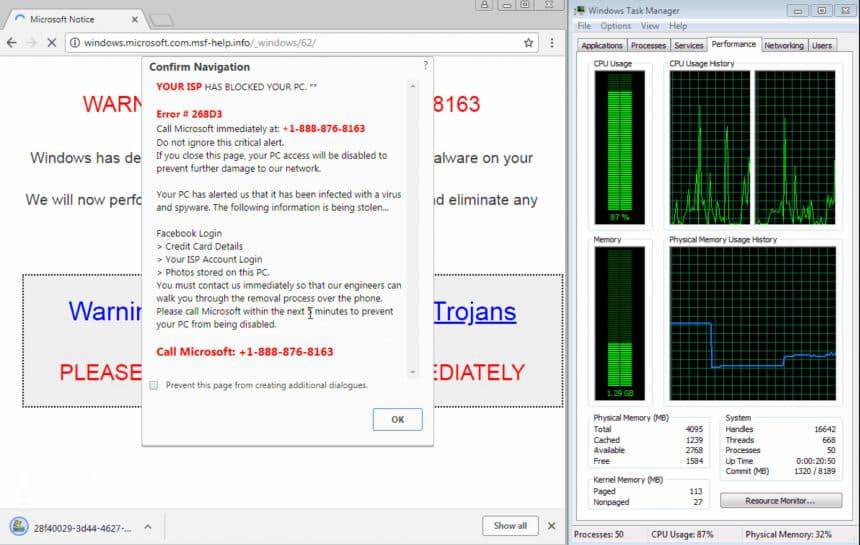
یک مشکل جدید در مرورگر کروم گوگل کشف شده است که این پتانسیل را دارد سبب هنگ کردن کامل ویندوز 10 گردد. این باگ جدید، با معرفی خود به عنوان پشتیبان فنی قلابی، سبب فریز شدن کامل ویندوز 10 شده و با نمایش اطلاعیه‌ای به کاربر اعلام می‌دارد سیستم به ویروس آلوده شده است.

Exploit-Edge-e-Explorer-860x545 یک حمله امنیتی جدید در گوگل کروم سبب فریز شدن ویندوز 10 می‌شود!

باگ یافت شده با استفاده از یک کد اسکریپت برای ایجاد یک چرخه (Loop)، سبب بسته شدن تب‌ها یا خود مرورگر می‌شود. این پیام که به صورت پاپ‌آپ به نمایش در می‌آید با ادعای اینکه از سمت وبسایت پشتیبان مایکروسافت ارسال شده است به شما در مورد ویروسی شدن کامپیوتر و در خطر بودن پسورد‌ها، تاریخچه وبگردی‌ها، اطلاعات کارت‌های اعتباری و دیگر موارد هشدار می‌دهد و چون این باگ به شکل یک چرخه عمل می‌کند، هر بار که شما سعی می‌کنید آن را ببندید بار دیگر باز می‌شود و مصرف منابع و استفاده از سخت‌افزار کامپیوتر را تا 100 درصد بالا می‌برد تا زمانی که دستگاه به طور کامل از کار بیافتد!

هر چند به نظر می‌رسد این مسئله یک گروگان‌گیری اینترنتی است، با این حال شما می‌توانید به راحتی جلوی آن را بگیرید برای این منظور کافیست مراحل زیر را دنبال کنید:

  • با راست کلیک بر روی نوار وظیفه ویندوز، برنامه Task Manager را بازکنید.
  • به تب Processes بروید.
  • بر روی گزینه Google Chrome یا GoogleChrome.exe کلیک کنید.
  • از گوشه سمت راست در پایین بر روی دکمه End Task کلیک کنید.

همچنین مطمئن شوید که بار دیگر که گوگل‌کروم را باز می‌کنید تب‌های قدیمی Restore نشده و باز نشوند. بهترین راه برای مقابله با این گروگان‌گیری‌های اینترنتی این است که پیش از اجازه دسترسی به آنها یا حتی پرداخت هرگونه وجهی، از واقعی بودن اطلاعات و پیشینه آنها اطمینان حاصل کنید. در هر حال این اولین بار نیست که چنین حملاتی به بهانه پشتیبانی فنی، در مرورگر کروم پیش می‌آید. در اوایل سال جاری هم، مورد مشابهی به همه مرورگر‌های مهم دنیا حمله نمود و تنها مرورگر اج خود شرکت مایکروسافت از این حمله در امان بود!

در پایان این نکته را کاملا توجه کنید که هرگز شرکت‌های بزرگی چون مایکروسافت، از کاربران خود برای به‌روزرسانی و رفع باگ‌ها یا اطلاع‌رسانی در مورد آلوده شدن سیستم‌عامل، تقاضای پول نمی‌کنند مگر اینکه بعد از بررسی و چک کامل سیستم، با شناسایی مشکلات احتمالی و رفع کامل آن هزینه وصول شود!

نوشته یک حمله امنیتی جدید در گوگل کروم سبب فریز شدن ویندوز 10 می‌شود! اولین بار در وب‌سایت فناوری پدیدار شد.

چرا به‌روزرسانی اکتبر ۲۰۱۸ ویندوز ۱۰ تا ماه نوامبر به تاخیر می‌افتد؟

ximg_5bd0d522bd322.png.pagespeed.gpjpjwpjwsjsrjrprwricpmd.ic_.LWouuC901k چرا به‌روزرسانی اکتبر ۲۰۱۸ ویندوز ۱۰ تا ماه نوامبر به تاخیر می‌افتد؟

مایکروسافت در ۶ اکتبر ۲۰۱۸ به‌روزرسانی ویندوز ۱۰ را متوقف کرد، زیرا این آپدیت فایل‌های برخی از افراد را حذف می‌کرد. در حال حاضر، یکی دیگر از اشکال‌های غیر قابل قبول این نسخه آن است که حجم اطلاعات را سرخود افزایش می‌دهد و این‌گونه که از ظواهر امر پیداست تا ماه نوامبر این مشکل برطرف نخواهد شد.

Hamer نماینده و مدافع انجمن مایکروسافت، موضوع را در ۲۳ اکتبر اینگونه توضیح داد:

“در به‌روزرسانی ویندوز ۱۰ یک مسئله شناخته شده وجود دارد و آن، این است که در هنگام کپی کردن محتویات از یک فایل زیپ اطلاعات از دست می‌روند و شما با یک فرم با متنی مانند رو‌به‌رو مواجه می‌شوید  Do you want to replace these files که در روی صفحه ظاهر می‌شود.”

“در به‌روزرسانی ویندوز ۱۰ در اکتبر ۲۰۱۸، تصور کنید که می‌خواهید چند فایل را از یک فایل زیپ کپی کنید یا انتقال دهید به یک پوشه جدید (بدون استخراج محتویات از قبل) که حاوی فایل‌هایی با نام تکراری است یا محافظ write-protected دارد؛ شما در چنین شرایطی پیام Do you want to replace these files را دریافت نمی‌کنید. به نظر می‌رسد که فایل‌ها دوباره رونویسی شده‌اند. اما در حقیقت عملیات کپی برای این فایل‌ها اجرا نشده و فایل‌ها رونویسی نشده‌اند.”

همه این‌ها کمی خشک و خسته کننده به نظر می‌رسند، اما مسئله جدی است، زیرا ممکن است شما در هنگام کار با فایل زیپ، داده‌های خود را از دست بدهید! در حقیقت، او برای اینکه به‌طور صریح‌تر به این موضوع هشدار دهد این‌گونه ادامه می‌دهد:

“سعی کنید در یک فایل زیپ عملیات‌هایی مانند کات یا پیست را انجام ندهید زیرا این کار ممکن است منجر به حذف برخی از فایل‌هایتان شود که قابل بازیابی هم نباشند.”

مایکروسافت در حال کار بر روی یک رزولوشن است و پیش‌بینی می‌کند که در اوایل ماه نوامبر برای این موضوع راه حلی ارایه کند.

پس از این همه فشارهای ناگوار که بر مایکروسافت وارد شد، نمی‌شود تصور کرد که مایکروسافت به‌روزرسانی اکتبر ۲۰۱۸ را با یک باگ دیگر منتشر کند که منجر به از دست دادن داده‌ها شود. البته این باگ به آن اندازه بد نیست که در باگ قبلی در طول فرایند آپدیت برخی از فایل‌ها به‌طور خودکار توسط ویندوز حذف می‌شدند، اما باز هم نمی‌شود آن را نادیده گرفت و اگر مایکروسافت به انتشار به‌روزرسانی‌های ویندوز با این باگ ادامه دهد، مطمئنا بعضی از افراد از این اقدام مایکروسافت آسیب می‌بینند اما باید تا ماه نوامبر منتظر مایکروسافت باشیم تا نتیجه کار برایمان روشن گردد.

هیچ تایید رسمی وجود ندارد که مایکروسافت زمان به‌روزرسانی را به تاخیر بیندازد یا خیر ولی ما توصیه می‌کنیم تا مدتی که آپدیت جدید منتشر نشده شما دکمه check for updates را در ویندوز کلیک نکنید.

در ضمن، اگر قبلا به نسخه اکتبر ۲۰۱۸ ویندوز ۱۰ به‌روزرسانی کرده‌اید، در هنگام کار با فایل‌های زیپ در ویندوز مراقب باشید. توصیه می‌کنیم از یک برنامه استخراج فایل دیگر مانند zip-7 استفاده کنید.

نوشته چرا به‌روزرسانی اکتبر ۲۰۱۸ ویندوز ۱۰ تا ماه نوامبر به تاخیر می‌افتد؟ اولین بار در وب‌سایت فناوری پدیدار شد.

باگ جدید فایرفاکس برای کاربران ویندوز، لینوکس و مک دردسرساز شد

مطلب باگ جدید فایرفاکس برای کاربران ویندوز، لینوکس و مک دردسرساز شد برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

به گفته کارشناسان امنیتی، باگ جدید فایرفاکس باعث دردسر کاربران و از کار افتادن این مرورگر در سیستم عامل‌های ویندوز، لینوکس و مک شده است. به گزارش تکراتو، باگ جدید فایرفاکس توسط Sabri Haddouche  شناسایی شده است. این باگ نه تنها باعث از کارافتادن مرورگر می‌شود، بلکه باعث هنگ کردن سیستم‌های ویندوزی نیز می‌شود و...

مطلب باگ جدید فایرفاکس برای کاربران ویندوز، لینوکس و مک دردسرساز شد برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

جایزه باگ یابی گوگل ؛ اهدای ۳۶ هزار دلار به جوانی اروگوئه ای

مطلب جایزه باگ یابی گوگل ؛ اهدای ۳۶ هزار دلار به جوانی اروگوئه ای برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

جایزه باگ یابی گوگل به یک جوان اروگوئه ای رسید. این جایزه ۳۶ هزار دلار بود که گوگل آن را برای یافتن باگی در یکی از سیستم هایش در نظر گرفته بود. به گزارش تکراتو، گوگل اعلام کرده بود که قصد دارد جایزه ای به فردی اهدا کند که بتواند در سیستم های وی باگی...

مطلب جایزه باگ یابی گوگل ؛ اهدای ۳۶ هزار دلار به جوانی اروگوئه ای برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

باگ های امنیتی جدید اپل تمامی کامپیوترها، آی‌پدها و آیفون‌ها را در معرض آسیب قرار دادند

مطلب باگ های امنیتی جدید اپل تمامی کامپیوترها، آی‌پدها و آیفون‌ها را در معرض آسیب قرار دادند برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

باگ های امنیتی جدید اپل که با نام‌های ملت داون (Meltdown) و اسپکتر (Spectre) در اوایل این هفته افشا شدند، تمام دستگاه‌های ساخت کمپانی اپل را در معرض خطر حمله هکرها قرار می‌دهند. اپل گزارش داد، تمام آیفون‌ ها، آی‌پدها و کامپیوتر‌های مک به یک نقص امنیتی دچار هستند که امکان حمله هکرها را به […]

مطلب باگ های امنیتی جدید اپل تمامی کامپیوترها، آی‌پدها و آیفون‌ها را در معرض آسیب قرار دادند برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

باگ دیگری در سیستم اصلاح خودکار نوشتاری iOS 11 شناسایی شد

چندی پیش باگی در سیستم اصلاح خودکار نوشتاری iOS 11 مشاهده شده بود که به هنگام نوشتن حرف I، کاراکتر A[?] را نشان می‌داد. با تمسخر این مورد در استادیوم اوهایو که طرفداران حروف OHIO را نمایش داده بودند و به جای حرف I کاراکتر A[?] را نشان دادند، مشکل برای اپل جدی‌تر شد و شرکت اقدام به رفع آن کرد.

حال مشکل دیگری در این سیستم مشخص شده است. تایپ واژه it در iOS 11 اصلاح خودکار شده و به‌صورت I.T نمایش داده می‌شود. راه‌اندازی مجدد دستگاه نیز کمکی به حل این مشکل نکرده است. یک راه حل رفتن به مسیر Settings > General > Keyboard > Text Replacement و جایگزینی it به عنوان عبارت و میان‌بر است. همچنین مشکل مشابهی نیز در تایپ واژه is وجود دارد که با اصلاح خودکار تبدیل به I.S می‌شود.

از آن‌جایی‌که شاید راه‌حل گفته شده در همه مواقع جواب ندهد، غیر فعال کردن اصلاح خودکار نیز از دیگر راه‌حل‌های پیشنهادی است که برای این کار با مراجعه به مسیر Settings > General > Keyboard می‌توان گزینه autocorrect را غیرفعال کرد. مطمئنا به محض حل این مشکل از طرف اپل می‌توان نسبت به فعال‌سازی سیستم اصلاح خودکار نوشتار اقدام کرد.

نوشته باگ دیگری در سیستم اصلاح خودکار نوشتاری iOS 11 شناسایی شد اولین بار در پدیدار شد.

افشاگری گوگل از رخنه امنیتی ویندوز خبر می دهد

بخش تحقیقات و تجزیه و تحلیل سایبری گوگل به تازگی با انتشار خبری اعلام نموده است که یک نقص امنیتی بسیار مهم و خاص در ویندوز وجود دارد که می تواند به سادگی مورد سوء استفاده هکرها قرار گیرد. در ادامه با گویا آی تی همراه باشید تا جزئیات بیشتری را از این خبر در اختیارتان قرار دهیم.

تحلیلگران امنیتی گوگل با انتشار خبری اعلام نمودند که یک نقص امنیتی بزرگ در ویندوز و جود دارد که به مهاجمین اجازه می دهد با بهره گیری از win32k از سندباکس های امنیتی عبور نمایند.

بر اساس اطلاعات اعلام شده این رخنه به قدری مهم و بحرانی است که تحلیلگران گوگل حتی نتوانستند تنها با گذشت ۱۰ روز از زمان اعلام آن به مایکروسافت منتظر پاسخ این کمپانی و ارائه بسته امنیتی آن باشند و مجبور به اطلاع رسانی عمومی شده اند.

پس از اعلام این خبر توسط کمپانی گوگل و با عرضه یک پچ امنیتی توسط این کمپانی، سیستم های کروم ایمن سازی شدند اما سایر کاربران با اطلاع از این نقص در وضعیتی نا بسامان و ناراضی به سر می برند.

google-reveals-security-flaw-in-windows

البته گزارش ارائه شده توسط گوگل تنها توصیفی کلی از باگ  مورد بحث را ارائه کرده و اطلاعاتی را به کاربران می دهد تا از حمله های احتمالی آگاهی یابند، ضمن اینکه دیگر هکرها نتوانند به روش کار آن پی ببرند. همچنین ظاهراً بهره گیری از این ایراد، به اکسپلویت دیگری در ادوبی فلش وابسته است که بسته امنیتی برای رفع آن انتشار یافته.

البته این نکته شایان توجه است که انتشار این خبر می تواند به هکر ها کمک نماید تا تنها با دانستن وجود این رخنه امنیتی با بررسی روش های ممکن اقدام به سوء استفاده از سیستم هایی نمایند که هنوز نسخه فلش خود را آپدیت ننموده اند.

کمپانی مایکروسافت اعلام نموده که اعلام این رخنه توسط گوگل می تواند کاربران بسیاری را در معرض خطر قرار دهد از این رو به کاربران خود توصیه نموده تا ضمن بهره مندی از ویندوز ۱۰ و استفاده از مرورگر مایکروسافت اج از این خطرات در امان باشند.

هرچند مایکروسافت از این عمل گوگل به شدت انتقاد نموده است، اما نمی توان به کمپانی گوگل خورده گرفت زیرا این کمپانی در سال ۲۰۱۳ و با اعلام سیاست های جدید خود صراحتا موضع خود را مشخص نموده و بیان داشت که در مورد آسیب پذیری های بحرانی و اساسی تنها ۷ روز پس از اعلام خصوصی به شرکت مذکور اقدام به افشاگری خواهد نمود.

منبع:

Google Security Blog