کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟!

کلاهبرداری تلفنی phone fraud

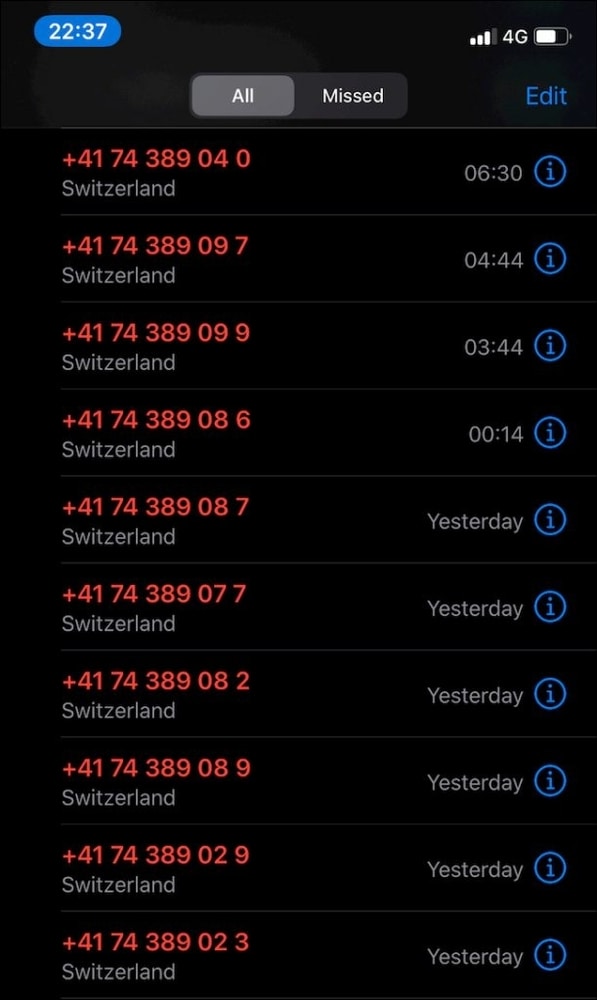
آیا این روزها شماره‌های ناشناس به گوشی‌تان زنگ می‌زنند؟ حق دارید که تعجب کنید یا برای‌تان دلهره‌آور باشد. آن تماس‌ها از سراسر دنیا هستند — کشورهایی که تاکنون یک بار هم به آنجا سفر نکرده‌اید و تماسی نگرفته‌اید. در طول روز با شماره‌های متفاوتی روبه‌رو می‌شوید، که برای چند ثانیه به شما زنگ می‌زنند و سپس قطع می‌کنند. اگر حتی لحظه‌ای از روی خشم، کنجکاوی، دلسوزی، شک و تردید، تحریک به پاسخ دادن یا زنگ زدن به آنان شدید، بهتر است که از تصمیم خود منصرف شوید، و از پیش بدانید که آنان شیادانی بیش نیستند، و این یک کلاهبرداری تلفنی است — در غیر این صورت، پاسخ دادن به آن تماس برای‌تان گران تمام شود.

این روش از کلاهبرداری تلفنی را وانگیری نامیده‌اند، که برای تاثیرگذاری، به حس کنجکاوی ذاتی انسان تکیه می‌کند.

بسیاری از مردم به طور طبیعی به تماس‌های از دست رفته خود پاسخ می‌دهند — حتی اگر یک تماس ناشناخته و مشکوک “بین‌المللی” باشد — و همانطور که طبیعت هر کلاهبرداری تلفنی، دسیسه کردن و ایجاد فشار عصبی روی مردم است، اگر مراقب و پیگیر نباشید، این کار به مرور با تماس‌های پی‌درپی در طول روز و هفته، تاثیر ستمگرانه‌اش را بر شما خواهد گذاشت.

phone scam کلاهبرداری تلفنی

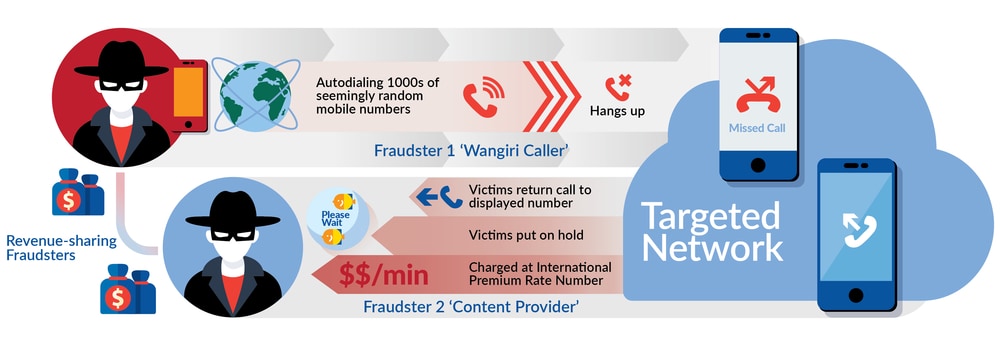
چه می‌شود اگر در دام کلاهبرداری تلفنی وانگیری گرفتار شوید؟ فراموش نکنید که تماس‌هایی که دریافت می‌کنید، همگی با شماره‌های ویژه‌ای گرفته می‌شوند که برای سرویس‌های خاصی ارایه شده‌اند، بنابراین هزینه پاسخگویی یا تماس شما با آنان از هر خطی که باشد، بسیار گران‌تر از معمول برای‌تان حساب می‌شود.

اگر به آنان پاسخ دهید، خوراک اولیه را به آنان داده‌اید — ولی بدتر این است که پشت خط در انتظار پاسخ بمانید; انتظار نکشید، انسانی به شما پاسخ نخواهد داد — آن تماس‌ها توسط ربات‌های کامپیوتری گرفته شده‌اند، که فقط به شنیدن صدای بوق، موسیقی، و پیام‌های گمراه‌کننده وادارتان می‌کنند. هرچه بیشتر پشت خط بمانید، هزینه بیشتری برای‌تان آب می‌خورد، و آنان نیز پول بیشتری به جیب می‌زنند.

این کار به کمک روش‌های مهندسی اجتماعی و روانشناسی صورت می‌گیرد. برخی از قربانیان گزارش داده‌اند که پشت خط به آنان گفته شد که برنده جایزه‌ای شده‌اند — که به طور معمول پول بوده است — و برای دستیابی به آن، حاضر بودند که پشت خط انتظار بکشند — ولی جایزه‌ای درکار نبود.

برخی از شیادان، از صبر و تحمل قربانیان سواستفاده کرده، و با پخش یک موسیقی آرامش‌بخش، تلاش بر نگهداری آنان پشت خط می‌کنند، که هرچه طولانی‌تر باشد، پول ناپاک بیشتری به دست می‌آورند.

از کجا آغاز شد

کلاهبرداری تلفنی وانگیری از ژاپن آغاز شد، و در حقیقت یک واژه ژاپنی بوده که به معنی “تک زنگ” است. همانطور که از نامش پیداست، این یک کلاهبرداری تلفنی “بین‌المللی” به حساب می‌آید، که از قربانیان سراسر جهان تاکنون خوراک و رشد کرده است.

هشدارهایی از طرف “رسانه‌های دنیا” به مردم درباره وانگیری داده شد، ولی شوربختانه تعداد اندکی آن را جدی گرفتند، و تعدادی ناخواسته گرفتار شدند.

کلاهبرداری تلفنی phone fraud

تماس‌های دریافتی می‌تواند از هر مکانی باشد — از قاره آمریکا گرفته، تا اروپا و آسیا — ولی اگر پشت یکی از همین خط‌ها، ناآگاهانه به گفتگو با شخصی پرداختید که به فارسی صحبت می‌کرد، هرگز این اطمینان را به خود ندهید که آن فرد یک ایرانی است، یا در حوزه تمدنی ایران (کشورهای منطقه) وجود دارد — او می‌‎تواند در هر جایی وجود داشته باشد.

بنابراین، گول زبان و نوع گفتار شیادان را نخورید. شاید او با شما بگوید و بخندد، ولی وقتی که به قبض یا شارژ تلفن خود نگاهی انداختید، اگر گریه نکنید، بی‌گمان لبخند نخواهید زد.

امروز، دشمنان در پوشش بهترین دوستانی که تابحال نداشته‌اید ظاهر می‌شوند. اگر از کلاهبرداری تلفنی وانگیری ترسی ندارید، حداقل آن را جدی بگیرید.

چگونه از خود محافظت کنید
راهی جز خودداری کردن از پاسخ دادن به تماس‌های ناشناسی که از جانب افراد جامعه‌گریخته‌ای گرفته می‌شوند، وجود ندارد — مخصوصا وقتی که یک تماس “بین‌المللی” باشد.

سرشماره و شماره تماس‌های گرفته‌شده را مورد بررسی قرار دهید — اگر داخلی نبودند، پاسخ ندهید.

بی‌دلیل نیست که شخصی با تماس‌های پی‌درپی قصد صحبت کردن با شما را دارد، ولی پیش از آنکه دلیل شیادان را بدانید، از خود بپرسید که به طور اساسی چه ربطی میان من و آن شماره ناشناس وجود دارد؟ آیا از پاسخ ندادن به آن پشیمان خواهم شد؟ آیا از پاسخ دادن به آن نفعی خواهم برد؟

پیش از آنکه با رویدادی روبه‌رو شوید، مسائل مربوط به خود و آن رویداد را با یکدیگر بسنجید; ممکن است شما کسی باشید که دائم در حال برقرار کردن ارتباط “بین‌المللی” با دیگران است، پس می‌طلبد که در پاسخگویی، بیش از کسی که تاکنون در زندگی خود تماس “بین‌المللی” نداشته است، مراقب باشید.

اگر با تماس مشکوکی مواجه شدید، شماره آن را بدون متون اضافه در اینترنت جستجو کنید، تا اگر اشخاص دیگری همانند شما از دریافت چنین شماره‌ای ابراز نظر کرده‌اند و در چنین وضعیتی هستند، آنان را بیابید، تا شاید در تصحیح اینکه یک کلاهبرداری تلفنی در کار است، کمک شایانی به شما باشد.

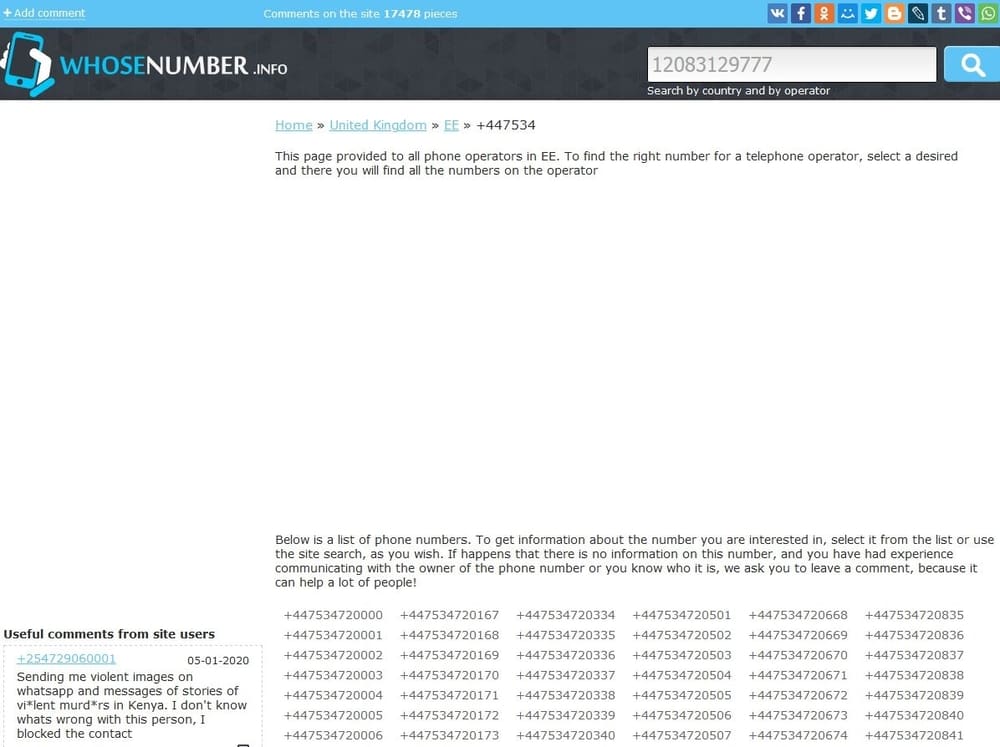
همچنان می‌توانید شماره‌ها را در وب‌سایت‌های مربوطه مورد پیگیری قرار دهید; برای مثال، اگر شماره ۴۴۷۵۳۴۷۲۰۳۳۸+ را در whosenumber.info جستجو کنید، متوجه خواهید شد که آن خط متعلق به کشور انگلیس است.

کلاهبرداری تلفنی whosenumber.info

ولی چیز دیگری هم وجود دارد; بسیاری از کاربران گزارش داده‌اند که تصاویری با محتوای زشت و غیراخلاقی از جانب شماره‌های ناشناس در پیام‌رسان‌هایی به مانند واتسپ دریافت می‌کنند — آن محتوا می‌تواند در راستای تبلیغ برای برخی از فرقه‌ها باشد، می‌تواند در راستای تحریک افراد ضعیف باشد، می‌تواند هر چیز بد دیگری باشد.

به محض رویارویی با آنان، شماره فرستنده را مسدود (Block) و گزارش (Report) کنید، و سپس به پلیس فتا اطلاع دهید.

اگر خود را در معرض دریافت پشت‌سرهم شماره‌های ناشناس دیدید، تغییر خط تلفن شاید یک راه خلاصی باشد، ولی به طور قطعی برای‌تان گران تمام می‌شود، از آنجایی که بسیاری از دوستان، همکاران، خانواده، و افراد، ارتباط خود با شما را به طور موقت از دست خواهند داد، و باید تلاش کنید تا آنان را از خط جدید خود آگاه کنید، جدا از پولی که باید بابت آن بپردازید.

ولی برای برخی، گذشتن از یک شماره، بسیار دردسرساز خواهد بود; به شماره‌هایی که در بخش “تماس با ما” وب‌سایت‌ها، و آنانی که در تبلیغات گوناگون وجود دارند و بابت‌شان هزینه‌ها پرداخت شده، فکر کنید — اگر صاحبان آنها نیز به مانند دیگران گرفتار تماس‌های مزاحمت‌آمیز کلاهبرداران شوند، کاری بس سخت‌تر در پیش دارند، و تغییر شماره بسیار به ضررشان تمام می‌شود.

چگونه به اطلاعات شما دست یافتند

اگر برای‌تان جای سوال است که چطور شیادان به شماره شما دست یافته‌اند، باید بدانید که وقتی در وب‌سایت یا اپلیکیشنی شماره خود را به هر منظور وارد می‌کنید و در اختیار سرویس‌دهنده قرار می‌دهید، فرصت‌طلبان به روش‌های قانونی یا غیرقانونی اقدام به دریافت یا دزدیدن پایگاه‌های داده سایت‌ها می‌کنند، که حاوی همه اطلاعات کاربران از جمله شماره تلفن آنان می‌باشند — بلایی که همیشه بر سر ایمیل‌های کاربران آمده است.

طی سال‌های گذشته، به دلیل بی‌کفایتی و بی‌مسئولیتی بسیاری از ارائه‌دهندگان در حفظ مسائل امنیتی سیستمی، میلیون‌ها تن از افراد گوناگون دنیا، با نشت اطلاعات حساس خود در اینترنت روبه‌رو شدند.

کلاهبرداری تلفنی Blockchain

در اوایل امسال، شاهد آن بودیم که افرادی به صورت غیرمجاز به پایگاه داده شرکتی به نام People Data Labs دسترسی پیدا کردند، که حاوی بیش از ۱.۲ میلیارد سابقه اطلاعاتی کاربران به مانند ایمیل‌ها، شماره تامین اجتماعی، و شماره تما‌س‌ها بود.

همچنان وب‌سایت‌هایی وجود دارند که با گرفتن ایمیل یا شماره‌تلفن شما، به جستجوی اطلاعات شما می‌پردازند و در صورت نشت یا عدم نشت آنان در اینترنت، در پیامی به شما اطلاع می‌دهند — حتی به آنان نیز اعتماد نکنید.

تحت هر شرایطی که باشد، به وب‌سایت‌های خارجی، و وب‌سایت‌های ناشناخته داخلی اعتماد نکنید.

می‌توانید از اوپراتور خود بخواهید که همه تماس‌های “بین‌المللی” را مسدود کند تا مشکل ریشه‌کن شود.

ممکن است گوشی‌تان قابلیتی برای خنثی‌سازی همه تماس‌های ناشناخته در خود داشته باشد، که می‌توانید از آن استفاده کنید.

چه کنید اگر در دام آنان گرفتار شدید
اگر به یکی از تماس‌های وانگیری پاسخ دادید و پشت خط انتظار کشیدید، پیشنهاد می‌کنیم که با اوپراتور خود تماس بگیرید و این موضوع را با آنان در میان بگذارید تا شاید مبلغ کسرشده از حساب، یا افزوده‌شده به قبض ماهانه را نادیده بگیرند.

اگر در یکی از تماس‌های دریافتی یا محتوایی که به واسطه پیام‌رسان‌ها به شما فرستاده شدند، تهدید شدید یا احساس تهدید شدن کردید، به پلیس فتا گزارش دهید تا به طور قطعی و جدی موضوع را پیگیری کند.

کلاهبرداری تلفنی phone scam

جمع‌بندی
عدم دقت شما در رویارویی با چنین مسائل، و گزارش ندادن مشکل‌تان به نهادهای مربوطه، نه تنها خودتان را گرفتار می‌کند، بلکه شیادان را قدمی به پیروزی نزدیک می‌کند.

پیش از آنکه کار به مرحله بروز مشکل برسد، مراقب باشید که ایمیل، شماره‌تلفن، اطلاعات کاربری، اطلاعات شهروندی، و هر چیز مهم دیگری را به دست افراد و وب‌سایت‌های ناشناخته و بی‌ربط نسپارید.

در وب‌سایت‌هایی که نمی‌شناسید، هرگز ثبت‌نام نکنید. برای مرورگر اینترنت خود رمزعبور بگذارید و اطلاعات درون کوکی‌ها را روزی یک بار پاک کنید، از نرم‌افزارهای غیر رسمی در کامپیوتر و گوشی خود استفاده نکنید، اطلاعات حساب‌های کاربری خود را هرگز در کامنت‌ها (و حتی پیام‌های خصوصی) برای دیگران فاش نکنید.

اینها کمترین اقداماتی هستند که باید از جانب شما انجام بگیرند، و باقی ماجرا به دوش سرویس‌دهندگان است که وظیفه دارند تا از اطلاعات شما به خوبی پاسداری کنند.

نوشته کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟! اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.
وب‌سایت‌های هک‌کننده آی‌فون ظاهرا کاربران اندروید و ویندوز را نیز تحت‌تاثیر قرار داده است

اوایل هفته جاری، محققان گوگل به فعالیت هکرهایی پی بردند که ظاهرا اقدامات مخرب آن‌ها صرفا کاربران آی‌فون را تحت‌تاثیر قرار نداده است. بر اساس اظهارات نشریه فوربس، کاربران سیستم‌عامل‌های مایکروسافت و گوگل نیز در معرض این حملات قرار گرفته‌اند. برخی گزارشات منتشر شده، این اقدامات مخرب را به تلاش‌های احتمالی دولت برای جاسوسی از گروه نژادی ترک‌تبار اویغور در چین نسبت می‌دهند.

گروه تحلیل‌گر تهدیدات شرکت گوگل در اوایل سال جاری به وجود این طرح پی برد و تیم پروژه صفر (Project Zero) کمپانی شامل تحلیل‌گران امنیتی، نخستین اخبار در این زمینه را طی روز پنجشنبه اعلام کردند. این هکرها شامل گروه کوچکی از وب‌سایت‌ها هستند که به منظور دسترسی به اطلاعات خصوصی کاربران نظیر داده‌های مربوط به موقعیت فعلی و اطلاعات رمزنگاری شده در اپلیکیشن‌هایی نظیر واتس‌آپ، iMessage و تلگرام اقدام به آلوده نمودن دستگاه شخص بازدیدکننده می‌کنند. این وب‌سایت‌ها برای مدت 2 سال فعال بوده‌اند و طی این مدت احتمالا هر هفته هزاران بازدیدکننده به آن‌ها دسترسی داشته‌اند.

گوگل در ماه فوریه، شرکت اپل را از وجود 14 حفره امنیتی مورد استفاده توسط سایت‌های بدافزار مطلع کرد و غول کوپرتینویی ظرف مدت چند روز و با انتشار به‌روزرسانی iOS 12.1.4 این نواقص را برطرف نمود و موارد مذکور را به مشکلات حافظه و رفع آن‌ها از طریق ارتقا فرآیند اعتبارسنجی ورودی نسبت داد. از زمان انتشار این خبر در اوایل هفته جاری، اپل به نقش گوگل در اطلاع‌رسانی حفره‌های مذکور علنا اشاره نکرده است.

اگرچه گزارش تیم گوگل تنها از کاربران آی‌فون به‌عنوان اهداف این حمله یاد کرد؛ اما منابع آگاه از این مشکل به نشریه فوربس اعلام کردند که دستگاه‌های مجهز به سیستم‌عامل‌های مایکروسافت و گوگل نیز از سوی همین سایت‌ها مورد هدف قرار گرفته‌اند. بنابراین در حال حاضر گستره مقیاس بالقوه چنین حمله‌ای بی‌سابقه است.

در حال حاضر دستیابی و اشتراک‌گذاری احتمالی این شواهد توسط گوگل کاملا روشن نیست. همچنین مشخص نیست که هکرها از متدی مشابه با روش مورد استفاده جهت حمله به کاربران آی‌فون بهره گرفته‌اند یا خیر. در دستگاه‌های iOS این‌کار از طریق تلاش جهت ارسال مخفیانه کدهای مخرب به گوشی کاربر، هنگام بازدید وی از وب‌سایت‌های آلوده انجام می‌شد.

سخنگوی گوگل در پاسخ به پرسشی پیرامون تحولات اخیرا گزارش شده اعلام کرد که کمپانی هیچ‌گونه اطلاعات جدیدی جهت ارایه در اختیار ندارد. سخنگوی کمپانی مایکروسافت نیز در پاسخ به این موضوع، بیانیه زیر را صادر کرد:

“پست وبلاگی منتشر شده توسط پروژه صفر گوگل، ماهیتی بسیار خاص داشت و جهت اطلاع‌رسانی عمومی حملات صورت گرفته با استفاده از حفره‌های منحصربه‌فرد آی‌فون منتشر شد و به اطلاعات مشابهی در خصوص کمپانی ما اشاره نکرد. مایکروسافت در زمینه بررسی مشکلات امنیتی گزارش شده کاملا متعهد بوده و با انتشار اطلاعات جدید در صورت لزوم، اقدامات مقتضی جهت حفاظت از مشتریان خود را اجرا خواهد کرد.”

بر اساس گزارش وب‌سایت TechCrunch که بعدها نیز توسط موسسه فوربس تایید شد؛ فرآیند هک در قالب بخشی از یک کمپین 2 ساله جهت گردآوری اطلاعات محرمانه از جامعه اویغورهای ترک‌تبار انجام شد. این گروه اقلیت مسلمان غالبا از سوی دولت چین مورد هدف قرار گرفته‌اند. با این‌حال گوگل در افشاگری اخیر خود خاطرنشان کرد که “مشاهده وب‌سایت هک شده به‌تنهایی حفره موردنیاز جهت حمله به دستگاه شما را در اختیار سرور قرار می‌داد و در صورت اجرای موفقیت‌آمیز حمله، یک افزونه نظارتی بر روی دستگاه نصب می‌شد؛ لذا مردم خارج از گروه اقلیت مذکور نیز احتمالا تحت‌تاثیر این حملات قرار گرفته‌اند. همچنین یک منبع در گفتگو با وب‌سایت فوربس اعلام کرده که حملات احتمالا با گذر زمان، به‌روزرسانی شده و حوزه نفوذ آن‌ها به سایرسیستم‌عامل‌ها نیز گسترش یافته است. این فرآیند به منظور تطابق حملات با تغییرات کاربری جامعه اجرا شده است.

رد پای این پدیده در سری حملات اخیرا اجرا شده توسط دولت چین علیه گروه‌های قومی مشاهده می‌شود. دولت چین ادعا می‌کند که منطقه دورافتاده ژین‌جیانگ از سوی شبه‌نظامیان و تجزیه‌طلبان اسلامی مورد تهدید قرار گرفته است. بر اساس گزارشات سازمان ملل متحد، سال گذشته این کشور بیش از 2 میلیون نفر از گروه نژادی اویغور و اقلیت‌های مسلمان را به اردوگاه‌های سیاسی جهش تفتیش عقاید تبعید کرده است. به‌دنبال این گزارشات، بیش از 20 کشور جهان با ارسال فراخوانی از دولت چین درخواست کردند تا تلاش‌های خود در راستای بازداشت‌های گسترده را متوقف نماید.

کوپر کوینتین؛ کارشناس فنی ارشد گروه غیرانتفاعی حقوق دیجیتال موسوم به Electronic Frontier Foundation در گفتگو با نشریه فوربس با اشاره به افشاگری اخیر گوگل در زمینه هک‌ها اعلام کرد:

“دولت چین سال‌هاست که با اقدامات نظارتی و حبس، جمعیت اویغور را به‌طور سیستماتیک تحت فشار قرار داده است. این حملات احتمالا با هدف جاسوسی از اقلیت اویغور در کشور چین، جمعیت اویغور پراکنده در خارج از چین و افرادی که با آن‌ها همدردی کرده یا احتمالا مایل به کمک کردن به اویغورها در کشمکش‌های مربوط به استقلال‌طلبی هستند؛ اجرا شده‌اند.”

نوشته وب‌سایت‌های هک‌کننده آی‌فون ظاهرا کاربران اندروید و ویندوز را نیز تحت‌تاثیر قرار داده است اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.
نقص امنیتی اینترنت ‌اکسپلورر امکان هک شدن سیستم‌ را قطعی کرد!

مرورگر اینترنت اکسپلورر مایکروسافت از قدیم به پایین بودن سطح امنیتش مشهور بوده است ولی اکنون یک خبر بدتر نیز به گوش رسیده است که برای نیست و نابود کردن آن کافی است زیرا طبق گزارش جدید حتی تنها وجود این مرورگر بر روی کامپیوتر می‌تواند مسیری برای نفوذ هکر‌ها و حمله به سیستم شود!

اینترنت ‌اکسپلورر

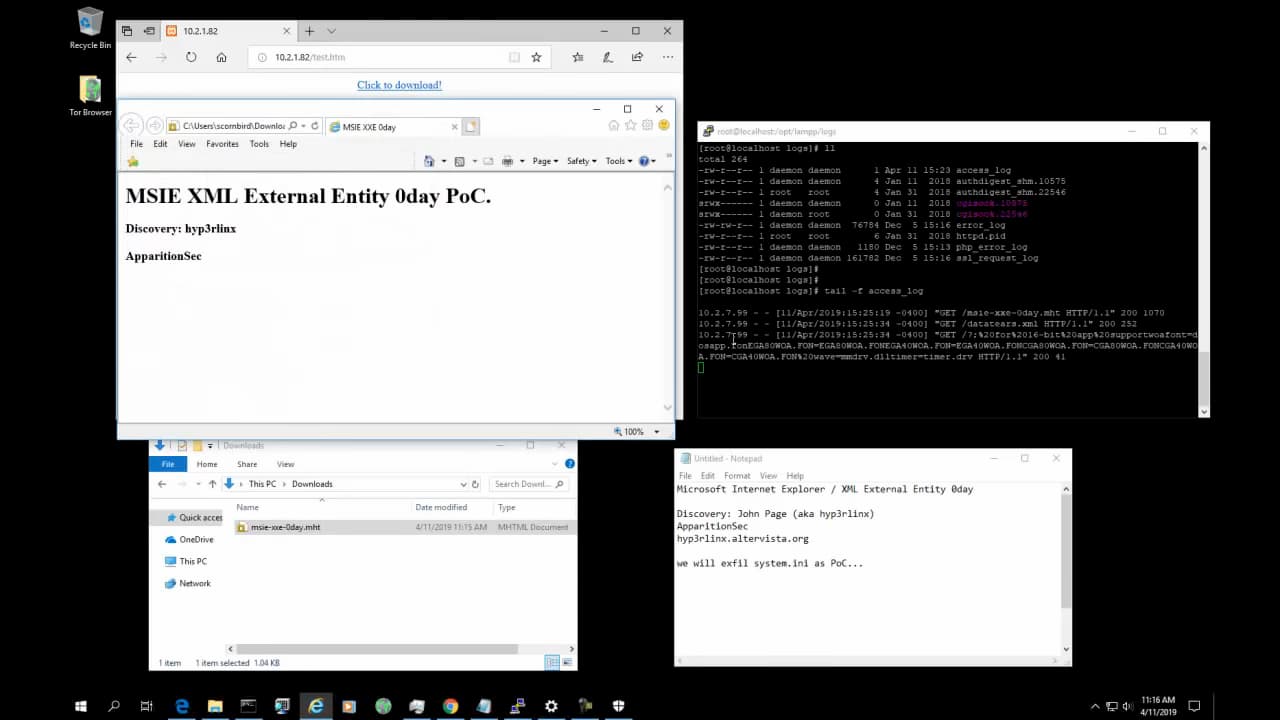
جان پیج، محقق امنیت شبکه، اخیرا یک نفوذ از طریق فایل‌های MHT (فرمت وب آرشیو اینترنت اکسپلورر) را گزارش کرده است که هکر‌ها می‌توانند از طریق هر دو (هم مرورگر و هم فایل‌های MHT) اقدام به جاسوسی از کاربران ویندوز و سرقت داده‌های لوکال نمایند! تا زمانی که ویندوز به طور پیش‌فرض برای باز کردن و خواند فایل‌های MHT از اینترنت اکسپلورر استفاده می‌کند در حالی که حتی شما روح‌تان خبر ندارد و هرگز مرورگر را باز نکرده‌اید می‌توانید دچار مشکل شوید. اهمیت این مسئله زمانی بیشتر به چشم خواهد آمد که بدانید بدین منظور تنها کافی است فایل‌های پیوست را در ایمیل‌های ارسال‌شده و چت‌ها‌یتان باز کنید تا به راحتی هکر‌ها بتوانند نفوذ کنند!

این نقطه‌ضعف در ویندوز 7، ویندوز 10 و ویندوز سرور 2012 R2 نیز تاثیرگذار است. مسئله مهم‌تر از افشای چنین مشکل امنیتی خطرناکی این است که هنگامی که جان پیج جزئیات مربوط به این باگ را به مایکروسافت گزارش داد، شرکت از انتشار یک آپدیت سریع و اضطراری برای این مشکل خودکاری کرده است و تنها به گفتن این نکته بسنده نموده که در آینده راه حلی برای این مسئله خواهند یافت!

اینترنت ‌اکسپلورر

هرچند این نشان‌دهنده آن است که برای رفع این باگ امنیتی، آپدیتی در راه است ولی تا آن زمان میلیون‌ها کاربر ویندوز در مقابل هکر‌ها بی‌دفاع خواهند ماند و به طور بالقوه در معرض خطر آسیب‌های جبران‌ ناپذیر قرار دارند مگر آنکه به طور کامل اینترنت اکسپلورر را حذف نمایند و از برنامه‌های دیگر برای باز کردن فایل‌های MHT استفاده کنند.

نوشته نقص امنیتی اینترنت ‌اکسپلورر امکان هک شدن سیستم‌ را قطعی کرد! اولین بار در وب‌سایت فناوری پدیدار شد.

نقص امنیتی اینترنت ‌اکسپلورر امکان هک شدن سیستم‌ را قطعی کرد!

مرورگر اینترنت اکسپلورر مایکروسافت از قدیم به پایین بودن سطح امنیتش مشهور بوده است ولی اکنون یک خبر بدتر نیز به گوش رسیده است که برای نیست و نابود کردن آن کافی است زیرا طبق گزارش جدید حتی تنها وجود این مرورگر بر روی کامپیوتر می‌تواند مسیری برای نفوذ هکر‌ها و حمله به سیستم شود!

اینترنت ‌اکسپلورر

جان پیج، محقق امنیت شبکه، اخیرا یک نفوذ از طریق فایل‌های MHT (فرمت وب آرشیو اینترنت اکسپلورر) را گزارش کرده است که هکر‌ها می‌توانند از طریق هر دو (هم مرورگر و هم فایل‌های MHT) اقدام به جاسوسی از کاربران ویندوز و سرقت داده‌های لوکال نمایند! تا زمانی که ویندوز به طور پیش‌فرض برای باز کردن و خواند فایل‌های MHT از اینترنت اکسپلورر استفاده می‌کند در حالی که حتی شما روح‌تان خبر ندارد و هرگز مرورگر را باز نکرده‌اید می‌توانید دچار مشکل شوید. اهمیت این مسئله زمانی بیشتر به چشم خواهد آمد که بدانید بدین منظور تنها کافی است فایل‌های پیوست را در ایمیل‌های ارسال‌شده و چت‌ها‌یتان باز کنید تا به راحتی هکر‌ها بتوانند نفوذ کنند!

این نقطه‌ضعف در ویندوز 7، ویندوز 10 و ویندوز سرور 2012 R2 نیز تاثیرگذار است. مسئله مهم‌تر از افشای چنین مشکل امنیتی خطرناکی این است که هنگامی که جان پیج جزئیات مربوط به این باگ را به مایکروسافت گزارش داد، شرکت از انتشار یک آپدیت سریع و اضطراری برای این مشکل خودکاری کرده است و تنها به گفتن این نکته بسنده نموده که در آینده راه حلی برای این مسئله خواهند یافت!

اینترنت ‌اکسپلورر

هرچند این نشان‌دهنده آن است که برای رفع این باگ امنیتی، آپدیتی در راه است ولی تا آن زمان میلیون‌ها کاربر ویندوز در مقابل هکر‌ها بی‌دفاع خواهند ماند و به طور بالقوه در معرض خطر آسیب‌های جبران‌ ناپذیر قرار دارند مگر آنکه به طور کامل اینترنت اکسپلورر را حذف نمایند و از برنامه‌های دیگر برای باز کردن فایل‌های MHT استفاده کنند.

نوشته نقص امنیتی اینترنت ‌اکسپلورر امکان هک شدن سیستم‌ را قطعی کرد! اولین بار در وب‌سایت فناوری پدیدار شد.

هکرها اطلاعات ۲٫۲ میلیارد کاربر اینترنتی را به فروش می‌رسانند!

هکرهایی که به سرویس‌های آنلاین رخنه می‌کنند، تمایل دارند اطلاعات دزدیده‌شده را در فضای دارک‌ وب به فروش برسانند. در سال‌های اخیر، هکرها با انجام چندین هک قابل‌توجه، متأسفانه منجر به انتشار اطلاعات ورود هزاران نفر شده‌اند.

به نظر می‌رسد که اکثر این اطلاعات در یک بسته نرم‌افزاری حاوی 2.2 میلیارد نام کاربری و کلمه عبور منحصربه‌فرد، قرار داده ‌شده است و هکرها آن را به‌صورت رایگان در فضای مجازی و اینترنت به اشتراک می‌گذارند.

بر اساس گزارش‌ها، این مجموعه 2.2 میلیاردی از نام کاربری و رمزهای عبور منحصربه‌فرد، به‌صورت رایگان در فروم (تالار گفتگو) و تورنت‌های هکرها توزیع شده است؛ این بدان معنی است که هر فردی می‌تواند به آن‌ها دسترسی داشته باشد؛ حتی اگر از ماهیت اطلاعات و نحوه استفاده از آن‌ها بی‌خبر باشد.

پیش ‌از این نیز یک مجموعه بزرگ از 773 میلیون نام کاربری و رمز عبور منحصربه‌فرد به‌صورت رایگان در اینترنت منتشر شده بود و هم‌اکنون نیز یک دیتابیس از همین نوع اطلاعات با بیش از 845 گیگابایت اطلاعات ربوده‌شده، بر روی اینترنت قرار گرفته است.

به نظر می‌رسد که بسیاری از این اطلاعات ربوده‌شده، مربوط به شرکت‌های یاهو، لینکدین و دراپ باکس است و این برای کسانی که تمایل به استفاده از یک نام کاربری و رمز عبور مشترک برای بسیاری از حساب‌های کاربری‌شان دارند و از نشت این اطلاعات خبر ندارند، مشکل بزرگی ایجاد خواهد کرد. هکرها اکثراً به‌صورت اتوماتیک، نام کاربری و رمزهای عبور را به امید یک نفوذ جدید ترکیب می‌کنند؛ در این صورت افرادی که از اطلاعات یکسان برای حساب‌های مختلف استفاده می‌کنند، بسیار آسیب‌پذیر خواهند بود.

نوشته هکرها اطلاعات 2.2 میلیارد کاربر اینترنتی را به فروش می‌رسانند! اولین بار در وب‌سایت فناوری پدیدار شد.

کشف یک روش جدید برای هک کردن سنسور تشخیص اثر انگشت!

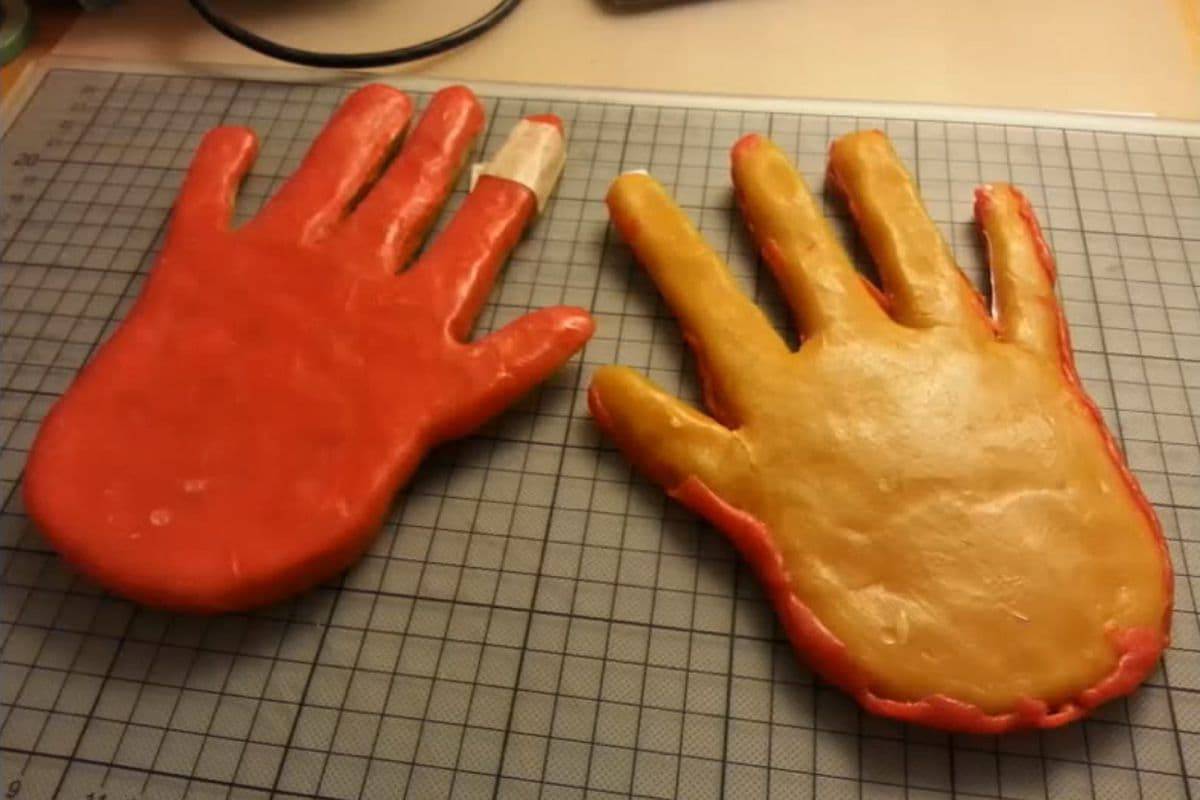
wax_hand.0-1 کشف یک روش جدید برای هک کردن سنسور تشخیص اثر انگشت!

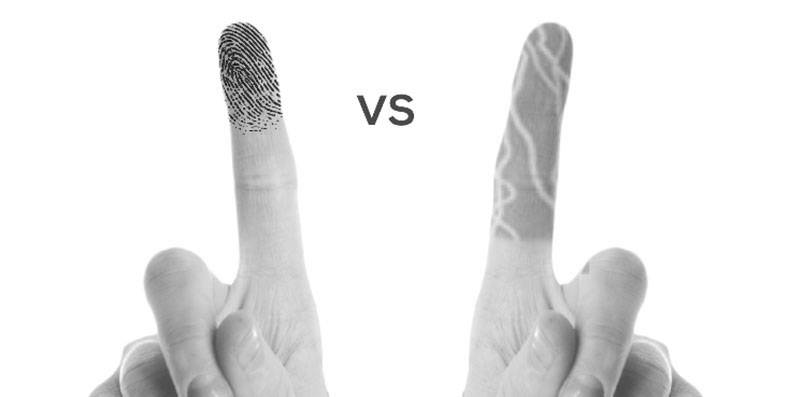
به گزارش Motherboard، سیستم تعیین هویت مویرگی (Vein authentication) که یک روش امنیتی بیومتریک مبتنی بر اسکن رگ‌های خونی انگشتان دست است، هک شد!

fingerprint-vs-finger-vein-in-biometric-authentication کشف یک روش جدید برای هک کردن سنسور تشخیص اثر انگشت!

Jan Krissler و Julian Albrecht توانستند با استفاده از یک دست قلابی که با استفاده از موم درست شده بود، اسکنر‌های هر دو شرکت هیتاچی و فوجیتسو را گول بزنند. جالب این‌جاست که بیش از 95 درصد بازار این فناوری تشخیص هویت بیومتریک در قبضه این دو برند است. این هک در طی کنگره سالیانه ارتباطات Chaos آلمان به نمایش گذاشته شد.

از آنجاییکه اثر انگشت بر روی سطوح باقی می‌ماند، احتمال استفاده غیر‌قانونی از آن وجود دارد ولی رگ‌های خونی انگشت را نمی‌توان جعل نمود، به همین علت سیستم شناسایی رگ‌ها به عنوان یک روش بسیار امن شناخته می‌شود. اما ظاهرا غلبه بر این مسئله نیز برای محققان کار ساده‌ای بوده است. آنها با حذف فیلتر مادون قرمز یک دوربین SLR تغییر یافته و تصاویر گرفته شده از سیستم ‌مویرگی هدف در انگشت، توانسته‌اند یک کپی از آن ایجاد نمایند!

با وجود آنکه ساخت این دست مومی تنها به یک ساعت زمان و یک عکس از ساختار رگ‌های تحت اسکن، نیاز داشت ولی بیش از 30 روز کار مطالعاتی و حدود 2500 عکس برای ساخت به کارگرفته شده است. با این حال این نمایش طبق برنامه پیش نرفت و محققان مجبور شدند یکی از اسکنر‌ها را در زیر میز قرار دهند تا نور سالن باعث تداخل در فرایند هک سیستم امنیتی نشود. در نهایت آنها موفق شدند قابلیت و کارایی این دست مومی را برای هک کردن سیستم بیومتریک اسکن مویرگی، به اثبات برسانند. از سوی دیگر نیز متخصصان با استفاده از تجارب بدست آمده از این نمایش، کار خود را برای اصلاح ایرادات موجود و ساخت یک روش ایمن‌تر به کار خواهند گرفت.

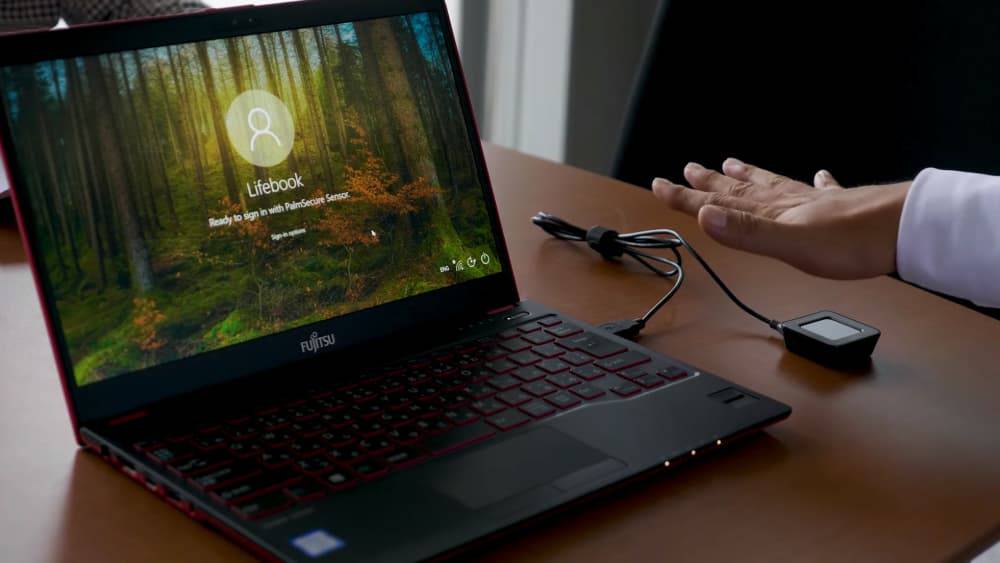
البته از سیستم‌ تشخیص هویت مویرگی در هیچکدام از گوشی‌های هوشمند مشهور در بازار استفاده نمی‌شود ولی در بسیاری از مناطق برای تعیین هویت افراد ورودی به ساختمان‌ها و مجوز دسترسی در مراکز مختلف مانند آژانس سیگنال‌های هوشمند آلمان به کارگرفته شده است. با این حال در بیانیه سخنگوی فوجیتسو که از طریق Heise Online منتشر شد، تلاش شده است تا ارزش این اقدام را زیر سوال ببرند و آن را در تنها در شرایط آزمایشگاهی موفقیت‌آمیز بدانند که در دنیای واقعی کار نخواهد کرد!

1518158566_microsoft_fujistu_palm_vein_sensor کشف یک روش جدید برای هک کردن سنسور تشخیص اثر انگشت!

این اولین بار نیست که Krissler که به نام Starbug نیز شناخته می‌شود موفق به هک یکی از فناوری‌های امنیتی بیومتریک مهم می‌شود. در سال 2013 او موفق شد در عرض 24 ساعت بعد از معرفی فناوری Touch ID اپل در آلمان از آن عبور کند و همان سال نیز موفق به ساخت یک مدل از اثر انگشت وزیر دفاع آلمان شد. او همچنین توانست آسیب‌پذیری سیستم‌های اسکنر شبکیه چشم را با کمک گرفتن از عکس‌های مادون قرمز و لنز‌های تماسی به اثبات برساند!

نوشته کشف یک روش جدید برای هک کردن سنسور تشخیص اثر انگشت! اولین بار در وب‌سایت فناوری پدیدار شد.

شناسایی آسیب پذیری ۳ مدل از تلفن های همراه توسط هکرهای کلاه سفید

مطلب شناسایی آسیب پذیری ۳ مدل از تلفن های همراه توسط هکرهای کلاه سفید برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

هکرهای کلاه سفید موفق به شناسایی آسیب پذیری ۳ مدل از تلفن های همراه شدند. مرکز مدیریت راهبردی افتای ریاست جمهوری در این مورد هشدار داد. به گزارش تکراتو، آنگونه که مرکز افتای ریاست جمهوری اعلام کرده، ۳ مدل از گوشی‌های سامسونگ، آیفون و شیائومی دارای آسیب پذیری هستند که هکرهای کلاه سفید موفق به...

مطلب شناسایی آسیب پذیری ۳ مدل از تلفن های همراه توسط هکرهای کلاه سفید برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

منظور از هکرهای کلاه سیاه چیست و چه کاری انجام می‌دهند؟

مطلب منظور از هکرهای کلاه سیاه چیست و چه کاری انجام می‌دهند؟ برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

منظور از هکرهای کلاه سیاه چیست را در ادامه‌ی این مطلب بررسی می‌کنیم. کار این هکرها و انگیزه آنها از نفوذ به سیستم‌های کامپیوتری نیز موضوع مورد بحث این مقاله است. در مطلب هکرهای کلاه سفید ، ابتدا به تعریف هک و هکر پرداختیم و تاریخچه هک در جهان بررسی شد. گفتیم که منظور از...

مطلب منظور از هکرهای کلاه سیاه چیست و چه کاری انجام می‌دهند؟ برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/