یک محقق امنیتی موفق به هک ردیاب AirTag اپل شد!

ردیاب اپل AirTag مدتی قبل به‌طور رسمی معرفی و روانه بازار شد؛ اما در فاصله کمتر از یک ماه از معرفی رسمی این محصول به‌نظر می‌رسد که ابزار ردیاب اپل با موفقیت هک شده است. خبر خوشایند اینکه چنین اقدامی توسط یک محقق امنیت IT با نام stacksmashing انجام و در شبکه اجتماعی توئیتر اعلام شده است. این موضوع بدان معناست که فرآیند هک با هدف سوء استفاده اجرا نشده و در عوض بیش‌تر به‌دنبال نمایش امکان انجام آن است.

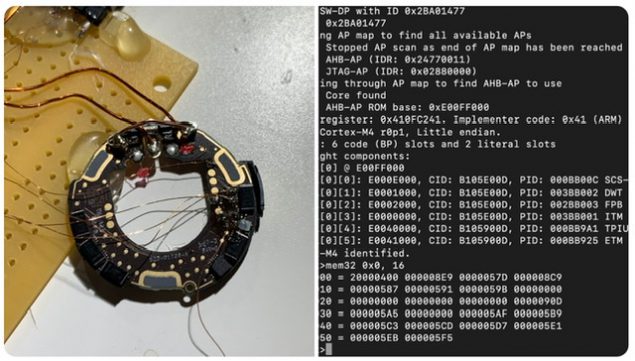
در جریان این هک شخص محقق موفق به اجرای مهندسی معکوس روی میکروکنترلر مورد استفاده در AirTag شد. اگرچه به‌نظر می‌رسد که این فرآیند به اندازه تصورات شخص محقق آسان نبوده است؛ چرا که وی در جریان عملیات هک 2 دستگاه AirTag را از کار انداخت. با این‌حال فرد محقق در یک نوبت به میکروکنترلر دسترسی پیدا کرد؛ سپس آن‌را مجددا فلش نمود و تغییراتی را در عملکرد دستگاه ایجاد کرد.

“پس از مدت‌ها تلاش و از کار انداختن 2 دستگاه AirTag من بالاخره موفق به نفوذ در میکروکنترلر AirTag شدم.” – stacksmashing؛ 8 مه 2021

اقدام صورت گرفته توسط شخص محقق اساسا این بود که وی آدرس URL موجود در AirTag را تغییر داد. جهت اطلاع افراد کنجکاو بایستی خاطرنشان کرد که با قرارگیری AirTag در وضعیت مفقود شده هنگامی که هر دستگاه مجهز به NFC نظیر آی‌فون یا یک گوشی اندرویدی به آن نزدیک شود؛ اعلانی روی هندست نمایش داده می‌شود. این اعلان برنامه مرورگر گوشی را راه‌اندازی نموده و کاربر را به وبسایت اپل هدایت می‌کند؛ جایی که فرد یابنده می‌تواند با مالک AirTag ارتباط برقرار نماید.

با این‌حال تغییر آدرس URL بدان معناست که افراد یابنده AirTagهای مفقود شده می‌توانند آن‌ها را به دروغ در اختیار سایرین قرار داده و این افراد هنگام تلاش برای فراخوانی وبسایت به سوی یک محتوای مخرب هدایت شوند. هنوز مشخص نیست که اپل چگونه نسبت به این مشکل واکنش خواهد داد؛ اما بی‌تردید توجه به حل‌وفصل موضوع امری حیاتی خواهد بود.

نوشته یک محقق امنیتی موفق به هک ردیاب AirTag اپل شد! اولین بار در اخبار فناوری و موبایل پدیدار شد.

در پاسخ به وزارت خزانه‌داری آمریکا: بیت‌کوین هرگز قابل هک شدن نیست!

بازیگران فعال در حوزه رمزنگاری نسبت به اخبار منتشر شده توسط وزارت خزانه‌داری آمریکا در رابطه با نفوذ هکرها سریعا واکنش نشان دادند. بر اساس گزارش نشریه رویترز گروهی از هکرهای حرفه‌ای با حمایت یک دولت خارجی (بر اساس اعلام 3 فرد آشنا به روند تحقیقات احتمالا دولت روسیه) موفق به نقض قوانین وزارت خزانه‌داری آمریکا، اداره اطلاعات و ارتباطات ملی موسوم به NTIA و وزارت بازرگانی ایالات‌متحده شده است.


این حادثه در فاصله کمتر از 1 ماه پس از اخراج کریس کربس؛ رئیس واحد امنیت سایبری وزارت امنیت داخلی توسط دونالد ترامپ روی داده است. با این‌حال نشریه رویترز اعلام کرده که هکرها ایمیل‌های کارکنان اداره اطلاعات و ارتباطات ملی که برای ما‌ه‌ها در اپلیکیشن آفیس 365 ذخیره شده‌اند را کنترل نموده‌اند. سایر آژانس‌های دولتی نیز احتمالا مورد تهاجم قرار گرفته‌اند؛ اما در این خصوص جزئیات بیش‌تری از جانب منابع خبری منتشر نشده است.

بازیگران فعال در حوزه رمزنگاری در پاسخ به اجرای چنین حمله‌ای علیه یک سازمان قدرتمند دولتی به چندین مورد از مزایای بیت‌کوین اشاره کردند. دان هلد؛ رئیس مرکز تجاری کراکن در حساب‌کاربری توئیتری خود اعلام کرد: “بیت‌کوین هرگز هک نمی‌شود. پمپ پمپلیانو؛ رئیس موسسه Bitcoin bull Anthony نیز با تائید اظهارات آقای هلد اعلام کرد که بیت‌کوین هرگز هک نشده است.”

تیم Blockfolio امنیت سایبری موسسه NTIA را هدف قرار داده است؛ موضوعی که نشان می‌دهد این آژانس برای تامین امنیت فرآیند رمزنگاری خود از الگوریتم‌های قدیمی و منسوخ شده بهره گرفته است.

“بیت‌کوین بدان معناست که الگوریتم SHA256 در مقایسه با وزارت خزانه‌داری آمریکا قابل اعتمادتر است.” – Blockfolio؛ 13 دسامبر 2020

هنوز مشخص نیست که آیا در اثر حمله هکرها منابع مالی نیز در مرض خطر قرار گرفته یا خیر. در زمان نگارش این خبر ظاهرا هکرها صرفا به اطلاعاتی دسترسی یافته‌اند که به‌طور بالقوه از ایمیل‌های سازمان‌های دولتی به سرقت می‌رود.

تیلور مونهان؛ مدیرعامل و موسس وبسایت MyCrypto گفت: “ما با آن‌ها شوخی می‌کنیم.” هک شدن اطلاعات وزارت خزانه‌داری توسط عوامل داخلی احتمالا بدان معناست که دولت ایالات‌متحده در سال 2020 نسبت به کل نقدینگی موجود در کشور اسکناس‌های بیش‌تری را چاپ می‌کند.

نوشته در پاسخ به وزارت خزانه‌داری آمریکا: بیت‌کوین هرگز قابل هک شدن نیست! اولین بار در اخبار فناوری و موبایل پدیدار شد.

هر آن چیزی که می‌بایست در رابطه با هکر شدن بدانید!

نحوه هکر شدن

در دنیای کامپیوتر، هکر کسی است که بر روی مکانیسم‌های امنیتی رایانه‌ها و شبکه‌ها تمرکز دارد. اگر قصد یادگیری نحوه هکر شدن را دارید، پیشنهاد می‌کنیم که این مقاله را از دست ندهید.

سابقه تشکیل جوامع کارشناسان برنامه‌نویسی و شبکه، به دهه‌ها پیش و اولین رایانه‌های کوچک و تجربیات آغازین سازمان ARPAnet باز می‌گردد. اعضای این جامعه در اصل اولین هکرها بودند. ورود به عصر رایانه‌ها و دستگاه‌های همراه باعث شده تا مقوله هک به یک نماد تبدیل شود. اما این فرهنگ بیش از آنچه که مردم فکر می‌کنند، پیچیده و اخلاق‌گرا است. جهت یادگیری نحوه هکر شدن، باید تکنیک‌های اولیه هک را فرا گرفته، همانند یک هکر فکر کنید و همچنین بتوانید شیوه کسب احترام در جامعه اخلاق‌گرای هک را نیز یاد بگیرید.

بخش اول نحوه هکر شدن: مباحث پایه‌ای را یاد بگیرید

نحوه هکر شدن

از یک سیستم‌عامل شبه یونیکس همانند لینوکس استفاده کنید

این سیستم‌عامل‌ها را می‌توان سیستم‌عامل‌های اینترنت نامید. بدون یادگیری و فهم یونیکس (UNIX) می‌توانید از فضای اینترنت استفاده کنید، اما قادر به هک کردن آن نخواهید بود. به همین دلیل است که فرهنگ هک، یونیکس محور است. سیستم‌عامل‌های مختلفی بر مبنای یونیکس توسعه داده شده‌ که لینوکس محبوب‌ترین آن‌ها است. کاربران در کنار مایکروسافت ویندوز می‌توانند از این لینوکس نیز بهره ببرند.

یکی از راه‌های تمرین در زمینه هک، این است که از دستگاه‌هایی به نام “live CD” یا “live USB” استفاده کنید. بدین ترتیب دیگر هارد درایو رایانه شما درگیر این موضوع نخواهد شد. از طریق این روش می‌توانید احتمالات را بررسی کرده و همچنین کمترین مشکل را نیز تجربه کنید.

سیستم‌عامل‌های دیگری همانند سیستم‌های “BSD” وجود دارند که آن‌ها را نیز می‌توان شبه یونیکس دانست. محبوب‌ترین این سیستم‌عامل‌ها، FreeBSD ،NetBSD ،OpenBSD و DragonFly BSD هستند. این گزینه‌ها در اصل لینوکس نیستند، اما متن-باز هستند.

MacOS مبتنی بر Darwin یک توزیع یونیکسی بوده که بر مبنای FreeBSD توسعه داده شده است. Darwin کاملا رایگان و متن-باز بوده و از طریق این آدرس در دسترس قرار دارد. بسیاری از کاربران، اپلیکیشن‌های لینوکس را به macOS پورت کرده‌اند، زیرا هسته این سیستم‌عامل، یونیکس بوده و بسیار نیز محبوب است. می‌توانید از طریق یک مدیر بسته (package manager) همانند Homebrew ،Fink و یا MacPorts، این برنامه‌ها را نصب کنید. البته می‌توانید در عوض، لینوکس را نیز در کنار macOS خود داشته باشید.

اگر هم بخواهید، می‌توانید از سیستم‌عاملی همانند Open Indiana نیز استفاده کنید. Open Indiana بر مبنای توزیع متن-باز سیستم‌عامل Solaris توسعه داده شده است (البته پیش از اینکه توسط اوراکل خریداری شده و به یک سیستم‌عامل منبع بسته تبدیل شود). Open Indiana و Solaris بر مبنای UNIX System V طراحی شده و در نتیجه با اپلیکیشن‌های لینوکس سازگار نیستند. پورت‌های زیادی از اپلیکیشن‌های لینوکسی وجود دارند. در نهایت بهتر است که از macOS ،BSD و یا لینوکس استفاده شود، زیرا محبوبیت بیشتری داشته و همچنین نرم‌افزارهای زیادتری را نیز در اختیار دارند.

HTML بنویسید

اگر نحوه هکر شدن را مدنظر دارید، پس باید به زبان برنامه‌نویسی HTML نیز آشنا باشید. هر آنچه که در هنگام بازدید از یک وب‌سایت مشاهده می‌کنید، توسط HTML کدنویسی شده است. جهت تمرین می‌توانید یک صفحه خانگی ساده ایجاد کرده و سپس کارهای پیشرفته‌تری را انجام دهید.

در مرورگر خود می‌توانید کد منابع وب‌سایت‌ها را باز کنید. جهت انجام این کار در مرورگر فایرفاکس، باید به “Web Developer > Page Source” رفته و سپس کدها را بررسی کنید. می‌توانید در یک واژه‌پرداز عادی همانند Notepad یا Simple text، کدهای HTML نوشته و سپس آن را با فرمت “HTML.” ذخیره کنید. در ادامه نیز می‌توانید کدها را به یک مرورگر وارد کرده و نتیجه را مشاهده کنید.

زبان‌های برنامه‌نویسی را یاد بگیرید

پیش از سرودن اشعار، باید با دستور زبان آشنا باشید. پیش از قانون‌شکنی، باید قوانین را فرا بگیرید. اما اگر قصد هکر شدن را دارید، آنگاه باید فراتر از زبان انگلیسی عادی پیش بروید. یعنی نحوه کدنویسی با زبان‌های برنامه‌نویسی را یاد بگیرید.

پیتون (Python) می‌تواند یک انتخاب خوب باشد. این زبان، طراحی مرتبی داشته، به‌خوبی مستندسازی شده و نسبتا برای مبتدیان آسان است. علاوه بر این‌ها، پیتون برای پروژه‌های بزرگ نیز بسیار کارآمد است. اگر قصد جدی شدن در این موضوع را دارید، آنگاه می‌توانید زبان جاوا را نیز فرا بگیرید. هر چند که جایگاه جاوا به‌عنوان اولین زبان برنامه‌نویسی، تا حدودی زیر سؤال رفته است.

برخلاف جاوا، جاوا اسکریپت بسیار به پیتون شبیه است، زیرا هر دوی آن‌ها بر مبنای زبان برنامه‌نویسی “C” توسعه داده شده و مبتدی‌پسند نیز هستند. جاوا اسکریپت را زبان وب می‌نامند. بنابراین اگر قصد پیشرفت در توسعه/هک کردن وب را دارید، آنگاه جاوا اسکریپت بهتر از پیتون است.

یکی از جایگزین‌های جاوا اسکریپت می‌تواند زبان “PHP C” باشد. PHP C هسته یونیکس به حساب می‌آید. “++C” بسیار به زبان “C” نزدیک است. اگر شما یکی را بلد باشید، آنگاه یادگیری دیگری مشکل نخواهد بود. زبان C در زمینه استفاده از منابع، بسیار کارا است، اما در هنگام اشکال‌زدایی، وقت بسیاری نیاز دارد. اگر کارایی رایانه زیاد برایتان مهم نباشد، آنگاه احتمالا این زبان را نیز انتخاب نخواهید کرد. شاید بد نباشد که پلتفرمی همانند Backtrack 5 R3 ،Kali و یا Ubuntu 12.04LTS را جهت شروع برگزینید.

بخش دوم نحوه هکر شدن: نگرش هکرانه داشته باشید

خلاقانه فکر کنید

حال که مباحث پایه‌‌ای را فرا گرفته‌اید، آنگاه می‌توانید هنرمندانه فکر کنید. هکرها مجموعه‌ای از هنرمندان، فلاسفه و مهندسان در قالب یک انسان هستند. آن‌ها به آزادی و مسئولیت متقابل اعتقاد دارند. هکرها علاقه زیادی به حل مشکلات و ارتقای توانایی‌های خود دارند.

هکرها جدا از کار، علایق مختلفی دارند. در واقع هکرهای واقعی، مرزهای بین بازی، کار، علوم و هنر را از بین برده و یا اینکه آن‌ها را در قالب یک بازیگوشی خلاقانه، با یکدیگر ترکیب می‌کنند. به‌عنوان یک هکر باید به مسائل علمی تخیلی اهمیت دهید. حتی جهت ملاقات هکرهای دیگر، می‌توانید در گردهمایی‌های آن‌ها شرکت کنید. نظم ذهنی موجود در هنرهای رزمی، برای یک هکر نیز لازم است. هکرها بیش از توانایی فیزیکی، به آرامش، کنترل و نظم ذهنی نیاز دارند. ورزشی همانند تای چی، برای هکرها مناسب است.

یاد بگیرید که به حل مشکلات، عشق بورزید

هکرها به باارزش بودن وقت اعتقاد دارند. بنابراین این افراد اطلاعات خود را با یکدیگر به اشتراک می‌گذارند. بدین ترتیب هم در وقت سایرین صرفه‌جویی شده و هم اینکه مشکلات آن‌ها نیز حل می‌شوند. لزومی ندارد که تمامی اطلاعات خود را در اختیار دیگران قرار دهید. به هر حال باید هزینه‌های زندگی را از محلی تأمین کنید. اما اگر این کار را انجام دهید، از مقبولیت بیشتری برخوردار خواهید شد. مطالعه متونی همانند “Jargon File” یا “Hacker Manifesto” خالی از لطف نخواهد بود. شاید این متون از لحاظ تکنیکی تاریخ گذشته باشند، اما از لحاظ نگرش و معنی، هنوز هم تازگی دارند.

شناسایی و جنگ با قدرت‌ها را یاد بگیرید

دشمن یک هکر، خستگی، کار طاقت‌فرسا و شخصیت‌های اقتدارگرا (کسانی که با روش‌های مختلف، سعی در خفه کردن آزادی اطلاعات دارند) هستند. هک یک نوع سبک زندگی بوده و هکر به‌جای انجام کارهای عادی، برای برابری و دانش مشترک می‌جنگد.

لایق باشید

اینترنت یک فضای همسان‌ساز بوده و بیش از غرور و خودبینی، به ارزش‌هایی همانند لیاقت توجه می‌کند. بهتر است که به‌جای ظاهر، بر روی باطن خود کار کنید، تا بدین ترتیب در جوامع هکرها به محبوبیت بیشتری دست یابید.

بخش سوم نحوه هکر شدن: خوب هک کنید!

نرم‌افزارهای متن-باز بنویسید

یکی دیگر از مواردی که باید در رابطه با نحوه هکر شدن به شما بگوییم، این است که حدالمقدور برنامه‌های مفید و جالب نوشته و سپس منبع آن‌ها را نیز در اختیار سایرین قرار دهید. هر چه نرم‌افزار تولیدی شما بزرگ‌تر و کاربردی‌تر باشد، محبوبیت بیشتری خواهید داشت.

به تست و اشکال‌زدایی نرم‌افزارهای متن-باز کمک کنید

همه توسعه‌دهندگان برنامه‌ها، کسانی را که به تست نسخه بتای اپلیکیشن‌ها می‌پردازند (یعنی کسانی که می‌دانند چگونه مشکلات را شناسایی کنند) شتایش می‌کنند. در این زمینه باید سعی کنید که اپلیکیشن‌های در حال توسعه را پیدا کنید. می‌توانید کار خود را از کمک به تست برنامه‌ها آغاز، و تا مرحله تعدیل آن‌ها نیز پیش بروید. در این بین هم چیزهای زیادی یاد گرفته و هم اینکه حسن‌نیت خود را به سایرین نشان می‌دهید.

اطلاعات مفید را منتشر کنید

با انتشار جواب سؤالات رایج و سایر اطلاعات مفید و کاربردی در وب‌سایت خود، می‌توانید توجه و احترام زیادی را به دست آورید.

به نگهداری زیرساخت‌ها یاری برسانید

در فرهنگ هک، کارهای ضروری و مهم زیادی وجود دارند که باید انجام شوند. مدیریت لیست‌های پستی، مدیریت گروه‌های خبری، نگهداری از وب‌سایت‌های بزرگ آرشیو نرم‌افزارها، توسعه RFC‌ها و سایر استانداردهای فنی، از این‌گونه موارد هستند. از آنجایی که انجام چنین کارهایی نوعی فداکاری به حساب می‌آید، پس طبیعتا انجام دهنده آن‌ها نیز از مقبولیت بالایی برخوردار خواهد بود.

به خود فرهنگ هک خدمت کنید

در بالا به نحوه هکر شدن اشاره کردیم. اما پس از مدتی فعالیت در یکی از زمینه‌های بالا و همچنین کسب شهرت، می‌توانید کار خاصی را انجام دهید و آن، تبدیل شدن به یک قهرمان است. فرهنگ و جوامع هکری در اصل رهبر ندارند، اما حتما قهرمانان و شخصیت‌های مهمی نیز در این فضا وجود دارند. اگر قصد تبدیل شدن به یک شخصیت مهم را داشتید، آنگاه باید از اعتماد به نفس آشکار خودداری کنید. بهتر است که توانایی‌های خود را افزایش داده و حسن‌نیت خود را نیز ثابت کنید، تا بدین ترتیب مقام‌ها و عناوین مختلف، خودشان به سراغتان بیایند.

نوشته هر آن چیزی که می‌بایست در رابطه با هکر شدن بدانید! اولین بار در اخبار فناوری و موبایل پدیدار شد.

ما بیش از هر زمان دیگری نیاز داریم که دوربین‌های گوشی و لپ‌تاپ‌مان را بپوشانیم!

این روز‌ها با شیوع پاندمی ویروس کرونا، کاربران بیش از هر زمان دیگری از وب‌کم رایانه‌های شخصی و لپ‌تاپ‌های خود در برنامه‌هایی مانند Zoom، اسکایپ یا مایکروسافت Teams استفاده می‌کنند. ضمن اینکه، اکثر ما حداقل یک دوربین روی اسمارت‌فون‌، تبلت، لپ‌تاپ یا کامپیوترهای خود داریم که برای انجام کارهای اداری، مطالعه یا ارتباطات مجازی مورد استفاده قرار می‌گیرد.

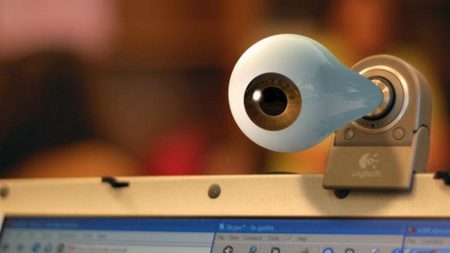
متاسفانه، استفاده از این دوربین‌ها می‌تواند ما را در برابر نوعی حملات آنلاین که در اصطلاح به آن دوربین‌ربایی یا هک دوربین (Camfecting) می‌گویند آسیب‌پذیر کند. در چنین حمله‌ای، هکرها کنترل وب‌کم ما را از راه دور به دست می‌گیرند. آن‌ها این کار را با غیرفعال کردن نور چراغ “on” دوربین که معمولا نشان‌دهنده فعال بودن آن است انجام می‌دهند.

ضمن اینکه، دوربین بسیاری از دستگاه‌های ما اغلب به‌صورت ناامن رها می‌شوند. اخیرا براساس یک تحقیق، دستگاه‌های وب‌کم زیادی حتی بدون اینکه نیازی به هک داشته باشند، به‌راحتی برای هکرها قابل دسترس هستند.

نکته‌ای از مارک زاکربرگ

زمانی که لپ‌تاپ‌ها خاموش هستند، نمی‌توان وب‌کم‌ آن‌ها را فعال کرد. اما اکثر ما لپ‌تاپ‌هایمان را در حالت اسلیپ یا هایبرنیت قرار می‌دهیم و در این حالت‌ها، دستگاه می‌تواند توسط یک هکر فعال شده و دوربین آن روشن گردد. مارک زاکربرگ، مدیر اجرایی فیس‌بوک، اخیرا گفته بود که او وب‌کم و میکروفون دستگاه خود را همیشه با چیزی می‌پوشاند.

تعداد موارد ثبت‌شده‌ای که در آن‌ها، از طریق دسترسی غیرمجاز به وب‌کم، عکس‌هایی از کاربر گرفته شده است، نسبتا کم هستند. دلیل آن هم این است که اکثر این حمله‌ها بدون اطلاع کاربر انجام شده‌اند. بنابراین، طبیعی است که چنین حمله‌هایی معمولا کشف نشوند.

اما نکته مهم این است که بدانیم چرا یک هکر، دستگاه ما را انتخاب می‌کند. خیلی بعید است که هدف او گرفتن چند تا فیلم و عکس‌ باشد تا بعدا از طریق آن‌ها از ما اخاذی کند. هرچند که این موارد نیز رخ داده‌اند، اما اکثر حملات هک دوربین به‌خاطر جمع‌آوری اطلاعات مالی ما صورت می‌گیرند.

محتاط باشید!

اکثر هکرها معمولا تلاش می‌کنند تا مردم را با گفتن اینکه دوربین‌شان هک شده است، فریب دهند. روزانه هزاران ایمیل اسپم توسط هکرها به کاربران فرستاده می‌شوند تا آن‌ها را متقاعد کنند که تصویرشان را از طریق وب‌کم ثبت کرده‌اند. اما هکرها چرا چنین کاری را می‌کنند؟

ترساندن مردم از طریق تهدید به افشای عکس‌ها و فیلم‌هایشان، معمولا حقه‌ای است که موفقیت زیادی در پی دارد. بسیاری از قربانیان برای اینکه این تصاویر  به‌صورت عمومی پخش نشوند، مجبور به پرداخت پول می‌شوند. هکرهای باهوش‌تری نیز وجود دارند که حملات هدف‌داری را برای جمع‌آوری اطلاعات خاص انجام می‌دهند.

در حمله‌های مربوط به دوربین‌ربایی، دو تکنیک جمع‌آوری اطلاعات استفاده می‌شود: اولی استفاده از ابزار کنترل از راه دور یا RAT و دومی ارایه یک “پشتیبانی تکنولوژیکی از راه دور” قلابی توسط هکرها.

ارایه‌دهندگان اصلی سرویس‌ها همیشه پشتیبانی‌های از راه دور امنی را برای ما فراهم می‌کنند. ما به این ارایه‌دهندگان اعتماد داریم، اما گاهی پیش می‌آید که ما به شرکت‌ها یا افرادی که نرم‌افزارهای پشتیبانی از راه دور خودشان را تبلیغ می‌کنند اعتماد می‌کنیم و همین موضوع فرصت سوءاستفاده را به آن‌ها می‌دهد.

اما درباره تکنیک RAT می‌توانیم به ارسال ویروس‌های تروجان از طریق ایمیل اشاره کنیم که این کار امکان کنترل دستگاه را به هکرها می‌دهد.

دسترسی کامل

وقتی یک ویروس تروجان، دستگاهی را آلوده می‌کند، فقط کنترل وب‌کم آن را در اختیار هکر قرار نمی‌دهد، بلکه امکان دسترسی به کل دستگاه را به او می‌دهد؛ یعنی دسترسی به فایل‌ها، عکس‌ها و اطلاعات بانکی و شخصی شما.

تکنیک RAT سال‌هاست که مورد استفاده قرار می‌گیرد. مثلا در سال 2015 فردی می‌توانست یک ابزار RAT را به قیمت فقط ۴۰ دلار در اینترنت بخرد و آن را از طریق ایمیل یا فلش به دستگاه‌ها منتقل کند.

متاسفانه این‌روزها درباره نحوه استفاده آن‌ها نیز ویدیوهای زیادی در یوتیوب وجود دارد و کار هکرها هیچ‌وقت تا این اندازه راحت نبوده است.

وب‌کم‌ها همه جا هستند

خانه‌های ما هر سال هوشمندتر می‌شوند. براساس یک گزارش، در سال 2018  در خانه هر استرالیایی به‌طور متوسط ۱۷ دستگاه متصل به اینترنت وجود داشت.

این دستگاه‌ها می‌توانند شامل یک یا دو لپ‌تاپ، سه یا چهار گوشی موبایل و تبلت، یک سیستم دوربین امنیتی خانگی و یک تلویزیون هوشمند با یک دوربین داخلی برای تشخیص چهره باشند.

به این‌‌ها، یک زنگ درب تصویری از راه دور، یک ربات اسباب‌بازی که شما را در خانه دنبال می‌کند و یک هلیکوپتر پهپاد کوچک و عروسک سخنگو را که در کریسمس خریده‌اید اضافه کنید.

شما برای اینکه میزان آسیب‌پذیری خود را در برابر این‌گونه دستگاه‌ها بهتر بفهمید، می‌توانید گشتی در موتور جستجوی Shodan بزنید. این موتور جستجو به شما اجازه می‌دهد تا بدانید کدامیک از دستگاه‌های داخل منزل‌تان می‌تواند از طریق اینترنت توسط دیگران کنترل شود.

امنیت سایبری را در خانه تمرین کنید

گذاشتن نوار مشکی روی دوربین، یک از راهکارهای ساده برای جلوگیری از هک دوربین است. خاموش کردن کامپیوتر و لپ‌تاپ در مواقعی که از آن‌ها استفاده نمی‌کنید نیز ایده خوبی است. بنابراین اگر نمی‌خواهید امنیت‌تان به خطر بیفتد، دستگاه خود را هرگز در حالت اسلیپ و هایبرنیت قرار ندهید.

شما در محل کار شاید امکان دسترسی به آنتی‌ویروس‌های پیشرفته‌ای که توسط کمپانی فراهم شده‌اند را داشته باشید، اما چنین محافظت‌هایی معمولا برای دستگاه‌های اینترنتی داخل منزل وجود ندارد. با این‌حال، تمرین امنیت سایبری، تاحدودی می‌تواند شما را در برابر حملات هکرها مصون نگه دارد.

برای مثال، همیشه از پسورد امن استفاده کنید و از به‌کارگیری پسوردهای قبلی با اضافه کردن اعدادی مانند “Richmond2019” یا “Manutd2020” اجتناب کنید. همچنین مطمئن شوید که آنتی‌ویروس و سیستم‌عامل دستگاه‌تان به‌طور منظم آپدیت می‌شوند. روی لینک‌های ناامن کلیک نکنید و مرتبا اپلیکیشن‌های غیرضروری را از روی دستگاه‌های خود پاک کنید.

اما در رابطه با وب‌کم‌ها شاید این سوال همچنان باقی بماند که آیا امکان استفاده امن با آن‌ها وجود دارد؟ باید بگوییم که دانستن این موضوع خیلی سخت است، اما مسلما راهکارهای زیادی وجود دارند که خیال شما را از این بابت راحت خواهند کرد.

نوشته ما بیش از هر زمان دیگری نیاز داریم که دوربین‌های گوشی و لپ‌تاپ‌مان را بپوشانیم! اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

چگونه هکر شویم ؛ آشنایی با هنرمندانی به نام هکر و مراحل هکر شدن!

مطلب چگونه هکر شویم ؛ آشنایی با هنرمندانی به نام هکر و مراحل هکر شدن! برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

در دنیای امنیت کامپیوتر هکر کسی است که روی مکانیسم‌های امنیتی رایانه و سیستم‌های شبکه متمرکز می‌شود. در این مطلب به شما یاد می‌دهیم که چگونه هکر شویم. جوامع و فرهنگ‌های مشترکی از برنامه نویسان حرفه‌ای و متخصصان شبکه وجود دارند که سابقه موجودیت و فعالیتشان به زمان روی کار آمدن اولین مینی کامپیوترها و...

مطلب چگونه هکر شویم ؛ آشنایی با هنرمندانی به نام هکر و مراحل هکر شدن! برای اولین بار در وب سایت تکراتو - اخبار روز تکنولوژی نوشته شده است. - تکراتو - اخبار روز تکنولوژی - - https://techrato.com/

هکرها از نقشه‌های ردیابی ویروس کرونا برای نصب بدافزار استفاده می‌کنند

در حالیکه سازمان بهداشت جهانی (WHO)، شیوع ویروس کرونا را به عنوان یک بیماری همه‌گیر جهانی (پاندمی) اعلام کرده است، هکرها سعی دارند که از این وضعیت بحرانی به نفع خودشان استفاده کنند.

در حال حاضر، چندین صفحه آنلاین معتبر برای ردیابی شیوع ویروس کرونا وجود دارد. با این‌حال، هکرها توانسته‌اند نمونه مشابه این صفحات و همچنین وب‌سایت‌های دیگری را بسازند که ادعا می‌کنند منابع درستی هستند. برای مثال، شما احتمالا متوجه سایت‌هایی مانند coronavirus-real-map.co یا coronavirus-realtime.com شده‌اید که همه آن‌ها جعلی است.

البته این سایت‌های غیررسمی ممکن است اطلاعات درستی را در اختیار شما قرار دهند، اما احتمال دارد که شما را نسبت به نصب اپلیکیشن‌های خاصی ترغیب کنند یا اینکه اطلاعات شخصی شما را به روش‌های مختلفی جمع‌آوری نمایند.

برخی از این وب‌سایت‌های گزارش شده، کاربران را تشویق کرده‌اند که یک اپلیکیشن آلوده را بر روی سیستم ویندوزی خود نصب کنند. بهترین راه برای تشخیص این نوع سایت‌های غیررسمی، نگاه کردن به URL آن‌ها در نوار آدرس مرورگر است. اگر URL مذکور، arcgis.com را به عنوان نام دامنه داشت، جای درستی آمده‌اید. به‌عنوان رفرنس، شما می‌توانید وب‌سایت اصلی آن را بوکمارک کنید.

اگر غیر از این بود، بدانید که آن وب‌سایت به احتمال زیاد جعلی است و می‌تواند سیستم شما را آلوده کند. به گزارش TheNextWeb، این موضوع مخصوصا برای رایانه‌های ویندوزی یک تهدید جدی محسوب می‌شود. بنابراین توصیه ما این است که از وب‌سایت‌های شخص ثالث اجتناب کنید، مگر اینکه در مورد آن‌ها مطمئن باشید.

نوشته هکرها از نقشه‌های ردیابی ویروس کرونا برای نصب بدافزار استفاده می‌کنند اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

ماجرای جالب ایجاد ترافیک جعلی در گوگل مپس با یک بارکش !

گوگل مپس

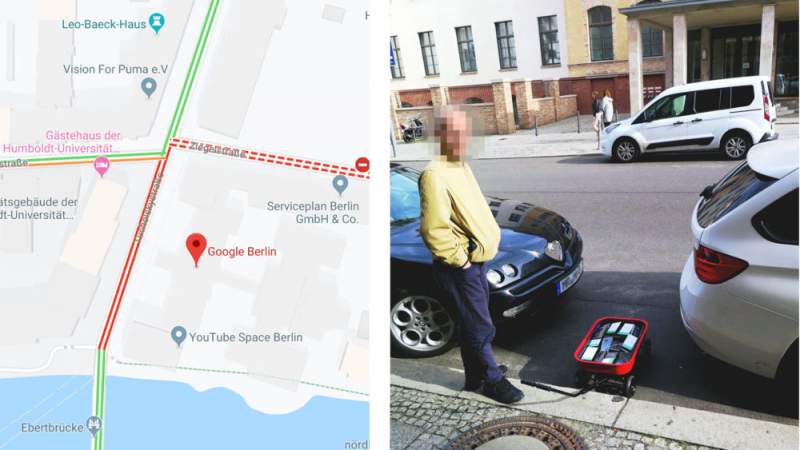
فناوری همیشه در مقابل خطا محفوظ نبوده و یکی از تجربه‌های اخیر گوگل مپس نیز بیشتر این حقیقت را اثبات می‌کند. هنرمندی به نام سیمون وکرت (Simon Weckert) ویدیویی را در یوتیوب به اشتراک گذاشته و طی آن نشان می‌دهد که چگونه توانسته بر روی سرویس گوگل مپس، ترافیکی غیرواقعی را در خیابان‌های برلین ایجاد کند. 

جهت انجام این عمل، وکرت 99 گوشی هوشمند را که گوگل مپس را اجرا می‌کردند، در یک بارکش قرار داده است. وی سپس این بارکش را به یک نفر سپرده تا آن را در اطراف برلین و ازجمله در اطراف دفتر گوگل بچرخاند.

ظاهرا این گوشی‌ها توانسته‌اند که تراکم بالای کاربران را نشان داده و در نتیجه گوگل مپس را گول بزنند. به این دلیل که گوشی‌ها در داخل یک بارکش بوده‌اند، گوگل مپس نیز تصور کرده که ترافیک و ازدحام به‌کندی در حال حرکت است. در نتیجه این اقدام، گوگل مپس این حرکت را ترافیک تشخیص داده و خیابان‌های سبز را به خیابان‌ها قرمز تبدیل کرده است. شما می‌توانید در زیر ویدیوی موردنظر را مشاهده کنید.


گوگل مپس از داده‌های تولید شده توسط کاربران استفاده می‌کند تا بدین شیوه حرکت سریع و یا کند ترافیک و همچنین راه‌بندان‌ها را نشان دهد. از طریق تحلیل مواردی مانند سرعت، موقعیت مکانی و سایر نشانه‌های ازدحام، این سرویس می‌تواند نقشه زنده ترافیک جاده‌ها و مناطق مختلف را تهیه کند.

وکرت از این قابلیت گوگل مپس استفاده کرده تا این سرویس را وادار کند که به اشتباه خیابان‌های سبز را قرمز نشان دهد. در نتیجه این اقدام، کاربران آن اطراف با وجود اینکه در واقعیت آن جاده‌ها خالی بوده‌اند، مسیر خود را تغییر داده‌اند.

از آنجایی که این هنرمند جزئیات زیادی را به نمایش نگذاشته، امکان دارد که این قضیه نیرنگی بیش نباشد. یکی از مهندسان ارشد مهندسی نرم‌افزار شاغل در بخش گوگل مپس، طی توییتی اظهار کرده که چنین اقدامی امکان‌پذیر است.

گوگل مپس

اگر این قضیه صحت داشته باشد، پس این غول فناوری باید به دنبال رفع این مشکل باشد. شخصی با انگیزه‌های مخرب کافی است تا از این خلا سواستفاده کرده و امور این سرویس و کاربران آن را مختل کند. به‌عنوان‌مثال: اگر یک ترافیک مصنوعی ایجاد شود، آنگاه اتومبیل‌های خدمات اضطراری همانند آمبولانس‌‎ها مسیر خود را تغییر داده و از جاده‌های طولانی‌تری عبور می‌کنند. گوگل باید تمامی تلاش خود را به این موضوع معطوف کند تا از رخ دادن چنین اتفاقاتی جلوگیری کند.

گوگل در پاسخ به این اقدام نوشت: “چه از خودرو، چه از سبد خرید و یا حتی شتر استفاده شود، ما همچنان دوست داریم تا استفاده‌های خلاقانه از گوگل مپس را شاهد باشیم، زیرا چنین مواردی به بهبود این سرویس ناوبری کمک می‌کنند.”

اگر چه که وب‌سایت 9to5Google تمامی این بیانیه را به اشتراک نگذاشته، اما توضیح می‌دهد که این شرکت همچنان بر تعهد خود جهت دقیق‌تر کردن گوگل مپس تأکید دارد. گوگل همچنین با طعنه اشاره کرده که این شرکت می‌تواند در برخی نقاط از کره زمین، تفاوت بین خودروها و موتورسیکلت‌ها را تشخیص دهد، اما هنوز به فرمولی جهت شناسایی بارکش‌ها دست نیافته است.

نوشته ماجرای جالب ایجاد ترافیک جعلی در گوگل مپس با یک بارکش ! اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

فیشینگ چیست و برنامه‌های مدیریت رمزعبور چگونه در مقابله با آن از ما حفاظت می‌کنند؟

phishing

آیا تاکنون اسیر قلاب فیشینگ شده‌اید؟ چه به دردسر افتاده باشید چه خیر، با عجله کردن، تنها وضع را بد یا بدتر خواهید کرد، پس خونسردی خود را حفظ کنید و در ادامه با ما همراه باشید.

فیشینگ phishing

ارزیابی وضعیتی

آیا هک شده‌اید، یا تنها قصد بالا بردن سطح و ارزش اطلاعاتی خود در راستای رویارویی هرچه بهتر با پیچیدگی‌ها را دارید، یا هردو؟ اگر در دام یک کلاهبردار گرفتار شده باشید، بازخوردش برای شما چه بوده است؟ احساس می‌کنید که تجربه‌ای نو به دست آورده‌اید؟ آنان را برای دیگران بازگو کنید.

تلاش کنید تا به سفارش‌های ما در ادامه توجه کنید، حتی اگر خیلی از فناوری و پیچیدگی‌ها و مسائل پیرامون آن چیزی نمی‌دانید.

اگر می‌خواهید انتقامی تهاجمی از کسی بگیرید، پس راه را اشتباه آمده‌اید — ولی ما در گرفتن انتقامی تدافعی به شما کمک خواهیم کرد. انتقام تدافعی یعنی دفاع از خود در برابر حملات غافلگیرکننده بعدی هکرها و شیادان، به مانند فیشینگ. گاهی انجام ندادن برخی از کارها بسیار کوبنده‌تر از برخی اقدامات عملی است.

اگر مایل به کسب اطلاعات بیشتر در مورد هک و هکرها، و فراگیری شیوه‌های حفظ امنیت فردی و حریم خصوصی هستید، پیشنهاد می‌کنیم که این مقاله را بخوانید.

فیشینگ چیست و چگونه کار می‌کند؟

فیشینگ (phishing) برگرفته از واژه fishing به معنی ماهیگیری است — در این عملیات، قربانی نقش ماهی را دارد و هکر نقش ماهیگیر. به عمل پنهان شدن در پوشش اشخاص یا نهادهای رسمی، به منظور سرقت اطلاعات حساس افراد به واسطه‌ها ایمیل‌ها، تماس‌های تلفنی، وب‌سایت‌ها، و غیره، فیشینگ می‌گویند.

بگذارید با یک مثال برای‌تان توضیح بدهیم; فرض کنید که ایمیلی را از کسی دریافت کرده‌اید که ادعا دارد از سوی بانک شما است. در ایمیل نوشته شده که حساب بانکی شما به خطر افتاده، و برای انجام اقدامات امنیتی درخور نیاز، باید روی لینک زیر کلیک کنید. شما روی لینک کلیک می‌کنید و وارد وب‌سایتی می‌شوید که به طور کامل شبیه به وبسایت بانکی شما است.

با عجله در پی امن کردن حساب خود، به سرعت با نوشتن نام کاربری و رمزعبور و شماره حساب بانکی و اطلاعات دیگر خود در کادر پیش رو، می‌کوشید تا وارد حساب خود شوید، و در نهایت می‌شوید، ولی پشت پرده حادثه‌ای رخ داده که از آن بی‌خبر هستید; همه اطلاعاتی که با دستان خود وارد کردید، به یک کلاهبردار فرستاده شدند!

فیشینگ phishing

از خود می‌پرسید چطور چنین چیزی می‌شود؟ بگذارید برای‌تان بسیار ساده و کوتاه شرح بدهیم.

به مراحل کلی حمله زیر به ترتیب توجه کنید:

  1. کلاهبردار وب‌سایتی به طور کامل شبیه به وب‌سایت بانکی مورد نظر خود طراحی می‌کند و برای آن نامی شبیه به نام بانک مورد هدف برمی‌گزیند
  2. او سیستمی برای دریافت اطلاعات (نام کاربری و …) و فرستادن آن‌ها به پایگاه داده (جایی که بتواند آنان را ذخیره کند) برای خود می‌سازد
  3. او ایمیلی تمیز و رسمی آماده می‌کند که حاوی لینک رجوع به وب‌سایت جعلی خود است (همان لینکی که کلیک کردید) و سپس آن را گوشه‌ای ذخیره می‌کند
  4. اهداف (کاربران بانک) مورد نظر خود را برمی‌گزیند (یکی از آنان شما هستید)
  5. او به تک‌تک آنان ایمیل ذخیره‌شده را ارسال می‌کند و شما نیز آن را دریافت می‌کنید
  6. شما پس از دریافت ایمیل، روی لینک داخل آن کلیک می‌کنید و وارد سایت جعلی می‌شوید
  7. در سایت با چند کادر برای وارد کردن اطلاعات کاربری و بانکی خود روبه‌رو می‌شوید و آن‌ها را پر می‌کنید و سپس با فشردن دکمه پیش رو، آنان را ناخواسته به پایگاه داده کلاهبردار ارسال می‌کنید
  8. صفحه وب به‌روز می‌شود، و بی‌آنکه بدانید، وارد سایت اصلی بانک خود می‌شوید (کلاهبردار این کار را برای رد گم کردن انجام داده است)
  9. کلاهبردار از اطلاعات دریافتی شما و ده‌ها تن قربانی دیگر، بهره می‌برد
  10. به قلاب افتادید!

به آرامی و به ساکتی، گول خوردید! سوگواری برای‌تان بهره‌ای نخواهد داشت. متخصصین امنیتی بارها سفارش کرده‌اند که در کلیک کردن بر روی لینک‌هایی که در ایمیل‌ها وجود دارند، نهایت هشیاری را پیشه کنید.

اگر در حساب بانکی‌تان مشکلی ریشه کند یا بانک‌تان کاری با شما داشته باشد، با تلفن شما تماس خواهد گرفت.

در صورتی که تماسی از کسی دریافت کردید که ادعا دارد از طرف بانک شما است و اطلاعات‌تان را خواست، بهتر است گوشی را قطع کنید و خودتان با بانک تماس بگیرید تا از قانونی بودن تماس پیشین اطمینان حاصل کنید.

فیشینگ call scam

از راه‌های گوناگون زیادی می‌توانید گرفتار فیشینگ شوید — شاید با کلیک کردن روی یک لینک، سر از سایتی درآوردید که شبیه به سایت دیجی‌کالا بود — یا سر از صفحه لاگین (login) گوگل درآوردید و با ارائه نام کاربری و رمزعبور خود، به قلاب فیشینگ گرفتار شدید — هر چیزی ممکن است.

چطور با فیشینگ مقابله کنیم؟
یکی از کارهایی که می‌توانید انجام دهید، توجه کردن و مورد بررسی قرار دادن نشانی وب‌سایت‌ها (URL) است.

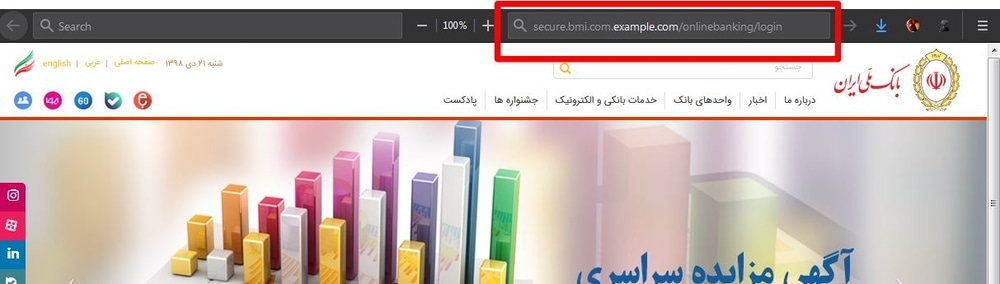
برای مثال، اگر در بانک ملی ثبت‌نام کرده‌اید و با آن سروکار دارید، از پیش بدانید که دامنه وب‌سایت آن bmi.ir است. ولی سایت‌های فیشینگ هوشمندانه عمل می‌کنند; آنان می‌توانند از دامنه‌های ساده‌ای به مانند bml.ir یا brni.ir استفاده کنند — یا از دامنه‌های پیچیده‌تری به مانند secure.bmi.com.example.com/onlinebanking/login بهره ببرند.

فیشینگ bmi.ir

با دقت بر دامنه بالا، می‌فهمید که نشانی اصلی سایت example.com است.

برخی از وب‌سایت‌‎های فیشینگ، حروف و شماره‌ها را به گونه‌ای در کنار یکدیگر می‌چینند تا نام دامنه شبیه به نام دامنه سایت اصلی شود; به مانند bml و brni. پس همیشه دقت بیشتری را پیش گیرید. ما سفارش می‌کنیم که از مانیتورهای با کیفیت و وضوح بالا بهره ببرید تا دچار خطای دید کمتری در متون شوید.

سفارشی که به شما در مواجه با لینک‌ها می‌کنیم، این است که هرگز روی آن‌ها کلیک چپ نکنید — به جای آن، با کلیک راست روی لینک مورد نظر، گزینه Copy Link Location (لینک درونی را کپی کنید) را انتخاب کنید و سپس در کادر نشانی وب مرورگرها، آن را بچسبانید (paste کنید) و بررسی لازم را روی آن انجام دهید.

به لینک روبه‌رو توجه کنید: https://wikipedia.com پیش از کلیک کردن روی این لینک، گمان می‌کنید که به وب‌سایت ویکی‌پدیا منتقل خواهید شد، ولی اینطور نیست، زیرا درون این متن، در اصل لینک روبه‌رو درج شده است: https://amazon.com که با کلیک بر روی آن، به وب‌سایت آمازون انتقال خواهید یافت. با روشی که به شما گفتیم، می‌توانید لینک درونی را کپی کنید و به جایی بچسبانید تا ببینید در حقیقت به کجا رجوع می‌شود.

برنامه مدیریت رمزعبور چیست و چطور می‌تواند در مقابله با فیشینگ به شما کمک کند؟

با این برنامه‌ها می‌توانید به مدیریت رمزعبورها و دیگر اطلاعات خود بپردازید. با نصب افزونه آن، اطلاعات لاگین وب‌سایت‌هایی که از آنان بازدید کرده‌اید در آن ذخیره می‌شود، و از آن پس، هربار که قصد وارد شدن به وب‌سایت‌ها را داشتید، مدیریت رمزعبور به صورت خودکار اطلاعات نام کاربری و رمزعبور را برای‌تان وارد می‌کند.

ولی اگر وارد وب‌سایت دیگر یا جعلی شدید، برنامه مدیریت رمزعبور اطلاعاتی ارائه نخواهد داد، از این رو در امان خواهید بود. وب‌سایت‌های جعلی شاید برای شما پنهان باشند، ولی در رویارویی با مرورگرها و چنین برنامه‌ها، شانسی ندارند.

فیشینگ lastpass

این برنامه‌ها لایه حفاظتی برای‌تان ایجاد نمی‌کنند، ولی زمانی که با یک سایت فیشینگ روبه‌رو شدید، با ارائه نشدن اطلاعات از جانب آن، هشیار می‌شوید که یک جای کار می‌لنگد.

ناگفته نماند که حتی در صورت استفاده نکردن از این برنامه، اگر اطلاعات لاگین سایتی در مرورگر اینترنت شما ذخیره شده باشد، زمانی که به یک سایت فیشینگ رجوع کنید، پی خواهید برد که با حساب کاربری خود وارد آن نشده‌اید; همین می‌تواند برای‌تان پرسش برانگیز باشد که چرا از پیش در آن واردشده (logged in/signed in) نیستید، در حالی که در آخرین بازدید خود، از آن خارج نشده بودید.

خوبی این برنامه این است که زمانی که می‌خواهید وارد ایمیل یا سایتی شوید، پس از آنکه دامنه را بررسی کرد، نام کاربری و رمزعبور شما را به طور خودکار در آن وارد می‌کند، در نتیجه به روند کار سرعت می‌بخشد.

یکی از این برنامه‌ها LastPass نام دارد، که ویژگی‌های دیگری جدا از آنچه که اشاره کردیم، در اختیار شما می‌گذارد.

پیش از بهره‌گیری از این برنامه، باید یک حساب کاربری برای آن بسازید، سپس از طریق مرورگر اینترنت خود، وارد سایت آن (lastpass.com) شوید و به مدیریت حساب خود بپردازید.

فیشینگ lastpass

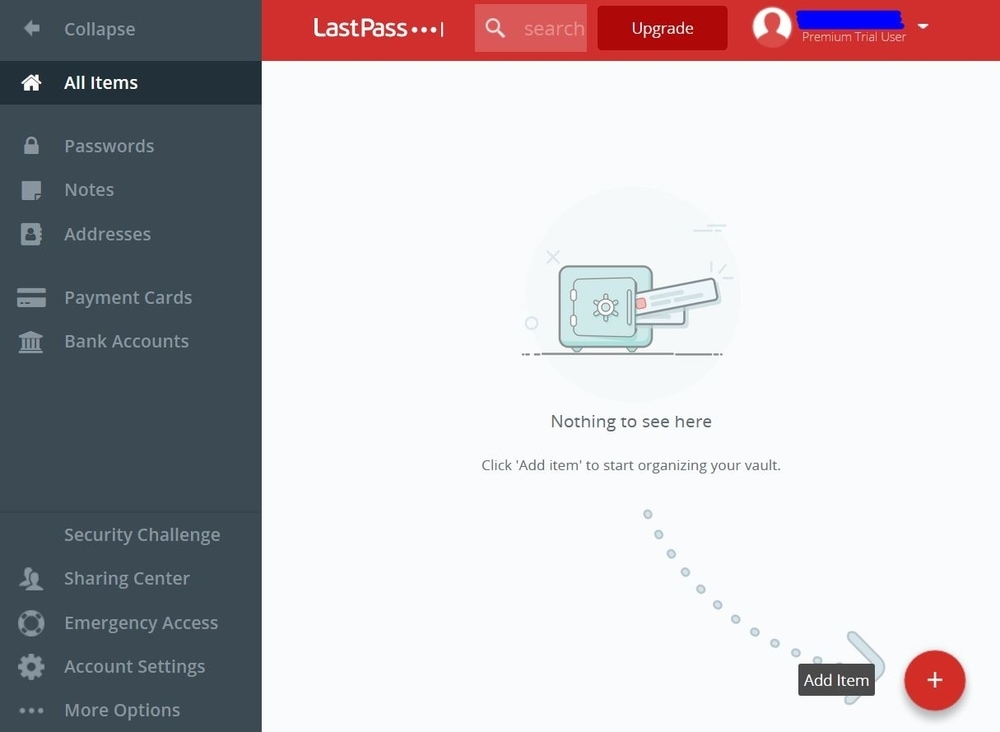
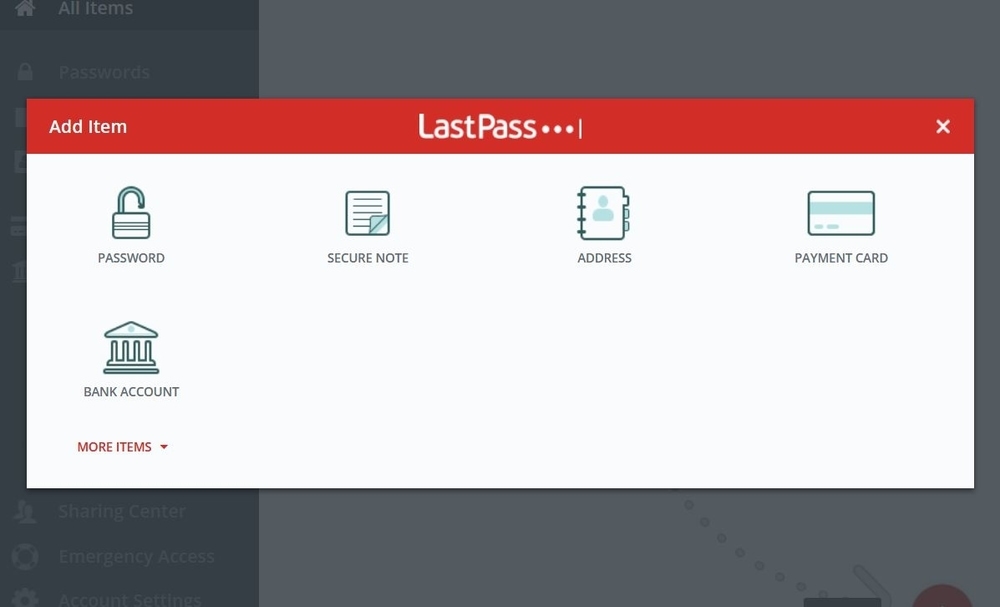
پنج آیتم اصلی برای مدیریت وجود دارند، که با رجوع به هریک، می‌توانید اطلاعات شخصی خود را در آن ذخیره کنید:

  • رمزعبور
  • یادداشت امن
  • نشانی
  • کارت پرداخت
  • حساب بانکی

فیشینگ lastpass

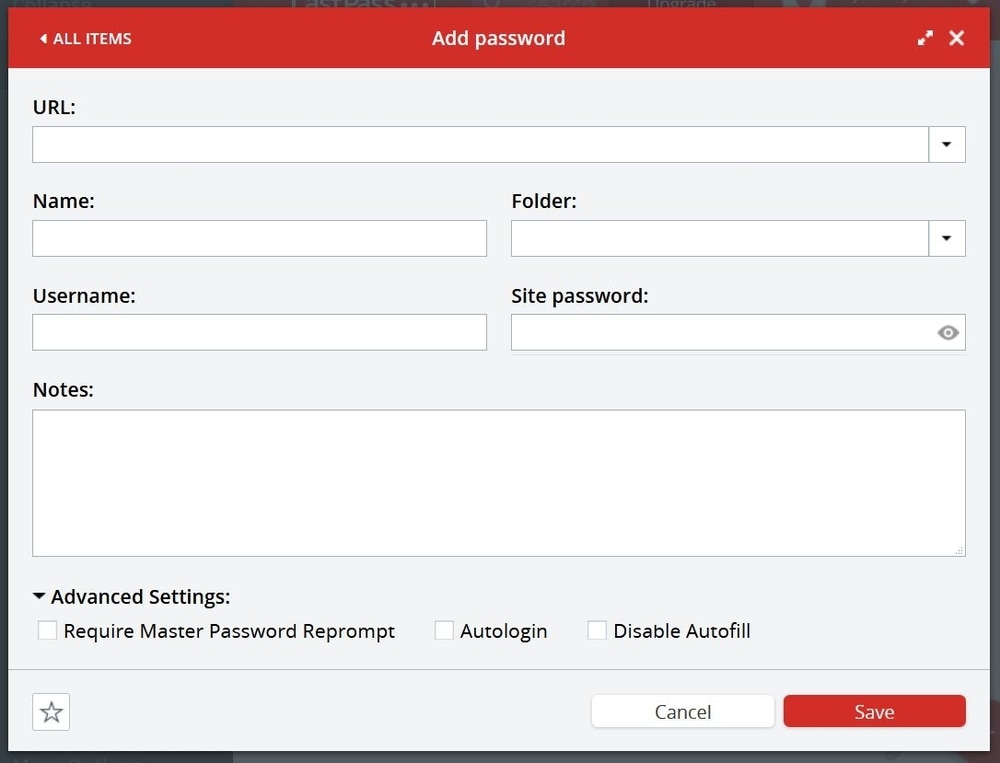
با رفتن به بخش PASSWORD، با ارائه نشانی وب، نام کاربری، رمزعبور، و غیره، می‌توانید به ذخیره و مدیریت حساب‌های عادی خود بپردازید.

فیشینگ lastpass

با رفتن به بخش BANK ACCOUNT نسبت به مدیریت حساب‌های بانکی خود اقدام کنید.

فیشینگ lastpass

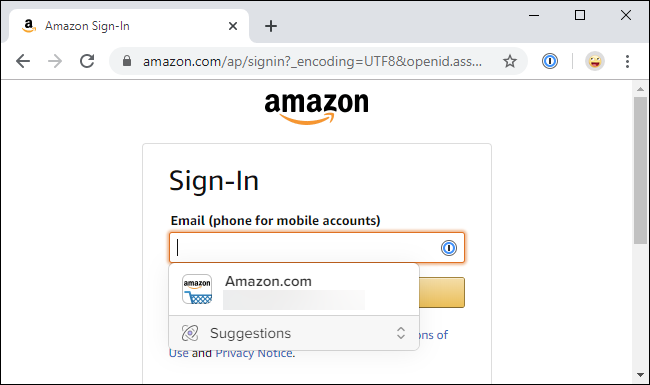
با نصب افزونه این برنامه، به صورت خودکار وارد سایت‌ها شوید.

فیشینگ amazon.com

کارکرد این برنامه در گوشی‌ها

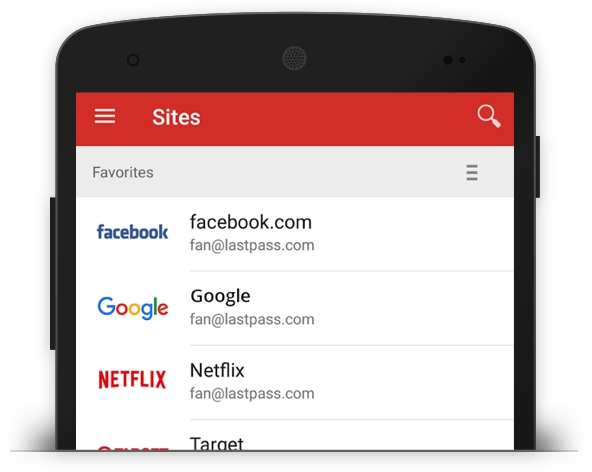
نسخه موبایلی این برنامه برای گوشی‌های هوشمند اندروید، آی‌اواس، و تبلت آی‌پد نیز ساخته شده است، که می‌توانید آن را از فروشگاه گوگل پلی و اپ استور یا سایت رسمی آن دریافت کنید.

فیشینگ lastpass

نکته: در پی بهره بردن از برنامه‌های مدیریت رمزعبور، درواقع اطلاعات خود را در دستان کسانی قرار داده‌اید که نمی‌شناسید، ولی نه آنکه به آنان بی‌اعتماد باشید. ما سفارش می‌کنیم که همه پیشگیری‌های درخور نیاز را انجام بدهید، و چه بهتر که اطلاعات بسیار حساس را تنها پیش خود نگهدارید.

جمع‌بندی

اگر مسائل پیچیده‌اند، شما پیچیده‌تر باشید. سفارش ما به کسانی که در دام فیشینگ گرفتار شدند، این است که به سرعت با پشتیبانی سایت مورد نظر از طریق ایمیل یا تلفنی تماس برقرار کنند، و موضوع را به آنان شرح دهند، تا اقدامات مورد نیاز توسط آنان صورت گیرد. یادتان باشد که در رویارویی با فناوری، تنها به تجربه‌های دیگران بسنده نکنید — کارها را به طور شخصی دنبال کنید.

نوشته فیشینگ چیست و برنامه‌های مدیریت رمزعبور چگونه در مقابله با آن از ما حفاظت می‌کنند؟ اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

فیشینگ چیست و برنامه‌های مدیریت رمزعبور چگونه در مقابله با آن از ما حفاظت می‌کنند؟

phishing

آیا تاکنون اسیر قلاب فیشینگ شده‌اید؟ چه به دردسر افتاده باشید چه خیر، با عجله کردن، تنها وضع را بد یا بدتر خواهید کرد، پس خونسردی خود را حفظ کنید و در ادامه با ما همراه باشید.

فیشینگ phishing

ارزیابی وضعیتی

آیا هک شده‌اید، یا تنها قصد بالا بردن سطح و ارزش اطلاعاتی خود در راستای رویارویی هرچه بهتر با پیچیدگی‌ها را دارید، یا هردو؟ اگر در دام یک کلاهبردار گرفتار شده باشید، بازخوردش برای شما چه بوده است؟ احساس می‌کنید که تجربه‌ای نو به دست آورده‌اید؟ آنان را برای دیگران بازگو کنید.

تلاش کنید تا به سفارش‌های ما در ادامه توجه کنید، حتی اگر خیلی از فناوری و پیچیدگی‌ها و مسائل پیرامون آن چیزی نمی‌دانید.

اگر می‌خواهید انتقامی تهاجمی از کسی بگیرید، پس راه را اشتباه آمده‌اید — ولی ما در گرفتن انتقامی تدافعی به شما کمک خواهیم کرد. انتقام تدافعی یعنی دفاع از خود در برابر حملات غافلگیرکننده بعدی هکرها و شیادان، به مانند فیشینگ. گاهی انجام ندادن برخی از کارها بسیار کوبنده‌تر از برخی اقدامات عملی است.

اگر مایل به کسب اطلاعات بیشتر در مورد هک و هکرها، و فراگیری شیوه‌های حفظ امنیت فردی و حریم خصوصی هستید، پیشنهاد می‌کنیم که این مقاله را بخوانید.

فیشینگ چیست و چگونه کار می‌کند؟

فیشینگ (phishing) برگرفته از واژه fishing به معنی ماهیگیری است — در این عملیات، قربانی نقش ماهی را دارد و هکر نقش ماهیگیر. به عمل پنهان شدن در پوشش اشخاص یا نهادهای رسمی، به منظور سرقت اطلاعات حساس افراد به واسطه‌ها ایمیل‌ها، تماس‌های تلفنی، وب‌سایت‌ها، و غیره، فیشینگ می‌گویند.

بگذارید با یک مثال برای‌تان توضیح بدهیم; فرض کنید که ایمیلی را از کسی دریافت کرده‌اید که ادعا دارد از سوی بانک شما است. در ایمیل نوشته شده که حساب بانکی شما به خطر افتاده، و برای انجام اقدامات امنیتی درخور نیاز، باید روی لینک زیر کلیک کنید. شما روی لینک کلیک می‌کنید و وارد وب‌سایتی می‌شوید که به طور کامل شبیه به وبسایت بانکی شما است.

با عجله در پی امن کردن حساب خود، به سرعت با نوشتن نام کاربری و رمزعبور و شماره حساب بانکی و اطلاعات دیگر خود در کادر پیش رو، می‌کوشید تا وارد حساب خود شوید، و در نهایت می‌شوید، ولی پشت پرده حادثه‌ای رخ داده که از آن بی‌خبر هستید; همه اطلاعاتی که با دستان خود وارد کردید، به یک کلاهبردار فرستاده شدند!

فیشینگ phishing

از خود می‌پرسید چطور چنین چیزی می‌شود؟ بگذارید برای‌تان بسیار ساده و کوتاه شرح بدهیم.

به مراحل کلی حمله زیر به ترتیب توجه کنید:

  1. کلاهبردار وب‌سایتی به طور کامل شبیه به وب‌سایت بانکی مورد نظر خود طراحی می‌کند و برای آن نامی شبیه به نام بانک مورد هدف برمی‌گزیند
  2. او سیستمی برای دریافت اطلاعات (نام کاربری و …) و فرستادن آن‌ها به پایگاه داده (جایی که بتواند آنان را ذخیره کند) برای خود می‌سازد
  3. او ایمیلی تمیز و رسمی آماده می‌کند که حاوی لینک رجوع به وب‌سایت جعلی خود است (همان لینکی که کلیک کردید) و سپس آن را گوشه‌ای ذخیره می‌کند
  4. اهداف (کاربران بانک) مورد نظر خود را برمی‌گزیند (یکی از آنان شما هستید)
  5. او به تک‌تک آنان ایمیل ذخیره‌شده را ارسال می‌کند و شما نیز آن را دریافت می‌کنید
  6. شما پس از دریافت ایمیل، روی لینک داخل آن کلیک می‌کنید و وارد سایت جعلی می‌شوید
  7. در سایت با چند کادر برای وارد کردن اطلاعات کاربری و بانکی خود روبه‌رو می‌شوید و آن‌ها را پر می‌کنید و سپس با فشردن دکمه پیش رو، آنان را ناخواسته به پایگاه داده کلاهبردار ارسال می‌کنید
  8. صفحه وب به‌روز می‌شود، و بی‌آنکه بدانید، وارد سایت اصلی بانک خود می‌شوید (کلاهبردار این کار را برای رد گم کردن انجام داده است)
  9. کلاهبردار از اطلاعات دریافتی شما و ده‌ها تن قربانی دیگر، بهره می‌برد
  10. به قلاب افتادید!

به آرامی و به ساکتی، گول خوردید! سوگواری برای‌تان بهره‌ای نخواهد داشت. متخصصین امنیتی بارها سفارش کرده‌اند که در کلیک کردن بر روی لینک‌هایی که در ایمیل‌ها وجود دارند، نهایت هشیاری را پیشه کنید.

اگر در حساب بانکی‌تان مشکلی ریشه کند یا بانک‌تان کاری با شما داشته باشد، با تلفن شما تماس خواهد گرفت.

در صورتی که تماسی از کسی دریافت کردید که ادعا دارد از طرف بانک شما است و اطلاعات‌تان را خواست، بهتر است گوشی را قطع کنید و خودتان با بانک تماس بگیرید تا از قانونی بودن تماس پیشین اطمینان حاصل کنید.

فیشینگ call scam

از راه‌های گوناگون زیادی می‌توانید گرفتار فیشینگ شوید — شاید با کلیک کردن روی یک لینک، سر از سایتی درآوردید که شبیه به سایت دیجی‌کالا بود — یا سر از صفحه لاگین (login) گوگل درآوردید و با ارائه نام کاربری و رمزعبور خود، به قلاب فیشینگ گرفتار شدید — هر چیزی ممکن است.

چطور با فیشینگ مقابله کنیم؟
یکی از کارهایی که می‌توانید انجام دهید، توجه کردن و مورد بررسی قرار دادن نشانی وب‌سایت‌ها (URL) است.

برای مثال، اگر در بانک ملی ثبت‌نام کرده‌اید و با آن سروکار دارید، از پیش بدانید که دامنه وب‌سایت آن bmi.ir است. ولی سایت‌های فیشینگ هوشمندانه عمل می‌کنند; آنان می‌توانند از دامنه‌های ساده‌ای به مانند bml.ir یا brni.ir استفاده کنند — یا از دامنه‌های پیچیده‌تری به مانند secure.bmi.com.example.com/onlinebanking/login بهره ببرند.

فیشینگ bmi.ir

با دقت بر دامنه بالا، می‌فهمید که نشانی اصلی سایت example.com است.

برخی از وب‌سایت‌‎های فیشینگ، حروف و شماره‌ها را به گونه‌ای در کنار یکدیگر می‌چینند تا نام دامنه شبیه به نام دامنه سایت اصلی شود; به مانند bml و brni. پس همیشه دقت بیشتری را پیش گیرید. ما سفارش می‌کنیم که از مانیتورهای با کیفیت و وضوح بالا بهره ببرید تا دچار خطای دید کمتری در متون شوید.

سفارشی که به شما در مواجه با لینک‌ها می‌کنیم، این است که هرگز روی آن‌ها کلیک چپ نکنید — به جای آن، با کلیک راست روی لینک مورد نظر، گزینه Copy Link Location (لینک درونی را کپی کنید) را انتخاب کنید و سپس در کادر نشانی وب مرورگرها، آن را بچسبانید (paste کنید) و بررسی لازم را روی آن انجام دهید.

به لینک روبه‌رو توجه کنید: https://wikipedia.com پیش از کلیک کردن روی این لینک، گمان می‌کنید که به وب‌سایت ویکی‌پدیا منتقل خواهید شد، ولی اینطور نیست، زیرا درون این متن، در اصل لینک روبه‌رو درج شده است: https://amazon.com که با کلیک بر روی آن، به وب‌سایت آمازون انتقال خواهید یافت. با روشی که به شما گفتیم، می‌توانید لینک درونی را کپی کنید و به جایی بچسبانید تا ببینید در حقیقت به کجا رجوع می‌شود.

برنامه مدیریت رمزعبور چیست و چطور می‌تواند در مقابله با فیشینگ به شما کمک کند؟

با این برنامه‌ها می‌توانید به مدیریت رمزعبورها و دیگر اطلاعات خود بپردازید. با نصب افزونه آن، اطلاعات لاگین وب‌سایت‌هایی که از آنان بازدید کرده‌اید در آن ذخیره می‌شود، و از آن پس، هربار که قصد وارد شدن به وب‌سایت‌ها را داشتید، مدیریت رمزعبور به صورت خودکار اطلاعات نام کاربری و رمزعبور را برای‌تان وارد می‌کند.

ولی اگر وارد وب‌سایت دیگر یا جعلی شدید، برنامه مدیریت رمزعبور اطلاعاتی ارائه نخواهد داد، از این رو در امان خواهید بود. وب‌سایت‌های جعلی شاید برای شما پنهان باشند، ولی در رویارویی با مرورگرها و چنین برنامه‌ها، شانسی ندارند.

فیشینگ lastpass

این برنامه‌ها لایه حفاظتی برای‌تان ایجاد نمی‌کنند، ولی زمانی که با یک سایت فیشینگ روبه‌رو شدید، با ارائه نشدن اطلاعات از جانب آن، هشیار می‌شوید که یک جای کار می‌لنگد.

ناگفته نماند که حتی در صورت استفاده نکردن از این برنامه، اگر اطلاعات لاگین سایتی در مرورگر اینترنت شما ذخیره شده باشد، زمانی که به یک سایت فیشینگ رجوع کنید، پی خواهید برد که با حساب کاربری خود وارد آن نشده‌اید; همین می‌تواند برای‌تان پرسش برانگیز باشد که چرا از پیش در آن واردشده (logged in/signed in) نیستید، در حالی که در آخرین بازدید خود، از آن خارج نشده بودید.

خوبی این برنامه این است که زمانی که می‌خواهید وارد ایمیل یا سایتی شوید، پس از آنکه دامنه را بررسی کرد، نام کاربری و رمزعبور شما را به طور خودکار در آن وارد می‌کند، در نتیجه به روند کار سرعت می‌بخشد.

یکی از این برنامه‌ها LastPass نام دارد، که ویژگی‌های دیگری جدا از آنچه که اشاره کردیم، در اختیار شما می‌گذارد.

پیش از بهره‌گیری از این برنامه، باید یک حساب کاربری برای آن بسازید، سپس از طریق مرورگر اینترنت خود، وارد سایت آن (lastpass.com) شوید و به مدیریت حساب خود بپردازید.

فیشینگ lastpass

پنج آیتم اصلی برای مدیریت وجود دارند، که با رجوع به هریک، می‌توانید اطلاعات شخصی خود را در آن ذخیره کنید:

  • رمزعبور
  • یادداشت امن
  • نشانی
  • کارت پرداخت
  • حساب بانکی

فیشینگ lastpass

با رفتن به بخش PASSWORD، با ارائه نشانی وب، نام کاربری، رمزعبور، و غیره، می‌توانید به ذخیره و مدیریت حساب‌های عادی خود بپردازید.

فیشینگ lastpass

با رفتن به بخش BANK ACCOUNT نسبت به مدیریت حساب‌های بانکی خود اقدام کنید.

فیشینگ lastpass

با نصب افزونه این برنامه، به صورت خودکار وارد سایت‌ها شوید.

فیشینگ amazon.com

کارکرد این برنامه در گوشی‌ها

نسخه موبایلی این برنامه برای گوشی‌های هوشمند اندروید، آی‌اواس، و تبلت آی‌پد نیز ساخته شده است، که می‌توانید آن را از فروشگاه گوگل پلی و اپ استور یا سایت رسمی آن دریافت کنید.

فیشینگ lastpass

نکته: در پی بهره بردن از برنامه‌های مدیریت رمزعبور، درواقع اطلاعات خود را در دستان کسانی قرار داده‌اید که نمی‌شناسید، ولی نه آنکه به آنان بی‌اعتماد باشید. ما سفارش می‌کنیم که همه پیشگیری‌های درخور نیاز را انجام بدهید، و چه بهتر که اطلاعات بسیار حساس را تنها پیش خود نگهدارید.

جمع‌بندی

اگر مسائل پیچیده‌اند، شما پیچیده‌تر باشید. سفارش ما به کسانی که در دام فیشینگ گرفتار شدند، این است که به سرعت با پشتیبانی سایت مورد نظر از طریق ایمیل یا تلفنی تماس برقرار کنند، و موضوع را به آنان شرح دهند، تا اقدامات مورد نیاز توسط آنان صورت گیرد. یادتان باشد که در رویارویی با فناوری، تنها به تجربه‌های دیگران بسنده نکنید — کارها را به طور شخصی دنبال کنید.

نوشته فیشینگ چیست و برنامه‌های مدیریت رمزعبور چگونه در مقابله با آن از ما حفاظت می‌کنند؟ اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟!

کلاهبرداری تلفنی phone fraud

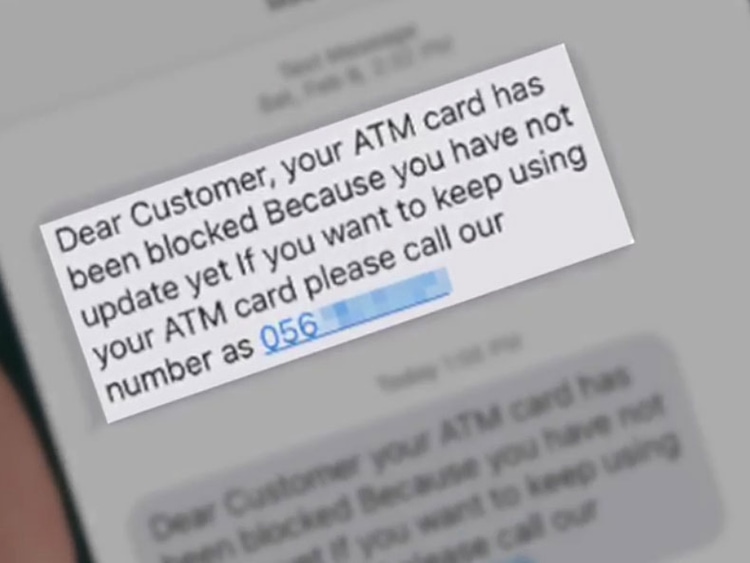
آیا این روزها شماره‌های ناشناس به گوشی‌تان زنگ می‌زنند؟ حق دارید که تعجب کنید یا برای‌تان دلهره‌آور باشد. آن تماس‌ها از سراسر دنیا هستند — کشورهایی که تاکنون یک بار هم به آنجا سفر نکرده‌اید و تماسی نگرفته‌اید. در طول روز با شماره‌های متفاوتی روبه‌رو می‌شوید، که برای چند ثانیه به شما زنگ می‌زنند و سپس قطع می‌کنند. اگر حتی لحظه‌ای از روی خشم، کنجکاوی، دلسوزی، شک و تردید، تحریک به پاسخ دادن یا زنگ زدن به آنان شدید، بهتر است که از تصمیم خود منصرف شوید، و از پیش بدانید که آنان شیادانی بیش نیستند، و این یک کلاهبرداری تلفنی است — در غیر این صورت، پاسخ دادن به آن تماس برای‌تان گران تمام شود.

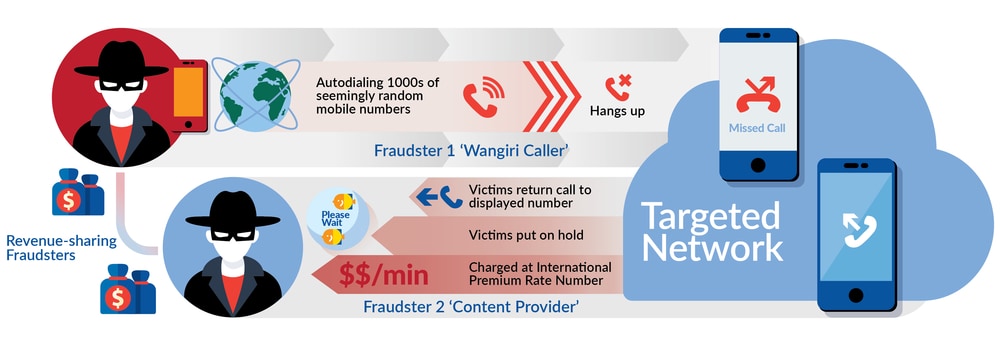
این روش از کلاهبرداری تلفنی را وانگیری نامیده‌اند، که برای تاثیرگذاری، به حس کنجکاوی ذاتی انسان تکیه می‌کند.

بسیاری از مردم به طور طبیعی به تماس‌های از دست رفته خود پاسخ می‌دهند — حتی اگر یک تماس ناشناخته و مشکوک “بین‌المللی” باشد — و همانطور که طبیعت هر کلاهبرداری تلفنی، دسیسه کردن و ایجاد فشار عصبی روی مردم است، اگر مراقب و پیگیر نباشید، این کار به مرور با تماس‌های پی‌درپی در طول روز و هفته، تاثیر ستمگرانه‌اش را بر شما خواهد گذاشت.

phone scam کلاهبرداری تلفنی

چه می‌شود اگر در دام کلاهبرداری تلفنی وانگیری گرفتار شوید؟ فراموش نکنید که تماس‌هایی که دریافت می‌کنید، همگی با شماره‌های ویژه‌ای گرفته می‌شوند که برای سرویس‌های خاصی ارایه شده‌اند، بنابراین هزینه پاسخگویی یا تماس شما با آنان از هر خطی که باشد، بسیار گران‌تر از معمول برای‌تان حساب می‌شود.

اگر به آنان پاسخ دهید، خوراک اولیه را به آنان داده‌اید — ولی بدتر این است که پشت خط در انتظار پاسخ بمانید; انتظار نکشید، انسانی به شما پاسخ نخواهد داد — آن تماس‌ها توسط ربات‌های کامپیوتری گرفته شده‌اند، که فقط به شنیدن صدای بوق، موسیقی، و پیام‌های گمراه‌کننده وادارتان می‌کنند. هرچه بیشتر پشت خط بمانید، هزینه بیشتری برای‌تان آب می‌خورد، و آنان نیز پول بیشتری به جیب می‌زنند.

این کار به کمک روش‌های مهندسی اجتماعی و روانشناسی صورت می‌گیرد. برخی از قربانیان گزارش داده‌اند که پشت خط به آنان گفته شد که برنده جایزه‌ای شده‌اند — که به طور معمول پول بوده است — و برای دستیابی به آن، حاضر بودند که پشت خط انتظار بکشند — ولی جایزه‌ای درکار نبود.

برخی از شیادان، از صبر و تحمل قربانیان سواستفاده کرده، و با پخش یک موسیقی آرامش‌بخش، تلاش بر نگهداری آنان پشت خط می‌کنند، که هرچه طولانی‌تر باشد، پول ناپاک بیشتری به دست می‌آورند.

از کجا آغاز شد

کلاهبرداری تلفنی وانگیری از ژاپن آغاز شد، و در حقیقت یک واژه ژاپنی بوده که به معنی “تک زنگ” است. همانطور که از نامش پیداست، این یک کلاهبرداری تلفنی “بین‌المللی” به حساب می‌آید، که از قربانیان سراسر جهان تاکنون خوراک و رشد کرده است.

هشدارهایی از طرف “رسانه‌های دنیا” به مردم درباره وانگیری داده شد، ولی شوربختانه تعداد اندکی آن را جدی گرفتند، و تعدادی ناخواسته گرفتار شدند.
کلاهبرداری تلفنی phone fraud

تماس‌های دریافتی می‌تواند از هر مکانی باشد — از قاره آمریکا گرفته، تا اروپا و آسیا — ولی اگر پشت یکی از همین خط‌ها، ناآگاهانه به گفتگو با شخصی پرداختید که به فارسی صحبت می‌کرد، هرگز این اطمینان را به خود ندهید که آن فرد یک ایرانی است، یا در حوزه تمدنی ایران (کشورهای منطقه) وجود دارد — او می‌‎تواند در هر جایی وجود داشته باشد.

بنابراین، گول زبان و نوع گفتار شیادان را نخورید. شاید او با شما بگوید و بخندد، ولی وقتی که به قبض یا شارژ تلفن خود نگاهی انداختید، اگر گریه نکنید، بی‌گمان لبخند نخواهید زد.

امروز، دشمنان در پوشش بهترین دوستانی که تابحال نداشته‌اید ظاهر می‌شوند. اگر از کلاهبرداری تلفنی وانگیری ترسی ندارید، حداقل آن را جدی بگیرید.

چگونه از خود محافظت کنید
راهی جز خودداری کردن از پاسخ دادن به تماس‌های ناشناسی که از جانب افراد جامعه‌گریخته‌ای گرفته می‌شوند، وجود ندارد — مخصوصا وقتی که یک تماس “بین‌المللی” باشد.

سرشماره و شماره تماس‌های گرفته‌شده را مورد بررسی قرار دهید — اگر داخلی نبودند، پاسخ ندهید.

بی‌دلیل نیست که شخصی با تماس‌های پی‌درپی قصد صحبت کردن با شما را دارد، ولی پیش از آنکه دلیل شیادان را بدانید، از خود بپرسید که به طور اساسی چه ربطی میان من و آن شماره ناشناس وجود دارد؟ آیا از پاسخ ندادن به آن پشیمان خواهم شد؟ آیا از پاسخ دادن به آن نفعی خواهم برد؟

پیش از آنکه با رویدادی روبه‌رو شوید، مسائل مربوط به خود و آن رویداد را با یکدیگر بسنجید; ممکن است شما کسی باشید که دائم در حال برقرار کردن ارتباط “بین‌المللی” با دیگران است، پس می‌طلبد که در پاسخگویی، بیش از کسی که تاکنون در زندگی خود تماس “بین‌المللی” نداشته است، مراقب باشید.

اگر با تماس مشکوکی مواجه شدید، شماره آن را بدون متون اضافه در اینترنت جستجو کنید، تا اگر اشخاص دیگری همانند شما از دریافت چنین شماره‌ای ابراز نظر کرده‌اند و در چنین وضعیتی هستند، آنان را بیابید، تا شاید در تصحیح اینکه یک کلاهبرداری تلفنی در کار است، کمک شایانی به شما باشد.

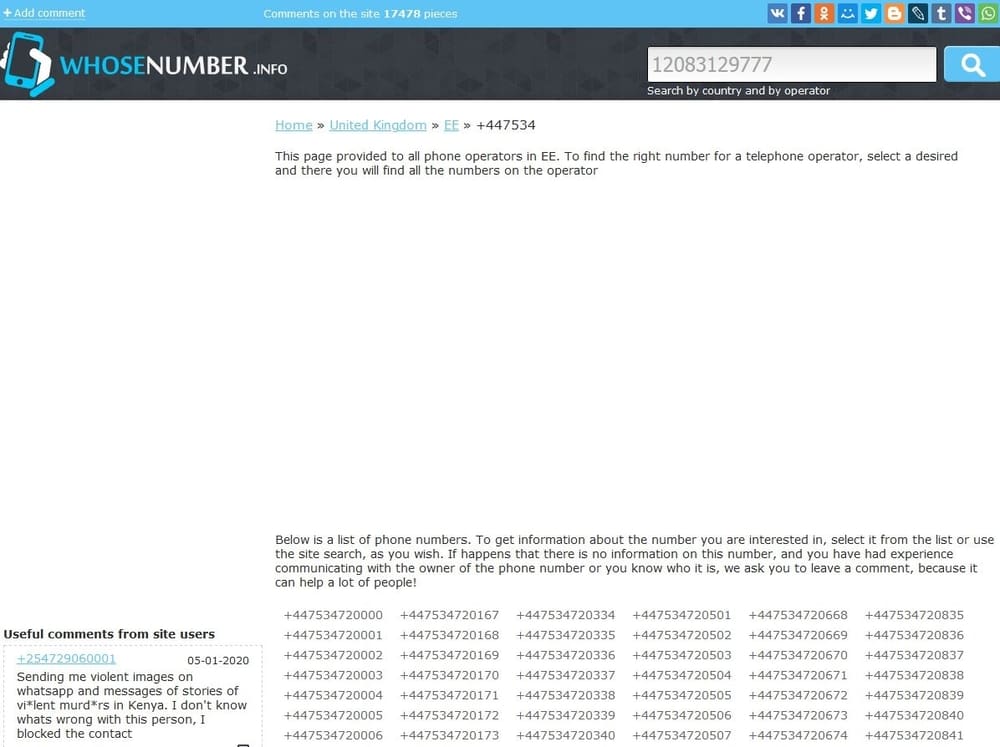
همچنان می‌توانید شماره‌ها را در وب‌سایت‌های مربوطه مورد پیگیری قرار دهید; برای مثال، اگر شماره ۴۴۷۵۳۴۷۲۰۳۳۸+ را در whosenumber.info جستجو کنید، متوجه خواهید شد که آن خط متعلق به کشور انگلیس است.
کلاهبرداری تلفنی whosenumber.info

ولی چیز دیگری هم وجود دارد; بسیاری از کاربران گزارش داده‌اند که تصاویری با محتوای زشت و غیراخلاقی از جانب شماره‌های ناشناس در پیام‌رسان‌هایی به مانند واتسپ دریافت می‌کنند — آن محتوا می‌تواند در راستای تبلیغ برای برخی از فرقه‌ها باشد، می‌تواند در راستای تحریک افراد ضعیف باشد، می‌تواند هر چیز بد دیگری باشد.

به محض رویارویی با آنان، شماره فرستنده را مسدود (Block) و گزارش (Report) کنید، و سپس به پلیس فتا اطلاع دهید.

اگر خود را در معرض دریافت پشت‌سرهم شماره‌های ناشناس دیدید، تغییر خط تلفن شاید یک راه خلاصی باشد، ولی به طور قطعی برای‌تان گران تمام می‌شود، از آنجایی که بسیاری از دوستان، همکاران، خانواده، و افراد، ارتباط خود با شما را به طور موقت از دست خواهند داد، و باید تلاش کنید تا آنان را از خط جدید خود آگاه کنید، جدا از پولی که باید بابت آن بپردازید.

ولی برای برخی، گذشتن از یک شماره، بسیار دردسرساز خواهد بود; به شماره‌هایی که در بخش “تماس با ما” وب‌سایت‌ها، و آنانی که در تبلیغات گوناگون وجود دارند و بابت‌شان هزینه‌ها پرداخت شده، فکر کنید — اگر صاحبان آنها نیز به مانند دیگران گرفتار تماس‌های مزاحمت‌آمیز کلاهبرداران شوند، کاری بس سخت‌تر در پیش دارند، و تغییر شماره بسیار به ضررشان تمام می‌شود.

چگونه به اطلاعات شما دست یافتند

اگر برای‌تان جای سوال است که چطور شیادان به شماره شما دست یافته‌اند، باید بدانید که وقتی در وب‌سایت یا اپلیکیشنی شماره خود را به هر منظور وارد می‌کنید و در اختیار سرویس‌دهنده قرار می‌دهید، فرصت‌طلبان به روش‌های قانونی یا غیرقانونی اقدام به دریافت یا دزدیدن پایگاه‌های داده سایت‌ها می‌کنند، که حاوی همه اطلاعات کاربران از جمله شماره تلفن آنان می‌باشند — بلایی که همیشه بر سر ایمیل‌های کاربران آمده است.

طی سال‌های گذشته، به دلیل بی‌کفایتی و بی‌مسئولیتی بسیاری از ارائه‌دهندگان در حفظ مسائل امنیتی سیستمی، میلیون‌ها تن از افراد گوناگون دنیا، با نشت اطلاعات حساس خود در اینترنت روبه‌رو شدند.

کلاهبرداری تلفنی Blockchain

در اوایل امسال، شاهد آن بودیم که افرادی به صورت غیرمجاز به پایگاه داده شرکتی به نام People Data Labs دسترسی پیدا کردند، که حاوی بیش از ۱.۲ میلیارد سابقه اطلاعاتی کاربران به مانند ایمیل‌ها، شماره تامین اجتماعی، و شماره تما‌س‌ها بود.

همچنان وب‌سایت‌هایی وجود دارند که با گرفتن ایمیل یا شماره‌تلفن شما، به جستجوی اطلاعات شما می‌پردازند و در صورت نشت یا عدم نشت آنان در اینترنت، در پیامی به شما اطلاع می‌دهند — حتی به آنان نیز اعتماد نکنید.

تحت هر شرایطی که باشد، به وب‌سایت‌های خارجی، و وب‌سایت‌های ناشناخته داخلی اعتماد نکنید.

می‌توانید از اوپراتور خود بخواهید که همه تماس‌های “بین‌المللی” را مسدود کند تا مشکل ریشه‌کن شود.

ممکن است گوشی‌تان قابلیتی برای خنثی‌سازی همه تماس‌های ناشناخته در خود داشته باشد، که می‌توانید از آن استفاده کنید.

چه کنید اگر در دام آنان گرفتار شدید
اگر به یکی از تماس‌های وانگیری پاسخ دادید و پشت خط انتظار کشیدید، پیشنهاد می‌کنیم که با اوپراتور خود تماس بگیرید و این موضوع را با آنان در میان بگذارید تا شاید مبلغ کسرشده از حساب، یا افزوده‌شده به قبض ماهانه را نادیده بگیرند.

اگر در یکی از تماس‌های دریافتی یا محتوایی که به واسطه پیام‌رسان‌ها به شما فرستاده شدند، تهدید شدید یا احساس تهدید شدن کردید، به پلیس فتا گزارش دهید تا به طور قطعی و جدی موضوع را پیگیری کند.
کلاهبرداری تلفنی phone scam

جمع‌بندی
عدم دقت شما در رویارویی با چنین مسائل، و گزارش ندادن مشکل‌تان به نهادهای مربوطه، نه تنها خودتان را گرفتار می‌کند، بلکه شیادان را قدمی به پیروزی نزدیک می‌کند.

پیش از آنکه کار به مرحله بروز مشکل برسد، مراقب باشید که ایمیل، شماره‌تلفن، اطلاعات کاربری، اطلاعات شهروندی، و هر چیز مهم دیگری را به دست افراد و وب‌سایت‌های ناشناخته و بی‌ربط نسپارید.

در وب‌سایت‌هایی که نمی‌شناسید، هرگز ثبت‌نام نکنید. برای مرورگر اینترنت خود رمزعبور بگذارید و اطلاعات درون کوکی‌ها را روزی یک بار پاک کنید، از نرم‌افزارهای غیر رسمی در کامپیوتر و گوشی خود استفاده نکنید، اطلاعات حساب‌های کاربری خود را هرگز در کامنت‌ها (و حتی پیام‌های خصوصی) برای دیگران فاش نکنید.

اینها کمترین اقداماتی هستند که باید از جانب شما انجام بگیرند، و باقی ماجرا به دوش سرویس‌دهندگان است که وظیفه دارند تا از اطلاعات شما به خوبی پاسداری کنند.

نوشته کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟! اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.