نشان پلیس فتا در صفحات مجازی؛ اعتبار واقعی یا تله کلاهبرداری؟

پلیس فتا هشدار داد برخی افراد و صفحات مجازی با سوءاستفاده از نام و نشان این نهاد، ادعای دریافت مجوز فعالیت می‌کنند تا اعتماد کاربران را جلب کنند؛ درحالی‌که این پلیس به‌صورت مستقیم برای هیچ وب‌سایت یا صفحه‌ای مجوز صادر نمی‌کند.

سرهنگ جواد مختاررضایی، معاون فرهنگی و اجتماعی پلیس فتا فراجا، با اشاره به افزایش روش‌های فریب کاربران در فضای مجازی اعلام کرد برخی افراد با استفاده از عنوان و نشان پلیس فتا، خود را مجموعه‌هایی دارای مجوز یا تحت نظارت این پلیس معرفی می‌کنند.

به گفته او، این افراد معمولاً از چنین ادعاهایی برای جلب اعتماد مخاطبان و پیشبرد فعالیت‌های کلاهبردارانه استفاده می‌کنند. تبلیغ خدماتی مانند دریافت وام فوری، کاریابی و استخدام، سرمایه‌گذاری در بازار رمزارزها و خریدوفروش طلا از جمله حوزه‌هایی است که ممکن است با این شیوه مورد سوءاستفاده قرار بگیرد.

مختاررضایی تأکید کرد پلیس فتا به هیچ کانال، صفحه شبکه اجتماعی یا وب‌سایتی به‌صورت مستقیم مجوز فعالیت نمی‌دهد. بنابراین، وجود نشان این پلیس در یک صفحه یا ادعای دریافت مجوز از آن، به‌تنهایی هیچ اعتباری برای کسب‌وکار مربوطه ایجاد نمی‌کند و نباید مبنای اعتماد کاربران قرار بگیرد.

نحوه گزارش صفحات مشکوک به پلیس فتا

معاون فرهنگی و اجتماعی پلیس فتا از شهروندان خواست هنگام مواجهه با صفحات و مجموعه‌هایی که از نام این پلیس برای جلب اعتماد استفاده می‌کنند، با احتیاط رفتار کنند و موارد مشکوک را گزارش دهند.

کاربران می‌توانند گزارش‌های خود را از طریق وب‌سایت رسمی پلیس فتا به نشانی policefata.ir یا مرکز امداد و فوریت‌های سایبری ثبت کنند.

این مقام انتظامی بار دیگر تأکید کرد که ادعای برخورداری از مجوز پلیس فتا، به‌تنهایی نشانه اعتبار یک کسب‌وکار اینترنتی نیست و کاربران باید از اعتماد به چنین ادعاهایی خودداری کنند.

نوشته نشان پلیس فتا در صفحات مجازی؛ اعتبار واقعی یا تله کلاهبرداری؟ اولین بار در آی‌ تی‌ رسان منتشر شد.

هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا

پلیس فتا درباره افزایش کلاهبرداری با استفاده از اعتبار خرید پلتفرم‌هایی مانند اسنپ‌پی، دیجی‌پی و تارا هشدار داد. بر اساس اعلام این پلیس، مجرمان سایبری با دو روش اصلی شامل فریب کاربران برای دریافت کدهای پیامکی و ارسال لینک‌ها یا فایل‌های آلوده، به حساب‌های اعتباری شهروندان دسترسی پیدا می‌کنند.

سرهنگ جواد مختاررضایی، معاون اجتماعی پلیس فتا، با اشاره به افزایش گزارش‌های مرتبط با این نوع کلاهبرداری توضیح داد که هدف مجرمان، سوءاستفاده از اعتبار خرید شهروندان است. در روش نخست، کلاهبرداران با ترفندهای مختلف افراد را متقاعد می‌کنند کد تأیید پیامکی خود را در اختیار آن‌ها قرار دهند. در روش دوم نیز با ارسال لینک یا فایل مخرب، زمینه نصب بدافزار و دسترسی غیرمجاز به تلفن همراه قربانی را فراهم می‌کنند.

کلاهبرداری با کد پیامکی؛ از وعده جایزه تا فعال‌سازی اعتبار

به گفته معاون اجتماعی پلیس فتا، بررسی پرونده‌ها و تماس‌های ثبت‌شده در مرکز فوریت‌های سایبری نشان می‌دهد مجرمان از بهانه‌هایی مانند برنده‌شدن در قرعه‌کشی، دریافت جایزه، تخفیف ویژه یا فعال‌سازی اعتبار استفاده می‌کنند تا کد پیامکی کاربران را به دست آورند.

این کدها ممکن است برای ثبت‌نام یا ورود به حساب کاربری در سرویس‌های خرید اعتباری کاربرد داشته باشند. در نتیجه، اعلام آن‌ها به افراد ناشناس می‌تواند امکان دسترسی غیرمجاز به حساب یا ایجاد حساب جدید به نام قربانی را فراهم کند.

پلیس فتا

مختاررضایی تأکید کرد که خطر این شیوه فقط کاربران فعلی اسنپ‌پی، دیجی‌پی و تارا را تهدید نمی‌کند. حتی افرادی که پیش‌تر از این خدمات استفاده نکرده‌اند نیز ممکن است هدف قرار بگیرند؛ زیرا مجرمان می‌توانند با تکمیل مراحل احراز هویت و دریافت اعتبار، به نام آن‌ها خرید انجام دهند.

نکته مهم این است که در چنین شرایطی، بدهی خرید و اقساط ممکن است به نام فرد قربانی ثبت شود. بنابراین، نداشتن موجودی در حساب بانکی یا حتی نداشتن حساب قبلی در این پلتفرم‌ها لزوماً مانع سوءاستفاده از اعتبار خرید نخواهد شد.

سرقت اعتبار خرید با نصب بدافزار روی گوشی

روش دوم کلاهبرداران بر پایه انتشار لینک‌ها و فایل‌های آلوده است. این لینک‌ها معمولاً با عناوینی مانند مشاهده ابلاغیه، دریافت جایزه، فعال‌سازی اعتبار یا پیگیری سفارش برای کاربران ارسال می‌شوند.

اگر فرد روی لینک ناشناس کلیک کند و فایل مخرب را نصب کند، ممکن است دسترسی غیرمجاز به تلفن همراه و پیامک‌های دریافتی او فراهم شود. در این حالت، مهاجم می‌تواند کدهای تأیید را بدون نیاز به دریافت مستقیم از قربانی سرقت کند و برای ورود به حساب‌های کاربری یا ثبت‌نام در سرویس‌های اعتباری به کار ببرد.

توصیه‌های پلیس فتا برای جلوگیری از کلاهبرداری اعتباری

معاون اجتماعی پلیس فتا برای پیشگیری از این حملات، از شهروندان خواست کدهای ورود و ثبت‌نام پیامکی را در اختیار هیچ فردی قرار ندهند و پیش از هر اقدامی، متن کامل پیامک‌های دریافتی را بررسی کنند.

مهم‌ترین توصیه‌های امنیتی در این زمینه عبارت‌اند از:

  • کدهای تأیید پیامکی را حتی در صورت دریافت درخواست از طرف افراد مدعی نمایندگی شرکت‌ها، در اختیار دیگران قرار ندهید.
  • روی لینک‌های ناشناس با موضوعاتی مانند دریافت جایزه، مشاهده ابلاغیه یا فعال‌سازی اعتبار کلیک نکنید.
  • از نصب فایل‌های ارسال‌شده در پیام‌رسان‌ها و منابع نامعتبر خودداری کنید.
  • پیامک‌های مربوط به ورود، ثبت‌نام، خرید و فعال‌سازی اعتبار را با دقت بررسی کنید.
  • در صورت مشاهده خرید، فعال‌سازی اعتبار یا اقساط ناشناس، موضوع را سریعاً از طریق پشتیبانی رسمی سرویس پیگیری کنید.

مختاررضایی همچنین یادآور شد که سوءاستفاده از نام اسنپ‌پی، دیجی‌پی، تارا یا سایر شرکت‌ها لزوماً به معنای هک شدن زیرساخت‌های این پلتفرم‌ها نیست و ممکن است مجرمان با فریب کاربران یا آلوده کردن تلفن همراه آن‌ها به اطلاعات موردنیاز دسترسی پیدا کنند.

در صورت مشاهده خرید یا اقساط ناشناس چه باید کرد؟

پلیس فتا توصیه می‌کند اگر کد تأیید در اختیار فرد دیگری قرار گرفته یا پیامک مربوط به خرید و فعال‌سازی اعتبار بدون اطلاع کاربر دریافت شده است، موضوع بلافاصله از طریق پشتیبانی رسمی پلتفرم مربوطه پیگیری شود تا امکان بررسی حساب و جلوگیری از سوءاستفاده فراهم شود.

همچنین اگر احتمال نصب بدافزار روی گوشی وجود دارد، بهتر است پیگیری حساب‌های کاربری با استفاده از دستگاهی امن انجام شود. حفظ پیامک‌ها، لینک‌ها و سایر مستندات نیز برای بررسی پرونده اهمیت دارد.

شهروندان می‌توانند موارد مشکوک و جرایم سایبری را از طریق شماره ۰۹۶۳۸۰، مرکز فوریت‌های سایبری پلیس فتا، گزارش کنند.

نوشته هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا اولین بار در آی‌ تی‌ رسان منتشر شد.

هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا

پلیس فتا درباره افزایش کلاهبرداری با استفاده از اعتبار خرید پلتفرم‌هایی مانند اسنپ‌پی، دیجی‌پی و تارا هشدار داد. بر اساس اعلام این پلیس، مجرمان سایبری با دو روش اصلی شامل فریب کاربران برای دریافت کدهای پیامکی و ارسال لینک‌ها یا فایل‌های آلوده، به حساب‌های اعتباری شهروندان دسترسی پیدا می‌کنند.

سرهنگ جواد مختاررضایی، معاون اجتماعی پلیس فتا، با اشاره به افزایش گزارش‌های مرتبط با این نوع کلاهبرداری توضیح داد که هدف مجرمان، سوءاستفاده از اعتبار خرید شهروندان است. در روش نخست، کلاهبرداران با ترفندهای مختلف افراد را متقاعد می‌کنند کد تأیید پیامکی خود را در اختیار آن‌ها قرار دهند. در روش دوم نیز با ارسال لینک یا فایل مخرب، زمینه نصب بدافزار و دسترسی غیرمجاز به تلفن همراه قربانی را فراهم می‌کنند.

کلاهبرداری با کد پیامکی؛ از وعده جایزه تا فعال‌سازی اعتبار

به گفته معاون اجتماعی پلیس فتا، بررسی پرونده‌ها و تماس‌های ثبت‌شده در مرکز فوریت‌های سایبری نشان می‌دهد مجرمان از بهانه‌هایی مانند برنده‌شدن در قرعه‌کشی، دریافت جایزه، تخفیف ویژه یا فعال‌سازی اعتبار استفاده می‌کنند تا کد پیامکی کاربران را به دست آورند.

این کدها ممکن است برای ثبت‌نام یا ورود به حساب کاربری در سرویس‌های خرید اعتباری کاربرد داشته باشند. در نتیجه، اعلام آن‌ها به افراد ناشناس می‌تواند امکان دسترسی غیرمجاز به حساب یا ایجاد حساب جدید به نام قربانی را فراهم کند.

پلیس فتا

مختاررضایی تأکید کرد که خطر این شیوه فقط کاربران فعلی اسنپ‌پی، دیجی‌پی و تارا را تهدید نمی‌کند. حتی افرادی که پیش‌تر از این خدمات استفاده نکرده‌اند نیز ممکن است هدف قرار بگیرند؛ زیرا مجرمان می‌توانند با تکمیل مراحل احراز هویت و دریافت اعتبار، به نام آن‌ها خرید انجام دهند.

نکته مهم این است که در چنین شرایطی، بدهی خرید و اقساط ممکن است به نام فرد قربانی ثبت شود. بنابراین، نداشتن موجودی در حساب بانکی یا حتی نداشتن حساب قبلی در این پلتفرم‌ها لزوماً مانع سوءاستفاده از اعتبار خرید نخواهد شد.

سرقت اعتبار خرید با نصب بدافزار روی گوشی

روش دوم کلاهبرداران بر پایه انتشار لینک‌ها و فایل‌های آلوده است. این لینک‌ها معمولاً با عناوینی مانند مشاهده ابلاغیه، دریافت جایزه، فعال‌سازی اعتبار یا پیگیری سفارش برای کاربران ارسال می‌شوند.

اگر فرد روی لینک ناشناس کلیک کند و فایل مخرب را نصب کند، ممکن است دسترسی غیرمجاز به تلفن همراه و پیامک‌های دریافتی او فراهم شود. در این حالت، مهاجم می‌تواند کدهای تأیید را بدون نیاز به دریافت مستقیم از قربانی سرقت کند و برای ورود به حساب‌های کاربری یا ثبت‌نام در سرویس‌های اعتباری به کار ببرد.

توصیه‌های پلیس فتا برای جلوگیری از کلاهبرداری اعتباری

معاون اجتماعی پلیس فتا برای پیشگیری از این حملات، از شهروندان خواست کدهای ورود و ثبت‌نام پیامکی را در اختیار هیچ فردی قرار ندهند و پیش از هر اقدامی، متن کامل پیامک‌های دریافتی را بررسی کنند.

مهم‌ترین توصیه‌های امنیتی در این زمینه عبارت‌اند از:

  • کدهای تأیید پیامکی را حتی در صورت دریافت درخواست از طرف افراد مدعی نمایندگی شرکت‌ها، در اختیار دیگران قرار ندهید.
  • روی لینک‌های ناشناس با موضوعاتی مانند دریافت جایزه، مشاهده ابلاغیه یا فعال‌سازی اعتبار کلیک نکنید.
  • از نصب فایل‌های ارسال‌شده در پیام‌رسان‌ها و منابع نامعتبر خودداری کنید.
  • پیامک‌های مربوط به ورود، ثبت‌نام، خرید و فعال‌سازی اعتبار را با دقت بررسی کنید.
  • در صورت مشاهده خرید، فعال‌سازی اعتبار یا اقساط ناشناس، موضوع را سریعاً از طریق پشتیبانی رسمی سرویس پیگیری کنید.

مختاررضایی همچنین یادآور شد که سوءاستفاده از نام اسنپ‌پی، دیجی‌پی، تارا یا سایر شرکت‌ها لزوماً به معنای هک شدن زیرساخت‌های این پلتفرم‌ها نیست و ممکن است مجرمان با فریب کاربران یا آلوده کردن تلفن همراه آن‌ها به اطلاعات موردنیاز دسترسی پیدا کنند.

در صورت مشاهده خرید یا اقساط ناشناس چه باید کرد؟

پلیس فتا توصیه می‌کند اگر کد تأیید در اختیار فرد دیگری قرار گرفته یا پیامک مربوط به خرید و فعال‌سازی اعتبار بدون اطلاع کاربر دریافت شده است، موضوع بلافاصله از طریق پشتیبانی رسمی پلتفرم مربوطه پیگیری شود تا امکان بررسی حساب و جلوگیری از سوءاستفاده فراهم شود.

همچنین اگر احتمال نصب بدافزار روی گوشی وجود دارد، بهتر است پیگیری حساب‌های کاربری با استفاده از دستگاهی امن انجام شود. حفظ پیامک‌ها، لینک‌ها و سایر مستندات نیز برای بررسی پرونده اهمیت دارد.

شهروندان می‌توانند موارد مشکوک و جرایم سایبری را از طریق شماره ۰۹۶۳۸۰، مرکز فوریت‌های سایبری پلیس فتا، گزارش کنند.

نوشته هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا اولین بار در آی‌ تی‌ رسان منتشر شد.

هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا

پلیس فتا درباره افزایش کلاهبرداری با استفاده از اعتبار خرید پلتفرم‌هایی مانند اسنپ‌پی، دیجی‌پی و تارا هشدار داد. بر اساس اعلام این پلیس، مجرمان سایبری با دو روش اصلی شامل فریب کاربران برای دریافت کدهای پیامکی و ارسال لینک‌ها یا فایل‌های آلوده، به حساب‌های اعتباری شهروندان دسترسی پیدا می‌کنند.

سرهنگ جواد مختاررضایی، معاون اجتماعی پلیس فتا، با اشاره به افزایش گزارش‌های مرتبط با این نوع کلاهبرداری توضیح داد که هدف مجرمان، سوءاستفاده از اعتبار خرید شهروندان است. در روش نخست، کلاهبرداران با ترفندهای مختلف افراد را متقاعد می‌کنند کد تأیید پیامکی خود را در اختیار آن‌ها قرار دهند. در روش دوم نیز با ارسال لینک یا فایل مخرب، زمینه نصب بدافزار و دسترسی غیرمجاز به تلفن همراه قربانی را فراهم می‌کنند.

کلاهبرداری با کد پیامکی؛ از وعده جایزه تا فعال‌سازی اعتبار

به گفته معاون اجتماعی پلیس فتا، بررسی پرونده‌ها و تماس‌های ثبت‌شده در مرکز فوریت‌های سایبری نشان می‌دهد مجرمان از بهانه‌هایی مانند برنده‌شدن در قرعه‌کشی، دریافت جایزه، تخفیف ویژه یا فعال‌سازی اعتبار استفاده می‌کنند تا کد پیامکی کاربران را به دست آورند.

این کدها ممکن است برای ثبت‌نام یا ورود به حساب کاربری در سرویس‌های خرید اعتباری کاربرد داشته باشند. در نتیجه، اعلام آن‌ها به افراد ناشناس می‌تواند امکان دسترسی غیرمجاز به حساب یا ایجاد حساب جدید به نام قربانی را فراهم کند.

پلیس فتا

مختاررضایی تأکید کرد که خطر این شیوه فقط کاربران فعلی اسنپ‌پی، دیجی‌پی و تارا را تهدید نمی‌کند. حتی افرادی که پیش‌تر از این خدمات استفاده نکرده‌اند نیز ممکن است هدف قرار بگیرند؛ زیرا مجرمان می‌توانند با تکمیل مراحل احراز هویت و دریافت اعتبار، به نام آن‌ها خرید انجام دهند.

نکته مهم این است که در چنین شرایطی، بدهی خرید و اقساط ممکن است به نام فرد قربانی ثبت شود. بنابراین، نداشتن موجودی در حساب بانکی یا حتی نداشتن حساب قبلی در این پلتفرم‌ها لزوماً مانع سوءاستفاده از اعتبار خرید نخواهد شد.

سرقت اعتبار خرید با نصب بدافزار روی گوشی

روش دوم کلاهبرداران بر پایه انتشار لینک‌ها و فایل‌های آلوده است. این لینک‌ها معمولاً با عناوینی مانند مشاهده ابلاغیه، دریافت جایزه، فعال‌سازی اعتبار یا پیگیری سفارش برای کاربران ارسال می‌شوند.

اگر فرد روی لینک ناشناس کلیک کند و فایل مخرب را نصب کند، ممکن است دسترسی غیرمجاز به تلفن همراه و پیامک‌های دریافتی او فراهم شود. در این حالت، مهاجم می‌تواند کدهای تأیید را بدون نیاز به دریافت مستقیم از قربانی سرقت کند و برای ورود به حساب‌های کاربری یا ثبت‌نام در سرویس‌های اعتباری به کار ببرد.

توصیه‌های پلیس فتا برای جلوگیری از کلاهبرداری اعتباری

معاون اجتماعی پلیس فتا برای پیشگیری از این حملات، از شهروندان خواست کدهای ورود و ثبت‌نام پیامکی را در اختیار هیچ فردی قرار ندهند و پیش از هر اقدامی، متن کامل پیامک‌های دریافتی را بررسی کنند.

مهم‌ترین توصیه‌های امنیتی در این زمینه عبارت‌اند از:

  • کدهای تأیید پیامکی را حتی در صورت دریافت درخواست از طرف افراد مدعی نمایندگی شرکت‌ها، در اختیار دیگران قرار ندهید.
  • روی لینک‌های ناشناس با موضوعاتی مانند دریافت جایزه، مشاهده ابلاغیه یا فعال‌سازی اعتبار کلیک نکنید.
  • از نصب فایل‌های ارسال‌شده در پیام‌رسان‌ها و منابع نامعتبر خودداری کنید.
  • پیامک‌های مربوط به ورود، ثبت‌نام، خرید و فعال‌سازی اعتبار را با دقت بررسی کنید.
  • در صورت مشاهده خرید، فعال‌سازی اعتبار یا اقساط ناشناس، موضوع را سریعاً از طریق پشتیبانی رسمی سرویس پیگیری کنید.

مختاررضایی همچنین یادآور شد که سوءاستفاده از نام اسنپ‌پی، دیجی‌پی، تارا یا سایر شرکت‌ها لزوماً به معنای هک شدن زیرساخت‌های این پلتفرم‌ها نیست و ممکن است مجرمان با فریب کاربران یا آلوده کردن تلفن همراه آن‌ها به اطلاعات موردنیاز دسترسی پیدا کنند.

در صورت مشاهده خرید یا اقساط ناشناس چه باید کرد؟

پلیس فتا توصیه می‌کند اگر کد تأیید در اختیار فرد دیگری قرار گرفته یا پیامک مربوط به خرید و فعال‌سازی اعتبار بدون اطلاع کاربر دریافت شده است، موضوع بلافاصله از طریق پشتیبانی رسمی پلتفرم مربوطه پیگیری شود تا امکان بررسی حساب و جلوگیری از سوءاستفاده فراهم شود.

همچنین اگر احتمال نصب بدافزار روی گوشی وجود دارد، بهتر است پیگیری حساب‌های کاربری با استفاده از دستگاهی امن انجام شود. حفظ پیامک‌ها، لینک‌ها و سایر مستندات نیز برای بررسی پرونده اهمیت دارد.

شهروندان می‌توانند موارد مشکوک و جرایم سایبری را از طریق شماره ۰۹۶۳۸۰، مرکز فوریت‌های سایبری پلیس فتا، گزارش کنند.

نوشته هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا اولین بار در آی‌ تی‌ رسان منتشر شد.

هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا

پلیس فتا درباره افزایش کلاهبرداری با استفاده از اعتبار خرید پلتفرم‌هایی مانند اسنپ‌پی، دیجی‌پی و تارا هشدار داد. بر اساس اعلام این پلیس، مجرمان سایبری با دو روش اصلی شامل فریب کاربران برای دریافت کدهای پیامکی و ارسال لینک‌ها یا فایل‌های آلوده، به حساب‌های اعتباری شهروندان دسترسی پیدا می‌کنند.

سرهنگ جواد مختاررضایی، معاون اجتماعی پلیس فتا، با اشاره به افزایش گزارش‌های مرتبط با این نوع کلاهبرداری توضیح داد که هدف مجرمان، سوءاستفاده از اعتبار خرید شهروندان است. در روش نخست، کلاهبرداران با ترفندهای مختلف افراد را متقاعد می‌کنند کد تأیید پیامکی خود را در اختیار آن‌ها قرار دهند. در روش دوم نیز با ارسال لینک یا فایل مخرب، زمینه نصب بدافزار و دسترسی غیرمجاز به تلفن همراه قربانی را فراهم می‌کنند.

کلاهبرداری با کد پیامکی؛ از وعده جایزه تا فعال‌سازی اعتبار

به گفته معاون اجتماعی پلیس فتا، بررسی پرونده‌ها و تماس‌های ثبت‌شده در مرکز فوریت‌های سایبری نشان می‌دهد مجرمان از بهانه‌هایی مانند برنده‌شدن در قرعه‌کشی، دریافت جایزه، تخفیف ویژه یا فعال‌سازی اعتبار استفاده می‌کنند تا کد پیامکی کاربران را به دست آورند.

این کدها ممکن است برای ثبت‌نام یا ورود به حساب کاربری در سرویس‌های خرید اعتباری کاربرد داشته باشند. در نتیجه، اعلام آن‌ها به افراد ناشناس می‌تواند امکان دسترسی غیرمجاز به حساب یا ایجاد حساب جدید به نام قربانی را فراهم کند.

پلیس فتا

مختاررضایی تأکید کرد که خطر این شیوه فقط کاربران فعلی اسنپ‌پی، دیجی‌پی و تارا را تهدید نمی‌کند. حتی افرادی که پیش‌تر از این خدمات استفاده نکرده‌اند نیز ممکن است هدف قرار بگیرند؛ زیرا مجرمان می‌توانند با تکمیل مراحل احراز هویت و دریافت اعتبار، به نام آن‌ها خرید انجام دهند.

نکته مهم این است که در چنین شرایطی، بدهی خرید و اقساط ممکن است به نام فرد قربانی ثبت شود. بنابراین، نداشتن موجودی در حساب بانکی یا حتی نداشتن حساب قبلی در این پلتفرم‌ها لزوماً مانع سوءاستفاده از اعتبار خرید نخواهد شد.

سرقت اعتبار خرید با نصب بدافزار روی گوشی

روش دوم کلاهبرداران بر پایه انتشار لینک‌ها و فایل‌های آلوده است. این لینک‌ها معمولاً با عناوینی مانند مشاهده ابلاغیه، دریافت جایزه، فعال‌سازی اعتبار یا پیگیری سفارش برای کاربران ارسال می‌شوند.

اگر فرد روی لینک ناشناس کلیک کند و فایل مخرب را نصب کند، ممکن است دسترسی غیرمجاز به تلفن همراه و پیامک‌های دریافتی او فراهم شود. در این حالت، مهاجم می‌تواند کدهای تأیید را بدون نیاز به دریافت مستقیم از قربانی سرقت کند و برای ورود به حساب‌های کاربری یا ثبت‌نام در سرویس‌های اعتباری به کار ببرد.

توصیه‌های پلیس فتا برای جلوگیری از کلاهبرداری اعتباری

معاون اجتماعی پلیس فتا برای پیشگیری از این حملات، از شهروندان خواست کدهای ورود و ثبت‌نام پیامکی را در اختیار هیچ فردی قرار ندهند و پیش از هر اقدامی، متن کامل پیامک‌های دریافتی را بررسی کنند.

مهم‌ترین توصیه‌های امنیتی در این زمینه عبارت‌اند از:

  • کدهای تأیید پیامکی را حتی در صورت دریافت درخواست از طرف افراد مدعی نمایندگی شرکت‌ها، در اختیار دیگران قرار ندهید.
  • روی لینک‌های ناشناس با موضوعاتی مانند دریافت جایزه، مشاهده ابلاغیه یا فعال‌سازی اعتبار کلیک نکنید.
  • از نصب فایل‌های ارسال‌شده در پیام‌رسان‌ها و منابع نامعتبر خودداری کنید.
  • پیامک‌های مربوط به ورود، ثبت‌نام، خرید و فعال‌سازی اعتبار را با دقت بررسی کنید.
  • در صورت مشاهده خرید، فعال‌سازی اعتبار یا اقساط ناشناس، موضوع را سریعاً از طریق پشتیبانی رسمی سرویس پیگیری کنید.

مختاررضایی همچنین یادآور شد که سوءاستفاده از نام اسنپ‌پی، دیجی‌پی، تارا یا سایر شرکت‌ها لزوماً به معنای هک شدن زیرساخت‌های این پلتفرم‌ها نیست و ممکن است مجرمان با فریب کاربران یا آلوده کردن تلفن همراه آن‌ها به اطلاعات موردنیاز دسترسی پیدا کنند.

در صورت مشاهده خرید یا اقساط ناشناس چه باید کرد؟

پلیس فتا توصیه می‌کند اگر کد تأیید در اختیار فرد دیگری قرار گرفته یا پیامک مربوط به خرید و فعال‌سازی اعتبار بدون اطلاع کاربر دریافت شده است، موضوع بلافاصله از طریق پشتیبانی رسمی پلتفرم مربوطه پیگیری شود تا امکان بررسی حساب و جلوگیری از سوءاستفاده فراهم شود.

همچنین اگر احتمال نصب بدافزار روی گوشی وجود دارد، بهتر است پیگیری حساب‌های کاربری با استفاده از دستگاهی امن انجام شود. حفظ پیامک‌ها، لینک‌ها و سایر مستندات نیز برای بررسی پرونده اهمیت دارد.

شهروندان می‌توانند موارد مشکوک و جرایم سایبری را از طریق شماره ۰۹۶۳۸۰، مرکز فوریت‌های سایبری پلیس فتا، گزارش کنند.

نوشته هشدار پلیس فتا درباره کلاهبرداری با اعتبار اسنپ‌پی، دیجی‌پی و تارا اولین بار در آی‌ تی‌ رسان منتشر شد.

هند به گوگل هشدار داد؛ کلاهبرداران از Firebase برای جعل هویت بانک‌ها استفاده می‌کنند

دولت هند به گوگل دستور داده است صدها حساب و محتوای میزبانی‌شده در پلتفرم Firebase را که به عملیات کلاهبرداری بانکی مرتبط هستند، مسدود کند. مقام‌های هندی معتقدند مجرمان سایبری از زیرساخت Firebase برای ساخت وب‌سایت‌های جعلی و سرقت اطلاعات مالی کاربران سوءاستفاده کرده‌اند.

این اقدام پس از شناسایی مجموعه‌ای از فعالیت‌های مشکوک در پلتفرم توسعه اپلیکیشن و وب‌سایت گوگل انجام شده است؛ فعالیت‌هایی که ظاهراً با حملات جعل هویت بانک‌ها و توزیع بدافزار ارتباط دارند.

ده‌ها وب‌سایت بانکی جعلی روی Firebase شناسایی شد

مرکز هماهنگی جرایم سایبری هند در قالب سه اخطاریه رسمی، از گوگل خواسته است دست‌کم ۵۷ وب‌سایت و پایگاه داده میزبانی‌شده روی Firebase را که طی یک ماه گذشته شناسایی شده‌اند، مسدود کند.

بر اساس اطلاعات ارائه‌شده از سوی مقام‌های هندی، این موارد با فعالیت‌هایی مانند توزیع بدافزار و سرقت اطلاعات حساس مالی ارتباط داشته‌اند. در میان نمونه‌های شناسایی‌شده، دست‌کم هفت وب‌سایت ظاهری مشابه بانک‌های بزرگ هند داشته‌اند و تلاش کرده‌اند کاربران را با تقلید از برند و طراحی بانک‌هایی مانند State Bank of India، ICICI Bank و Axis Bank فریب دهند.

Firebase

مهاجمان سایبری با ایجاد چنین صفحات جعلی می‌توانند کاربران را به واردکردن اطلاعاتی مانند مشخصات حساب، رمز عبور یا سایر داده‌های حساس ترغیب کنند.

مسئولیت قانونی گوگل در صورت حذف‌نشدن لینک‌ها

در اخطاریه‌های صادرشده، به الزامات قانونی هند برای حذف محتوای مجرمانه اشاره شده است. طبق این مقررات، اگر لینک‌های مشخص‌شده ظرف سه ساعت توسط گوگل حذف نشوند، ممکن است مسئولیت قانونی متوجه این شرکت شود.

با این حال، مقام‌های هندی در این اخطاریه‌ها گوگل را به مشارکت مستقیم در کلاهبرداری‌ها متهم نکرده‌اند. موضوع اصلی، استفاده مجرمان از زیرساخت Firebase برای میزبانی محتوای مخرب و الزام ارائه‌دهنده خدمات به واکنش سریع در برابر این موارد است.

Firebase یکی از سرویس‌های گوگل برای توسعه و میزبانی اپلیکیشن‌ها و وب‌سایت‌ها محسوب می‌شود و مانند سایر زیرساخت‌های ابری، می‌تواند در صورت سوءاستفاده مجرمان مورد استفاده قرار گیرد.

کلاهبرداری بانکی به تهدیدی جهانی تبدیل شده است

افزایش استفاده از روش‌های جعل هویت، تنها به هند محدود نمی‌شود و کلاهبرداری‌های بانکی طی سال‌های اخیر به یکی از تهدیدهای جدی امنیت سایبری در کشورهای مختلف تبدیل شده‌اند.

پیش‌تر پلیس فدرال آمریکا نیز درباره روش‌هایی هشدار داده بود که در آن مجرمان با جا زدن خود به‌عنوان پشتیبان فنی، نماینده مؤسسات مالی یا افراد قابل‌اعتماد، قربانیان را برای انتقال پول یا ارائه اطلاعات بانکی تحت فشار قرار می‌دهند.

در چنین شرایطی، استفاده از سرویس‌های معتبر برای میزبانی وب‌سایت‌های جعلی می‌تواند تشخیص صفحات مخرب را برای کاربران دشوارتر کند. اقدام اخیر هند علیه محتوای مرتبط با Firebase نیز نشان می‌دهد سوءاستفاده از زیرساخت‌های قانونی و شناخته‌شده به یکی از چالش‌های مهم مقابله با کلاهبرداری‌های آنلاین تبدیل شده است.

هند به گوگل هشدار داد؛ کلاهبرداران از Firebase برای جعل هویت بانک‌ها استفاده می‌کنند

دولت هند به گوگل دستور داده است صدها حساب و محتوای میزبانی‌شده در پلتفرم Firebase را که به عملیات کلاهبرداری بانکی مرتبط هستند، مسدود کند. مقام‌های هندی معتقدند مجرمان سایبری از زیرساخت Firebase برای ساخت وب‌سایت‌های جعلی و سرقت اطلاعات مالی کاربران سوءاستفاده کرده‌اند.

این اقدام پس از شناسایی مجموعه‌ای از فعالیت‌های مشکوک در پلتفرم توسعه اپلیکیشن و وب‌سایت گوگل انجام شده است؛ فعالیت‌هایی که ظاهراً با حملات جعل هویت بانک‌ها و توزیع بدافزار ارتباط دارند.

ده‌ها وب‌سایت بانکی جعلی روی Firebase شناسایی شد

مرکز هماهنگی جرایم سایبری هند در قالب سه اخطاریه رسمی، از گوگل خواسته است دست‌کم ۵۷ وب‌سایت و پایگاه داده میزبانی‌شده روی Firebase را که طی یک ماه گذشته شناسایی شده‌اند، مسدود کند.

بر اساس اطلاعات ارائه‌شده از سوی مقام‌های هندی، این موارد با فعالیت‌هایی مانند توزیع بدافزار و سرقت اطلاعات حساس مالی ارتباط داشته‌اند. در میان نمونه‌های شناسایی‌شده، دست‌کم هفت وب‌سایت ظاهری مشابه بانک‌های بزرگ هند داشته‌اند و تلاش کرده‌اند کاربران را با تقلید از برند و طراحی بانک‌هایی مانند State Bank of India، ICICI Bank و Axis Bank فریب دهند.

Firebase

مهاجمان سایبری با ایجاد چنین صفحات جعلی می‌توانند کاربران را به واردکردن اطلاعاتی مانند مشخصات حساب، رمز عبور یا سایر داده‌های حساس ترغیب کنند.

مسئولیت قانونی گوگل در صورت حذف‌نشدن لینک‌ها

در اخطاریه‌های صادرشده، به الزامات قانونی هند برای حذف محتوای مجرمانه اشاره شده است. طبق این مقررات، اگر لینک‌های مشخص‌شده ظرف سه ساعت توسط گوگل حذف نشوند، ممکن است مسئولیت قانونی متوجه این شرکت شود.

با این حال، مقام‌های هندی در این اخطاریه‌ها گوگل را به مشارکت مستقیم در کلاهبرداری‌ها متهم نکرده‌اند. موضوع اصلی، استفاده مجرمان از زیرساخت Firebase برای میزبانی محتوای مخرب و الزام ارائه‌دهنده خدمات به واکنش سریع در برابر این موارد است.

Firebase یکی از سرویس‌های گوگل برای توسعه و میزبانی اپلیکیشن‌ها و وب‌سایت‌ها محسوب می‌شود و مانند سایر زیرساخت‌های ابری، می‌تواند در صورت سوءاستفاده مجرمان مورد استفاده قرار گیرد.

کلاهبرداری بانکی به تهدیدی جهانی تبدیل شده است

افزایش استفاده از روش‌های جعل هویت، تنها به هند محدود نمی‌شود و کلاهبرداری‌های بانکی طی سال‌های اخیر به یکی از تهدیدهای جدی امنیت سایبری در کشورهای مختلف تبدیل شده‌اند.

پیش‌تر پلیس فدرال آمریکا نیز درباره روش‌هایی هشدار داده بود که در آن مجرمان با جا زدن خود به‌عنوان پشتیبان فنی، نماینده مؤسسات مالی یا افراد قابل‌اعتماد، قربانیان را برای انتقال پول یا ارائه اطلاعات بانکی تحت فشار قرار می‌دهند.

در چنین شرایطی، استفاده از سرویس‌های معتبر برای میزبانی وب‌سایت‌های جعلی می‌تواند تشخیص صفحات مخرب را برای کاربران دشوارتر کند. اقدام اخیر هند علیه محتوای مرتبط با Firebase نیز نشان می‌دهد سوءاستفاده از زیرساخت‌های قانونی و شناخته‌شده به یکی از چالش‌های مهم مقابله با کلاهبرداری‌های آنلاین تبدیل شده است.

کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟!

کلاهبرداری تلفنی phone fraud

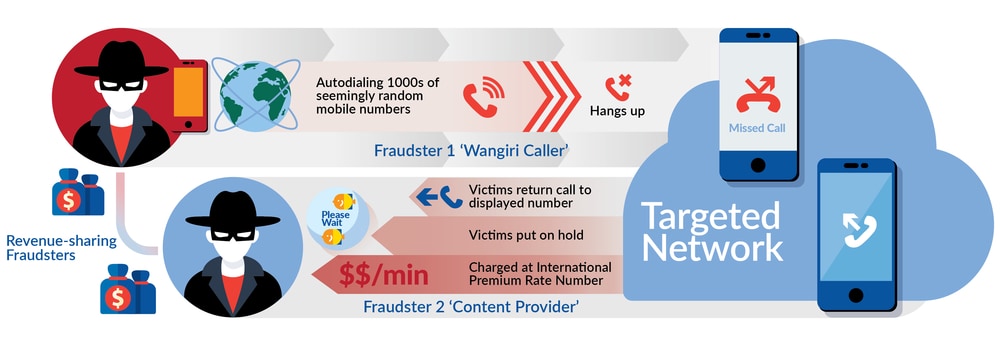
آیا این روزها شماره‌های ناشناس به گوشی‌تان زنگ می‌زنند؟ حق دارید که تعجب کنید یا برای‌تان دلهره‌آور باشد. آن تماس‌ها از سراسر دنیا هستند — کشورهایی که تاکنون یک بار هم به آنجا سفر نکرده‌اید و تماسی نگرفته‌اید. در طول روز با شماره‌های متفاوتی روبه‌رو می‌شوید، که برای چند ثانیه به شما زنگ می‌زنند و سپس قطع می‌کنند. اگر حتی لحظه‌ای از روی خشم، کنجکاوی، دلسوزی، شک و تردید، تحریک به پاسخ دادن یا زنگ زدن به آنان شدید، بهتر است که از تصمیم خود منصرف شوید، و از پیش بدانید که آنان شیادانی بیش نیستند، و این یک کلاهبرداری تلفنی است — در غیر این صورت، پاسخ دادن به آن تماس برای‌تان گران تمام شود.

این روش از کلاهبرداری تلفنی را وانگیری نامیده‌اند، که برای تاثیرگذاری، به حس کنجکاوی ذاتی انسان تکیه می‌کند.

بسیاری از مردم به طور طبیعی به تماس‌های از دست رفته خود پاسخ می‌دهند — حتی اگر یک تماس ناشناخته و مشکوک “بین‌المللی” باشد — و همانطور که طبیعت هر کلاهبرداری تلفنی، دسیسه کردن و ایجاد فشار عصبی روی مردم است، اگر مراقب و پیگیر نباشید، این کار به مرور با تماس‌های پی‌درپی در طول روز و هفته، تاثیر ستمگرانه‌اش را بر شما خواهد گذاشت.

phone scam کلاهبرداری تلفنی

چه می‌شود اگر در دام کلاهبرداری تلفنی وانگیری گرفتار شوید؟ فراموش نکنید که تماس‌هایی که دریافت می‌کنید، همگی با شماره‌های ویژه‌ای گرفته می‌شوند که برای سرویس‌های خاصی ارایه شده‌اند، بنابراین هزینه پاسخگویی یا تماس شما با آنان از هر خطی که باشد، بسیار گران‌تر از معمول برای‌تان حساب می‌شود.

اگر به آنان پاسخ دهید، خوراک اولیه را به آنان داده‌اید — ولی بدتر این است که پشت خط در انتظار پاسخ بمانید; انتظار نکشید، انسانی به شما پاسخ نخواهد داد — آن تماس‌ها توسط ربات‌های کامپیوتری گرفته شده‌اند، که فقط به شنیدن صدای بوق، موسیقی، و پیام‌های گمراه‌کننده وادارتان می‌کنند. هرچه بیشتر پشت خط بمانید، هزینه بیشتری برای‌تان آب می‌خورد، و آنان نیز پول بیشتری به جیب می‌زنند.

این کار به کمک روش‌های مهندسی اجتماعی و روانشناسی صورت می‌گیرد. برخی از قربانیان گزارش داده‌اند که پشت خط به آنان گفته شد که برنده جایزه‌ای شده‌اند — که به طور معمول پول بوده است — و برای دستیابی به آن، حاضر بودند که پشت خط انتظار بکشند — ولی جایزه‌ای درکار نبود.

برخی از شیادان، از صبر و تحمل قربانیان سواستفاده کرده، و با پخش یک موسیقی آرامش‌بخش، تلاش بر نگهداری آنان پشت خط می‌کنند، که هرچه طولانی‌تر باشد، پول ناپاک بیشتری به دست می‌آورند.

از کجا آغاز شد

کلاهبرداری تلفنی وانگیری از ژاپن آغاز شد، و در حقیقت یک واژه ژاپنی بوده که به معنی “تک زنگ” است. همانطور که از نامش پیداست، این یک کلاهبرداری تلفنی “بین‌المللی” به حساب می‌آید، که از قربانیان سراسر جهان تاکنون خوراک و رشد کرده است.

هشدارهایی از طرف “رسانه‌های دنیا” به مردم درباره وانگیری داده شد، ولی شوربختانه تعداد اندکی آن را جدی گرفتند، و تعدادی ناخواسته گرفتار شدند.
کلاهبرداری تلفنی phone fraud

تماس‌های دریافتی می‌تواند از هر مکانی باشد — از قاره آمریکا گرفته، تا اروپا و آسیا — ولی اگر پشت یکی از همین خط‌ها، ناآگاهانه به گفتگو با شخصی پرداختید که به فارسی صحبت می‌کرد، هرگز این اطمینان را به خود ندهید که آن فرد یک ایرانی است، یا در حوزه تمدنی ایران (کشورهای منطقه) وجود دارد — او می‌‎تواند در هر جایی وجود داشته باشد.

بنابراین، گول زبان و نوع گفتار شیادان را نخورید. شاید او با شما بگوید و بخندد، ولی وقتی که به قبض یا شارژ تلفن خود نگاهی انداختید، اگر گریه نکنید، بی‌گمان لبخند نخواهید زد.

امروز، دشمنان در پوشش بهترین دوستانی که تابحال نداشته‌اید ظاهر می‌شوند. اگر از کلاهبرداری تلفنی وانگیری ترسی ندارید، حداقل آن را جدی بگیرید.

چگونه از خود محافظت کنید
راهی جز خودداری کردن از پاسخ دادن به تماس‌های ناشناسی که از جانب افراد جامعه‌گریخته‌ای گرفته می‌شوند، وجود ندارد — مخصوصا وقتی که یک تماس “بین‌المللی” باشد.

سرشماره و شماره تماس‌های گرفته‌شده را مورد بررسی قرار دهید — اگر داخلی نبودند، پاسخ ندهید.

بی‌دلیل نیست که شخصی با تماس‌های پی‌درپی قصد صحبت کردن با شما را دارد، ولی پیش از آنکه دلیل شیادان را بدانید، از خود بپرسید که به طور اساسی چه ربطی میان من و آن شماره ناشناس وجود دارد؟ آیا از پاسخ ندادن به آن پشیمان خواهم شد؟ آیا از پاسخ دادن به آن نفعی خواهم برد؟

پیش از آنکه با رویدادی روبه‌رو شوید، مسائل مربوط به خود و آن رویداد را با یکدیگر بسنجید; ممکن است شما کسی باشید که دائم در حال برقرار کردن ارتباط “بین‌المللی” با دیگران است، پس می‌طلبد که در پاسخگویی، بیش از کسی که تاکنون در زندگی خود تماس “بین‌المللی” نداشته است، مراقب باشید.

اگر با تماس مشکوکی مواجه شدید، شماره آن را بدون متون اضافه در اینترنت جستجو کنید، تا اگر اشخاص دیگری همانند شما از دریافت چنین شماره‌ای ابراز نظر کرده‌اند و در چنین وضعیتی هستند، آنان را بیابید، تا شاید در تصحیح اینکه یک کلاهبرداری تلفنی در کار است، کمک شایانی به شما باشد.

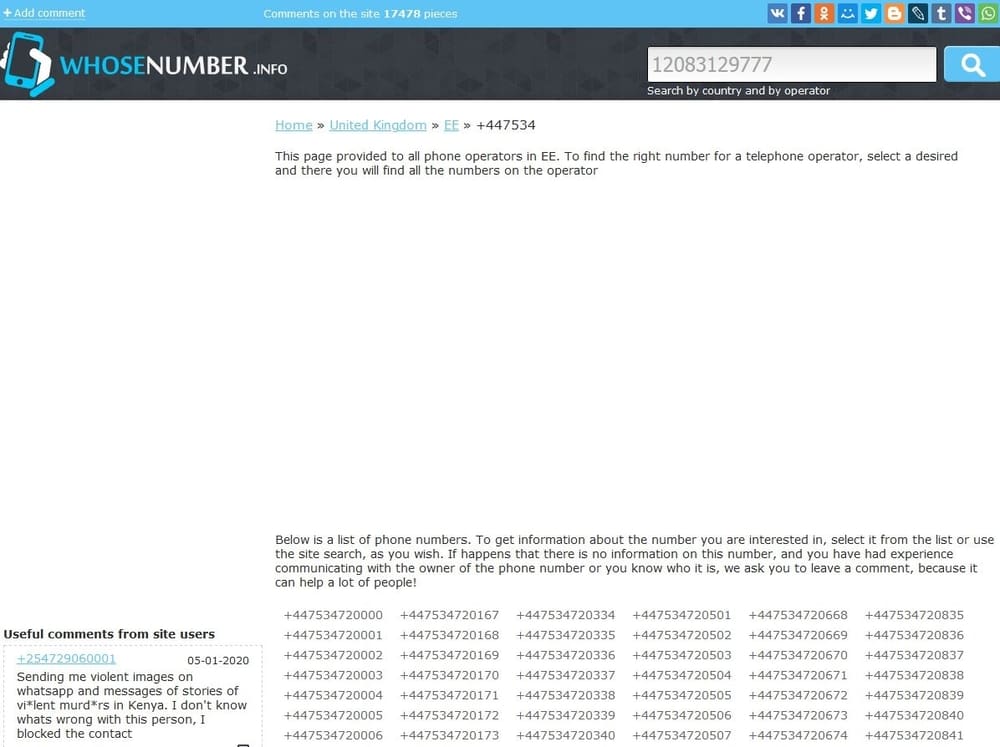
همچنان می‌توانید شماره‌ها را در وب‌سایت‌های مربوطه مورد پیگیری قرار دهید; برای مثال، اگر شماره ۴۴۷۵۳۴۷۲۰۳۳۸+ را در whosenumber.info جستجو کنید، متوجه خواهید شد که آن خط متعلق به کشور انگلیس است.
کلاهبرداری تلفنی whosenumber.info

ولی چیز دیگری هم وجود دارد; بسیاری از کاربران گزارش داده‌اند که تصاویری با محتوای زشت و غیراخلاقی از جانب شماره‌های ناشناس در پیام‌رسان‌هایی به مانند واتسپ دریافت می‌کنند — آن محتوا می‌تواند در راستای تبلیغ برای برخی از فرقه‌ها باشد، می‌تواند در راستای تحریک افراد ضعیف باشد، می‌تواند هر چیز بد دیگری باشد.

به محض رویارویی با آنان، شماره فرستنده را مسدود (Block) و گزارش (Report) کنید، و سپس به پلیس فتا اطلاع دهید.

اگر خود را در معرض دریافت پشت‌سرهم شماره‌های ناشناس دیدید، تغییر خط تلفن شاید یک راه خلاصی باشد، ولی به طور قطعی برای‌تان گران تمام می‌شود، از آنجایی که بسیاری از دوستان، همکاران، خانواده، و افراد، ارتباط خود با شما را به طور موقت از دست خواهند داد، و باید تلاش کنید تا آنان را از خط جدید خود آگاه کنید، جدا از پولی که باید بابت آن بپردازید.

ولی برای برخی، گذشتن از یک شماره، بسیار دردسرساز خواهد بود; به شماره‌هایی که در بخش “تماس با ما” وب‌سایت‌ها، و آنانی که در تبلیغات گوناگون وجود دارند و بابت‌شان هزینه‌ها پرداخت شده، فکر کنید — اگر صاحبان آنها نیز به مانند دیگران گرفتار تماس‌های مزاحمت‌آمیز کلاهبرداران شوند، کاری بس سخت‌تر در پیش دارند، و تغییر شماره بسیار به ضررشان تمام می‌شود.

چگونه به اطلاعات شما دست یافتند

اگر برای‌تان جای سوال است که چطور شیادان به شماره شما دست یافته‌اند، باید بدانید که وقتی در وب‌سایت یا اپلیکیشنی شماره خود را به هر منظور وارد می‌کنید و در اختیار سرویس‌دهنده قرار می‌دهید، فرصت‌طلبان به روش‌های قانونی یا غیرقانونی اقدام به دریافت یا دزدیدن پایگاه‌های داده سایت‌ها می‌کنند، که حاوی همه اطلاعات کاربران از جمله شماره تلفن آنان می‌باشند — بلایی که همیشه بر سر ایمیل‌های کاربران آمده است.

طی سال‌های گذشته، به دلیل بی‌کفایتی و بی‌مسئولیتی بسیاری از ارائه‌دهندگان در حفظ مسائل امنیتی سیستمی، میلیون‌ها تن از افراد گوناگون دنیا، با نشت اطلاعات حساس خود در اینترنت روبه‌رو شدند.

کلاهبرداری تلفنی Blockchain

در اوایل امسال، شاهد آن بودیم که افرادی به صورت غیرمجاز به پایگاه داده شرکتی به نام People Data Labs دسترسی پیدا کردند، که حاوی بیش از ۱.۲ میلیارد سابقه اطلاعاتی کاربران به مانند ایمیل‌ها، شماره تامین اجتماعی، و شماره تما‌س‌ها بود.

همچنان وب‌سایت‌هایی وجود دارند که با گرفتن ایمیل یا شماره‌تلفن شما، به جستجوی اطلاعات شما می‌پردازند و در صورت نشت یا عدم نشت آنان در اینترنت، در پیامی به شما اطلاع می‌دهند — حتی به آنان نیز اعتماد نکنید.

تحت هر شرایطی که باشد، به وب‌سایت‌های خارجی، و وب‌سایت‌های ناشناخته داخلی اعتماد نکنید.

می‌توانید از اوپراتور خود بخواهید که همه تماس‌های “بین‌المللی” را مسدود کند تا مشکل ریشه‌کن شود.

ممکن است گوشی‌تان قابلیتی برای خنثی‌سازی همه تماس‌های ناشناخته در خود داشته باشد، که می‌توانید از آن استفاده کنید.

چه کنید اگر در دام آنان گرفتار شدید
اگر به یکی از تماس‌های وانگیری پاسخ دادید و پشت خط انتظار کشیدید، پیشنهاد می‌کنیم که با اوپراتور خود تماس بگیرید و این موضوع را با آنان در میان بگذارید تا شاید مبلغ کسرشده از حساب، یا افزوده‌شده به قبض ماهانه را نادیده بگیرند.

اگر در یکی از تماس‌های دریافتی یا محتوایی که به واسطه پیام‌رسان‌ها به شما فرستاده شدند، تهدید شدید یا احساس تهدید شدن کردید، به پلیس فتا گزارش دهید تا به طور قطعی و جدی موضوع را پیگیری کند.
کلاهبرداری تلفنی phone scam

جمع‌بندی
عدم دقت شما در رویارویی با چنین مسائل، و گزارش ندادن مشکل‌تان به نهادهای مربوطه، نه تنها خودتان را گرفتار می‌کند، بلکه شیادان را قدمی به پیروزی نزدیک می‌کند.

پیش از آنکه کار به مرحله بروز مشکل برسد، مراقب باشید که ایمیل، شماره‌تلفن، اطلاعات کاربری، اطلاعات شهروندی، و هر چیز مهم دیگری را به دست افراد و وب‌سایت‌های ناشناخته و بی‌ربط نسپارید.

در وب‌سایت‌هایی که نمی‌شناسید، هرگز ثبت‌نام نکنید. برای مرورگر اینترنت خود رمزعبور بگذارید و اطلاعات درون کوکی‌ها را روزی یک بار پاک کنید، از نرم‌افزارهای غیر رسمی در کامپیوتر و گوشی خود استفاده نکنید، اطلاعات حساب‌های کاربری خود را هرگز در کامنت‌ها (و حتی پیام‌های خصوصی) برای دیگران فاش نکنید.

اینها کمترین اقداماتی هستند که باید از جانب شما انجام بگیرند، و باقی ماجرا به دوش سرویس‌دهندگان است که وظیفه دارند تا از اطلاعات شما به خوبی پاسداری کنند.

نوشته کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟! اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟!

کلاهبرداری تلفنی phone fraud

آیا این روزها شماره‌های ناشناس به گوشی‌تان زنگ می‌زنند؟ حق دارید که تعجب کنید یا برای‌تان دلهره‌آور باشد. آن تماس‌ها از سراسر دنیا هستند — کشورهایی که تاکنون یک بار هم به آنجا سفر نکرده‌اید و تماسی نگرفته‌اید. در طول روز با شماره‌های متفاوتی روبه‌رو می‌شوید، که برای چند ثانیه به شما زنگ می‌زنند و سپس قطع می‌کنند. اگر حتی لحظه‌ای از روی خشم، کنجکاوی، دلسوزی، شک و تردید، تحریک به پاسخ دادن یا زنگ زدن به آنان شدید، بهتر است که از تصمیم خود منصرف شوید، و از پیش بدانید که آنان شیادانی بیش نیستند، و این یک کلاهبرداری تلفنی است — در غیر این صورت، پاسخ دادن به آن تماس برای‌تان گران تمام شود.

این روش از کلاهبرداری تلفنی را وانگیری نامیده‌اند، که برای تاثیرگذاری، به حس کنجکاوی ذاتی انسان تکیه می‌کند.

بسیاری از مردم به طور طبیعی به تماس‌های از دست رفته خود پاسخ می‌دهند — حتی اگر یک تماس ناشناخته و مشکوک “بین‌المللی” باشد — و همانطور که طبیعت هر کلاهبرداری تلفنی، دسیسه کردن و ایجاد فشار عصبی روی مردم است، اگر مراقب و پیگیر نباشید، این کار به مرور با تماس‌های پی‌درپی در طول روز و هفته، تاثیر ستمگرانه‌اش را بر شما خواهد گذاشت.

phone scam کلاهبرداری تلفنی

چه می‌شود اگر در دام کلاهبرداری تلفنی وانگیری گرفتار شوید؟ فراموش نکنید که تماس‌هایی که دریافت می‌کنید، همگی با شماره‌های ویژه‌ای گرفته می‌شوند که برای سرویس‌های خاصی ارایه شده‌اند، بنابراین هزینه پاسخگویی یا تماس شما با آنان از هر خطی که باشد، بسیار گران‌تر از معمول برای‌تان حساب می‌شود.

اگر به آنان پاسخ دهید، خوراک اولیه را به آنان داده‌اید — ولی بدتر این است که پشت خط در انتظار پاسخ بمانید; انتظار نکشید، انسانی به شما پاسخ نخواهد داد — آن تماس‌ها توسط ربات‌های کامپیوتری گرفته شده‌اند، که فقط به شنیدن صدای بوق، موسیقی، و پیام‌های گمراه‌کننده وادارتان می‌کنند. هرچه بیشتر پشت خط بمانید، هزینه بیشتری برای‌تان آب می‌خورد، و آنان نیز پول بیشتری به جیب می‌زنند.

این کار به کمک روش‌های مهندسی اجتماعی و روانشناسی صورت می‌گیرد. برخی از قربانیان گزارش داده‌اند که پشت خط به آنان گفته شد که برنده جایزه‌ای شده‌اند — که به طور معمول پول بوده است — و برای دستیابی به آن، حاضر بودند که پشت خط انتظار بکشند — ولی جایزه‌ای درکار نبود.

برخی از شیادان، از صبر و تحمل قربانیان سواستفاده کرده، و با پخش یک موسیقی آرامش‌بخش، تلاش بر نگهداری آنان پشت خط می‌کنند، که هرچه طولانی‌تر باشد، پول ناپاک بیشتری به دست می‌آورند.

از کجا آغاز شد

کلاهبرداری تلفنی وانگیری از ژاپن آغاز شد، و در حقیقت یک واژه ژاپنی بوده که به معنی “تک زنگ” است. همانطور که از نامش پیداست، این یک کلاهبرداری تلفنی “بین‌المللی” به حساب می‌آید، که از قربانیان سراسر جهان تاکنون خوراک و رشد کرده است.

هشدارهایی از طرف “رسانه‌های دنیا” به مردم درباره وانگیری داده شد، ولی شوربختانه تعداد اندکی آن را جدی گرفتند، و تعدادی ناخواسته گرفتار شدند.

کلاهبرداری تلفنی phone fraud

تماس‌های دریافتی می‌تواند از هر مکانی باشد — از قاره آمریکا گرفته، تا اروپا و آسیا — ولی اگر پشت یکی از همین خط‌ها، ناآگاهانه به گفتگو با شخصی پرداختید که به فارسی صحبت می‌کرد، هرگز این اطمینان را به خود ندهید که آن فرد یک ایرانی است، یا در حوزه تمدنی ایران (کشورهای منطقه) وجود دارد — او می‌‎تواند در هر جایی وجود داشته باشد.

بنابراین، گول زبان و نوع گفتار شیادان را نخورید. شاید او با شما بگوید و بخندد، ولی وقتی که به قبض یا شارژ تلفن خود نگاهی انداختید، اگر گریه نکنید، بی‌گمان لبخند نخواهید زد.

امروز، دشمنان در پوشش بهترین دوستانی که تابحال نداشته‌اید ظاهر می‌شوند. اگر از کلاهبرداری تلفنی وانگیری ترسی ندارید، حداقل آن را جدی بگیرید.

چگونه از خود محافظت کنید
راهی جز خودداری کردن از پاسخ دادن به تماس‌های ناشناسی که از جانب افراد جامعه‌گریخته‌ای گرفته می‌شوند، وجود ندارد — مخصوصا وقتی که یک تماس “بین‌المللی” باشد.

سرشماره و شماره تماس‌های گرفته‌شده را مورد بررسی قرار دهید — اگر داخلی نبودند، پاسخ ندهید.

بی‌دلیل نیست که شخصی با تماس‌های پی‌درپی قصد صحبت کردن با شما را دارد، ولی پیش از آنکه دلیل شیادان را بدانید، از خود بپرسید که به طور اساسی چه ربطی میان من و آن شماره ناشناس وجود دارد؟ آیا از پاسخ ندادن به آن پشیمان خواهم شد؟ آیا از پاسخ دادن به آن نفعی خواهم برد؟

پیش از آنکه با رویدادی روبه‌رو شوید، مسائل مربوط به خود و آن رویداد را با یکدیگر بسنجید; ممکن است شما کسی باشید که دائم در حال برقرار کردن ارتباط “بین‌المللی” با دیگران است، پس می‌طلبد که در پاسخگویی، بیش از کسی که تاکنون در زندگی خود تماس “بین‌المللی” نداشته است، مراقب باشید.

اگر با تماس مشکوکی مواجه شدید، شماره آن را بدون متون اضافه در اینترنت جستجو کنید، تا اگر اشخاص دیگری همانند شما از دریافت چنین شماره‌ای ابراز نظر کرده‌اند و در چنین وضعیتی هستند، آنان را بیابید، تا شاید در تصحیح اینکه یک کلاهبرداری تلفنی در کار است، کمک شایانی به شما باشد.

همچنان می‌توانید شماره‌ها را در وب‌سایت‌های مربوطه مورد پیگیری قرار دهید; برای مثال، اگر شماره ۴۴۷۵۳۴۷۲۰۳۳۸+ را در whosenumber.info جستجو کنید، متوجه خواهید شد که آن خط متعلق به کشور انگلیس است.

کلاهبرداری تلفنی whosenumber.info

ولی چیز دیگری هم وجود دارد; بسیاری از کاربران گزارش داده‌اند که تصاویری با محتوای زشت و غیراخلاقی از جانب شماره‌های ناشناس در پیام‌رسان‌هایی به مانند واتسپ دریافت می‌کنند — آن محتوا می‌تواند در راستای تبلیغ برای برخی از فرقه‌ها باشد، می‌تواند در راستای تحریک افراد ضعیف باشد، می‌تواند هر چیز بد دیگری باشد.

به محض رویارویی با آنان، شماره فرستنده را مسدود (Block) و گزارش (Report) کنید، و سپس به پلیس فتا اطلاع دهید.

اگر خود را در معرض دریافت پشت‌سرهم شماره‌های ناشناس دیدید، تغییر خط تلفن شاید یک راه خلاصی باشد، ولی به طور قطعی برای‌تان گران تمام می‌شود، از آنجایی که بسیاری از دوستان، همکاران، خانواده، و افراد، ارتباط خود با شما را به طور موقت از دست خواهند داد، و باید تلاش کنید تا آنان را از خط جدید خود آگاه کنید، جدا از پولی که باید بابت آن بپردازید.

ولی برای برخی، گذشتن از یک شماره، بسیار دردسرساز خواهد بود; به شماره‌هایی که در بخش “تماس با ما” وب‌سایت‌ها، و آنانی که در تبلیغات گوناگون وجود دارند و بابت‌شان هزینه‌ها پرداخت شده، فکر کنید — اگر صاحبان آنها نیز به مانند دیگران گرفتار تماس‌های مزاحمت‌آمیز کلاهبرداران شوند، کاری بس سخت‌تر در پیش دارند، و تغییر شماره بسیار به ضررشان تمام می‌شود.

چگونه به اطلاعات شما دست یافتند

اگر برای‌تان جای سوال است که چطور شیادان به شماره شما دست یافته‌اند، باید بدانید که وقتی در وب‌سایت یا اپلیکیشنی شماره خود را به هر منظور وارد می‌کنید و در اختیار سرویس‌دهنده قرار می‌دهید، فرصت‌طلبان به روش‌های قانونی یا غیرقانونی اقدام به دریافت یا دزدیدن پایگاه‌های داده سایت‌ها می‌کنند، که حاوی همه اطلاعات کاربران از جمله شماره تلفن آنان می‌باشند — بلایی که همیشه بر سر ایمیل‌های کاربران آمده است.

طی سال‌های گذشته، به دلیل بی‌کفایتی و بی‌مسئولیتی بسیاری از ارائه‌دهندگان در حفظ مسائل امنیتی سیستمی، میلیون‌ها تن از افراد گوناگون دنیا، با نشت اطلاعات حساس خود در اینترنت روبه‌رو شدند.

کلاهبرداری تلفنی Blockchain

در اوایل امسال، شاهد آن بودیم که افرادی به صورت غیرمجاز به پایگاه داده شرکتی به نام People Data Labs دسترسی پیدا کردند، که حاوی بیش از ۱.۲ میلیارد سابقه اطلاعاتی کاربران به مانند ایمیل‌ها، شماره تامین اجتماعی، و شماره تما‌س‌ها بود.

همچنان وب‌سایت‌هایی وجود دارند که با گرفتن ایمیل یا شماره‌تلفن شما، به جستجوی اطلاعات شما می‌پردازند و در صورت نشت یا عدم نشت آنان در اینترنت، در پیامی به شما اطلاع می‌دهند — حتی به آنان نیز اعتماد نکنید.

تحت هر شرایطی که باشد، به وب‌سایت‌های خارجی، و وب‌سایت‌های ناشناخته داخلی اعتماد نکنید.

می‌توانید از اوپراتور خود بخواهید که همه تماس‌های “بین‌المللی” را مسدود کند تا مشکل ریشه‌کن شود.

ممکن است گوشی‌تان قابلیتی برای خنثی‌سازی همه تماس‌های ناشناخته در خود داشته باشد، که می‌توانید از آن استفاده کنید.

چه کنید اگر در دام آنان گرفتار شدید
اگر به یکی از تماس‌های وانگیری پاسخ دادید و پشت خط انتظار کشیدید، پیشنهاد می‌کنیم که با اوپراتور خود تماس بگیرید و این موضوع را با آنان در میان بگذارید تا شاید مبلغ کسرشده از حساب، یا افزوده‌شده به قبض ماهانه را نادیده بگیرند.

اگر در یکی از تماس‌های دریافتی یا محتوایی که به واسطه پیام‌رسان‌ها به شما فرستاده شدند، تهدید شدید یا احساس تهدید شدن کردید، به پلیس فتا گزارش دهید تا به طور قطعی و جدی موضوع را پیگیری کند.

کلاهبرداری تلفنی phone scam

جمع‌بندی
عدم دقت شما در رویارویی با چنین مسائل، و گزارش ندادن مشکل‌تان به نهادهای مربوطه، نه تنها خودتان را گرفتار می‌کند، بلکه شیادان را قدمی به پیروزی نزدیک می‌کند.

پیش از آنکه کار به مرحله بروز مشکل برسد، مراقب باشید که ایمیل، شماره‌تلفن، اطلاعات کاربری، اطلاعات شهروندی، و هر چیز مهم دیگری را به دست افراد و وب‌سایت‌های ناشناخته و بی‌ربط نسپارید.

در وب‌سایت‌هایی که نمی‌شناسید، هرگز ثبت‌نام نکنید. برای مرورگر اینترنت خود رمزعبور بگذارید و اطلاعات درون کوکی‌ها را روزی یک بار پاک کنید، از نرم‌افزارهای غیر رسمی در کامپیوتر و گوشی خود استفاده نکنید، اطلاعات حساب‌های کاربری خود را هرگز در کامنت‌ها (و حتی پیام‌های خصوصی) برای دیگران فاش نکنید.

اینها کمترین اقداماتی هستند که باید از جانب شما انجام بگیرند، و باقی ماجرا به دوش سرویس‌دهندگان است که وظیفه دارند تا از اطلاعات شما به خوبی پاسداری کنند.

نوشته کلاهبرداری تلفنی Wangiri یا “تک زنگ” چیست و چگونه با آن مقابله کنیم؟! اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.

نوع جدیدی از کلاهبرداری در شبکه‌های اجتماعی با سیم کارت دیگران!

با گسترش استفاده کاربران از شبکه‌های اجتماعی، عملا زمینه برای کلاهبرداری سودجویان نیز مهیا می‌شود که خلاقیت این سودجویان نیز در نوع خود جالب است. حالا خبرهایی مبنی بر نوع جدیدی از کلاهبرداری در شبکه‌های اجتماعی شنیده می‌شود که بر مبنای سیم کارت بوده و شاکیان زیادی را به همراه داشته است.

به گزارش آی‌تی‌رسان، سو استفاده سودجویان و کلاهبرداران از اطلاعات هویتی دیگران یکی از شگردهایی است که به تازگی افزایش پیدا کرده و عملا باعث شده تا مشکلات زیادی برای مردم ایجاد شود. در این روش، کلاهبرداران با استفاده از دسترسی به گوشی تلفن همراه دیگران، اقدام به ایجاد حساب در شبکه‌های اجتماعی می‌کنند و با استفاده از اعتماد افراد به همدیگر، اخاذی می‌نمایند.

پلیس فتا می‌گوید که شمار شکایت‌های مربوط به این اتفاق افزایش یافته و عملا بسیاری از کاربران از این سو استفاده‌ها خبردار نیستند و هنگامی متوجه موضوع می‌شوند که کار از کار گذشته است. به طور مثال بسیاری از افراد به تصور اینکه گوشی‌های ساده زمینه را برای سو استفاده کم می‌کنند، مراقب تلفن همراه‌شان نیستند و فرصت را برای سودجویی کلاهبرداران فراهم می‌کنند.

در این روش، فرد سودجو اقدام به ثبت نام در شبکه‌های اجتماعی می‌کند و شماره تلفن همراه فرد طعمه را وارد می‌کند. پس از طی کردن مراحل اولیه، به طرق مختلف اقدام به دریافت گوشی کرده و کد تایید را برمی‌دارد و به کلاهبرداری خود مبادرت می‌نماید. با فعال شدن حساب کاربری افراد در شبکه‌های اجتماعی مختلف، به طور معمول اقدام به دریافت قرض از دیگران می‌شود و یا سو استفاده‌های دیگری رخ می‌دهد!

کارشناسان امر توصیه می‌کنند که کاربران از سپردن تلفن همراه ساده یا هوشمند خود به دیگران پرهیز کنند و به هیچ وجه به افراد غریبه اعتماد نکنند. همچنین انتقال این توصیه‌ها به افراد سالمند و یا کم سن و سال که دسترسی به منابع اطلاعاتی ندارند، از دیگر توصیه‌های کارشناسان به افراد جامعه است.

نوشته نوع جدیدی از کلاهبرداری در شبکه‌های اجتماعی با سیم کارت دیگران! اولین بار در اخبار تکنولوژی و فناوری پدیدار شد.