آپدیت جدید سامسونگ موجب از کار افتادن برخی مدل‌های گلکسی واچ ۴ شد

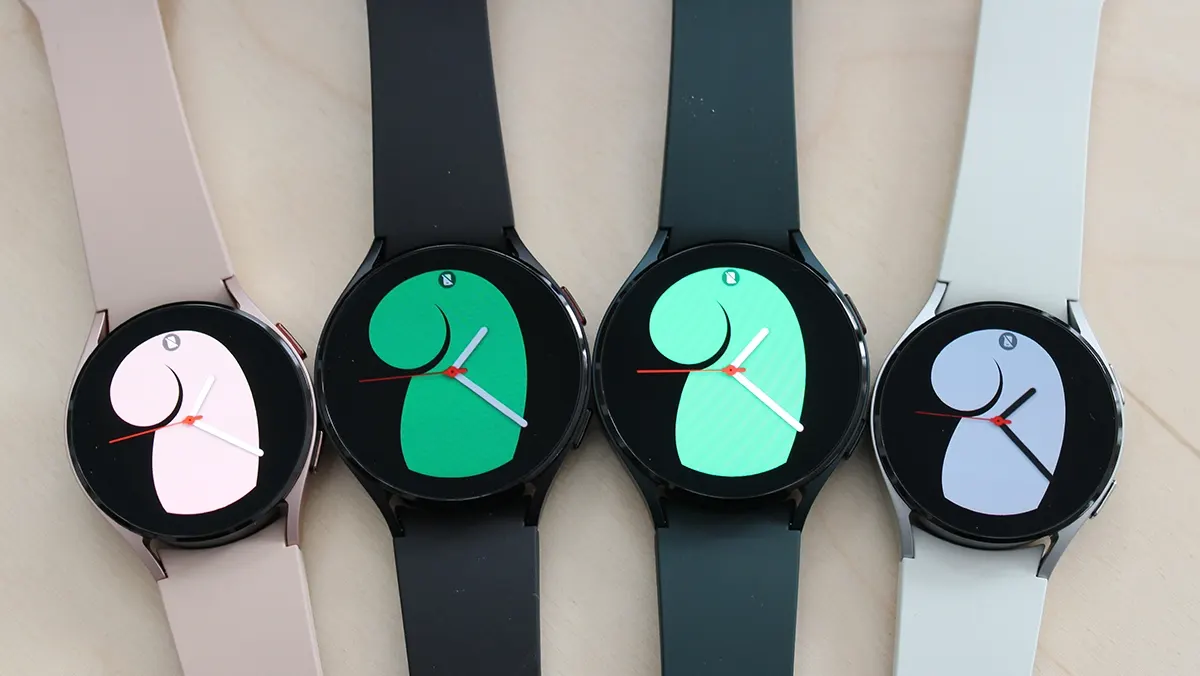
انتشار آپدیت‌های نرم‌افزاری همواره فرآیندی آسان و بی‌دردسر محسوب نمی‌شود. به عبارت دیگر، آپدیت‌های جدید در برخی مواقع مشکلات گوناگونی را به‌دنبال دارند. با این‌حال در خصوص سامسونگ، وضعیت تا حدی متفاوت به‌نظر می‌رسد؛ چرا که آپدیت جدیدا منتشر شده توسط این شرکت موجب از کار افتادن تعدادی از ساعت‌های گلکسی واچ 4 شده است.

انتشار نرم‌افزارهای باگ‌دار در دنیای فناوری یک پدیده کاملا رایج است. به‌عنوان مثال آپدیت iOS 16 اپل اخیرا مشکلات فراوانی را برای کاربران آیفون ایجاد نموده است. اکنون ظاهرا سامسونگ آپدیتی را منتشر کرده که اساسا استفاده از برخی مدل‌های سری گلکسی واچ 4 را غیرممکن می‌کند. طی هفته‌های اخیر تعداد محدودی از دستگاه‌های گلکسی واچ 4 و گلکسی واچ 4 کلاسیک از کار افتاده‌اند و کمپانی کره‌ای این اتفاق را به آپدیت اخیرا منتشر شده نسبت داده است.

بر اساس یادداشت‌های رسمی، آپدیت اخیر موجب از کار افتادن 2 اسمارت‌واچ سال 2021 سامسونگ شده است. با این‌حال برند کره‌ای دریافته که آپدیت Vl3 به شکلی فوری موجب بروز این مشکل نمی‌شود. در عوض کاربران دستگاه‌های دچار مشکل متوجه شده‌اند که این پدیده پس از خاموش کردن دستگاه مشاهده می‌شود. در واقع پس از خاموش شدن اسمارت‌واچ، راه‌اندازی دوباره آن امکان‌پذیر نخواهد بود.

در حال حاضر برای رفع این باگ هیچ‌گونه راهکار فوری وجود ندارد و کاربران دستگاه‌های معیوب بایستی به مراکز خدمات مجاز مراجعه نموده و یک دستگاه جایگزین را دریافت نمایند. اگرچه سامسونگ وعده داده که به منظور رفع رایگان این مشکل برای مشتریان خود در کره‌جنوبی تلاش خواهد کرد؛ اما انتظار می‌رود که این اقدام در سایر مناطق جهان نیز عملیاتی شود. بنابراین در حال حاضر توصیه می‌شود که تا زمان انتشار آپدیت جدید توسط سامسونگ از خاموش کردن ساعت هوشمند سری گلکسی واچ 4 خود اجتناب نمایید. وجود این مشکل حتی موجب شده تا سامسونگ انتشار آپدیت Vl3 را نیز متوقف کند. بنابراین اکنون کاربران تا زمان انتشار به‌روزرسانی جدید بایستی منتظر بمانند.

نوشته آپدیت جدید سامسونگ موجب از کار افتادن برخی مدل‌های گلکسی واچ 4 شد اولین بار در آی‌ تی‌ رسان منتشر شد.

مشکل امنیتی تکنولوژی وای‌فای می‌تواند به حملات نظامی کمک کند!

مشکلات امنیتی وای فای

یکی از مشکلات امنیتی وای فای به سربازان کمک می‌کند تا از پشت دیوار دشمن را دیده و مورد هدف قرار دهند!

پهپادی که از یک نقص امنیتی گسترده برای شناسایی شبکه‌های وای‌فای از داخل ساختمان‌ها بهره می‌برد، توسط دانشگاه واترلو (UOW) در کانادا ساخته شده است که باعث ایجاد نگرانی در مورد استفاده از دستگاه‌های مشابه برای انجام فعالیت‌های مجرمانه می‌شود.

در یک بیانیه مطبوعاتی، دانشگاه در مورد تحولاتی که برای اولین بار در مقاله‌ای توسط دکتر علی عابدی، استادیار علوم کامپیوتر دانشگاه UOW و دیپاک واسیشت، استادیار علوم کامپیوتر منتشر شد، گزارش داد. در دانشگاه ایلینویز Urbana-Champaign، با عنوان “بومی سازی وای‌فای غیرهمکاری و پیامدهای حریم خصوصی آن”.

این دستگاه که با نام Wi-Peep شناخته می‌شود، یک پهپاد مصرف‌کننده اصلاح‌شده است که هنگام پرواز به دستگاه‌های متصل پیام می‌فرستد و می‌تواند با استفاده از یک آسیب‌پذیری شناخته‌شده به نام «Polite WiFI» موقعیت مکانی آن‌ها را «با دقت یک متر» ردیابی کند. با نادیده گرفتن هزینه یک پهپاد، قیمت قطعات این دستگاه 20 دلار گزارش شده است که مونتاژ آن را برای مجرمانی مانند سارقان آسان می‌کند.

پیامدهای Polite WiFi

مشکل Polite WiFi به این معنی است که دستگاه‌های هوشمند به درخواست‌های اتصال پاسخ می‌دهند حتی زمانی که از رمز عبور محافظت شده باشند و اتصال رد شود. Wi-Peep می‌تواند با ارسال مداوم پیام‌های تماس به همه دستگاه‌های در محدوده، دستگاه‌ها را از نزدیک ردیابی کند.
عابدی در بیانیه‌ای تهدیدی را که دستگاه‌های مشابه برای امنیت خانه و خارج از آن ایجاد می‌کنند، بیان کرد.

او گفت:

«با استفاده از فن‌آوری مشابه، می‌توان حرکت محافظان امنیتی در داخل بانک را با دنبال کردن مکان تلفن یا ساعت‌های هوشمند آن‌ها ردیابی کرد.

به همین ترتیب، یک دزد می‌تواند مکان و نوع دستگاه‌های هوشمند را در یک خانه، از جمله دوربین‌های امنیتی، لپ‌تاپ و تلویزیون‌های هوشمند شناسایی کند تا کاندیدای مناسبی برای نفوذ پیدا کند.»

علاوه بر این، عملکرد دستگاه از طریق پهپاد به این معنی است که می‌توان از آن به سرعت و از راه دور استفاده کرد بدون اینکه احتمال زیادی برای شناسایی مهاجم وجود داشته باشد.

Wi-Peep مونتاژ شد تا این نظریه را آزمایش کند که این نوع حملات پس از شناسایی حفره Polite Wi-Fi امکان پذیر است. عابدی در بیانیه خود از اصلاح گسترده برای این مشکل با عنوان “به گونه‌ای که دستگاه‌های وای‌فای ما پاسخگوی بیگانگان (کسانی که رمز عبور را ندارند) نباشند” سخن گفت.
او همچنین پیشنهاد کرد که تا آن زمان، سازندگان تراشه‌های وای‌فای می‌توانند زمان‌های پاسخ تصادفی را معرفی کنند تا دقت گزارش‌دهی مکان دستگاه توسط دستگاه‌هایی مانند Wi-Peep کاهش یابد.

قبل از اینکه هر گونه اصلاحی منتشر شود، کسب و کارها و صاحبان خانه باید نگران گسترش دستگاه‌های اینترنت اشیا (IoT) باشند و این حکمت پذیرفته شده رو به رشد که همه و همه دستگاه‌ها، از ماشین، یخچال، تا کباب پز، از اتصال به اینترنت بهره مند هستند.

نوشته مشکل امنیتی تکنولوژی وای‌فای می‌تواند به حملات نظامی کمک کند! اولین بار در آی‌ تی‌ رسان منتشر شد.

توییتر تغییرات تیک آبی خود را به بعد از انتخابات میان دوره‌ای آمریکا موکول می‌کند

تاخیر راه اندازی تیک آبی

طبق گزارش‌ها، توییتر در حال به تاخیر انداختن راه‌اندازی علامت‌های تأیید برای مشترکین است زیرا این شبکه اجتماعی تلاش می‌کند از تأثیر احتمالی انتخابات میان‌دوره‌ای روز سه‌شنبه دور بماند.

شرکت رسانه‌های اجتماعی متعلق به ایلان ماسک برنامه ریزی کرده بود که نسخه اصلاح شده سرویس اشتراک خود، توییتر آبی، را در روز دوشنبه عرضه کند. طبق یادداشت به‌روزرسانی اپلیکیشن، این شرکت آزمایش ویژگی‌های جدید را از روز شنبه آغاز کرده است.

توییتر بلافاصله به درخواست برای اظهار نظر پاسخ نداد.

اقدام گزارش شده برای به تعویق انداختن عرضه نشان‌های تیک آبی، درست چند روز قبل از انتخابات میان دوره‌ای ایالات متحده انجام می‌شود. نظرسنجی‌های انتخابات در 8 نوامبر بسته می‌شود. نیویورک تایمز گزارش می‌دهد که این اقدام با هدف محدود کردن پیامدهای احتمالی کاربران تأیید شده جعل هویت شخصیت‌های سیاسی یا دولتی انجام شده است. مانند پرزیدنت بایدن، یا خبرگزاری‌هایی که ادعای نتایج نادرستی دارند که ممکن است دیگران را از رای دادن منصرف کند.

جن ایسترلی، مدیر CISA، آژانس دولتی ایالات متحده که وظیفه نظارت بر امنیت انتخابات و حفاظت از زیرساخت‌های رأی گیری را بر عهده دارد، هفته گذشته گفت که آژانس «هیچ اطلاعات معتبر یا مشخصی در مورد تلاش‌ها برای ایجاد اختلال یا سازش پیدا نکرده است»، اما نسبت به خطرات ادامه‌دار هشدار داد. از طریق کمپین‌های اطلاعات نادرست که توسط بازیگران خارجی با هدف تضعیف اعتماد به سیستم انتخابات انجام می‌شود.

کارشناسان امنیتی مانند کریس کربس (Chris Krebs)، مدیر سابق CISA که توسط پرزیدنت ترامپ به دلیل رد ادعاهای دروغین تقلب در انتخابات برکنار شد، هشدار داد که قوانین راستی‌آزمایی جدید توییتر پیش از انتخابات میان‌دوره‌ای «خطر بزرگی» خواهد بود.

توییتر آبی اصلاح‌شده که در ایالات متحده ماهانه 7.99 دلار هزینه دارد، شامل طیف وسیعی از ویژگی‌های جدید از جمله علامت تیک آبی برای هر کسی است که مشترک می‌شود و همچنین تعداد آگهی‌های ارائه شده برای آن‌ها را در این پلتفرم کاهش می‌دهد.

ماسک روی تبدیل این سرویس اشتراک به یک منبع درآمد اصلی برای توییتر سرمایه گذاری کرده است که ماه گذشته آن را به مبلغ 44 میلیارد دلار خریداری کرد. ماسک ۱۳ میلیارد دلار برای این خرید را از بانک‌ها تامین مالی کرد و باید سالانه بیش از ۱ میلیارد دلار سود پرداخت کند.

این شرکت در اوایل این هفته شروع به کاهش هزینه‌ها کرد و تقریباً نیمی از نیروی کار خود یا حدود 3700 کارمند را اخراج کرد.

در یک سری توییت در اوایل این هفته، ماسک ادعا کرد که توییتر آبی اصلاح‌شده این شرکت «می‌تواند» پیشنهادات درآمد تبلیغاتی یوتیوب به سازندگان را شکست دهد و همچنین در حال کار بر روی اصلاح عملکرد جستجو در توییتر است.
او گفت که توییتر همچنین به زودی به کاربران اجازه می‌دهد تا متون طولانی را به توییت‌ها ضمیمه کنند. توییتر قصد دارد توییتر آبی اصلاح شده را در ماه‌های آینده برای مشترکین بسیاری از بازارهای مختلف عرضه کند. ماسک در پاسخ به یک توییت گفت که امیدوار است توییتر آبی در کمتر از یک ماه آینده برای کاربران هندی عرضه شود.

نوشته توییتر تغییرات تیک آبی خود را به بعد از انتخابات میان دوره‌ای آمریکا موکول می‌کند اولین بار در آی‌ تی‌ رسان منتشر شد.

هشدار مایکروسافت به کسب‌وکارها برای افزایش امنیت

مایکروسافت به کسب‌وکارها هشدار داده است که بسیاری از آن‌ها هنوز باید محافظ‌های امنیتی خود را افزایش دهند تا در برابر برخی از بدترین تهدیدات کنونی در امان بمانند.

این شرکت گزارش سالانه دفاع دیجیتال مایکروسافت (MDDR) را برای سال 2022 منتشر کرده است که داده‌های هشداردهنده‌ای در مورد تهدیداتی مانند سرقت هویت، باج‌افزار و حملات فیشینگ در سال گذشته ارائه می‌دهد.

این گزارش تعدادی از روندهای مبهم را بدون راه‌حل مشخص نشان می‌دهد، مانند باج‌افزار به‌عنوان یک سرویس جایگزین مفهوم «باندها» و تأثیرگذاری بر عملیات‌های تبلیغاتی پیرامون واکسن‌های کووید-۱۹ و جنگ در اوکراین.

هشدارهای مایکروسافت در مورد تهدید‌ها

در یک نشست مطبوعاتی برای راه اندازی MDDR، تام برت، معاون شرکت، امنیت و اعتماد مشتری در مایکروسافت اظهار داشت که اگرچه هیچ چیز در این گزارش “غیرمنتظره” نخواهد بود، اما همه روندها “در جهت اشتباهی حرکت می‌کنند”.
او همچنین گفت غیرممکن است که MDDR 2022 بر درگیری روسیه و اوکراین و افزایش تهاجم در فعالیت سایبری سایر دولت‌ها تمرکز نکند.

برت خاطرنشان کرد که تعداد حملات سایبری که توسط دولت‌های ملی برای هدف قرار دادن زیرساخت‌های حیاتی انجام می‌شود از سال گذشته دو برابر شده و از 20 درصد به 40 درصد رسیده است.

وی ضمن مرور نام کره شمالی و چین گفت: «برای مثال، بازیگران ایران در روند حملات مخرب به‌ویژه هدف قرار دادن اسرائیل هستند و بنابراین تمایل فزاینده بازیگران، دولت و ملت برای استفاده از سلاح‌های سایبری برای اهداف مخرب، به وضوح یک روند نگران‌کننده است».

این اطلاعات به دنبال اعلامیه قبلی مبنی بر اینکه مایکروسافت پشتیبانی فناوری “حیاتی” و رایگان خود را برای اوکراین تا سال 2023 تمدید خواهد کرد، ارائه شد.

برت ادعا کرد که از زمان آغاز درگیری روسیه و اوکراین در فوریه 2022، این حمایت شامل اعطای حضور پشتیبان ابری به چندین وزارتخانه آن‌ها و محافظت برای «هفت یا هشت نسل» بدافزارهایی است که وارد سیستم‌هایشان می‌شوند.

برت همچنین بر ادعاهای این گزارش تاکید کرد که تهدید باج افزار همچنان در حال افزایش است و عاملان در حمله به دولت‌های ملی گستاخ‌تر می‌شوند. TechRadar Pro در مورد کمپین‌های باج‌افزاری متعددی گزارش داده است که سازمان‌های مراقبت‌های بهداشتی، دولتی و آموزشی را در گذشته هدف قرار داده‌اند و داده‌های حساس بیماران، شهروندان و کودکان را در معرض خطر قرار داده‌اند.

اما مایکروسافت خاطرنشان می‌کند که در برخی موارد، حملات باج‌افزاری می‌توانند پیامدهای بسیار مخرب‌تری داشته باشند. MDDR، در میان سایر موارد، مثالی از کاستاریکا می‌دهد که پس از تعطیلی بیمارستان‌ها و توقف جمع‌آوری مالیات در پی حمله باج‌افزاری در ماه مه 2022، مجبور به اعلام وضعیت اضطراری ملی شد.
توصیه‌های امنیتی مایکروسافت

بر اساس داده‌ها، 99 درصد از حملات باج‌افزاری با استفاده از «ابزارهای ساخته‌شده در سیستم‌عامل» سعی در دستکاری محصولات امنیتی و پشتیبان‌گیری اطلاعات دارند.

مایکروسافت همچنین دریافت که حملات باج‌افزاری از داده‌های حساب در معرض خطر، مانند رمز عبور، برای موفقیت استفاده می‌کنند. 75 درصد از همه سیگنال‌های حمله از حساب‌های کاربر در معرض خطر، برای پخش بارهای مخرب استفاده می‌کنند. همین درصد از حملات نیز از ابزارهای ادمین برای موفقیت استفاده کردند.

مایکروسافت در بخشی با عنوان «مقاومت سایبری» ادعا می‌کند که 100 درصد از تمام حملاتی که ثبت کرده است، از اعتبارنامه‌های سرقت شده، از جمله رمز عبور استفاده می‌کنند.

آن‌ها تامین امنیت اعتبارنامه‌ها را با استفاده از تکنیک‌هایی مانند احراز هویت چند عاملی (MFA) به عنوان یکی از مهم‌ترین کارهایی که یک سازمان می‌تواند برای وضعیت امنیتی خود انجام دهد، پیشنهاد می‌دهند.

همچنین MDDR “خستگی وزارت خارجه” را مورد بحث قرار می‌دهد. در اینجا، مهاجمان بدون دسترسی به یک سیستم به طور مکرر درخواست دسترسی به حساب را ارائه می‌کنند و به مالکان واقعی آن حساب‌ها تکیه می‌کنند که ناامید می‌شوند و درخواست را می‌پذیرند تا اعلان‌ها از بین بروند.

مایکروسافت خاطرنشان می‌کند که می‌توان از طریق استفاده از برنامه‌های احراز هویت ضدمزاحم که به اعلان‌ها متکی نیستند، اما کدهای موقتی از طریق برنامه ارائه می‌کنند، مانع این امر شد. این برنامه‌ها شامل Microsoft Authenticator، علاوه بر Google Authenticator و Twilio’s Authy بوده که همگی رایگان هستند.

رویکرد اعتماد صفر

مایکروسافت همچنین از MDDR امسال برای حمایت از رویکرد Zero Trust برای امنیت استفاده می‌کند. محیط‌های Zero Trust فرض می‌کنند که هر کارمند در یک سازمان می‌تواند یک تهدید باشد و به سرعت در حال تبدیل شدن به استاندارد بین‌صنعتی است.

فراتر از MFA، این شرکت روش‌های Zero Trust قوی دیگری را ترسیم می‌کند، مانند تأیید کاربران و دستگاه‌ها قبل از اجازه دسترسی به منابع، دادن حداقل سطح امتیاز مورد نیاز به آن دسترسی و همیشه با فرض اینکه سیستم‌ها نقض شده‌اند، که نیاز به نظارت دائمی برای حملات دارد.

MDDR ادعا می‌کند که “بهداشت امنیتی اساسی” در برابر 98٪ از همه حملات محافظت می‌کند، بنابراین اگرچه Zero Trust ناخوشایند است، اما برای سازمان‌ها در عصر مدرن کاملاً ضروری است تا بقا داشته باشند.

خدمات امنیتی مایکروسافت

به طور طبیعی، گزارش مایکروسافت همچنین به توانایی خود در نظارت بر تهدیدها می‌بالد و در مورد این که چگونه آن را به عنوان بهترین شرکت برای ارائه راه حل برای مقابله با آن‌ها قرار می‌دهد، صحبت کرده است.

برت در مورد MDDR گفت: «ما کار می‌کنیم تا مطمئن شویم که به خوانندگان، مشتریان خود و دیگران در اینترنت در مورد بهترین گام‌هایی که می‌توان برای محافظت در برابر خطرات مداوم و آن‌هایی که از روندهای جدید استفاده می‌کنند، مشاوره ارائه دهیم.»

نوشته هشدار مایکروسافت به کسب‌وکارها برای افزایش امنیت اولین بار در آی‌ تی‌ رسان منتشر شد.

هواوی شایعات مربوط به عرضه تراشه‌های جدید کایرین در سال ۲۰۲۳ را تکذیب کرد

بر اساس برخی شایعات مطرح شده در شبکه اجتماعی چینی Weibo، تراشه‌های کایرین شرکت هواوی طی سال 2023 به بازار باز خواهند گشت. تحریم‌های ایالات‌متحده علیه هواوی موجب محدودیت دسترسی این شرکت چینی به برخی فناوری‌های خاص و ناتوانی آن از تجارت با برخی نهادها شده است. در نتیجه تولید تراشه‌های بومی کایرین نیز با موانعی جدی مواجه شده است.

نهایتا هواوی توسعه و تولید این تراشه‌ها را متوقف کرد. بنابراین صرفنظر از عرضه تعداد محدودی گوشی با تراشه میان‌رده کایرین 710A هواوی، این خانواده از نیمه‌هادی‌ها تا حد زیادی به دست فراموشی سپرده شده است.

اکنون برخی شایعات به از سرگیری فرآیند توسعه این تراشه‌ها و احتمال عرضه مجدد سری کایرین هواوی اشاره دارند. با این‌حال هواوی طی یک واکنش رسمی این شایعات را تکذیب کرد. در حال حاضر هواوی با یک مانع بزرگ بر سر راه خود مواجه است.

اکنون تقریبا تمامی شرکت‌های تولیدکننده تراشه از فناوری‌های اصالتا آمریکایی در کارخانجات خود استفاده می‌کنند و کمپانی چینی در یافتن یک تولیدکننده بی‌نیاز از فناوری‌های آمریکایی ناتوان است. در حال حاضر به‌نظر می‌رسد که هواوی از تلاش برای یافتن راهکار این مشکل صرفنظر نموده است.

نوشته هواوی شایعات مربوط به عرضه تراشه‌های جدید کایرین در سال 2023 را تکذیب کرد اولین بار در آی‌ تی‌ رسان منتشر شد.

بودجه ۲٫۴ میلیارد دلاری ژاپن برای توسعه تراشه‌های ۲ نانومتری با همکاری آمریکا

خبرگزاری TASS با استناد به اطلاعات منتشر شده در روزنامه Nikkei اعلام کرده که دولت ژاپن در صدد تخصیص بودجه حدودا 2.38 میلیارد دلاری جهت ایجاد یک مرکز تحقیقاتی مشترک با ایالات‌متحده برای توسعه تراشه‌های 2 نانومتری نسل آینده است.

این نشریه خاطرنشان می‌کند که توافق برای ایجاد یک مرکز مشترک در اواخر ماه جولای امسال محقق شد. همچنین بر اساس برنامه‌ریزی‌ها این مرکز تحقیقاتی تا پایان سال 2022 تاسیس خواهد شد.

دانشگاه توکیو، موسسه ملی علوم و فناوری‌های صنعتی پیشرفته ژاپن، موسسه علوم طبیعی Riken و همچنین چندین شرکت که فهرست اسامی آنها در آینده منتشر خواهد شد؛ از جمله شرکای این پروژه به‌شمار می‌روند. شرکت آمریکایی IBM نیز یکی از شرکای احتمالی این پروژه محسوب می‌شود.

پیش از این اعلام شد که اینتل تصمیم گرفته که تا سال 2030 به دومین تولیدکننده بزرگ پردازنده‌ها و سایر تراشه‌های قراردادی در جهان تبدیل شود. بخش عمده‌ای از خوش‌بینی اینتل از آنجا ناشی می‌شود که اخیرا تنش‌های میان مناطق آسیا و غرب به سرعت در حال افزایش بوده و پیچیدگی وضعیت ژئوپولتیکی به سود کمپانی آمریکایی خواهد بود؛ چرا که بسیاری از مشتریان از عقد قرارداد با شرکت‌های چینی و تایوانی احساس نگرانی خواهند کرد.

نوشته بودجه 2.4 میلیارد دلاری ژاپن برای توسعه تراشه‌های 2 نانومتری با همکاری آمریکا اولین بار در آی‌ تی‌ رسان منتشر شد.

ایلان ماسک قابلیت نوشتن متن‌های طولانی‌تر را به توییتر می‌آورد

توییتر به زودی مجهز به ویژگی جدیدی خواهد شد که به واسطه آن کاربران می‌توانند توییت‌های طولانی‌تری ارسال کنند. ایلان ماسک، مالک و مدیرعامل اجرایی توییتر این تصمیم را گرفته و خبر آن را دیروز با کاربران به اشتراک گذاشته است.

ماسک تاریخی مشخص برای ارائه این قابلیت ارائه نکرده، اما قول داده است: «به اسکرین‌شات‌های مسخره‌ای که از نوشته‌ها می‌گیرید پایان می‌بخشم.» البته تغییرات جدید توییتر به همین مورد ختم نمی‌شود و او به این مسئله نیز اشاره کرده است که به دنبال پولی کردن شکل‌های مختلف محتواست و می‌خواهد عملکرد جست‌وجوی توییتر را نیز بهبود ببخشد.

او در همین رابطه بیان کرد: «جست‌وجوی توییتر من را یاد Infoseek می‌اندازد. آن را هم به زودی بهتر می‌کنم.» اشاره ماسک به موتور جست‌وجوی دیزنی اینتراکتیو است که سال 1994 شروع به کار کرد و سال 1999 به تمام فعالیت‌های خود پایان بخشید.

بعد از انتشار این اخبار، بن کالینز، گزارشگر خبری NBC News عنوان کرد که توییتر پیش از فروش به ایلان ماسک در نظر داشت که نوشتن توییت‌های طولانی‌تر را امکان‌پذیر کند: «او کار بسیاری از کارمندانی را که اخراج کرد، به نام خود می‌زند. اوایل سال جاری، جین منچون وونگ که بابت کارهایش بر روی قابلیت‌های جدید نرم‌افزاری شناخته شده، کشف کرد که توییتر در حال کار بر روی قابلیتی با نام Articles است که کاربران را قادر می‌سازد تا توییت‌های بلندتری بنویسند.»

تغییرات جدید توییتر

از روز شنبه توییتر در حال انجام کارهای مقدماتی برای پشتیبانی از پولی کردن توییتر بلو است. این سرویس کاربران را قادر می‌سازد تا با پرداخت ماهیانه هشت دلار، ضمن تایید حساب کاربری خود، به قابلیت‌های جذاب و جدیدی دسترسی پیدا کنند. برای مثال این عده می‌توانند ویدئوهای طولانی‌تری به اشتراک بگذارند و تعداد کمتری تبلیغ ببینند.

ایلان ماسک قول داده است که با تمام توان از تولیدکنندگان محتوا در توییتر حمایت خواهد کرد، اما جزئیاتی را از این حمایت خود منتشر نکرده است. مولتی میلیاردر آمریکایی چندی پیش در مصاحبه با CNN عنوان کرده بود که خرید 44 میلیارد دلاری‌اش می‌تواند در آینده تبدیل به یکی از ارزشمندترین شرکت‌های جهان بشود.

او در حرکتی کنایی بیوی پروفایل خود را نیز تغییر داد و از «رئیس توییت» به «اپراتور خط تلفن شکایات توییتر» (Twitter Complaint Hotline Operator) تغییر داد!

نوشته ایلان ماسک قابلیت نوشتن متن‌های طولانی‌تر را به توییتر می‌آورد اولین بار در آی‌ تی‌ رسان منتشر شد.

اپلیکیشن Dropship سامسونگ برای اشتراک‌گذاری فایل بین پلتفرم‌های مختلف منتشر شد

سامسونگ اخیرا به منظور اشتراک‌گذاری آسان‌تر فایل‌ها میان پلتفرم‌ها و دستگاه‌های مختلف از یک اپلیکیشن جدید رونمایی کرد. این برنامه Dropship نامگذاری شده و هم‌اکنون از طریق فروشگاه گلکسی استور به‌صورت انحصاری در اختیار کاربران کره‌ای قرار گرفته است. اپلیکیشن Dropship به کاربران امکان می‌دهد تا فایل‌های مورد نظر خود را از دستگاه میزبان آپلود نموده و سپس با تولید کد QR که برای دریافت فایل توسط سایرین اسکن می‌شود؛ روزانه تا 5 گیگابایت فایل را به اشتراک بگذارند.

فرستنده فایل بایستی یک دستگاه مجهز به سیستم‌عامل اندروید 13 و رابط کاربری One UI 5 در کنار یک اکانت سامسونگ را در اختیار داشته باشد. بنابراین در حال حاضر این برنامه صرفا برای کاربران سری گلکسی S22 سامسونگ قابل استفاده است. از سوی دیگر شخص گیرنده نیازی به نصب برنامه یا اکانت سامسونگی ثبت شده نداشته و صرفا بایستی کد QR تولید شده را اسکن نماید. بدین‌ترتیب فرآیند دانلود فایل به‌صورت خودکار آغاز خواهد شد.

رابط اپلیکیشن اشتراک‌گذاری فایل شرکت سامسونگ موسوم به Dropship

نوشته اپلیکیشن Dropship سامسونگ برای اشتراک‌گذاری فایل بین پلتفرم‌های مختلف منتشر شد اولین بار در آی‌ تی‌ رسان منتشر شد.

مایکروسافت از روش جدید احراز هویت سازمانی پرده برداشت

مایکروسافت به دنبال محافظت بهتر از کارگران هیبریدی در برابر حملات فیشینگ و سرقت رمز عبور است که به سرویس Azure Active Directory (AD) خود از طریق نقاط پایانی iOS یا Android متصل می‌شوند.

این شرکت روش احراز هویت جدیدی را برای سرویس هویت سازمانی معرفی کرده که یک روش احراز هویت مبتنی بر گواهی (CBA) بدون رمز عبور است و از طریق کلید امنیتی سخت افزاری YubiKey که توسط Yubico ساخته شده، فعال می‌شود.

طبق اعلام مایکروسافت، این ابزار به کاربران تلفن همراه راه حل ورود گواهی شده استانداردهای پردازش اطلاعات فدرال (FIPS) را ارائه می‌دهد که به طور کامل در برابر حملات فیشینگ مقاوم است.

احراز هویت آسان و ایمن

ایالات متحده آمریکا در دستور اجرایی 14028 امنیت سایبری، استفاده از MFA مقاوم در برابر فیشینگ در همه پلتفرم‌های دستگاه را لازم خوانده است. در حالی که مشتریان می‌توانند گواهی‌های کاربر را در دستگاه تلفن همراه شخصی خود ارائه کنند تا برای احراز هویت استفاده شود، این امر در درجه اول برای دستگاه‌های تلفن همراه مدیریت شده امکان پذیر است. اما این پیش‌نمایش عمومی جدید، راه پشتیبانی از BYOD را باز می‌کند.
با راه حل جدید، کاربران مایکروسافت AD می‌توانند گواهینامه‌هایی را با یک کلید امنیتی سخت‌افزاری ارائه کنند که به آن‌ها امکان می‌دهد به راحتی در دستگاه‌های تلفن همراه احراز هویت کنند. کاربران iOS اپل باید از طریق برنامه Yubico Authenticator ثبت نام کنند و گواهی عمومی را در زنجیره کلید iOS کپی کنند. سپس، آن‌ها می‌توانند گواهی YubiKey را برای ورود انتخاب کنند و کد پین را وارد کنند.
برای کاربران اندروید، مایکروسافت گفت که پشتیبانی Azure AD CBA با YubiKey در تلفن همراه اندروید از طریق جدیدترین MSAL فعال شده است. کاربران اندروید به برنامه YubiKey Authenticator نیازی ندارند، زیرا می‌توانند YubiKey خود را از طریق USB وصل، Azure AD CBA را راه اندازی و گواهی را از YubiKey انتخاب کنند و در نهایت پین را وارد کرده و احراز هویت شوند.

مایکروسافت ادعا می‌کند که این روش احراز هویت، احتمال سرقت اعتبار و سرقت هویت را که از طریق فیشینگ یا مهندسی اجتماعی انجام می‌شود، به حداقل می‌رساند.

در آخر Ranganathan گفت: راه‌حل مبتنی بر گواهی تلفن همراه مایکروسافت همراه با کلیدهای امنیتی سخت‌افزاری، یک روش MFA مقاوم در برابر فیشینگ ساده و راحت با گواهی FIPS است.

نوشته مایکروسافت از روش جدید احراز هویت سازمانی پرده برداشت اولین بار در آی‌ تی‌ رسان منتشر شد.

فضاپیمای بوئینگ X-37B نهصدمین روز خود را در مدار زمین سپری کرد

فضاپیمای بدون سرنشین نظامی بوئینگ X-37B نامی شناخته شده برای علاقه‌مندان به فناوری هوا و فضا است. البته این شهرت باعث آن نشده که اطلاعات زیادی از این فضاپیما در دست باشد. در واقع بدون آن که هدف از این کار مشخص باشد، بوئینگ X-37B نهصد روز است که در مدار زمین گردش می‌کند.

سومین ماموریت آزمایشی این فضاپیمای مرموز که تحت ماموریت OTV-6 شناخته می‌شود، از ماه مه سال 2020 آغاز شده و همچنان ادامه دارد. رکورد قبلی به مدت 719 روز بود که در سال 2019 ثبت شد، ولی حالا با قدرت شکسته شده است. هنوز هم کسی نمی‌داند این دوره از ماموریت بوئینگ X-37B چند روز دیگر به طول می‌انجامد.

شایعات زیادی حول اهداف طراحی این فضاپیما عنوان شده است. اغلب در مورد این موضوع صحبت می‌شود که فضاپیمای بوئینگ X-37B یک ابزار برای آزمایش سلاح‌های مداری است. هر چند ماموریت اصلی این فضاپیما مشخص نیست، اما اطلاعات اندکی از اهداف جانبی آن به دست آمده است.

به عنوان مثال، در ماموریت حال حاضر، ماژول آنتن فتوالکتریکی که متعلق به آزمایشگاه تحقیقاتی نیروی دریایی آمریکا است، به صورت آزمایشی مورد استفاده قرار می‌گیرد. یا یکی دیگر از ماموریت‌های جانبی این فضاپیما انجام دو آزمایش تحقیقاتی برای ناسا است که در آنها تاثیر تشعشعات و دیگر آثار کیهانی بر نمونه‌هایی از دانه‌ها که برای کشت و زرع مورد استفاده قرار می‌گیرند، بررسی می‌شود.

فضاپیمای بوئینگ X-37B در سال 2006 توسط شرکت بوئینگ طراحی و تولید شد و در سال 2010 اولین پرواز فضایی خود را انجام داد. همان طور که عنوان شد این فضاپیما فاقد سرنشین است و پس از انجام عملیات‌های مورد نظر به جو زمین بازمی‌گردد و به مانند یک هواپیمای فضایی در باند فرودگاه تعیین شده فرود می‌آید.

نوشته فضاپیمای بوئینگ X-37B نهصدمین روز خود را در مدار زمین سپری کرد اولین بار در آی‌ تی‌ رسان منتشر شد.